
Residential of datacenter IP: begrijp eerst hoe platforms oordelen
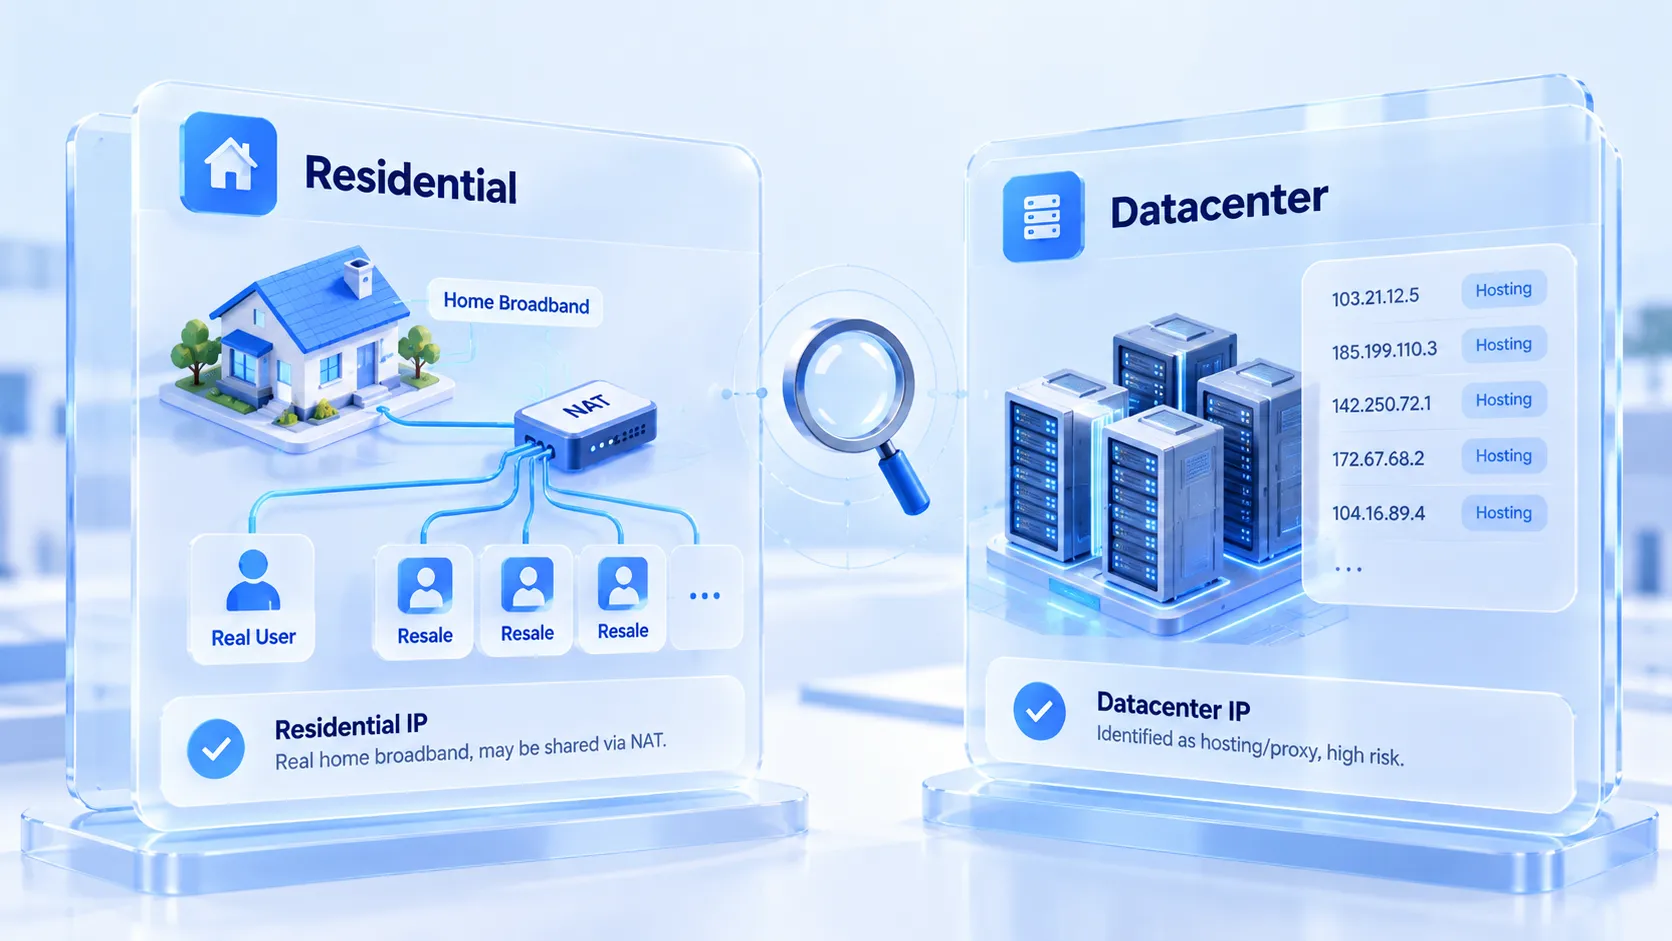
Kernconclusie: het verschil tussen residential IP en datacenter IP zit niet in snelheid, maar in hoe platformdatabases de herkomst van dit adresblok labelen; datacenter-blokken worden op grote schaal als hosting en proxy getagd, terwijl residential-blokken het tweedehandsrisico van gedeelde NAT meedragen.
Begrijp eerst de beoordelingslogica en kies daarna per bedrijfsfase. Alleen dan gaat het budget naar de juiste plek. Hieronder vijf delen: herkomst, vertrouwen, kosten, keuze en configuratie. De klassieke valkuil bij het kopen van proxy's begint bij de keuze. Twee aanbieders vragen dezelfde prijs; het ene blok staat als residential te boek, het andere als datacenter, en beide pagina's beloven hoge anonimiteit en hoge snelheid. De verkeerde keuze komt meestal pas laat boven water. Een paar dagen na registratie van een nieuw account verschijnt er een verificatie, likes krijgen geen bereik, en na een halve dag zoeken blijkt het probleem in de herkomst van het IP-blok te zitten.
MostMate is een antidetect browser die elk account koppelt aan een eigen netwerkomgeving; de proxy's in zo'n omgeving zijn stuk voor stuk in te stellen en te controleren. Dit artikel legt het verschil tussen beide IP-typen bloot, zodat je keuzecriteria tot op veldniveau onderbouwt.
Waar komt het verschil tussen beide IP-typen vandaan
Of een IP-blok residential of datacenter is, wordt bepaald door de registratie van het adres; de labels van aanbieders zijn alleen referentie. Van elk IP-blok ter wereld staat de autonome systeem (ASN) en de toegewezen partij geregistreerd. Datacenter IP's worden afgesplitst uit ASN-blokken die door datacenters zijn geregistreerd; ze staan op naam van hosters als AWS, Alibaba Cloud en Hetzner, en in het register is de "datacenter-herkomst" meteen te zien. Residential IP's wijzen telecomoperatoren als Comcast toe aan gebruikers van thuisverbindingen en staan geregistreerd in residential ASN-blokken.
De eigenaar van een IP-blok controleer je in de BGP-toolkit van Hurricane Electric. Na invoer van het adres zie je de ASN en de geregistreerde partij; de herkomst staat er zwart op wit. Platformen lezen bij risicobeoordeling hetzelfde register. ASN-blokken van datacenters zijn enorm en goedkoop te huren, en juist daar bundelt massale registratie en dataverzameling zich al jaren. Grote platformen houden eigen lijsten bij van datacenter-blokken. Dit is een structureel herkomstdilemma. Hoe schoon het IP zelf ook draait, de positie van het blok verandert niet.
Vertrouwen werkt in twee richtingen
Beide IP-typen hebben één risicolaag en de richtingen zijn precies tegengesteld. Het risico van datacenter IP is openbaar. Raadpleeg een IP-intelligentiedatabase en de velden hosting of proxy branden meestal op. We testten een echt datacenteradres van Google; de veldquery van ip-api geeft proxy en hosting beide als waar terug. Deze labels zijn voor alle platformen open; nadat het risicosysteem ze heeft gelezen, verstrakt het in het beste geval de rechten van nieuwe accounts en in het slechtste geval stopt het al bij registratie. Intelligentiediensten als IPinfo bijhouden nog fijnere privacylebels; een eenmaal getagd adres is nauwelijks schoon te wassen.
Het risico van residential IP schuilt in de manier van delen. Achter een thuisuitgang zit vaak een NAT-netwerk. Op hetzelfde adres zitten echte gezinnen, maar mogelijk ook tientallen accounts die via dezelfde proxypool doorverkocht zijn. Residential IP is tweedehands. Wat eerdere gebruikers met dit adres deden, bepaalt de huidige risicostatus van het blok. Op residential-blokken brandt het hostinglabel niet, maar er kan een stillere historische last meereizen.
Tussen deze twee risico's bestaat geen absolute rangorde; kies het risico dat je zelf kunt onderzoeken.
Kostenstructuur bepaalt het gebruik
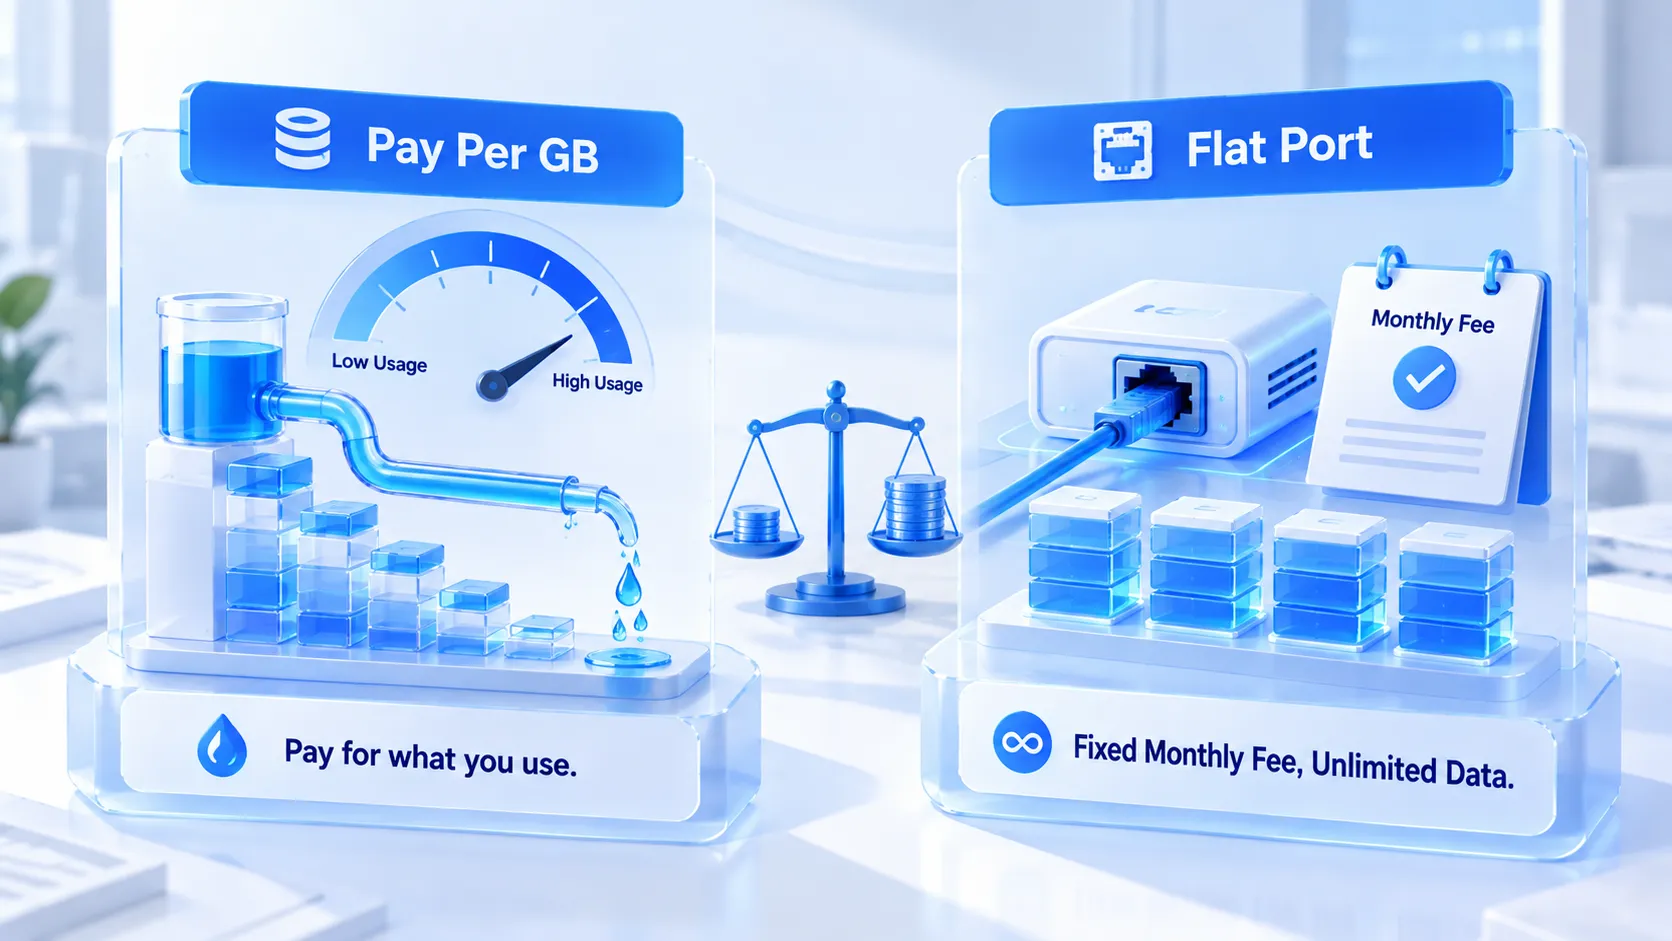
Beide IP-typen worden anders afgerekend en passen bij andere bedrijfsdichtheid. Datacenter IP's rekenen je af per stuk of per poort; een vast maandbedrag, verkeer onbeperkt. Bij dataverzameling, monitoring en ander zwaar verkeer blijven de kosten beheersbaar. Residential IP's worden meestal afgerekend per verkeer. Het tarief ligt flink hoger; video laden en bestanden downloaden verbranden het pakket snel. Dit verschil heeft niets met prijsbeleid te maken: residential-bandbreedte wordt van echte thuisnetwerken ingekocht en doorverkocht, de bron zelf is duur.
De afrekenwijze stuurt de werkwijze direct. Bij residential proxy's per verkeer gaat de beheerder onwillekeurig zuinig om met elke actie; minder zware pagina's openen, minder permanente taken draaien. Datacenter proxy's per poort zijn geschikt voor werk waar verkeer geen pijn doet. Denk voordat je een account een proxy geeft eerst na over het dagelijkse verkeersprofiel van die omgeving, en beslis daarna waar het geld naartoe gaat.
Kiezen per bedrijfsfase
De keuze hangt af van de accountfase en de kosten die het aan kan.
Gebruikelijke taken op volgorde van prioriteit:
1. Registratie en opbouw van een nieuw account: residential IP voorrang. Registratie is de fase met de strengste risicocontrole; het hostinglabel van datacenter-blokken weegt hier het zwaarst. Residential-blokken kunnen historische bagage hebben, maar verklappen tenminste niet meteen bij de eerste poort dat het een proxy is.
2. Dagelijks onderhoud van volwassen accounts: residential IP of een degelijk ISP proxy werkt allebei; de kernvraag schuift van "vervangen of niet" naar "stabiel of niet", en op de lange termijn weegt één vast uitgangsadres zwaarder dan het type zelf. Of het uitgangs-IP vast blijft of op aanvraag wisselt, bepaal je met de tijdcriteria uit de gids voor vast IP versus dynamisch IP.
3. Bulkstaken en automatisering: hier ligt de prijs-kwaliteitszone van datacenter IP. Dit soort taken draait meestal op oude accounts met een gevestigde sessie; veel verkeer, hoge frequentie, en de beheersbare kostenvoorsprong van datacenter-blokken levert hier pas echt iets op.
4. Tijdelijke en eenmalige taken: neem wat het goedkoopst is en gooi het na afloop weg; de lange-termijngezondheid van het account hangt niet af van de historie van dit IP.
Dezelfde groep accounts gebruikt vaak verschillende IP-typen in verschillende fasen. Bij het wisselen geldt één discipline. Plan de blokwissel bij voorkeur na acties met laag risico en mijdt het venster waarin het account gevoelige handelingen uitvoert.
De keuze toepassen in MostMate
Als de keuze vaststaat, controleer je in de configuratie drie dingen: of de verbinding werkt, of de eigenaar klopt en of de omgeving aansluit. MostMate is een antidetect browser die proxy's en omgevingen apart beheert; de verdeling van de functiemodules staat op de productpagina. Zowel keuze als controle verlopen in de interface.
Stap één: voer de proxy's in het proxybeheer in en voorzie elke invoer van een notitie per herkomst. Naast de bekende HTTP en SOCKS5 worden ook HTTPS en SSH ondersteund. Voer na invoer een testverbinding uit met de ingebouwde proxycontrole. Het uitgangs-IP is direct zichtbaar. Het IP-opvraagkanaal op de pagina gebruikt standaard ip-api; de opgehaalde regio en provider vergelijk je rechtstreeks met de beloftes op de aankooppagina. In de verkoop residential, bij de query datacenter: één record volstaat. De volledige keten van invoer tot controle wordt in de setupvoorvertoning op de officiële site in vier stappen gedemonstreerd.
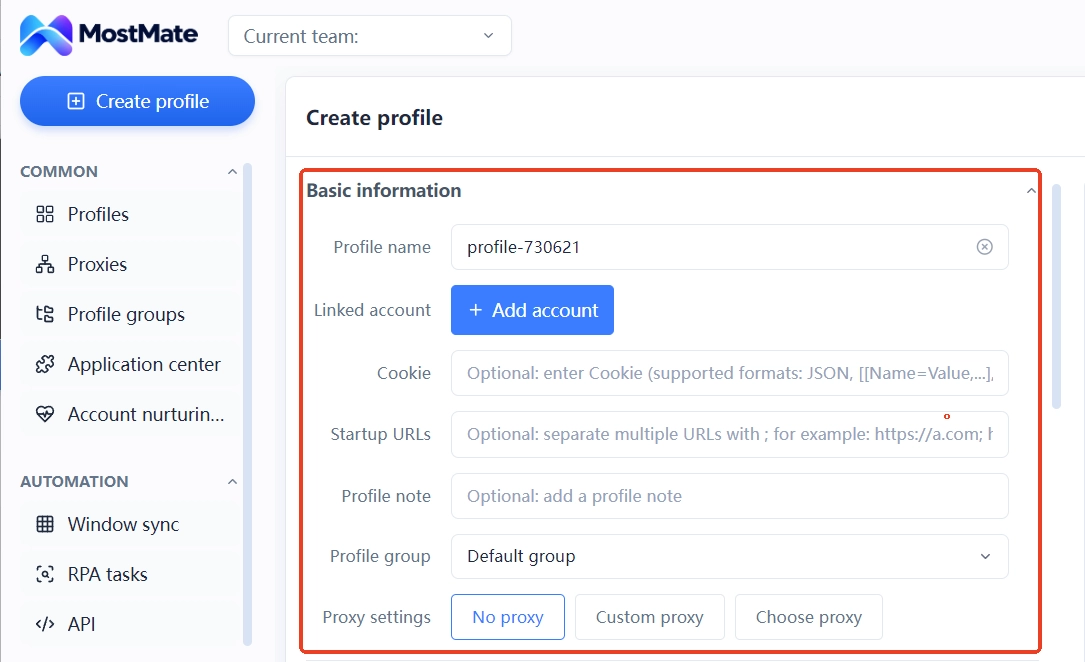
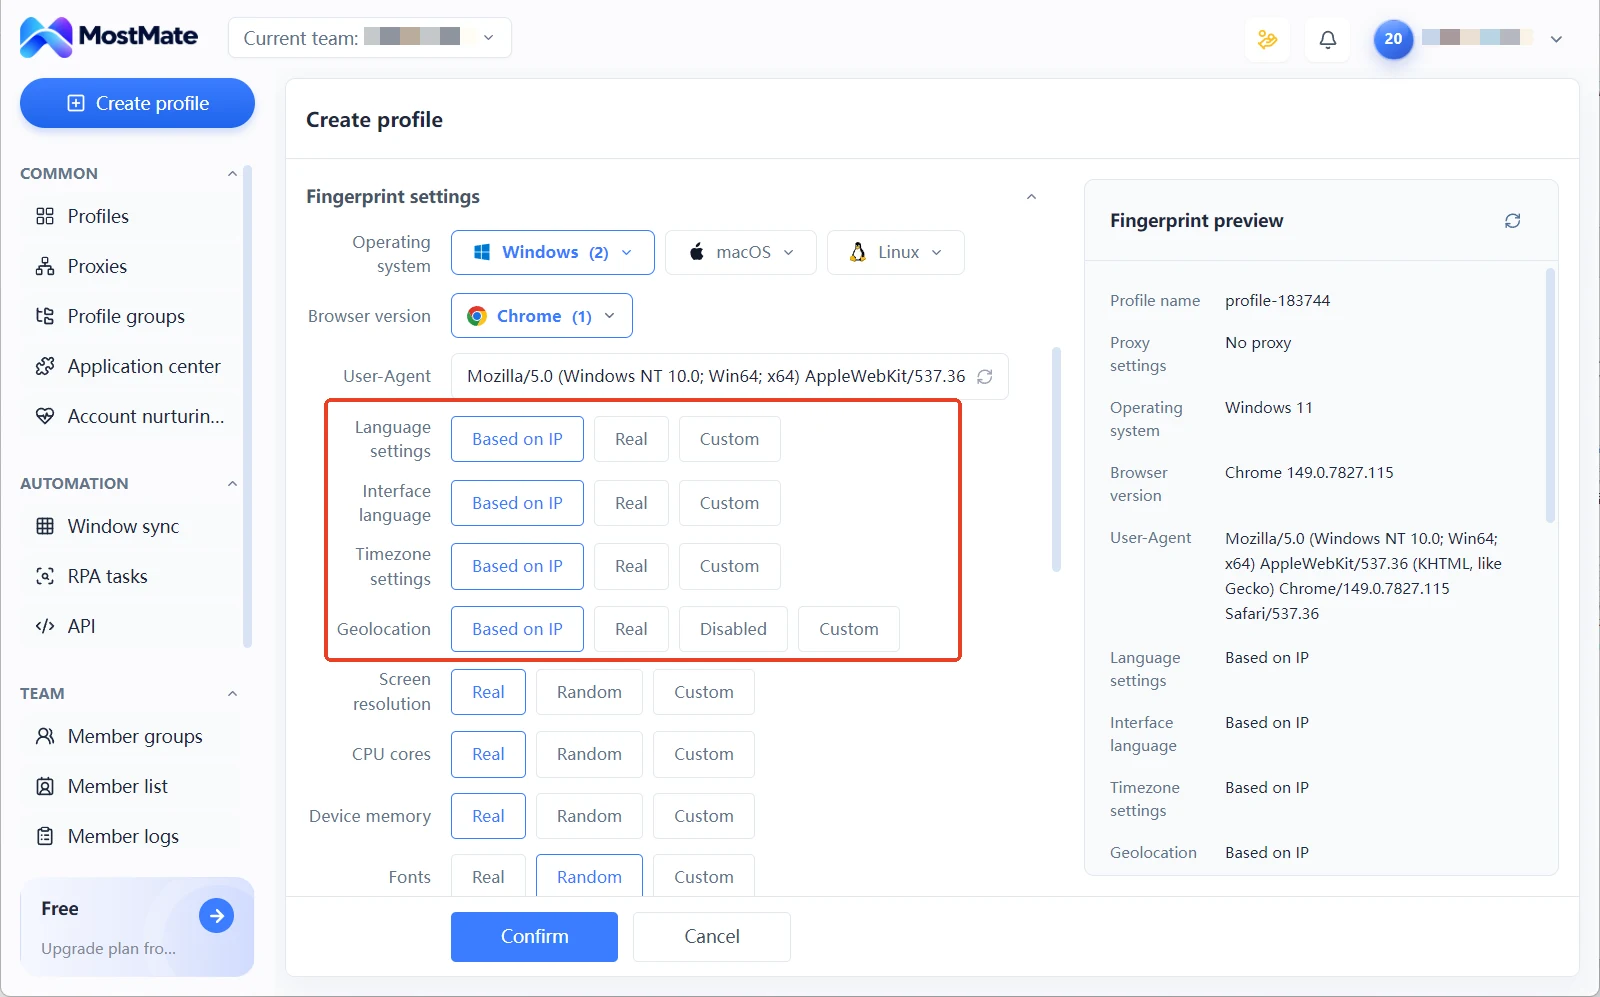
Stap twee: wijs bij het aanmaken van de omgeving de proxy eraan toe. De proxy-instelling in het omgevingsformulier biedt drie opties: geen proxy, eigen proxy, proxy uit de lijst kiezen. Je hoeft alleen de gecontroleerde invoer uit de proxylijst te selecteren. Na toewijzing worden taal, tijdzone en locatie van de omgeving standaard uit het uitgangs-IP gelezen. Verandert de eigenaar, dan veranderen de uitlezingen mee. Handmatig bijstellen is niet nodig.
Stap drie: kijk na een periode terug naar de retentiestatus van de proxy. Of het uitgangs-IP is weggeschoven en of de reacties stabiel bleven, legt de proxylijst vast. Bij afwijkingen onderzoek je stuk voor stuk; voor de gelaagde controle van beschikbaarheid en logische consistentie raadpleeg je de gids voor tweelaags proxycontrole.
Veelgestelde vragen
Is residential IP altijd veiliger dan datacenter IP?
Niet altijd. Op residential-blokken brandt het hostinglabel niet, maar de tweedehandsgeschiedenis is niet op te vragen; bij gedeelde NAT schrijven de handelingen van voorgangers zich in op dit adres. Datacenter IP heeft een transparante herkomst, wat het inschatten van risico juist vergemakkelijkt. Veiligheid beoordeel je op de huidige risicostatus van het adres; het typelabel is alleen referentie.
Kun je accounts volledig op datacenter IP draaien?
Ja, bij oude accounts, stabiele sessies en een business die vooral uit bulkstaken bestaat. Neem je tijdens de registratiefase datacenter-blokken, dan concentreert het risico zich op het hostinglabel; platformen wegen dit veld bij registratie en vroege controle zwaarder mee. Gemengd gebruik is het evenwichtspunt voor de meeste teams: gevoelige fasen op residential, schaalfasen op datacenter.
Hoe controleer je of een IP al door platforms is getagd?
Zoek de velden hosting en proxy op via een IP-intelligentiedienst en verifieer de eigenaarsregistratie met een ASN-querytool. Wil je uitgang, type en lekkage-oppervlak in één keer helder hebben, doorloop dan de driedelige route uit de gids voor de IP-lek-zelfcontrole toolkit.
Waarom moet gekochte proxy eerst gecontroleerd worden?
De beloftes op de site van de aanbieder en de werkelijke eigenaar komen niet altijd overeen; blokdrift en een wankel verbinding komen vaak pas na enkele dagen bovendrijven. Bevestig eerst met een testverbinding het uitgangs-IP en de eigenaar voordat je aan specifieke omgevingen toewijst; zo belandt het probleem niet op het account.
Slot
Residential IP en datacenter IP zijn geen kwestie van goed of slecht; het is een structureel verschil van twee herkomsten, twee afrekenwijzen en twee risico's. Registratie en opbouw op residential, bulkstaken aan datacenter, en met de controle breng je belofte en werkelijke eigenaar op één lijn. Dan gaat het budget naar waar het thuishoort. Voor de configuratie zijn geen extra tools nodig; in MostMate doorloop je van proxy-invoer tot omgevingstoewijzing de hele keten in één keer en verifieer je die nog vóór de registratie van het eerste account.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



