
Lekt je IP? Met ip-api, ipinfo en ip111 zelf controleren in drie stappen
Kernpunt: met één IP-checksite bevestig je nog niet dat er niets lekt; uitgang, type en lekkage zijn drie lagen. Combineer ipinfo, ip-api, ip111 en ipleak in de volgorde uitgang, type, lekkage, en trek pas een conclusie als elke laag data heeft opgeleverd. De hele routine kost per stap hooguit een paar minuten. Voer de controles uit in de omgeving voordat je met accounts aan de slag gaat; dat scheelt een hoop zoekwerk achteraf.
De proxy lijkt verbonden en pagina's laden gewoon. Toch blijven er na verloop van tijd problemen met je accounts. De meeste mensen wijzen dan eerst de proxy aan. Maar voordat je die de schuld geeft, is het verstandig om de IP-laag zelf goed in kaart te brengen. Daarbij kijk je eigenlijk naar drie dingen: of de uitgang de geconfigureerde lijn is; welk attribuut dit eindpunt in de ogen van het platform heeft; en of de browser echte informatie via een andere route lekt. Elke vraag vraagt om andere tools. MostMate is een anti-detect browser die proxycontrole en uitgangscontrole inzetbaar maakt binnen het omgevingsbeheer. Hieronder pakken we het aan met een vaste gedachte: eenmalig volledig meten met tools van derden, daarna dagelijks langs de vaste ingang in de omgeving.
Uitgang, type en lekkage zijn drie dingen; één website toont ze niet samen
Een IP-checksite kan alleen de vraag beantwoorden wie de uitgang is. De andere twee laat hij onbeantwoord. Eén lookup doen en vervolgens aannemen dat je isolatie op orde is, is de meest voorkomende blinde vlek bij zelfcontrole.
Risicosystemen van platforms kijken ten minste naar drie lagen.
- De eerste laag is de herkomst van de uitgang: land, stad en ASN van het IP moeten aansluiten bij de identiteit van het account.
- De tweede laag is het type uitgang. Hetzelfde IP-bereik kan residentieel breedband zijn of uit een datacenter komen, en in risicomodellen weegt een datacenterbereik anders dan een residentieel bereik.
- De derde laag is lekkage via zijpaden. WebRTC kan binnen de browser direct je publieke adres opvragen. DNS-verzoeken kunnen de proxy omzeilen en via de standaardroute van het systeem lopen. En op verbindingen waar alleen IPv4 door de proxy gaat, kan IPv6 je blootgeven. Al deze routes bereiken het internet rechtstreeks, zonder proxy.
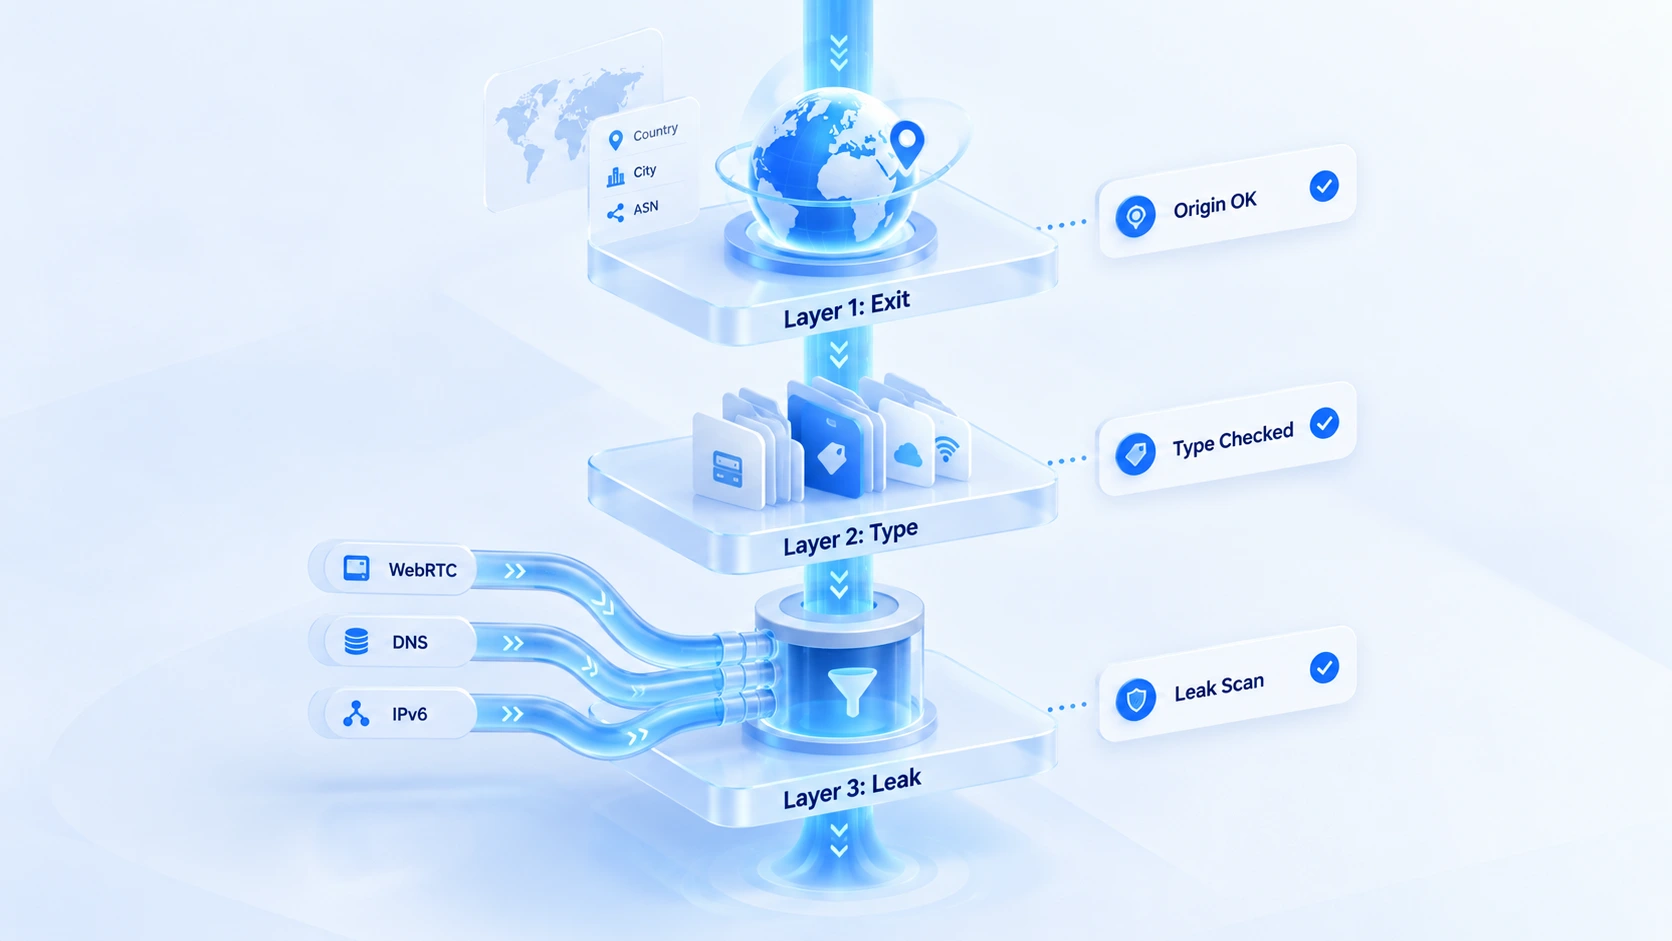
Elke laag vraagt andere data, elke tool pakt er één. Nu de volgorde.
Zelf controleren in drie stappen
Voer alle drie de stappen uit binnen de omgeving. Wat je in je eigen browser meet, is je eigen netwerk en zegt niets over de omgeving.
1. Stap één: de herkomst van de uitgang controleren met ipinfo. Open in de omgeving ipinfo.io; de pagina toont direct de geografische locatie, de organisatie en het ASN van de huidige uitgang. Vergelijk elke post met wat je proxyprovider opgeeft: kloppen land en stad, en is de exploitant inderdaad de partij die de provider noemt? Noteer afwijkingen eerst in de notities van de omgeving en kruischeck ze in stap twee. Databases vullen hun gegevens over hetzelfde IP-bereik niet allemaal even snel aan. De uitkomst van één bron is nog geen conclusie.
2. Stap twee: het type uitgang bepalen met ip-api. Open ip-api.com direct in de browser; je krijgt een JSON-antwoord terug. De velden proxy en hosting geven samen het oordeel over het type. hosting staat op true als het IP-bereik bij een datacenter of serverruimte hoort; proxy toont of het al als proxy is gemarkeerd. De meeste proxies lopen over datacenterbereiken, dus hosting op true is een normaal verschijnsel. De waarde van dit veld is dat je ziet hoe het platform tegen je uitgang aankijkt; of dat past bij je activiteiten, beoordeel je zelf aan de hand van je werk.
3. Stap drie: zijpaden en lekkage controleren met ip111 en ipleak. ip111.cn rapporteert je uitgang vanaf drie kanten: een binnenlandse site, een buitenlandse site en Google. Normaal zijn de drie resultaten gelijk en wijzen ze op dezelfde proxylijn. ipleak.net vult dat aan met panelen voor WebRTC, DNS en IPv6. Staat er ergens een adres dat niet bij je proxy hoort, dan lekt er iets via een zijpad. Wees extra alert op bereiken van je lokale internetprovider. Wie deze laag dieper wil doorspitten, vindt in de artikelen over DNS-lekdetectie en IPv6-lekdetectie elk een volledige checklist.
Na drie stappen heb je drie uitslagen: klopt de uitgang, welk type is hij en zijn de zijpaden schoon. Gaat er in een stap iets mis, dan wijst de vervolgang voor elke stap in een heel andere richting. Precies daarom meet je ze los van elkaar in plaats van door elkaar.
De controles vastleggen in de omgeving: de proxycheck van MostMate
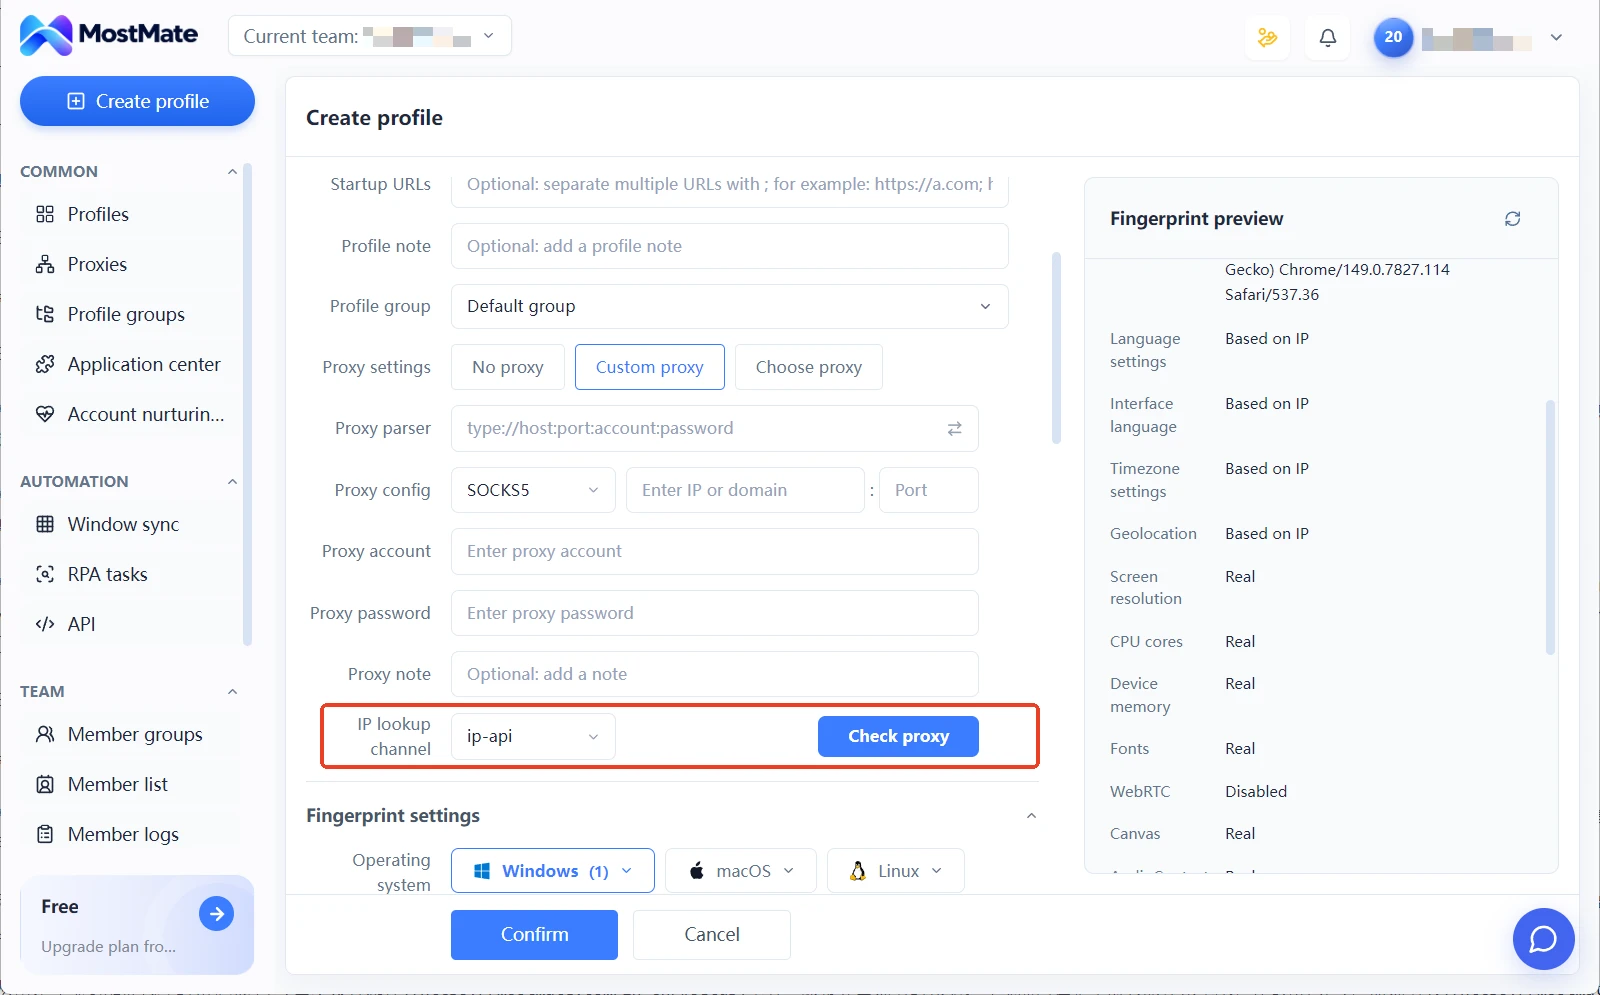
Tools van derden zijn ideaal voor een grondige controle bij het toevoegen van een proxy; voor de dagelijkse check is de vaste ingang in de omgeving sneller. In het proxyformulier van MostMate staat een IP-checkkanaal (ip 查询通道), met ip-api als standaardvoorbeeld. Zodra de proxy is ingesteld, klik je op Proxy testen (检测代理): de omgeving meet de uitgang via het gekozen kanaal en vult het resultaat automatisch in. Ook die stap blijft binnen de omgeving.
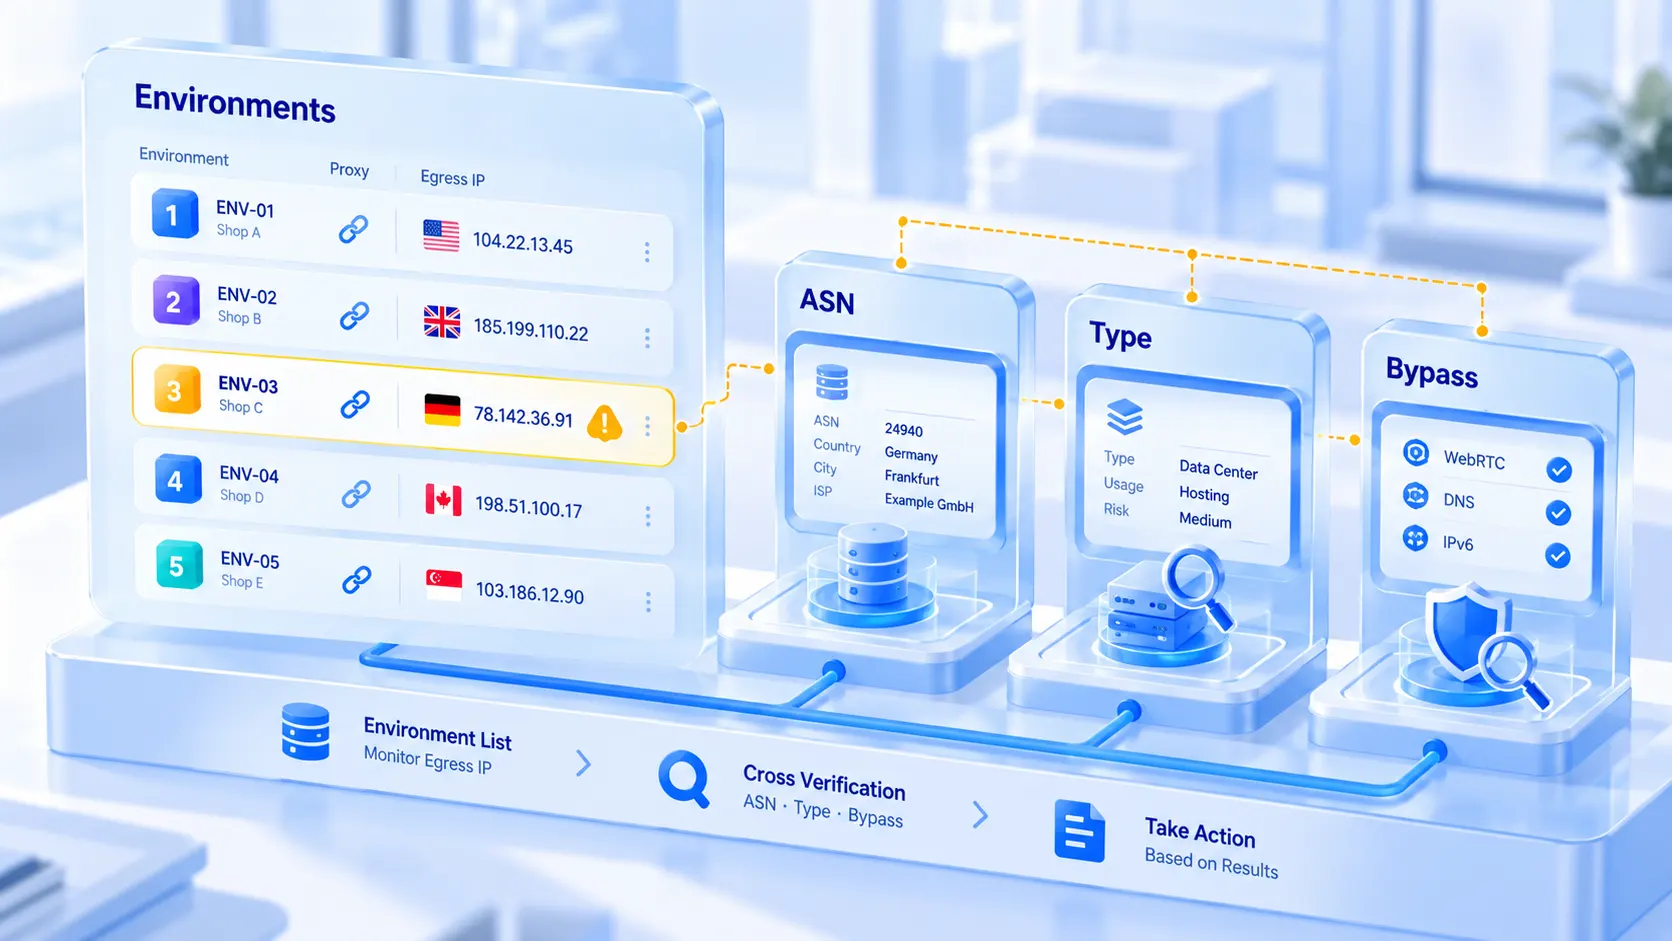
In de omgevingslijst heeft elke omgeving twee kolommen: proxy en uitgang-IP. Welke lijn bij welke omgeving hoort en in welke regio de uitgang nu ligt, zie je in één keer door de lijst; omgevingen apart openen is niet nodig. Taal, tijdzone en locatie in de omgevingsparameters volgen standaard de uitgang-IP. Zodra de uitgang vastligt, hoef je niets meer handmatig in te vullen en is er één kans op mismatches minder.
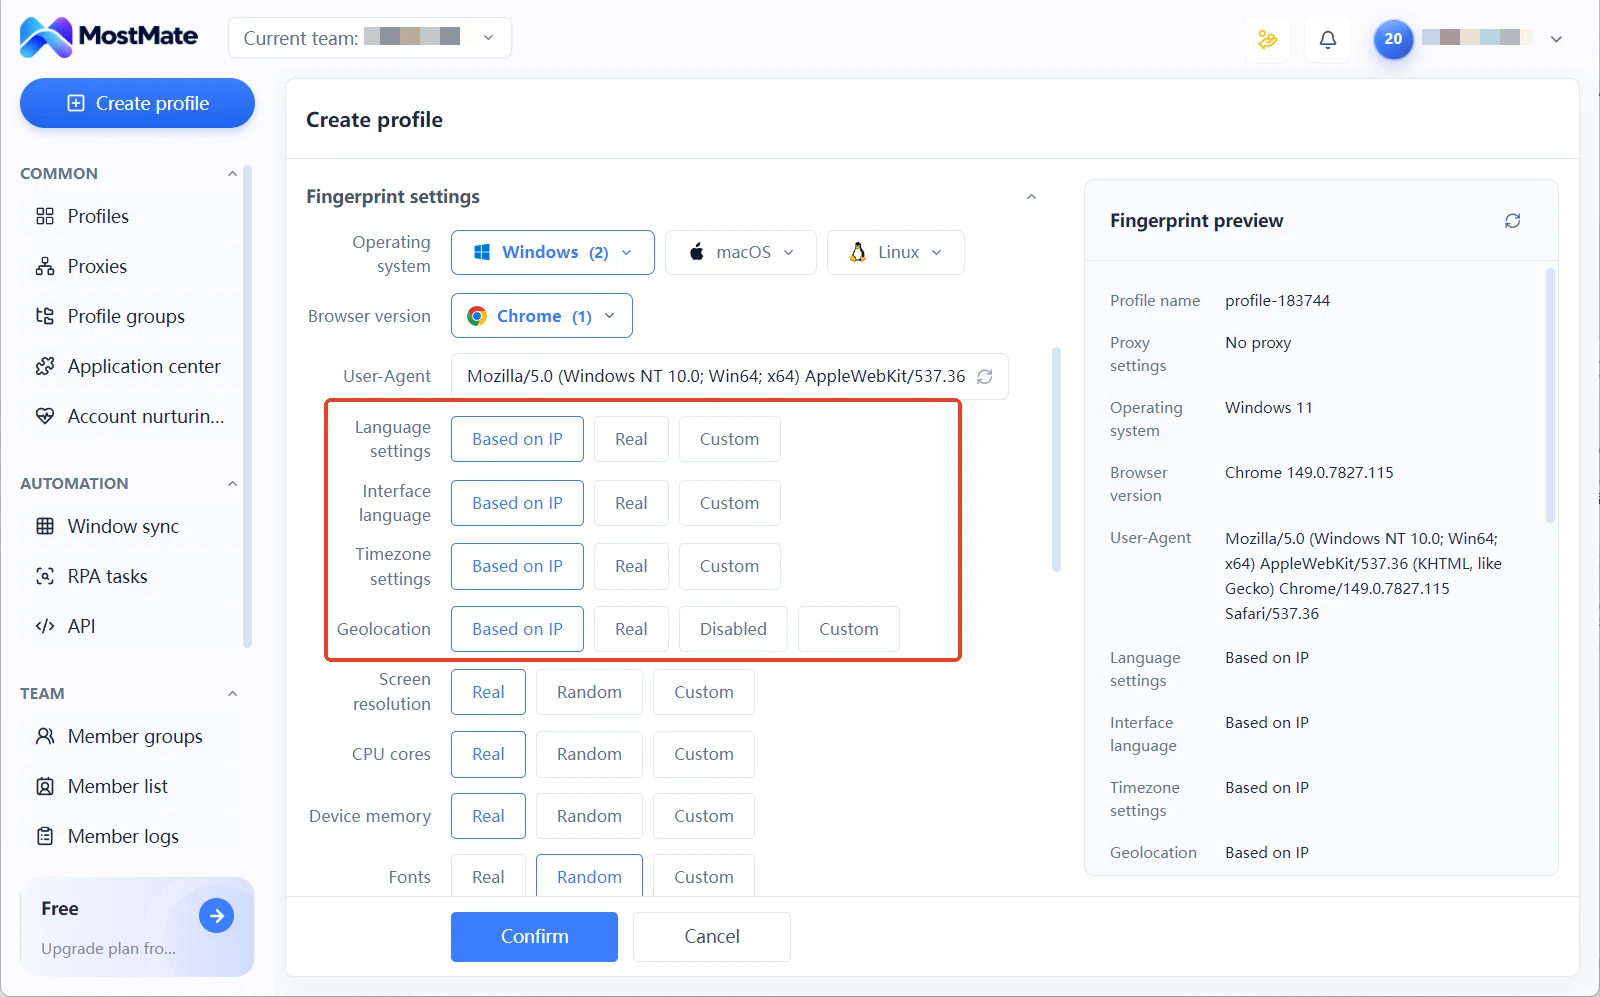
Voor de volledige volgorde van omgeving aanmaken tot proxy instellen staat er in de installatiegids in vier stappen een voorbeeld met uitleg over de interface. Welke rol omgevingsisolatie speelt binnen de aanpak om accounts ongekoppeld te houden, lees je uitgebreid op de productpagina.
Uitslagen interpreteren: drie mislezingen en een checkritme
Zet een afwijkende uitslag pas definitief na kruiscontrole; elk van de drie klassieke mislezingen heeft een eigen vervolgtraject.
Databaseverschil: ipinfo toont voor hetzelfde IP de ene stad, ip-api de andere. Meestal zit er alleen verschil in het tempo waarmee de twee databases bijwerken. Kijk bij de beoordeling naar de stabielere velden. Zijn beide bronnen het op landniveau eens, dan kun je de proxy gewoon blijven gebruiken. Noteer het verschil op stadsniveau in de notities van de omgeving. Blijft het over meerdere rondes staan, check het dan bij je provider.
Datacentertype: hosting op true betekent niet dat deze uitgang onbruikbaar is. Het zegt alleen dat het IP-bereik bij een datacenter hoort; het is geen verbodsvlag. Wat je echt moet afwegen, is of het type uitgang past bij het soort activiteiten. Een datacenterbereik inzetten voor werk dat gevoelig is voor IP-kwaliteit is iets anders dan het gebruiken voor werk waar dat geen rol speelt; het risico ligt op een andere orde. Of je doorgaat, hangt af van je eisen, niet van dat ene veld.
Lek via een zijpad: dit is de enige van de drie uitslagen die direct actie vraagt. Staat er in het WebRTC- of DNS-paneel een adres buiten je proxy, ga dan eerst terug naar de omgeving en controleer of de proxy echt actief is. Bekijk daarna hoe WebRTC wordt afgehandeld; in het artikel over WebRTC-instellingen in een anti-detect browser staat per scenario hoe je dat configureert. Meet opnieuw na de aanpassing en hervat je werk pas als de panelen schoon zijn.
Het checkritme hangt aan drie momenten. Bij een nieuwe proxy die is getest en wordt toegevoegd, doorloop je alle drie de stappen volledig. Na het wisselen van proxy of het bijstellen van de omgevingsconfiguratie herhaal je stap drie. In het dagelijkse onderhoud kijk je in de omgevingslijst of de kolom met uitgang-IP's is verschoven. Verandert de regio van de uitgang zonder dat iemand iets heeft aangepast, dan is dat op zichzelf al een aanwijzing. Voor de periodieke ronde staat in het artikel over het controleren van proxy-uitgangen een kant-en-klare checklist.
Wil je ook nog controles toevoegen op het niveau van de browserfingerprint, dan legt de gids over de elf tests van BrowserLeaks per test uit hoe je die gebruikt, ingedeeld in uitgang, uitlezing en declaratie.
Tot slot
De waarde van een IP-check zit niet in het aantal sites dat je bezoekt. Het gaat erom dat je voor alle drie de lagen, uitgang, type en lekkage, data in handen hebt. Dan oordeel je met onderbouwing en handel je met richting. Ga je een nieuwe omgeving openen of een nieuwe proxy inzetten, doorloop eerst de drie stappen en begin pas daarna met je werk. Draait alles al, gebruik dan de kolom met uitgang-IP's in de omgeving als dagelijkse meter en duik bij afwijkingen opnieuw in de tools van derden. Download MostMate en breng proxycontrole, uitgangscontrole en fingerprintinstellingen samen in één omgevingsbeheer. Zo wordt zelfcontroleren een vast onderdeel van je routine in plaats van een eenmalige actie.
Veelgestelde vragen
Is ip-api gratis?
De webversie is gratis. Open de pagina direct in je browser en je ziet de resultaten, inclusief de bepaling van het type. Er is ook een API; het gratis tarief heeft een limiet op het aantal aanvragen. Voor bulkopvragen volg je de instructies op de officiële pagina.
Wat als ip111 drie verschillende uitgang-IP's toont?
Wijzen de drie kanten naar verschillende adressen, dan verloopt niet al het verkeer via dezelfde uitgang. De meest voorkomende oorzaak is dat splitregels of de globale proxy niet al het verkeer afdekken. Ga terug naar de omgeving, controleer wat de proxyconfiguratie dekt en meet opnieuw tot de drie resultaten gelijk zijn.
Hoe los je een WebRTC-lek op?
Controleer eerst of de proxy in de omgeving echt actief is en kijk daarna hoe WebRTC wordt afgehandeld. Meet daarna opnieuw via ipleak; pas als het paneel geen bereiken meer toont van je lokale provider is het probleem opgelost. WebRTC beperken via een browserplug-in is wisselvallig; aanpakken op omgevingsniveau is betrouwbaarder.
Zijn je accounts gegarandeerd veilig als alle drie de stappen goed uitpakken?
Nee. IP is slechts één van de signalen die meespelen bij koppeling. Browserfingerprint, cookies en inloggewoonten en het ritme van accountgedrag vallen allemaal binnen het risicobeeld van het platform. De drie stappen lossen de netwerklaag op; de isolatie op fingerprintniveau komt uit de omgeving zelf. Pas als beide lagen op orde zijn, valt er over het koppelingsrisico echt iets te beheersen.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



