
Paano malaman kung may IP leak? Tatlong-hakbang na combo check gamit ang ip-api, ipinfo, at ip111
Core conclusion: hindi sapat ang patakbuhin nang isang beses ang isang IP check site para masabing walang leak. Tatlong magkahiwalay na layer ang exit, attribute, at leak, kaya sundan ang order na i-check ang exit, i-check ang attribute, i-check ang leak gamit ang kombinasyon ng ipinfo, ip-api, ip111, at ipleak, at kumuha ng datos sa bawat layer bago gumawa ng konklusyon. Isang hanggang dalawang minuto lang ang bawat hakbang ng buong flow. Gawin muna ito sa environment bago gamitin sa negosyo; mas makakatipid ka kaysa sa pag-iimbestiga pagkatapos.
Naka-encode na bilang connected ang proxy, at normal naman ang pagbukas ng mga website. Kahit ilang panahon nang tumatakbo, may problema pa rin ang account. Ang unang pinaghihinalaanan ng karamihan ay kalidad ng proxy. Pero bago mo isisi sa proxy, sulit munang linawin ang layer ng IP. Tatlong bagay talaga ang dapat tingnan: kung ang exit ba ay ang linyang na-configure mo; kung anong attribute ang nakikita ng platform sa exit na iyon; at kung may tumatagas na totoong impormasyon mula sa browser sa ibang channel. Iba't ibang tool ang tumutugma sa tatlong tanong na ito. Ang MostMate ay isang fingerprint browser na nakaugnay ang proxy check at exit verification sa environment management. Hatiin natin ito sa dalawang bahagi: kumpletong check gamit ang third-party tools, tapos pang-araw-araw na monitoring mula sa loob ng environment.
Exit, attribute, leak: tatlong magkaibang bagay na hindi kayang kitapin ng iisang website
Ang sagot lang ng IP check site ay kung kanino ang exit. Hindi nito masasagot ang natitirang dalawang tanong. Ang pag-assume na maayos na ang isolation pagkatapos ng isang query ang pinakakaraniwang bulag na spot sa self-check.
Tatlong layer man lang ang tinitingnan ng risk control ng platform.
- Una: ang pag-aari ng exit. Dapat tugma sa identity ng account ang bansa, lungsod, at ASN ng IP.
- Pangalawa: ang attribute ng exit. Sa iisang IP range, magkaiba ang residential broadband at data center; iba ang timbang ng data center range sa risk control model kumpara sa residential.
- Pangatlo: ang bypass leak. Kayang i-detect ng WebRTC nang direkta ang public address ng makina sa loob ng browser. Maaaring dumaan ang DNS resolution sa system default channel at lumaktaw sa proxy. At maaaring lumantad nang direkta ang IPv6 sa link na IPv4 lang ang naka-proxy. Lahat ng channel na ito ay dumadaan nang direkta, nilalaktawan ang proxy.
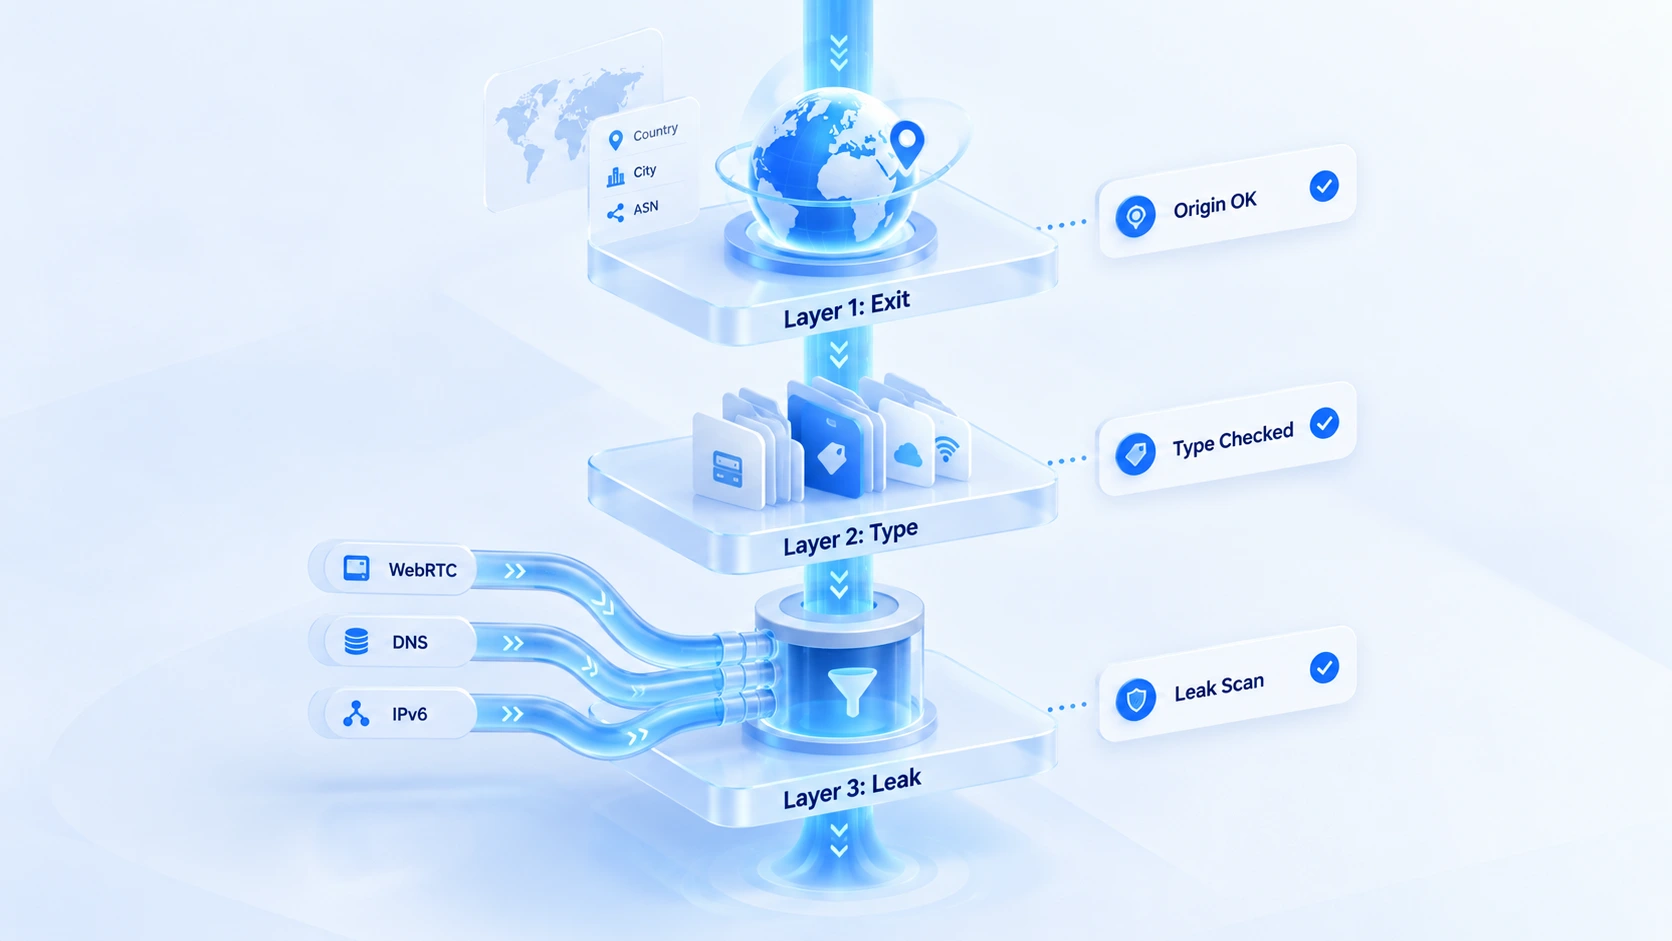
May kanya-kanyang datos ang bawat layer. Isang layer ang bawat tool.
Ang self-check na tatlong hakbang
Dapat gawin sa loob ng environment ang lahat ng tatlong hakbang. Ang lalabas sa sarili mong browser ay network ng sarili mong makina; walang silbi bilang reference para sa environment.
1. Unang hakbang: gamitin ang ipinfo para makita ang pag-aari ng exit. Buksan ang ipinfo.io sa loob ng environment; ipapakita agad ng page ang location, organization, at ASN ng kasalukuyang exit. Ikumpara ang bawat isa sa nakalagay sa proxy provider: tugma ba ang bansa at lungsod; bang organization nga ba ang tinutukoy ng agent. Kapag may hindi tugma, itala muna sa environment notes at i-cross-verify sa ikalawang hakbang. Magkakaiba ang timpla ng pag-update ng mga database sa iisang IP range. Ang resulta ng isang tool lang ay hindi pa konklusyon.
2. Ikalawang hakbang: gamitin ang ip-api para malaman ang attribute ng exit. Buksan nang direkta ang ip-api.com sa browser at magbabalik ito ng JSON. Ang proxy at hosting na fields ang basehan ng attribute. Kapag true ang hosting, data center o server room ang IP range na iyon; ipinapakita ng proxy kung naka-flag na ito bilang proxy. Karaniwang data center range ang dala ng mga proxy, kaya normal lang kapag true ang hosting. Ang halaga ng field na ito: malinaw sa iyo kung anong attribute ang nakikita ng platform sa exit mo. Ang pagtugma sa uri ng negosyo, ikaw ang bahalang timbangin.
3. Ikatlong hakbang: gamitin ang ip111 at ipleak para hanapin ang bypass leak. Nag-uulat ang ip111.cn ng exit mula sa tatlong direksyon: domestic site, international site, at Google. Sa normal na takbo, iisa ang tatlong resulta at pareho ang proxy line na itinuturo. Dinadagdan ng ipleak.net ang WebRTC, DNS, at IPv6 panels. Kapag may lumitaw na address na iba sa proxy sa anumang column, may bypass leak. Lalong mag-ingat sa range ng sariling broadband provider. Kung gusto mong maghukay pa sa layer na ito, kumpleto ang mga step sa dalawang gabay na ito: DNS leak detection at IPv6 leak detection.
Tatlong sagot pagkatapos ng tatlong hakbang: tama ba ang exit, ano ang attribute, malinis ba ang bypass. Iba ang direksyon ng aksyon depende sa hakbang kung saan nangyari ang problema. Dahil iyon kung bakit hiwa-hiwalay na tinitingnan ang mga ito at hindi hinahalo.
Pagpapatibay ng check sa loob ng environment: ang proxy check entry ng MostMate
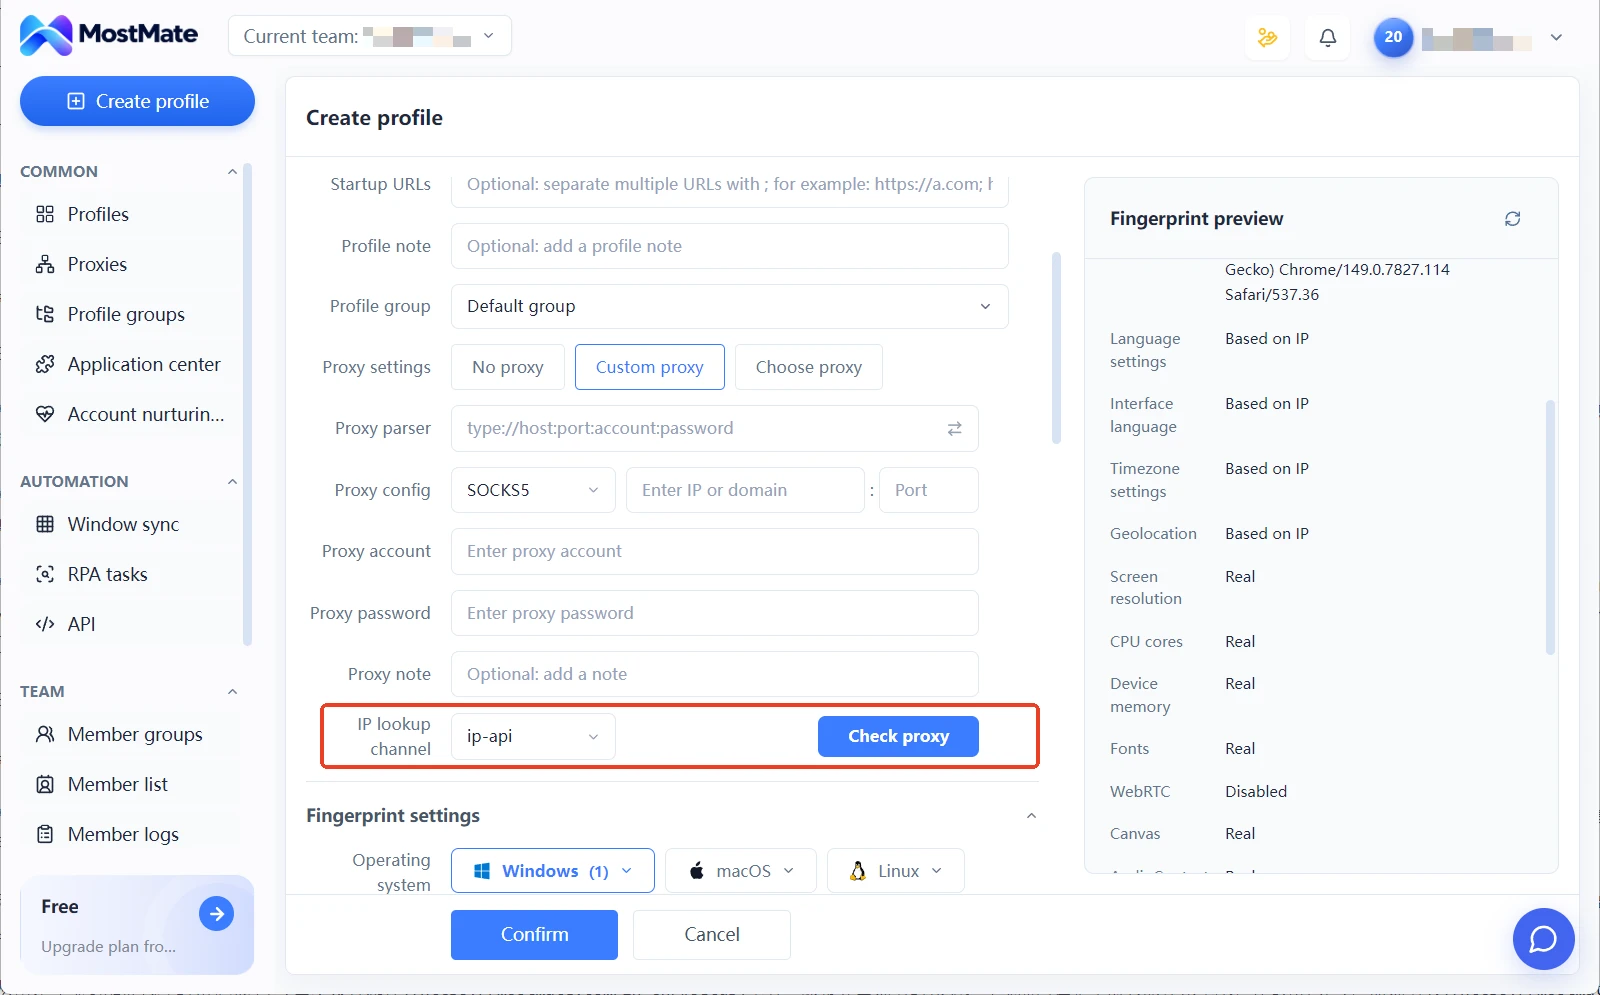
Pang-deep check ang third-party tools noong unang kinakabit ang proxy; para sa pang-araw-araw na pag-verify, mas mabilis ang nakatakdang entry sa loob ng environment. May isang [IP check channel] sa proxy form ng MostMate at ang default sample channel ay ip-api. Matapos i-configure ang proxy, i-click ang [Check proxy]; susuriin ng environment ang exit gamit ang napiling channel at babalikan ang resulta sa form. Hindi mo kailangang lumabas ng environment sa hakbang ng pagkabit.
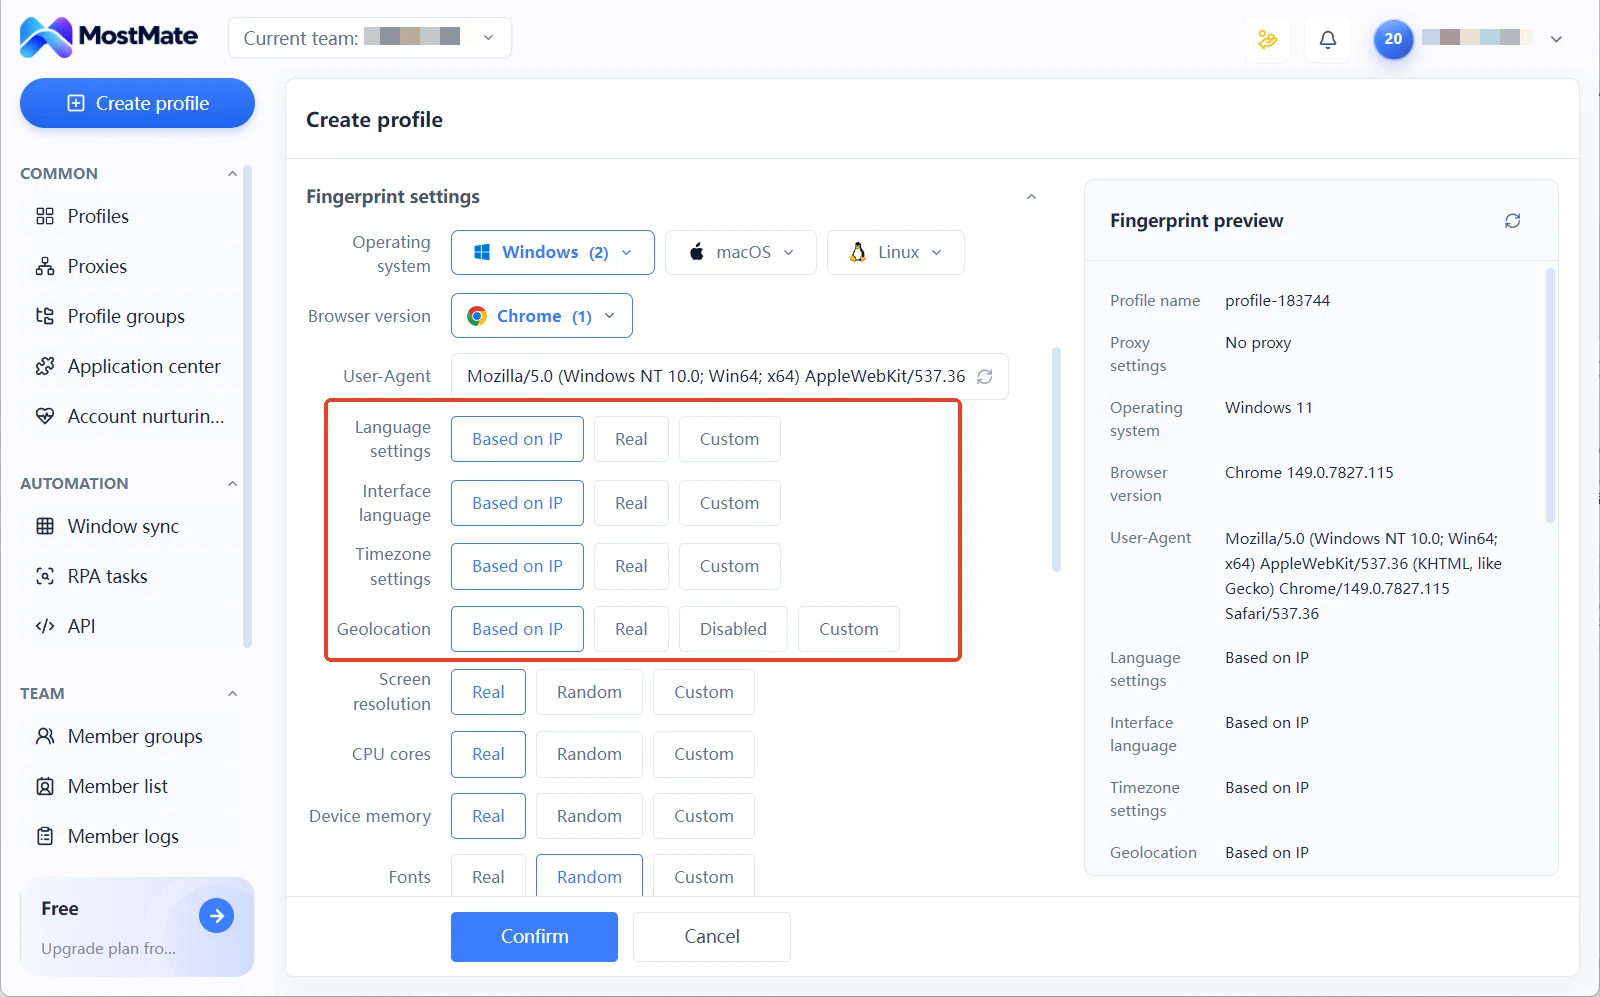
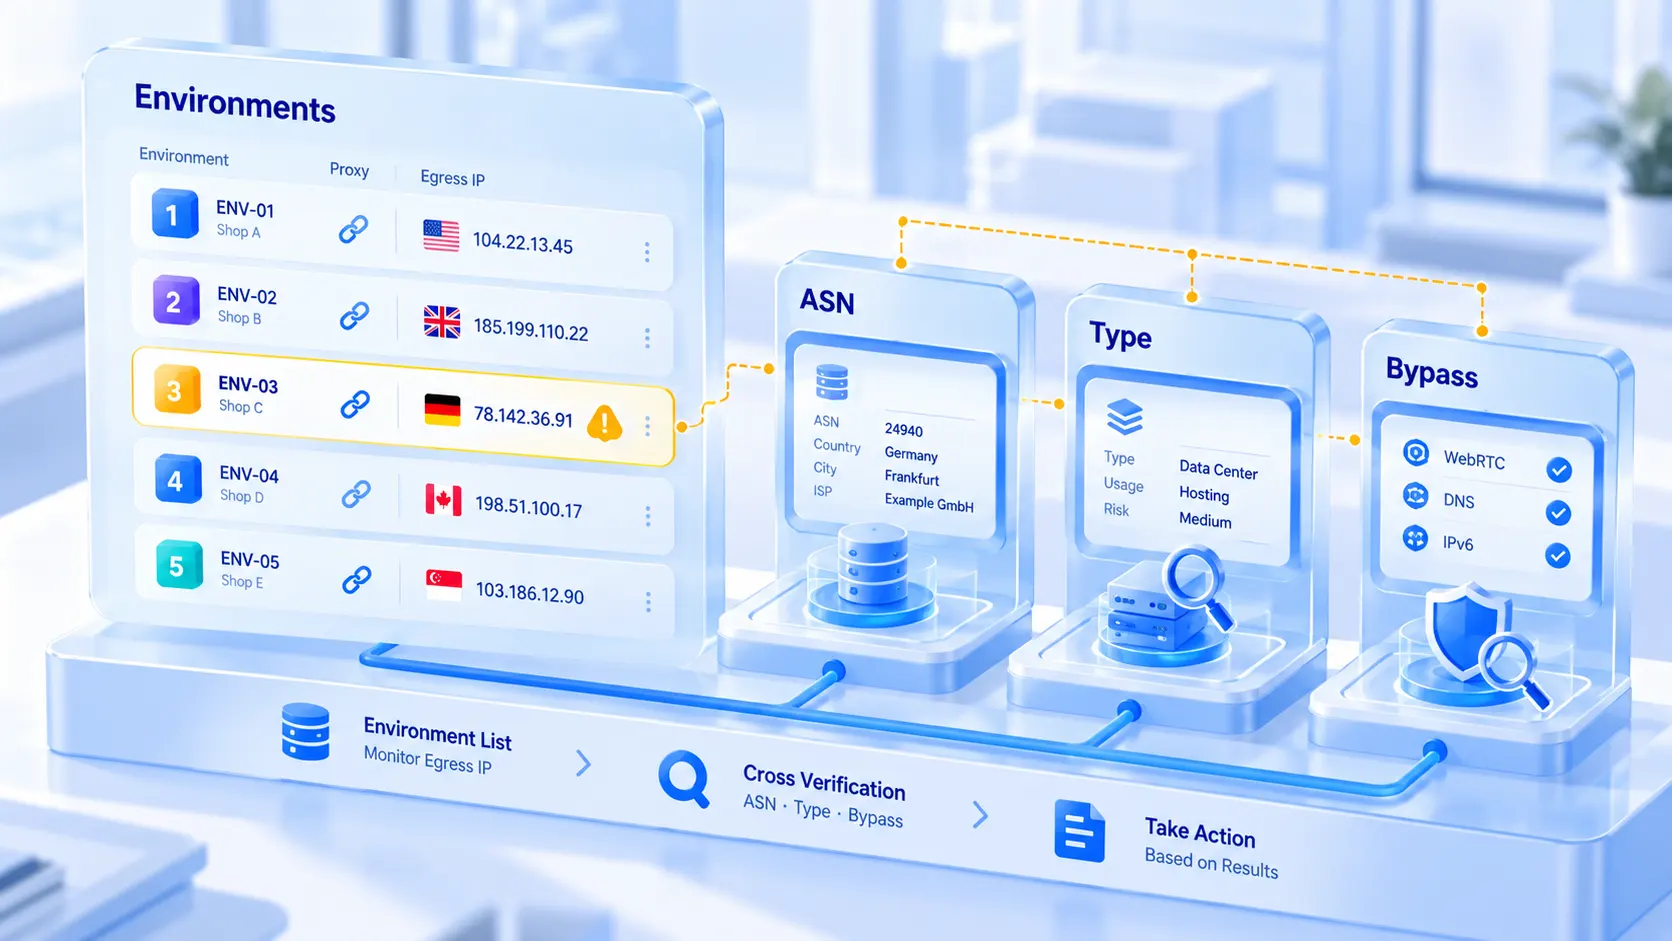
May dalawang column sa environment list ng bawat environment: proxy at exit IP. Aling linya ang naka-assign sa aling environment at saang rehiyon nakaturo ang kasalukuyang exit, makikita lahat sa isang scan ng listahan, hindi mo na kailangang buksan ang mga environment isa-isa para magtanong. Sa environment parameters, ang language, timezone, at location ay naka-align sa exit IP by default. Kapag napirmahan na ang exit, wala nang manual na pag-input; bumaba rin sa isang lugar ang panganib ng mismatch.
Para sa buong sunod mula sa paggawa ng environment hanggang sa pag-configure ng proxy, may preview na may screen walkthrough ang four-step setup flow. Kung ano ang papel ng environment isolation sa buong anti-association system, kumpleto ang paliwanag sa product page.
Paano basahin ang resulta: tatlong uri ng maling hatol at ang pag-ulit ng check
I-cross-verify muna ang abnormal na resulta bago ito ikategorya; may kanya-kanyang paraan ng pag-handle ang tatlong karaniwang maling hatol.
Discrepancy sa database: sa iisang IP, ibang lungsod ang ipinapakita ng ipinfo, ibang lungsod naman ang ip-api. Kadalasan, magkaiba lang ang timpla ng pag-update ng dalawang database. Kapag naghatol, tumingin sa mas stable na fields. Kapag pareho ang bansa sa dalawa, pwede nang ituloy. Itala sa environment notes ang pagkakaiba sa city level. Kapag paulit-ulit ito sa ilang sunod na round ng check, saka mo tanungin ang proxy provider.
Attribute ng data center: hindi ang kahulugan ng hosting=true na hindi na magagamit ang exit. Ipinapakita lang nito na data center ang IP range; hindi ito disable flag. Ang tunay na dapat timbangin ay ang pagtugma ng uri ng negosyo at attribute ng exit. Magkaibang-magkaiba ang antas ng risk kung gagamitin mo ang data center range sa negosyong sensitibo sa IP quality kumpara sa hindi sensitibo. Ang pagpapatuloy ng paggamit, nakadepende sa requirements ng negosyo, hindi sa isang field na ito.
Bypass leak: ito lang ang dapat agad na asikasuhin sa tatlong resulta. Kapag may address na iba sa proxy ang lumabas sa WebRTC o DNS panel, i-confirm muna sa environment na aktwal na gumagana ang proxy. Suriin din kung paano naka-set ang paghawak sa WebRTC; naisulat nang per scenario ang pag-configure sa artikulong WebRTC settings ng fingerprint browser. Ulitin ang test pagkatapos i-handle; ituloy ang negosyo kapag malinis na ang panel.
May tatlong sandali ang pag-ulit ng check. Kapag bagong proxy at napasok na sa system, patakbuhin nang kumpleto ang tatlong hakbang. Matapos palitan ang proxy o baguhin ang configuration ng environment, ulitin ang ikatlong hakbang. Sa mga pang-araw-araw na round, tingnan kung may drift sa exit IP column sa environment list. Ang paglipat ng exit region nang walang nagbago sa configuration, mismong iyon ay isang lead. May handa nang checklist ang artikulong proxy exit inspection para sa fixed-cycle rounds.
Kung gusto mong magdagdag ng check sa layer ng browser fingerprint, hinati ng BrowserLeaks 11-item detection guide ang bawat item sa tatlong grupo: exit, read, at declaration.
Pagtatapos
Ang halaga ng IP self-check ay hindi nasusukat sa bilang ng mga website na napuntahan. Ang susi: may datos sa bawat isa sa tatlong layer ng exit, attribute, at leak. May batayan ang hatol, may direksyon ang aksyon. Kung may bubuksang bagong environment o papalitang bagong proxy, tapusin muna nang maayos ang three-step flow bago gamitin sa negosyo. Kung tumatakbo na, gamitin ang exit IP column sa loob ng environment bilang pang-araw-araw na board, at bumalik sa third-party tools para sa deep check kapag may abnormal. I-download ang MostMate at ilagay ang proxy check, exit verification, at fingerprint configuration sa iisang environment management. Mula sa panandaliang gawin, magiging fixed process ang self-check.
Mga Madalas Itanong
Libre ba ang ip-api?
Libre ang query sa web page. Buksan lang nang direkta sa browser at makikita mo ang resulta, kabilang ang attribute determination. May serbisyo din itong API, ngunit may rate limit ang libreng tier. Para sa bulk queries, sundin ang instructions sa opisyal na page.
Paano kung magkakaiba ang tatlong exit IP na ipinapakita ng ip111?
Kapag magkaiba ang itinuturo ng tatlong direksyon, ibang exit ang sinakop ng bawat ruta. Karaniwang dahilan: hindi sakop ng split routing rules o global proxy ang buong traffic. Bumalik sa environment at i-confirm ang coverage ng proxy configuration; ulitin ang test hanggang magtugma ang tatlong resulta.
Paano i-handle ang WebRTC leak?
I-confirm muna na totoong gumagana ang proxy sa environment, tapos suriin kung paano naka-handle ang WebRTC. Matapos i-handle, bumalik sa ipleak at muling mag-test; malulutas lang ito kapag hindi na lumalabas ang range ng local ISP sa panel. Hindi stable ang paggamit ng browser extension para i-limit ang WebRTC; mas ligtas ang pag-handle sa environment layer.
Kapag pumasa sa lahat ng tatlong hakbang, sigurado nang ligtas ang account?
Hindi. Ang IP ay isa lang sa mga grupo ng association signals. Nasa loob ng risk control ng platform ang browser fingerprint, cookies at login habits, at ang ritmo ng account activity. Ang itinutugon ng three-step self-check ay ang network layer; ang isolation sa fingerprint layer ay nakasalalay sa environment mismo. Kapag kumpleto ang dalawa, saka pa lang masasabing humihina ang association risk.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



