
Как проверить, не утекает ли IP? Самопроверка в три шага с ip-api, ipinfo и ip111
Главный вывод: прогнать один сайт для проверки IP значит ещё не подтвердить отсутствие утечки; выходной узел, тип и утечки это три разных уровня, нужно комбинировать ipinfo, ip-api, ip111 и ipleak в порядке: проверить выходной узел, проверить тип, проверить утечки, и на каждом уровне сначала собрать свои данные, только потом делать вывод. Весь процесс занимает одну-две минуты на шаг. Проверить всё в окружении до выхода на бизнес сильно дешевле, чем разбираться постфактум.
Прокси показывает, что подключён, сайты открываются нормально. Но через какое-то время аккаунт всё равно попадает в неприятности. Большинство сначала подозревает качество прокси. Однако прежде чем винить прокси, стоит разобраться с уровнем IP. Проверять на самом деле нужно три вещи: выходной узел тот ли, который настроен; какими свойствами этот выход выглядит в глазах платформы; не утекает ли браузер с реальными данными по какому-то другому каналу. У трёх вопросов разные инструменты. MostMate это антидетект-браузер, в котором проверка прокси и сверка выходного IP встроены в управление окружениями. Дальше разберём по схеме: сторонними инструментами прогнать всё разово, встроенными пунктами в окружении сверяться повседневно.
Выходной узел, тип и утечки: три разные задачи, один сайт не покажет всё
Сайт проверки IP отвечает только на вопрос «кто мой выходной узел». На два остальных вопроса ответа у него нет. Сделать один запрос и решить, что изоляция в порядке, самая частая слепая зона самопроверки.
Риск-контроль платформы смотрит минимум на три уровня.
- Первый уровень: принадлежность выхода. Страна, город и ASN у IP должны совпадать с образом аккаунта.
- Второй уровень: свойства выхода. У одного и того же диапазона IP бывает домашний широкополосный доступ и дата-центр; в риск-модели машинные диапазоны весят совсем не так, как домашние.
- Третий уровень: утечки в обход. WebRTC умеет прямо в браузере узнавать публичный адрес машины. DNS-запросы могут идти мимо прокси по системному каналу по умолчанию. IPv6 может открыться напрямую там, где через прокси идёт только IPv4. Все эти каналы соединяются напрямую, без прокси.
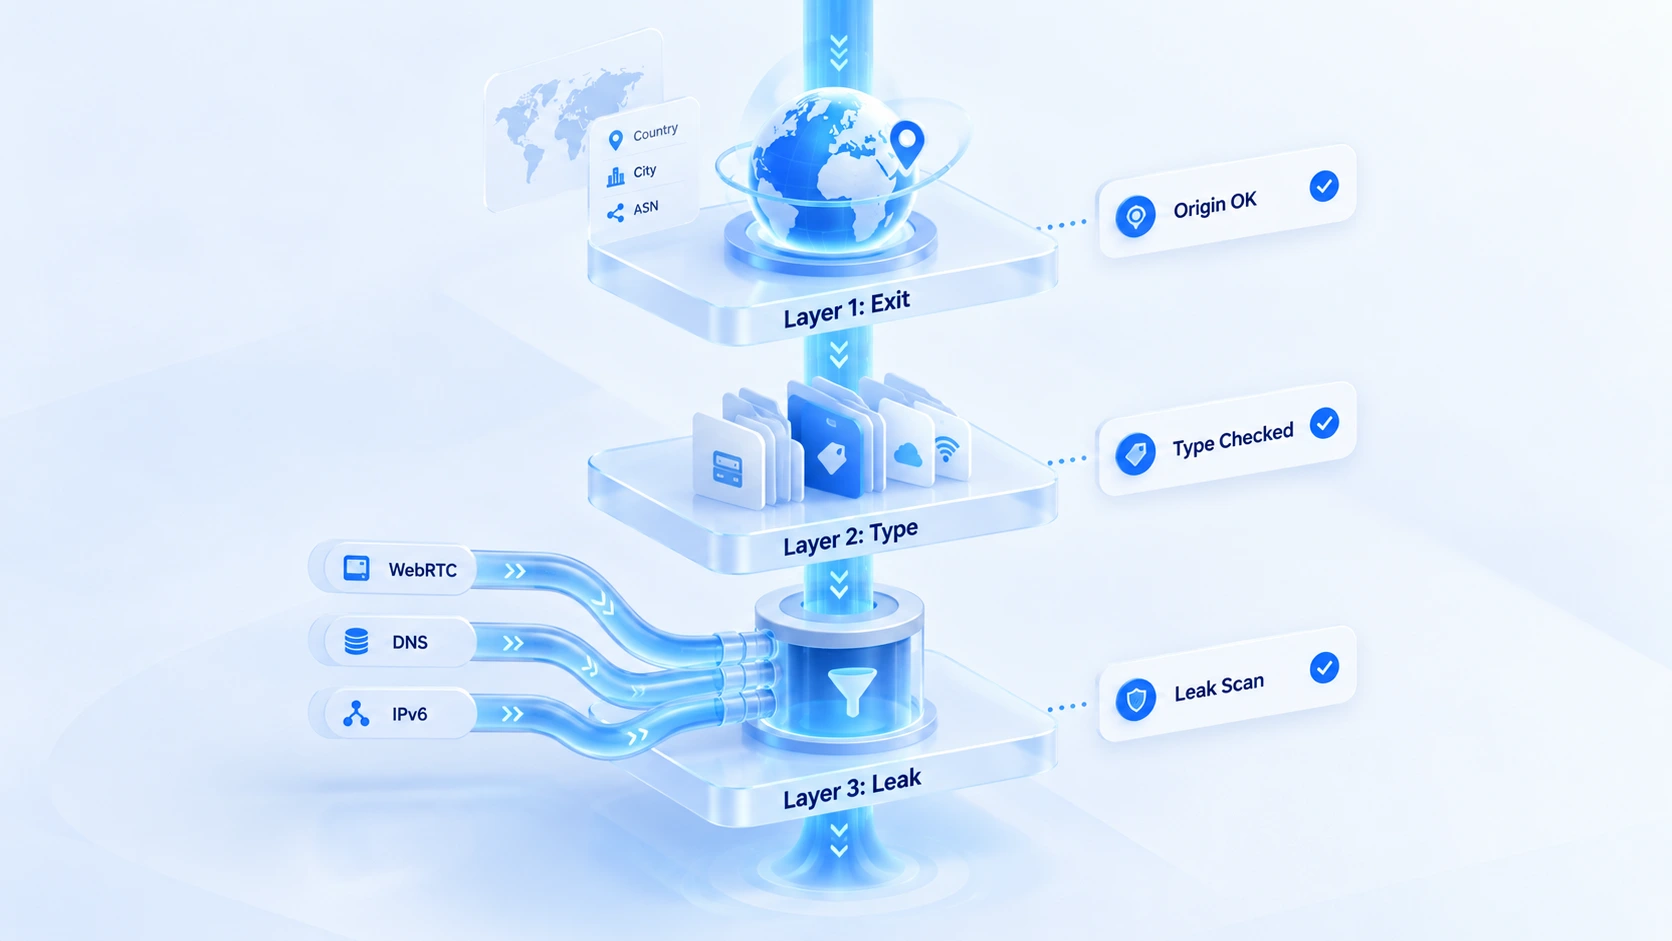
Каждому уровню нужны свои данные. Идём по порядку, инструмент на шаг.
Порядок самопроверки из трёх шагов
Все три шага выполняются внутри окружения. Браузер на вашей машине измеряет вашу же сеть, для окружения это ни о чём не говорит.
1. Шаг первый: проверяем принадлежность выхода через ipinfo. Откройте в окружении ipinfo.io, страница сразу покажет географию, организацию и ASN текущего выхода. Сверяйте каждый пункт с тем, что указал поставщик прокси: совпадают ли страна и город; та ли это организация, которую он заявляет. Расхождения сначала запишите в заметки окружения и оставьте для перекрёстной проверки на втором шаге. Базы данных обновляют сведения об одном и том же диапазоне IP с разной скоростью. Результат одной площадки выводом не считается.
2. Шаг второй: определяем свойства выхода через ip-api. Откройте ip-api.com прямо в браузере, вернётся фрагмент JSON. Поля proxy и hosting как раз про тип выхода. hosting со значением true означает, что диапазон относится к дата-центру; proxy показывает, помечен ли он как прокси. Большинство прокси сидит на машинных диапазонах, true в hosting это норма. Ценность поля в том, что вы видите, каким выглядит ваш выход в глазах платформы; а подходит ли он под ваш бизнес, решайте сами по задачам.
3. Шаг третий: ищем утечки в обход через ip111 и ipleak. ip111.cn показывает выход трижды: с локального сайта, с зарубежного и через Google. В норме все три результата совпадают и указывают на одну прокси-линию. ipleak.net добавляет панели WebRTC, DNS и IPv6. Любой адрес кроме прокси в любой из них означает утечку в обход; особенно внимательно смотрите на диапазоны домашнего провайдера. Копнуть этот уровень глубже помогут две статьи: обнаружение DNS-утечек и обнаружение утечек IPv6, в каждой полный порядок действий.
После трёх шагов на руках три вывода: верен ли выход, каков его тип, чист ли обход. На каком шаге проблема, туда и направление работы. Проверять раздельно, а не всё вместе, стоит именно поэтому.
Встроить проверку в окружение: пункт сверки прокси в MostMate
Сторонние инструменты хороши для глубокой проверки при добавлении прокси в базу, а в повседневной сверке быстрее встроенный пункт в окружении. В форме прокси MostMate есть поле [канал проверки IP], канал в примере по умолчанию это ip-api. После настройки прокси нажмите [Проверить прокси], окружение измерит выход через выбранный канал и подставит результат. На этапе добавления из окружения выходить не нужно.
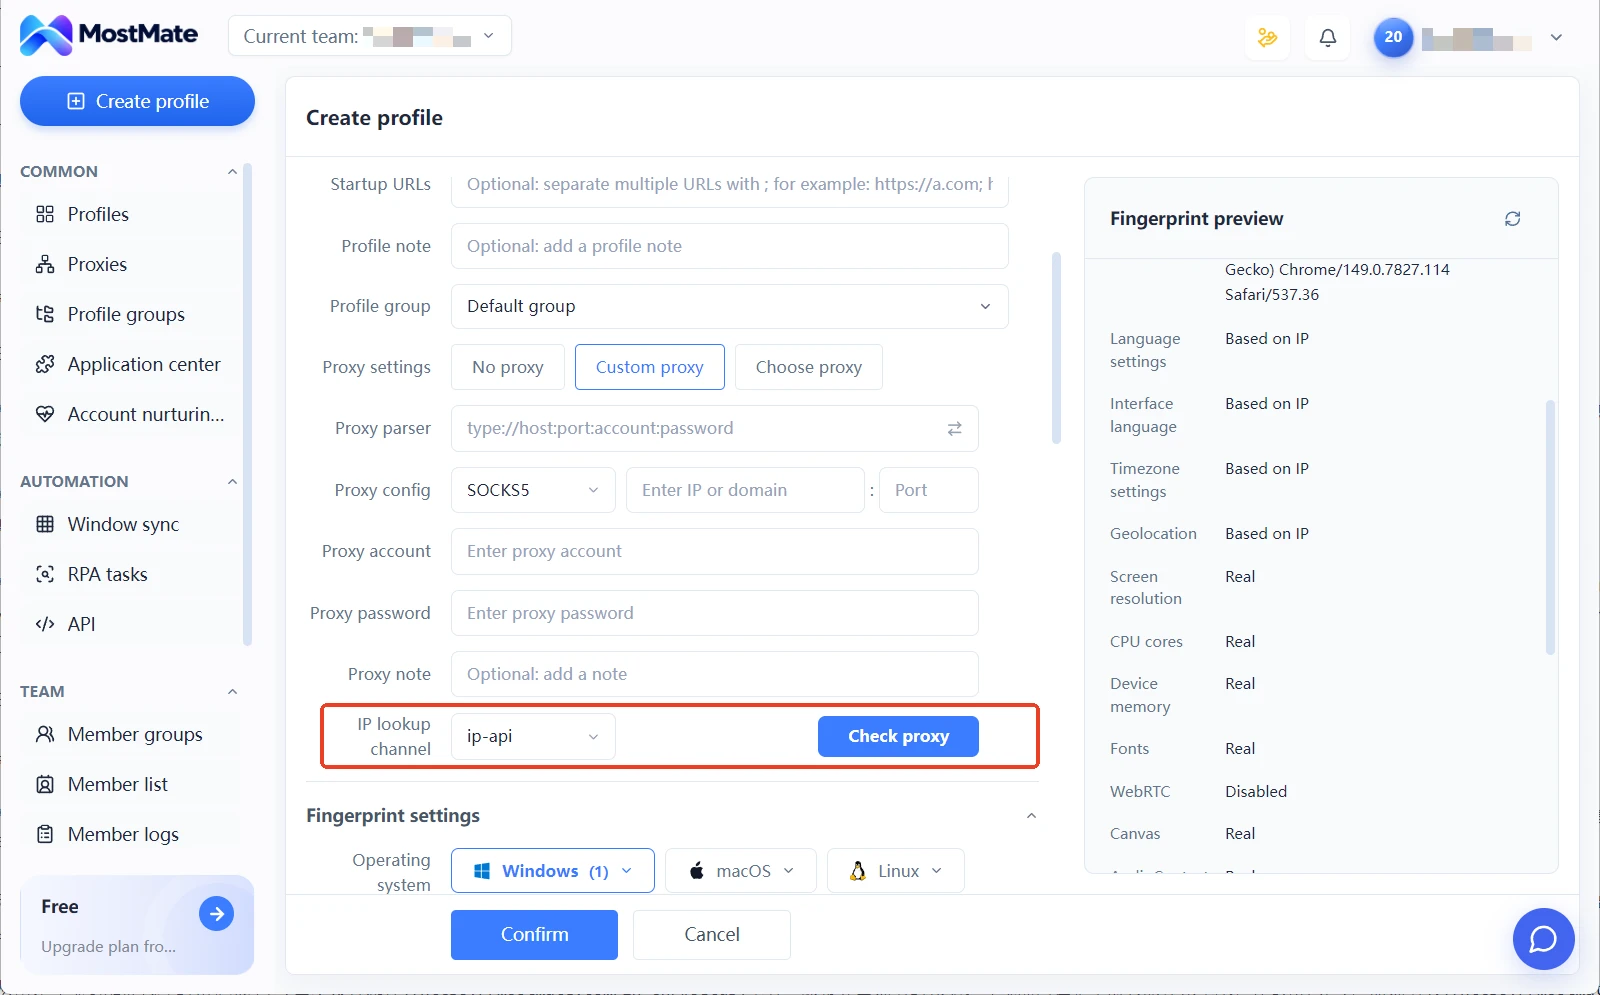
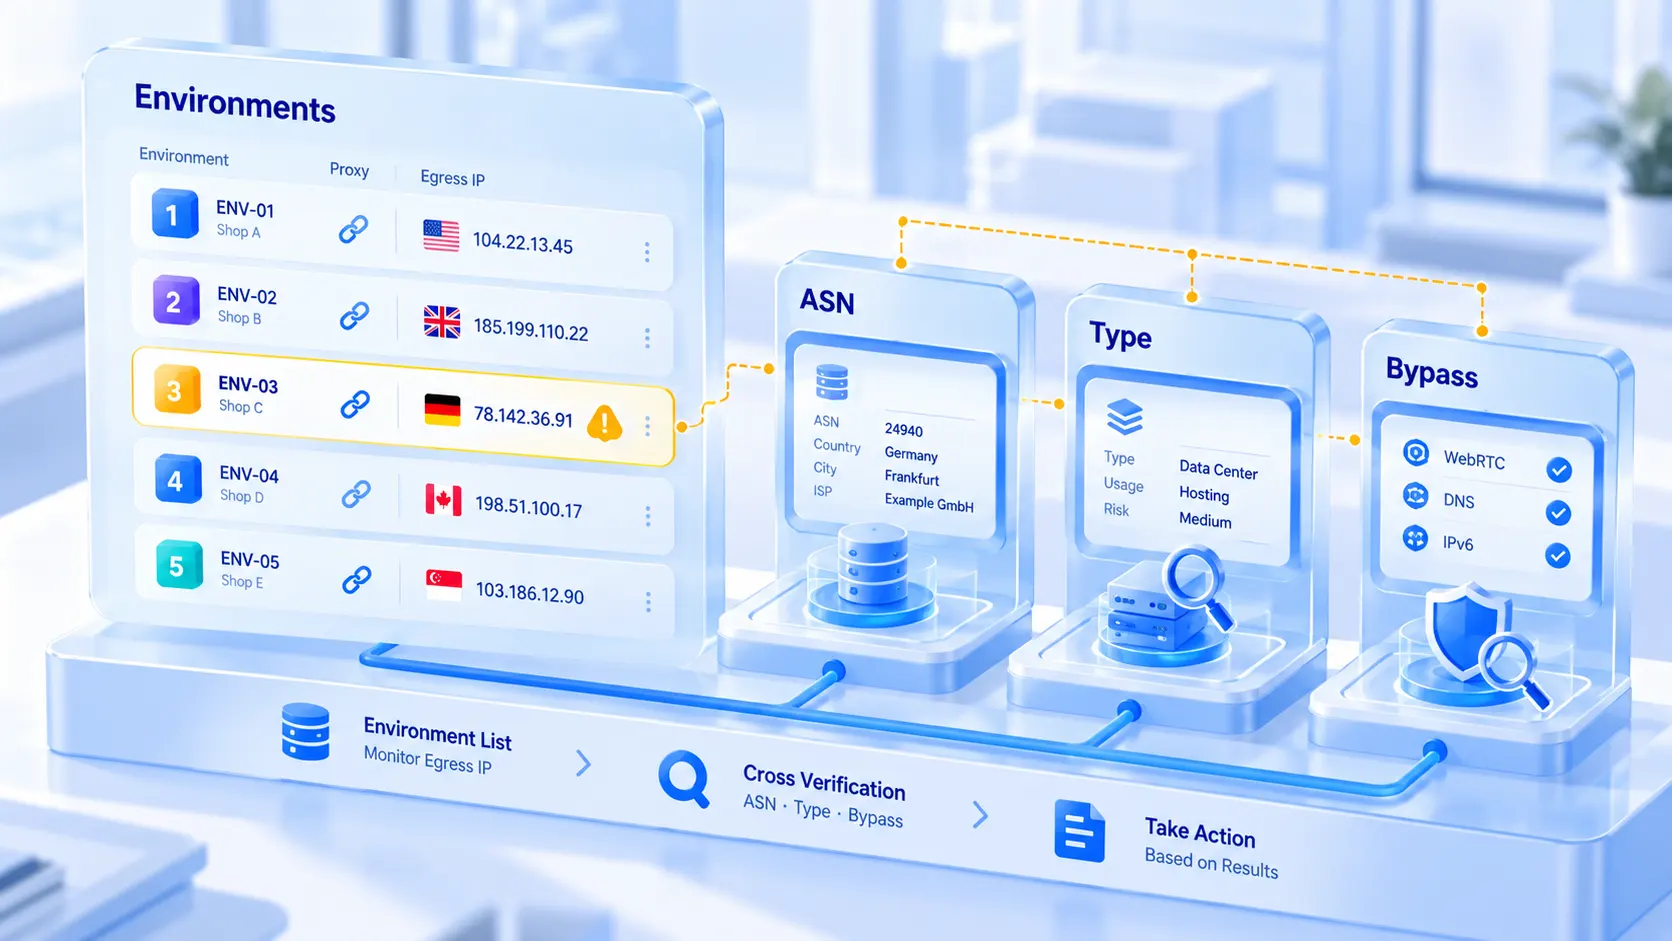
У каждого окружения в списке есть колонки прокси и выходного IP. Какая линия за каким окружением закреплена и где сейчас выход, видно одним проходом по списку, открывать окружения по очереди не требуется. Язык, часовой пояс и геолокация в параметрах окружения по умолчанию подстраиваются под выходной IP. Когда выход определён, вручную вводить ничего не нужно, и один источник расхождений исчезает сам.
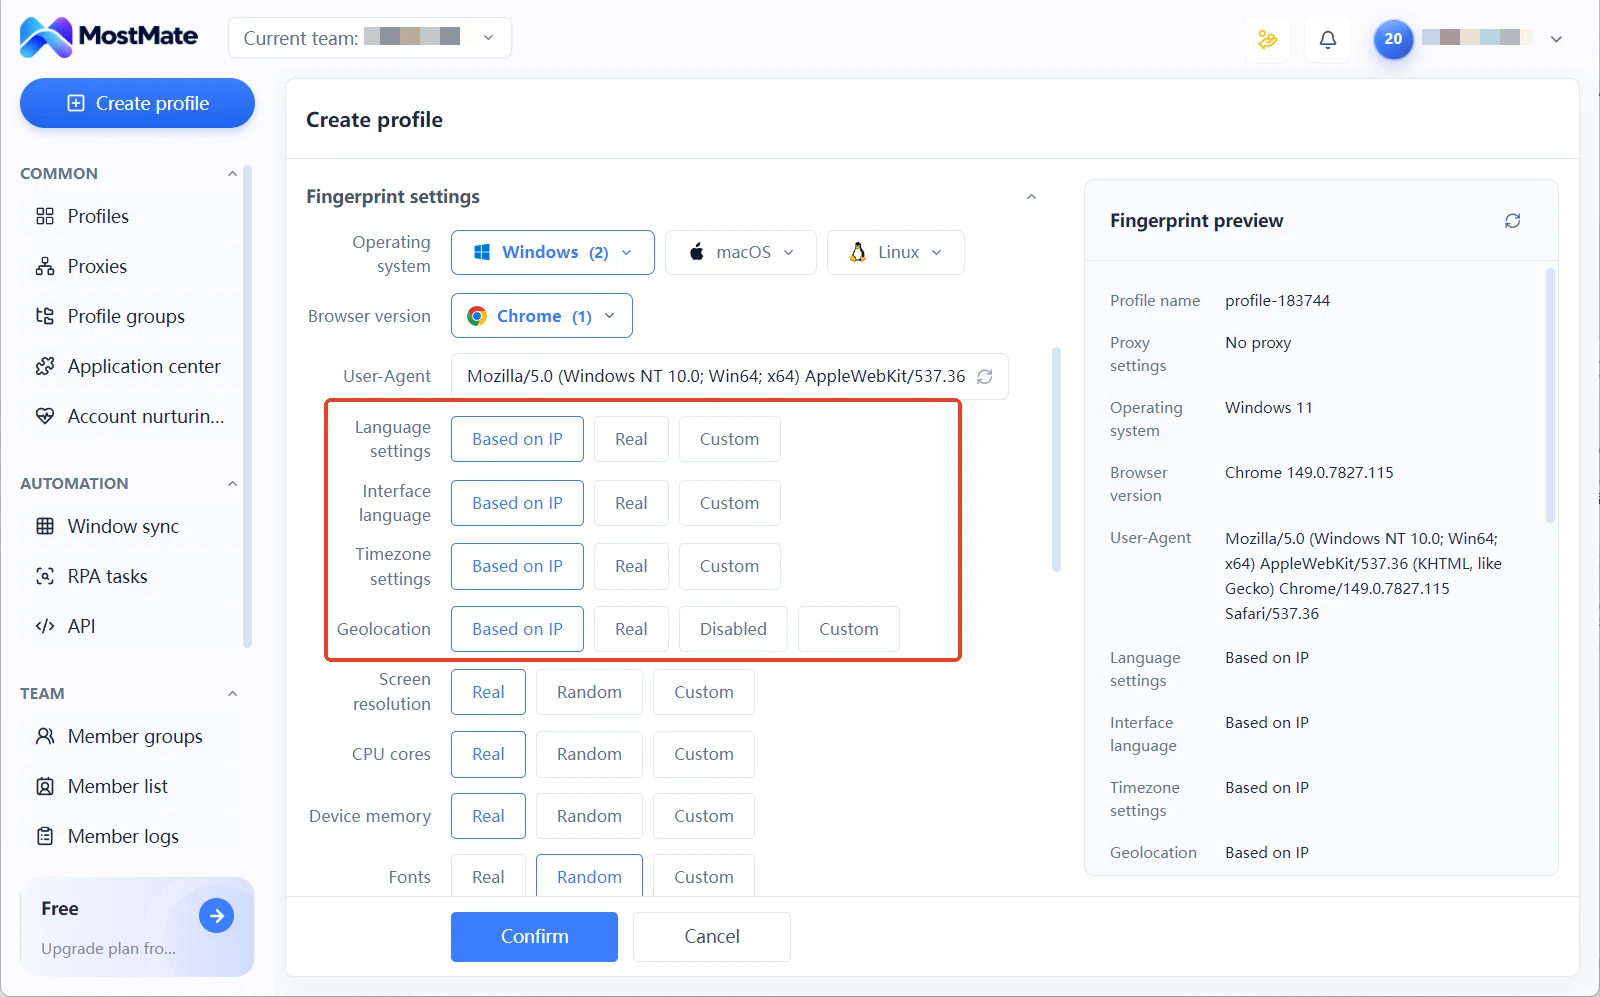
Полный порядок от создания окружения до настройки прокси показан с интерфейсом в инструкции из четырёх шагов. О роли изоляции окружений во всей системе против связывания подробно написано на странице о продукте.
Как читать результат: три частые ошибки и ритм проверок
Вывод о проблеме принимайте только после перекрёстной проверки, у трёх частых ошибок свои пути разбирательства.
Ошибка базы данных: один и тот же IP у ipinfo в одном городе, у ip-api в другом. Чаще всего это разница в скорости обновления двух баз. При оценке смотрите на более стабильные поля. Если на уровне страны всё сходится, продолжайте пользоваться. Расхождение по городу запишите в заметки окружения; повторится за несколько осмотров подряд, тогда уточняйте у поставщика.
Машинный тип: hosting со значением true не значит, что выход непригоден. Это лишь признак дата-центра, а не запрет. Взвешивать нужно сочетание задач бизнеса и свойств выхода. Гнать через машинный диапазон задачи, чувствительные к качеству IP, и задачи, которым тип безразличен, это риски разного порядка. Продолжать или нет, решают требования бизнеса, а не одно это поле.
Утечка в обход: единственный из трёх результатов, требующий немедленных действий. В панели WebRTC или DNS появился адрес кроме прокси: сначала вернитесь в окружение и убедитесь, что прокси действительно работает. Затем проверьте режим обработки WebRTC, в статье настройки WebRTC в антидетект-браузере по сценариям расписано, как это настраивать. После исправления измерьте снова и возвращайтесь к работе, когда панели чистые.
Ритм проверок привязан к трём моментам. Новый прокси проверили и добавили в базу: прогоните все три шага целиком. Сменили прокси или поменяли настройки окружения: повторите третий шаг. Повседневный осмотр: не уплыл ли выходной IP в списке окружений. Выход сменил регион, а конфигурацию никто не трогал, это уже зацепка. Готовый чек-лист плановых осмотров собран в статье плановая проверка выходов прокси.
Хотите добавить проверки на уровне фингерпринта браузера, в обзоре одиннадцати проверок BrowserLeaks каждый пункт разобран по трём группам: выход, чтение, декларации.
Заключение
Ценность самопроверки IP не в количестве пройденных сайтов, а в том, что по каждому из трёх уровней, выход, тип, утечки, есть данные. Вывод опирается на факты, действия имеют направление. Собираетесь открывать новое окружение или ставить новый прокси: сначала прогоните три шага и только потом выходите на задачи. Всё уже работает: держите под рукой колонку выходного IP в окружениях и возвращайтесь к сторонним инструментам при аномалиях. Скачайте MostMate, пусть проверка прокси, сверка выхода и настройка фингерпринта живут в одном управлении окружениями. Самопроверка из разовой затеи превратится в обычный процесс.
Частые вопросы
ip-api бесплатный?
Проверка на веб-странице бесплатна. Откройте сайт в браузере и сразу увидите ответ, включая определение типа. Есть и API, у бесплатного тарифа есть лимит частоты запросов. Массовые проверки выполняйте по правилам с официальной страницы.
ip111 показывает три разных IP, что делать?
Три направления указывают на разные адреса: разные каналы выходят через разные узлы. Частая причина в том, что правила маршрутизации или глобальный прокси покрывают не весь трафик. Вернитесь в окружение, проверьте охват настроек прокси и повторяйте замер, пока три результата не совпадут.
Что делать с утечкой WebRTC?
Сначала убедитесь, что прокси реально работает в окружении, затем проверьте режим обработки WebRTC. После исправления вернитесь на ipleak и повторите проверку: панели без диапазонов домашнего провайдера считаются решёнными. Ограничивать WebRTC браузерными расширениями ненадёжно, надёжнее решать на уровне окружения.
Все три шага в норме, аккаунт точно в безопасности?
Нет. IP лишь одна из групп сигналов связывания. Фингерпринт браузера, cookie и привычки входа, ритм поведения аккаунта всё это в зоне риск-контроля платформы. Три шага закрывают сетевой уровень, изоляцию на уровне фингерпринта даёт само окружение. Когда в порядке оба уровня, только тогда можно говорить о снижении риска связывания.

MOSTMATE
Безопасное управление аккаунтами — это просто
Начните с первого аккаунта и выстройте с MostMate более безопасную, умную и эффективную работу с несколькими аккаунтами.
- Независимые профили. Согласованные цифровые идентичности.
- ИИ-автоматизация · Состояние аккаунтов · Командная работа



