
IP sızıntısı var mı, nasıl kontrol edilir? ip-api, ipinfo ve ip111 ile üç adımlı kontrol
Temel sonuç: Tek bir IP sorgulama sitesini çalıştırmak "sızıntı yok" teyidi vermez; çıkış, tür ve sızıntı üç ayrı katmandır. ipinfo, ip-api, ip111 ve ipleak'i önce çıkışı bulun, ardından türü belirleyin, en son sızıntıyı tarayın sırasına göre birleştirin ve her katmandan bir veri aldıktan sonra karar verin. Tüm akış her adımda yalnızca bir iki dakika sürer. Kontrolü ortamda bitirip işi başlatmak, sorun çıktıktan sonra neden aramaktan çok daha az külfet getirir.
Proxy bağlı görünüyor, siteler de düzgün açılıyor. Bir süre çalıştıktan sonra hesapta yine sorun çıkıyor. Çoğu kişi önce proxy'nin kalitesinden şüphelenir. Ama proxy'den şüphelenmeden önce IP katmanını netleştirmekte fayda var. Aslında bakılması gereken üç şey var: çıkış, yapılandırdığınız hattın kendisi mi; platformun gözünde bu çıkış hangi özellikte; tarayıcı gerçek bilgileri başka bir yoldan sızdırıyor mu. Üç soru farklı araçlara karşılık gelir. MostMate proxy kontrolünü ve çıkış doğrulamasını ortam yönetiminin içine yerleştiren bir anti-detect tarayıcıdır. Aşağıda "önce üçüncü taraf araçlarla tam tarama, sonra ortam içi girişle günlük kontrol" yaklaşımıyla adım adım anlatacağız.
Çıkış, tür ve sızıntı üç ayrı iş; tek site hepsini göstermez
IP sorgulama siteleri yalnızca "çıkış kim" sorusunu yanıtlar. Diğer iki soruya hiçbir yanıt veremez. Tek bir sorgu çalıştırıp izolasyonun tamam olduğuna inanmak, kendi kendine kontrolde en sık görülen kör noktadır.
Platform risk kontrolünün baktığı şey en az üç katmandır.
- Birinci katman çıkışın sahipliğidir: IP'nin bulunduğu ülke, şehir ve ASN değerleri hesabın kimliğiyle uyuşmalıdır.
- İkinci katman çıkışın özelliğidir. Aynı IP aralığında konut geniş bandı ile veri merkezi ayrımı vardır; sunucu odası segmentleri risk modellerinde konut segmentlerinden farklı ağırlık taşır.
- Üçüncü katman yandan sızıntıdır. WebRTC tarayıcının içinde doğrudan makinenin genel adresini sınayabilir. DNS çözümlemesi proxy'yi atlayıp sistemin varsayılan kanalından gidebilir. IPv6, yalnızca IPv4'ün proxy'lendiği bir hatta doğrudan açılabilir. Bu yollar proxy'yi atlayarak doğrudan bağlanır.
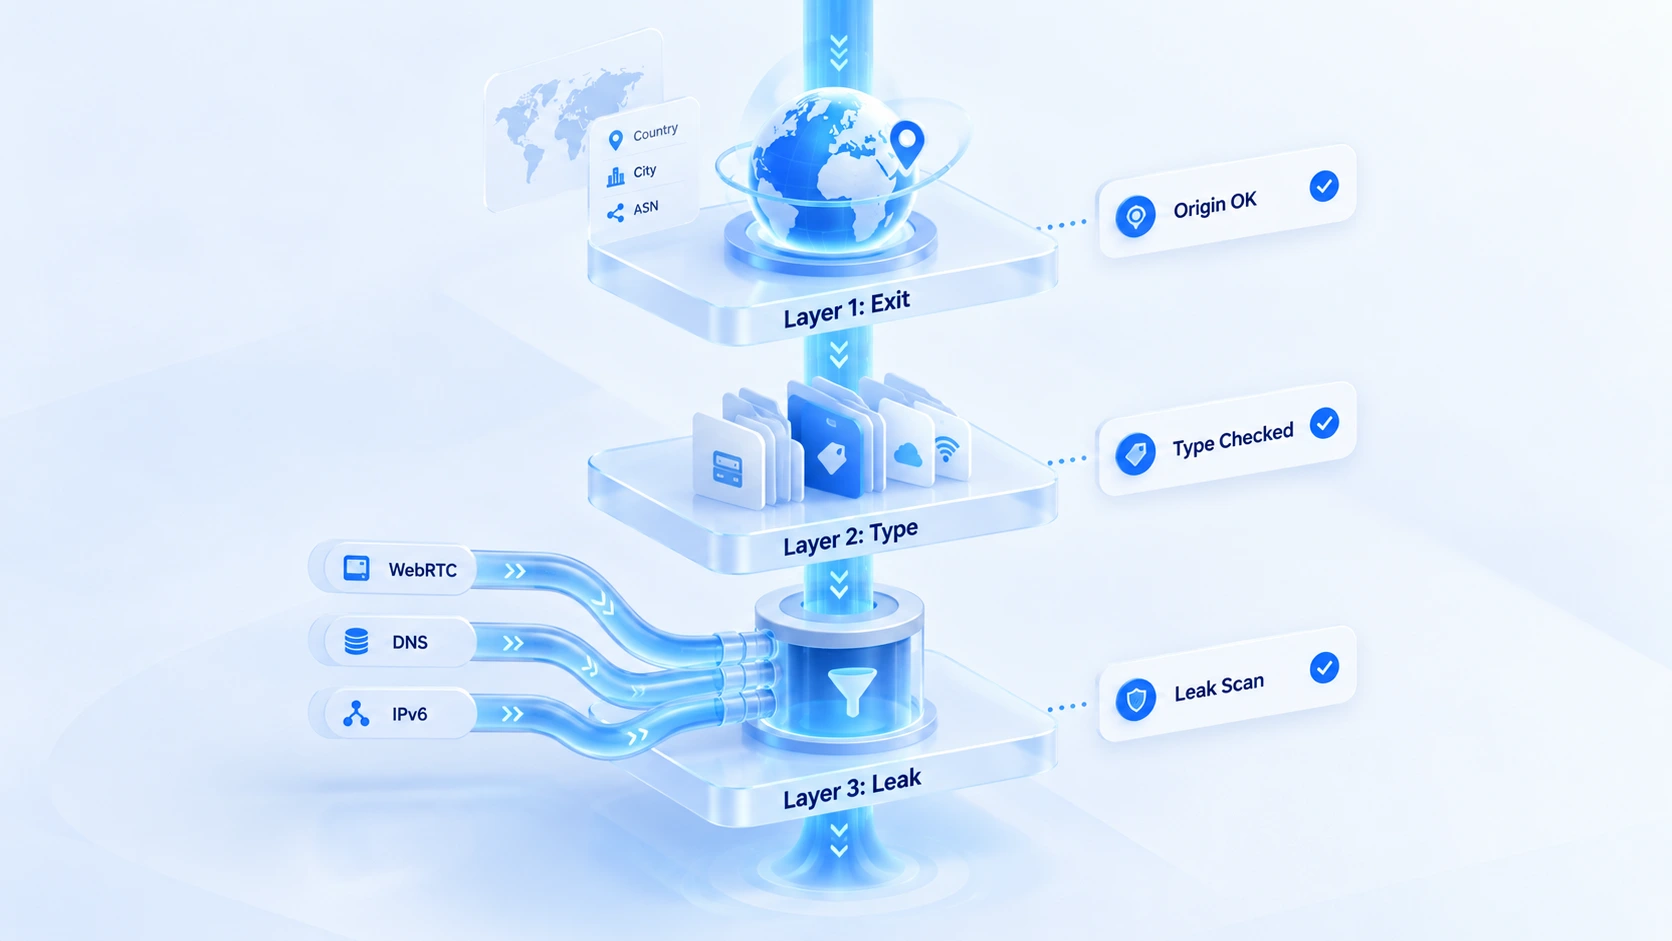
Her katman farklı veri ister; dört araç birer katman tarar. Sırayla.
Üç adımlı kontrol akışı
Üç adım da ortamın içinde açılarak yapılmalıdır. Yerel tarayıcıda alınan sonuç yerel ağı gösterir; ortam için bir referans değeri taşımaz.
1. Birinci adım: ipinfo ile çıkışın sahipliğini kontrol edin. Ortamın içinde ipinfo.io adresini açın; sayfa geçerli çıkışın coğrafi konumunu, kuruluşunu ve ASN değerini doğrudan verir. Her kalemi sağlayıcının beyanıyla tek tek karşılaştırın: ülke ve şehir tutuyor mu; işleten kuruluş, sağlayıcının iddia ettiği kuruluş mu. Uyuşmazlık görürseniz önce ortam notlarına işleyin, ikinci adımda çapraz doğrulamaya bırakın. Farklı veritabanları aynı IP aralığını farklı hızlarda kaydeder. Tek kaynağın sonucu hüküm sayılmaz.
2. İkinci adım: ip-api ile çıkışın özelliğini belirleyin. Tarayıcıyla ip-api.com adresini doğrudan açtığınızda bir JSON döner. Özellik tayinini proxy ve hosting alanları yapar. hosting değeri true ise bu IP aralığı veri merkezine ya da sunucu odasına aittir; proxy alanı adresin proxy olarak işaretlenip işaretlenmediğini gösterir. Çoğu proxy sunucu odası segmentlarından çıkar; hosting'in true görünmesi normaldir. Bu alanın değeri, çıkışın platformun gözünde hangi özellikte olduğunu net görmenizdir; hesabın işiyle uyup uymadığını işinizin gereksinimine göre kendiniz değerlendirirsiniz.
3. Üçüncü adım: ip111 ve ipleak ile yandan sızıntıları tarayın. ip111.cn çıkışı üç yönden birer kez bildirir: yerli site, yabancı site ve Google. Normalde üç sonuç aynı çıkar ve aynı proxy hattına işaret eder. ipleak.net ise WebRTC, DNS ve IPv6 panellerini ekler. Panellerden herhangi birinde proxy dışı bir adres görünürsa yandan bir sızıntı var demektir. Yerel geniş bant sağlayıcısının segmenti özellikle dikkat ister. Bu katmanda derine inmek gerekirse DNS sızıntı tespiti ve IPv6 sızıntı tespiti yazılarında eksiksiz adımlar bulunur.
Üç adımın sonunda üç sonuç elde edersiniz: çıkış doğru mu, özellik ne, yandan hat temiz mi. Sorun hangi adımdaysa ele alma yönü tümüyle değişir. Birlikte bakmak yerine ayrı ayrı kontrol etmenin nedeni budur.
Kontrolü ortama yerleştirmek: MostMate'in proxy doğrulama girişleri
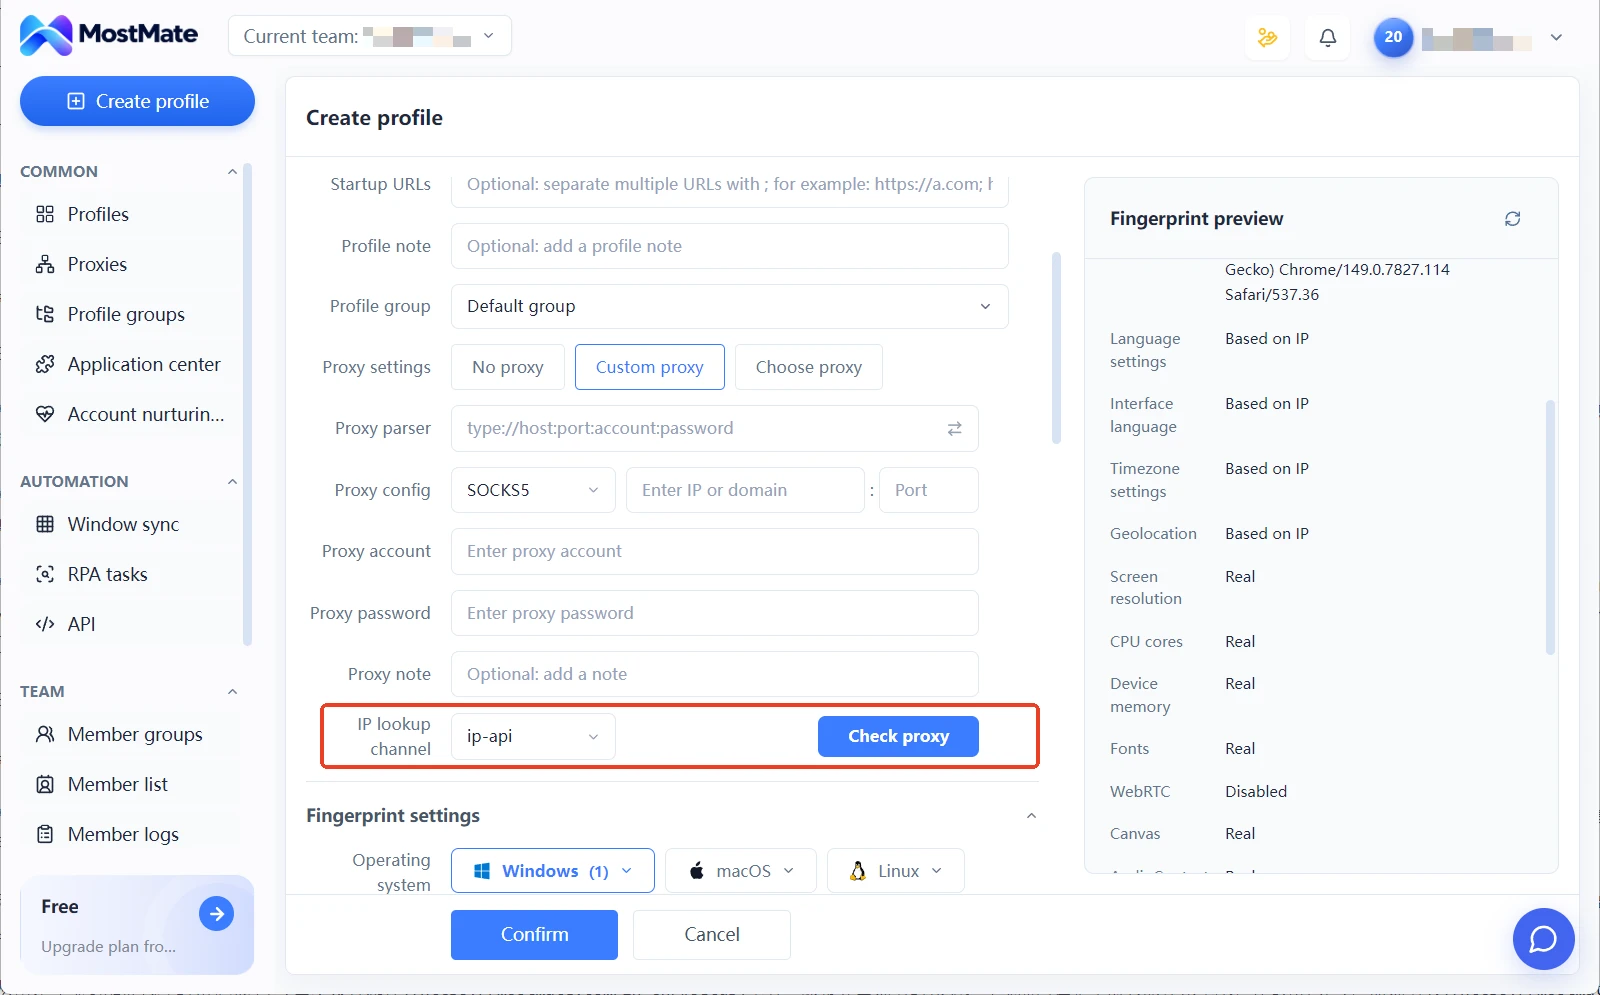
Üçüncü taraf araçlar kayıt anındaki derinlemesine kontrol için uygundur; günlük doğrulama için ortam içi sabit giriş daha hızlıdır. MostMate'in proxy formunda [IP sorgu kanalı] ([ip 查询通道]) adında bir alan bulunur; varsayılan örnek kanal ip-api'dir. Proxy yapılandırıldıktan sonra [Proxy testi] ([检测代理]) düğmesine tıklayın; ortam seçilen kanalla çıkışı gerçekten ölçer ve sonucu forma işler. Kayıt aşaması için ortamdan çıkmak gerekmez.
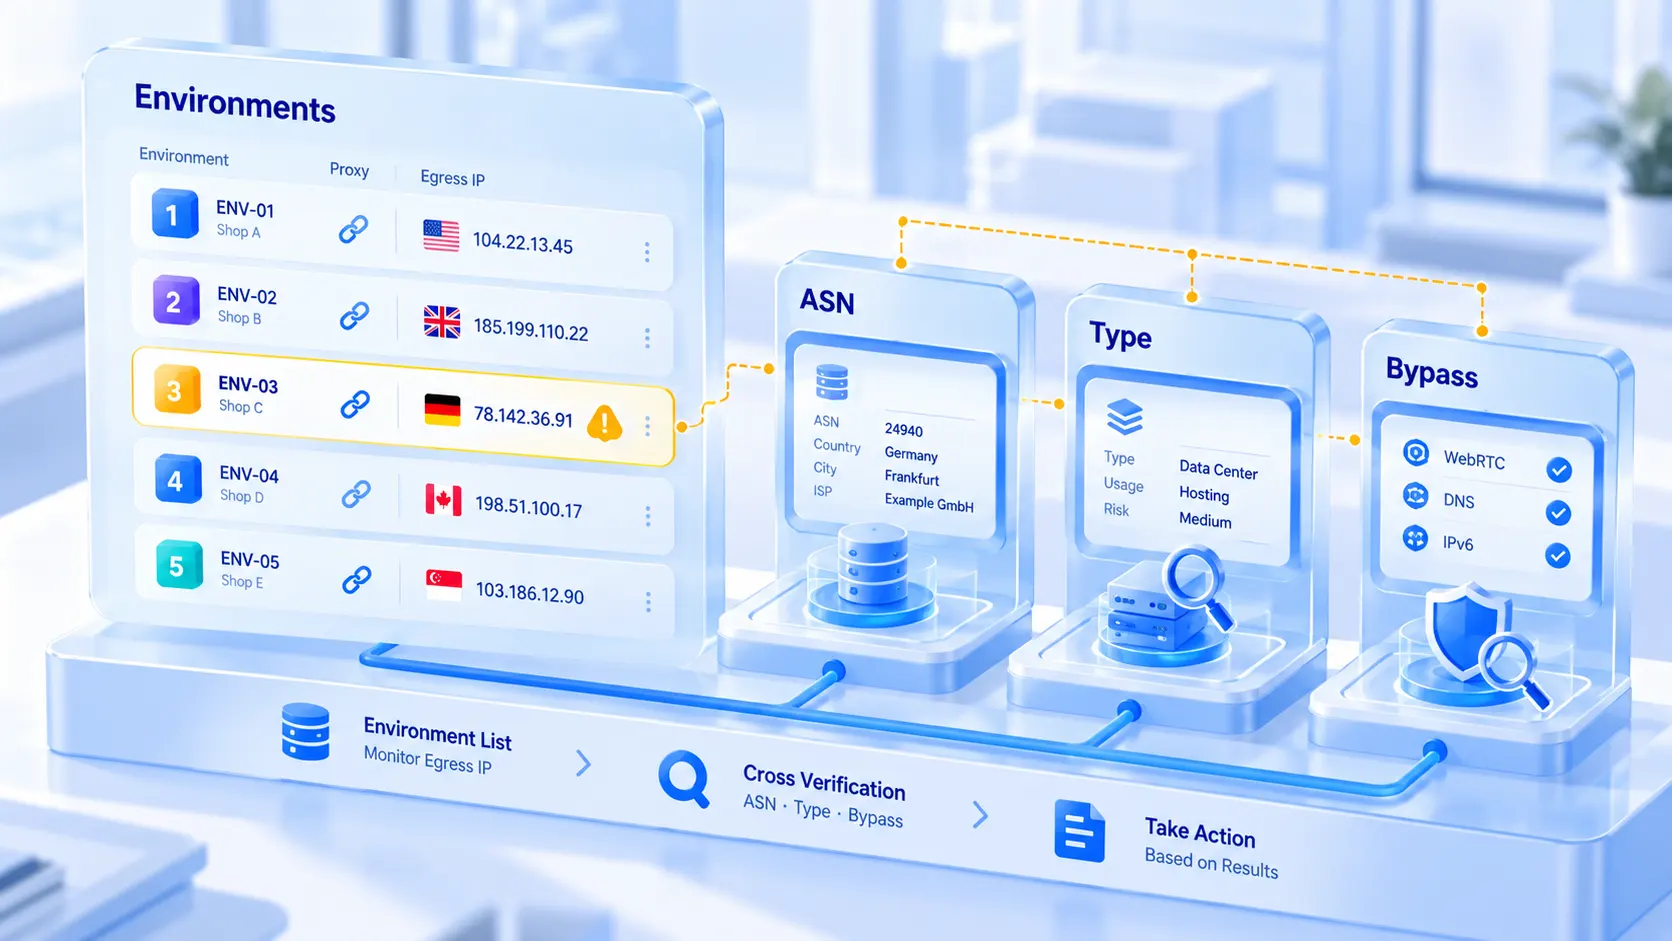
Ortam listesinde her ortam proxy ve çıkış IP olmak üzere iki sütun taşır. Hangi hattın hangi ortama atandığını ve geçerli çıkışın hangi bölgeye düştüğünü listeye bir kez göz gezdirerek doğrulayabilirsiniz; ortamları tek tek açıp sormak gerekmez. Ortam parametrelerinde dil, saat dilimi ve konum bilgisi kalemleri varsayılan olarak çıkış IP'sine hizalanır. Çıkış belirlendikten sonra bunları elle doldurmak gerekmez; kayma riski de bir yerden kalkar.
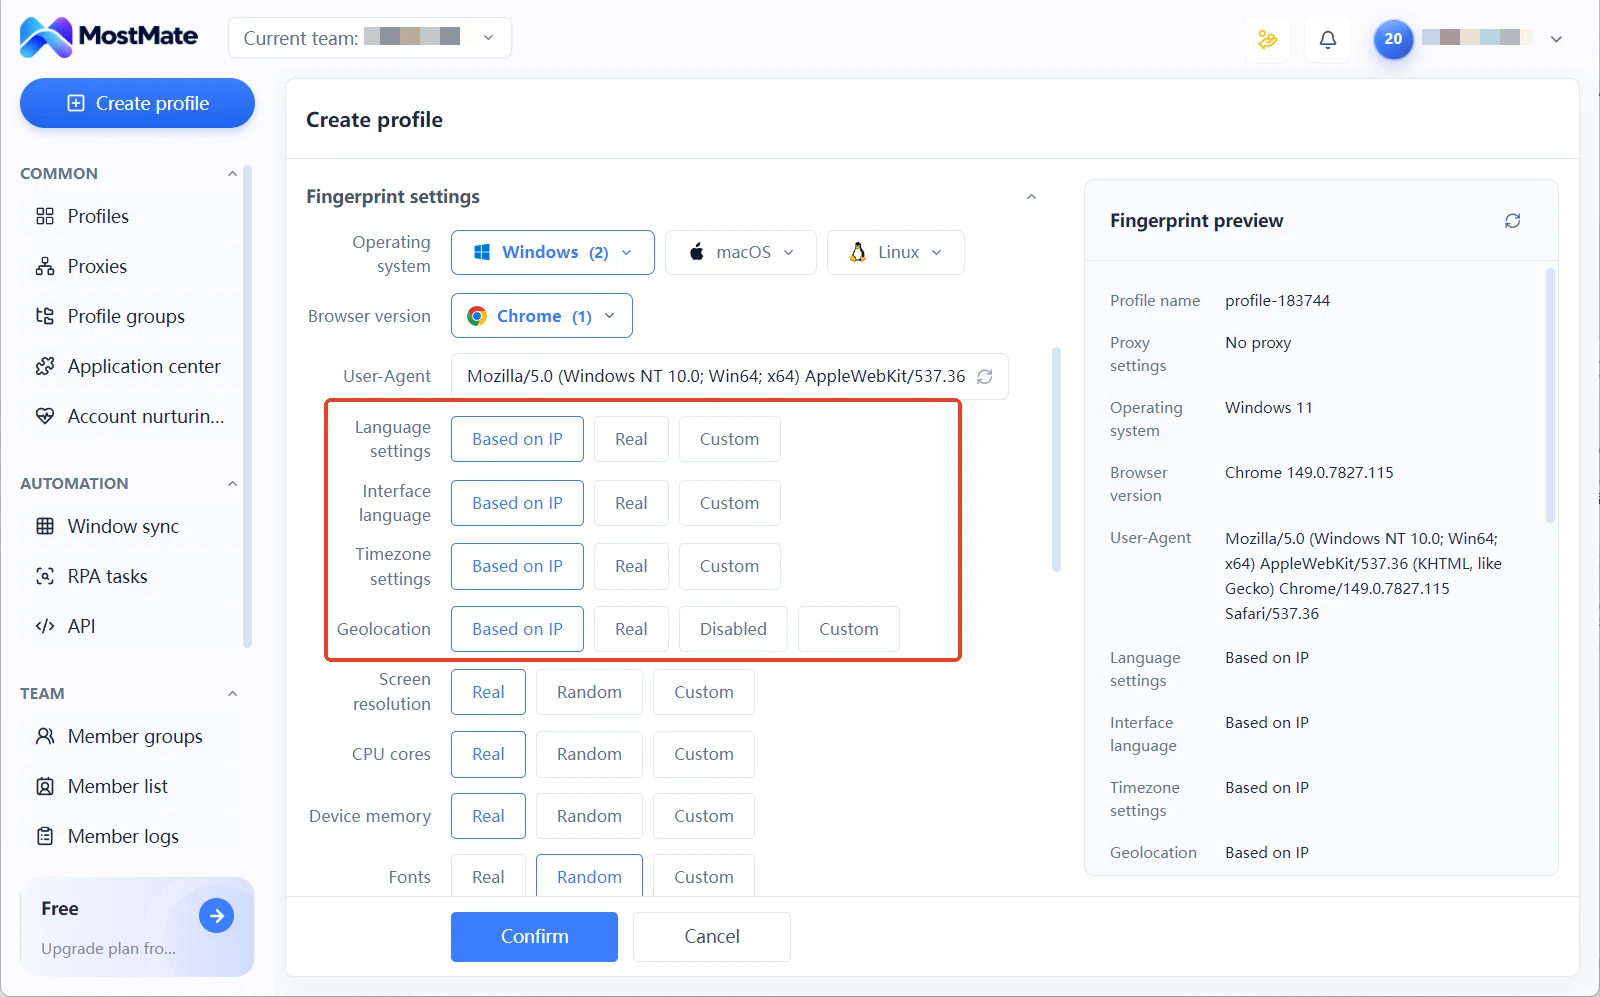
Ortam oluşturmaktan proxy kurulumuna kadarki tam sıra için dört adımlı kurulum akışı içinde arayüz açıklamalı bir önizleme bulunur. Ortam izolasyonunun hesap ilişkilendirme riskine karşı genel düzendeki rolünü ürün tanıtım sayfası eksiksiz anlatır.
Sonuçlar nasıl okunur: üç tip yanlış teşhis ve kontrol ritmi
Anormal sonuç, çapraz doğrulamadan geçtikten sonra kesinleşir; üç yaygın yanlış teşhisin her birinin kendine özgü bir ele alma yolu vardır.
Veritabanı sapması: Aynı IP'yi ipinfo bir şehirde, ip-api başka bir şehirde gösterebilir. Çoğu zaman neden, iki veritabanının güncelleme hızları arasındaki farktır. Karar verirken daha tutarlı alana bakın. Ülke düzeyinde ikisi de aynıysa kullanmaya devam edebilirsiniz. Şehir düzeyindeki farkı ortam notlarına işleyin. Birkaç denetim turunda da sürerse sağlayıcıya sorun.
Sunucu odası özelliği: hosting değerinin true olması bu çıkışın kullanılamayacağı anlamına gelmez. Yalnızca IP aralığının veri merkezine ait olduğunu söyler; kullanım yasağı işareti değildir. Asıl tartılacak şey iş tipi ile çıkış özelliğinin uyumudur. Sunucu odası segmentiyle IP kalitesine duyarlı bir iş çalıştırmakla özelliğe duyarsız bir iş çalıştırmak tamamen farklı risk düzeylerindedir. Devam edip etmemek iş gereksinimine bağlıdır; tek bir alana değil.
Yandan sızıntı: Üç sonuç arasında hemen ele alınması gereken tek budur. WebRTC ya da DNS panelinde proxy dışı bir adres göründüğünde önce ortama dönüp proxy'nin gerçekten etkin olduğunu teyit edin. Sonra WebRTC'nin nasıl ele alındığını gözden geçirin; anti-detect tarayıcılarda WebRTC ayarları yazısı senaryoya göre nasıl yapılandırılacağını anlatır. İşlem bitince yeniden test edin; panel temizlenmeden işi yeniden başlatmayın.
Kontrol ritmi üç zaman noktasını izler. Yeni proxy test edilip kayda alınırken üç adımı eksiksiz çalıştırın. Proxy değişince ya da ortam yapılandırması ayarlanınca üçüncü adımı yeniden gözden geçirin. Günlük denetimde ortam listesindeki çıkış IP sütununda kayma olup olmadığına bakın. Çıkış bölgesi değişmişse ve kimse yapılandırmayı değiştirmemişse, bunun kendisi bir ipucudur. Belirli periyotlarla yapılan denetim için proxy çıkış denetimi yazısında hazır bir liste bulunur.
Tarayıcı parmak izi katmanına bir kontrol daha eklemek isterseniz, BrowserLeaks on bir testin rehberi her kalemi çıkış, okuma ve beyan olmak üzere üç gruba ayırıp kullanımını anlatıyor.
Sonuç
IP kontrolünün değeri kaç siteyi gezdiğinizde değildir; çıkış, özellik ve sızıntı katmanlarının her birinin elinizde verisinin olmasındadır. Karar bir dayanağa oturur, ele alma bir yöne bağlanır. Yeni ortam açmaya ya da proxy değiştirmeye hazırlananlar üç adımlı akışı sorunsuz döndükten sonra işe başlasın. Halihazırda çalıştıranlar günlük kontrolde ortam içi çıkış IP sütununu kullansın; anormal bir şey göründüğünde üçüncü taraf araçlara dönüp derinlemesine baksın. MostMate'i indirin; proxy kontrolünü, çıkış doğrulamasını ve parmak izi yapılandırmasını aynı ortam yönetiminin içine koyun. Kendi kendine kontrol geçici bir eylemden kalıcı bir akışa dönüşür.
Sık sorulan sorular
ip-api ücretsiz mi?
Web sayfası üzerinden sorgu ücretsizdir. Tarayıcıyla doğrudan açtığınızda özellik tayini dahil dönüş sonuçlarını görürsünüz. Ayrıca API hizmeti de sunar; ücretsiz kademede çağrı sıklığı sınırı vardır. Toplu sorgular için resmi sayfadaki açıklamalara uyun.
ip111 üç farklı çıkış IP gösteriyorsa ne yapmalı?
Üç yönün farklı adreslere işaret etmesi, farklı hatların farklı çıkışlardan geçtiğini gösterir. Yaygın neden, bölme kurallarının ya da genel proxy'nin tüm trafiği kapsamamasıdır. Ortama dönün ve proxy yapılandırmasının kapsamını teyit edin; üç sonuç aynı çıkana dek yeniden test edin.
WebRTC sızıntısı nasıl ele alınır?
Önce proxy'nin ortamda gerçekten etkin olduğunu teyit edin, sonra WebRTC'nin nasıl ele alındığını gözden geçirin. İşlem bitince ipleak'e dönüp yeniden test edin; panelde yerel sağlayıcı segmenti görünmeyene dek sorun çözülmüş sayılmaz. WebRTC'yi tarayıcı eklentisiyle sınırlamak güvenilir bir yol değildir; ortam katmanında ele almak daha sağlamdır.
Üç adımın tamamı normalse hesap kesin güvende mi?
Hayır. IP, ilişkilendirme sinyallerinden yalnızca bir gruptur. Tarayıcı parmak izi, çerezler ile oturum alışkanlıkları ve hesabın davranış ritmi de platformun risk kapsamındadır. Üç adımlı kontrolün çözdüğü şey ağ katmanıdır; parmak izi katmanındaki izolasyon ortamın kendisine dayanır. İki katman da yerindeyken ilişkilendirme riskinin daralmasından söz edilebilir.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



