
Jak sprawdzić, czy IP wycieka? Trzy kroki samodzielnej kontroli: ip-api, ipinfo, ip111
Wniosek podstawowy: jednorazowe sprawdzenie na jednej stronie z IP nie potwierdza, że "nie ma wycieku". Wyjście, typ i wyciek to trzy osobne warstwy; połącz ipinfo, ip-api, ip111 i ipleak w kolejności: najpierw sprawdź wyjście, potem typ, na końcu wyciek, a decyzję podejmij dopiero, gdy z każdej warstwy masz po jednym zestawie danych. Cały proces zajmuje na każdym kroku minutę dwie. Kontrola zrobiona w środowisku przed uruchomieniem pracy kosztuje znacznie mniej niż późniejsze szukanie przyczyn.
Proxy pokazuje połączenie, strony otwierają się normalnie. Po jakimś czasie konto i tak sprawia problemy. Większość ludzi najpierw podejrzewa jakość proxy. Zanim jednak zaczniesz podejrzewać proxy, warto uporządkować warstwę IP. Do sprawdzenia są w istocie trzy rzeczy: czy wyjście to linia z konfiguracji; jak charakter tego wyjścia wygląda w oczach platformy; czy przeglądarka nie wypuszcza prawdziwych informacji inną drogą. Trzem pytaniom odpowiadają różne narzędzia. MostMate to przeglądarka antydetect, która umieszcza kontrolę proxy i weryfikację wyjścia wprost w zarządzaniu środowiskami. Poniżej rozbieramy to według schematu: najpierw pełne sprawdzenie narzędziami zewnętrznymi, potem codzienny przegląd wejściem wewnątrz środowiska.
Wyjście, typ i wyciek to trzy różne sprawy; jedna strona nie pokaże wszystkiego
Strona do sprawdzania IP odpowiada tylko na pytanie "czyje to wyjście". Na pozostałe dwa nie ma odpowiedzi. Przekonanie się po jednorazowym zapytaniu, że izolacja jest kompletna, to najczęstsza ślepa plamka samodzielnej kontroli.
Systemy ryzyka platform patrzą przynajmniej na trzy warstwy.
- Pierwsza warstwa to przynależność wyjścia: kraj, miasto i ASN dla IP powinny pasować do tożsamości konta.
- Druga warstwa to charakter wyjścia. W tym samym zakresie IP rozróżnia się łącze mieszkaniowe i centrum danych; segmenty serwerowni mają w modelu ryzyka inną wagę niż segmenty mieszkaniowe.
- Trzecia warstwa to wycieki boczne. WebRTC potrafi wprost w przeglądarce sondować publiczny adres maszyny. Rozwiązywanie DNS może ominąć proxy i pójść domyślnym kanałem systemu. IPv6 może wyjść na wprost w łączu, gdzie proxy obejmuje tylko IPv4. Te drogi omijają proxy i łączą się bezpośrednio.
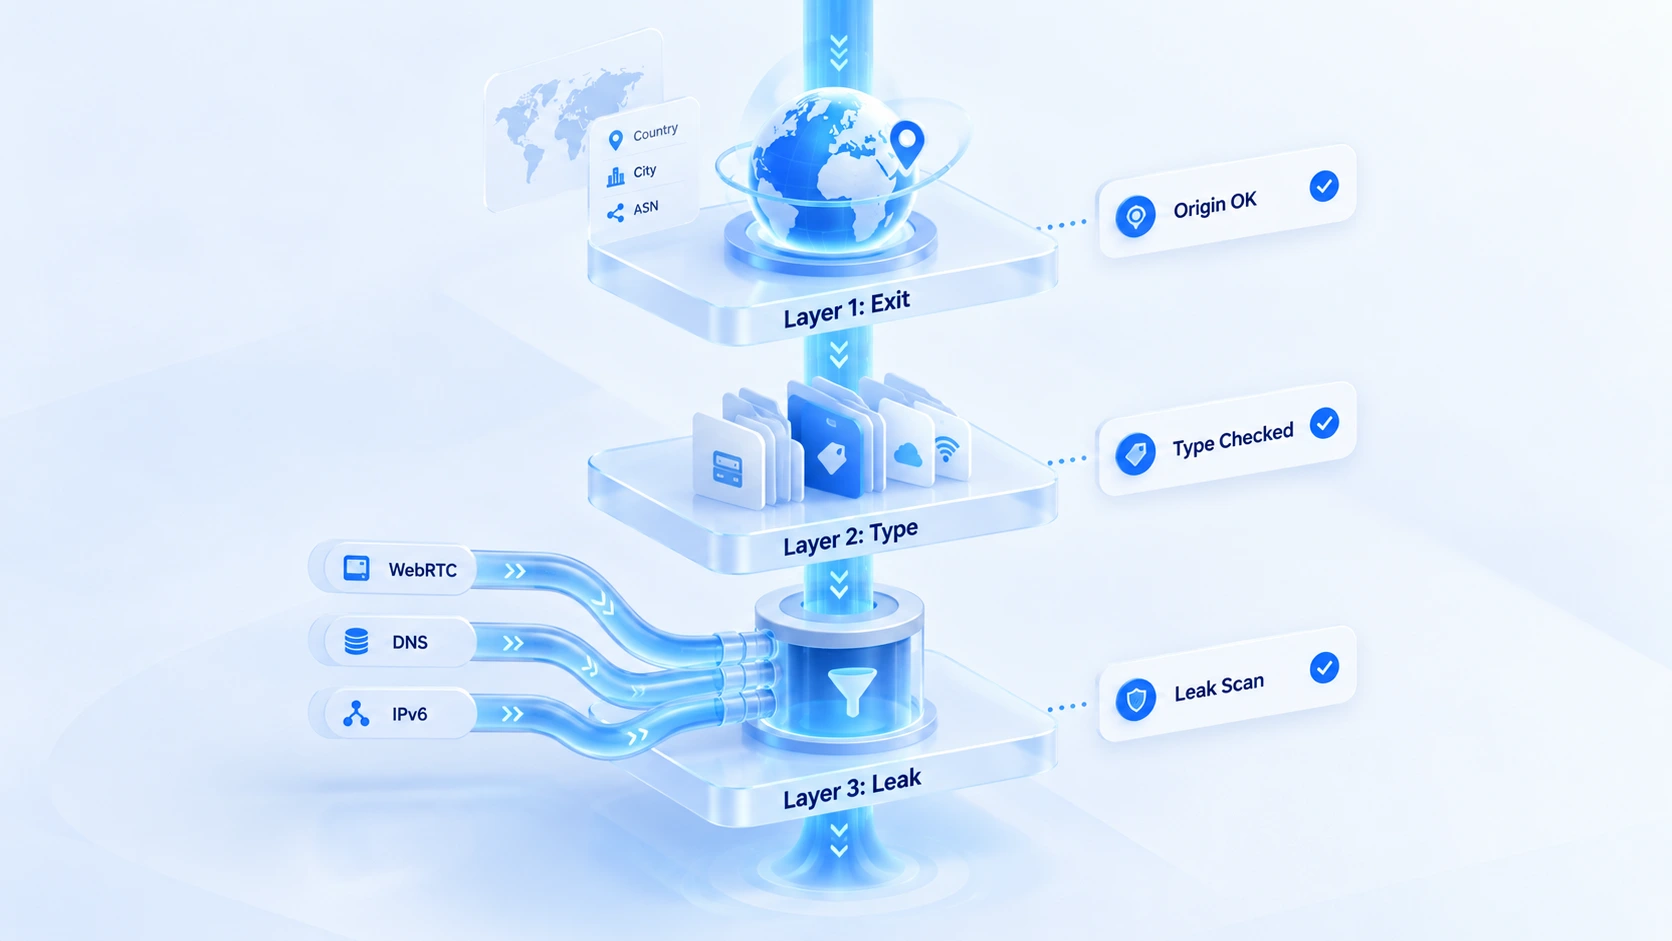
Każda warstwa ma inne dane; cztery narzędzia badają po jednej. Kolejno.
Samodzielna kontrola w trzech krokach
Wszystkie trzy kroki wykonuj w środku środowiska. Wynik z przeglądarki na własnym komputerze opisuje twoją własną sieć; dla środowiska nie ma wartości odniesienia.
1. Krok pierwszy: ipinfo pokaże przynależność wyjścia. W środowisku otwórz ipinfo.io; strona od razu podaje lokalizację geograficzną, organizację i ASN bieżącego wyjścia. Porównuj pozycja po pozycji z deklaracjami dostawcy proxy: czy kraj i miasto się zgadzają; czy organizacja obsługująca to ta, którą dostawca deklaruje. Rozbieżność zapisz najpierw w notatkach środowiska i zostaw do krzyżowego sprawdzenia w drugim kroku. Różne bazy danych przyjmują ten sam zakres IP w różnym tempie. Wynik jednej z nich nie jest wyrokiem.
2. Krok drugi: ip-api rozstrzygnie charakter wyjścia. Po otwarciu ip-api.com wprost w przeglądarce dostajesz zwrotkę JSON. O charakterze decydują dwa pola: proxy i hosting. hosting z wartością true oznacza, że zakres IP należy do centrum danych albo serwerowni; proxy pokazuje, czy adres został już oflagowany jako proxy. Większość proxy wychodzi z segmentów serwerowni; hosting=true to normalny obraz. Wartość tego pola polega na tym, że widzisz jasno, jaki charakter ma twoje wyjście w oczach platformy; czy pasuje do profilu konta, ocenisz sam względem swojego biznesu.
3. Krok trzeci: ip111 i ipleak wyłapią wycieki boczne. ip111.cn podaje wyjście raz z każdej z trzech stron: serwisu krajowego, zagranicznego i Google. W normalnym układzie wszystkie trzy wyniki są takie same i wskazują tę samą linię proxy. ipleak.net dokłada trzy panele: WebRTC, DNS i IPv6. Jeśli w którymkolwiek polu pojawi się adres inny niż proxy, istnieje wyciek boczny. Segment lokalnego dostawcy łącza szerokopasmowego wymaga szczególnej czujności. Jeśli chcesz drążyć tę warstwę dalej, wykrywanie wycieku DNS i wykrywanie wycieku IPv6 to dwa teksty z pełnymi krokami postępowania.
Po trzech krokach masz trzy wnioski: czy wyjście jest właściwe, jaki ma charakter, czy boczne drogi są czyste. Od tego, w którym kroku jest problem, całkowicie zależy kierunek działania. Właśnie dlatego sprawdza się osobno, a nie wszystko naraz.
Utrwalenie kontroli w środowisku: wejścia weryfikacji proxy w MostMate
Narzędzia zewnętrzne pasują do pogłębionej kontroli przy dodawaniu do bazy; do codziennego przeglądu szybsze jest stałe wejście wewnątrz środowiska. Formularz proxy w MostMate ma pozycję [kanał sprawdzania IP] ([ip 查询通道]); domyślny przykładowy kanał to ip-api. Po skonfigurowaniu proxy kliknij [Test proxy] ([检测代理]); środowisko realnie zmierzy wyjście wybranym kanałem i wpisze wynik do formularza. Przy dodawaniu do bazy nie trzeba wychodzić poza środowisko.
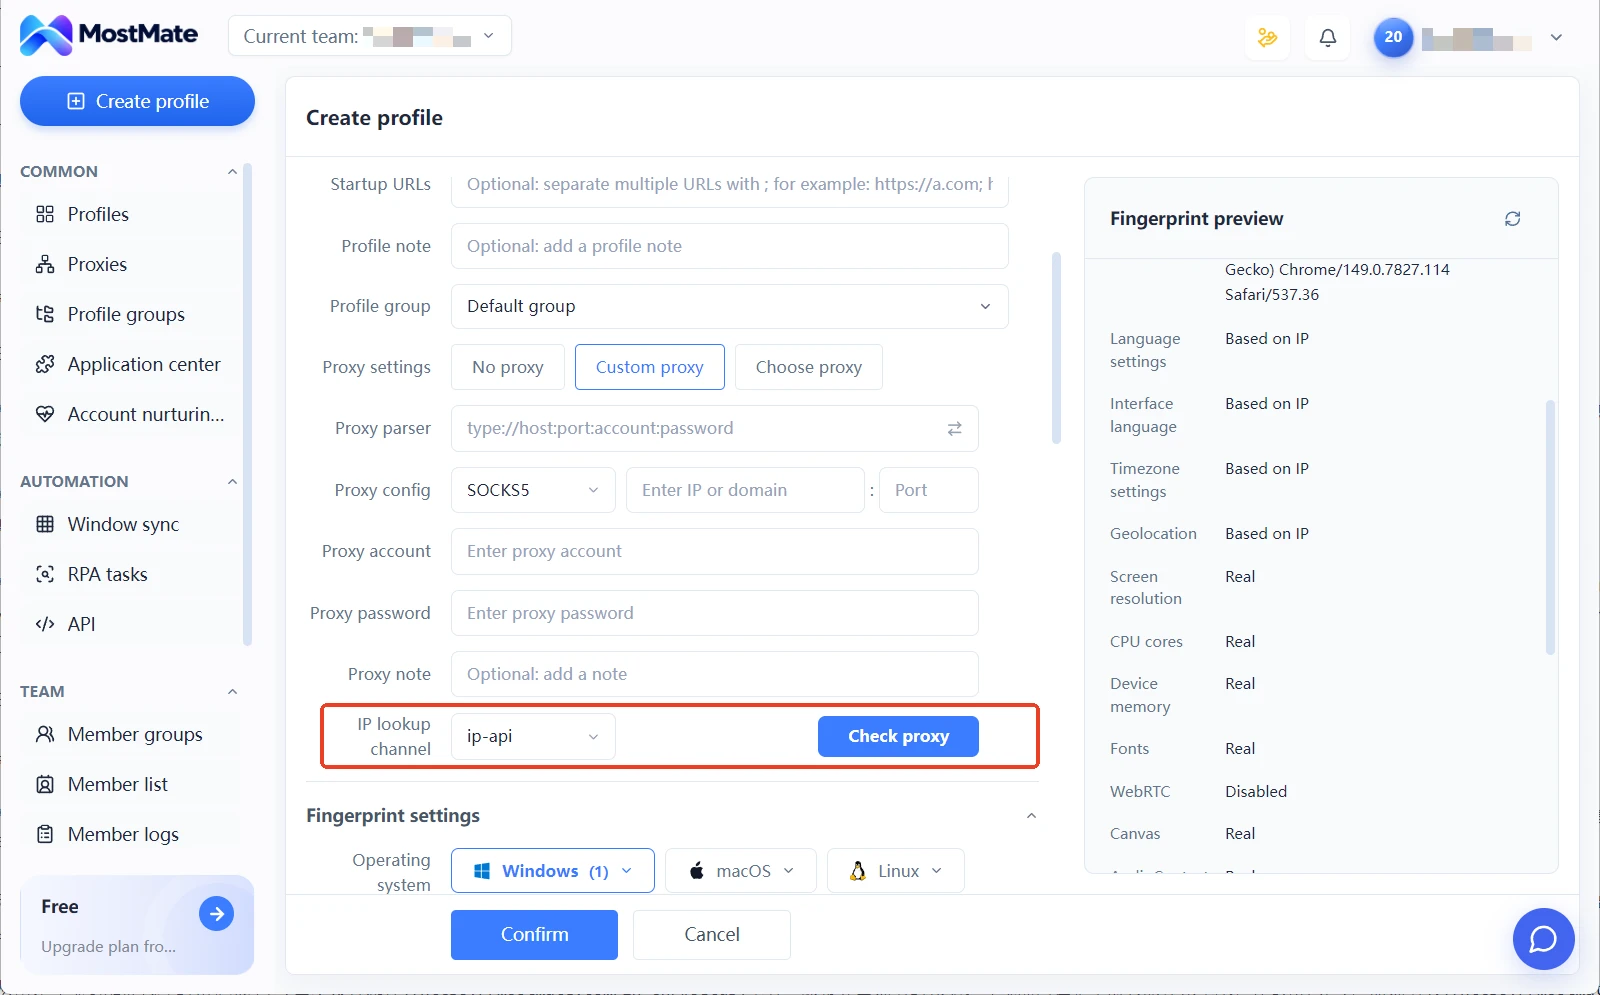
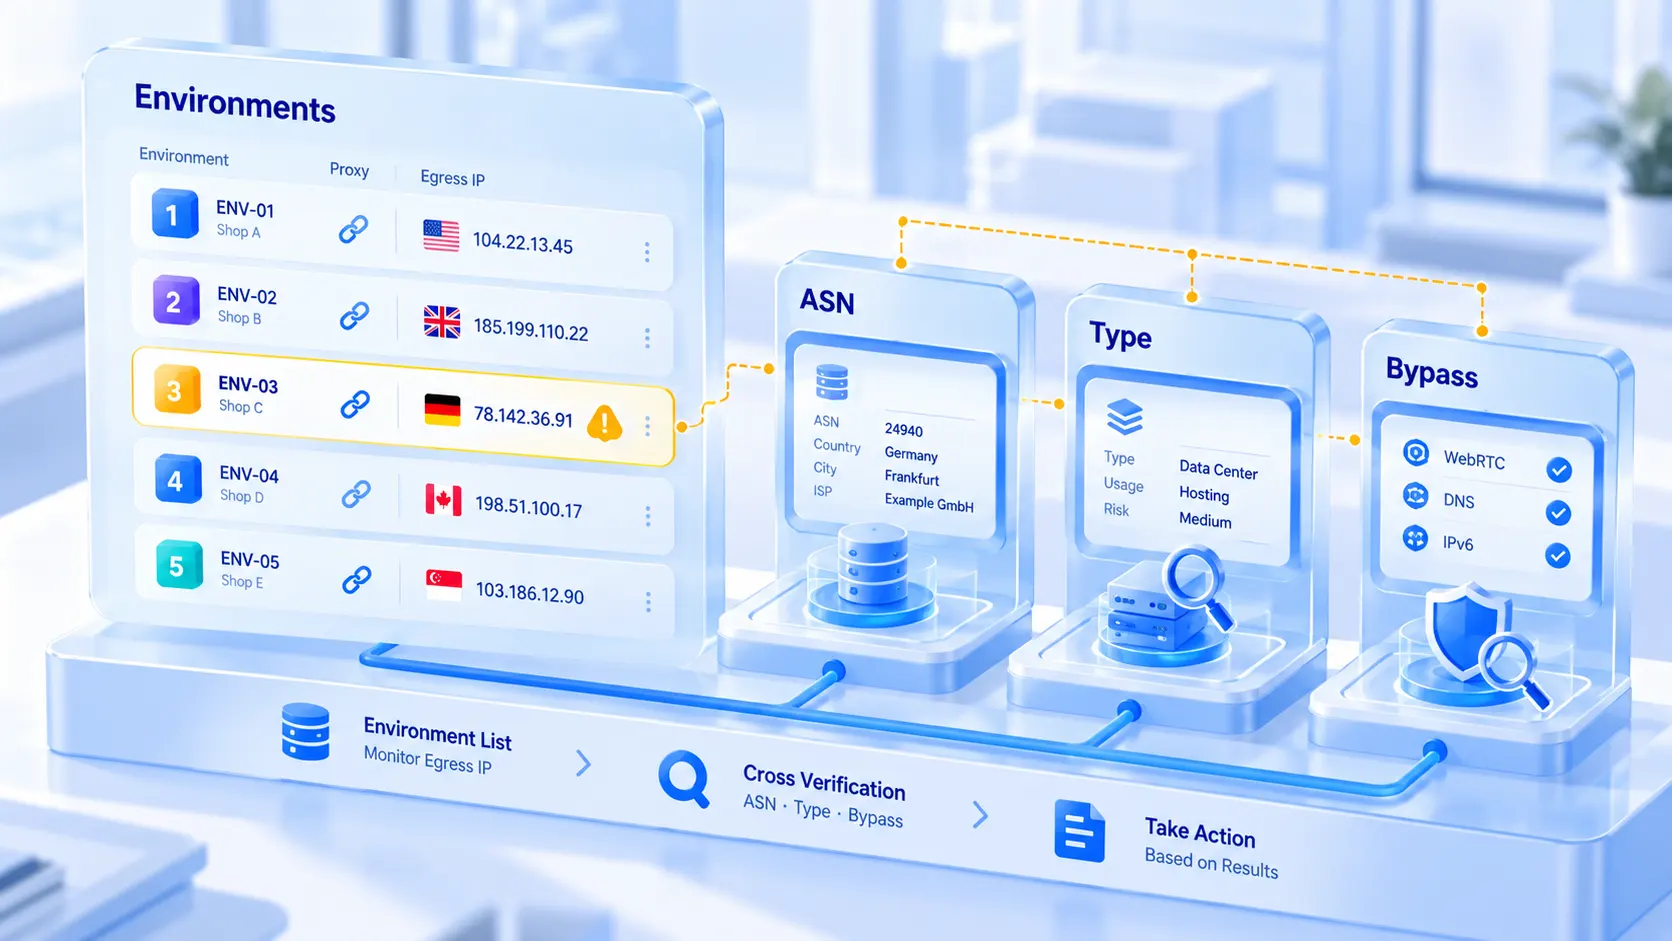
Na liście środowisk każde środowisko ma dwie kolumny: proxy i IP wyjścia. Która linia jest przypisana do którego środowiska i w jakim regionie ląduje bieżące wyjście, zweryfikujesz jednym przebiegiem wzroku po liście, bez otwierania środowisk pojedynczo. Język, strefa czasowa i lokalizacja w parametrach środowiska domyślnie dopasowują się do IP wyjścia. Gdy wyjście jest ustalone, nie wypełniasz ich ręcznie, a ryzyko rozjazdu znika w jednym miejscu.
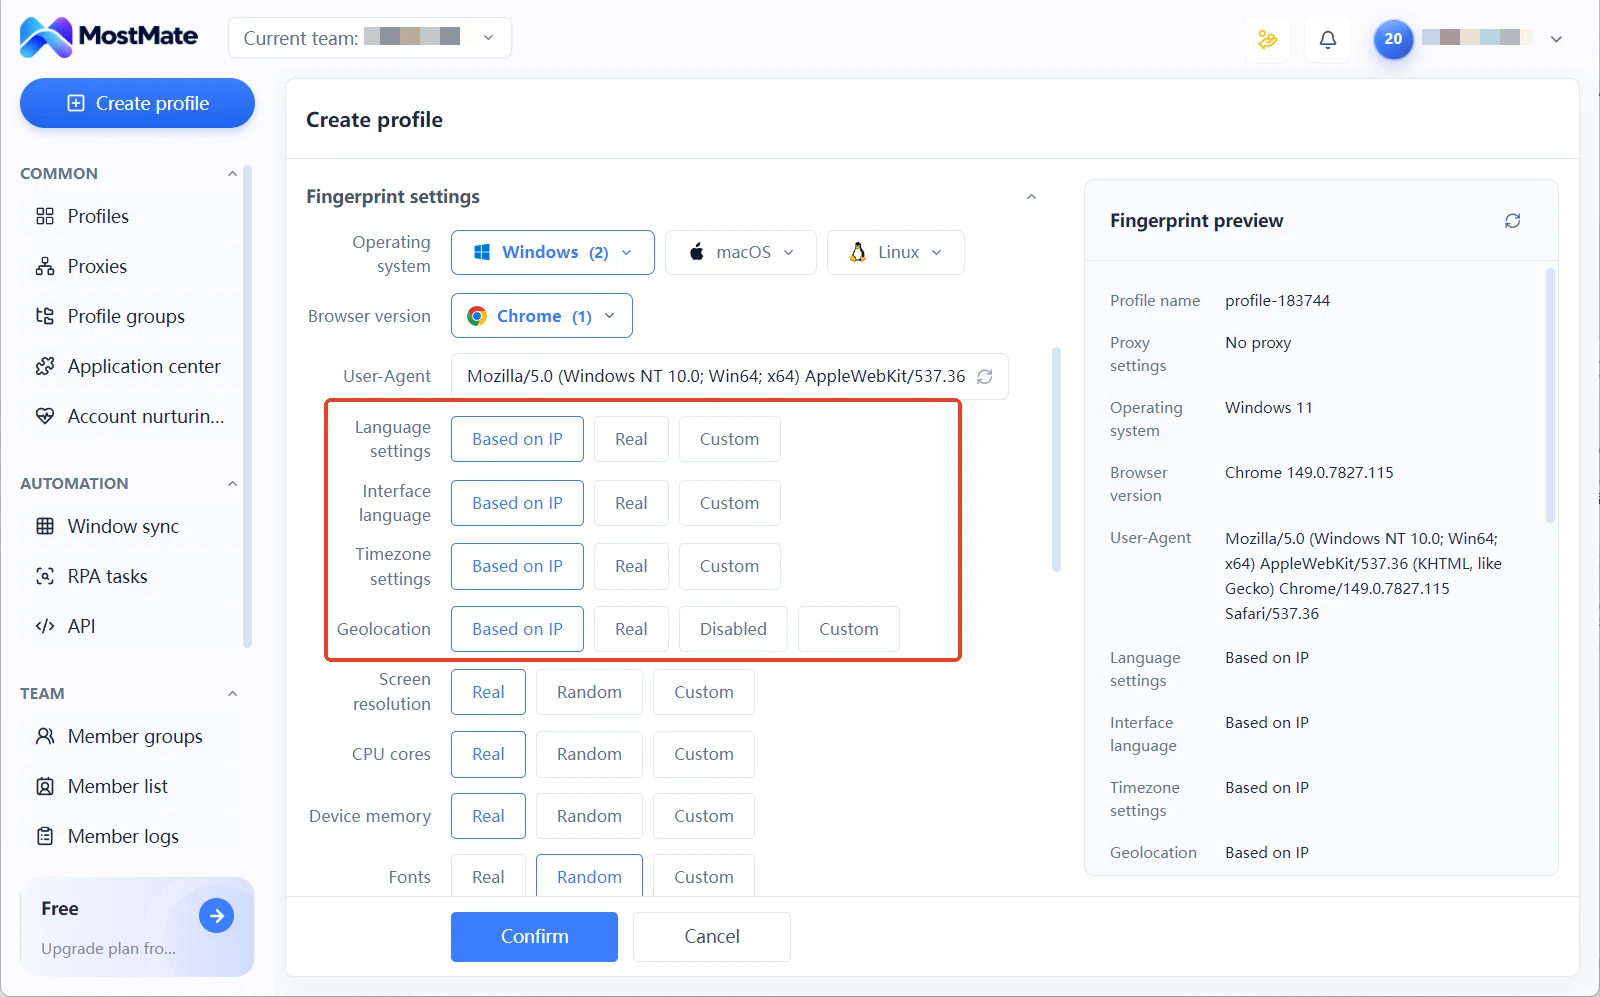
Pełną kolejność od utworzenia środowiska po skonfigurowanie proxy pokazuje w podglądzie z opisem interfejsu proces ustawień w czterech krokach. Jaką rolę w całym systemie przeciwdziałania kojarzeniu kont pełni izolacja środowisk, w całości opisuje strona opisu produktu.
Jak czytać wyniki: trzy typy błędnych diagnoz i rytm kontroli
Nieprawidłowy wynik kwalifikuj dopiero po krzyżowym sprawdzeniu; trzy częste błędne diagnozy mają każda własną ścieżkę reakcji.
Rozbieżność baz: ten sam IP ipinfo pokazuje w jednym mieście, ip-api w innym. Najczęściej to różnica tempa, w jakim obie bazy przyjmują dane. Przy ocenie patrz na stabilniejsze pole. Jeśli na poziomie kraju obie strony się zgadzają, możesz kontynuować. Rozbieżność na poziomie miasta zapisz w notatkach środowiska. Jeśli utrzymuje się przez kilka kolejnych przeglądów, dopytaj dostawcę.
Charakter serwerowni: hosting z wartością true nie znaczy, że tego wyjścia nie da się używać. Mówi tylko, że zakres IP należy do centrum danych; to nie jest znacznik zakazu. Naprawdę do rozważenia jest dopasowanie rodzaju działalności do charakteru wyjścia. Prowadzenie na segmencie serwerowni działalności wrażliwej na jakość IP i prowadzenie działalności niewrażliwej na charakter to zupełnie różne rzędy ryzyka. Czy dalej używać, decydują wymagania biznesu, a nie to jedno pole.
Wyciek boczny: to jedyny z trzech wyników, który wymaga natychmiastowej reakcji. Gdy w panelu WebRTC albo DNS pojawi się adres inny niż proxy, najpierw wróć do środowiska i upewnij się, że proxy faktycznie działa. Potem sprawdź, jak potraktowano WebRTC; ustawienia WebRTC w przeglądarce antydetect opisują konfigurację wg scenariuszy. Po naprawie testuj ponownie; wróć do pracy dopiero, gdy panel będzie czysty.
Rytm kontroli podąża za trzema momentami. Gdy nowe proxy przechodzi test i trafia do bazy, przeprowadź wszystkie trzy kroki w całości. Po wymianie proxy albo zmianie konfiguracji środowiska sprawdź ponownie krok trzeci. W codziennym przeglądzie patrz, czy kolumna IP wyjścia na liście środowisk nie dryfuje. Zmiana regionu wyjścia, której nikt nie wprowadził w konfiguracji, sama w sobie jest poszlaką. Gotową listę czynności na stały cykl przeglądu zbiera tekst przegląd wyjścia proxy.
Jeśli chcesz dołożyć kontrolę na warstwie fingerprintu przeglądarki, przewodnik po jedenastu testach BrowserLeaks przechodzi przez każdy test w trzech grupach: wyjście, odczyt, deklaracja.
Na koniec
Wartość samodzielnej kontroli IP nie mierzy się liczbą odwiedzonych stron. Istotą jest to, by wyjście, charakter i wyciek miały każde swoje dane. Wtedy ocena ma podstawę, a reakcja kierunek. Kto szykuje nowe środowisko albo nowe proxy, niech najpierw sprawnie przeprowadzi proces trzech kroków, a dopiero potem wpuści działalność. Kto już działa, niech do codziennego przeglądu użyje kolumny IP wyjścia w środowisku, a przy nieprawidłowości wróci do narzędzi zewnętrznych. Pobierz MostMate i miej kontrolę proxy, weryfikację wyjścia i konfigurację fingerprintu w jednym zarządzaniu środowiskami. Samodzielna kontrola z doraźnego działania staje się stałym procesem.
Częste pytania
Czy ip-api jest darmowe?
Zapytania ze strony WWW są darmowe. Otwierasz wprost w przeglądarce i widzisz wynik wraz z rozstrzygnięciem charakteru. Usługa oferuje też API; w darmowym progu obowiązuje limit częstotliwości wywołań. Zapytania hurtowe prowadź według opisu na oficjalnej stronie.
Co zrobić, gdy ip111 pokazuje trzy różne IP wyjścia?
Gdy trzy strony wskazują różne adresy, różne łącza wychodzą przez różne wyjścia. Najczęstsza przyczyna: reguły podziału ruchu albo proxy globalne nie obejmują całego ruchu. Wróć do środowiska, sprawdź zasięg konfiguracji proxy i testuj, aż trzy wyniki będą zgodne.
Jak zająć się wyciekiem WebRTC?
Najpierw potwierdź, że proxy naprawdę działa w środowisku, potem sprawdź sposób obsługi WebRTC. Po naprawie wróć na ipleak i testuj ponownie; dopóki w panelu nie zniknie segment lokalnego operatora, problem nie jest rozwiązany. Ograniczanie WebRTC wtyczką przeglądarki nie jest stabilnym sposobem; pewniejsza jest obsługa na poziomie środowiska.
Czy trzy kroki w normie oznaczają, że konto jest bezpieczne?
Nie. IP to tylko jedna grupa wśród sygnałów kojarzenia. Fingerprint przeglądarki, pliki Cookie i nawyki logowania, rytm zachowań konta: wszystko mieści się w zasięgu ryzyka platformy. Trzy kroki rozwiązują warstwę sieciową; izolacja warstwy fingerprintu opiera się na samym środowisku. Dopiero gdy obie warstwy są na miejscu, można mówić o zawężaniu ryzyka kojarzenia.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



