
IP लीक हुआ है या नहीं, कैसे जाँचें? ip-api, ipinfo और ip111 से तीन-चरणीय स्वयं जाँच
मूल निष्कर्ष: कोई एक IP-जाँच वेबसाइट चलाकर "लीक नहीं है" की पुष्टि नहीं होती। एग्जिट, टाइप और लीक तीन अलग परतें हैं; ipinfo, ip-api, ip111 और ipleak को पहले एग्जिट देखिए, फिर टाइप, फिर लीक के क्रम में जोड़िए और हर परत से एक डेटा मिलने के बाद ही निर्णय लीजिए। पूरी प्रक्रिया का हर चरण एक-दो मिनट लेता है। जाँच एनवायरनमेंट में पूरी करके ही काम शुरू करें; इससे समस्या निकलने के बाद ढूँढने से कहीं ज़्यादा बचत होती है।
प्रॉक्सी जुड़ा दिख रहा है, वेबसाइटें भी ठीक खुल रही हैं। फिर भी कुछ समय चलने के बाद खाते में समस्या आ जाती है। ज़्यादातर लोग पहले प्रॉक्सी की गुणवत्ता पर शक करते हैं। लेकिन प्रॉक्सी पर शक करने से पहले IP परत को साफ़ देख लेना ठीक रहेगा। जाँचने वाली बातें असल में तीन हैं: एग्जिट वही लाइन है जो कॉन्फ़िगर की थी या नहीं; प्लेटफ़ॉर्म की नज़र में इस एग्जिट की पहचान क्या है; ब्राउज़र असली जानकारी किसी दूसरे रास्ते से तो नहीं ले जा रहा। तीनों सवालों से अलग-अलग टूल जुड़े हैं। MostMate एक एंटीडिटेक्ट ब्राउज़र है जो प्रॉक्सी जाँच और एग्जिट सत्यापन को एनवायरनमेंट मैनेजमेंट के भीतर ही रखता है। नीचे हम "पहले थर्ड-पार्टी टूल से पूरी जाँच, फिर रोज़ के लिए एनवायरनमेंट के भीतर के एंट्री से निगरानी" वाले तरीके से समझाएँगे।
एग्जिट, टाइप और लीक तीन अलग बातें हैं; एक वेबसाइट सब नहीं दिखाती
IP जाँच वेबसाइट सिर्फ़ "एग्जिट किसका है" का जवाब देती है। बाकी दो सवालों के जवाब उसके पास नहीं हैं। एक बार क्वेरी चलाकर आइसोलेशन पूरा मान लेना स्वयं जाँच की सबसे आम चूक है।
प्लेटफ़ॉर्म का रिस्क सिस्टम कम से कम तीन परतों पर नज़र रखता है।
- पहली परत है एग्जिट का स्वामित्व: IP का देश, शहर और ASN खाते की पहचान से मेल खाने चाहिए।
- दूसरी परत है एग्जिट का प्रकार। एक ही IP रेंज में रेजिडेंशियल ब्रॉडबैंड और डेटा सेंटर का फ़र्क़ होता है; रिस्क मॉडल में डेटा सेंटर रेंज का वज़न रेजिडेंशियल रेंज से अलग होता है।
- तीसरी परत है साइड-चैनल लीक। WebRTC ब्राउज़र के भीतर से ही मशीन का सार्वजनिक पता परख सकता है। DNS रिज़ॉल्यूशन प्रॉक्सी छोड़कर सिस्टम के डिफ़ॉल्ट रास्ते पर जा सकता है। IPv6 वहाँ सीधे बाहर निकल सकता है जहाँ लाइन पर सिर्फ़ IPv4 प्रॉक्सी है। ये रास्ते प्रॉक्सी को छोड़कर सीधे जुड़ते हैं।
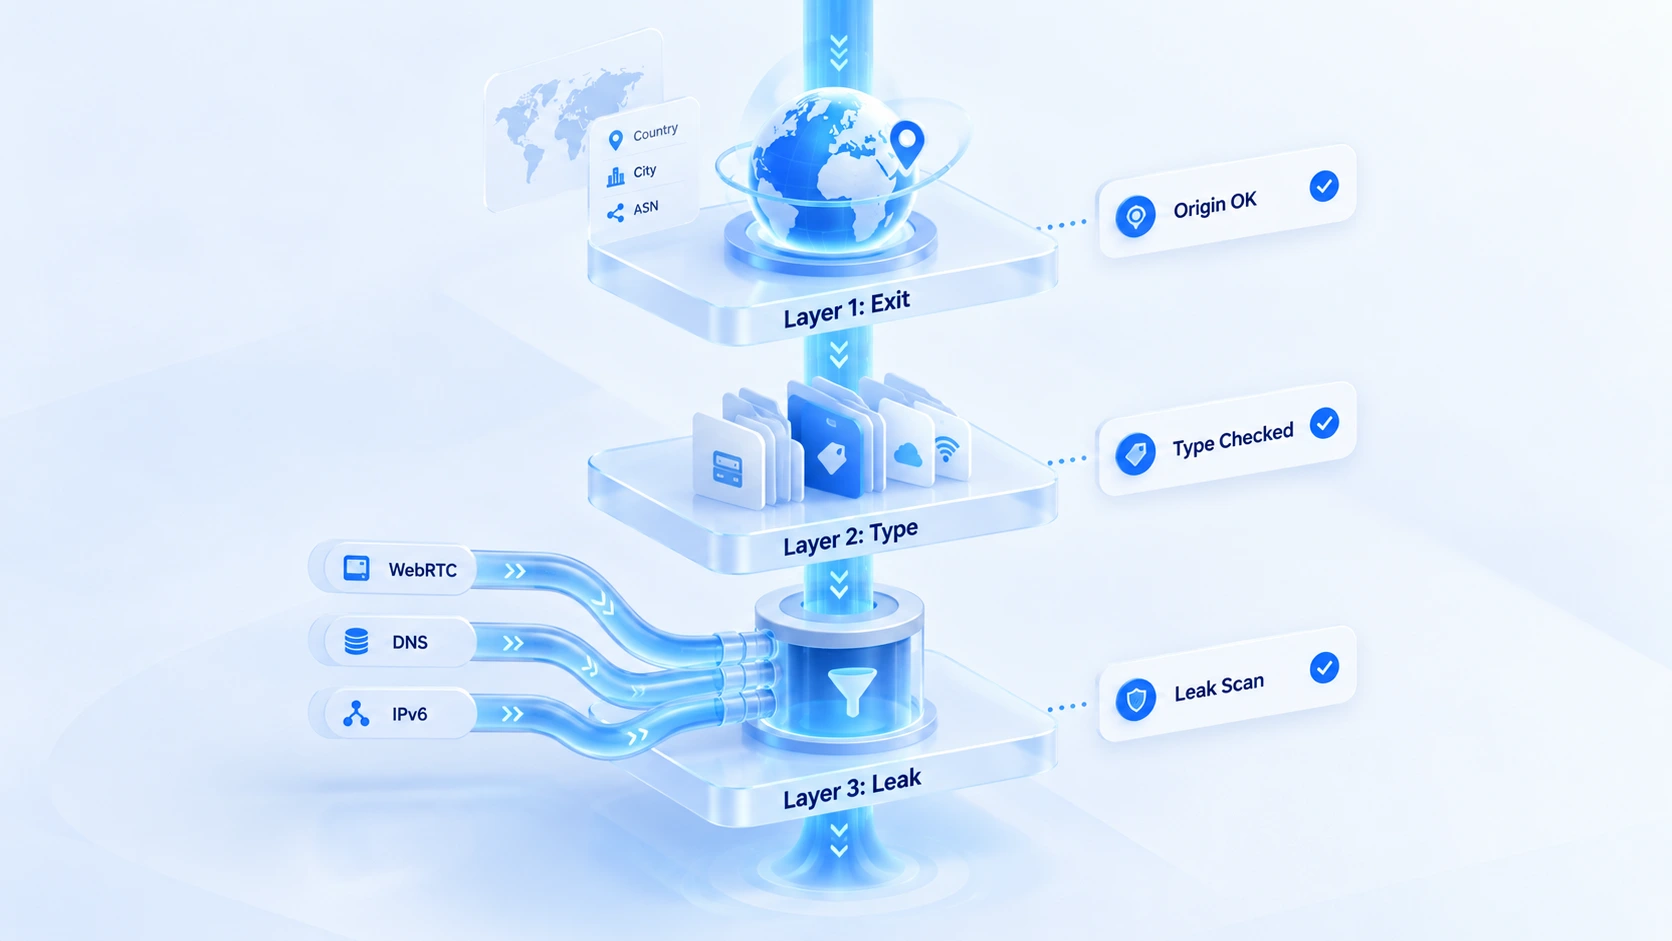
हर परत को अलग डेटा चाहिए; चारों टूल एक-एक परत जाँचते हैं। क्रम से चलें।
तीन-चरणीय स्वयं जाँच की प्रक्रिया
तीनों चरण एनवायरनमेंट में खोलकर करें। अपने ब्राउज़र से निकला नतीजा आपके अपने नेटवर्क का होता है; एनवायरनमेंट के लिए उसका कोई संदर्भ नहीं।
1. पहला चरण: ipinfo से एग्जिट का स्वामित्व देखें। एनवायरनमेंट में ipinfo.io खोलें; पेज मौजूदा एग्जिट का भौगोलिक स्थान, संस्था और ASN सीधे दिखाता है। हर आइटम प्रॉक्सी सप्लायर के दावे से एक-एक कर मिलाइए: देश-शहर एक है या नहीं; चलाने वाली संस्था वही है जिसका दावा हुआ था या नहीं। फ़र्क़ दिखे तो पहले एनवायरनमेंट नोट्स में लिखें और दूसरे चरण में क्रॉस-चेक के लिए छोड़ दें। अलग-अलग डेटाबेस एक ही IP रेंज को अलग गति से जोड़ते हैं। एक जगह का नतीजा निर्णय नहीं है।
2. दूसरा चरण: ip-api से एग्जिट का प्रकार तय करें। ब्राउज़र से सीधे ip-api.com खोलने पर एक JSON मिलता है। प्रकार का फ़ैसला proxy और hosting दो फ़ील्ड करते हैं। hosting का true होना मतलब यह IP रेंज डेटा सेंटर या सर्वर रूम की है; proxy दिखाता है कि इसे प्रॉक्सी के रूप में चिह्नित किया गया है या नहीं। ज़्यादातर प्रॉक्सी सर्वर रूम रेंज से निकलते हैं; hosting का true दिखना आम बात है। इस फ़ील्ड की काम की बात यह है कि प्लेटफ़ॉर्म की नज़र में आपका एग्जिट कैसा दिखता है, यह साफ़ दिख जाता है; खाते के काम से मेल खाता है या नहीं, यह अपने काम के हिसाब से आपको ही तय करना है।
3. तीसरा चरण: ip111 और ipleak से साइड-चैनल लीक जाँचें। ip111.cn एग्जिट को तीन दिशाओं से एक-एक बार बताता है: घरेलू साइट, विदेशी साइट और Google। आम हालत में तीनों नतीजे एक होते हैं और उसी प्रॉक्सी लाइन की ओर इशारा करते हैं। ipleak.net WebRTC, DNS और IPv6 के तीन पैनल जोड़ता है। किसी भी पैनल में प्रॉक्सी के अलावा कोई पता दिखे तो साइड-चैनल लीक मौजूद है। लोकल ब्रॉडबैंड ऑपरेटर की रेंज से सबसे ज़्यादा सावधानी चाहिए। इस परत में गहराई में जाना हो तो DNS लीक डिटेक्शन और IPv6 लीक डिटेक्शन दोनों लेखों में पूरे जाँच कदम हैं।
तीन चरण पूरे होने पर तीन नतीजे मिलते हैं: एग्जिट सही है या नहीं, प्रकार क्या है, साइड रास्ता साफ़ है या नहीं। समस्या किस चरण में है, उसके हिसाब से आगे की दिशा पूरी तरह बदलती है। मिलाकर न देखकर अलग-अलग जाँचने की वजह यही है।
जाँच को एनवायरनमेंट में स्थिर करें: MostMate के प्रॉक्सी सत्यापन एंट्री
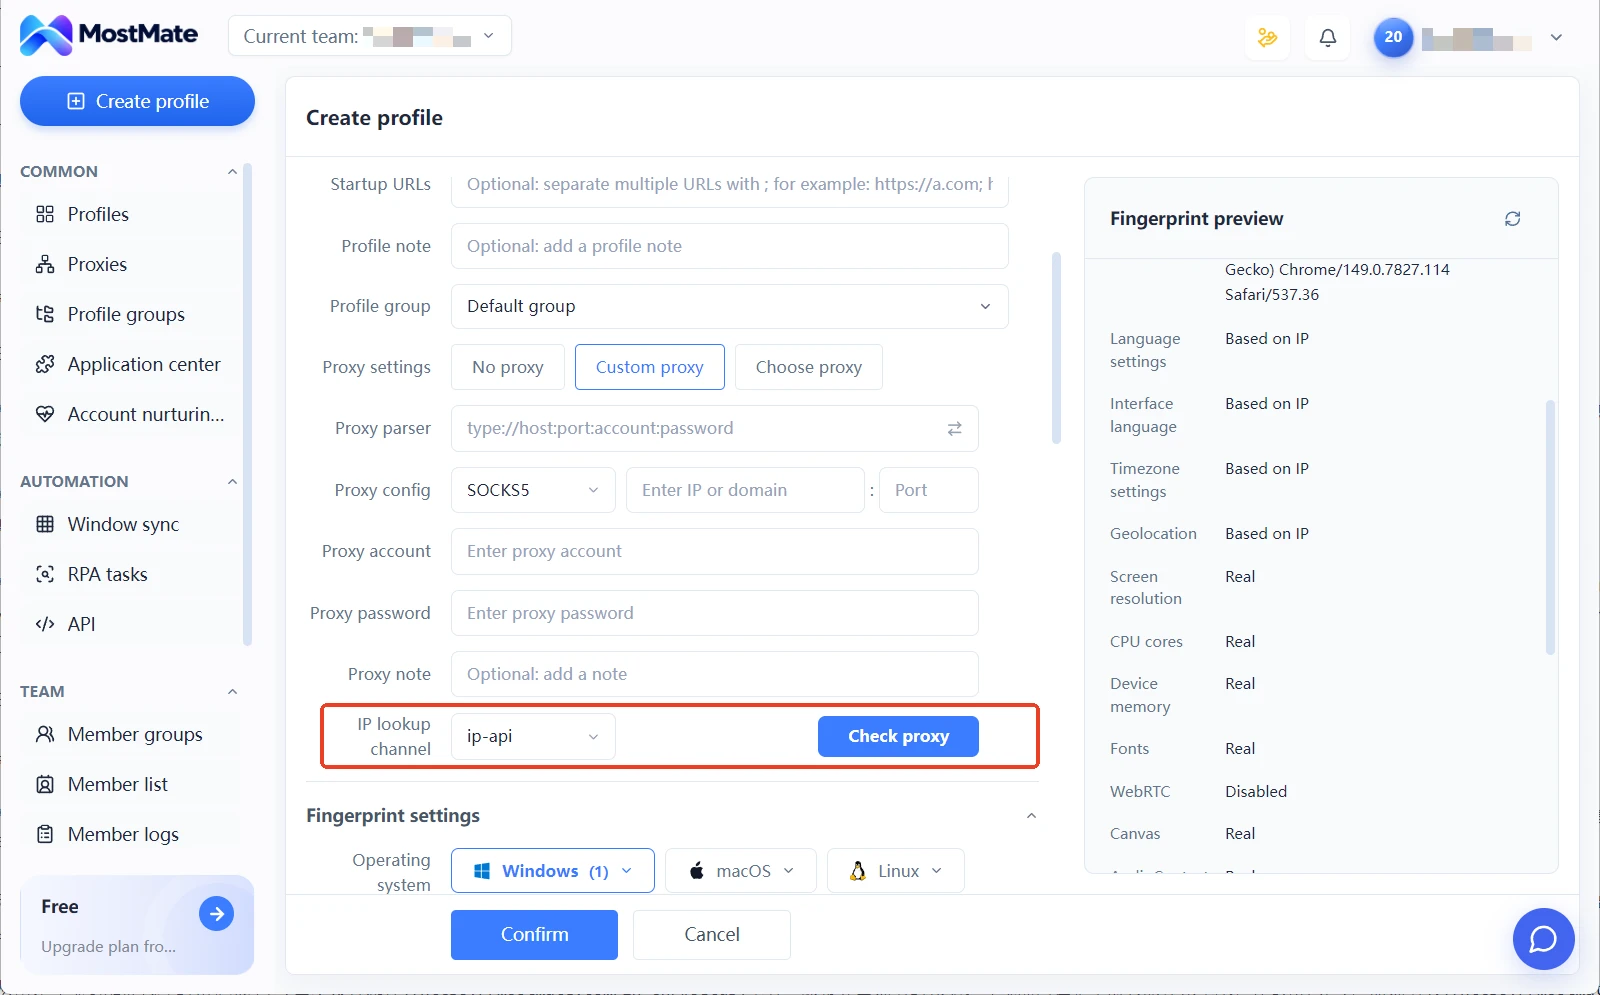
थर्ड-पार्टी टूल रजिस्टर करते समय की गहरी जाँच के लिए सही हैं; रोज़ की जाँच के लिए एनवायरनमेंट के भीतर का एंट्री ज़्यादा तेज़ है। MostMate के प्रॉक्सी फ़ॉर्म में [IP जाँच चैनल] ([ip 查询通道]) नाम का एक विकल्प है; डिफ़ॉल्ट उदाहरण चैनल ip-api है। प्रॉक्सी सेट होने के बाद [प्रॉक्सी जाँच] ([检测代理]) दबाइए; एनवायरनमेंट चुने गए चैनल से एग्जिट असल में जाँचकर नतीजा फ़ॉर्म में भर देता है। रजिस्टर करते समय एनवायरनमेंट छोड़ने की ज़रूरत नहीं।
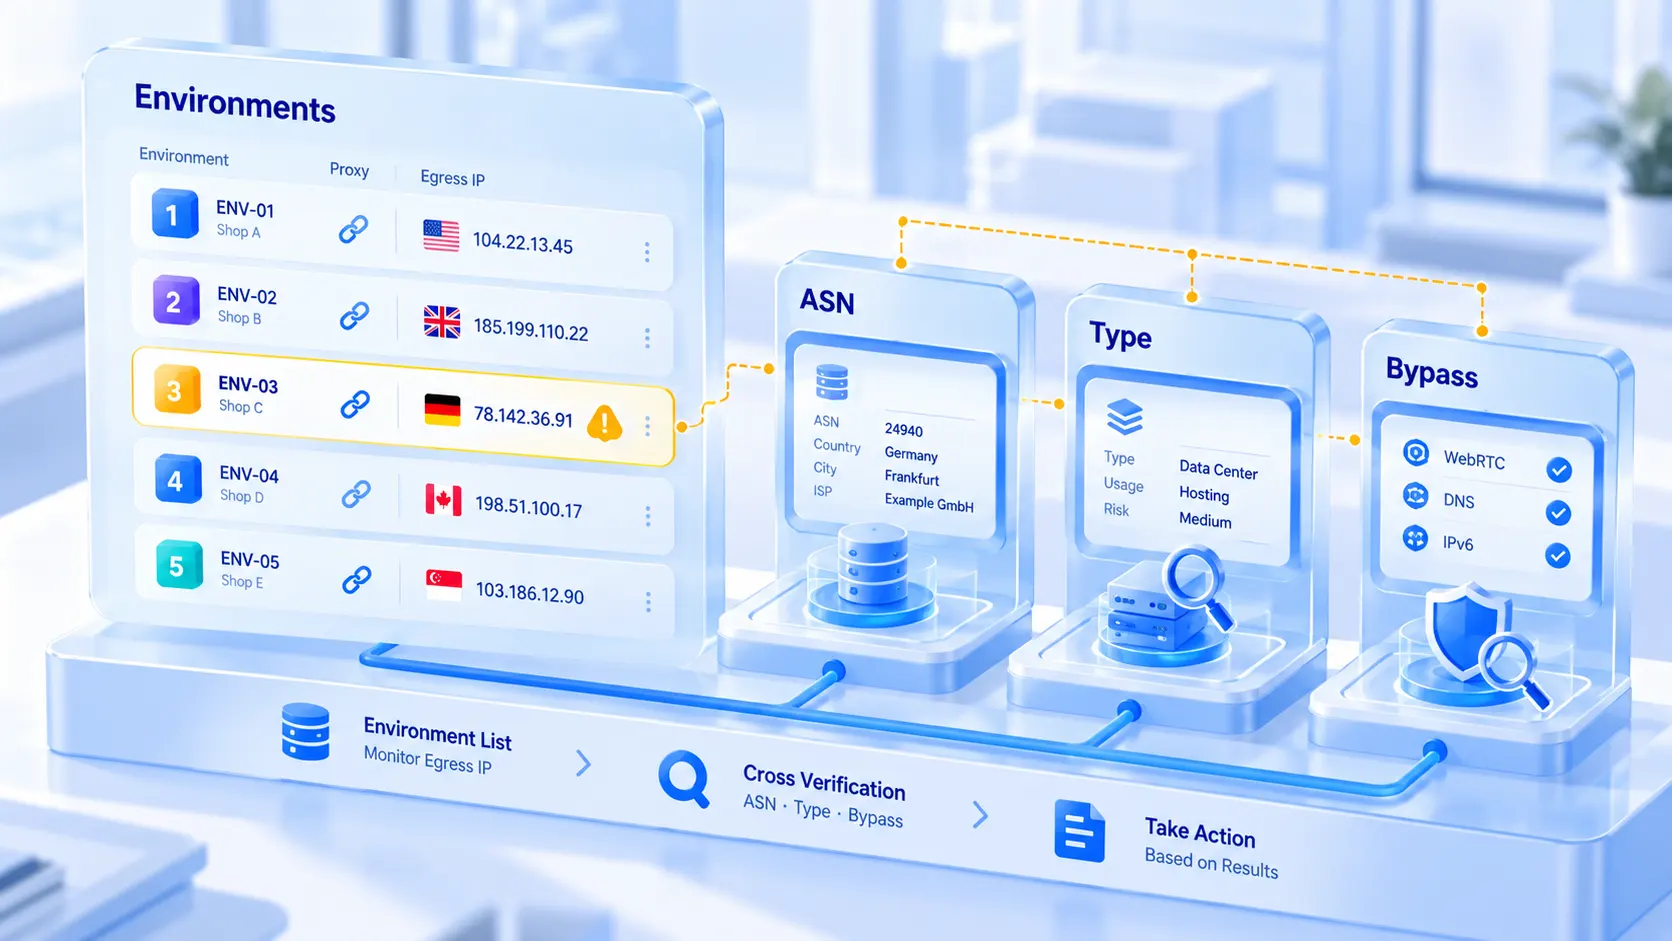
एनवायरनमेंट लिस्ट में हर एनवायरनमेंट के साथ प्रॉक्सी और एग्जिट IP, दो कॉलम आते हैं। कौन-सी लाइन किस एनवायरनमेंट को दी गई है और मौजूदा एग्जिट किस क्षेत्र में गिर रहा है, यह लिस्ट पर एक नज़र डालकर मिलाया जा सकता है; हर एनवायरनमेंट खोलकर पूछने की ज़रूरत नहीं। एनवायरनमेंट पैरामीटर में भाषा, टाइमज़ोन और लोकेशन जैसे आइटम डिफ़ॉल्ट रूप से एग्जिट IP के साथ सिंक रहते हैं। एग्जिट तय होने के बाद इन्हें हाथ से भरना नहीं पड़ता; गलत मेल का एक ख़तरा इस तरह कम हो जाता है।
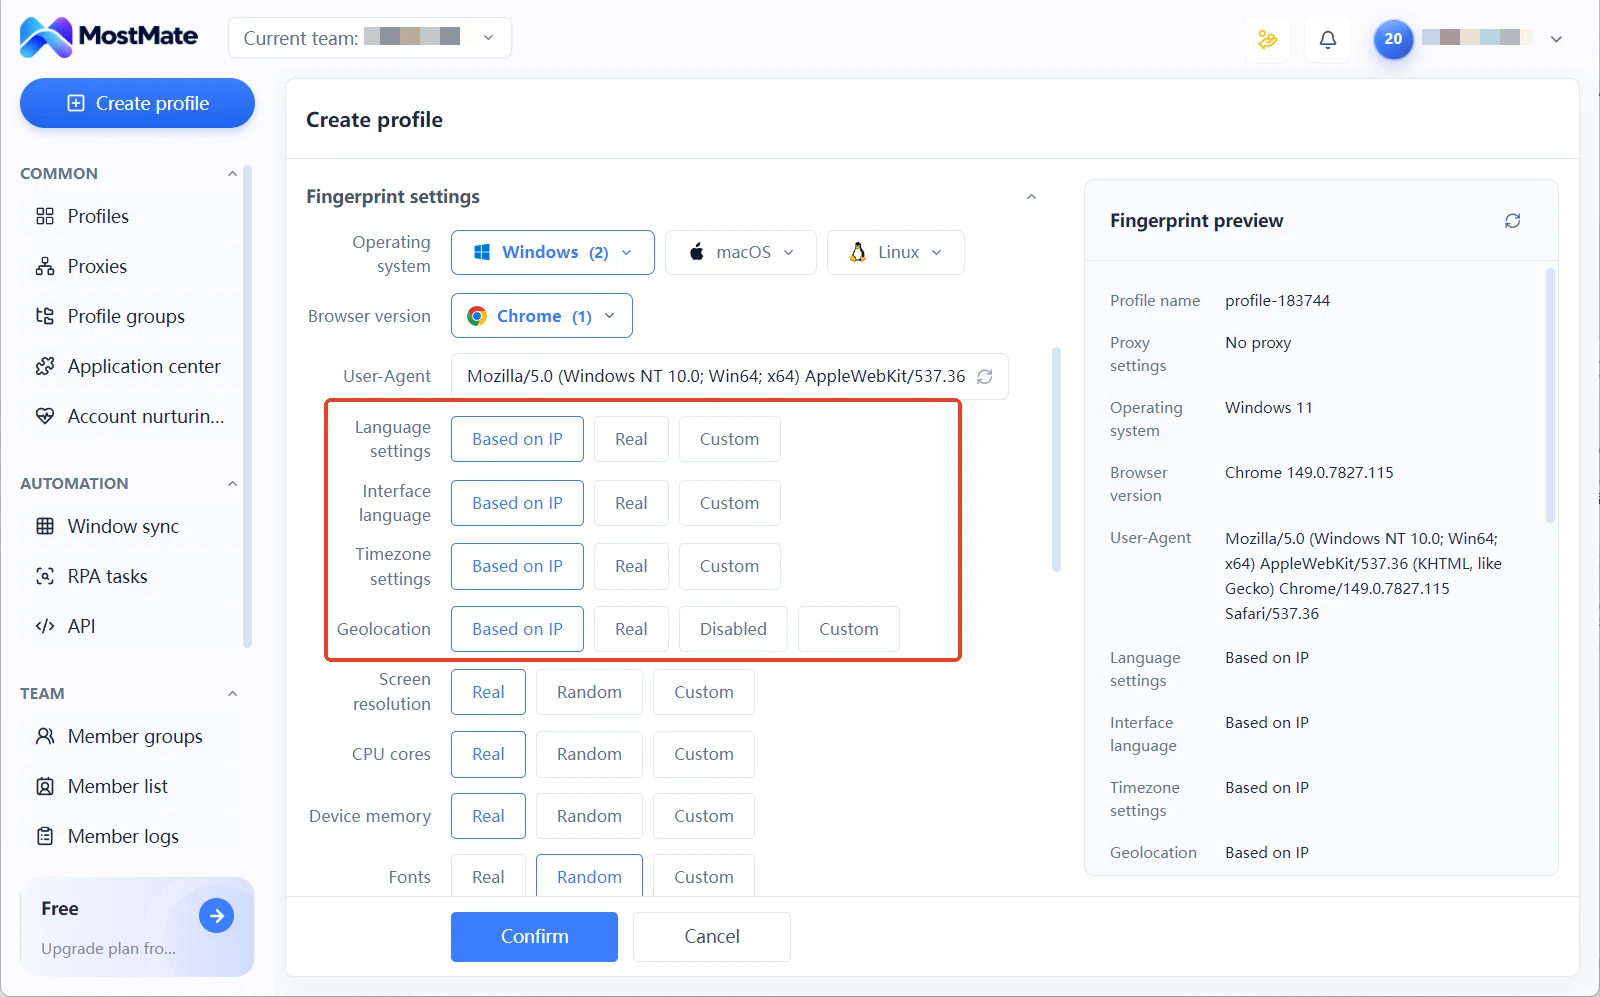
एनवायरनमेंट बनाने से लेकर प्रॉक्सी सेट करने तक का पूरा क्रम, चार-चरणीय सेटअप प्रक्रिया में इंटरफ़ेस समझाते हुए एक प्रीव्यू के साथ मिलता है। पूरे एंटी-असोसिएशन सिस्टम में एनवायरनमेंट आइसोलेशन कौन-सी भूमिका निभाता है, यह प्रोडक्ट परिचय पेज पूरा बताता है।
नतीजे कैसे पढ़ें: तीन तरह की गलत पहचान और जाँच की लय
असामान्य नतीजे को क्रॉस-चेक के बाद ही तय कीजिए; तीन आम गलत पहचानों में से हर एक का अपना निपटाने का रास्ता है।
डेटाबेस का फ़र्क़: एक ही IP को ipinfo एक शहर दिखाता है, ip-api दूसरा। ज़्यादातर मामलों में वजह दोनों डेटाबेस की अपडेट गति का अंतर है। तय करते समय ज़्यादा स्थिर फ़ील्ड देखिए। देश स्तर पर दोनों एक हैं तो आगे इस्तेमाल जारी रख सकते हैं। शहर स्तर का फ़र्क़ एनवायरनमेंट नोट्स में लिखिए। लगातार कुछ गोल जाँच में बना रहे तो प्रॉक्सी सप्लायर से पुष्टि कराइए।
डेटा सेंटर प्रकार: hosting का true होना इसका मतलब नहीं कि यह एग्जिट इस्तेमाल नहीं हो सकता। यह सिर्फ़ बताता है कि यह IP रेंज डेटा सेंटर की है; रोक का निशान नहीं। असल में तौलना यह है कि काम का तरीका और एग्जिट का प्रकार कितने मेल खाते हैं। डेटा सेंटर रेंज से IP गुणवत्ता के प्रति संवेदनशील काम चलाना और प्रकार के प्रति उदासीन काम चलाना, दोनों का जोखिम स्तर बिल्कुल अलग है। आगे इस्तेमाल करना है या नहीं, यह काम की ज़रूरत पर टिका है; इस एक फ़ील्ड पर नहीं।
साइड-चैनल लीक: तीनों नतीजों में तुरंत निपटाने वाला सिर्फ़ यही है। WebRTC या DNS पैनल में प्रॉक्सी के अलावा कोई पता दिखे तो पहले एनवायरनमेंट में लौटकर पक्का करें कि प्रॉक्सी सचमुच लागू है। फिर WebRTC कैसे संभाला जा रहा है, यह देखिए; एंटीडिटेक्ट ब्राउज़र की WebRTC सेटिंग्स लेख में स्थिति के हिसाब से कैसे सेट करें, लिखा है। संभालने के बाद दोबारा जाँचिए; पैनल साफ़ होने से पहले काम फिर से शुरू न करें।
जाँच की लय तीन समय-बिंदुओं से चलती है। नया प्रॉक्सी जाँचकर रजिस्टर करते समय तीनों चरण पूरे चलाइए। प्रॉक्सी बदलने या एनवायरनमेंट कॉन्फ़िगरेशन बदलने के बाद तीसरा चरण दोबारा देखिए। रोज़ की निगरानी में एनवायरनमेंट लिस्ट के एग्जिट IP कॉलम में खिसकाव है या नहीं, यह देखिए। एग्जिट का क्षेत्र बदल गया हो और किसी ने कॉन्फ़िगरेशन न बदला हो, यह अपने आप में एक सुराग है। तय समय पर होने वाली निगरानी के लिए प्रॉक्सी एग्जिट निगरानी लेख में तैयार चेकलिस्ट मिलती है।
ब्राउज़र फिंगरप्रिंट परत पर एक और जाँच जोड़नी हो तो BrowserLeaks के ग्यारह टेस्ट की गाइड हर आइटम का इस्तेमाल एग्जिट, रीड और डिक्लेयर, तीन समूहों में बाँटकर समझाता है।
निष्कर्ष
IP जाँच की कीमत इस बात में नहीं कि कितनी वेबसाइटें चलाईं। असल बात यह है कि एग्जिट, प्रकार और लीक, तीनों परतों का अपना डेटा हाथ में हो। फ़ैसले के पास आधार हो, संभालने की दिशा साफ़ हो। नया एनवायरनमेंट खोलने या नया प्रॉक्सी लगाने की तैयारी वाले तीन-चरणीय प्रक्रिया ठीक से चलाकर ही काम पर लौटें। पहले से चला रहे लोग रोज़ की निगरानी के लिए एनवायरनमेंट के भीतर का एग्जिट IP कॉलम इस्तेमाल करें; कुछ असामान्य दिखे तो थर्ड-पार्टी टूल पर लौटकर गहराई से जाँचें। MostMate डाउनलोड करें; प्रॉक्सी जाँच, एग्जिट सत्यापन और फिंगरप्रिंट कॉन्फ़िगरेशन को एक ही एनवायरनमेंट मैनेजमेंट में रखिए। स्वयं जाँच अस्थायी काम से तय प्रक्रिया बन जाती है।
अक्सर पूछे जाने वाले सवाल
क्या ip-api मुफ़्त है?
वेब पेज से क्वेरी मुफ़्त है। ब्राउज़र से सीधे खोलिए, प्रकार के फ़ैसले समेत पूरा नतीजा दिख जाता है। यह API सेवा भी देता है; मुफ़्त स्तर में कॉल दर की सीमा है। बैच क्वेरी के लिए आधिकारिक पेज के निर्देश मानिए।
ip111 के तीन एग्जिट IP अलग-अलग दिखें तो क्या करें?
तीन दिशाएँ अलग-अलग पतों पर इशारा करें तो मतलब अलग लाइनें अलग एग्जिट से निकल रही हैं। आम वजह यह है कि रूल या ग्लोबल प्रॉक्सी पूरे ट्रैफ़िक को कवर नहीं कर रहा। एनवायरनमेंट में लौटकर प्रॉक्सी कॉन्फ़िगरेशन का कवरेज पक्का कीजिए और तीनों नतीजे एक होने तक दोबारा जाँचिए।
WebRTC लीक कैसे संभालें?
पहले पक्का कीजिए कि प्रॉक्सी एनवायरनमेंट में सचमुच लागू है, फिर WebRTC कैसे संभाला जा रहा है देखिए। संभालने के बाद ipleak पर लौटकर दोबारा जाँचिए; पैनल में लोकल ऑपरेटर की रेंज दिखना बंद हो जाए, तब तक समस्या हल नहीं मानिए। ब्राउज़र एक्सटेंशन से WebRTC सीमित करना भरोसेमंद तरीका नहीं; एनवायरनमेंट परत पर संभालना ज़्यादा पक्का है।
तीनों चरण सामान्य निकलें तो खाता पक्का सुरक्षित है?
नहीं। IP असोसिएशन सिग्नल का सिर्फ़ एक समूह है। ब्राउज़र फिंगरप्रिंट, कुकी और लॉगिन आदतें, खाते की गतिविधि की लय, सब प्लेटफ़ॉर्म के रिस्क दायरे में आते हैं। तीन-चरणीय जाँच नेटवर्क परत संभालती है; फिंगरप्रिंट परत का आइसोलेशन एनवायरनमेंट के भरोसे पर है। दोनों परतें ठीक जगह पर हों तभी असोसिएशन जोखिम के घटने की बात बनती है।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



