
फिंगरप्रिंट ब्राउज़र में WebRTC क्या है और प्रॉक्सी एनवायरनमेंट में इसकी जांच क्यों ज़रूरी है
एनवायरनमेंट में प्रॉक्सी सेट हो गई, डिटेक्शन पेज पर प्रॉक्सी IP सही दिख रहा है, लेकिन WebRTC वाली फील्ड में कोई दूसरा पता पड़ा है। या फिर उल्टा मामला: WebRTC से IP लीक होता है सुनकर आपने उसे बंद कर दिया, और अब समझ नहीं आ रहा कि इससे कोई और दिक्कत आएगी या नहीं। दोनों तरह की उलझनें एक ही बात की ओर इशारा करती हैं: फिंगरप्रिंट ब्राउज़र में WebRTC एक ऐसी सेटिंग है जिसे हर एनवायरनमेंट के इस्तेमाल के हिसाब से कॉन्फ़िगर किया जाता है, और ऑन-ऑफ के अलावा मोड चुनने का विकल्प भी होता है। इस लेख में MostMate की WebRTC सेटिंग को केंद्र में रखा गया है: यह पता क्यों लीक करता है, प्रॉक्सी के साथ तीनों मोड किसके लिए हैं, और कॉन्फ़िगरेशन के बाद वेरिफिकेशन कैसे करें। प्रोडक्ट का पूरा ढांचा MostMate क्या है पेज पर समझाया गया है; यहां सिर्फ WebRTC पर बात होगी।
WebRTC फिंगरप्रिंट ब्राउज़र की एक सेटिंग क्यों है
WebRTC ब्राउज़र की बिल्ट-इन ऑडियो-वीडियो कम्युनिकेशन क्षमता है, और कनेक्शन बनाने से पहले यह खुद-ब-खुद डिवाइस के नेटवर्क पते इकट्ठा करता है; यह पूरी प्रक्रिया प्रॉक्सी से नहीं गुज़रती। असल में क्या होता है: जब कोई वेबपेज WebRTC इंटरफ़ेस को कॉल करता है, तो ब्राउज़र डिवाइस के उपलब्ध पतों को (लोकल नेटवर्क पते, राउटर मैपिंग के बाद का पब्लिक पता) ICE candidates की एक सूची में जोड़ता है और एक-एक करके कनेक्टिविटी टेस्ट करता है; यह सूची वेबपेज स्क्रिप्ट को भी दिख जाती है। कैमरे की कोई अनुमति नहीं चाहिए; पेज खुलते ही यह हो सकता है। इंटरफ़ेस लेवल की बारीकियों के लिए MDN का WebRTC API डॉक्यूमेंटेशन देखें।
इसीलिए यह फिंगरप्रिंट ब्राउज़र की कॉन्फ़िगरेशन लिस्ट में जगह पाता है: इसके हासिल किए पते और प्रॉक्सी से जाने वाला वेब ट्रैफिक दो अलग रास्तों पर चलते हैं; प्रॉक्सी चाहे कितनी भी सही सेट हो, इस अलग चैनल का व्यवहार एनवायरनमेंट कॉन्फ़िगरेशन ही तय करता है। MostMate जैसे फिंगरप्रिंट ब्राउज़र में WebRTC, Canvas और फॉन्ट लिस्ट की तरह एक बेस पैरामीटर है: हर एनवायरनमेंट इस चैनल का व्यवहार अपने हिसाब से तय कर सकता है ताकि उसका आउटपुट एनवायरनमेंट के नेटवर्क पर्सना से मेल खाए। कॉन्फ़िगरेशन का मकसद भी यही है: हर एनवायरनमेंट के WebRTC व्यवहार के पीछे एक समझदारी होनी चाहिए, और 'इसे बंद कर देना' बस उनमें से एक तरीका है।
प्रॉक्सी सेट करने के बाद WebRTC की जांच क्यों ज़रूरी है
प्रॉक्सी सिर्फ वेब रिक्वेस्ट का एग्ज़िट बदलती है, जबकि WebRTC खुद बाहरी सर्वर से पूछता है कि मेरा पता क्या है; दोनों के नतीजे अलग हो सकते हैं। नेटवर्क एड्रेस ट्रांसलेशन को पार करने के लिए ऑडियो-वीडियो चैनल एग्ज़िट पता खुद ही सीधे जाकर पता करता है, और ज़्यादातर प्रॉक्सी कॉन्फ़िगरेशन इस तरह की क्वेरी को हैंडल नहीं करते। नतीजा: वेबपेज प्रॉक्सी IP दिखाता है, WebRTC असली IP दिखाता है, और दोनों डेटा एक ही वेबसाइट तक साथ पहुंच जाते हैं।
पतों के बेमेल के तीन रूप होते हैं, और हर एक को संभालने का तरीका अलग है:
- पब्लिक पते में बेमेल। WebRTC फील्ड में ISP का IP या प्रॉक्सी से अलग कोई IP दिख जाए, तो एनवायरनमेंट की लोकेशन पर्सना वहीं पकड़ी जाती है। यह सबसे सीधा मामला है और इसे एनवायरनमेंट कॉन्फ़िगरेशन लेवल पर ही सुलझाना पड़ता है।
- लोकल पते एक जैसे। कई एनवायरनमेंट एक ही इंटरनल एड्रेस रेंज बताएं, तो वे खुद यह बता देते हैं कि वे एक ही फिजिकल मशीन, एक ही राउटर के पीछे चल रहे हैं; मल्टी-अकाउंट ऑपरेशन के लिए यह पब्लिक IP से ज़्यादा अक्सर लिंकिंग का सबूत बन जाता है।
- पूरी तरह कोई रिस्पॉन्स नहीं। WebRTC को पूरी तरह बंद कर दें तो कैंडिडेट डेटा खाली रहता है। आम यूज़र्स ऐसा लगभग कभी नहीं करते, इसलिए यह 'खालीपन' आंकड़ों में मामूली वर्ग में आता है और दूसरे सिग्नल्स के साथ रखने पर बल्कि ज़्यादा चुभता है।
आधुनिक ब्राउज़र लोकल पतों के लिए मास्किंग तरीका रखते हैं (असली इंटरनल पते की जगह रैंडम mDNS नाम), लेकिन यह सिर्फ इंटरनल कैंडिडेट्स तक सीमित है; पब्लिक कैंडिडेट्स पहले जैसे मौजूद रहते हैं। मास्किंग एनवायरनमेंट कॉन्फ़िगरेशन का विकल्प नहीं बन सकती, इसलिए जांच फिर भी करनी होगी।
MostMate के WebRTC के तीन मोड: कौन सा कब चुनें
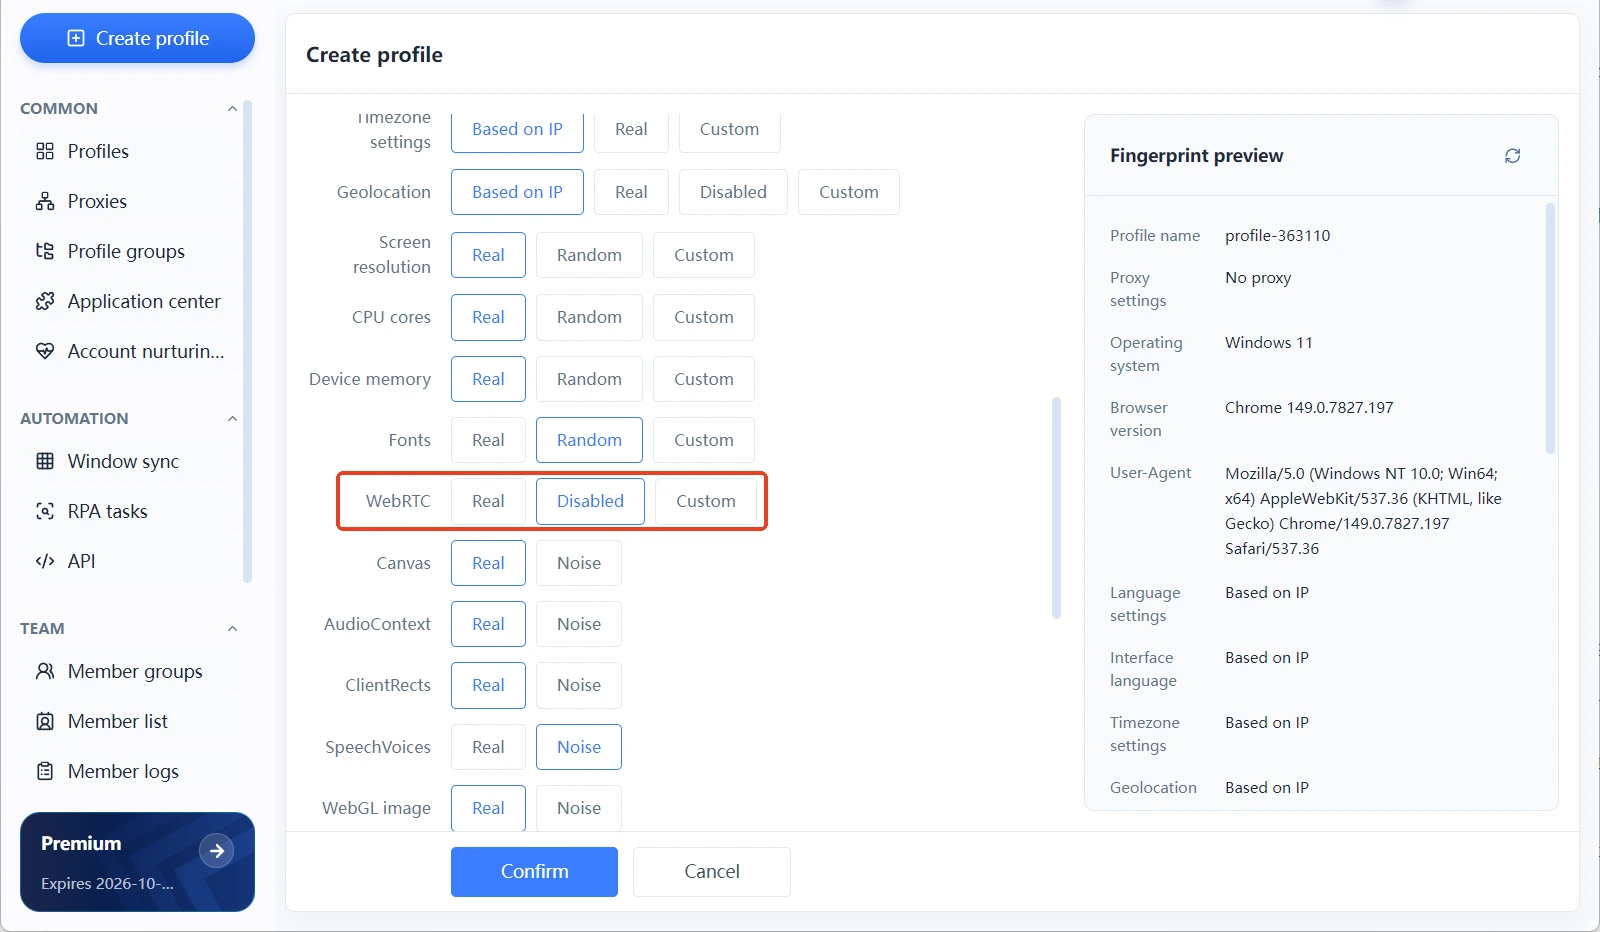
MostMate की फिंगरप्रिंट सेटिंग्स में WebRTC के लिए Real, Disabled और Custom तीन मोड मिलते हैं, और हर मोड एनवायरनमेंट के अंदर इस चैनल का असली व्यवहार बदल देता है:
- Real: एनवायरनमेंट होस्ट मशीन का WebRTC व्यवहार ही इस्तेमाल करता है; जो एनवायरनमेंट के अंदर दिखता है, वही वेबपेज तक पहुंचता है। यह तब ठीक रहता है जब होस्ट मशीन पर खुद मैचिंग प्रॉक्सी लगी हो और नेटवर्क पर्सना से मेल खाता हो, जैसे सिस्टम का नेटवर्क US एग्ज़िट वाला हो और बनाना भी US एनवायरनमेंट ही हो। हद यह है कि यहां कोई एडजस्टमेंट नहीं होता; होस्ट का नेटवर्क और पर्सना अलग-अलग हों तो यह मोड नहीं चलेगा।
- Disabled: एनवायरनमेंट के अंदर WebRTC बंद रहता है और कैंडिडेट डेटा बनता ही नहीं। यह उन एनवायरनमेंट के लिए है जिनके टारगेट प्लेटफॉर्म पर ऑडियो-वीडियो का काम नहीं होता और पता एक्सपोज़र को कम रखना प्राथमिकता हो, जैसे सिर्फ ई-कॉमर्स बैक ऑफिस। दो लिमिटेशन हैं: वेब मीटिंग और ऑनलाइन सपोर्ट जैसे फीचर बंद हो जाएंगे; और ऊपर बताए अनुसार 'no response' एक मामूली सिग्नल है, इसलिए इस मोड में बाकी फिंगरप्रिंट पैरामीटर्स और भी सख्ती से मैच कराने होंगे।
- Custom: एनवायरनमेंट पर्सना के हिसाब से WebRTC के दिखाए पते को एडजस्ट किया जाता है ताकि कैंडिडेट्स का पब्लिक पता प्रॉक्सी एग्ज़िट से मैच करे। यह उन एनवायरनमेंट के लिए है जहां WebRTC की सुविधा बनाए रखनी हो पर चैनल का व्यवहार नेटवर्क पर्सना से मैच भी चाहिए, जैसे अकाउंट को वेब कस्टमर सपोर्ट या ऑडियो-वीडियो इंटरैक्शन इस्तेमाल करना हो। सेट करते वक्त प्लेटफॉर्म की रिस्क कंट्रोल की सख्ती के हिसाब से हर पैरामीटर ध्यान से जांच लें।
तीनों मोड में कोई सार्वभौमिक जवाब नहीं है; चुनाव का आधार सिर्फ दो चीज़ें हैं: एनवायरनमेंट को ऑडियो-वीडियो की ज़रूरत है या नहीं, और होस्ट मशीन का नेटवर्क पर्सना से मेल खाता है या नहीं। तीनों मोड एनवायरनमेंट क्रिएशन फॉर्म की फिंगरप्रिंट सेटिंग्स सेक्शन में मिलेंगे; कॉन्फ़िगरेशन के बाद फिंगरप्रिंट प्रीव्यू पैनल की WebRTC फील्ड से मौजूदा वैल्यू देखी जा सकती है।
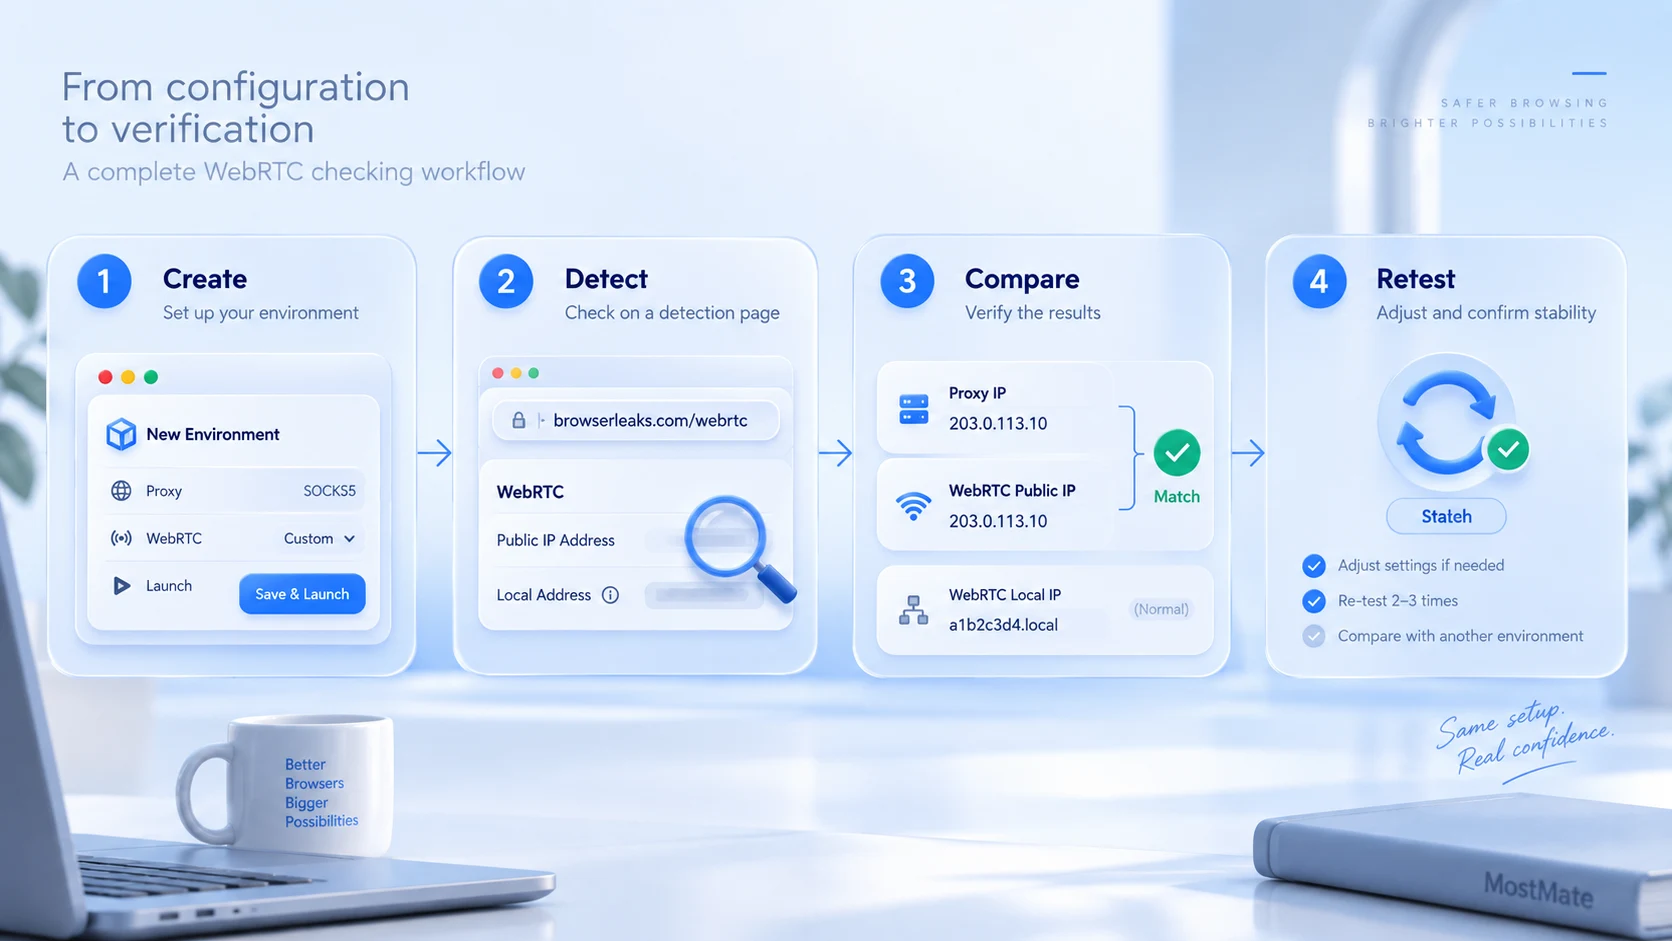
कॉन्फ़िगरेशन से वेरिफिकेशन तक: पूरी चेक फ्लो
सेटिंग पूरी होते ही एक डिटेक्शन रन से नतीजा कन्फर्म करें। चार स्टेप्स:
- स्टेप 1: MostMate में एनवायरनमेंट बनाएं और प्रॉक्सी सेट करें; WebRTC को ऊपर चुने मोड पर रखें, फिर सेव करके एनवायरनमेंट लॉन्च करें।
- स्टेप 2: एनवायरनमेंट के अंदर BrowserScan या Iphey का डिटेक्शन रिजल्ट पेज खोलें और WebRTC वाली एंट्री ढूंढें; BrowserLeaks का WebRTC टेस्ट पेज कैंडिडेट्स के सारे पते एक-एक करके दिखाता है, इसलिए लाइन-बाय-लाइन चेक के लिए यह बढ़िया रहता है। थर्ड-पार्टी डिटेक्शन पेज पढ़ने का पूरा तरीका Iphey ट्रस्ट स्कोर गाइड में लिखा जा चुका है; यहां सिर्फ WebRTC से जुड़ी पतों की दो लाइनें देखनी हैं।
- स्टेप 3: मिलान करें। WebRTC का दिखाया पब्लिक पता प्रॉक्सी एग्ज़िट IP से मैच करना चाहिए; लोकल पता mDNS रैंडम नेम के रूप में दिखे तो वह नॉर्मल रेंज में है।
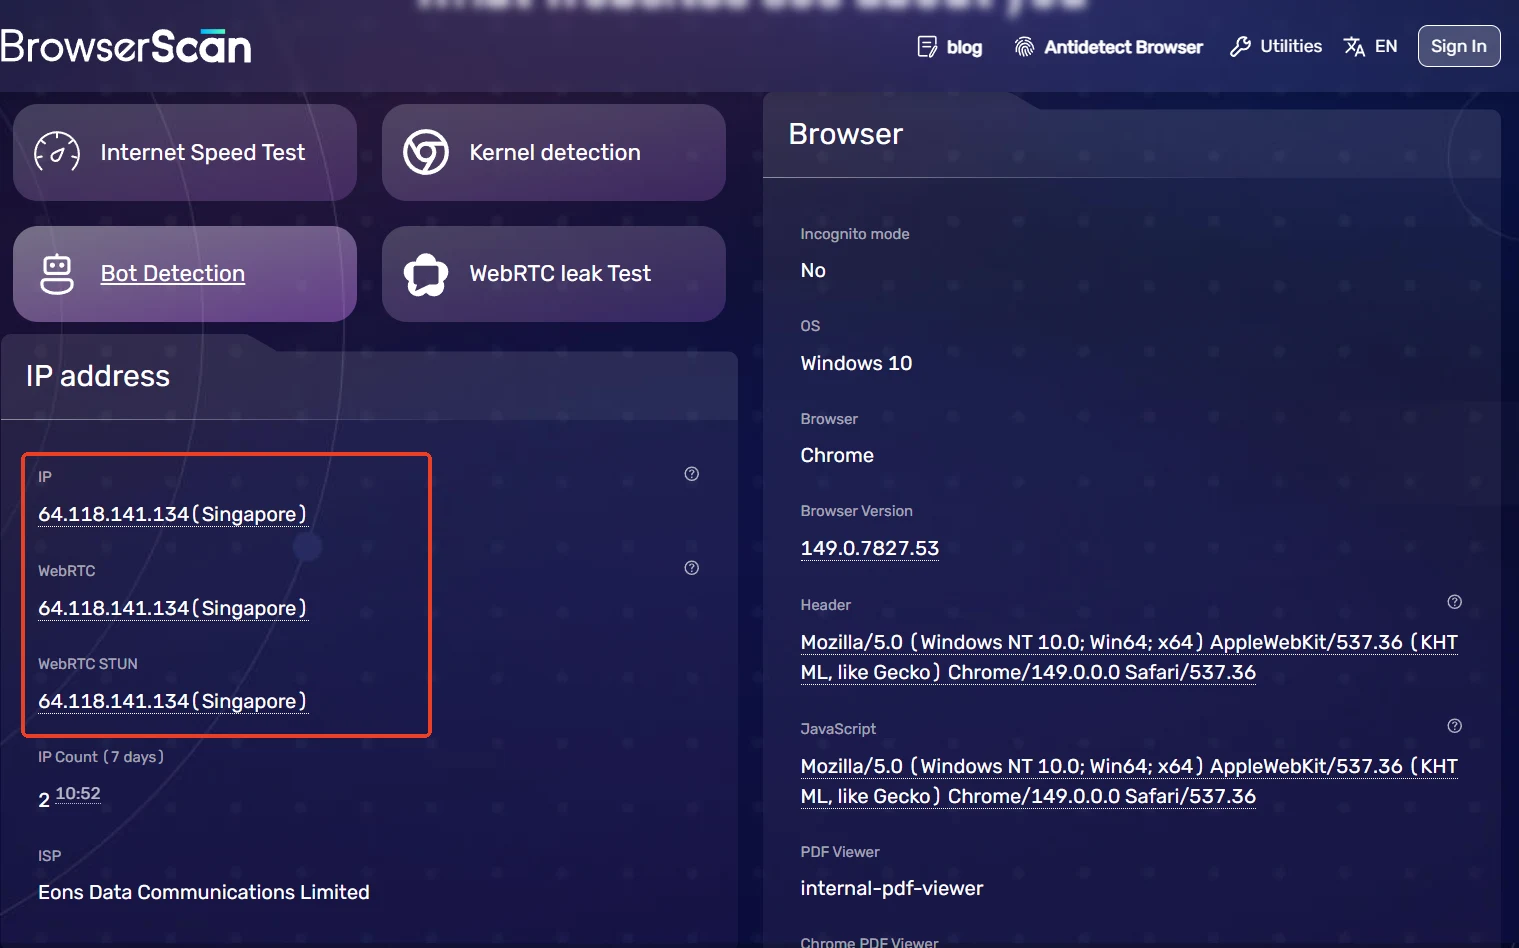
- स्टेप 4: एडजस्ट करके दोबारा टेस्ट करें। बेमेल मिलने पर फिंगरप्रिंट सेटिंग्स में जाकर मोड बदलें, सेव करें, एनवायरनमेंट दोबारा खोलें और फिर टेस्ट करें; एक ही एनवायरनमेंट को दो-तीन बार रिफ्रेश करके वैल्यू स्टेबल है या नहीं देखें, फिर दूसरे एनवायरनमेंट से तुलना करें कि दोनों का व्यवहार अपने-अपने में इंडिपेंडेंट है।
तीन ज़रूरी बातें
- 'Disabled' को यूनिवर्सल सॉल्यूशन मत बनाएं। यह पता एक्सपोज़र रोकता है, पर उसके साथ फीचर लॉस और स्टैटिस्टिकल अनॉमली भी आती है। जिन एनवायरनमेंट को ऑडियो-वीडियो नहीं चाहिए वे इसे इस्तेमाल कर सकते हैं; जिन्हें चाहिए, वे Real या Custom चुनें।
- WebRTC कोई अकेला चेक पॉइंट नहीं है। इसे प्रॉक्सी एग्ज़िट, ऑपरेटिंग सिस्टम, टाइमज़ोन और भाषा के साथ मिलकर ठीक रहना चाहिए; WebRTC अकेला सही हो और बाकी पैरामीटर बेमेल हों तो एनवायरनमेंट फिर भी संदिग्ध लगेगा। पैरामीटर्स के आपसी तालमेल का पूरा लॉजिक MostMate के चार डिज़ाइन सिद्धांत लेख में समझाया गया है।
- ज़रूरत के हिसाब से मोड चुनें, किसी और की कॉन्फ़िगरेशन कॉपी न करें। ई-कॉमर्स बैक ऑफिस चलाने वाले और लाइव स्ट्रीम इंटरैक्शन वाले अकाउंट्स की WebRTC ज़रूरतें बिल्कुल अलग होती हैं; एक ही बैच के एनवायरनमेंट भी काम के हिसाब से तीनों मोड मिला-जुला इस्तेमाल कर सकते हैं, क्योंकि मोड में ऊंच-नीच कोई रैंकिंग नहीं है।
निष्कर्ष
WebRTC फिंगरप्रिंट ब्राउज़र का एक अलग नेटवर्क पैरामीटर है: यह पता प्रॉक्सी से नहीं लेता, इसलिए प्रॉक्सी के बाद भी अलग से जांचना पड़ता है; इसकी असल वैल्यू 'बंद करने' में नहीं, हर एनवायरनमेंट के चैनल व्यवहार को नेटवर्क पर्सना से मैच कराने में है। एनवायरनमेंट के इस्तेमाल के हिसाब से MostMate के Real, Disabled और Custom में से एक चुनें, और सेट करने के बाद डिटेक्शन पेज से एक बार फिर वेरिफाई करें। यह पूरा फ्लो सीधे चलाने के लिए MostMate डाउनलोड करें और फ्री वर्जन से दो एनवायरनमेंट बनाकर तुलनात्मक टेस्ट करें; प्रॉक्सी और एनवायरनमेंट आइसोलेशन के बेसिक कॉन्सेप्ट एनवायरनमेंट आइसोलेशन क्या है लेख में मिलेंगे।
FAQ
फिंगरप्रिंट ब्राउज़र में WebRTC बंद करने के बाद भी IP लीक होगा?
बंद करने के बाद WebRTC चैनल पतों का कोई डेटा पैदा नहीं करता, इसलिए इस रास्ते का लीक खत्म हो जाता है; पर वेब ब्राउज़िंग का IP प्रॉक्सी तय करती है, दोनों की जांच अलग-अलग करनी होगी। और हां, 'पूरी तरह कोई रिस्पॉन्स नहीं' एक मामूली सिग्नल है; हर एनवायरनमेंट के लिए बंद करना सही विकल्प नहीं है।
प्रॉक्सी सेट करने के बाद WebRTC का रिजल्ट कैसा दिखना चाहिए?
पब्लिक पता प्रॉक्सी एग्ज़िट IP से मैच करे; लोकल पता mDNS रैंडम नेम के रूप में दिखे तो नॉर्मल बात है; एक ही एनवायरनमेंट में वैल्यू स्टेबल रहे। ISP का IP या प्रॉक्सी से अलग पता दिखे, तो समझिए मोड बदलने की देर है।
क्या WebRTC सेटिंग ब्राउज़र फिंगरप्रिंट पर असर डालती है?
हां। WebRTC का आउटपुट खुद फिंगरप्रिंट का हिस्सा है; कैंडिडेट डेटा, रिस्पॉन्स की हां-ना और पतों का फॉर्मेट, डिटेक्शन पेज तीनों पढ़ लेता है। तीन मोड बदलने का मतलब भी इसी हिस्से का फॉर्मेट बदलना है, और मकसद इसे मिटाना नहीं बल्कि एनवायरनमेंट के बाकी सिग्नल्स से मैच कराना है।
जिन एनवायरनमेंट को ऑडियो-वीडियो की ज़रूरत नहीं, वे WebRTC में क्या चुनें?
Disabled या Custom, दोनों चलेंगे: सिर्फ बैक ऑफिस काम वाले एनवायरनमेंट के लिए Disabled आसान रहता है; अगर टारगेट प्लेटफॉर्म की रिस्क कंट्रोल सख्त हो और 'no response' वाली अनॉमली की चिंता हो, तो Custom चुनकर पर्सना से मैच करता एक चैनल बनाए रखें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



