
Comment vérifier si votre IP fuit ? Combiner ip-api, ipinfo et ip111 en trois étapes
Conclusion clé : lancer une fois un site de vérification d'IP ne prouve pas « aucune fuite ». Sortie, type et fuites sont trois plans distincts ; il faut combiner ipinfo, ip-api, ip111 et ipleak en suivant l'ordre sortie, type, fuites, et obtenir une donnée à chaque niveau avant de conclure. Chaque étape ne demande qu'une à deux minutes. Faites ces vérifications dans l'environnement avant de lancer votre activité : cela épargne bien des investigations a posteriori.
Le proxy affiche « connecté » et les pages se chargent normalement. Pourtant, au bout d'un certain temps, des comptes posent problème. La plupart des gens suspectent d'abord la qualité du proxy. Avant de l'accuser, il vaut la peine de clarifier la couche IP. Trois choses sont à vérifier : la sortie est-elle bien celle configurée ; quel attribut cette sortie a-t-elle aux yeux de la plateforme ; le navigateur laisse-t-il fuiter des informations réelles par un autre canal. Chaque question appelle ses propres outils. MostMate est un navigateur anti-détection qui intègre la vérification de proxy et le contrôle de sortie dans la gestion des environnements. Voici la démarche : d'abord un passage avec les outils tiers, puis un contrôle quotidien depuis les entrées intégrées à l'environnement.
Sortie, type, fuite : trois plans qu'un seul site ne couvre pas
Un site de vérification d'IP ne répond qu'à une seule question : « qui est la sortie ». Les deux autres restent sans réponse. Croire l'isolation acquise après une seule requête, c'est l'angle mort le plus fréquent de l'autocontrôle.
La plateforme examine au minimum trois couches de signaux.
- Première couche : l'appartenance de la sortie. Le pays, la ville et l'ASN de l'IP doivent correspondre à l'identité du compte.
- Deuxième couche : les attributs de la sortie. Une même plage IP peut être résidentielle ou datacenter ; dans les modèles de risque, une plage datacenter ne pèse pas comme une plage résidentielle.
- Troisième couche : les fuites par contournement. WebRTC peut sonder l'adresse publique de la machine directement depuis le navigateur. La résolution DNS peut contourner le proxy et passer par le canal par défaut du système. Et l'IPv6 peut s'exposer directement sur une liaison où seul l'IPv4 passe par le proxy. Tous ces canaux court-circuitent le proxy.
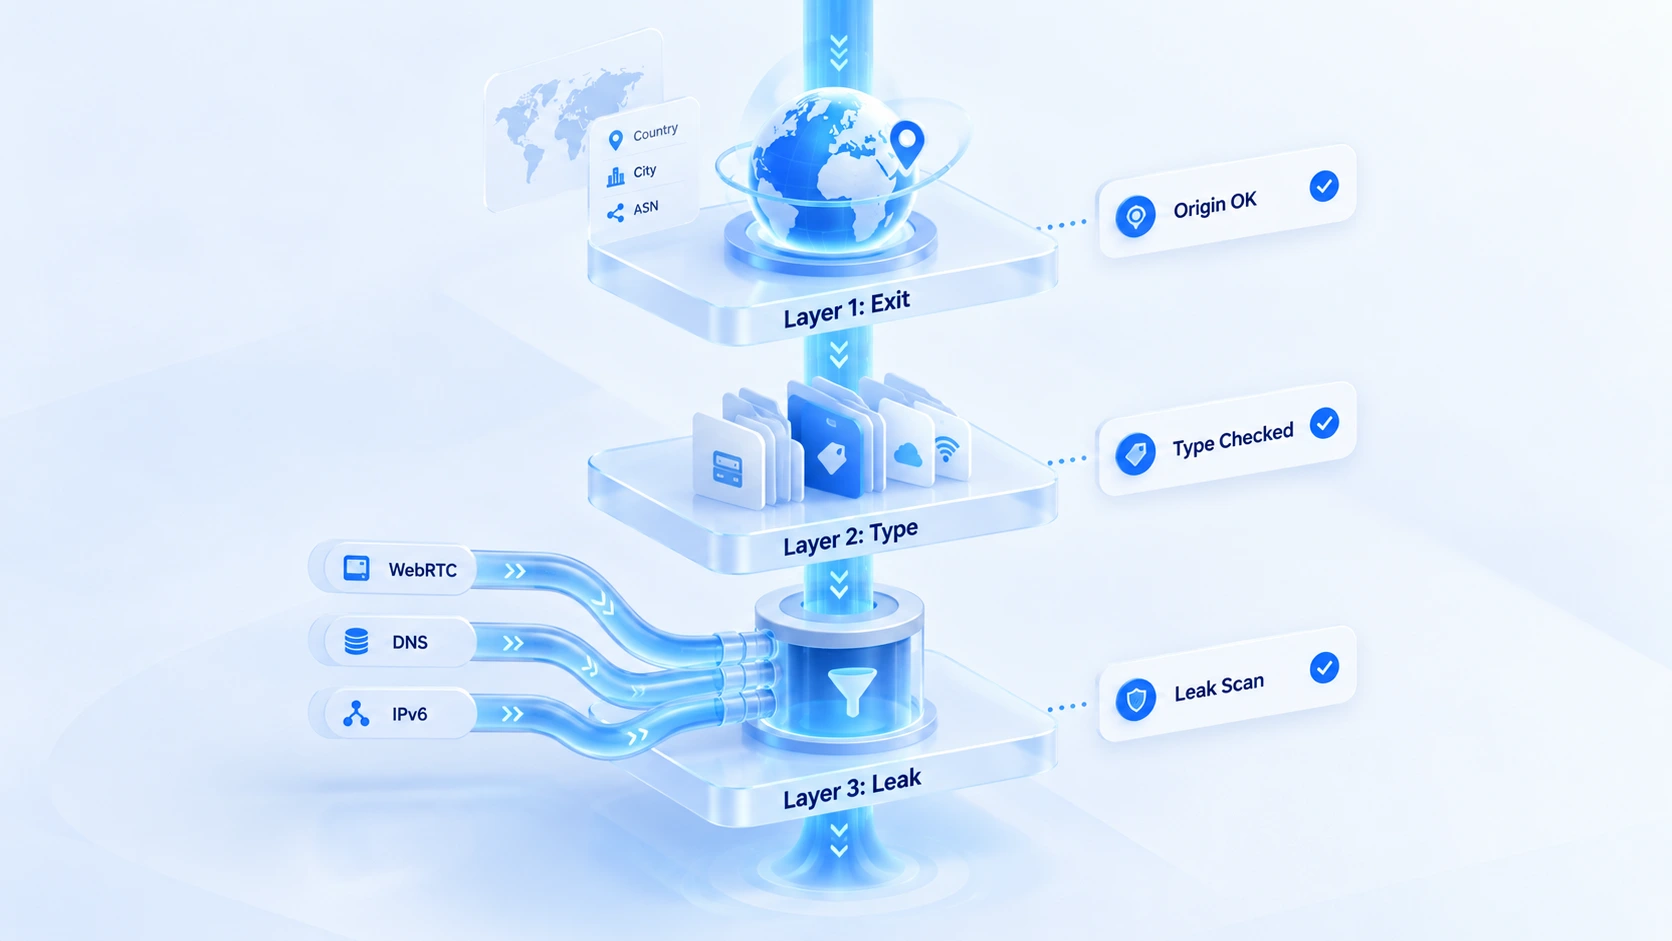
Chaque couche a ses données, chaque outil sa cible. Suivez l'ordre.
Le déroulé de l'autocontrôle en trois étapes
Les trois étapes se font depuis l'environnement. Testées depuis votre navigateur habituel, elles ne mesurent que votre propre réseau et ne disent rien de l'environnement.
1. Première étape : identifier l'appartenance de la sortie avec ipinfo. Ouvrez ipinfo.io dans l'environnement : la page affiche directement la géolocalisation, l'organisation et l'ASN de la sortie actuelle. Comparez chaque élément aux indications de votre fournisseur de proxy : le pays et la ville concordent-ils ? L'organisation est-elle bien celle annoncée ? En cas d'écart, notez-le dans les remarques de l'environnement, pour le recoupement à la deuxième étape. Les bases de données n'enregistrent pas une même plage IP au même rythme : le résultat d'une seule source ne fait pas une conclusion.
2. Deuxième étape : qualifier les attributs de la sortie avec ip-api. Ouvrez ip-api.com directement dans le navigateur : une réponse JSON s'affiche. Deux champs portent le jugement d'attribut : hosting et proxy. hosting à true signifie que l'IP relève d'un datacenter ; proxy indique si elle est déjà marquée comme proxy. La plupart des proxys passent par des plages de datacenter : hosting à true n'a rien d'anormal. Ce champ vous dit simplement sous quel jour la plateforme voit votre sortie ; savoir s'il colle à votre activité, c'est à vous d'en juger.
3. Troisième étape : dépister les fuites par contournement avec ip111 et ipleak. ip111.cn rapporte la sortie trois fois : via un site chinois, un site étranger et Google. En situation normale, les trois résultats coïncident et pointent la même ligne de proxy. ipleak.net complète avec trois panneaux : WebRTC, DNS et IPv6. Si l'une de ces cases affiche une adresse autre que celle du proxy, une fuite par contournement existe. Les plages des fournisseurs d'accès locaux méritent une vigilance toute particulière. Pour creuser cette couche, deux articles détaillent la marche à suivre : détection des fuites DNS et détection des fuites IPv6.
Au terme des trois étapes, vous tenez trois réponses : la sortie est-elle la bonne, quels sont ses attributs, les contournements sont-ils propres. Chaque panne appelle un traitement différent. D'où l'intérêt de vérifier séparément plutôt que de tout mélanger.
Ancrer la vérification dans l'environnement : l'entrée de contrôle de proxy de MostMate
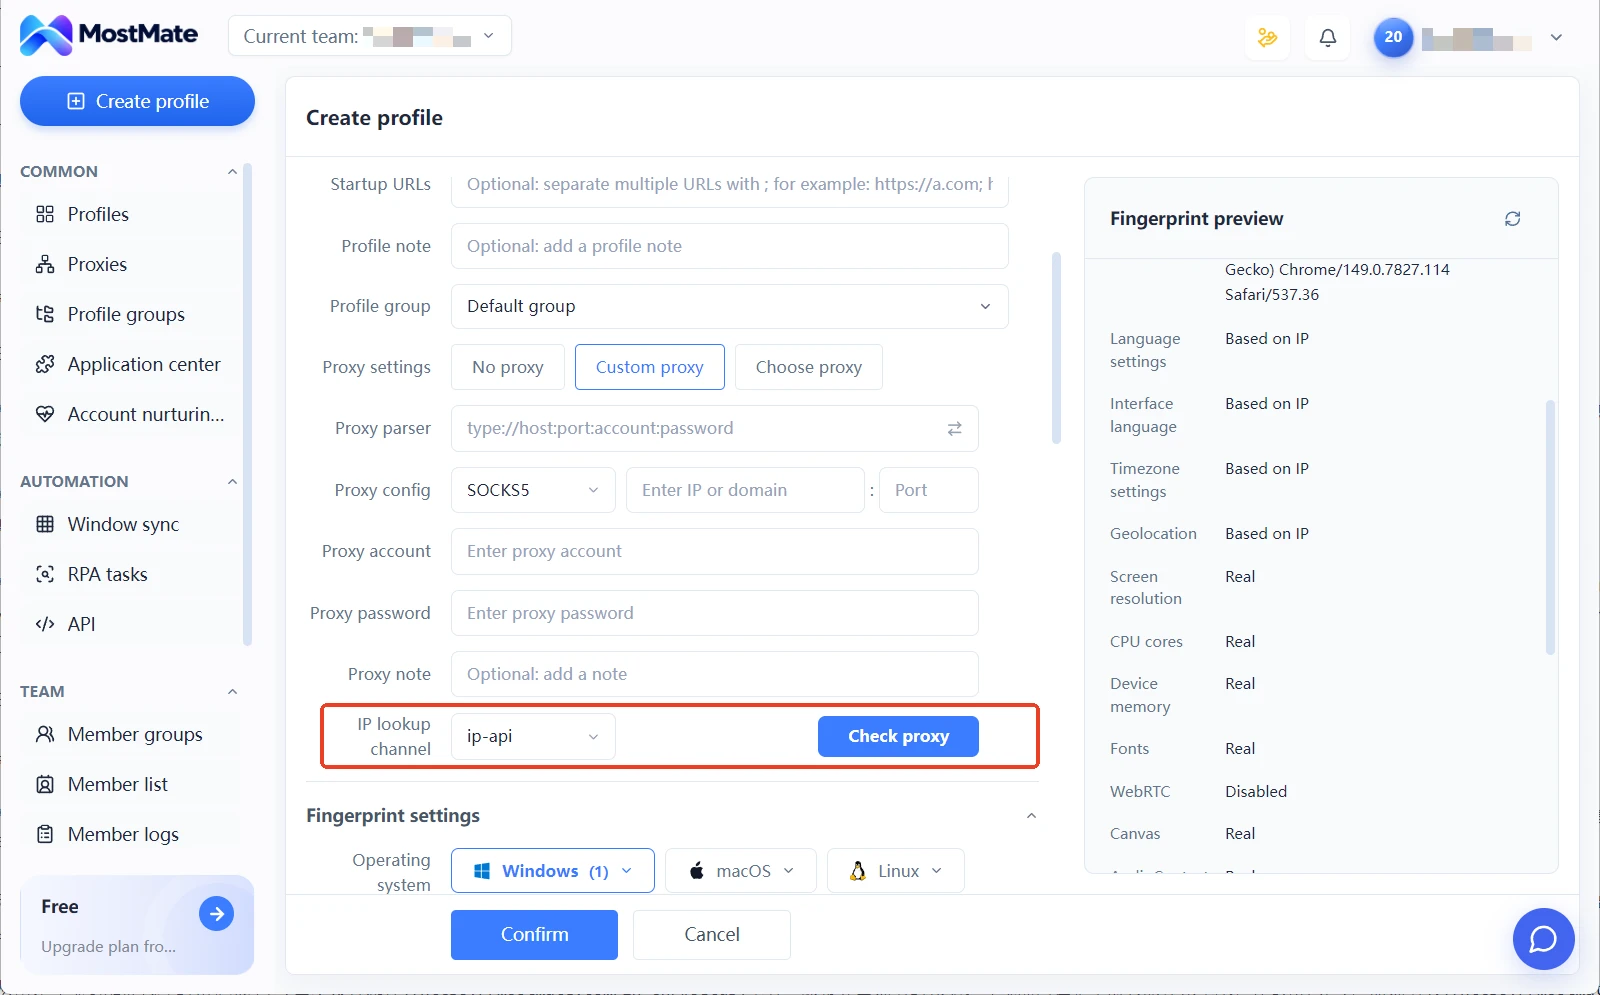
Les outils tiers conviennent à l'inspection approfondie lors de l'admission ; pour le contrôle courant, l'entrée dédiée dans l'environnement est plus rapide. Dans le formulaire de proxy de MostMate figure une option « canal de vérification IP » (intitulé de l'interface : « IP 查询通道 »), dont le canal d'exemple est ip-api. Une fois le proxy configuré, cliquez sur « Tester le proxy » (intitulé de l'interface : « 检测代理 ») : l'environnement teste la sortie via le canal choisi et complète le résultat. L'admission se fait sans quitter l'environnement.
Dans la liste des environnements, chaque environnement est accompagné de deux colonnes : proxy et IP de sortie. Quelle ligne est attribuée à quel environnement, dans quelle région se trouve la sortie actuelle : un survol de la liste suffit pour tout recouper, sans ouvrir chaque environnement. Dans les paramètres de l'environnement, langue, fuseau horaire et géolocalisation s'alignent par défaut sur l'IP de sortie. Une fois la sortie fixée, plus rien à saisir à la main, et un risque de décalage en moins.
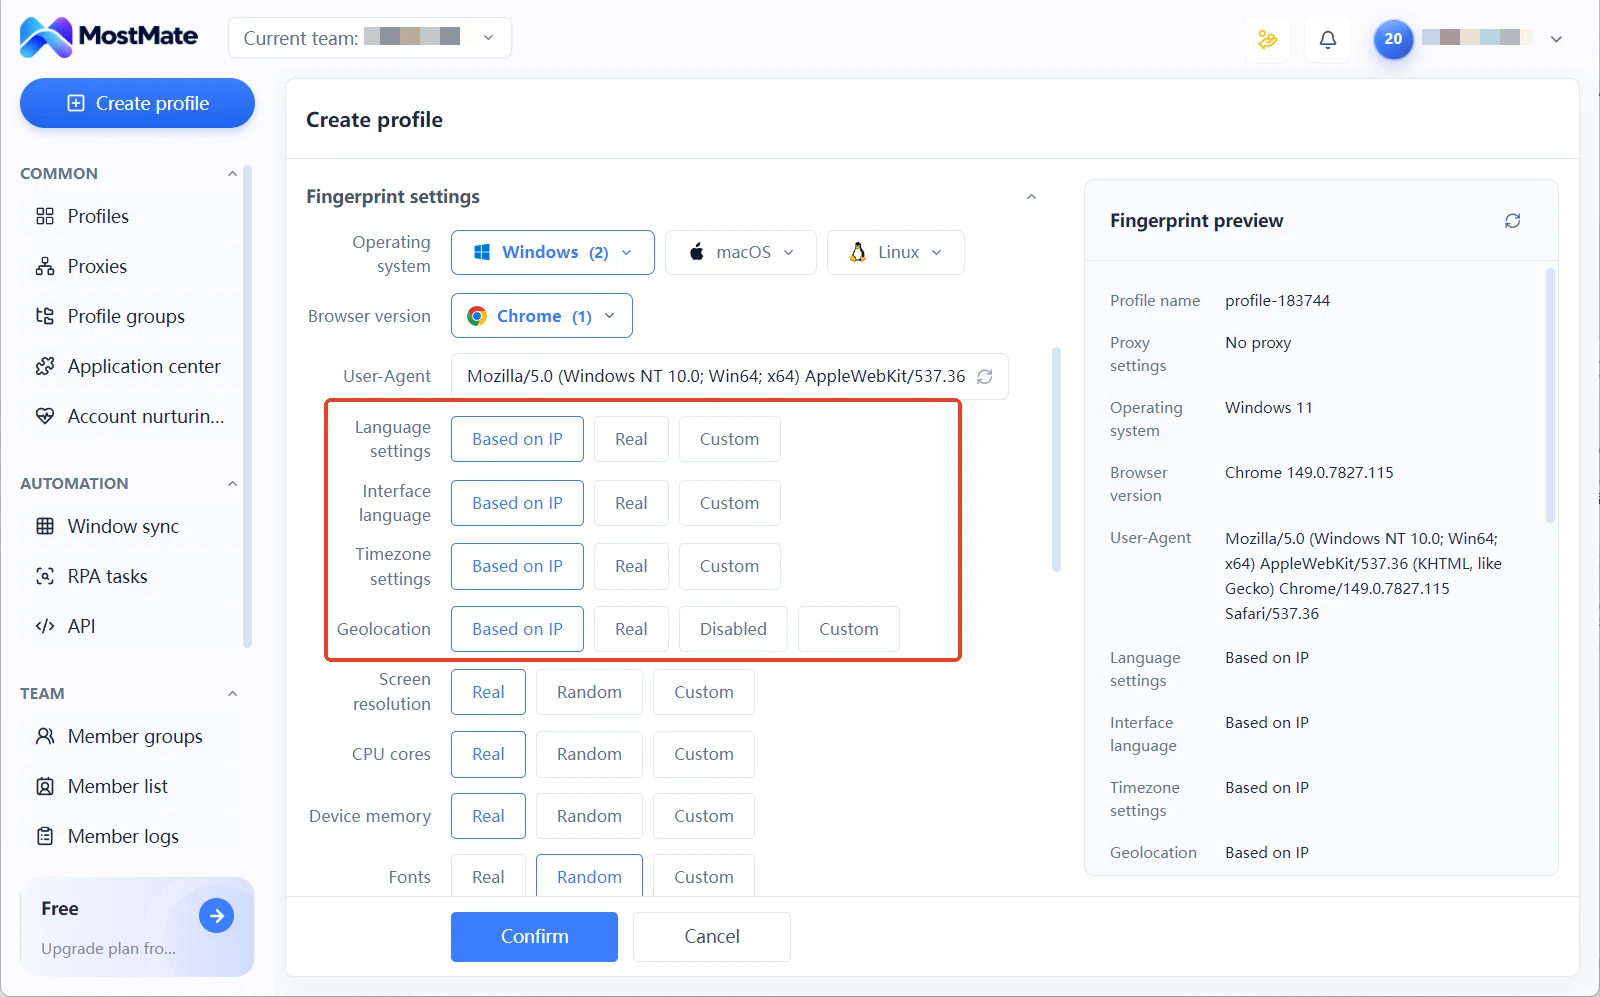
Pour l'ordre complet, de la création d'un environnement à la configuration du proxy, le processus de réglage en quatre étapes propose un aperçu commenté de l'interface. Quant au rôle de l'isolation des environnements dans l'ensemble anti-association, la page de présentation du produit le détaille.
Lire les résultats : trois erreurs fréquentes et le rythme des contrôles
Un verdict anormal doit être recoupé avant d'être qualifié ; chacune des trois erreurs courantes a sa voie de traitement.
Écart de base de données : la même IP se déclare dans une ville chez ipinfo, dans une autre chez ip-api. Cela tient le plus souvent au rythme de mise à jour différent des deux bases. Jugez d'après les champs les plus stables. Si le pays concorde des deux côtés, vous pouvez continuer. Les écarts au niveau de la ville vont dans les remarques de l'environnement. Si l'écart persiste lors de plusieurs contrôles successifs, contactez alors le fournisseur pour vérification.
Attribut datacenter : hosting à true ne disqualifie pas la sortie. Cela signifie seulement que l'IP relève d'un datacenter ; ce n'est pas un marqueur d'interdiction. Ce qu'il faut vraiment peser, c'est l'adéquation entre le type d'activité et l'attribut de la sortie. Employer une plage datacenter pour une activité sensible à la qualité de l'IP, ou pour une activité indifférente à cet attribut, n'engage pas du tout les mêmes risques. Continuer ou non dépend des exigences de votre activité, pas de ce seul champ.
Fuite par contournement : la seule des trois conclusions qui exige une action immédiate. Si le panneau WebRTC ou DNS affiche une adresse autre que celle du proxy, retournez d'abord dans l'environnement vérifier que le proxy agit bien. Examinez ensuite le traitement de WebRTC : l'article réglages WebRTC d'un navigateur anti-détection détaille la configuration selon les scénarios. Une fois corrigé, retestez : ne reprenez l'activité qu'avec des panneaux propres.
Le rythme des contrôles suit trois moments. Proxy neuf testé et admis : les trois étapes au complet. Changement de proxy ou ajustement de la configuration : revoyez la troisième étape. Au quotidien, surveillez la colonne IP de sortie de la liste des environnements : si la région change sans que personne n'ait touché à la configuration, c'est déjà un indice en soi. Pour une tournée d'inspection à intervalle fixe, l'article inspection des sorties de proxy fournit une liste toute prête.
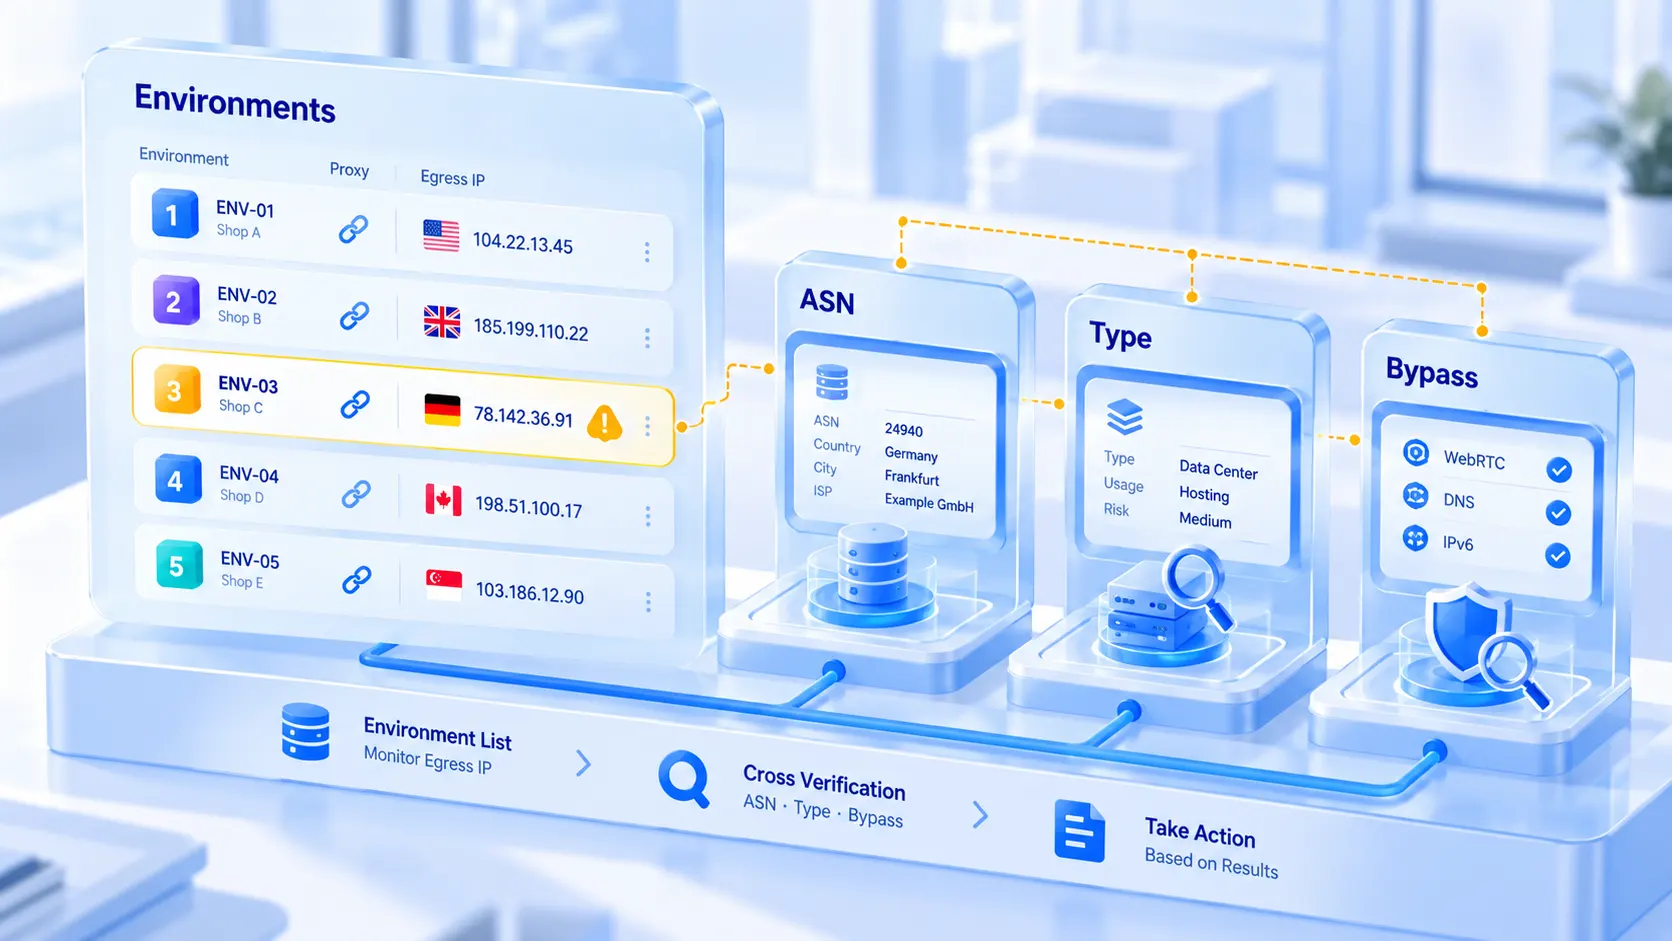
Pour ajouter une couche de tests côté empreinte du navigateur, le guide des onze tests BrowserLeaks passe en revue chaque item, groupés en sortie, lecture et déclarations.
Pour conclure
La valeur d'une auto-vérification d'IP ne se mesure pas au nombre de sites consultés. Ce qui compte, c'est d'avoir une donnée sur chacun des trois plans : sortie, attributs, fuites. Le jugement s'appuie alors sur des faits, et le traitement a une direction. Avant d'ouvrir un nouvel environnement ou d'installer un nouveau proxy, enchaînez les trois étapes avant de lancer l'activité. Pour ce qui tourne déjà, prenez la colonne IP de sortie comme tableau de bord quotidien et retournez aux outils tiers dès qu'une anomalie apparaît. Téléchargez MostMate pour réunir vérification de proxy, contrôle de sortie et configuration d'empreinte dans une seule gestion d'environnements. L'autocontrôle cesse d'être un geste improvisé pour devenir une routine.
Questions fréquentes
ip-api est-il gratuit ?
La consultation web est gratuite. Un simple passage par le navigateur affiche la réponse, jugement d'attribut compris. Un service API existe également, avec des limites de fréquence au niveau gratuit ; pour les requêtes en masse, suivez les indications de la page officielle.
Les trois IP de sortie affichées par ip111 diffèrent : que faire ?
Trois directions qui pointent des adresses différentes signifient que des liaisons distinctes passent par des sorties distinctes. La cause la plus courante : des règles de routage ou un proxy global qui ne couvrent pas la totalité du trafic. Retournez dans l'environnement vérifier l'étendue de la configuration du proxy, et retestez jusqu'à obtenir trois résultats identiques.
Comment traiter une fuite WebRTC ?
Commencez par confirmer que le proxy agit réellement dans l'environnement, puis examinez le traitement de WebRTC. Après correction, repassez par ipleak : le problème n'est réglé que lorsque les panneaux cessent d'afficher les plages de votre opérateur local. Limiter WebRTC par une extension de navigateur reste aléatoire ; le traiter au niveau de l'environnement est plus fiable.
Si les trois étapes sont bonnes, mon compte est-il à l'abri ?
Non. L'IP n'est qu'un groupe de signaux parmi ceux de l'association. Empreinte du navigateur, cookies et habitudes de connexion, rythme d'activité du compte : tout relève du contrôle des risques de la plateforme. Les trois étapes traitent la couche réseau ; l'isolation de la couche empreinte repose sur l'environnement lui-même. Ce n'est que lorsque les deux couches sont en place que le risque d'association commence à se resserrer.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



