
¿Cómo saber si tu IP está expuesta? Comprobación en tres pasos con ip-api, ipinfo e ip111
Conclusión clave: lanzar una web de comprobación de IP no confirma que «no haya fugas». Salida, tipo y fugas son tres planos distintos: hay que combinar ipinfo, ip-api, ip111 e ipleak siguiendo el orden salida, tipo, fugas, y obtener un dato en cada plano antes de juzgar. Cada paso lleva solo uno o dos minutos. Hazlo dentro del entorno antes de poner en marcha tu actividad: te ahorrarás mucho trabajo posterior.
El proxy figura como conectado y las webs abren sin problema. Aun así, tras un tiempo, alguna cuenta da guerra. Lo primero que sospecha casi todo el mundo es la calidad del proxy. Pero antes de culpar al proxy conviene aclarar la capa de IP. En realidad hay que comprobar tres cosas: si la salida es la que configuraste; qué atributos tiene esa salida a ojos de la plataforma; si el navegador deja escapar información real por otra vía. Cada pregunta pide sus herramientas. MostMate es un navegador antidetección que integra la comprobación de proxy y la revisión de salida en la gestión de entornos. Te lo desgloso con esta idea: primero una pasada con herramientas de terceros y luego un repaso diario desde el propio entorno.
Salida, tipo y fuga son tres cosas, y una sola web no las cubre
Una web de comprobación de IP solo responde a una pregunta: quién es la salida. Las otras dos quedan sin respuesta. Dar la aisla por buena tras una sola consulta es el punto ciego más habitual de estas revisiones.
La gestión de riesgos de la plataforma mira al menos tres capas.
- Primera capa: la pertenencia de la salida. El país, la ciudad y el ASN de la IP deben encajar con la identidad de la cuenta.
- Segunda capa: los atributos de la salida. Una misma franja de IP puede ser de banda ancha residencial o de centro de datos, y en los modelos de riesgo una franja de centro de datos no pesa lo mismo que una residencial.
- Tercera capa: las fugas por bypass. WebRTC puede sondear la dirección pública de tu equipo directamente desde el navegador. La resolución DNS puede esquivar el proxy y salir por el canal por defecto del sistema. Y el IPv6 puede exponerse en una conexión donde solo el IPv4 pasa por proxy. Todas estas vías se saltan el proxy.
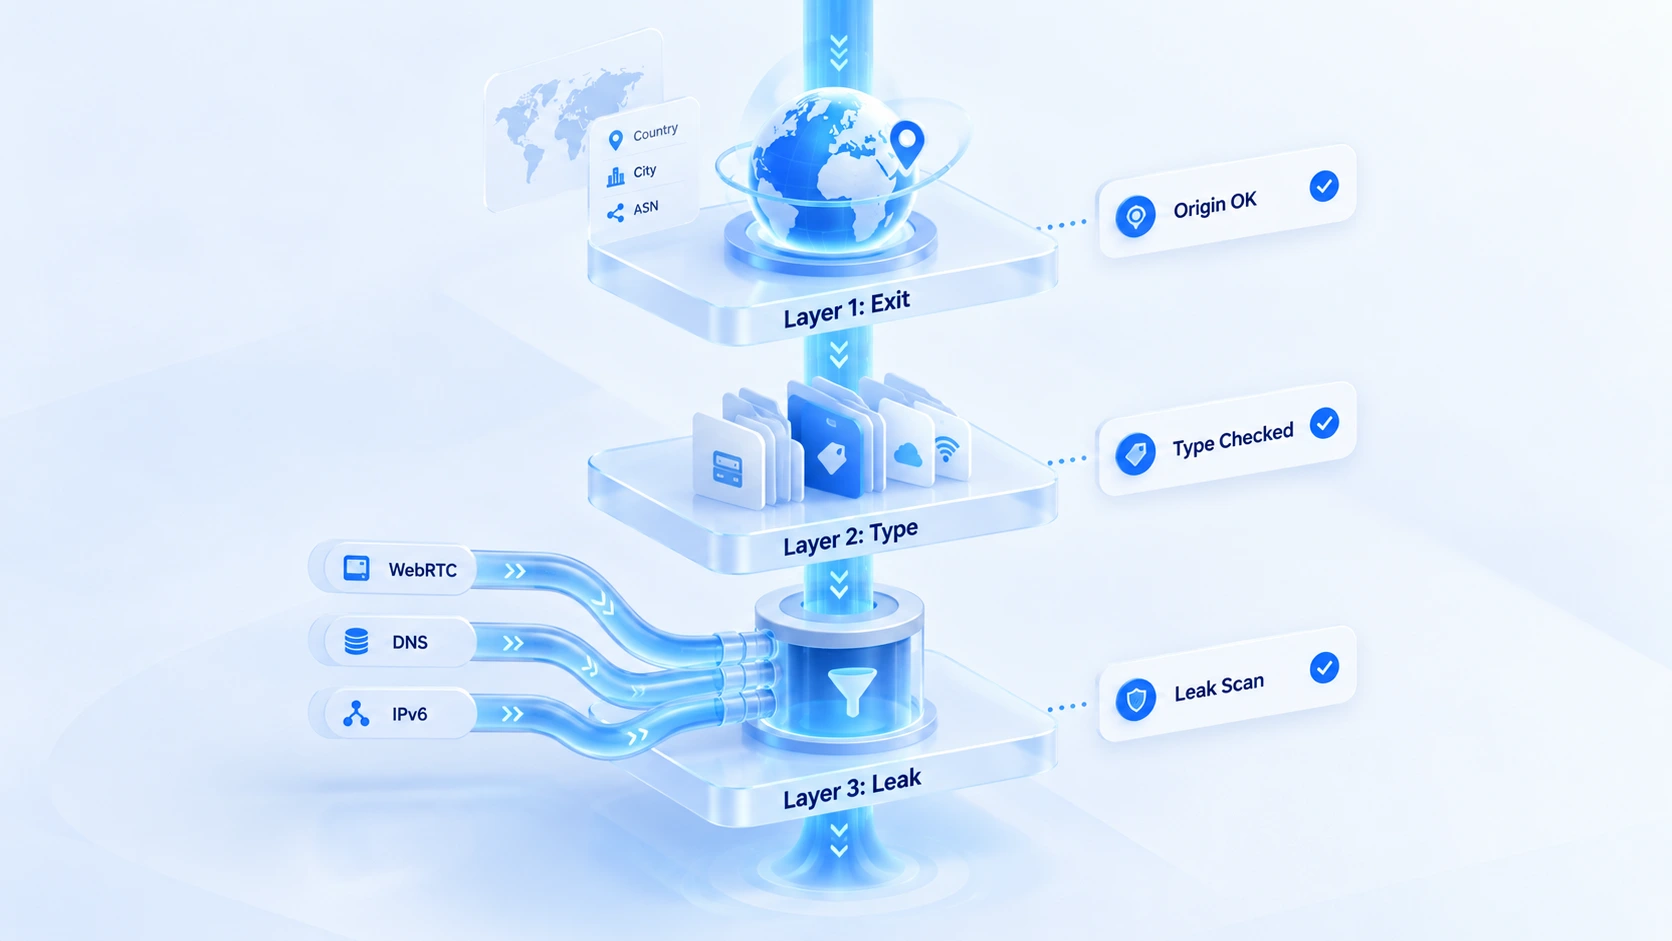
Cada capa pide sus datos y cada herramienta cubre una. Sigue el orden.
El proceso de autorrevisión en tres pasos
Los tres pasos deben hacerse dentro del entorno. Lo que mides en tu navegador habitual es tu propia red y no dice nada del entorno.
1. Primer paso: identificar la pertenencia de la salida con ipinfo. Abre ipinfo.io dentro del entorno: la página muestra directamente la geolocalización, la organización y el ASN de la salida actual. Compara cada dato con lo que indica tu proveedor de proxy: ¿coinciden el país y la ciudad? ¿La organización es la que declara el proveedor? Si algo no cuadra, anótalo en las notas del entorno para contrastarlo en el segundo paso. Las bases de datos no registran una misma franja de IP al mismo ritmo, así que el resultado de una sola fuente no es una conclusión.
2. Segundo paso: clasificar los atributos de la salida con ip-api. Abre ip-api.com directamente en el navegador y verás una respuesta JSON. Dos campos deciden el atributo: hosting y proxy. hosting en true significa que la IP pertenece a un centro de datos; proxy refleja si ya está marcada como proxy. La mayoría de los proxies usan franjas de centro de datos, así que ver hosting en true es lo normal. Lo que aporta este campo es claridad sobre cómo ve la plataforma tu salida; si encaja con tu actividad, eso ya te toca valorar a ti.
3. Tercer paso: buscar fugas por bypass con ip111 e ipleak. ip111.cn informa de la salida tres veces: desde una web china, una extranjera y Google. Lo normal es que los tres resultados coincidan y apunten a la misma línea de proxy. ipleak.net añade tres paneles: WebRTC, DNS e IPv6. Si en cualquiera de ellos aparece una dirección distinta a la del proxy, hay una fuga por bypass. Las franjas de tu operador local merecen especial atención. Para profundizar en esta capa, los artículos detección de fugas de DNS y detección de fugas de IPv6 traen los pasos completos.
Al terminar los tres pasos tienes tres conclusiones: si la salida es la correcta, cuáles son sus atributos y si los bypass están limpios. Cada fallo lleva a un tratamiento distinto. Por eso conviene revisar por separado y no mezclarlo todo.
Fijar la revisión en el entorno: el punto de control de proxy de MostMate
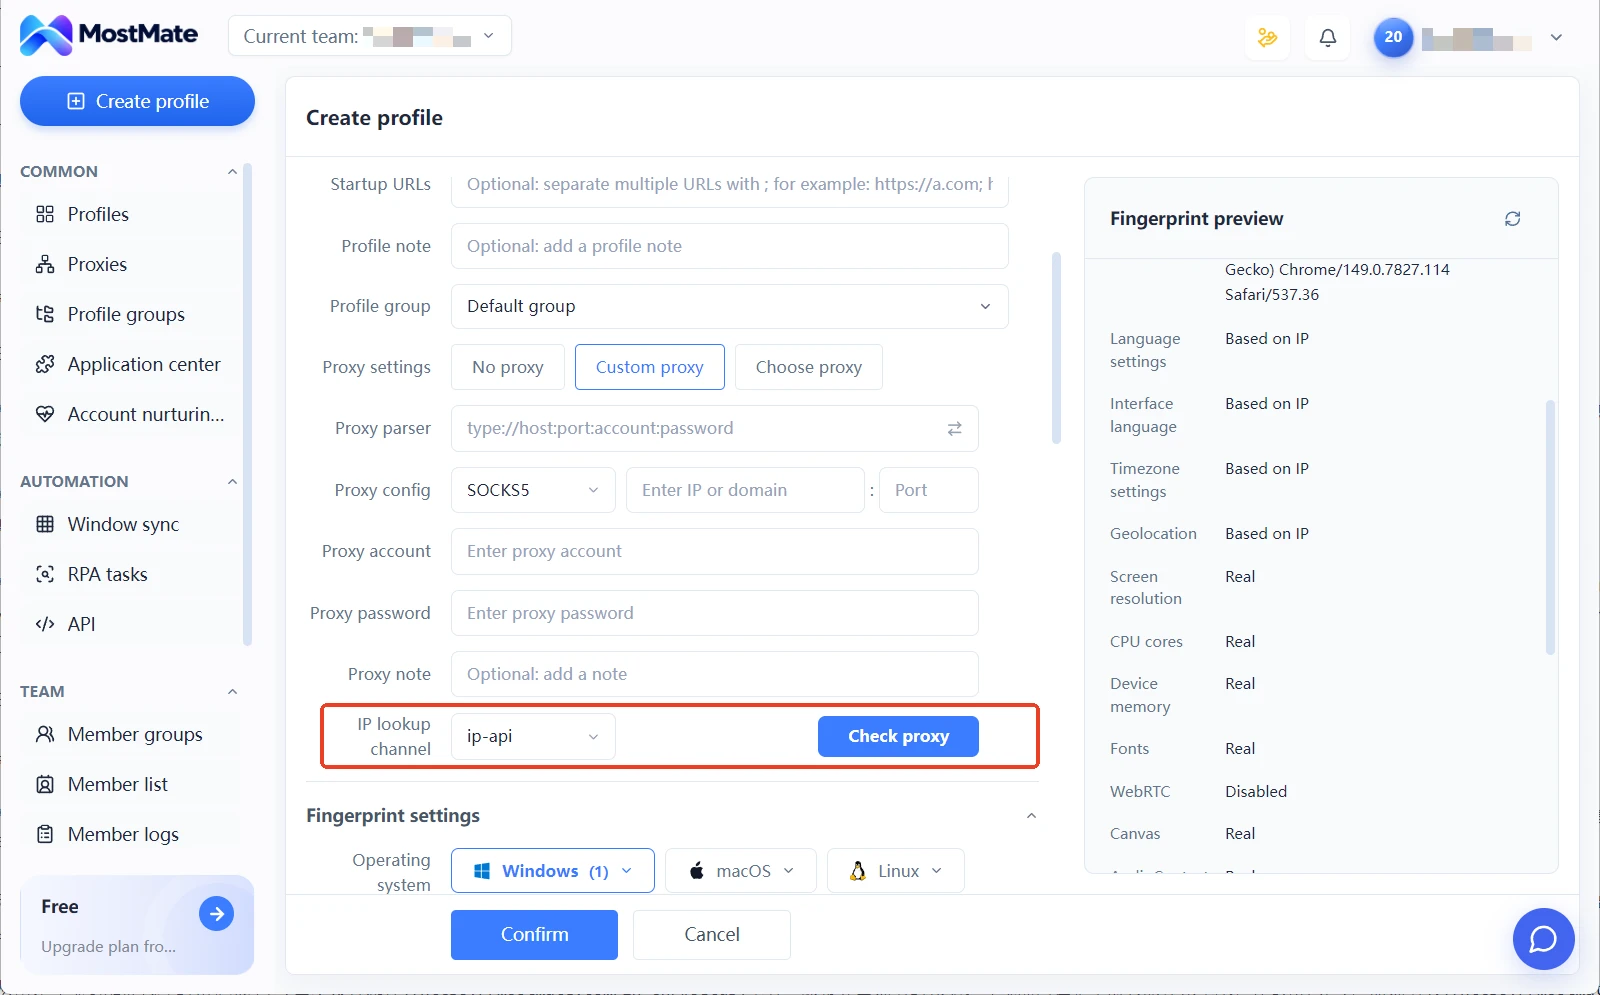
Las herramientas de terceros sirven para la revisión a fondo al dar de alta; para el repaso diario, el acceso fijo dentro del entorno es más rápido. En el formulario de proxy de MostMate hay un campo de «canal de consulta de IP» (nombre en la interfaz: «IP 查询通道») cuyo canal de ejemplo es ip-api. Cuando el proxy esté configurado, pulsa «Probar proxy» (nombre en la interfaz: «检测代理»): el entorno mide la salida por el canal elegido y rellena el resultado. El alta se completa sin salir del entorno.
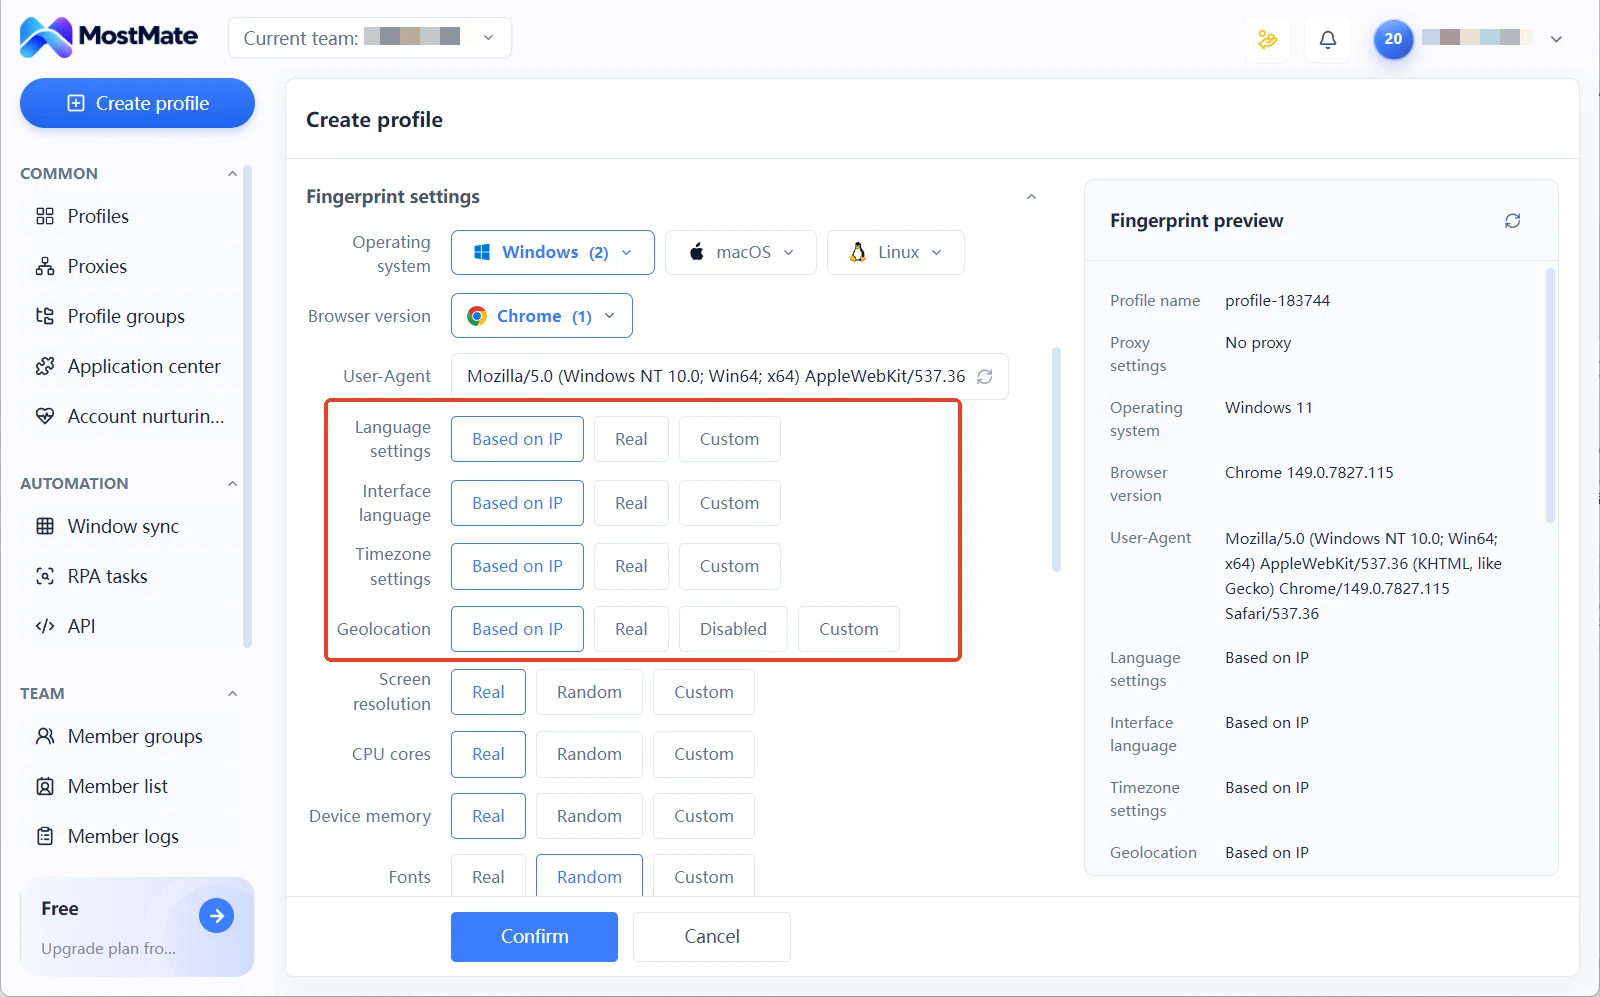
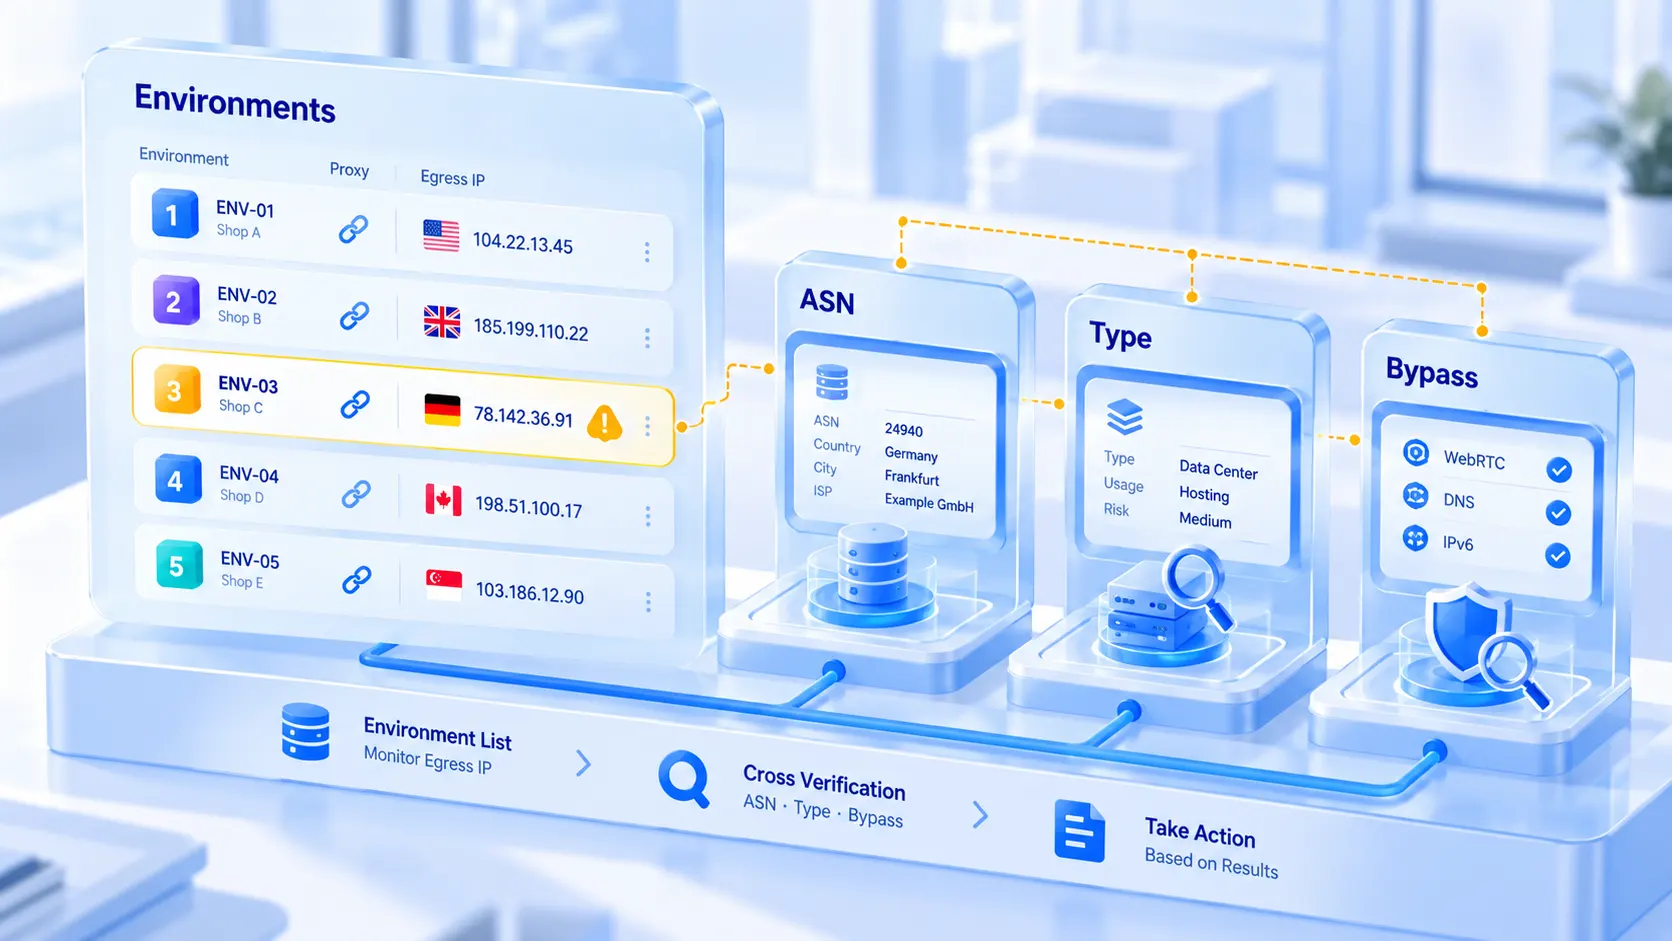
En la lista de entornos, cada fila lleva las columnas de proxy e IP de salida. Qué línea corresponde a cada entorno y en qué región está la salida actual: con un vistazo a la lista lo cuadras todo, sin abrir entornos uno por uno. En los parámetros del entorno, idioma, zona horaria y geolocalización se alinean por defecto con la IP de salida. Fijada la salida, no tienes que escribir nada a mano y se elimina un posible desfase.
Para el orden completo desde la creación del entorno hasta la configuración del proxy, el proceso de configuración en cuatro pasos ofrece una vista previa con explicaciones de la interfaz. Y sobre el papel del aislamiento de entornos dentro del sistema anti asociación, la página de presentación del producto lo explica por extenso.
Cómo leer los resultados: tres errores habituales y el ritmo de revisión
Un resultado anormal debe contrastarse antes de clasificarse; cada uno de los tres errores frecuentes tiene su propio camino de solución.
Desajuste de bases de datos: la misma IP aparece en una ciudad en ipinfo y en otra en ip-api. Suele deberse al distinto ritmo de actualización de ambas bases. Fíate de los campos más estables. Si el país coincide en ambas, puedes seguir adelante. La diferencia de ciudad va a las notas del entorno. Si el desajuste se repite en varias revisiones seguidas, consulta entonces al proveedor.
Atributo de centro de datos: hosting en true no descarta la salida. Solo significa que la IP pertenece a un centro de datos; no es una señal de prohibición. Lo que de verdad hay que sopesar es cómo encajan la actividad y el atributo de la salida. Usar una franja de centro de datos para una actividad sensible a la calidad de la IP no plantea el mismo nivel de riesgo que para una actividad insensible al atributo. Seguir o no depende de lo que exija tu actividad, no de este campo aislado.
Fuga por bypass: la única de las tres conclusiones que exige actuación inmediata. Si en el panel de WebRTC o de DNS aparece una dirección distinta a la del proxy, vuelve al entorno y confirma que el proxy está actuando de verdad. Después revisa cómo se trata WebRTC: el artículo ajustes de WebRTC en navegadores antidetección explica la configuración según el caso. Corregido el problema, vuelve a medir: retoma la actividad solo cuando los paneles estén limpios.
El ritmo de revisión gira en torno a tres momentos. Proxy nuevo probado y dado de alta: los tres pasos completos. Cambio de proxy o ajuste de la configuración: revisa el tercer paso. En el día a día, mira si la columna de IP de salida de la lista se mueve: que la región cambie sin que nadie toque la configuración ya es una pista en sí misma. Para las rondas periódicas, el artículo inspección de salidas de proxy trae una lista preparada.
Si quieres sumar pruebas en la capa de huella del navegador, la guía de las once pruebas de BrowserLeaks repasa cada ítem agrupados en salida, lectura y declaraciones.
Para terminar
El valor de una autorrevisión de IP no está en cuántas webs recorras. La clave es tener datos en los tres planos: salida, atributos y fugas. Con datos, el juicio tiene base y la solución, rumbo. Si vas a abrir un entorno nuevo o estrenar proxy, completa los tres pasos antes de arrancar. Si ya estás en marcha, usa la columna de IP de salida como tablero diario y vuelve a las herramientas de terceros cuando aparezca algo raro. Descarga MostMate y reúne la comprobación de proxy, la revisión de salida y la configuración de la huella en una sola gestión de entornos. La autorrevisión deja de ser un gesto puntual y se convierte en rutina.
Preguntas frecuentes
¿ip-api es gratis?
La consulta web es gratuita. Con abrirla en el navegador ya ves la respuesta, incluida la clasificación del atributo. También ofrece un servicio de API con límites de frecuencia en el nivel gratuito; para consultas en lote, sigue las instrucciones de la página oficial.
¿Qué hago si ip111 muestra tres IP de salida distintas?
Que tres direcciones apunten distinto significa que diferentes conexiones salen por salidas diferentes. La causa habitual: reglas de enrutamiento o un proxy global que no cubren todo el tráfico. Vuelve al entorno, comprueba hasta dónde llega la configuración del proxy y repite la prueba hasta que los tres resultados coincidan.
¿Cómo se soluciona una fuga de WebRTC?
Primero confirma que el proxy funciona de verdad dentro del entorno; después revisa cómo se trata WebRTC. Hecho esto, vuelve a ipleak: el problema solo está resuelto cuando los paneles dejan de mostrar las franjas de tu operador local. Limitar WebRTC con extensiones del navegador es poco fiable; gestionarlo en la capa del entorno es más seguro.
¿Si los tres pasos salen bien, mi cuenta está a salvo?
No. La IP es solo un grupo de señales entre las que usa la asociación. La huella del navegador, las cookies y los hábitos de inicio de sesión o el ritmo de actividad de la cuenta también entran en la gestión de riesgos de la plataforma. Los tres pasos cubren la capa de red; el aislamiento de la capa de huella depende del entorno en sí. Solo cuando ambas capas están en orden el riesgo de asociación empieza a reducirse.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



