
IPは漏れていないか調べる方法?ip-api・ipinfo・ip111の3ステップ点検
要点:IP確認サイトを一度回しただけでは「漏えていない」とは確認できません。出口・属性・漏えいは三つの層で、出口を調べ、属性を判定し、漏えいを点検する順にipinfo、ip-api、ip111、ipleakを組み合わせ、層ごとにデータを取ってから判断します。全体の流れは1ステップ1〜2分ほど。環境で確認してから業務へ。事後調査よりずっと楽です。
プロキシは接続済みと表示されます。ページも普通に開きます。それでも運用を続けるうちに、アカウントで問題が起きます。多くの人はまずプロキシの品質を疑います。ただ疑う前に、IPの層を先に確かめておく価値があります。確認すべきは実は三つ:出口が設定した回線と一致しているか。その出口がプラットフォーム側でどんな属性に見えるか。ブラウザが別の経路から実情報を漏らしていないか。三つの問いに、それぞれ別のツールが対応します。MostMateは、プロキシ確認と出口チェックを環境管理に組み込んだ指紋ブラウザです。ここでは「外部ツールで一巡点検し、日常は環境内の入口で確認する」という進め方に分けて説明します。
出口・属性・漏えいは三つの話。一つのサイトでは見切れません
IP確認サイトが答えられるのは「出口がどれか」までです。残りの二つには答えられません。一度の検索で隔離は十分だと考えるのが、自己点検で最もありがちな盲点です。
プラットフォームのリスク判定は、少なくとも三層あります。
- 第一層は出口の所在です。IPの国・都市・ASNがアカウントの身元と一致する必要があります。
- 第二層は出口の属性です。同じIP帯でも住宅回線とデータセンターに分かれます。データセンター帯は、リスクモデル内での重みが住宅帯とは異なります。
- 第三層はバイパス漏えいです。WebRTCはブラウザから直接、端末の公開アドレスを探れます。DNS解決はプロキシを素通りして、OSの既定経路を通ることがあります。IPv6は、IPv4だけをプロキシした回線でそのまま露出しかねません。どれもプロキシを経由しない直結です。
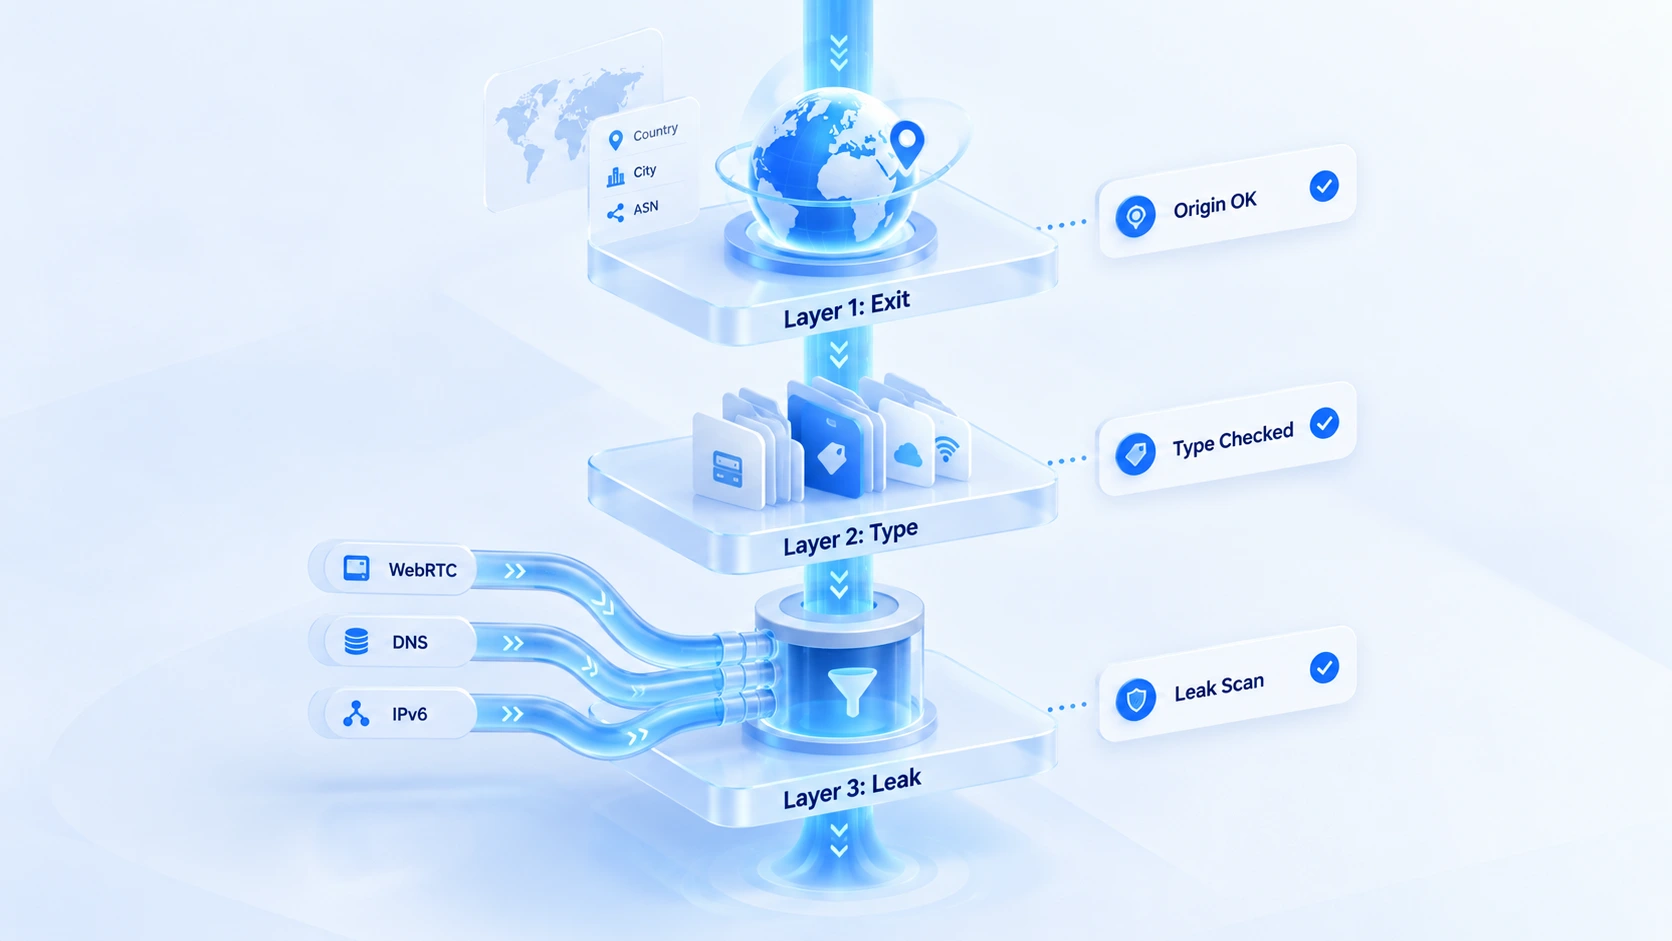
層ごとに必要なデータが違います。順に進めます。
3ステップで進める点検フロー
三ステップとも、環境の中で開いて行います。普段のブラウザで測るのは自宅回線の値です。環境の参考にはなりません。
1. ステップ1:ipinfoで出口の所在を確認。環境の中でipinfo.ioを開くと、現在の出口の位置・組織・ASNがそのまま出ます。プロキシ業者の表記と一つずつ突き合わせます。国と都市は一致しているか。運営組織は業者が名乗る相手か。ずれがあれば、まず環境のメモに記録し、ステップ2でクロスチェックします。同じIP帯でも、データベースごとに収録の早さは違います。一社では結論にしません。
2. ステップ2:ip-apiで出口の属性を判定。ブラウザでip-api.comを開きます。JSONが1つ返ります。属性の判定はproxyとhostingの2項目です。hostingがtrueなら、そのIP帯はデータセンターか機器室のもの。proxyは、代理という目印が付いているかを示します。プロキシの多くはデータセンター側の帯域を通るので、hostingがtrue自体は普通の状態です。この項目の価値は、出口がプラットフォーム側でどんな属性に見えるかをはっきりさせることにあります。業務と合うかどうかは、業務内容に応じて自分で判断します。
3. ステップ3:ip111とipleakでバイパス漏えいを点検。ip111.cnは、中国のサイト・海外のサイト・Googleの3方向から、出口を1回ずつ報告します。正常なら三つとも同じ値で、同一のプロキシ回線を指します。ipleak.netは、WebRTC・DNS・IPv6の3パネルをさらに補います。どれかの欄にプロキシ以外のアドレスが出たら、バイパス漏えいがあります。とくに警戒したいのは、自宅回線のプロバイダ帯域です。この層をさらに掘り下げる手順は、DNS漏えいの検出とIPv6漏えいの検出の2本にまとめてあります。それぞれ完全な形です。
3ステップを終えると、結論が三つ手元に残ります。出口が合っているか。属性は何か。バイパスは汚れていないか。どのステップで問題が見つかるかで、対応の方向はまったく変わります。一緒に見ずに分けて調べるのは、そのためです。
点検を環境に組み込む:MostMateのプロキシ確認入口
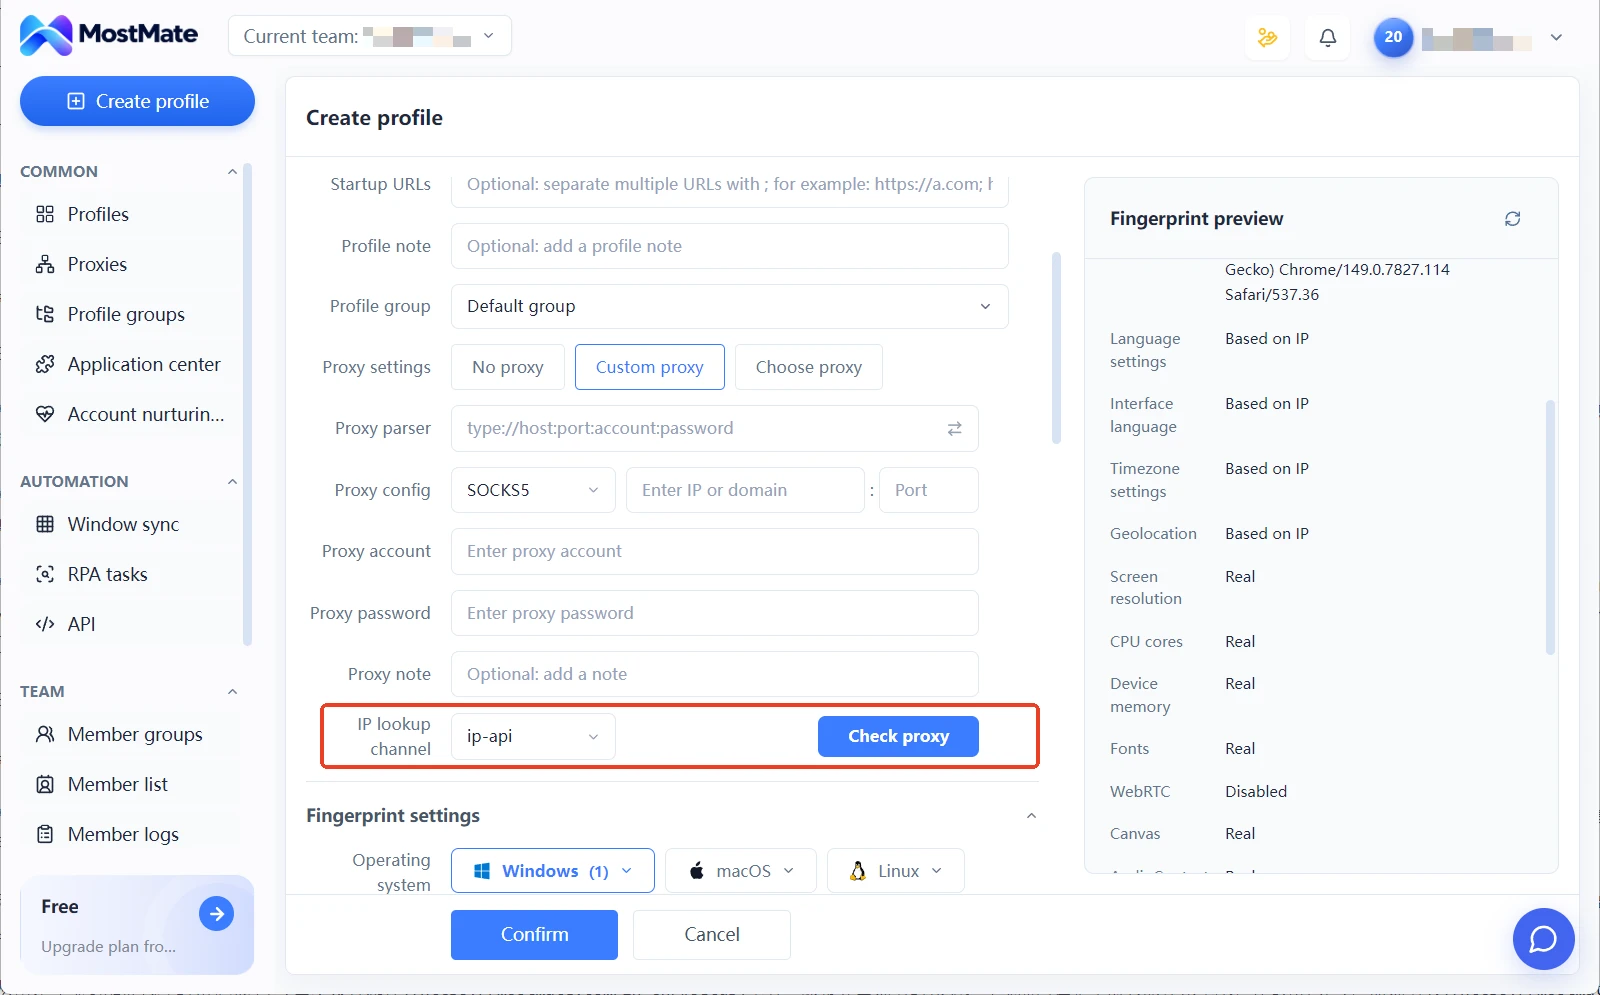
外部ツールは登録時の詳細調査向き。日常の確認は、環境内の固定入口のほうが速いです。MostMateのプロキシフォームには「IP確認チャネル(ip 查询通道)」という項目があります。既定のサンプルチャネルはip-apiです。プロキシを設定したら「プロキシを検査(检测代理)」を押します。環境が選んだチャネルで出口を実際に測ります。結果を書き戻します。登録の段階で環境の外に出る必要はありません。
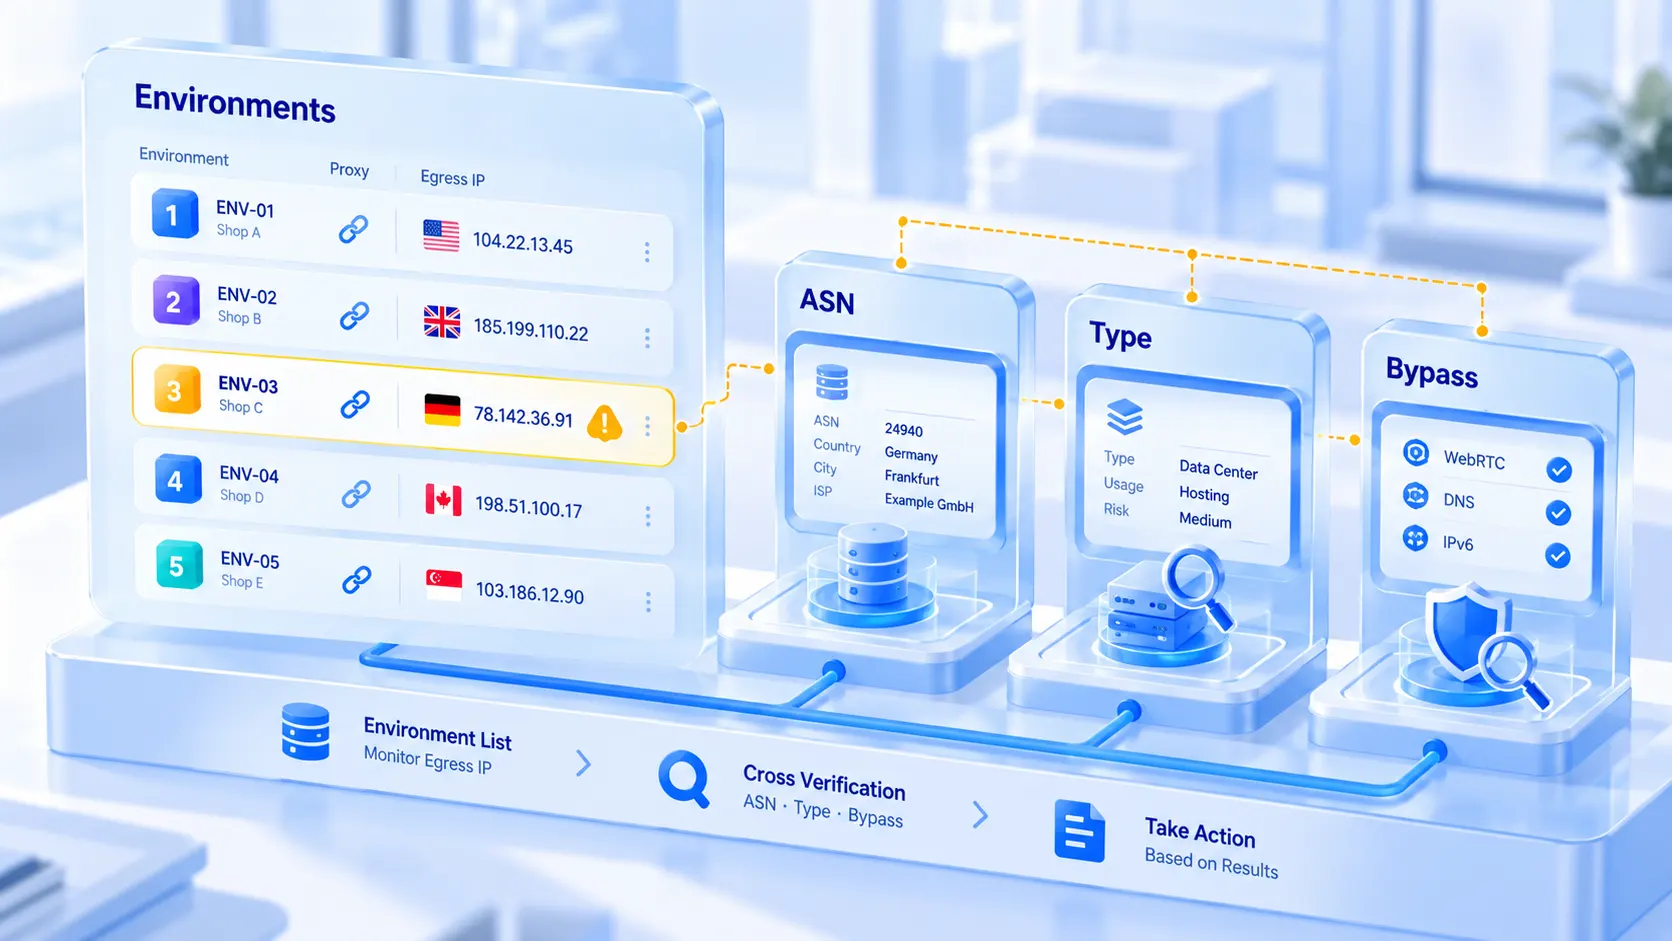
環境リストには、どの環境にも2列が付きます。プロキシと出口IPです。どの回線をどの環境に割り当てたか、現在の出口がどの地域かは、一覧を眺めるだけで確認できます。環境を一つずつ開いて確かめる必要はありません。環境パラメータの言語・タイムゾーン・位置情報は、既定で出口IPに合わせます。出口が決まれば手入力は不要になります。ズレの心配も一つ減ります。
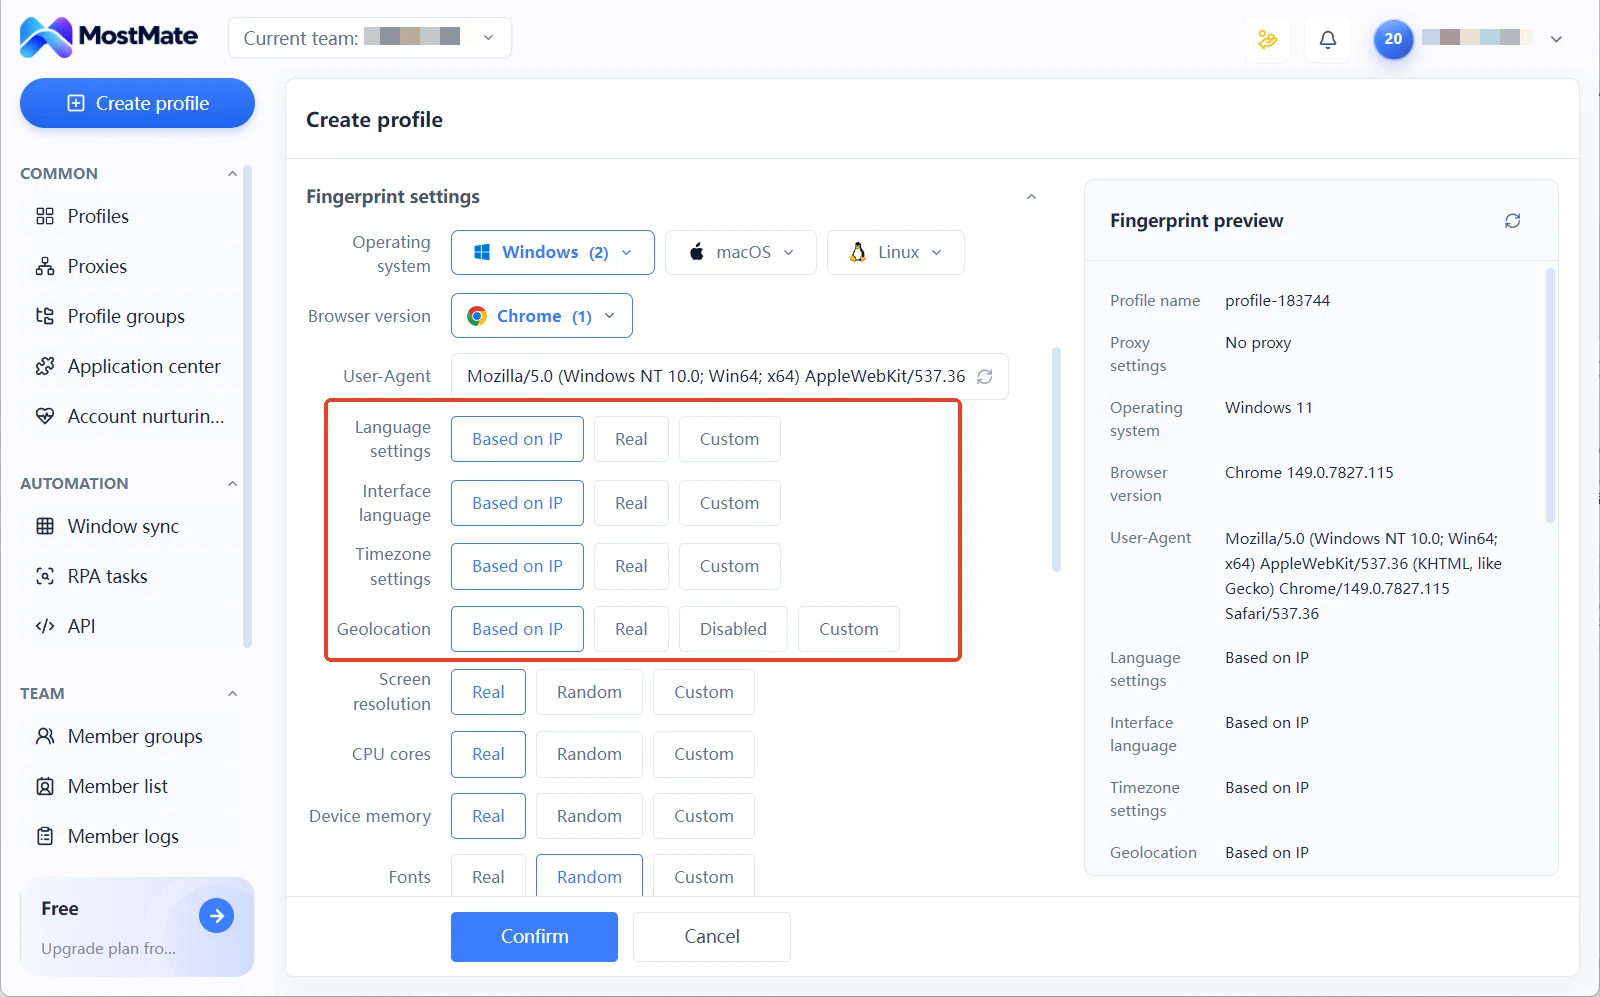
環境の作成からプロキシ設定までの全体の順序は、4ステップの初期設定に、画面付きのプレビューがあります。環境の分離が、関連付け対策全体の中でどんな役割を担うかは、製品紹介ページに詳しくまとめてあります。
結果の読み方:三つの誤判定と点検の間隔
異常の判定は、クロスチェックを経てから確定します。よくある誤判定は三つで、それぞれ対応の道筋が決まっています。
データベースのズレ:同じIPなのに、ipinfoではA市、ip-apiでは別の市を出すことがあります。大半は、両者で収録のタイミングが違うためです。判定に使うのは、揺れにくい項目のほうです。国レベルで両者が一致していれば、そのまま使い続けられます。都市レベルのズレは環境メモに記録します。数回の点検で毎回出るなら、その時に業者へ確認します。
データセンター属性:hostingがtrueでも、その出口が使えないという意味にはなりません。示しているのは「このIP帯はデータセンターのもの」という事実だけで、禁止の目印ではありません。実際に比べるべきは、業務の種類と出口属性の組み合わせです。IPの品質に敏感な業務をデータセンター帯で回すのと、属性を気にしない業務を回すのとでは、リスクの桁が違います。続けるかどうかは、この1項目ではなく業務の要件で決めます。
バイパス漏えい:三つの結果の中で、ただ一つ即対応が要る項目です。WebRTCかDNSのパネルにプロキシ以外のアドレスが出たら、まず環境に戻ります。プロキシが本当に効いているかを確認します。次にWebRTCの扱い方を点検します。設定の仕方は、指紋ブラウザのWebRTC設定の記事が場面ごとに解説しています。対応の後は再測定します。パネルがきれいになってから業務を再開します。
点検の間隔は、三つの時点に沿って決めます。新しいプロキシが通って登録される時には、3ステップを通しで実行します。プロキシの交換や環境設定の変更の後は、ステップ3だけ再確認します。普段の巡回では、環境リストの出口IP列にブレがないかを見ます。出口の地域が変わっているのに、設定を触った人がいない。それ自体が手がかりです。定期巡回の手順は、プロキシ出口の巡回点検の記事にまとめてあります。そのまま使えるリストです。
ブラウザフィンガープリントの層まで検査を広げたいなら、BrowserLeaks 11項目チェックのガイドが、出口・読み取り・宣言の3グループに分けて各項目の使い方を説明しています。
おわりに
IPの自己点検で価値になるのは、いくつのサイトを回したかではありません。出口・属性・漏えいの三層で、それぞれデータが手元にあることです。根拠があれば、判断も対応も決まります。これから新環境を開く人も、プロキシを替える人も、3ステップを一度通してから業務へ。すでに回している環境は、環境内の出口IP列を日常の盤面に使い、異常が出たら外部ツールで深掘りします。MostMateをダウンロードすれば、プロキシ確認・出口チェック・フィンガープリント設定を同じ環境管理にまとめられます。点検はその場の作業から、決まった流れへ変わります。
よくある質問
ip-apiは無料ですか?
ウェブ版の検索は無料です。ブラウザで開くだけで、属性判定を含む結果が見られます。APIサービスも併設されており、無料枠には呼び出し回数の上限があります。まとまった件数の照会は、公式ページの案内に沿って使ってください。
ip111で3つの出口IPが違う場合は?
三方向が別々のアドレスを指すのは、経路ごとに出口が違うという意味です。よくある原因は、振り分けルールや全体プロキシが流量を覆い切れていないこと。環境に戻ってプロキシ設定の適用範囲を確認し、三つが一致するまで再測定します。
WebRTC漏えいにはどう対処しますか?
まず、環境の中でプロキシが本当に効いているかを確かめます。そのうえでWebRTCの扱い方を点検してください。対応後はipleakに戻って再測定し、パネルから自宅回線の帯域が消えた時点で解決です。ブラウザ拡張でWebRTCを抑え込む方法は安定しません。環境の層で処理するほうが確実です。
3ステップ全部正常なら、アカウントは絶対に安全ですか?
いいえ。IPは関連付けのシグナルの中の1グループにすぎません。ブラウザのフィンガープリント、Cookieとログイン習慣、アカウントの行動リズムは、いずれもプラットフォームの判定範囲です。3ステップが担うのはネットワークの層だけです。フィンガープリント層の分離は、環境そのものに頼ります。二つの層がそろって初めて、関連付けのリスクは収まり始めます。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



