
IP-Leak prüfen: ip-api, ipinfo und ip111 in drei Schritten kombinieren
Kernfazit: Ein einziger Aufruf einer IP-Prüfwebsite beweist nicht, dass nichts leckt. Ausgang, Typ und Lecks sind drei getrennte Ebenen. Kombinieren Sie ipinfo, ip-api, ip111 und ipleak in der Reihenfolge Ausgang, Typ, Lecks und ziehen Sie Ihr Urteil erst, wenn pro Ebene ein Datensatz vorliegt. Jeder Schritt kostet nur ein bis zwei Minuten. Prüfen Sie in der Umgebung, bevor Sie in Betrieb gehen: Das erspart im Nachhinein viel Fehlersuche.
Der Proxy zeigt „verbunden" an, und die Webseiten öffnen sich normal. Trotzdem gibt es nach einer Weile Probleme mit Konten. Die meisten verdächtigen zuerst die Proxy-Qualität. Bevor Sie dem Proxy die Schuld geben, lohnt es sich, die IP-Ebene zu klären. Zu prüfen sind eigentlich drei Dinge: stimmt der Ausgang mit dem konfigurierten überein; welche Eigenschaften hat dieser Ausgang aus Sicht der Plattform; leckt der Browser über einen anderen Weg echte Informationen hinaus. Jede Frage braucht ihre eigenen Werkzeuge. MostMate ist ein Anti-Detect-Browser, der Proxy-Prüfung und Ausgangskontrolle direkt in die Umgebungsverwaltung integriert. Das Vorgehen: erst ein Durchlauf mit Fremdtools, dann die tägliche Kontrolle über die festen Einstiege in der Umgebung.
Ausgang, Typ und Leck sind drei Dinge, eine Website allein sieht nicht alles
Eine IP-Prüfwebsite beantwortet nur eine Frage: Wer ist der Ausgang? Die anderen beiden lässt sie offen. Wer nach einer einzigen Abfrage die Isolation für erledigt hält, begeht den häufigsten Fehler bei der Selbstprüfung.
Das Risikomanagement der Plattform betrachtet mindestens drei Ebenen.
- Erste Ebene: die Zugehörigkeit des Ausgangs. Land, Stadt und ASN der IP müssen zur Identität des Kontos passen.
- Zweite Ebene: die Eigenschaften des Ausgangs. Dieselbe IP-Range kann Wohn-Breitband oder Rechenzentrum sein; in Risikomodellen wiegt eine Rechenzentren-Range anders als eine Wohn-Range.
- Dritte Ebene: Lecks über Umwege. WebRTC kann die öffentliche Adresse des Rechners direkt im Browser ermitteln. Die DNS-Auflösung kann den Proxy umgehen und über den Standardkanal des Systems laufen. Und IPv6 kann sich auf einer Strecke, in der nur IPv4 über den Proxy geht, direkt offenlegen. Alle diese Wege umgehen den Proxy.
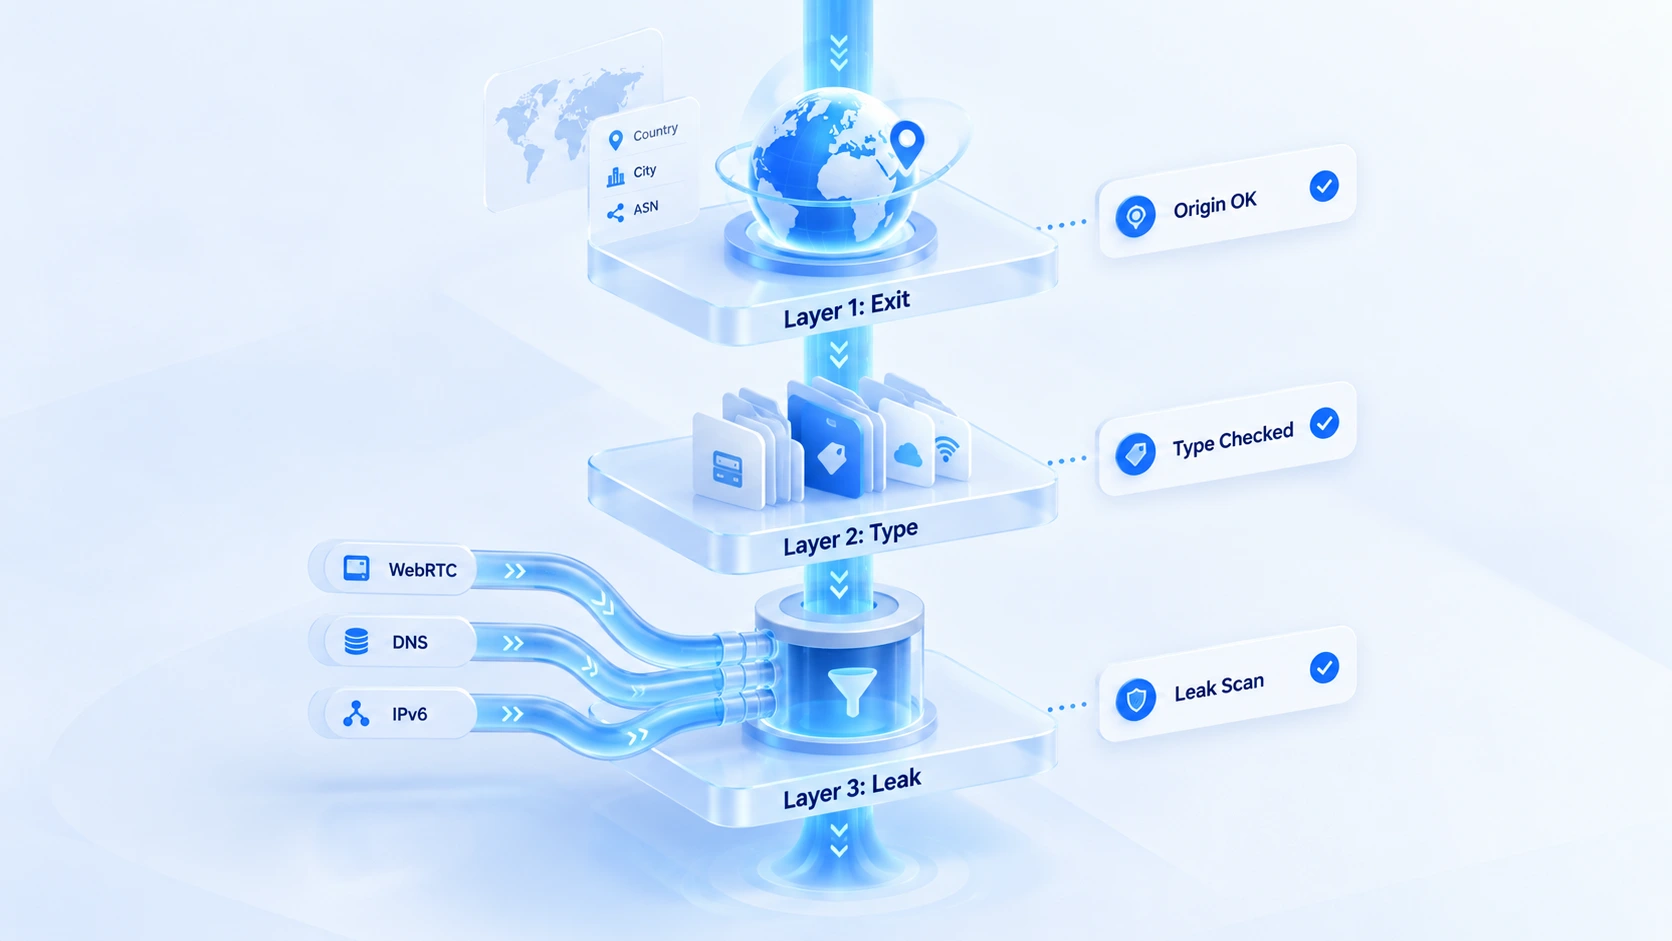
Jede Ebene braucht eigene Daten, jedes Tool eine. Der Reihe nach.
Der Selbstcheck in drei Schritten
Alle drei Schritte gehören in die Umgebung. Was Ihr normaler Browser misst, ist Ihr eigenes Netz und sagt über die Umgebung nichts aus.
1. Erster Schritt: Ausgangszugehörigkeit mit ipinfo prüfen. Öffnen Sie ipinfo.io in der Umgebung. Die Seite zeigt direkt Geolocation, Organisation und ASN des aktuellen Ausgangs. Gleichen Sie jeden Posten mit den Angaben Ihres Proxy-Anbieters ab: Stimmen Land und Stadt? Ist die Organisation wirklich die vom Anbieter genannte? Halten Sie Abweichungen zuerst in den Notizen der Umgebung fest, damit der zweite Schritt sie gegenprüfen kann. Datenbanken erfassen dieselbe Range unterschiedlich schnell; das Ergebnis einer einzigen Quelle ist noch kein Befund.
2. Zweiter Schritt: Ausgangseigenschaften mit ip-api einordnen. Öffnen Sie ip-api.com direkt im Browser, und Sie erhalten eine JSON-Antwort. Zwei Felder tragen die Einordnung: hosting und proxy. hosting auf true heißt, dass die IP zu einem Rechenzentrum gehört; proxy zeigt, ob sie bereits als Proxy markiert ist. Die meisten Proxys laufen über Rechenzentren-Ranges, hosting auf true ist also normal. Der Wert des Feldes liegt darin, dass Sie wissen, wie die Plattform Ihren Ausgang einstuft; ob das zu Ihrem Geschäft passt, müssen Sie am Anwendungsfall selbst entscheiden.
3. Dritter Schritt: Umgehungslecks mit ip111 und ipleak finden. ip111.cn meldet den Ausgang dreimal: über eine chinesische Website, eine ausländische und Google. Normalfall ist, dass alle drei Ergebnisse übereinstimmen und auf dieselbe Proxy-Leitung zeigen. ipleak.net ergänzt drei Panels: WebRTC, DNS und IPv6. Zeigt eines der Felder eine Adresse außerhalb des Proxys, gibt es ein Leck über einen Umweg. Besondere Vorsicht gilt für die Ranges heimischer Breitbandanbieter. Wer auf dieser Ebene tiefer einsteigen will, findet in den Artikeln DNS-Leck-Erkennung und IPv6-Leck-Erkennung jeweils vollständige Abläufe.
Nach den drei Schritten liegen drei Befunde vor: stimmt der Ausgang, welche Eigenschaften hat er, sind die Umwege sauber. Welcher Schritt klemmt, entscheidet über das weitere Vorgehen. Genau deshalb prüfen Sie getrennt, statt alles zu vermischen.
Die Prüfung in der Umgebung verankern: der Proxy-Check von MostMate
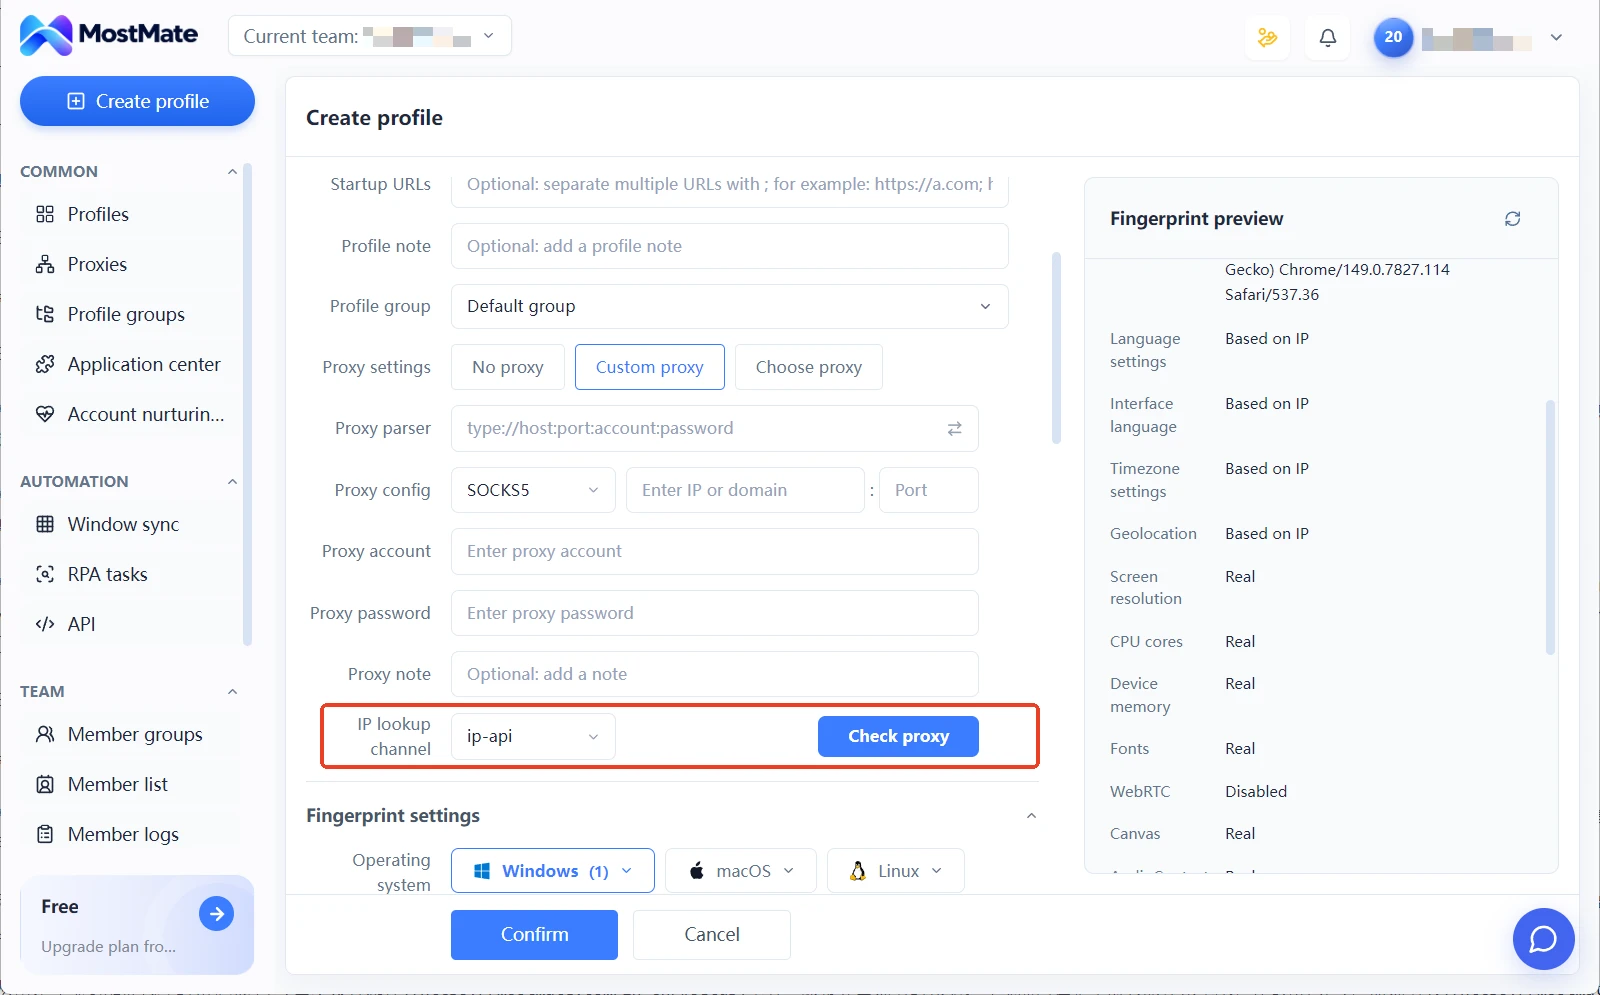
Fremdtools eignen sich für die gründliche Prüfung bei der Aufnahme; für die tägliche Kontrolle ist der feste Einstieg in der Umgebung schneller. Im Proxy-Formular von MostMate gibt es eine Option „IP-Prüfkanal" (Name in der Oberfläche: „IP 查询通道"), als Beispielkanal ist ip-api voreingestellt. Nachdem der Proxy eingerichtet ist, klicken Sie auf „Proxy testen" (Name in der Oberfläche: „检测代理"): Die Umgebung misst den Ausgang über den gewählten Kanal und trägt das Ergebnis ein. Die Aufnahme gelingt, ohne die Umgebung zu verlassen.
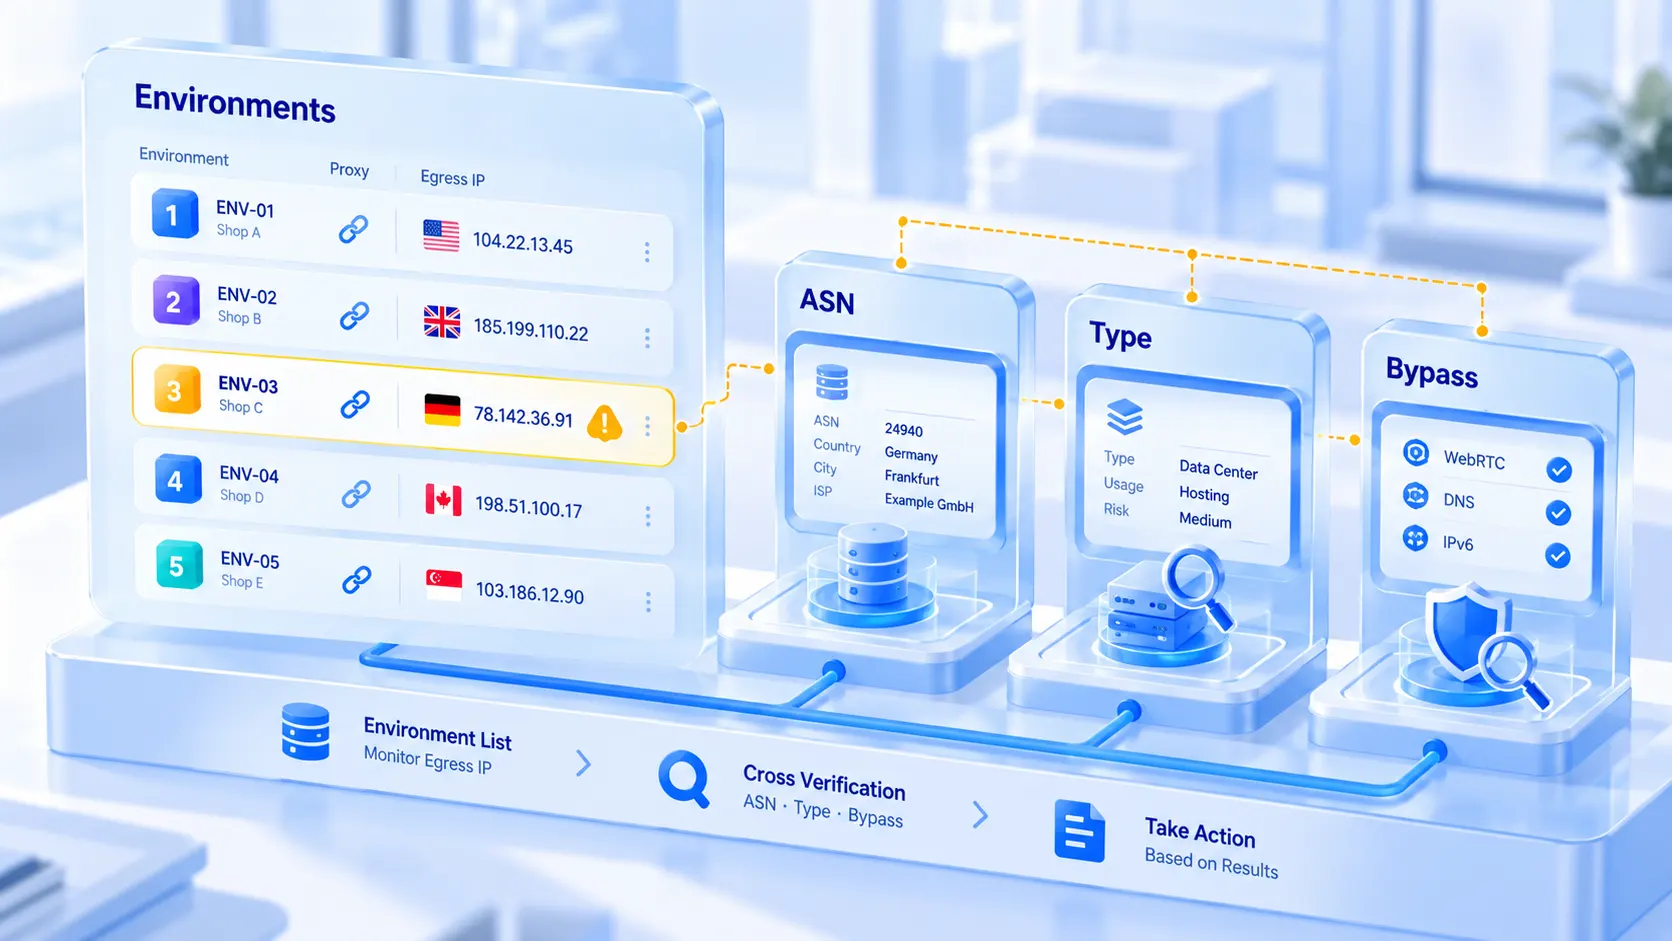
In der Umgebungsliste tragen alle Umgebungen zwei Spalten: Proxy und Ausgangs-IP. Welche Leitung zu welcher Umgebung gehört und in welcher Region der aktuelle Ausgang liegt: Ein Blick über die Liste genügt, ohne jede Umgebung einzeln zu öffnen. In den Umgebungparametern richten sich Sprache, Zeitzone und Standortdaten standardmäßig nach der Ausgangs-IP. Steht der Ausgang, bleibt nichts mehr von Hand einzutragen, und eine mögliche Diskrepanz entfällt von vornherein.
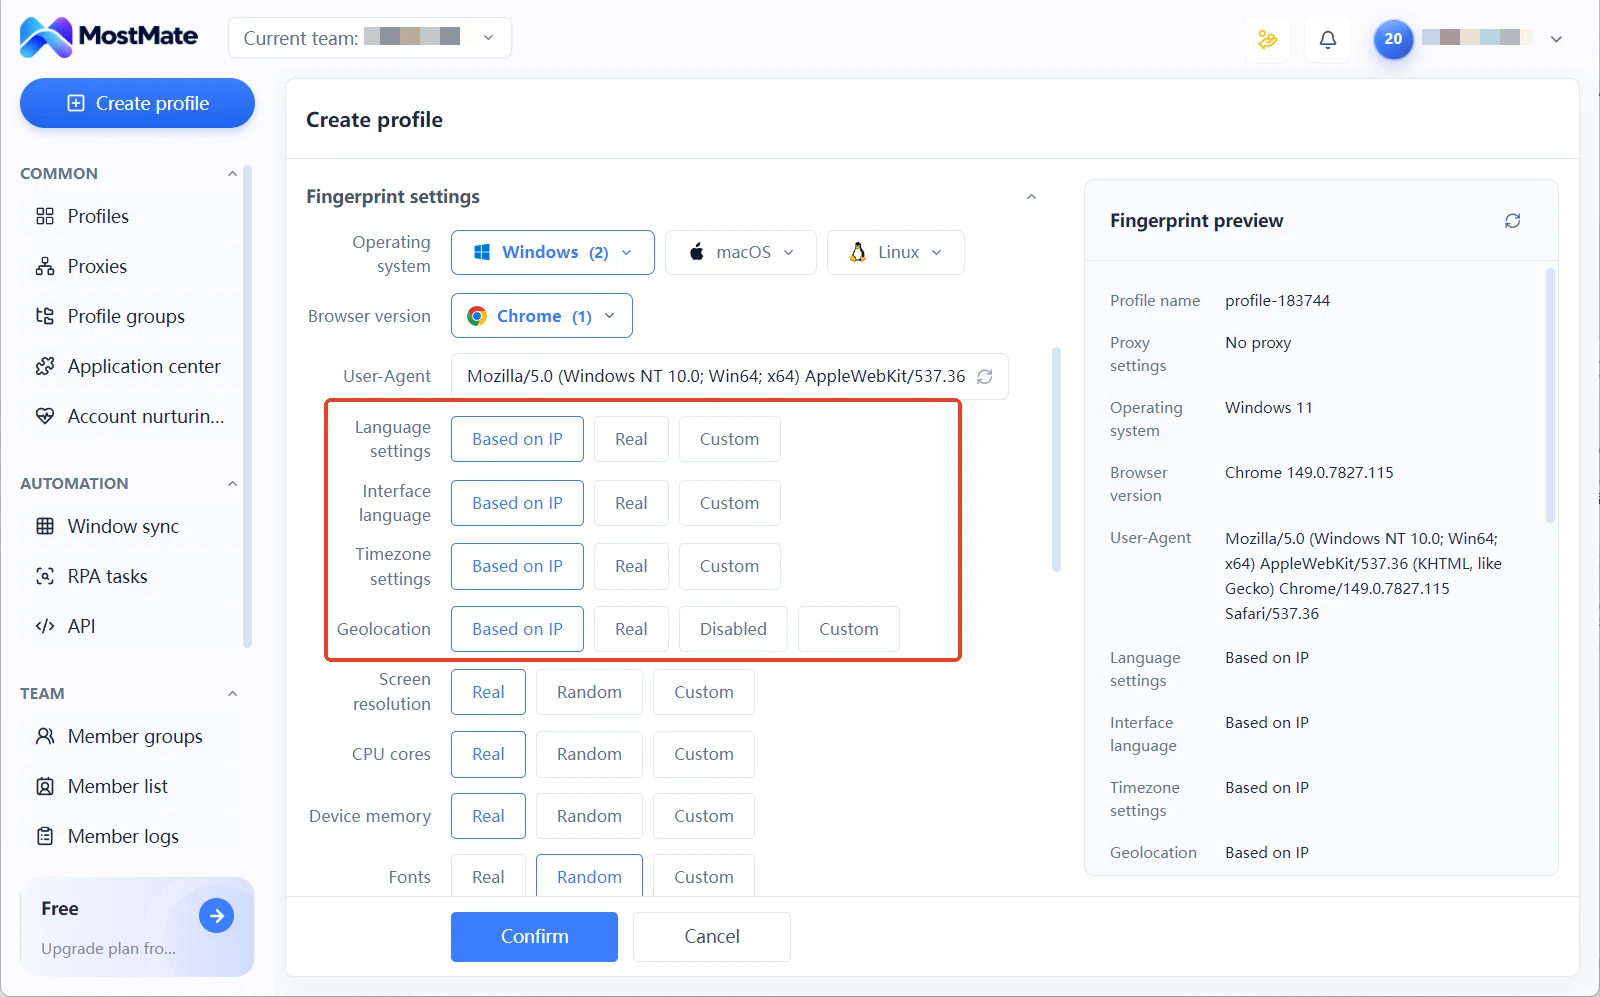
Den vollständigen Ablauf vom Anlegen einer Umgebung bis zum eingerichteten Proxy zeigt die Einrichtung in vier Schritten als Vorschau mit Erläuterungen zur Oberfläche. Welche Rolle die Umgebungsisolation im gesamten Anti-Assoziationssystem spielt, erklärt die Produktbeschreibung ausführlich.
Ergebnisse richtig lesen: drei Fehlurteile und der Prüfrhythmus
Ein auffälliger Befund wird erst nach dem Gegencheck eingestuft; für jedes der drei häufigen Fehlurteile gibt es einen eigenen Lösungsweg.
Datenbankabweichung: Dieselbe IP zeigt in ipinfo die eine Stadt, in ip-api die andere. Meist liegt es am unterschiedlichen Aktualisierungstempo der beiden Datenbanken. Urteilen Sie nach den stabileren Feldern. Stimmt die Länderebene auf beiden Seiten überein, können Sie weitermachen. Stadtabweichungen kommen in die Notizen der Umgebung. Bleibt die Abweichung über mehrere Prüfungen bestehen, fragen Sie beim Anbieter nach.
Rechenzentreneigenschaft: hosting auf true bedeutet nicht, dass der Ausgang unbrauchbar ist. Es besagt nur, dass die IP zu einem Rechenzentrum gehört, und ist kein Verbotszeichen. Wirklich abzuwägen ist die Passung zwischen Geschäftstyp und Ausgangseigenschaften. Eine Rechenzentren-Range für ein Geschäft mit hohen Ansprüchen an die IP-Qualität einzusetzen ist etwas anderes als für ein Geschäft, dem die Eigenschaften gleichgültig sind; die Risikogrößen liegen Welten auseinander. Ob Sie weitermachen, hängt an den Anforderungen Ihres Geschäfts, nicht an diesem einen Feld.
Umgehungsleck: Das einzige der drei Ergebnisse, das sofortiges Handeln verlangt. Zeigt das WebRTC- oder DNS-Panel eine Adresse außerhalb des Proxys, prüfen Sie zuerst in der Umgebung, ob der Proxy wirklich greift. Danach sehen Sie sich die WebRTC-Behandlung an: Der Artikel WebRTC-Einstellungen im Anti-Detect-Browser beschreibt die Konfiguration nach Szenarien. Nach der Behebung erneut testen; erst mit sauberen Panels den Betrieb fortsetzen.
Der Prüfrhythmus folgt drei Zeitpunkten. Neuer Proxy getestet und aufgenommen: alle drei Schritte komplett. Proxywechsel oder angepasste Umgebungskonfiguration: den dritten Schritt wiederholen. Im Alltag beobachten Sie die Spalte Ausgangs-IP in der Umgebungsliste auf Drift. Ändert sich die Region, ohne dass jemand an der Konfiguration geschraubt hat, ist das bereits ein Hinweis. Für die turnusmäßige Kontrolle hält der Artikel Prüfung der Proxy-Ausgänge eine fertige Liste bereit.
Wer zusätzlich auf der Fingerprint-Ebene prüfen will, dem zerlegt der Artikel BrowserLeaks: Leitfaden zu den elf Tests jeden Prüfpunkt, gegliedert nach Ausgang, Auslesen und Deklaration.
Schlusswort
Der Wert eines IP-Selbstchecks bemisst sich nicht daran, wie viele Websites Sie durchlaufen. Entscheidend ist, dass auf allen drei Ebenen Daten vorliegen: Ausgang, Eigenschaften, Lecks. Dann hat das Urteil eine Grundlage und die Behandlung eine Richtung. Wer eine neue Umgebung anlegen oder einen neuen Proxy einrichten will, fährt die drei Schritte durch, bevor es in den Betrieb geht. Wer bereits läuft, nutzt die Spalte Ausgangs-IP als tägliches Instrument und geht bei Auffälligkeiten zu den Fremdtools zurück. Laden Sie MostMate herunter und bringen Sie Proxy-Prüfung, Ausgangskontrolle und Fingerprint-Konfiguration in eine einzige Umgebungsverwaltung. Der Selbstcheck wird so vom gelegentlichen Handgriff zu einem festen Ablauf.
Häufige Fragen
Ist ip-api kostenlos?
Die Abfrage über die Webseite ist kostenlos. Ein Aufruf im Browser genügt, und Sie sehen die Antwort inklusive der Eigenschaftseinordnung. Ein API-Dienst wird ebenfalls angeboten; die kostenlose Stufe hat Frequenzgrenzen. Für Abfragen in größerer Menge halten Sie sich an die Hinweise auf der offiziellen Seite.
Was tun, wenn ip111 drei verschiedene Ausgangs-IPs anzeigt?
Zeigen drei Richtungen auf unterschiedliche Adressen, gehen unterschiedliche Verbindungen über unterschiedliche Ausgänge. Häufigste Ursache: Routing-Regeln oder ein globaler Proxy, die nicht den gesamten Verkehr abdecken. Prüfen Sie in der Umgebung, wie weit die Proxy-Konfiguration greift, und testen Sie erneut, bis alle drei Ergebnisse übereinstimmen.
Wie lässt sich ein WebRTC-Leck beheben?
Bestätigen Sie zuerst, dass der Proxy in der Umgebung wirklich greift, und sehen Sie sich dann die WebRTC-Behandlung an. Danach zurück zu ipleak: Gelöst ist das Problem erst, wenn die Panels die Ranges Ihres lokalen Anbieters nicht mehr zeigen. WebRTC per Browser-Extension einzuschränken ist unzuverlässig; auf Umgebungsebene ist der Umgang stabiler.
Wenn alle drei Schritte unauffällig sind, ist das Konto dann sicher?
Nein. Die IP ist nur eine Gruppe von Signalen unter denen, die für die Verknüpfung zählen. Browser-Fingerprint, Cookies und Anmeldegewohnheiten, der Aktivitätsrhythmus des Kontos: All das liegt im Blickfeld des Plattform-Risikomanagements. Die drei Schritte kümmern sich um die Netzwerkebene; die Isolation der Fingerprint-Ebene leistet die Umgebung selbst. Erst wenn beide Ebenen stimmen, lässt sich das Verknüpfungsrisiko wirksam eindämmen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



