
Wie prüft BrowserLeaks? Die 11 Tests und die vollständige Reihenfolge
Öffnet man die Startseite von BrowserLeaks, reiht sich eine lange Liste von Tests aneinander: IP, Canvas, WebGL, Schriften, TLS. Manche klicken sich von der ersten bis zur letzten Seite durch und brauchen über eine Stunde, können danach aber nicht mehr sagen, welcher Test was ergeben hat. Andere prüfen nur die IP-Seite und sind fertig. Von den Parametern der Skriptseiten haben sie nichts angerührt.
Keiner der beiden Ansätze liefert ein belastbares Ergebnis. Das Problem liegt in der Reihenfolge: Die Werte lassen sich nicht einander zuordnen, und nach dem Test bleibt unklar, ob die Umgebung wirklich in Ordnung ist.
In diesem Artikel ordnen wir die 11 gängigen Haupttests von BrowserLeaks in drei Gruppen: Netzwerk-Ausgang, Seiten-Auslesung und Verbindungsangaben. Zuerst erklären wir, was jede Gruppe misst, dann folgt eine komplette Runde vom Ausgang bis zum Handshake. Alle Seiten lassen sich direkt im Browser öffnen.
Aufbau der Website: eine Seite pro Test, zuerst drei Gruppen
BrowserLeaks legt jeden Prüfbereich auf eine eigene Seite, die Startseite dient als Einstieg. Für Nutzer von Fingerprint-Browsern gehören im Alltag 11 Haupttests zur Routine; Erweiterungstests wie Content-Filterung, CSS-Media-Queries oder die Erkennung von Browser-Erweiterungen kommen bei Bedarf dazu. Die alten Plugin-Tests für Flash und Java werden nicht mehr gepflegt und können ignoriert werden.
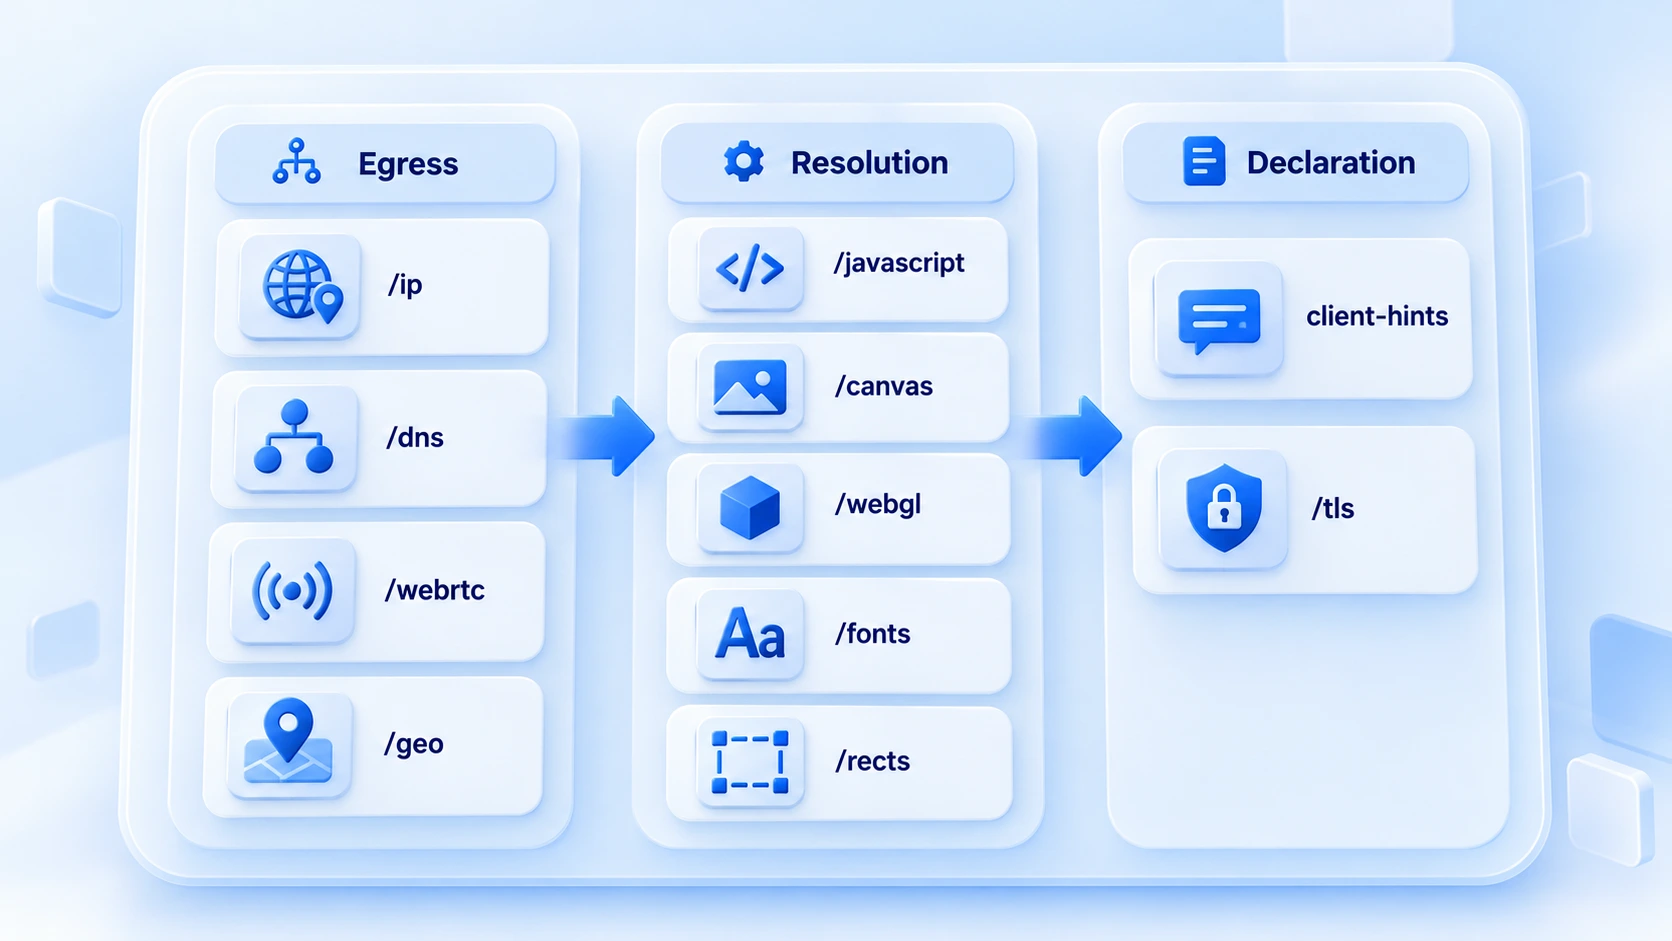
Die 11 Tests lassen sich nach der Quelle ihrer Werte in drei Gruppen einteilen: Die erste zeigt, über welchen Weg die Anfragen das Netz verlassen, die zweite zeigt, was Seitenskripte auslesen, die dritte prüft die Angaben beim Verbindungshandshake. Zuerst die Übersichtstabelle:
| Prüfpunkt | Was gemessen wird | Was bei Multi-Accounts zu prüfen ist |
|---|---|---|
| IP Address (/ip) | Ausgangs-IP und Standort | Stimmt mit der Proxy-Konfiguration überein |
| DNS Leak Test (/dns) | Welcher Weg die Auflösung nimmt | Wurde der Proxy bei der Auflösung umgangen |
| WebRTC Leak Test (/webrtc) | Adressen, die der WebRTC-Kanal preisgibt | Tritt die echte IP auf |
| Geolocation API (/geo) | Geodaten-Lesung des Browsers | Passt zur Region der IP |
| JavaScript (/javascript) | Skript-Engine und Basis-Umgebung | Werte im Rahmen gängiger Versionen |
| Canvas Fingerprint (/canvas) | Canvas-Bildhash | Über Wiederholungen stabil |
| WebGL Report (/webgl) | GPU-Hersteller und Renderer | Passend zum Geräteprofil |
| Font Fingerprinting (/fonts) | Schriftliste und Rendermaße | Menge und Sprachen plausibel |
| ClientRects (/rects) | Präzision der Elementpositionen | Gleiche Werte in derselben Umgebung |
| Client-Hints Test (/client-hints) | Marke und Plattform laut Header | Deckungsgleich mit Skriptwerten |
| TLS Client Test (/tls) | Verschlüsselungsmerkmale beim Handshake | Passt zur behaupteten Kernel-Version |
Worauf die drei Gruppen achten
Die erste Gruppe ist die Ausgangsgruppe; ihre vier Tests beantworten eine Frage: Verlässt die Anfrage wirklich das Netz über den Proxy. /ip zeigt IP und Standort, /dns zeigt, ob die Domainauflösung den Proxy umgeht und lokal läuft. /webrtc zeigt, ob der Browser über den WebRTC-Kanal die echte Adresse preisgibt, /geo zeigt die Geodaten. Findet die Ausgangsgruppe ein Leck, pausieren Sie die weiteren Tests und korrigieren zuerst Proxy und Umgebung.
Wie man die WebRTC-Stufe wählt, wenn man unsicher ist, beschreibt der Artikel zu den WebRTC-Einstellungen in Fingerprint-Browsern anhand aller drei Stufen. Details zur Beurteilung des Auflösungswegs finden sich in der Anleitung zum DNS-Leak-Test.
Die zweite Gruppe ist die Auslesegruppe; ihre fünf Tests betreffen die Umgebungsparameter, die Seitenskripte erhalten. /javascript meldet Skript-Engine und Basiswerte. /canvas, /webgl, /fonts und /rects sind die Fingerabdruckquellen für Bildrendering, Grafikkarte, Schriften und Elementpositionen. In dieser Gruppe sind zwei Dinge zu prüfen: Ob die Werte zum Geräteprofil passen und ob sie bei mehreren Durchläufen in derselben Umgebung stabil bleiben.
Wie Bildlogik und Hash zu lesen sind, wird in der Anleitung zum Canvas-Fingerprint ausführlicher erklärt.
Die dritte Gruppe ist die Angabengruppe; ihre zwei Tests dienen dem Abgleich. Die client-hints-Seite zeigt, welche Browser-Marke und Plattform die Request-Header deklarieren, und ob das zu den Skriptwerten passt. /tls zeigt die Verschlüsselungsmerkmale beim Handshake und ob sie zur behaupteten Kernel-Version passen. Beide Tests brauchen die Werte der ersten beiden Gruppen als Vergleich und sagen allein wenig aus. Deshalb kommen sie zum Schluss.
Die richtige Reihenfolge: drei Runden
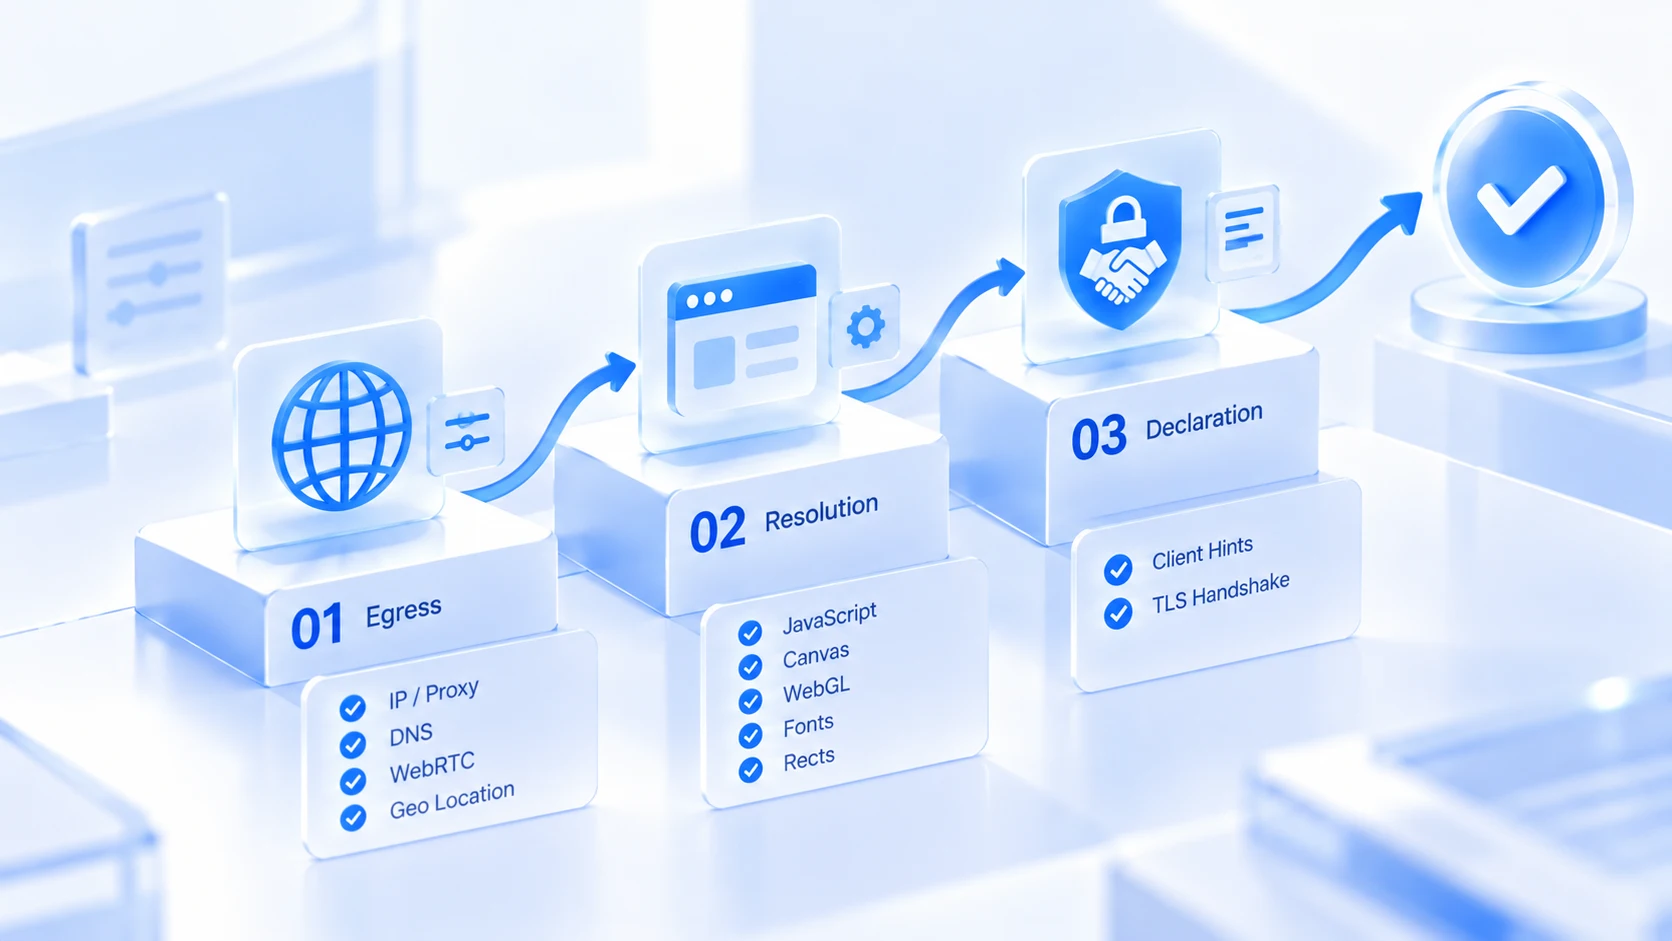
Die Reihenfolge folgt den Abhängigkeiten: Ausgang, Auslesung, Angaben.
1. Erste Runde: Ausgang prüfen: /ip, /dns, /webrtc und /geo laufen. Greift der Proxy nicht oder es gibt ein Leck, erst stoppen und das Netzwerk reparieren. Die Fingerprint-Tests wären sonst vergebens.
2. Zweite Runde: Auslesung: /javascript, /canvas, /webgl, /fonts und /rects. Prüfen Sie Punkt für Punkt Profil-Konsistenz und Stabilität in derselben Umgebung und notieren Sie auffällige Werte.
3. Dritte Runde: Angaben: /client-hints und /tls. Vergleichen Sie mit den Werten der ersten beiden Runden und bestätigen Sie, dass Angaben, Skript und Handshake zusammenpassen.
Wie gründlich die drei Runden ausfallen, richtet sich nach der Bedeutung der Umgebung. Für neue Umgebungen im Alltag genügt die erste Runde plus /canvas und /webgl, in wenigen Minuten erledigt; vor dem Einsatz wichtiger Konten alle 11 Tests durchlaufen und die Werte samt Datum im Umgebungsarchiv festhalten, so lassen sich spätere Konfigurationsänderungen nachvollziehen.
Die drei Prüfportale lassen sich nach derselben Logik aufteilen: Whoer liefert einen Gesamtscore, gut für den täglichen Schnellcheck; Browserscan liefert einen Parameter-Schnappschuss, gut für den Abgleich bei der Routinekontrolle; BrowserLeaks trennt jede Prüfung auf eine eigene Seite, gut, um einer konkreten Frage nachzugehen. Stimmt der Score nicht, die drei Runden einmal durchlaufen, und die betroffene Seite lässt sich eingrenzen. Ist der Gesamtscore niedrig, ohne dass der Grund klar ist, zuerst mit der Punkteverteilung im Whoer-Prüfleitfaden abgleichen. Dann die entsprechende Runde nachholen, das spart Zeit gegenüber blindem Neutesten.
Zuordnung zur Umgebungskonfiguration in MostMate
Am Ende müssen die Messwerte in der Umgebungskonfiguration landen. MostMate ist ein Fingerprint-Browser, in dem Umgebungen pro Konto angelegt und Daten getrennt voneinander isoliert werden; für die meisten der 11 Messwerte lässt sich in den Erstellungsformularen die jeweilige Quelle finden.
Die vier Tests der Ausgangsgruppe entsprechen den Proxy-Einstellungen und der WebRTC-Stufe. Proxys werden in einer eigenen Liste gepflegt und dann den einzelnen Umgebungen zugewiesen. WebRTC kann auf Echt, Verboten oder Benutzerdefiniert gesetzt werden.
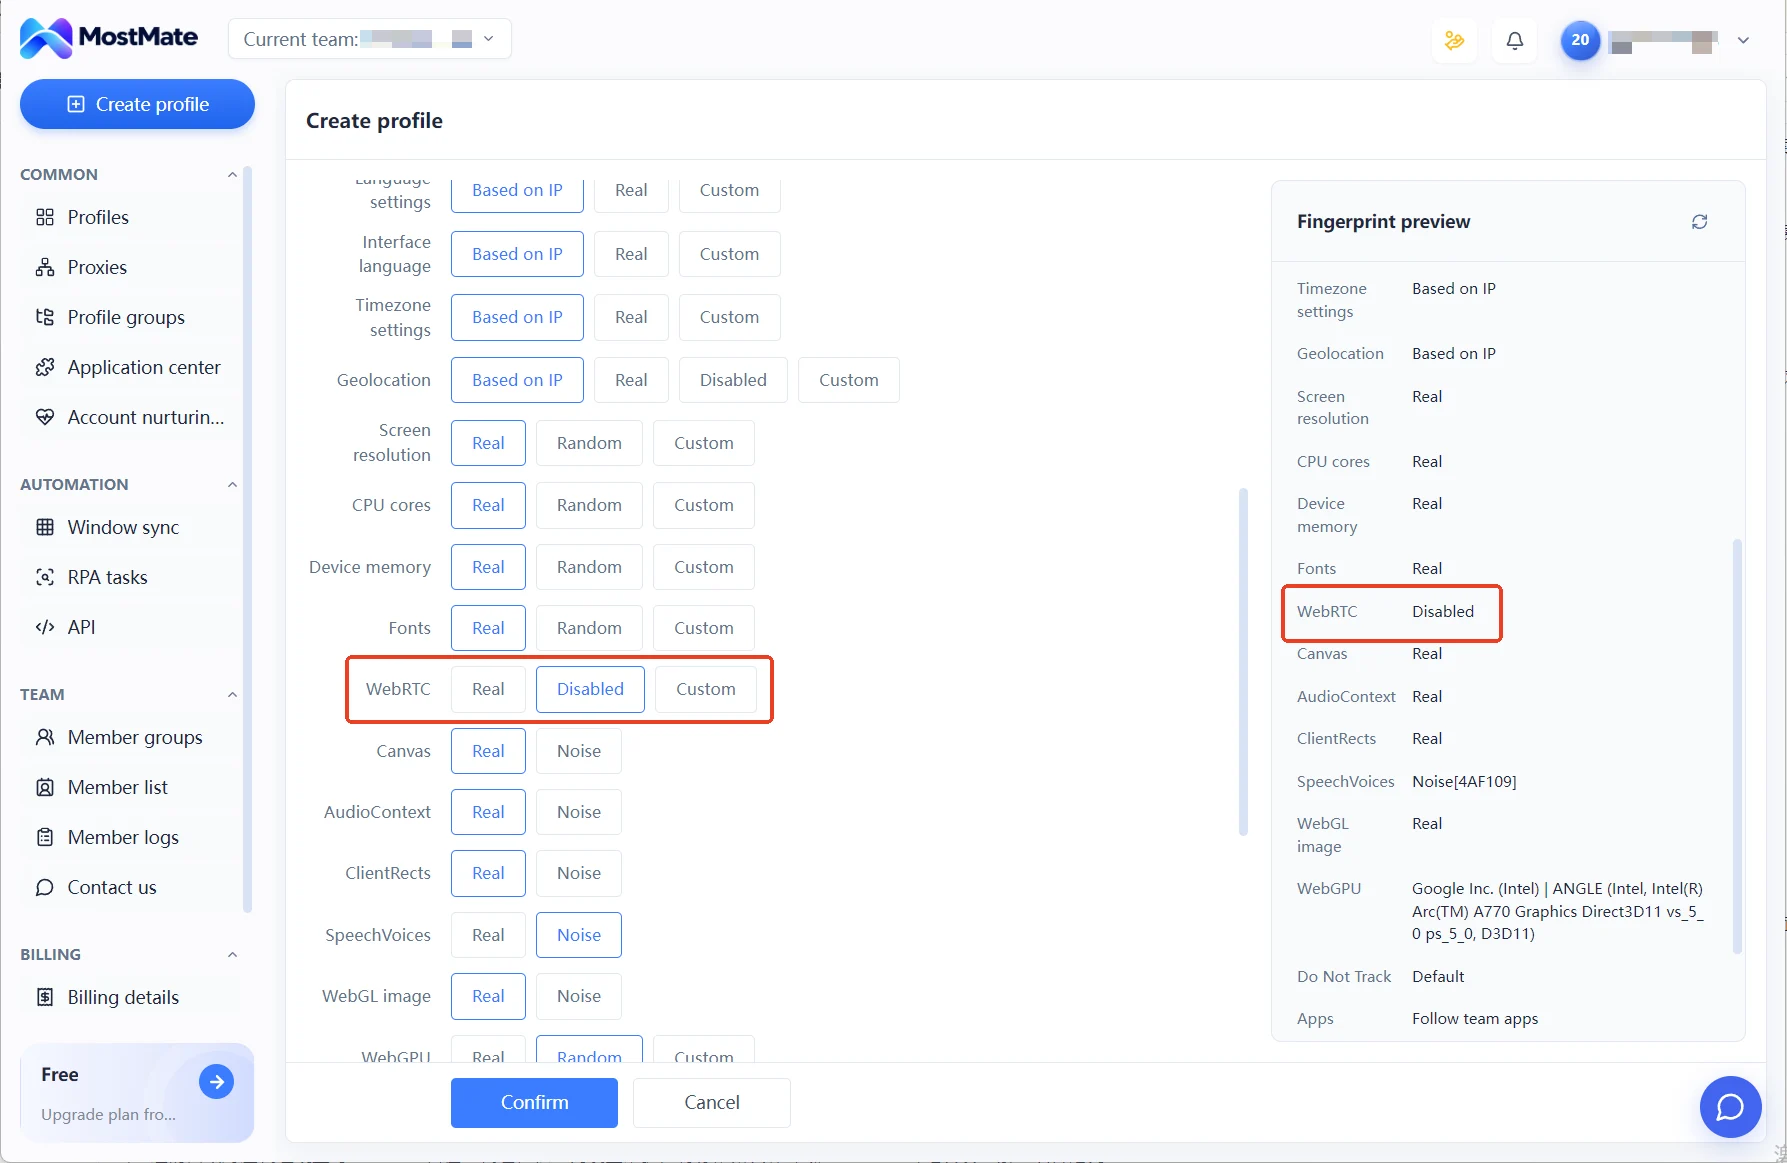
Die fünf Tests der Auslesegruppe entsprechen den Parametern in den Fingerabdruck-Einstellungen. Sprache, Zeitzone und Standort werden standardmäßig „Basierend auf IP" generiert. Bildschirm, Kerne, Arbeitsspeicher und weitere Werte sind echt oder aus Stufen wählbar. Die Eingänge der Angabengruppe sind die Auswahl von Betriebssystem und Browserversion; der UA folgt der Auswahl und bleibt editierbar. Ob beide Angaben aus einer Quelle stammen, lässt sich auf der client-hints-Seite abgleichen.
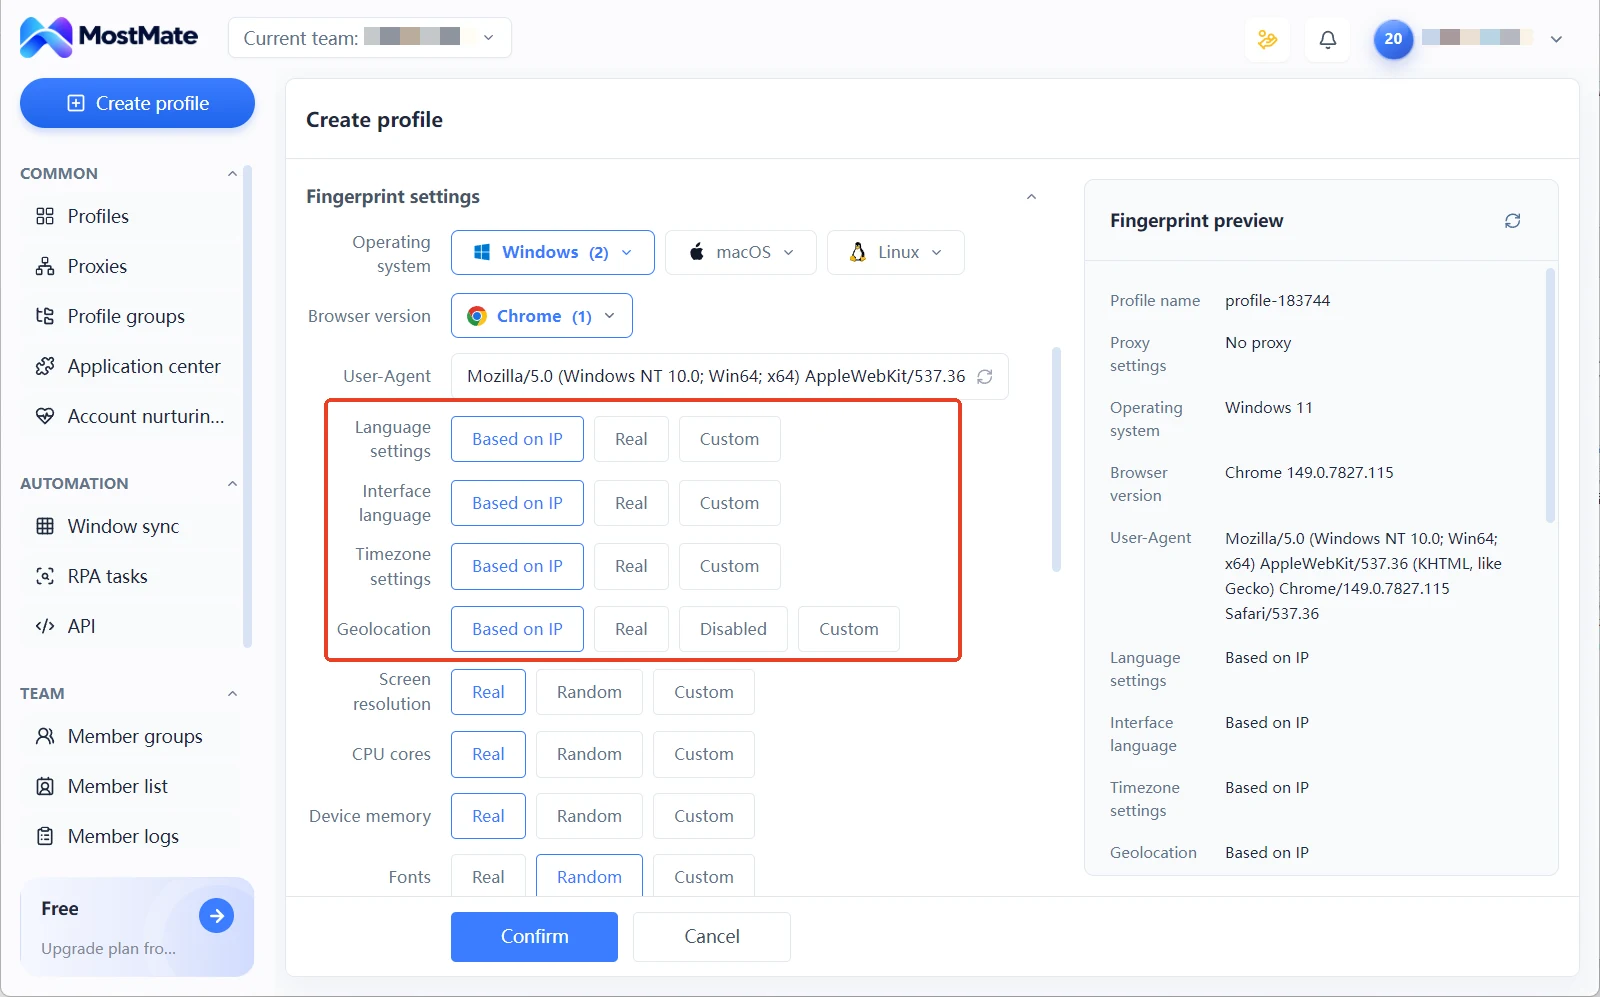
Das Fingerabdruck-Vorschaupanel listet beim Anlegen einer Umgebung die Werte aller Parameter auf, so lassen sich offensichtliche Widersprüche sofort korrigieren, ohne auf die Prüfseiten zu warten. Einen Überblick über den gesamten Erstellungsablauf bietet die MostMate-Produktseite. Prüfungen und Konfiguration richten sich auf die Signale der Umgebungsebene; ob Konten von einer Plattform verknüpft werden, hängt zusätzlich von deren Regeln und dem Nutzungsverhalten ab.
Häufige Fragen
Muss man sich bei BrowserLeaks registrieren? Kostet es etwas?
Keine Registrierung nötig, die Prüfseiten starten automatisch, die Haupttests sind kostenlos. BrowserLeaks verdient an Datenschnittstellen für Geschäftskunden; normale Nutzer testen einfach direkt.
Müssen jedes Mal alle 11 Tests laufen?
Im Alltag nicht. Die erste Runde mit zwei bis drei Auslese-Tests deckt in wenigen Minuten das meiste ab. Vor dem Einsatz kritischer Umgebungen oder wenn die Werte nicht zusammenpassen, einmal alle 11 durchlaufen.
Zwei Durchläufe derselben Umgebung liefern unterschiedliche Ergebnisse: Ist das normal?
Das kommt auf den Test an. Canvas-Hash, Schriftliste und Ausgangs-IP sollten stabil sein; abweichende Werte bei Wiederholung deuten auf ein Konfigurationsproblem hin. Einzelne dynamische Anzeige-Tests schwanken leicht, das ist kein Fehler.
BrowserLeaks oder Whoer?
Sie schließen sich nicht aus. Whoer liefert einen Gesamtscore, gut für den täglichen Schnellcheck; BrowserLeaks trennt jede Prüfung auf eine eigene Seite, gut zur Eingrenzung konkreter Probleme. Wie die Werte beider Portale zusammen zu lesen sind, zeigt der Vergleich im Whoer-Leitfaden.
Fazit
Die 11 Haupttests von BrowserLeaks sind im Kern eine geschichtete Prüfung der Umgebung. Die Ausgangsgruppe klärt, über welchen Weg die Anfragen hinausgehen, die Auslesegruppe, was die Skripte sehen, die Angabengruppe, ob Handshake und Messwerte aus einer Quelle stammen. Jede Runde hat einen klaren Prüfgegenstand.
Vor dem Einsatz neuer Umgebungen die drei Runden durchlaufen und die Werte ins Profil schreiben. Wer diese Prüfungen in den Alltag integrieren möchte, kann MostMate herunterladen: Umgebung anlegen, zuerst die Fingerabdruck-Vorschau ansehen, dann die Prüfseiten Punkt für Punkt durchgehen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



