
BrowserLeaks kiểm tra như thế nào? 11 hạng mục và thứ tự kiểm tra đầy đủ
Mở trang chủ BrowserLeaks và bạn sẽ thấy một danh sách dài hạng mục kiểm tra: IP, Canvas, WebGL, font chữ, TLS. Có người bấm lần lượt từ đầu đến cuối, mất hơn một tiếng, rồi tắt trang đi mà không nhớ được mục nào phát hiện ra điều gì. Có người chỉ xem trang IP rồi dừng ở đó, còn các tham số do script trên trang thu thập thì chưa đụng tới.
Cả hai cách chạy đều không cho ra kết luận vững. Vấn đề nằm ở thứ tự: các chỉ số không khớp với nhau, kiểm tra xong vẫn không nói được môi trường có lỗi hay không.
Bài viết này hệ thống hóa 11 hạng mục kiểm tra chính của BrowserLeaks thành ba nhóm (lưu lượng ra, dữ liệu trang đọc được, khai báo khi bắt tay), trước nói từng nhóm đo gì, sau đó đưa ra một thứ tự hoàn chỉnh từ điểm ra đến handshake. Mọi trang đều mở bằng trình duyệt là chạy được ngay.
Cấu trúc toàn trang: mỗi trang một hạng mục, chia ba nhóm trước
BrowserLeaks tách mỗi chiều kiểm tra thành một trang riêng, trang chủ là điểm vào. Với người dùng anti-detect browser, việc hằng ngày cần qua là 11 hạng mục chính; các mục mở rộng như phát hiện chặn nội dung, media query CSS hay phát hiện extension thì thêm khi cần. Nhóm kiểm tra plugin cũ như Flash, Java đã ngừng cập nhật, khỏi bận tâm.
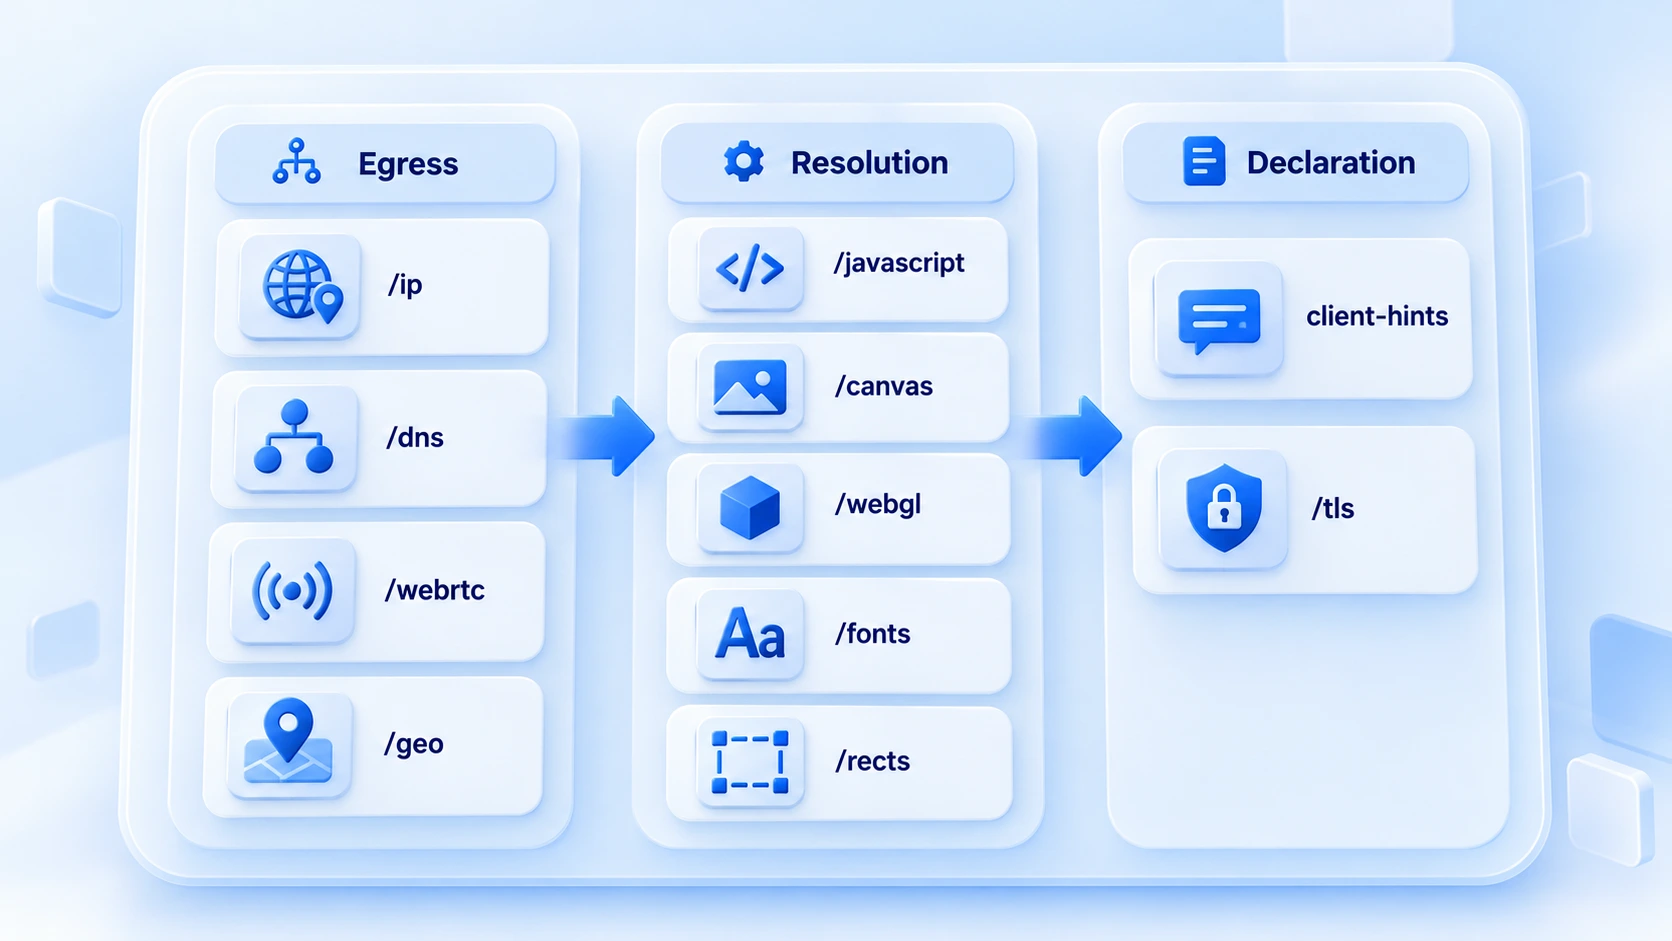
11 hạng mục chia ba nhóm theo nguồn phát ra chỉ số: nhóm một xem request đi ra từ đâu, nhóm hai xem script trên trang đọc được gì, nhóm ba xem phần khai báo khi bắt tay kết nối. Trước tiên là bảng tổng hợp:
| Hạng mục kiểm tra | Đo cái gì | Đối chiếu gì khi dùng nhiều tài khoản |
|---|---|---|
| IP Address (/ip) | IP điểm ra và vị trí | Có khớp cấu hình proxy không |
| DNS Leak Test (/dns) | Đường đi phân giải tên miền | Phân giải có lách qua proxy không |
| WebRTC Leak Test (/webrtc) | Địa chỉ lộ qua kênh WebRTC | Có lộ IP thật ra không |
| Geolocation API (/geo) | Chỉ số vị trí của trình duyệt | Có hợp với khu vực của IP không |
| JavaScript (/javascript) | Script engine và thông tin nền tảng | Có hợp các bản phổ biến không |
| Canvas Fingerprint (/canvas) | Mã băm ảnh Canvas | Lặp lại nhiều lần có ổn định không |
| WebGL Report (/webgl) | Hãng card đồ họa và model renderer | Khớp hồ sơ thiết bị đã cấu hình |
| Font Fingerprinting (/fonts) | Danh sách font và kích thước hiển thị | Số lượng và ngôn ngữ không mâu thuẫn |
| ClientRects (/rects) | Độ chính xác vị trí phần tử | Cùng môi trường thì đọc giống nhau |
| Client-Hints Test (/client-hints) | Hãng và nền tảng khai báo trong header | Khớp với chỉ số script trên trang đọc |
| TLS Client Test (/tls) | Đặc điểm mã hóa lúc bắt tay | Hợp với phiên bản nhân đã khai báo |
Mỗi nhóm cần để mắt đến gì
Nhóm một là nhóm điểm ra, bốn hạng mục trả lời cùng một câu hỏi: request có thực sự đi ra qua proxy không? /ip xem IP và vị trí, /dns xem việc phân giải tên miền có lách qua proxy chạy cục bộ hay không. /webrtc xem trình duyệt có để lộ địa chỉ thật qua kênh WebRTC không, /geo xem chỉ số vị trí địa lý. Nếu nhóm điểm ra phát hiện rò rỉ, tạm dừng các hạng mục sau, quay lại sửa proxy và cài đặt môi trường trước.
Chưa chắc chọn mức WebRTC nào thì bài cài đặt WebRTC cho anti-detect browser nêu tình huống phù hợp của cả ba mức. Còn chi tiết cách đánh giá đường phân giải thì hướng dẫn phát hiện rò rỉ DNS có đủ quy trình.
Nhóm hai là nhóm đọc dữ liệu, năm hạng mục ứng với các tham số môi trường mà script trên trang lấy được. /javascript báo script engine và các chỉ số nền. /canvas, /webgl, /fonts, /rects lần lượt là nguồn fingerprint của render ảnh, card đồ họa, font chữ và vị trí phần tử. Nhóm này cần đối chiếu hai việc: chỉ số có khớp hồ sơ thiết bị không, và chạy lại cùng môi trường có ổn định không.
Về logic tạo ảnh và cách đọc mã băm, hướng dẫn Canvas fingerprint phân tích kỹ hơn.
Nhóm ba là nhóm khai báo, hai hạng mục dùng để đối chiếu chéo. Trang client-hints xem hãng trình duyệt và nền tảng khai báo trong header có cùng một bộ với chỉ số script trên trang hay không. /tls xem đặc điểm mã hóa lúc bắt tay có hợp với phiên bản nhân đã khai báo không. Hai mục này phải đem chỉ số của hai nhóm trước ra đối chiếu, nhìn riêng thì không thấy vấn đề, nên xếp sau cùng.
Sắp thứ tự thế nào: ba lượt là xong
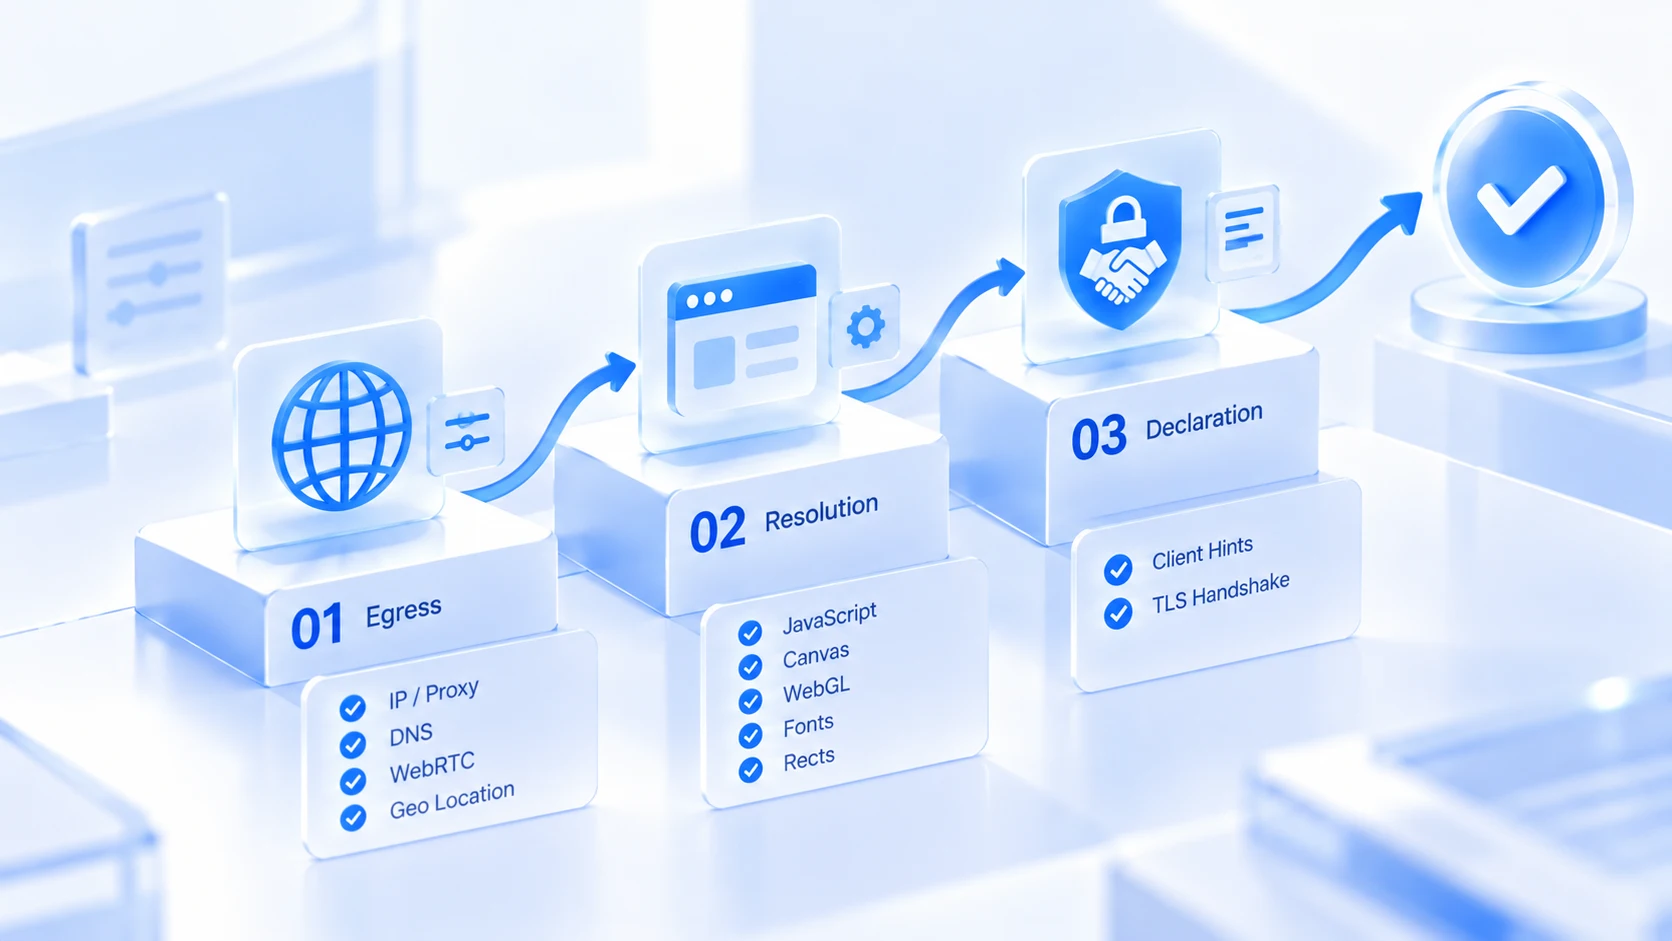
Điểm ra trước, đọc dữ liệu làm phần chính, khai báo khép lại.
1. Lượt một kiểm tra điểm ra: chạy /ip, /dns, /webrtc, /geo. Proxy chưa có tác dụng hoặc còn rò rỉ thì dừng lại sửa mạng trước. Các hạng mục fingerprint chạy cũng vô ích.
2. Lượt hai kiểm tra dữ liệu đọc được: chạy /javascript, /canvas, /webgl, /fonts, /rects. Từng hạng mục đối chiếu độ khớp hồ sơ và độ ổn định trong cùng môi trường, ghi lại các mục bất thường.
3. Lượt ba kiểm tra phần khai báo: chạy /client-hints, /tls. Mang chỉ số của hai lượt trước ra đối chiếu, xác nhận phần khai báo, script và handshake cùng một nguồn.
Ba lượt chạy chi tiết đến đâu tùy theo tầm quan trọng của môi trường. Môi trường mới hằng ngày chạy xong lượt một, thêm /canvas, /webgl là xong trong vài phút; tài khoản quan trọng trước khi đưa vào dùng thì chạy đủ 11 hạng mục, ghi chỉ số cùng ngày vào hồ sơ môi trường, sau này xem lại thay đổi cấu hình có căn cứ.
Ba trang kiểm tra có thể phân công theo cùng ý tưởng: Whoer đưa ra một điểm tổng, hợp cho rà soát nhanh mỗi ngày; Browserscan đưa ra một bản chụp tham số, hợp để đối chiếu khi đi vòng kiểm tra; BrowserLeaks mỗi trang một mục, hợp để đào sâu vào vấn đề cụ thể. Khi điểm số bất thường, đi theo thứ tự ba lượt là định ra được trang gặp vấn đề. Điểm tổng thấp mà không nói rõ mất điểm ở đâu thì đối chiếu trước cấu trúc chấm điểm trong hướng dẫn kiểm tra Whoer. Quay lại chạy bổ sung lượt tương ứng, tiết kiệm thời gian hơn đo lại mù quáng.
Ứng vào cấu hình môi trường của MostMate
Chỉ số kiểm tra cuối cùng phải áp vào cấu hình môi trường. MostMate là một anti-detect browser, môi trường được tạo riêng cho từng tài khoản, dữ liệu cách ly với nhau; đa số 11 chỉ số đều tra ra được nguồn gốc trong biểu mẫu tạo môi trường.
Bốn hạng mục nhóm điểm ra ứng với cài đặt proxy và mức WebRTC. Proxy được quản lý trong danh sách riêng rồi mới phân cho từng môi trường. WebRTC chọn được: thật, chặn hoặc tùy chỉnh.
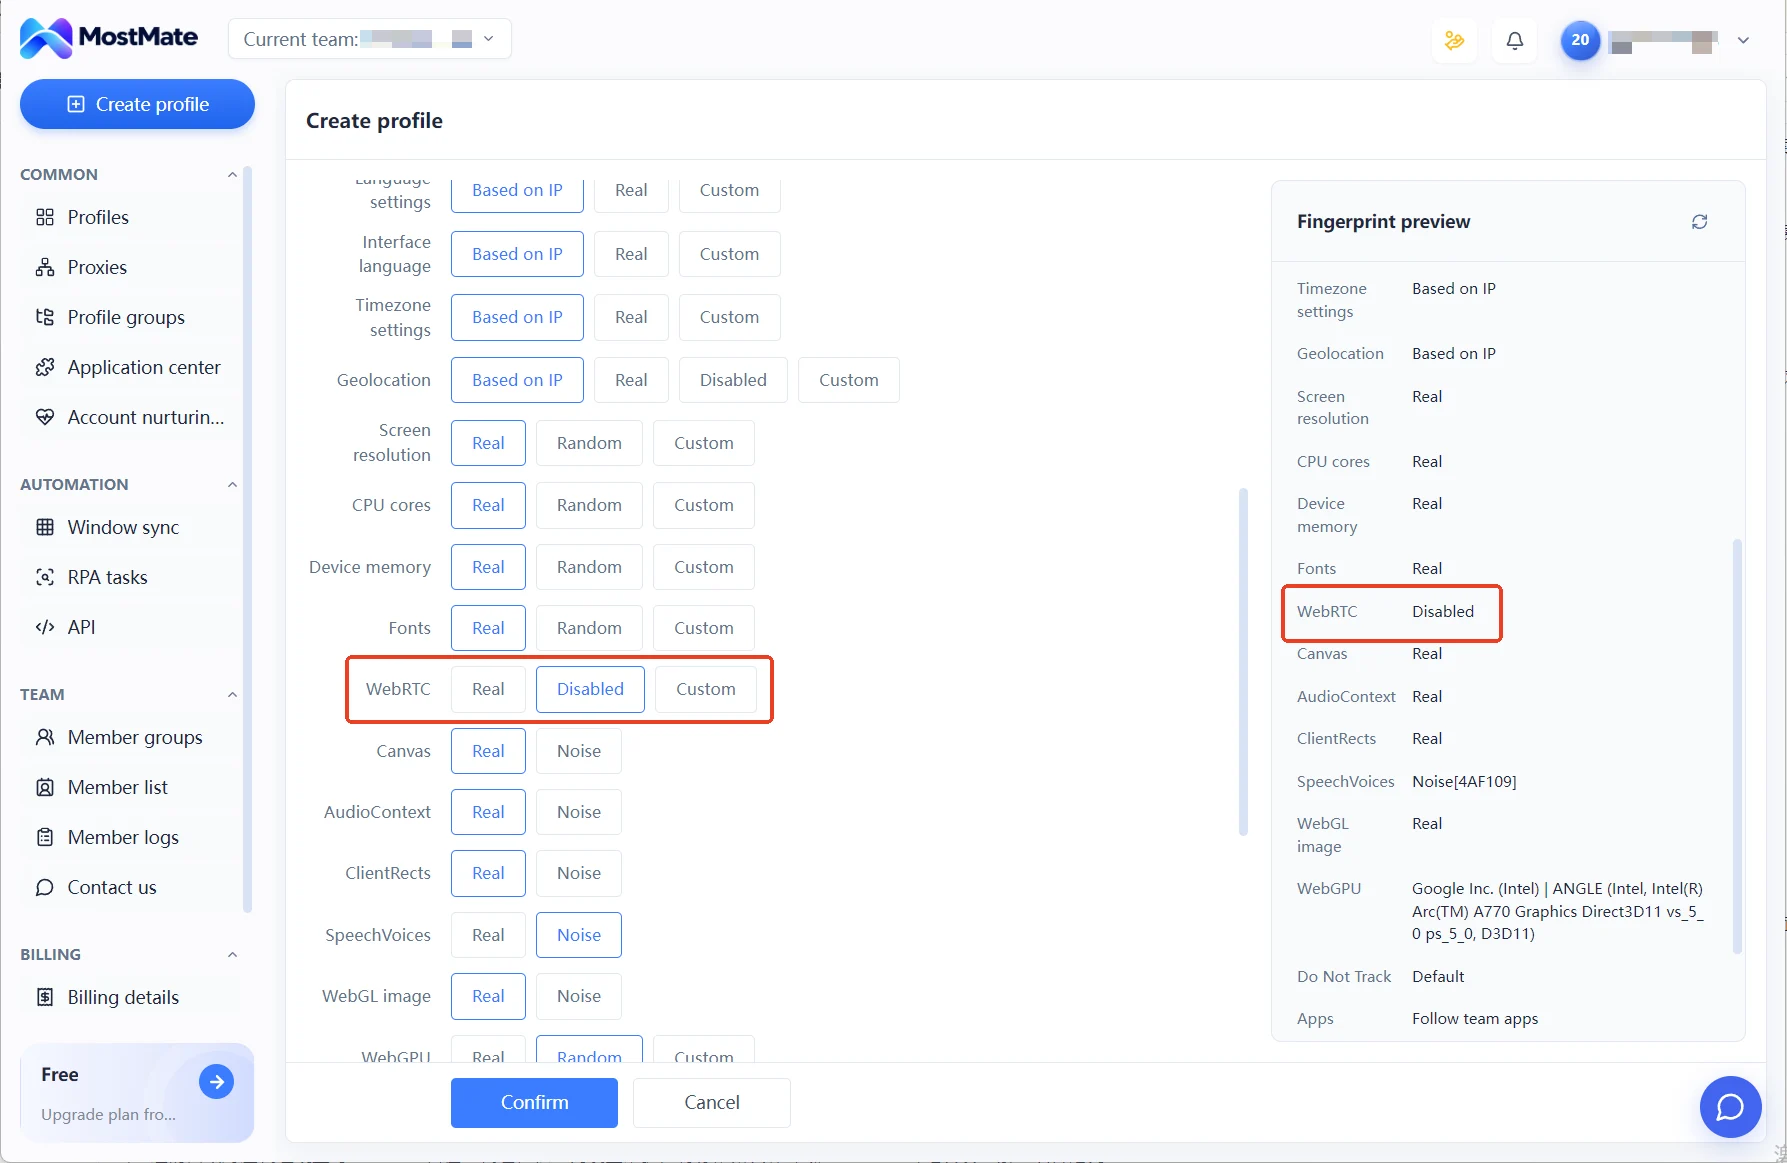
Năm hạng mục nhóm đọc dữ liệu ứng với từng tham số trong cài đặt fingerprint. Ngôn ngữ, múi giờ, vị trí địa lý mặc định sinh theo chế độ "dựa trên IP". Màn hình, số nhân, RAM lấy giá trị thật hoặc chọn mức định sẵn. Nhóm khai báo tương ứng với phần chọn hệ điều hành và phiên bản trình duyệt. UA sinh theo lựa chọn, có thể sửa thêm. Hai chỗ khai báo có cùng nguồn hay không, quay lại trang client-hints đối chiếu là ra.
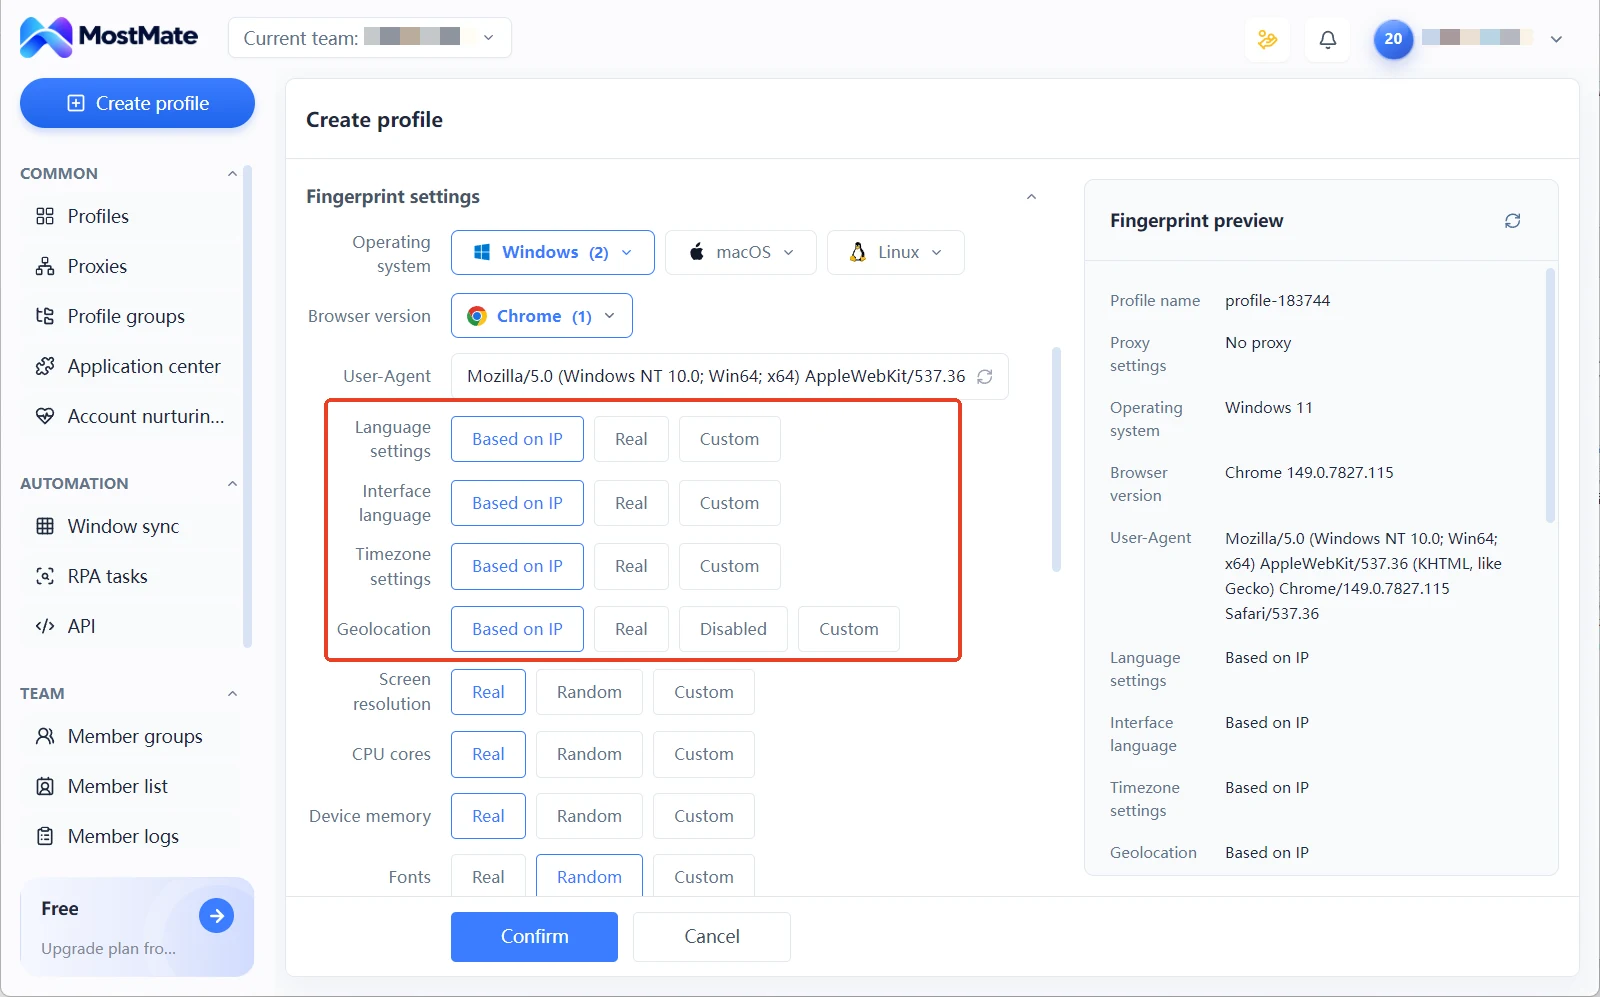
Bảng xem trước fingerprint liệt kê sẵn giá trị các tham số ngay khi tạo môi trường, mâu thuẫn rõ ràng sửa được tại chỗ, khỏi chờ trang kiểm tra phát hiện. Muốn nhìn toàn bộ quy trình tạo môi trường, xem trước trang giới thiệu sản phẩm MostMate. Phần kiểm tra và cấu hình bắt nhau ở tầng môi trường; tài khoản có bị nền tảng liên kết hay không còn tùy quy định của nền tảng và hành vi sử dụng.
Câu hỏi thường gặp
BrowserLeaks có cần đăng ký không, có mất phí không?
Không cần đăng ký, trang kiểm tra tự chạy khi mở, các hạng mục chính không thu phí. Họ kiếm tiền từ việc cung cấp API dữ liệu cho bên ngoài, người dùng thông thường cứ vào đo trực tiếp.
Có phải chạy đủ 11 hạng mục mỗi lần không?
Hằng ngày thì không. Lượt một nhóm điểm ra cộng thêm hai ba hạng mục đọc dữ liệu, vài phút phủ được phần lớn rủi ro. Trước khi đưa môi trường quan trọng vào dùng, hoặc khi các chỉ số không khớp nhau, chạy đủ 11 hạng mục một lượt.
Cùng một môi trường mà hai lần kiểm tra cho kết quả khác nhau, có bình thường không?
Xét theo từng hạng mục. Mã băm Canvas, danh sách font, IP điểm ra phải ổn định; đo lại nhiều lần ra chỉ số khác nhau nghĩa là cấu hình có vấn đề. Một số mục hiển thị động hơi biến động chút ít, không tính là bất thường.
Dùng BrowserLeaks hay Whoer?
Không loại trừ nhau. Whoer cho điểm tổng, hợp rà nhanh mỗi ngày; BrowserLeaks mỗi trang một mục, hợp định vị vấn đề cụ thể. Cách đọc chỉ số khi kết hợp hai trang, hướng dẫn kiểm tra Whoer có bảng đối chiếu.
Lời kết
11 hạng mục chính của BrowserLeaks về bản chất là một lần rà soát môi trường theo từng tầng. Nhóm điểm ra xác nhận request đi ra từ đâu, nhóm đọc dữ liệu xác nhận script nhìn thấy gì, nhóm khai báo xác nhận handshake và chỉ số cùng một nguồn, mỗi lượt đều có đối tượng đối chiếu rõ ràng.
Trước khi đưa môi trường mới vào dùng, chạy hết ba lượt. Ghi chỉ số vào hồ sơ. Muốn đưa các bước đối chiếu này vào quy trình hằng ngày, hãy tải MostMate, tạo môi trường xong xem trước fingerprint trước, rồi vào trang kiểm tra duyệt từng hạng mục.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



