
Hoe werkt de BrowserLeaks-test? 11 detecties en de volledige controlevolgorde
Open je de homepage van BrowserLeaks, dan zie je een lange rij tests: IP, Canvas, WebGL, lettertypen, TLS. De een klikt van de eerste tot de laatste test en is meer dan een uur kwijt, zonder daarna te kunnen vertellen welke test wat opleverde. De ander klikt alleen de IP-pagina aan en is klaar. De parameters van het paginascript blijven onaangeroerd.
Beide aanpakken leveren geen stabiele conclusies op. Het probleem zit in de volgorde: de meetwaarden passen niet bij elkaar en na afloop kun je nog steeds niet zeggen of er iets met de omgeving mis is.
In dit artikel zetten we de 11 gangbaarste BrowserLeaks-tests op een rij, verdeeld over drie groepen: netwerkuitgang, pagina-uitlezing en verbindingsdeclaratie. Eerst bespreken we per groep wat er gemeten wordt, daarna volgt een complete volgorde van uitgang tot handshake. Alle pagina's open je direct in de browser.
Sitestructuur: één pagina per test, eerst drie groepen
BrowserLeaks werkt met één aparte pagina per detectiedimensie; de homepage is het startpunt. Voor gebruikers van fingerprintbrowsers horen dagelijks 11 hoofdtests bij; extra's zoals content filtering, CSS media queries en extensiedetectie voeg je naar behoefte toe. De oude plug-in-tests voor Flash en Java worden niet meer bijgewerkt en kun je negeren.
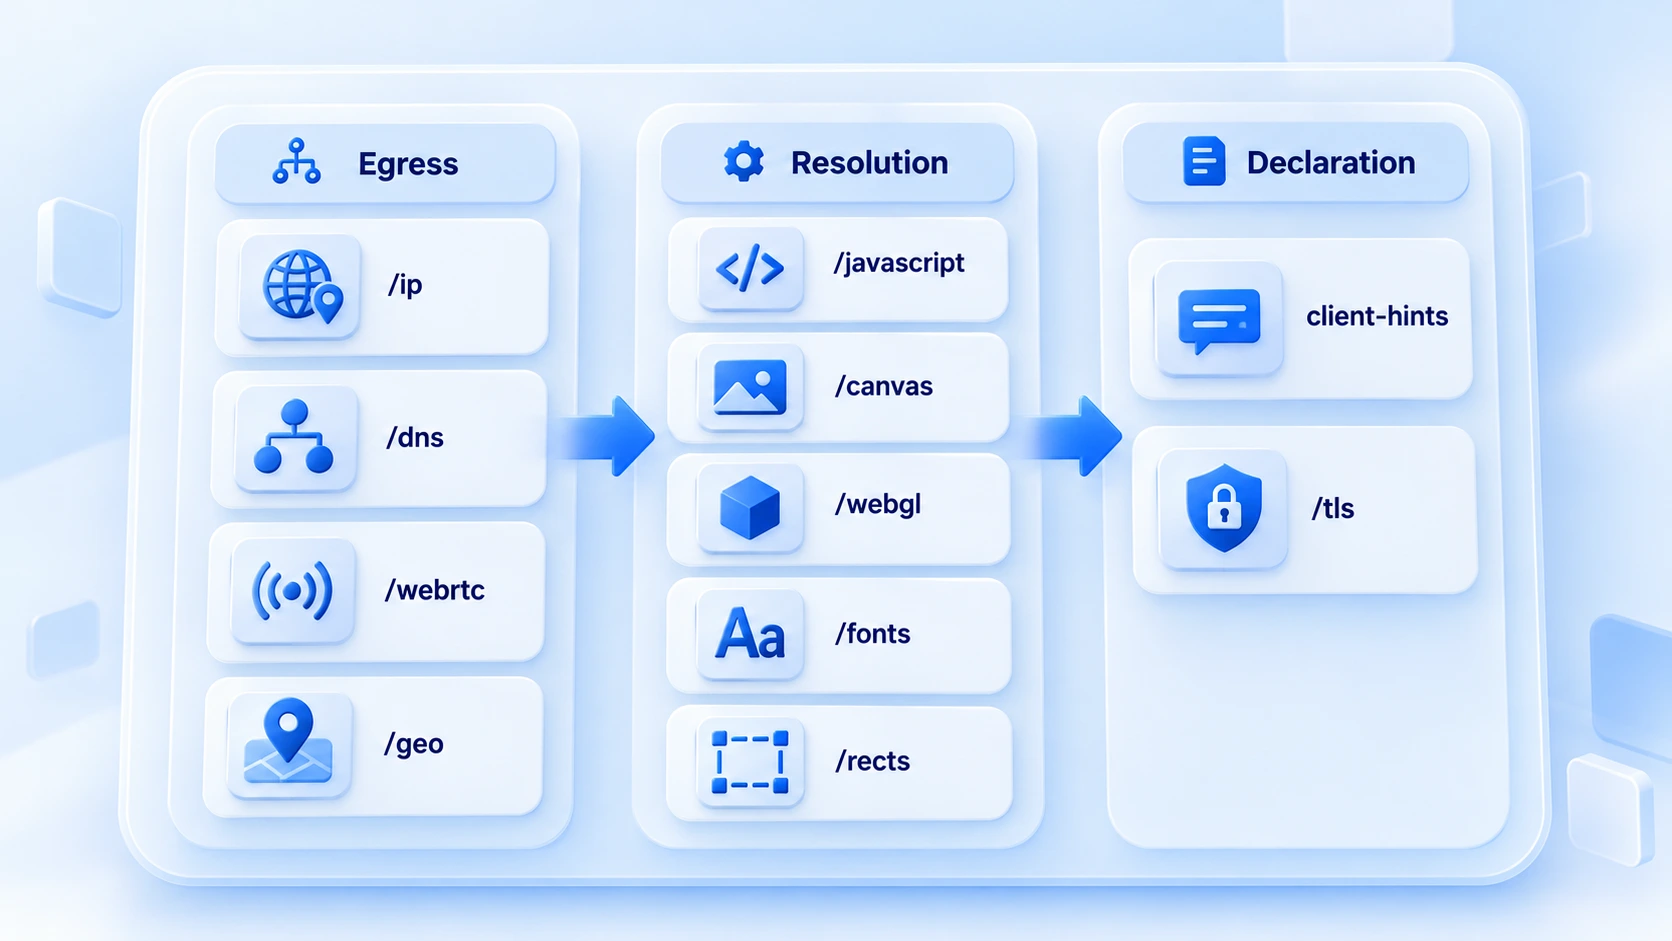
De 11 tests vallen op basis van de bron van de meetwaarden in drie groepen uiteen: de eerste kijkt waar het verzoek vertrekt, de tweede ziet wat het paginascript uitleest en de derde bekijkt de declaraties bij de verbinding. Eerst een overzichtstabel:
| Test | Wat wordt gemeten | Wat controleer je per account |
|---|---|---|
| IP Address (/ip) | Uitgangs-IP en locatie | Komt overeen met de proxy-instelling |
| DNS Leak Test (/dns) | Route van de domeinresolutie | Loopt de resolutie de proxy voorbij |
| WebRTC Leak Test (/webrtc) | Adressen via het WebRTC-kanaal | Lek er het echte IP uit |
| Geolocation API (/geo) | Geolocatiegegevens van de browser | Past het bij de regio van het IP |
| JavaScript (/javascript) | Scriptengine en basisomgeving | Klinkt het als een gangbare versie |
| Canvas Fingerprint (/canvas) | Canvas-beeldhash | Blijft dezelfde omgeving stabiel |
| WebGL Report (/webgl) | GPU-fabrikant en renderertype | Past bij het apparaatprofiel |
| Font Fingerprinting (/fonts) | Lettertypelijst en -afmetingen | Aantal en talen spreken elkaar niet tegen |
| ClientRects (/rects) | Precisie van elementposities | Zelfde omgeving, zelfde meetwaarden |
| Client-Hints Test (/client-hints) | Merk en platform in de headers | Komt overeen met de scriptwaarden |
| TLS Client Test (/tls) | Cryptografisch kenmerk bij de handshake | Past bij de aangegeven kernversie |
Waar elke groep op let
De eerste groep is de uitgangsgroep; vier tests beantwoorden dezelfde vraag: verlaat het verzoek de proxy echt? /ip bekijkt IP en locatie, /dns of de domeinresolutie de proxy voorbijloopt via het lokale netwerk. /webrtc laat zien of de browser via het WebRTC-kanaal het echte adres lekt, /geo toont de geolocatiegegevens. Vindt de uitgangsgroep een lek, test dan de rest nog niet: herstel eerst de proxy en de omgevingsinstellingen.
Twijfel je over de WebRTC-stand, dan beschrijft de WebRTC-instellingen voor fingerprintbrowsers bij welke scenario's elk van de drie standen past. Voor de beoordelingsdetails van het resolutiepad biedt de gids voor DNS-lekdetectie een volledige procedure.
De tweede groep is de uitleesgroep; vijf tests corresponderen met de omgevingsparameters die het paginascript krijgt. /javascript rapporteert de scriptengine en de basiswaarden. /canvas, /webgl, /fonts en /rects zijn de vingerafdrukbronnen voor beeldrendering, GPU, lettertypen en elementposities. Bij deze groep controleer je twee dingen: of de waarden bij het apparaatprofiel passen en of herhaalde tests in dezelfde omgeving stabiel blijven.
Hoe de beeldvorming werkt en hoe je de hash leest, wordt in de Canvas-fingerprintgids nog gedetailleerder uitgelegd.
De derde groep is de declaratiegroep; twee tests dienen als kruiscontrole. De client-hints-pagina toont welk merk en platform de requestheaders declareren en of dat aansluit bij de scriptwaarden. /tls bekijkt de cryptografische kenmerken bij de handshake en of die bij de aangegeven kernversie passen. Beide tests hebben de waarden van de eerste twee groepen als referentie nodig; op zichzelf zeggen ze weinig. Daarom staan ze als laatste.
Hoe je de volgorde opbouwt: drie rondes
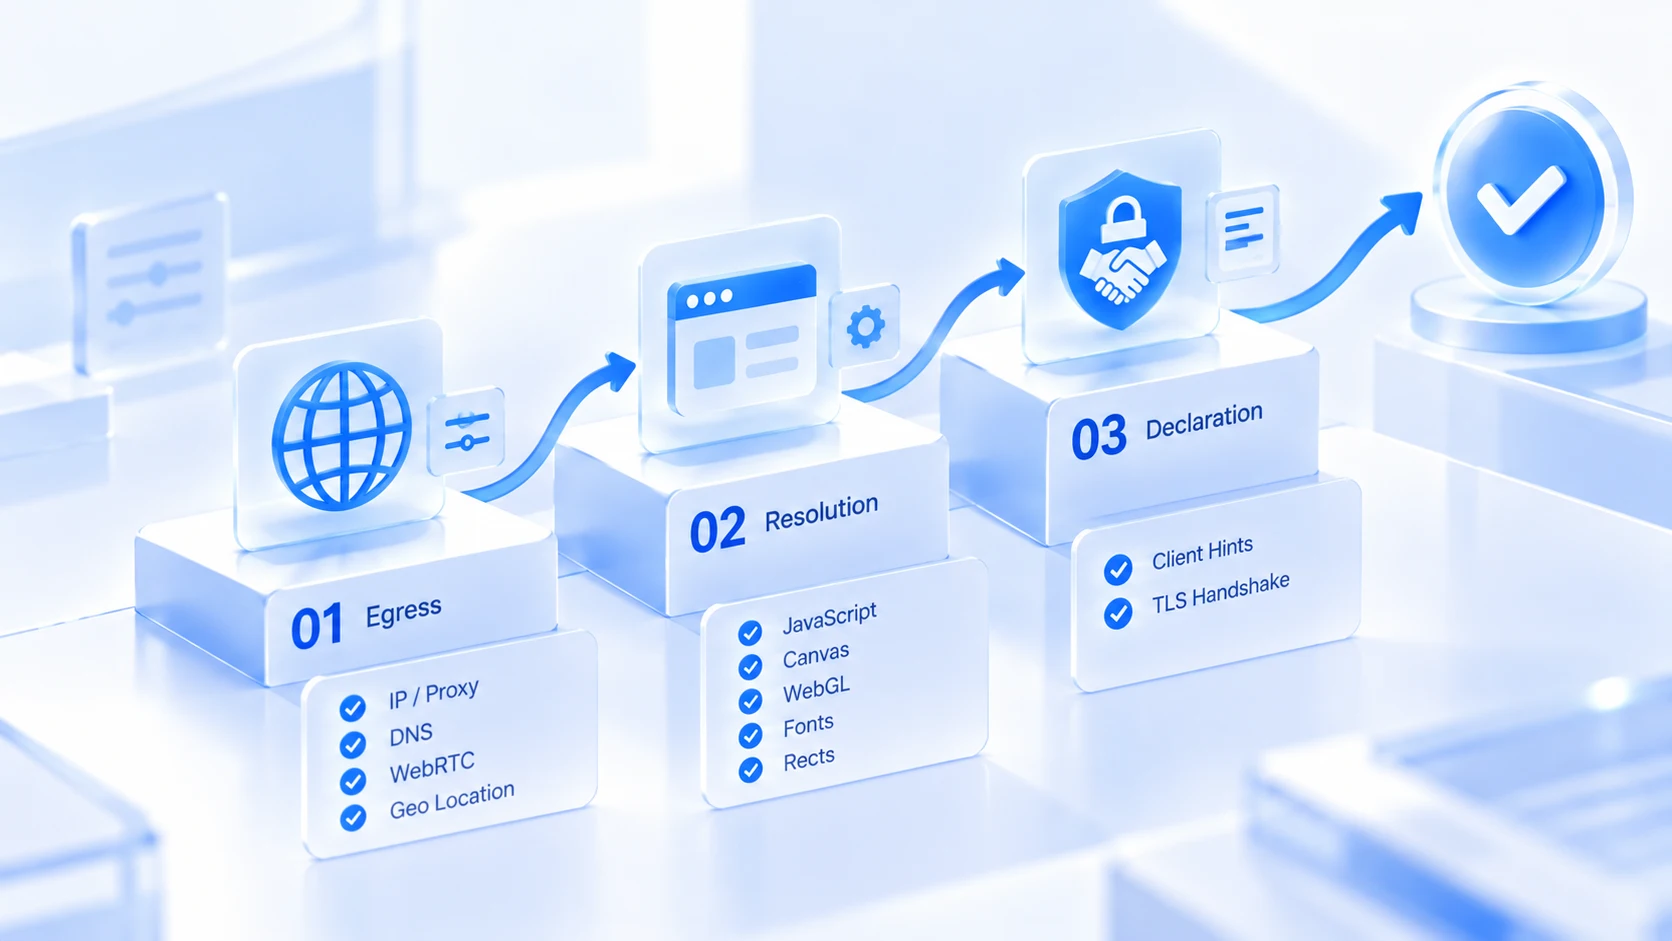
De volgorde volgt de afhankelijkheden: uitgang eerst, dan de rest.
1. De eerste ronde controleert de uitgang: draai /ip, /dns, /webrtc en /geo. Werkt de proxy niet of is er een lek, stop dan en repareer eerst het netwerk. De fingerprinttests zijn anders zinloos.
2. De tweede ronde controleert de uitlezing: draai /javascript, /canvas, /webgl, /fonts en /rects. Controleer per test de profielconsistentie en de stabiliteit binnen dezelfde omgeving en noteer de afwijkende punten.
3. De derde ronde controleert de declaratie: draai /client-hints en /tls. Gebruik de waarden uit de eerste twee rondes als referentie en controleer of declaratie, script en handshake overeenkomen.
Hoe diepgaand je de drie rondes uitvoert, hangt af van het gewicht van de omgeving. Voor een dagelijkse nieuwe omgeving volstaat de eerste ronde plus /canvas en /webgl, klaar in een paar minuten; voor een kritisch account draai je vóór livegang alle 11 tests en noteer je de waarden met datum in het omgevingsdossier, zodat latere configuratiewijzigingen traceerbaar zijn.
De drie testsites kun je met dezelfde gedachte verdelen: Whoer geeft één totaalscore en is geschikt voor de dagelijkse snelle check; Browserscan levert een parametersnapshot voor de ronde-inspectie; BrowserLeaks behandelt één pagina per test en is geschikt om op een concrete vraag door te zoeken. Kloppen de punten niet, doorloop dan nog eens de drie rondes en je vindt de pagina waar het misgaat. Een lage totaalscore zonder duidelijke verliesposten? Vergelijk dan eerst de scoreopbouw in de Whoer-testgids. Daarna vul je de betreffende rondes aan; dat bespaart tijd vergeleken met blind hertesten.
Van detectie naar de omgevingsconfiguratie in MostMate
Uiteindelijk moeten de meetwaarden in de omgevingsconfiguratie terechtkomen. MostMate is een fingerprintbrowser waarin je per account een omgeving aanmaakt en de gegevens geïsoleerd blijven; voor de meeste van de 11 waarden vind je in het aanmaakformulier terug waar ze vandaan komen.
De vier tests van de uitgangsgroep corresponderen met de proxy-instellingen en de WebRTC-stand. De proxy beheer je in een aparte lijst en wijs je daarna aan specifieke omgevingen toe. Voor WebRTC kies je echt, geblokkeerd of aangepast.
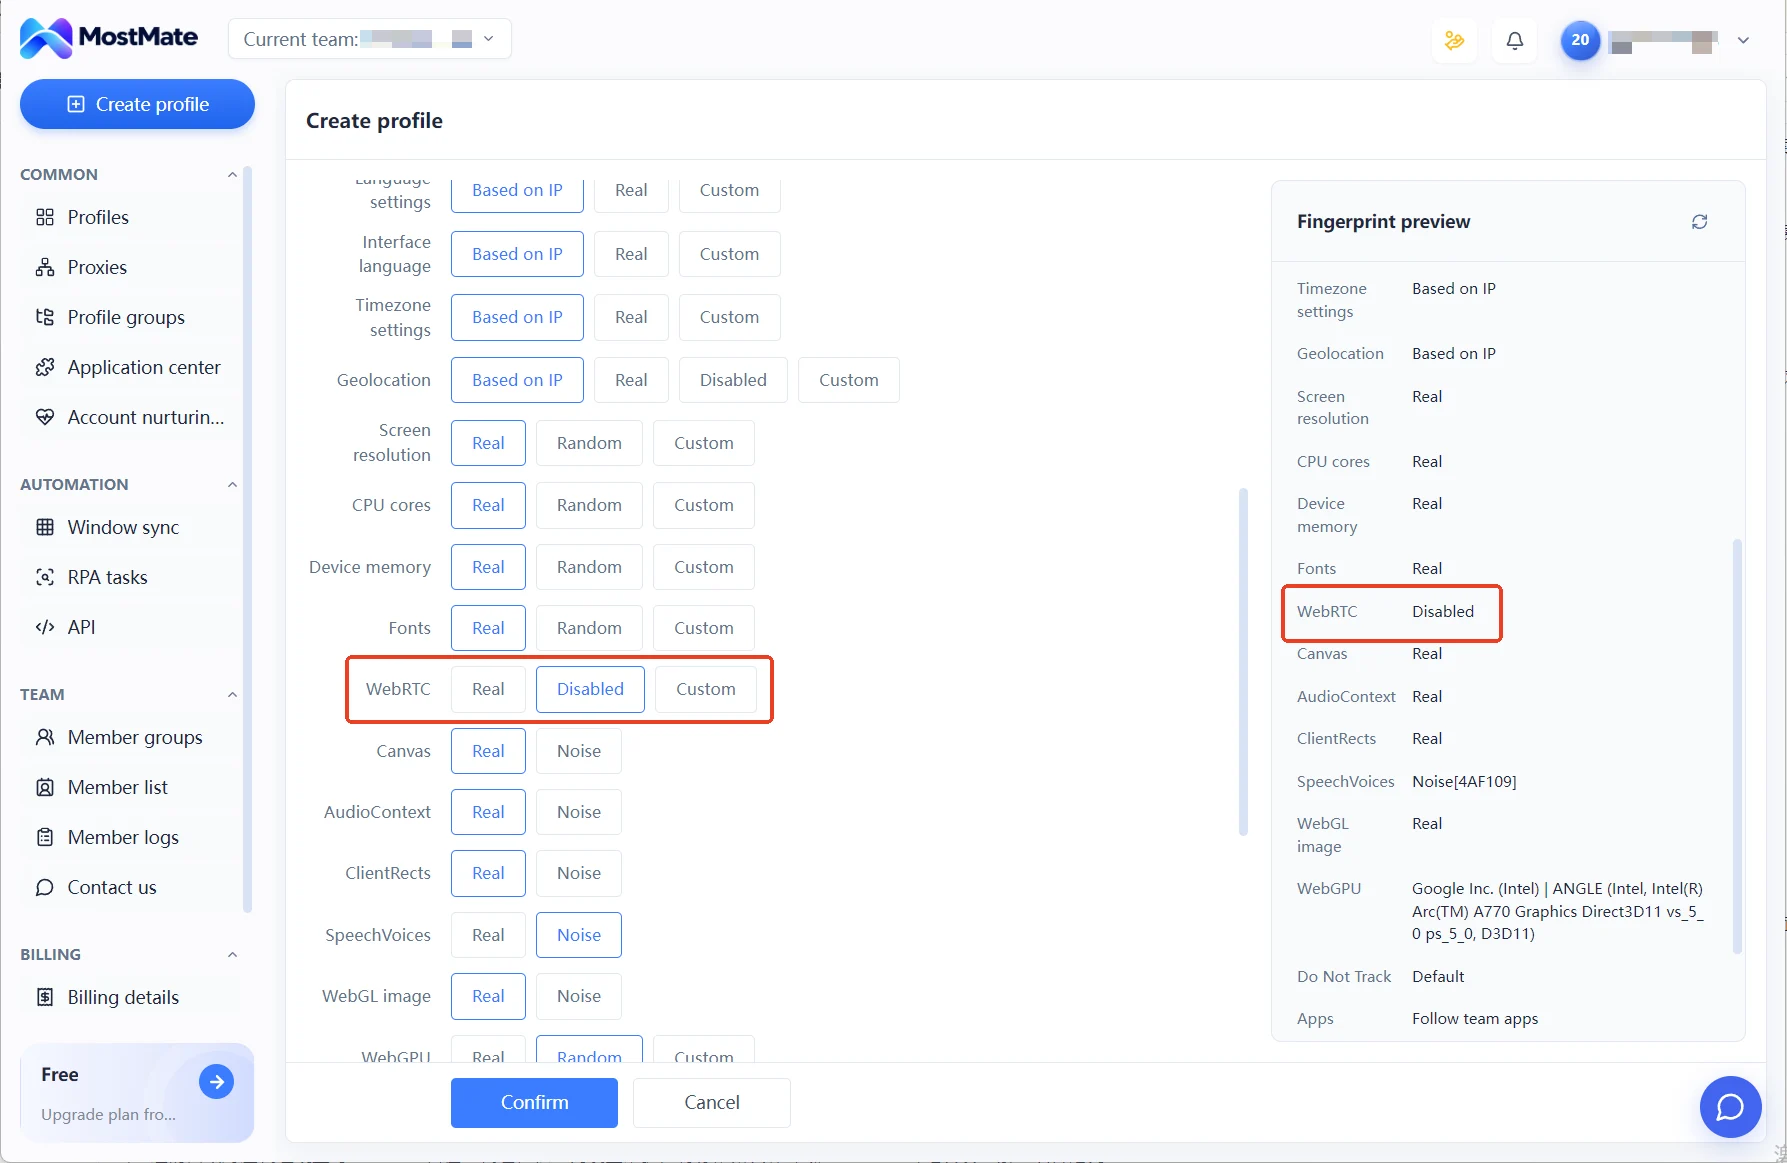
De vijf tests van de uitleesgroep corresponderen met de parameters in de fingerprintinstellingen. Taal, tijdzone en geolocatie worden standaard gegenereerd op basis van het IP. Scherm, aantal cores en geheugen neem je echt over of stel je op een vast niveau. De declaratiegroep vind je terug bij de keuze van besturingssysteem en browserversie. De UA volgt die keuze en blijft bewerkbaar. Of beide declaraties uit dezelfde bron komen, controleer je gewoon op de client-hints-pagina.
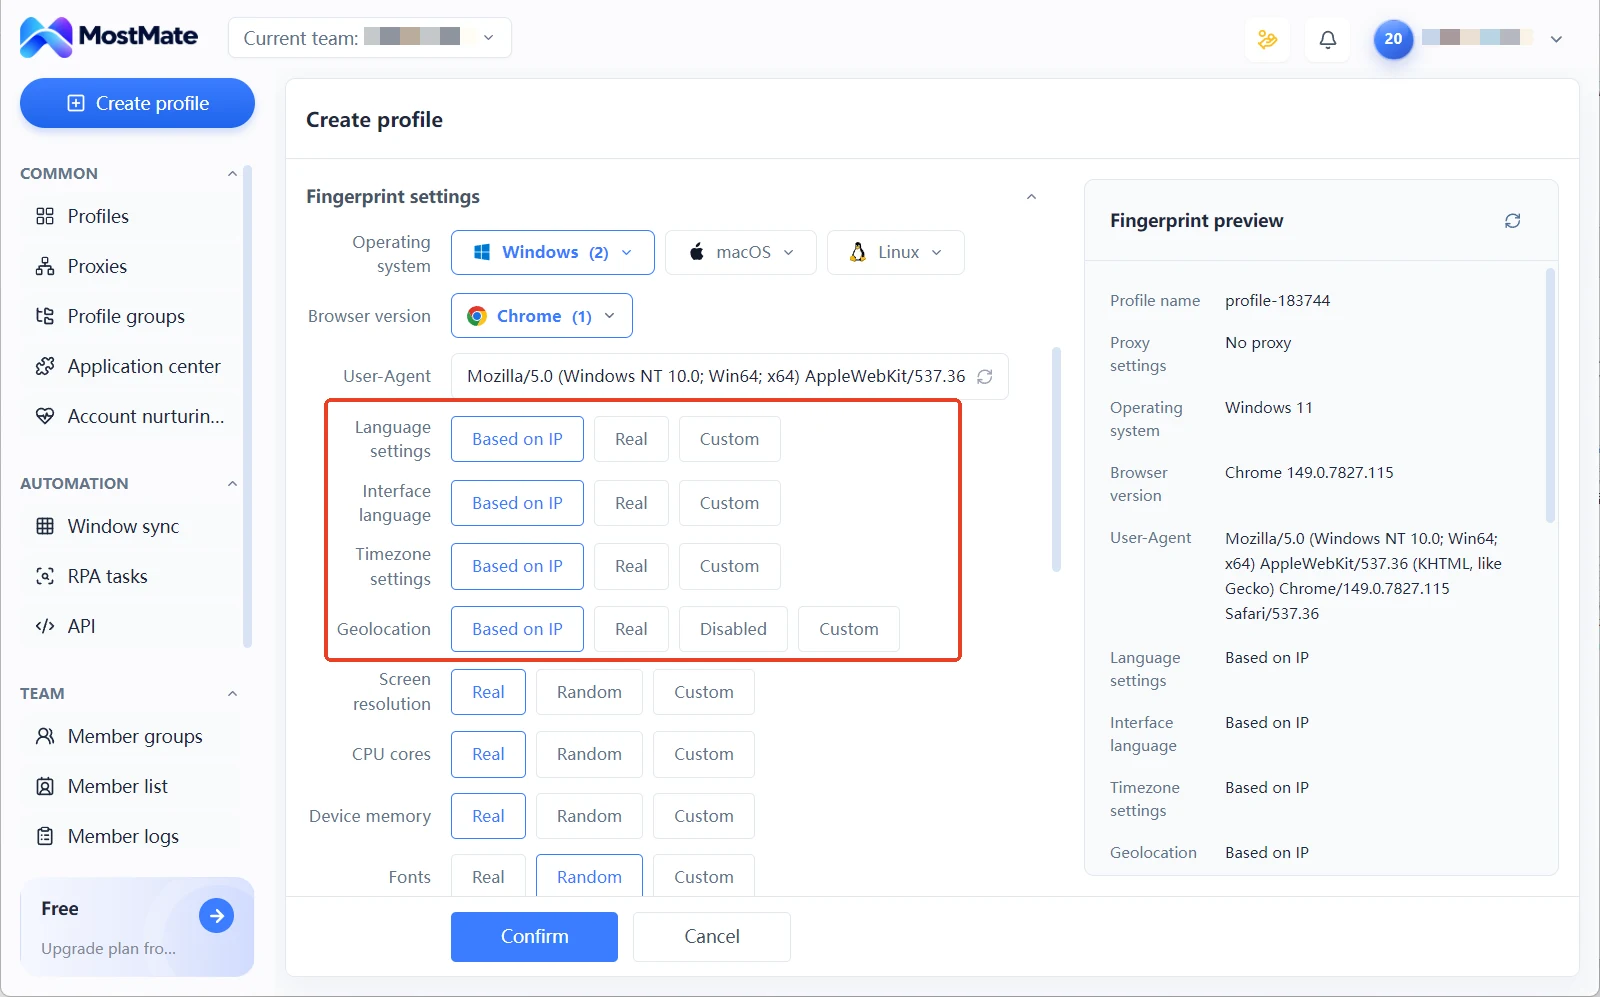
Het fingerprintvoorbeeldpaneel toont bij het aanmaken van een omgeving al de waarde van elke parameter, zodat duidelijke tegenstrijdigheden ter plekke verdwijnen in plaats van door een detectiepagina ontdekt te worden. Een compleet beeld van het hele aanmaakproces vind je op de productpagina van MostMate. Detectie en configuratie richten zich op de signalen van de omgevingslaag; of accounts door het platform worden gekoppeld, hangt daarnaast af van de platformregels en je gebruiksgedrag.
Veelgestelde vragen
Moet je je bij BrowserLeaks registreren, en kost het geld?
Registreren is niet nodig: de detectiepagina start automatisch en de hoofdtests zijn gratis. Het verdienmodel zit in het aanbieden van data-interfaces aan derden; als gewone gebruiker kun je direct aan de slag.
Moeten alle 11 tests elke keer opnieuw?
Dagelijks niet. De eerste ronde met de uitgangsgroep plus twee of drie uitleestests dekt in enkele minuten het grootste deel van de risico's. Draai vóór livegang van een kritische omgeving alle 11 tests, of zodra de waarden onderling niet kloppen.
Zijn afwijkende resultaten bij twee tests in dezelfde omgeving normaal?
Beoordeel het per test. Canvas-hash, lettertypelijst en uitgangs-IP horen stabiel te zijn; steeds andere waarden wijzen op een configuratieprobleem. Enkele dynamische weergavetests schommelen licht, en dat is geen afwijking.
BrowserLeaks of Whoer: welke gebruik je?
Ze sluiten elkaar niet uit. Whoer geeft een totaalscore en is geschikt voor de dagelijkse snelle check; BrowserLeaks behandelt één pagina per test en is geschikt om een concreet probleem te lokaliseren. Voor de interpretatie van de waarden van beide biedt de Whoer-testgids een vergelijking.
Tot slot
De 11 hoofdtests van BrowserLeaks zijn in essentie een gelaagde controle van je omgeving. De uitgangsgroep bevestigt waar het verzoek vertrekt, de uitleesgroep wat het script ziet en de declaratiegroep of handshake en waarden uit dezelfde bron komen; elke ronde heeft een helder controlepunt.
Doorloop de drie rondes vóór elke livegang van een nieuwe omgeving en noteer de waarden in je dossier. Wil je deze controles in je dagelijkse proces inbouwen, download dan MostMate: maak eerst de omgeving aan, bekijk het fingerprintvoorbeeld en loop daarna de detectiepagina's test voor test na.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



