
Як перевіряти BrowserLeaks: 11 перевірок і повний порядок огляду
На головній сторінці BrowserLeaks перевірки викладені довгим списком: IP, Canvas, WebGL, шрифти, TLS. Хтось проходить їх від першої до останньої, витрачає понад годину, а закривши сторінку, не пам'ятає, що саме виявила кожна з них. Хтось обмежується однією сторінкою IP і на цьому закінчує. Параметри сторінкових скриптів лишаються недоторканими.
Обидва підходи не дають стабільного результату. Проблема в порядку: показники не збігаються між собою, і після перевірки все одно незрозуміло, чи є в середовищі вади.
У цій статті 11 основних поширених перевірок BrowserLeaks зведено в три групи: мережевий вихід, зчитування сторінки та оголошення з'єднання, спершу пояснюємо, що вимірює кожна група, а далі даємо повний порядок від виходу до рукостискання. Усі сторінки відкриваються в браузері й працюють одразу.
Структура сайту: одна сторінка на одну перевірку, спершу три групи
BrowserLeaks влаштований так: кожен вимір має окрему сторінку, а головна сторінка слугує входом. Для користувачів fingerprint-браузерів щоденний набір становлять 11 основних перевірок; додаткові, як-от перевірка фільтрації вмісту, CSS media queries чи розширень, додають за потреби. Перевірки застарілих плагінів на кшталт Flash і Java більше не оновлюються, звертати на них увагу не потрібно.
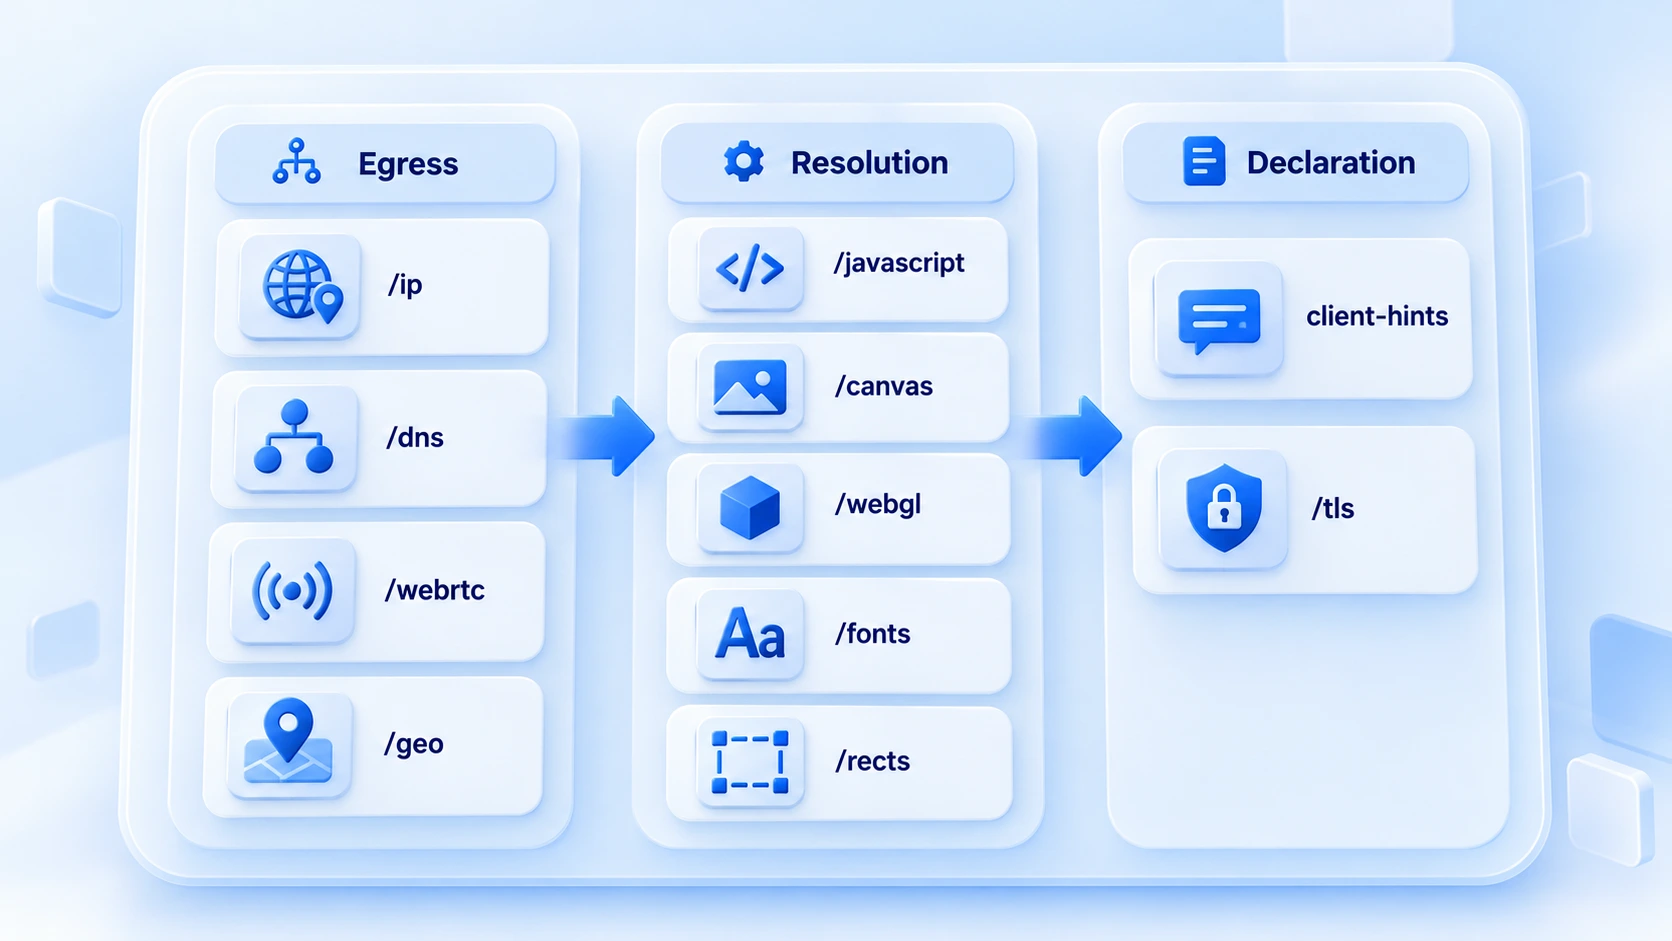
За джерелом показників 11 перевірок поділено на три групи: перша показує, звідки виходить запит; друга, що зчитують скрипти сторінки; третя, які оголошення надсилаються під час рукостискання з'єднання. Спершу зведена таблиця:
| Перевірка | Що вимірює | Що звіряти для кількох акаунтів |
|---|---|---|
| IP Address(/ip) | вихідний IP і прив'язка до регіону | чи збігається з налаштуваннями проксі |
| DNS Leak Test(/dns) | шлях розв'язання доменних імен | чи обходить DNS-запит проксі |
| WebRTC Leak Test(/webrtc) | адреси, доступні через WebRTC | чи не видно справжній IP |
| Geolocation API(/geo) | геодані браузера | чи узгоджується з регіоном IP |
| JavaScript(/javascript) | рушій скриптів і базове середовище | чи в межах основних версій |
| Canvas Fingerprint(/canvas) | хеш зображення Canvas | чи стабільний при повторах |
| WebGL Report(/webgl) | виробник і модель GPU | чи збігається з профілем пристрою |
| Font Fingerprinting(/fonts) | перелік шрифтів і розміри | кількість і мови без суперечностей |
| ClientRects(/rects) | точність позицій елементів | однакові показники в тому самому середовищі |
| Client-Hints Test(/client-hints) | бренд і платформа в заголовках | чи збігається зі зчитуванням скриптів |
| TLS Client Test(/tls) | характеристики шифрування | чи узгоджується із заявленою версією ядра |
На що дивитися в кожній групі
Перша група: вихідна. Чотири перевірки відповідають на одне запитання: чи справді запит виходить через проксі. /ip показує IP і регіон, /dns показує, чи обходить розв'язання доменів проксі й іде локально. /webrtc виявляє, чи не просочується справжня адреса через канал WebRTC, /geo показує геодані. Якщо вихідна група виявила витік, решту поки не перевіряйте: спершу полагодьте проксі та налаштування середовища.
Якщо вагаєтеся з вибором режиму WebRTC, у гіді з налаштування WebRTC для fingerprint-браузерів розглянуто сценарії застосування кожного з трьох режимів. Деталі оцінювання шляху розв'язання наведено в посібнику з виявлення витоків DNS.
Друга група: зчитування. П'ять перевірок відповідають параметрам середовища, які отримують скрипти сторінки. /javascript повідомляє про рушій скриптів і базові показники. /canvas, /webgl, /fonts та /rects є джерелами відбитків для зображення, GPU, шрифтів і позицій елементів. У цій групі звіряють дві речі: чи збігаються показники з профілем пристрою та чи стабільні вони під час повторних перевірок того самого середовища.
Логіку формування зображення та читання хешів докладніше розглянуто в посібнику з Canvas-відбитків.
Третя група: оголошення. Дві перевірки виконують перехресну звірку. Сторінка client-hints показує бренд і платформу браузера, заявлені в заголовках запитів, і те, чи це той самий набір, що зчитують скрипти сторінки. /tls показує характеристики шифрування під час рукостискання та їхню відповідність заявленій версії ядра. Ці дві перевірки звіряють із показниками попередніх груп, окремо вони проблеми не виявлять. Тому їх залишають наприкінці.
Як вибудувати порядок: три кола перевірок
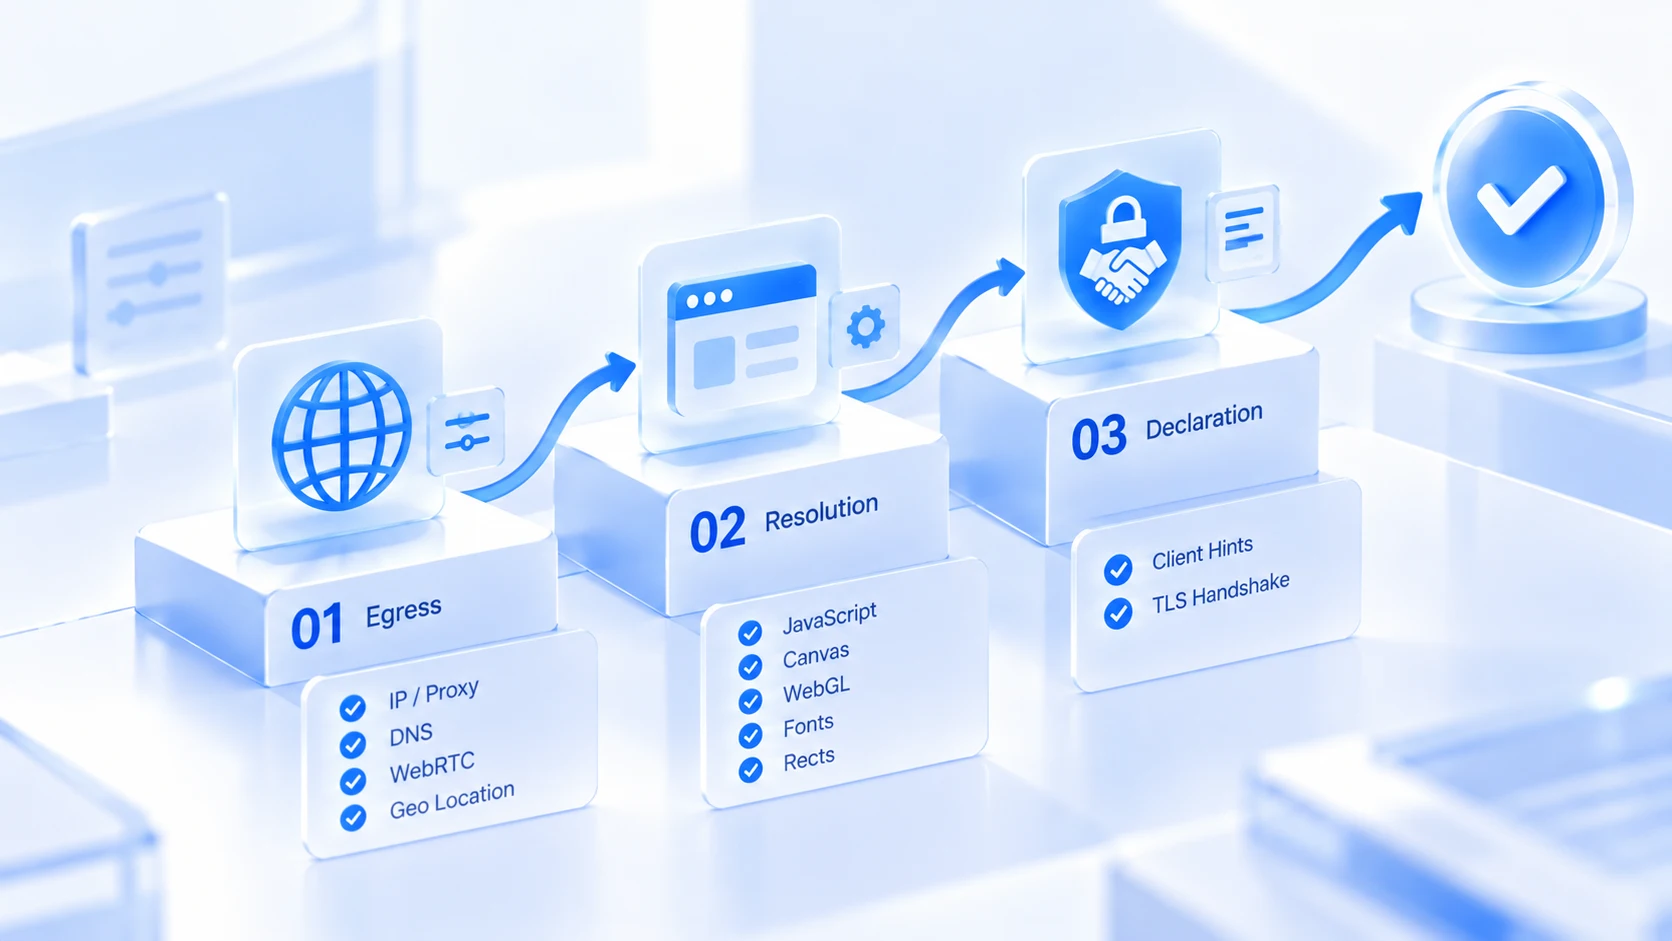
Вихід є передумовою, зчитування основним етапом, оголошення завершенням.
1. Перше коло: перевірка виходу: /ip, /dns, /webrtc, /geo. Якщо проксі не запрацював або є витік, зупиніться й полагодьте мережу. Перевірки відбитків без цього марні.
2. Друге коло: перевірка зчитування: /javascript, /canvas, /webgl, /fonts, /rects. Слідкуйте за відповідністю профілю та стабільністю в межах середовища, фіксуйте підозрілі позиції.
3. Третє коло: перевірка оголошень: /client-hints, /tls. Звіряйте з показниками перших двох кіл і переконайтеся, що оголошення, скрипти та рукостискання узгоджуються.
Глибина трьох кіл залежить від ваги середовища. Для повсякденних нових середовищ достатньо першого кола та двох перевірок /canvas і /webgl, на це піде кілька хвилин. Перед запуском ключових акаунтів пройдіть усі 11 перевірок і запишіть показники з датою в архів середовища: згодом буде легко відстежити зміни конфігурації.
Три сервіси перевірки можна розподілити за тим самим принципом: Whoer видає загальний бал і підходить для щоденної швидкої перевірки; Browserscan дає знімок параметрів для звірки під час планового огляду; BrowserLeaks розбиває все по сторінках і підходить для заглиблення в конкретну проблему. Якщо бал виглядає підозріло, пройдіть три кола за порядком, і ви знайдете сторінку з вадою. Коли бал низький, а причину втрати балів не видно, спершу звірте структуру оцінювання в посібнику з перевірки Whoer. Потім повторіть потрібне коло: це економить час порівняно зі сліпим повторним тестуванням.
Як це відповідає налаштуванням середовища в MostMate
Показники перевірок зрештою мають бути закріплені в конфігурації середовища. MostMate є fingerprint-браузером: середовища створюються окремо для кожного акаунта, дані ізольовані одне від одного, і більшість із 11 показників можна відстежити у формі створення.
Чотири перевірки вихідної групи відповідають налаштуванням проксі та режиму WebRTC. Проксі ведуться в окремому списку, а потім призначаються конкретним середовищам. Для WebRTC доступні режими: справжній, заборонений або власний.
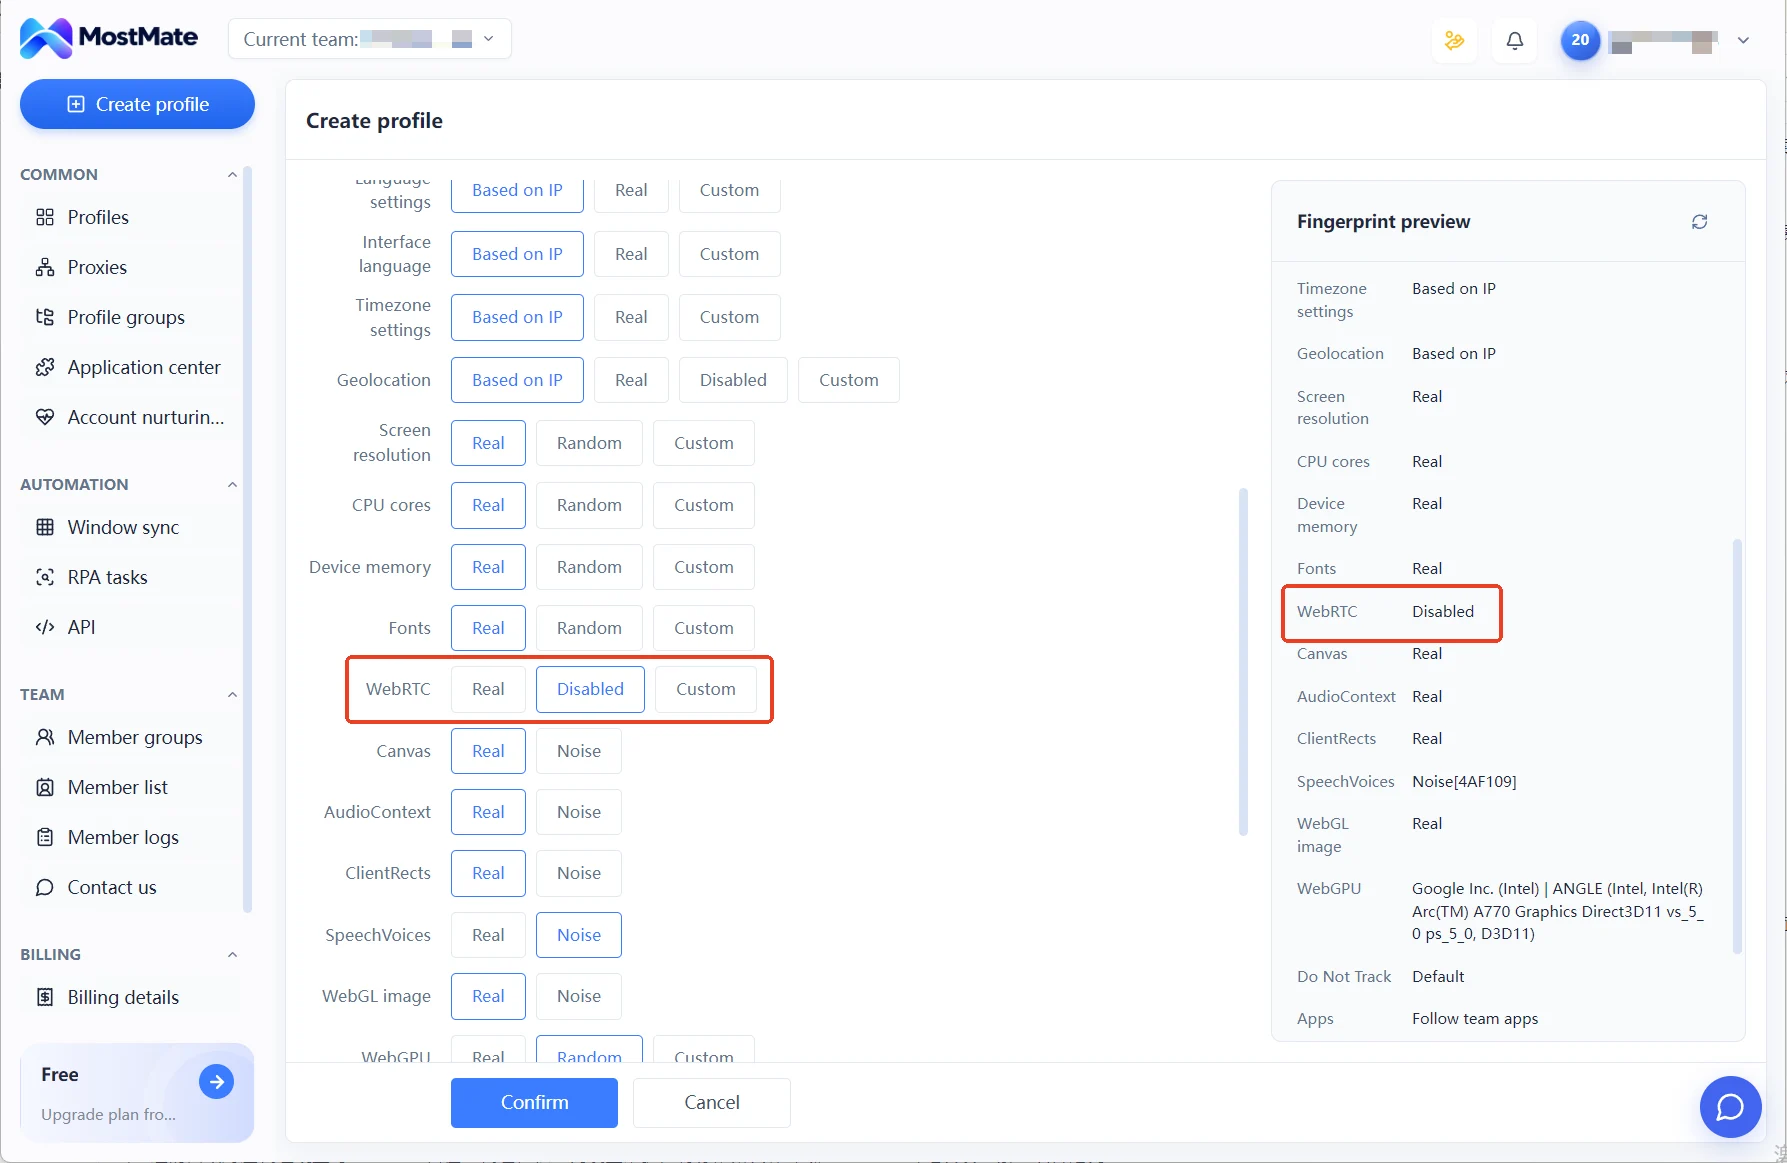
П'ять перевірок групи зчитування відповідають окремим параметрам налаштувань відбитків. Мова, часовий пояс і геолокацію типово згенеровано за принципом «конфігурація на основі IP». Екран, кількість ядер, пам'ять тощо беруться з реальних значень або задаються на певному рівні. Вхід для групи оголошень: вибір операційної системи та версії браузера. UA генерується разом із вибором і надалі редагується. Чи мають обидва оголошення одне джерело, звіряйте на сторінці client-hints.
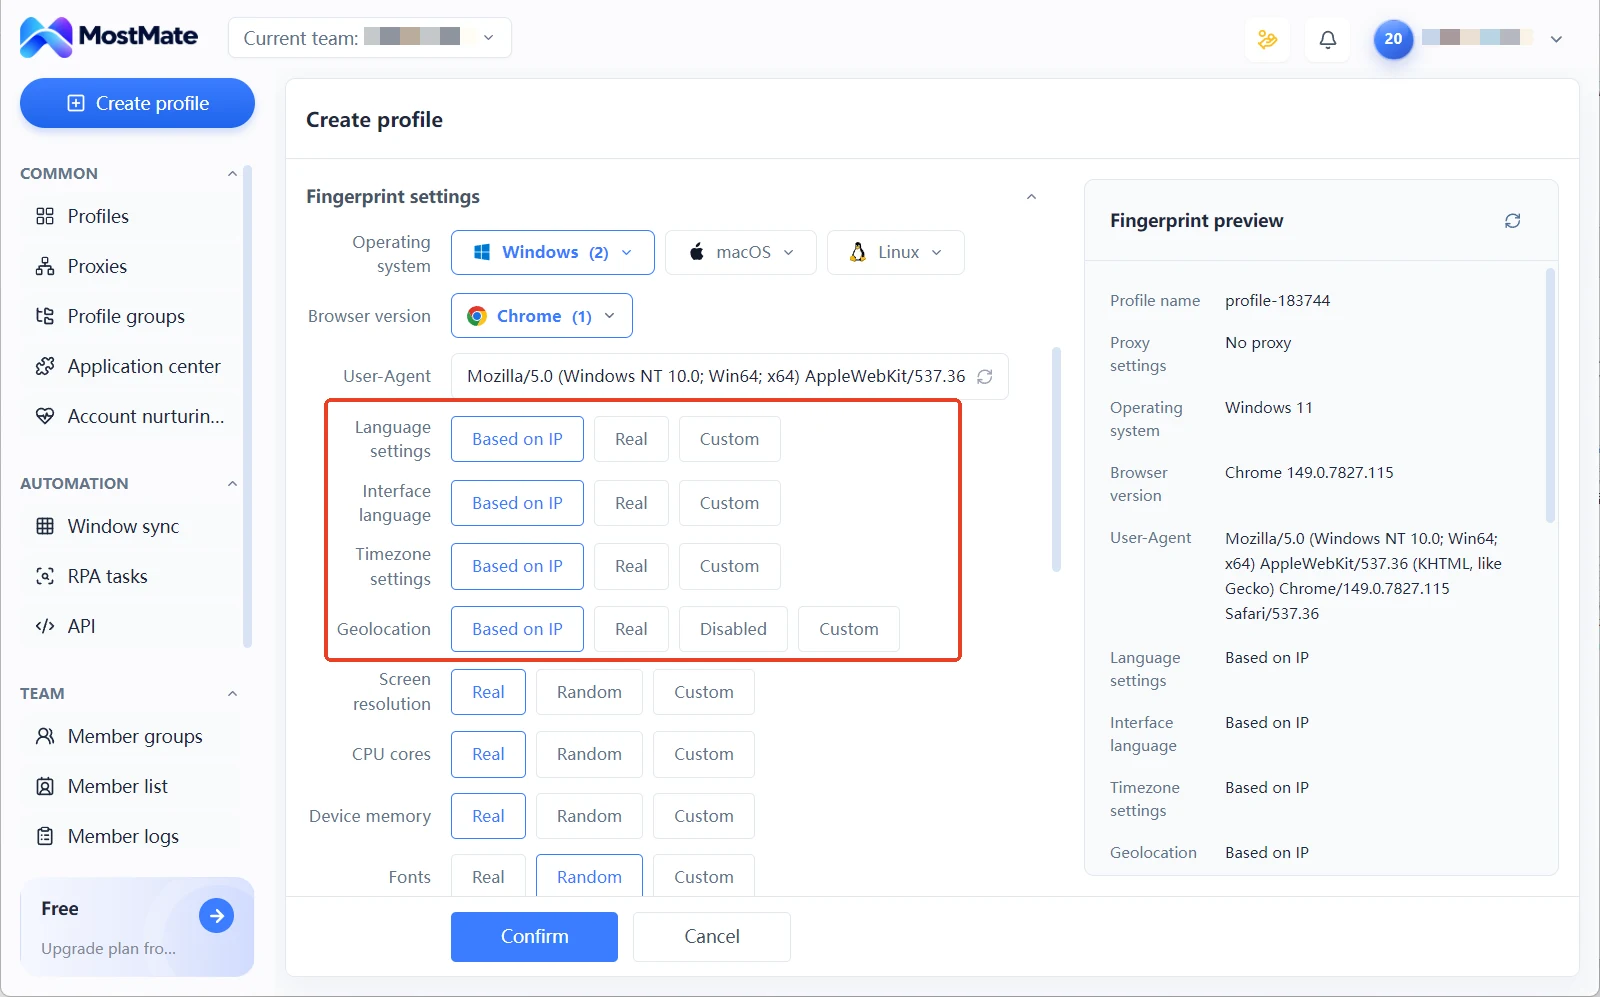
Панель попереднього перегляду відбитків ще на етапі створення середовища показує значення всіх параметрів, тож очевидні суперечності виправляються одразу, не чекаючи на сторінку перевірки. Повну картину процесу створення можна спершу переглянути на сторінці опису продукту MostMate. Перевірка та конфігурація вирівнюють сигнали саме на рівні середовища; чи пов'язує платформа акаунти, залежить ще й від правил платформи та поведінки користування.
Часті запитання
Чи потрібна реєстрація в BrowserLeaks і чи це платно?
Реєстрація не потрібна: сторінки перевірок запускаються автоматично після відкриття, основні перевірки безкоштовні. Сервіс заробляє на наданні інтерфейсів даних зовнішнім клієнтам, тож звичайним користувачам достатньо просто проходити перевірку.
Чи потрібно щоразу проходити всі 11 перевірок?
У повсякденному режимі ні. Перше коло вихідної групи та два-три пункти зчитування за кілька хвилин покривають більшість ризиків. Перед запуском ключових середовищ або коли показники між собою не узгоджуються, пройдіть усі 11 перевірок.
Результати двох перевірок того самого середовища відрізняються: чи це нормально?
Дивіться за позиціями. Хеш Canvas, перелік шрифтів та вихідний IP мають бути стабільними; різні показники під час повторів свідчать про проблему в конфігурації. Поодинокі динамічні показники можуть трохи коливатися, це не аномалія.
Що обрати: BrowserLeaks чи Whoer?
Вони не конфліктують. Whoer видає загальний бал і підходить для щоденної швидкої перевірки; BrowserLeaks розбиває все по сторінках і підходить для точного визначення проблеми. Як тлумачити показники обох сервісів у парі, описано в посібнику з перевірки Whoer.
Підсумок
11 основних перевірок BrowserLeaks по суті є багаторівневою звіркою середовища. Вихідна група підтверджує, звідки виходить запит; група зчитування, що бачать скрипти; група оголошень, чи мають рукостискання й показники одне джерело. У кожного кола є чіткий об'єкт звірки.
Перед запуском нового середовища пройдіть три кола й запишіть показники в архів. Хочете вбудувати ці звірки у повсякденний процес: завантажте MostMate, після створення середовища спершу подивіться панель попереднього перегляду відбитків, а потім по черзі пройдіть сторінки перевірок.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



