
Как проверять окружение в BrowserLeaks: 11 проверок и полный порядок
Открываете главную страницу BrowserLeaks и видите длинный список проверок: IP, Canvas, WebGL, шрифты, TLS. Кто-то проходит пункты подряд больше часа, закрывает страницу и не помнит, что показал каждый пункт. Кто-то ограничивается страницей IP и заканчивает, не тронув ни одного параметра, который считывают скрипты.
Оба подхода не дают устойчивого вывода. Проблема в порядке: показания не сходятся между собой, и после проверки по-прежнему непонятно, есть ли у окружения дефект.
В статье разобраны 11 основных проверок BrowserLeaks, они разделены на три группы: сетевой выход, чтение страницы, параметры соединения, сначала о том, что проверяет каждая группа, затем полный порядок от выхода до handshake. Все страницы открываются в браузере и проверяются сразу.
Структура сайта: одна страница на один тест, сначала делим на три группы
В BrowserLeaks каждое направление проверки вынесено на отдельную страницу, главная служит входом. Для пользователей антидетект-браузеров повседневный набор это 11 основных проверок; дополнительные вроде проверки контентной фильтрации, CSS media queries и расширений добавляются по необходимости. Старые проверки плагинов Flash и Java больше не поддерживаются, о них можно забыть.
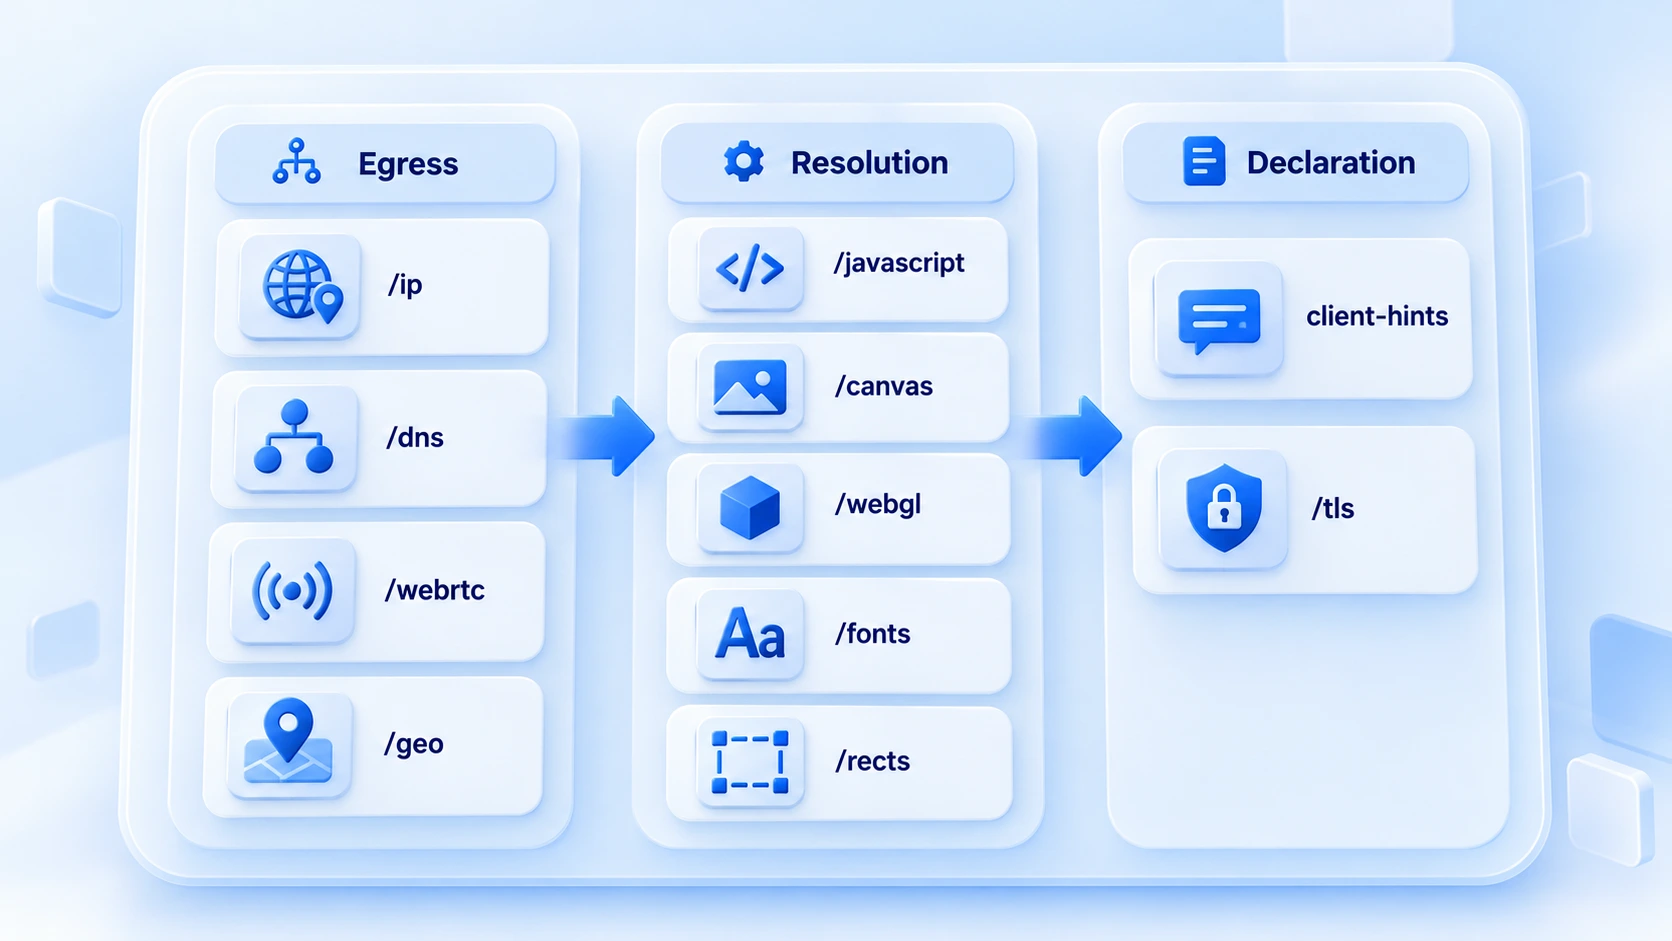
11 проверок делятся на три группы по источнику показаний: первая группа смотрит, откуда уходит запрос, вторая видит, что считали скрипты страницы, третья проверяет заявленные параметры при handshake соединения. Сначала сводная таблица:
| Проверка | Что измеряет | Что сверять для мультиаккаунтов |
|---|---|---|
| IP Address (/ip) | Внешний IP и геолокация | Совпадает ли с настройками прокси |
| DNS Leak Test (/dns) | Маршрут разрешения доменов | Не уходит ли резолвинг мимо прокси |
| WebRTC Leak Test (/webrtc) | Адреса, раскрытые через WebRTC | Не утекает ли реальный IP |
| Geolocation API (/geo) | Показания геолокации браузера | Соответствует ли региону IP |
| JavaScript (/javascript) | Движок скриптов и базовые параметры | Вписываются ли в популярные версии |
| Canvas Fingerprint (/canvas) | Хеш изображения Canvas | Стабильность при повторных прогонах |
| WebGL Report (/webgl) | Производитель GPU и модель рендерера | Совпадает ли с профилем устройства |
| Font Fingerprinting (/fonts) | Список шрифтов и размеры отрисовки | Количество и языки без противоречий |
| ClientRects (/rects) | Точность координат элементов | Показания одного окружения совпадают |
| Client-Hints Test (/client-hints) | Бренд и платформа в заголовках запросов | Сходится ли со скриптовыми показаниями |
| TLS Client Test (/tls) | Шифровальный профиль при handshake | Соответствует ли заявленной версии ядра |
За чем следить в каждой группе
Первая группа, выходная: четыре проверки отвечают на один вопрос, уходит ли запрос действительно через прокси. /ip показывает внешний IP и регион, /dns проверяет, не уходит ли разрешение доменов в обход прокси. /webrtc выявляет утечку реального адреса через канал WebRTC, /geo снимает показания геолокации. Если выходная группа нашла утечку, остальные проверки откладываются: сначала исправляются прокси и настройки окружения.
Как выбрать режим WebRTC, если сомневаетесь: сценарии применения каждого из трёх режимов описаны в статье настройки WebRTC в антидетект-браузере. Логика оценки маршрута резолвинга раскрыта в руководстве по проверке DNS Leak.
Вторая группа, чтение: пять проверок соответствуют параметрам окружения, которые считывают скрипты страницы. /javascript сообщает о движке скриптов и базовых показаниях. /canvas, /webgl, /fonts и /rects это источники отпечатка: отрисовка изображений, видеокарта, шрифты, координаты элементов. Здесь сверяются две вещи: совпадение показаний с профилем устройства и стабильность при повторных прогонах одного окружения.
Логика формирования изображения и чтения хеша подробнее раскрыта в руководстве по Canvas-отпечатку.
Третья группа, декларации: две проверки на перекрёстную сверку. На странице client-hints сверяется, совпадают ли бренд браузера и платформа, заявленные в заголовках запросов, с показаниями скриптов страницы. /tls фиксирует шифровальный профиль при handshake и то, насколько он соответствует заявленной версии ядра. Обе проверки опираются на показания первых двух групп, по отдельности проблем не выявляют, поэтому идут последними.
Порядок проверки: три прохода
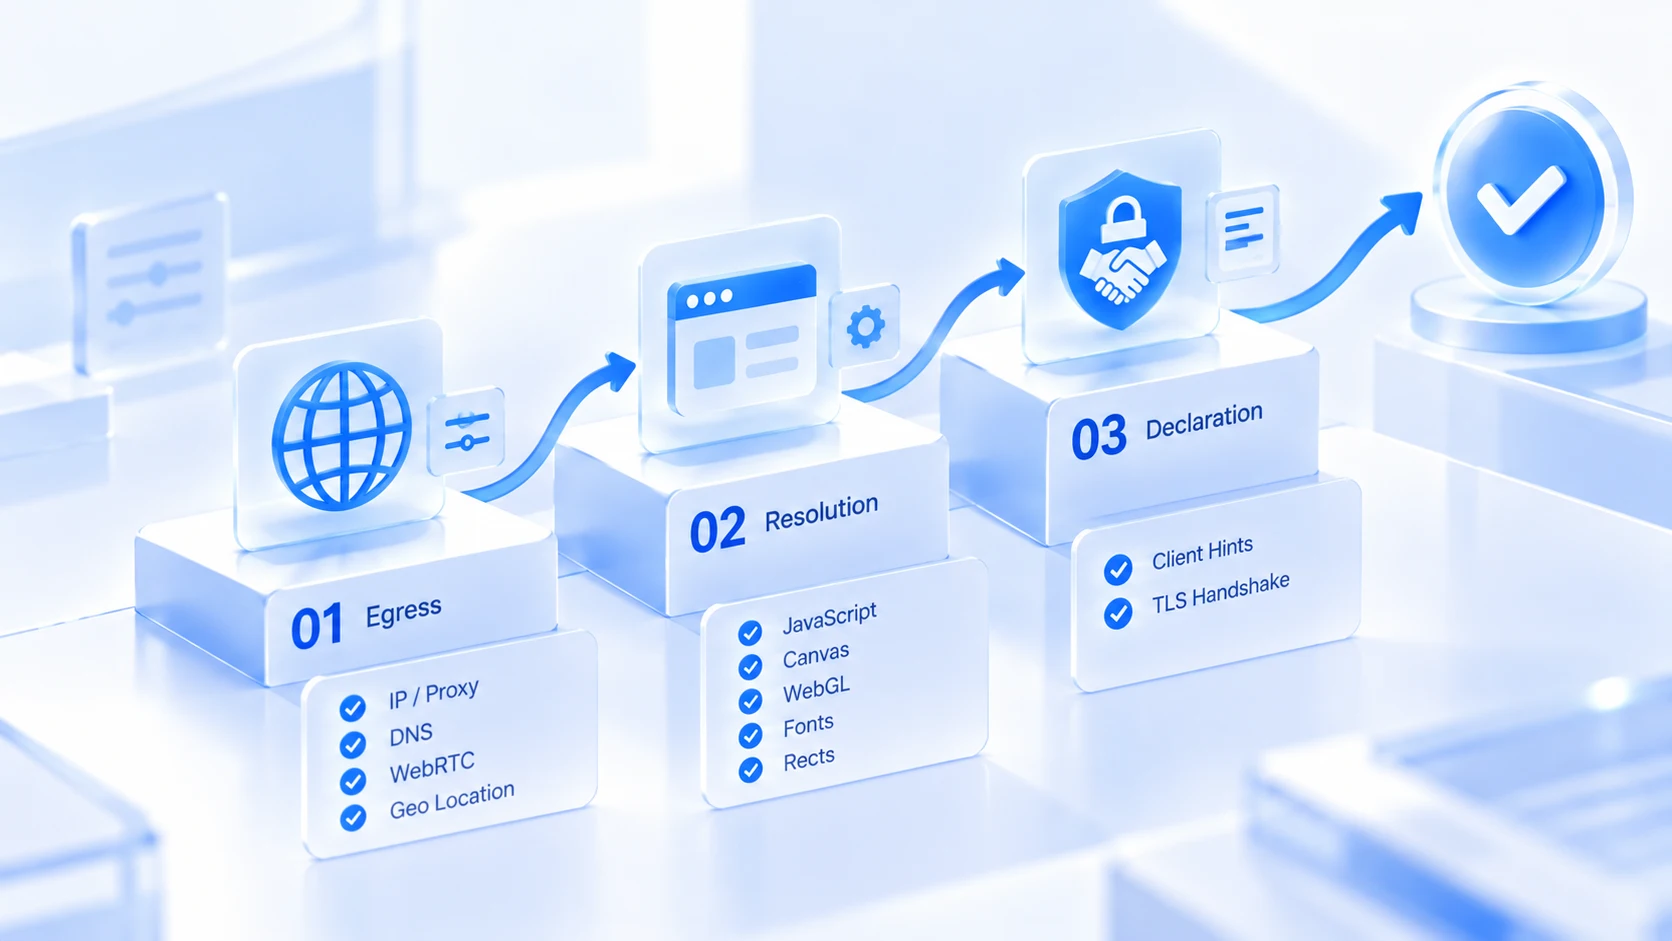
Порядок выстроен по зависимостям: выход, чтение, декларации.
1. Первый проход, выход: прогоните /ip, /dns, /webrtc и /geo. Прокси не работает или есть утечка, остановитесь и сначала исправьте сеть. Проверять отпечатки дальше бессмысленно.
2. Второй проход, чтение: прогоните /javascript, /canvas, /webgl, /fonts и /rects. Сверяйте каждый пункт с профилем устройства и стабильностью одного окружения, отмечайте отклонения.
3. Третий проход, декларации: прогоните /client-hints и /tls. Сверьте показания с результатами первых двух проходов и убедитесь, что заголовки, скрипты и handshake говорят одно и то же.
Глубина трёх проходов зависит от веса окружения. Повседневному новому окружению достаточно первого прохода плюс /canvas и /webgl, несколько минут и готово. Перед запуском критичного аккаунта прогоните все 11 проверок и запишите показания с датой в карточку окружения: позднее изменения конфигурации можно будет отследить.
Три сервиса проверки делят работу по той же логике. Whoer выдаёт общий балл, подходит для ежедневной быстрой проверки. Browserscan даёт снимок параметров, удобен для сверки при осмотре. BrowserLeaks раскладывает материал по одной странице на проверку и подходит для конкретных вопросов: если балл подозрителен, пройдите три прохода по порядку и найдёте страницу с проблемой. Когда балл низкий, а причина неясна, сверьтесь сначала со структурой оценки в руководстве по проверке Whoer, затем вернитесь и повторите нужный проход: это быстрее слепых перепроверок.
Как это ложится на настройки окружения в MostMate
Показания проверок в итоге сводятся к конфигурации окружения. MostMate это антидетект-браузер, где окружение создаётся под каждый аккаунт, данные изолированы друг от друга, и большинство из 11 показаний находят своё место в форме создания окружения.
Четыре проверки выходной группы соответствуют настройкам прокси и режиму WebRTC. Прокси ведутся в отдельном списке и назначаются конкретным окружениям. Для WebRTC доступны варианты: реальный, запрет или собственный.
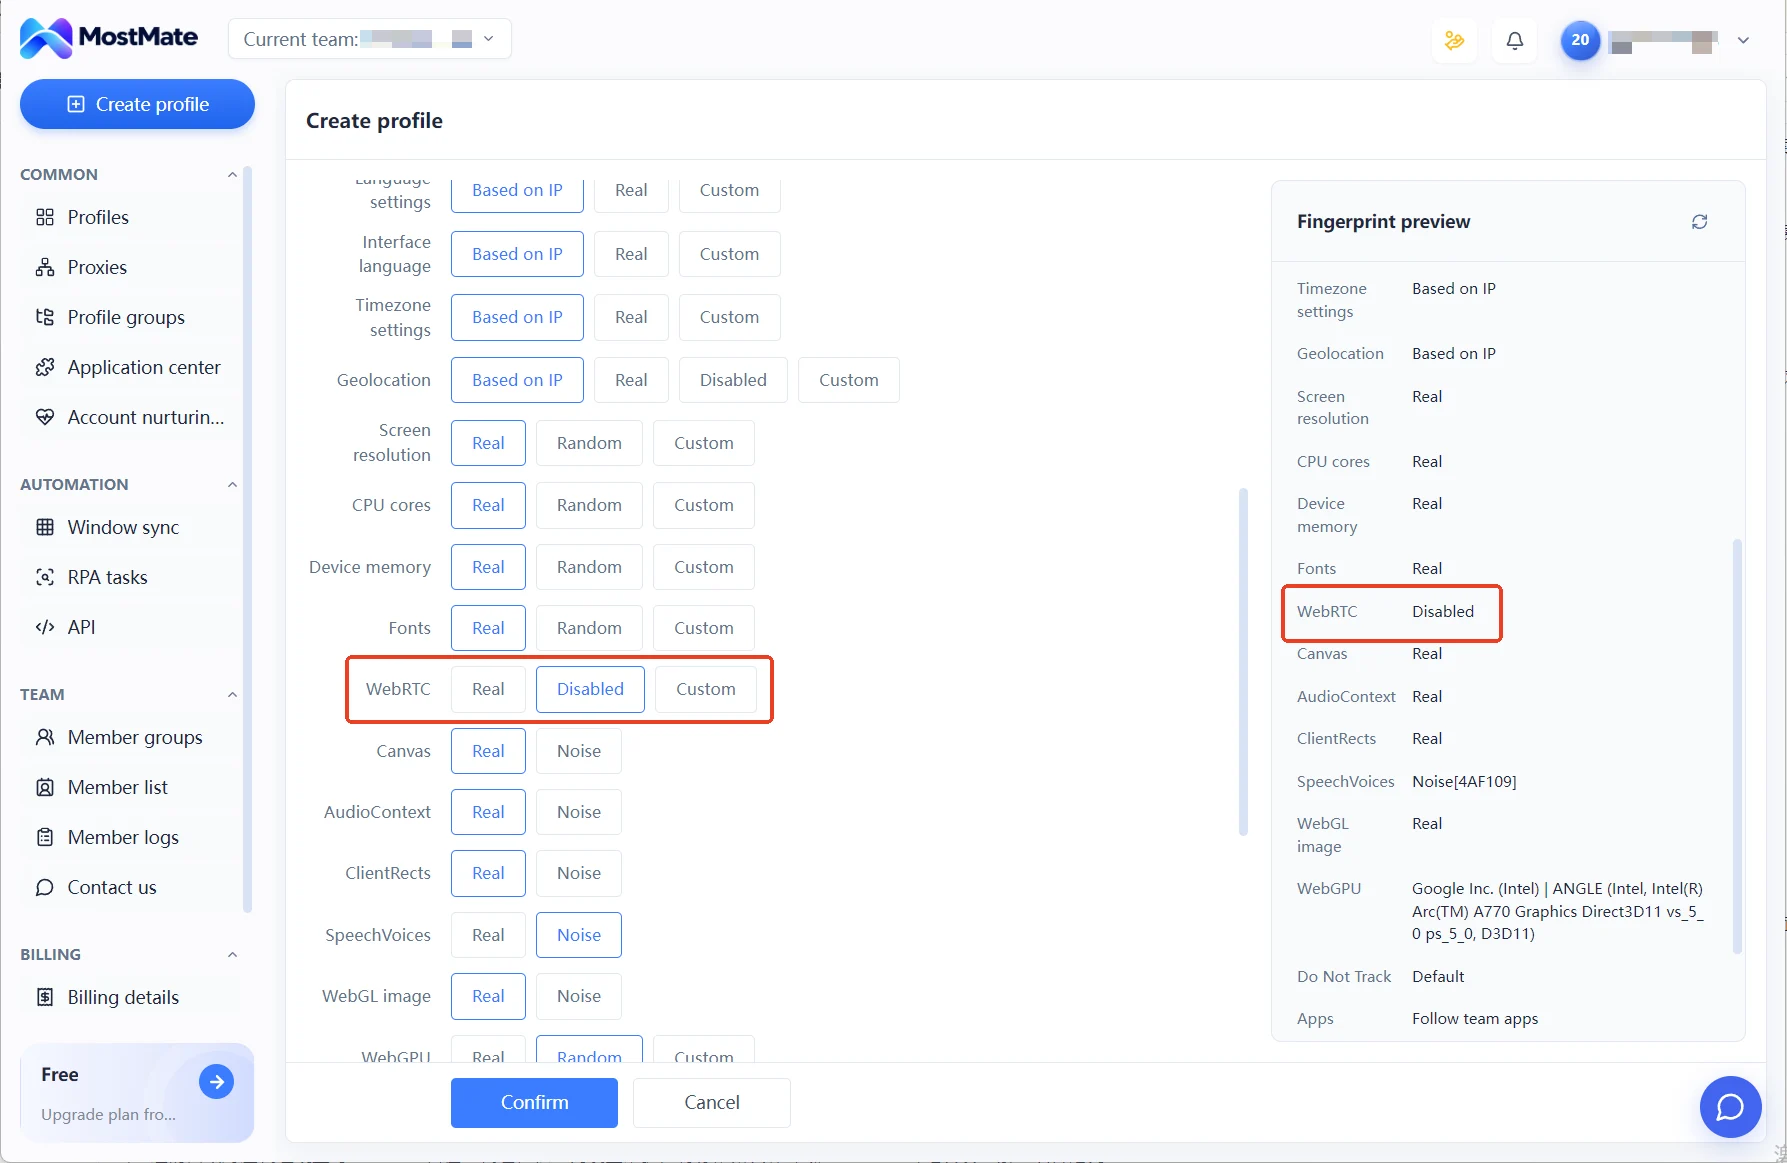
Пять проверок группы чтения соответствуют параметрам в настройках отпечатка. Язык, часовой пояс и геопозиция по умолчанию генерируются по IP. Экран, число ядер, память берутся реальные или задаются вручную. Группе деклараций соответствует выбор операционной системы и версии браузера: UA генерируется вместе с выбором и может редактироваться. Идут ли обе декларации из одного источника, проверяется на странице client-hints.
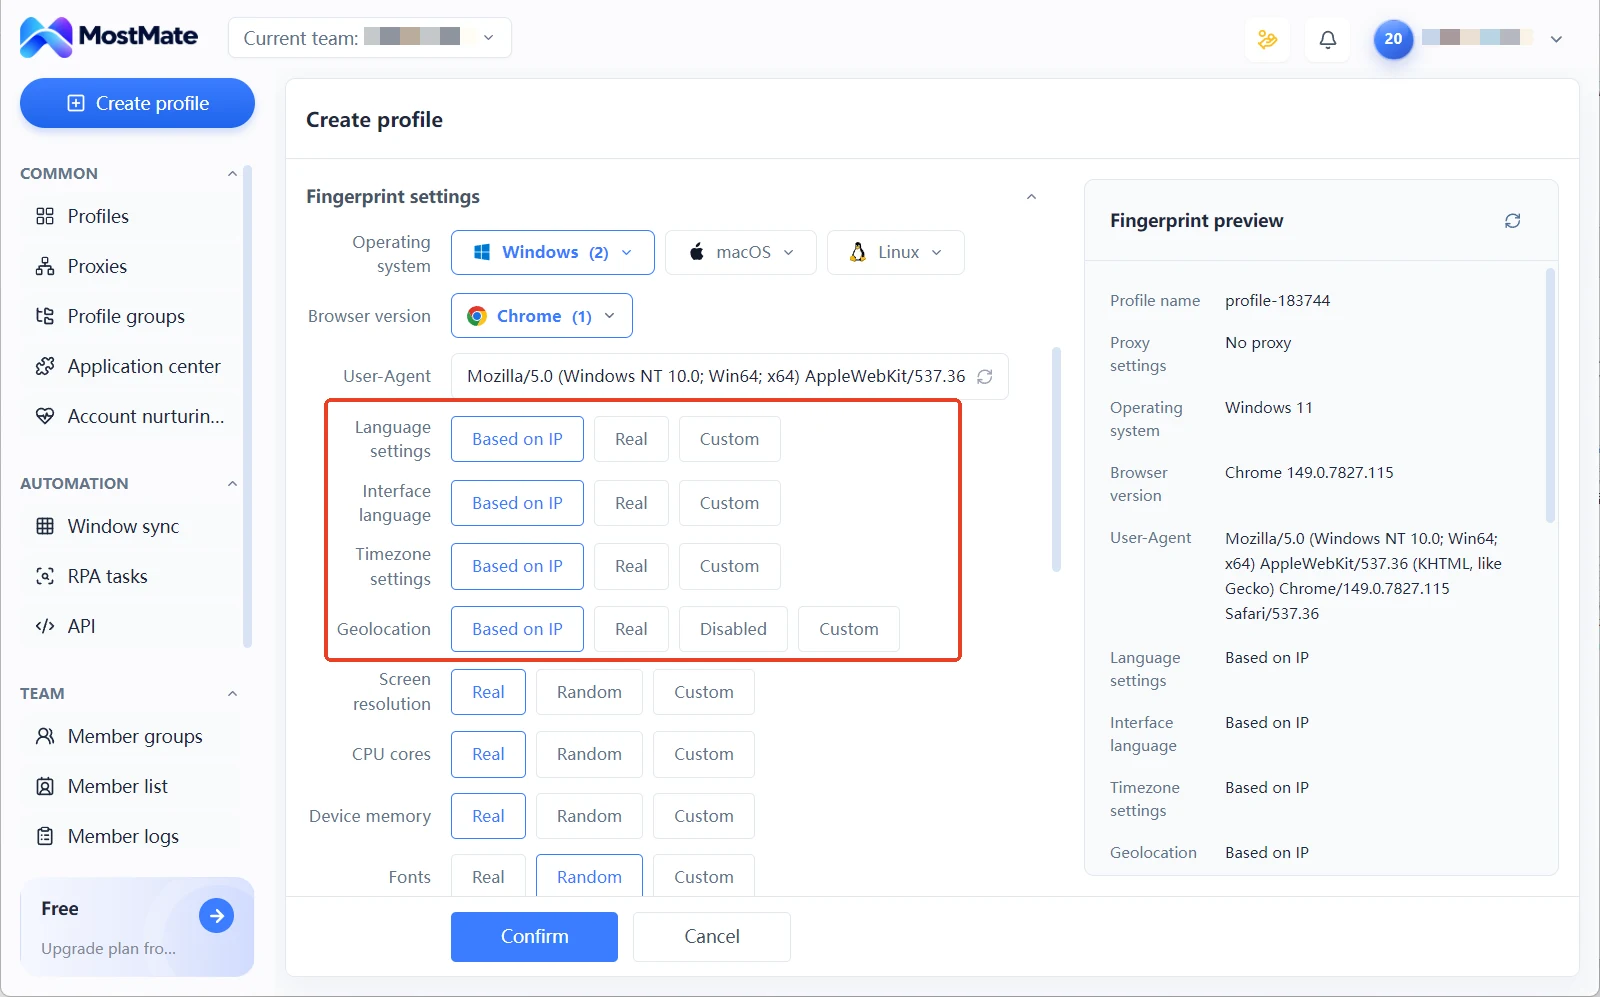
Панель предпросмотра отпечатка показывает значения всех параметров уже при создании окружения, явные противоречия исправляются на месте, без ожидания страницы проверки. Полная картина процесса создания описана на странице о продукте MostMate. Проверка и настройка выравнивают сигналы уровня окружения; свяжет ли платформа аккаунты между собой, зависит ещё от правил платформы и поведения при использовании.
Частые вопросы
Нужна ли регистрация в BrowserLeaks и платно ли это?
Регистрация не нужна: страница проверки запускается автоматически при открытии, основные проверки бесплатны. Сервис зарабатывает на предоставлении платных интерфейсов данных, обычному пользователю достаточно просто открыть страницу.
Нужно ли каждый раз проходить все 11 проверок?
В повседневном режиме нет. Первый проход по выходной группе плюс две-три проверки чтения за несколько минут закрывают большую часть рисков. Перед запуском критичного окружения или когда показания не сходятся между собой, прогоните все 11.
Два прогона одного окружения дают разные результаты, это нормально?
Смотрите по пунктам. Хеш Canvas, список шрифтов, внешний IP должны быть стабильны: разные показания при повторных прогонах указывают на проблему конфигурации. Отдельные динамические пункты слегка колеблются, само по себе это не аномалия.
Что выбрать: BrowserLeaks или Whoer?
Они не конфликтуют. Whoer даёт общий балл, подходит для ежедневной быстрой проверки; BrowserLeaks раскладывает материал по одной странице на проверку и помогает в конкретных вопросах. Как читать показания обоих сервисов вместе, разобрано в руководстве по проверке Whoer.
Заключение
11 основных проверок BrowserLeaks по сути являются послойной сверкой окружения. Выходная группа подтверждает, откуда уходит запрос, группа чтения подтверждает, что видят скрипты, группа деклараций подтверждает, что handshake и показания происходят из одного источника. У каждого прохода есть свой объект сверки.
Перед запуском нового окружения пройдите три прохода и запишите показания в карточку. Чтобы встроить эти сверки в повседневный процесс, скачайте MostMate, создайте окружение, сначала посмотрите предпросмотр отпечатка, затем переходите на страницы проверок и проходите их по одной.

MOSTMATE
Безопасное управление аккаунтами — это просто
Начните с первого аккаунта и выстройте с MostMate более безопасную, умную и эффективную работу с несколькими аккаунтами.
- Независимые профили. Согласованные цифровые идентичности.
- ИИ-автоматизация · Состояние аккаунтов · Командная работа



