
Paano mag-check sa BrowserLeaks? 11 pagsusuri at kumpletong sunod ng pagsusuri
Pagbukas mo ng homepage ng BrowserLeaks, mahabang hanay ng mga pagsusuri ang nakalista: IP, Canvas, WebGL, fonts, TLS. May gumagawa nito mula sa unang item hanggang sa huli, aabutin nang mahigit isang oras, tapos kapag sinara na ang pahina, hindi na matandaan kung alin ang may nahanap. May mga user din na isang pahina ng IP lang ang tinitingnan, tapos tapos na agad. Ang mga parameter ng page script, hindi man lang nagagalaw.
Walang stable na konklusyon sa dalawang paraan. Ang problema ay nasa sunod: hindi nagtutugma ang mga readings sa isa't isa, at kahit natapos na ang lahat, hindi pa rin masasabi kung may diperensiya ba ang environment.
Sa artikulong ito, inayos namin ang 11 pangunahing pagsusuri ng BrowserLeaks sa tatlong grupo: network exit, page reading, at transmission declaration, una ay ipapaliwanag kung ano ang sinusukat ng bawat grupo, pagkatapos ay ibibigay ang kumpletong sunod mula exit hanggang handshake. Lahat ng pahina ay pwedeng i-test nang diretso sa browser.
Estruktura ng site: isang pahina bawat pagsusuri, hatiin muna sa tatlong grupo
Ang gawain ng BrowserLeaks: bawat detection dimension ay may hiwalay na pahina, at ang homepage ang entrance. Para sa mga fingerprint browser user, ang pang-araw-araw na dadaanan ay ang 11 pangunahing pagsusuri; ang mga karagdagang pagsusuri tulad ng content filtering, CSS media query, at extension detection ay idadagdag kung kailangan. Ang mga lumang plugin detection tulad ng Flash at Java ay tumigil na sa pag-update, hindi na kailangang pansinin.
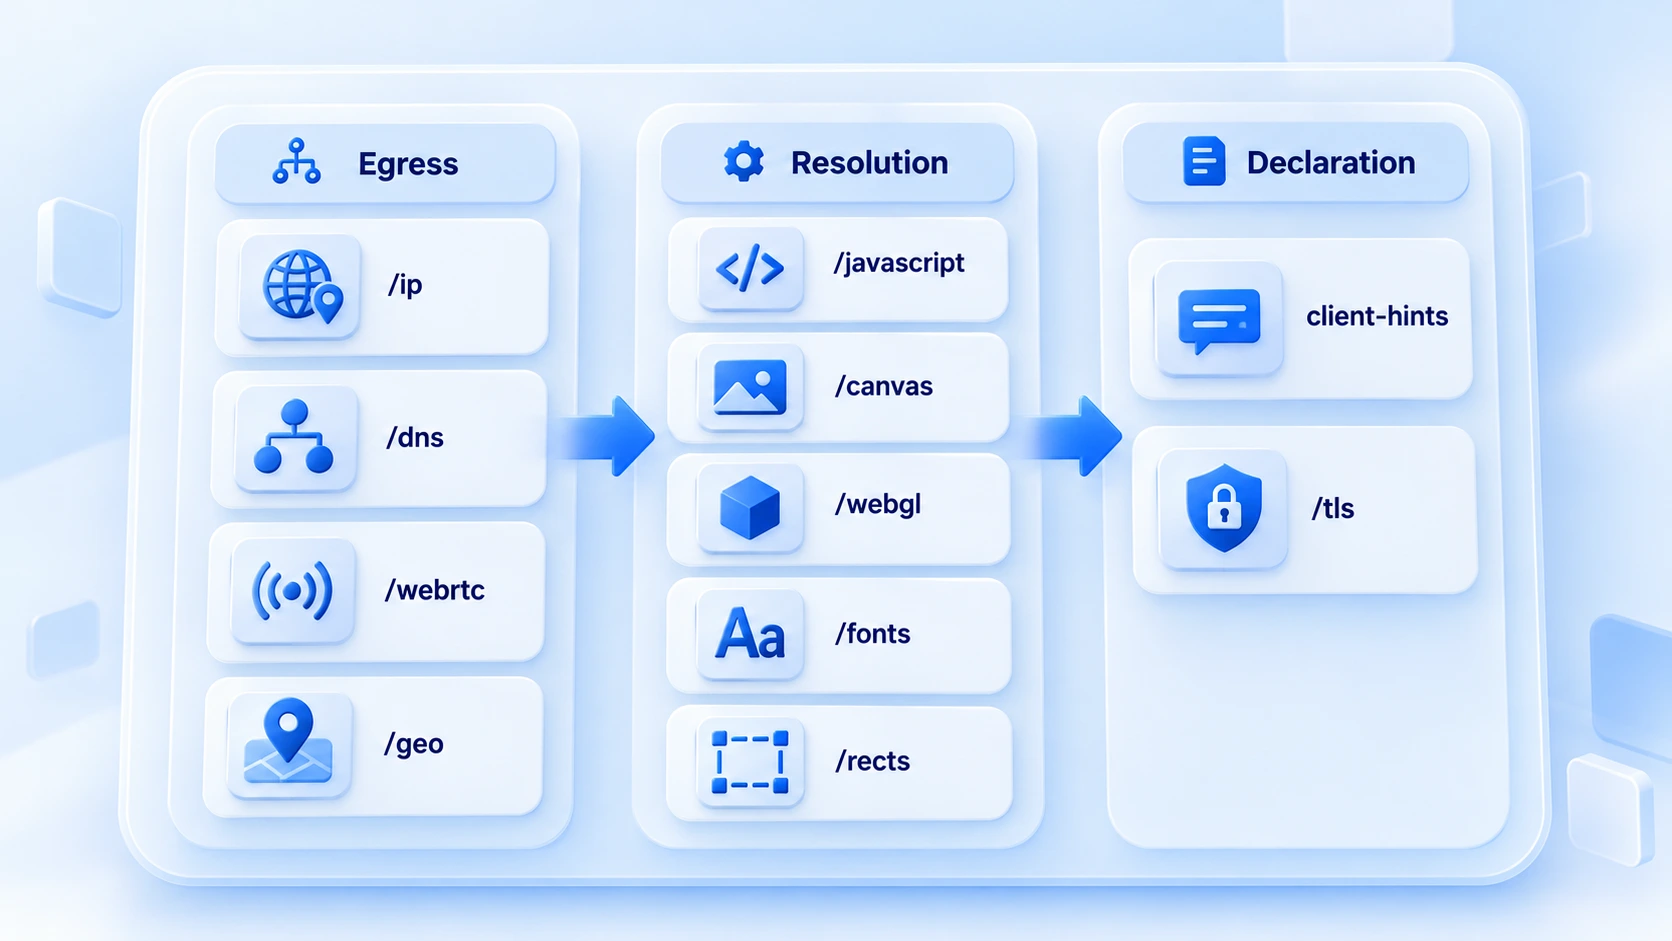
Batay sa pinagmulan ng mga reading, nahahati ang 11 pagsusuri sa tatlong grupo: una, kung saan lumalabas ang request; pangalawa, kung ano ang nababasa ng page script; pangatlo, ang mga deklarasyon sa connection handshake. Heto muna ang kabuuang talahanayan:
| Pagsusuri | Ano ang sinusukat | Ano ang titingnan para sa maraming account |
|---|---|---|
| IP Address(/ip) | exit IP at lokasyon nito | tugma ba sa proxy config |
| DNS Leak Test(/dns) | daan ng domain resolution | nalalampasan ba ng resolution ang proxy |
| WebRTC Leak Test(/webrtc) | mga address na nakikita sa WebRTC | lumalabas ba ang totoong IP |
| Geolocation API(/geo) | geolocation reading ng browser | akma ba sa rehiyon ng IP |
| JavaScript(/javascript) | script engine at basic environment info | karaniwang bersyon ba ang readings |
| Canvas Fingerprint(/canvas) | Canvas image hash | stable ba sa paulit-ulit na test |
| WebGL Report(/webgl) | GPU vendor at renderer model | tugma ba sa device profile |
| Font Fingerprinting(/fonts) | font list at rendering sizes | hindi magkasalungat ang bilang at wika |
| ClientRects(/rects) | precision ng element positions | pareho ang readings sa isang environment |
| Client-Hints Test(/client-hints) | brand at platform sa request headers | tugma ba sa readings ng page script |
| TLS Client Test(/tls) | encryption traits sa handshake | akma ba sa deklaradong kernel version |
Ano ang bantayan sa bawat grupo
Una ang exit group, apat na pagsusuri ang sumasagot sa iisang tanong: totoo bang lumalabas ang request sa proxy. Tingnan ng /ip ang IP at lokasyon nito, tingnan ng /dns kung nalalampasan ng domain resolution ang proxy at dumadaan sa lokal. Tingnan ng /webrtc kung may tumatagas na totoong address sa WebRTC channel, tingnan ng /geo ang geolocation reading. Kapag nakakita ng leak ang exit group, huwag munang ituloy ang mga susunod na item. Bumalik muna sa pag-aayos ng proxy at environment settings.
Kung hindi ka sigurado sa pipiliin sa mga WebRTC mode, may angkop na sitwasyon ang bawat isa sa tatlong mode sa WebRTC settings para sa fingerprint browser. Ang kumpletong proseso sa paghusga ng resolution path ay nasa DNS leak detection guide.
Pangalawa ang reading group, limang pagsusuri ang tumutugma sa mga environment parameter na nakukuha ng page script. Nag-uulat ang /javascript ng script engine at mga basic reading. Ang /canvas, /webgl, /fonts, at /rects ang mga fingerprint source para sa image rendering, GPU, fonts, at element position. Dalawang bagay ang tinitingnan sa grupong ito: tugma ba ang readings sa device profile, at stable ba ang mga ito kapag inulit ang test sa parehong environment.
Ang imaging logic at pagbasa ng hash ay mas detalyadong naipapaliwanag sa Canvas fingerprint guide.
Pangatlo ang declaration group, dalawang pagsusuri ang gumagawa ng cross-check. Tingnan sa client-hints page ang browser brand at platform na idineklara sa request headers, at kung iisa ba ito sa nababasa ng page script. Tingnan ng /tls ang mga encryption trait sa handshake at kung akma ito sa deklaradong kernel version. Dapat ikumpara ang dalawang ito sa readings ng unang dalawang grupo; hindi makikita ang problema kung sila lang ang tine-test. Kaya sa huli sila isinasagawa.
Paano isasaayos ang sunod: tatlong ikot
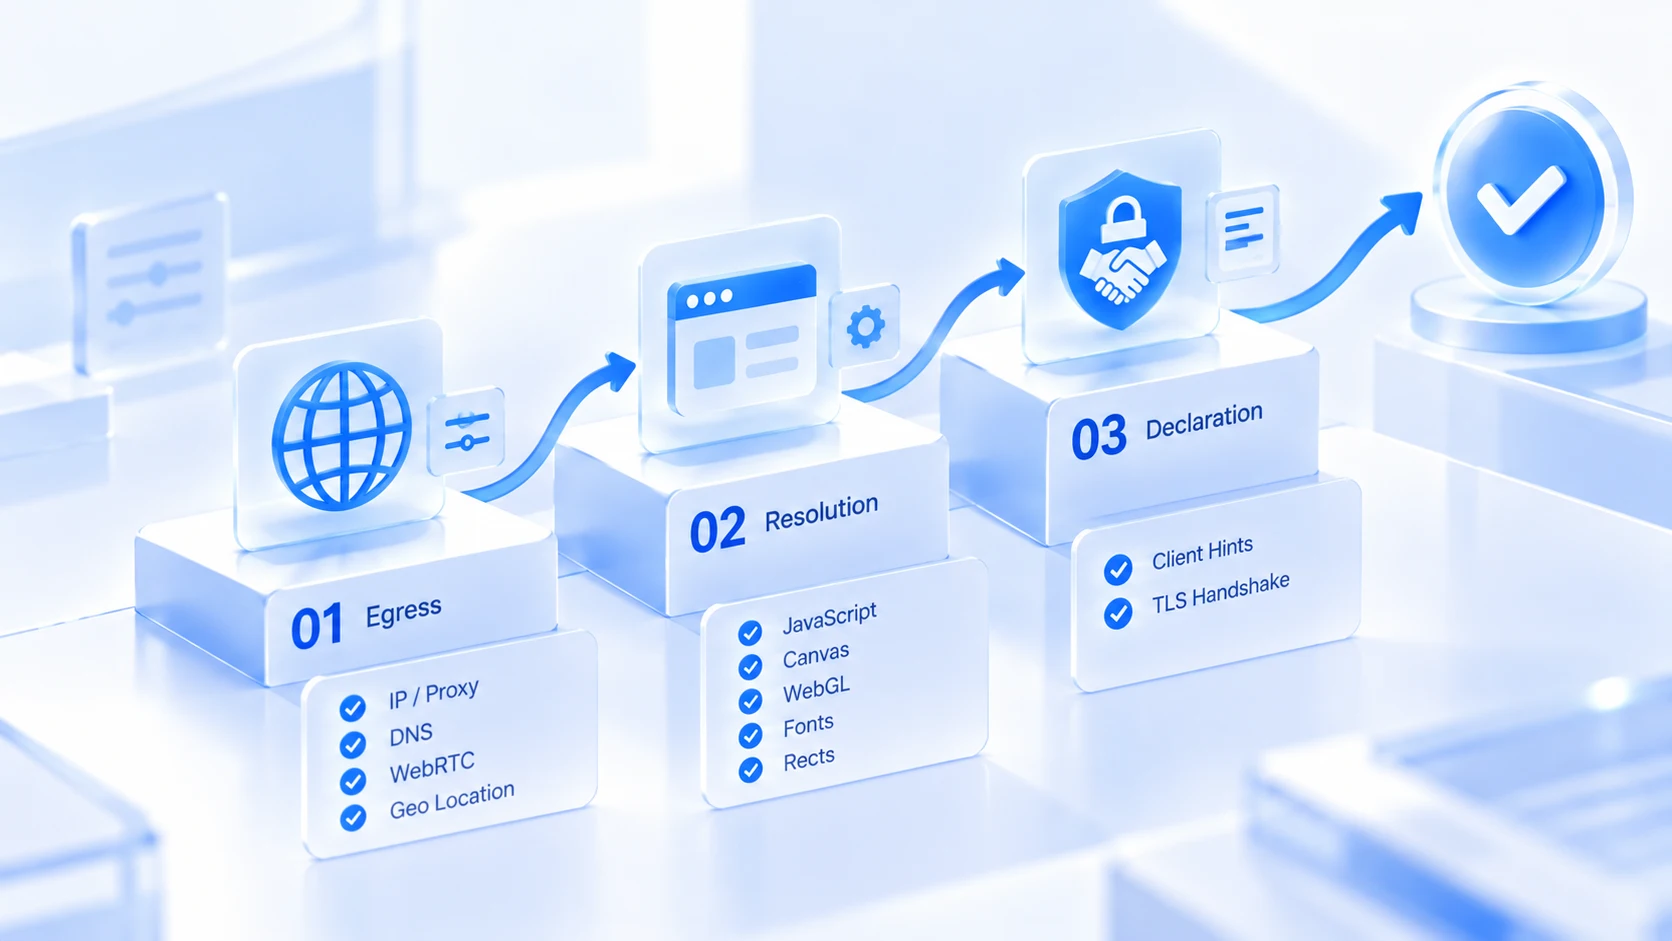
Una ang exit, pangunahing bahagi ang reading, pangwakas ang declaration.
1. Unang ikot: i-check ang exit: patakbuhin ang /ip, /dns, /webrtc, at /geo. Kapag hindi gumana ang proxy o may leak, huminto muna at ayusin ang network. Walang silbi ang mga fingerprint test kung itutuloy.
2. Ikalawang ikot: i-check ang reading: patakbuhin ang /javascript, /canvas, /webgl, /fonts, at /rects. Suriin isa-isa ang pagkatugma sa profile at ang stability sa parehong environment, at itala ang mga anomalya.
3. Ikatlong ikot: i-check ang declaration: patakbuhin ang /client-hints at /tls. Gamiting batayan ang readings ng unang dalawang ikot para makumpirma na magkakatugma ang declaration, script, at handshake.
Ang lalim ng tatlong ikot ay nakadepende sa bigat ng environment. Para sa pang-araw-araw na bagong environment, tapusin ang unang ikot at dagdagan ng /canvas at /webgl, ilang minuto lang. Bago i-launch ang mahalagang account, patakbuhin ang lahat ng 11 pagsusuri at itala ang readings kasama ang petsa sa environment archive, para kapag nag-imbestiga ng mga pagbabago sa config, may batayan.
Ang tatlong detection site ay maaaring hatiin ayon sa parehong kaisipan: naglalabas ang Whoer ng overall score, bagay sa mabilisang daily check; nagbibigay ang Browserscan ng snapshot ng mga parameter, bagay sa paghahambing tuwing regular check; isang pahina bawat pagsusuri ang BrowserLeaks, bagay sa paghuhukay sa tiyak na problema. Kapag kahina-hinala ang score, daanan ang tatlong ikot ayon sa sunod at matutukoy ang pahina ng problema. Kapag mababa ang overall score pero malabo kung saan nabawas, tingnan muna ang scoring breakdown sa Whoer check guide. Bumalik pagkatapos sa kaukulang ikot: mas nakakatipid kaysa bulag na muling pag-test.
Pagtutugma sa environment setup ng MostMate
Sa huli, ang mga reading ng detection ay dapat mapunta sa environment config. Ang MostMate ay isang fingerprint browser: ang environment ay ginagawa bawat account nang hiwalay, hiwa-hiwalay ang data, at karamihan sa 11 readings ay makikita ang pinagmulan sa creation form.
Ang apat na pagsusuri ng exit group ay tumutugma sa proxy settings at WebRTC mode. Ang proxy ay pinapanatili sa hiwalay na listahan bago italaga sa tiyak na environment. Ang WebRTC ay maaaring totoo, pinagbawalan, o custom.
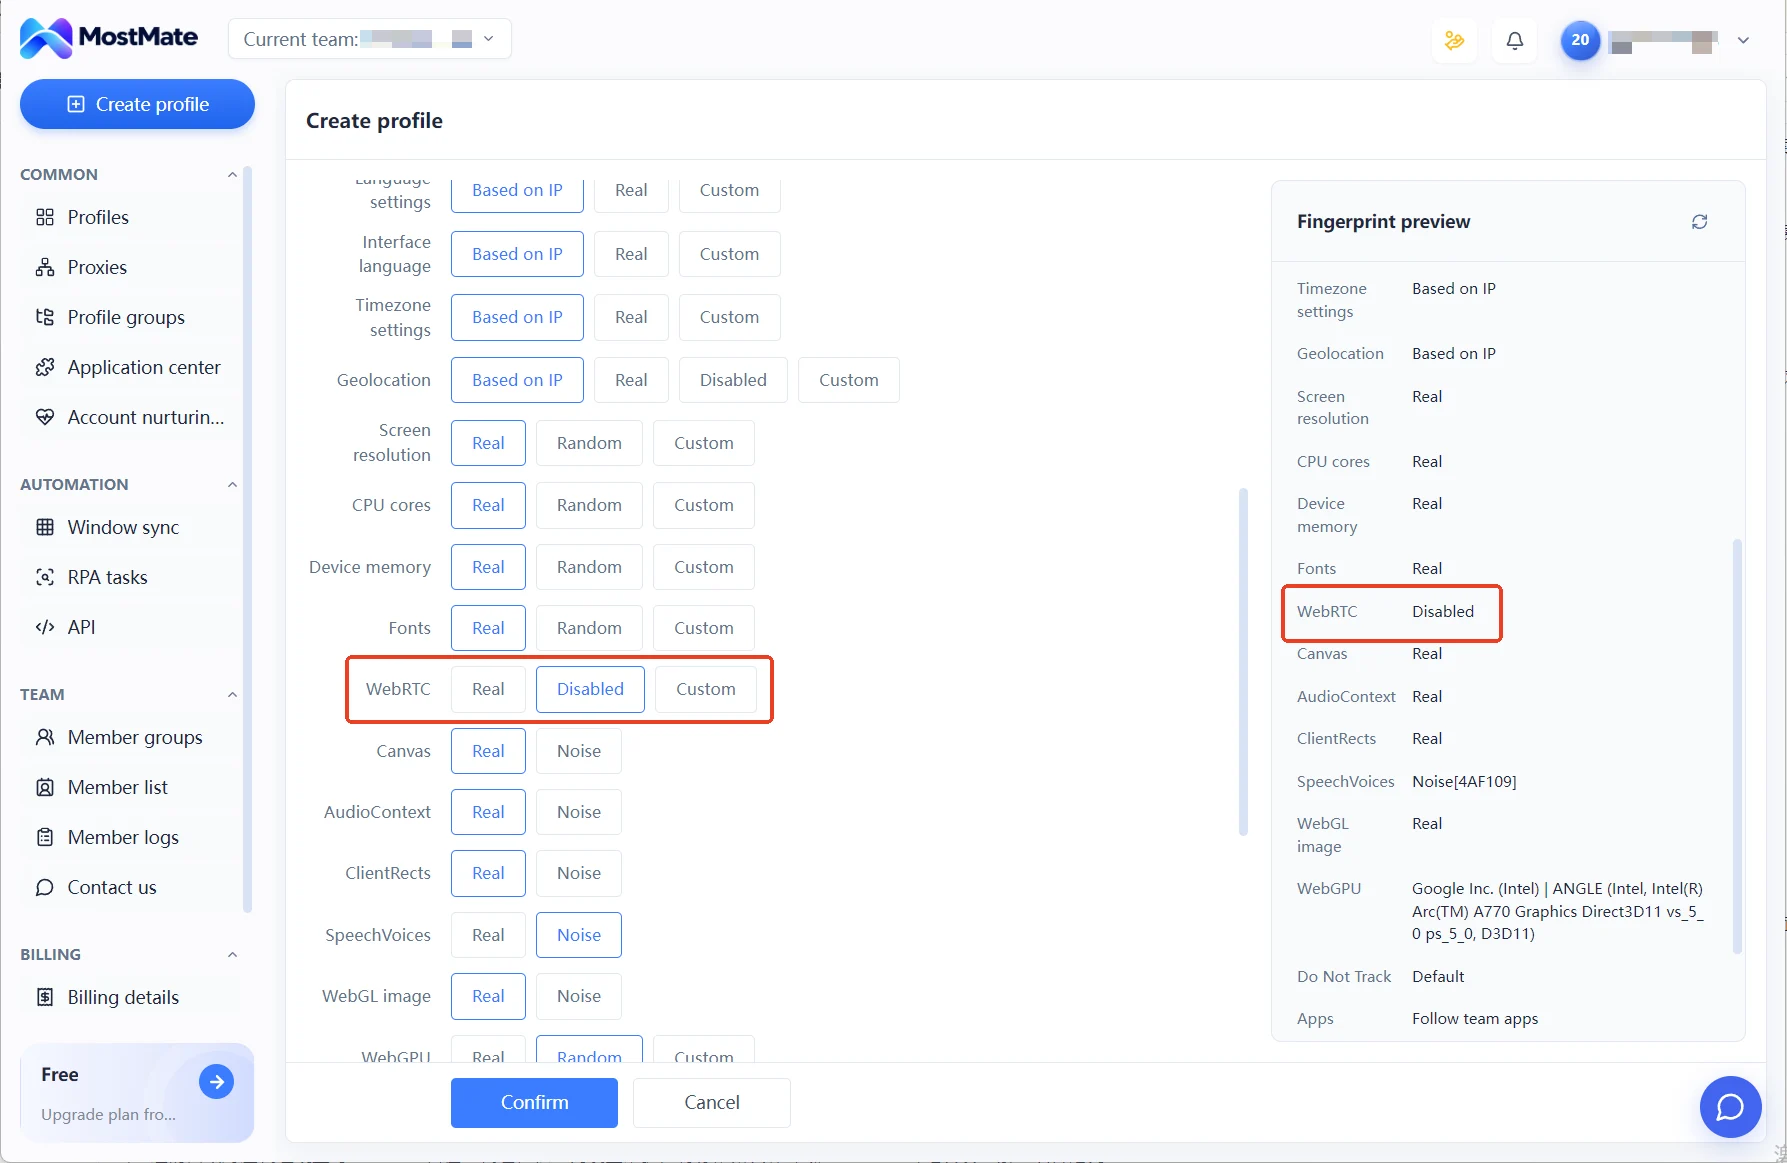
Ang limang pagsusuri ng reading group ay tumutugma sa mga parameter sa fingerprint settings. Ang wika, timezone, at geolocation ay default na nabubuo gamit ang "IP-based configuration". Ang screen, bilang ng cores, memory, at iba pa ay kumukuha ng totoong value o itinatakda sa partikular na level. Ang pasukan para sa declaration group ay ang pagpili ng operating system at browser version. Ang UA ay nabubuo kasama ng pinili at maaari pang i-edit. Kung iisa ang pinagmulan ng dalawang declaration, i-verify lang sa client-hints page.
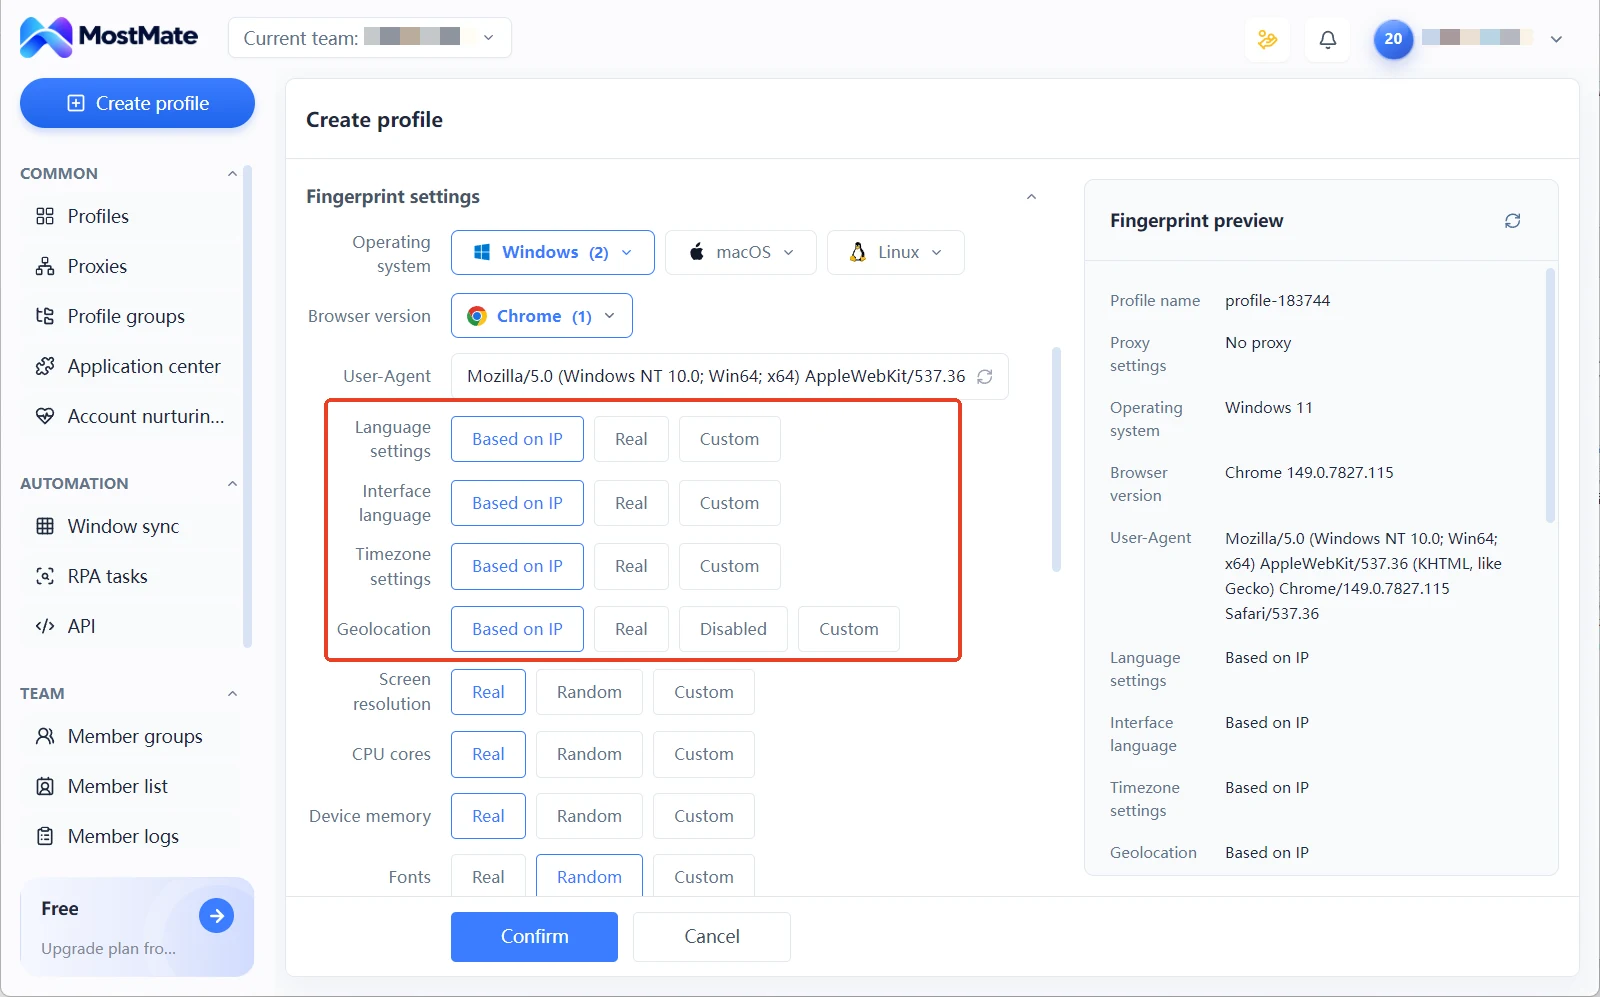
Sa fingerprint preview panel, nakalista na agad ang value ng bawat parameter habang binubuo pa lang ang environment, kaya ang mga halatang contradiction ay natatamaan agad sa mismong paggawa, hindi na kailangang hintayin ang detection page para dito matuklasan. Ang buong proseso ng paggawa ng environment, maaari munang tingnan sa product description page ng MostMate. Ang detection at configuration ay nagtutugma ng mga signal sa environment layer; kung iuugnay ng platform ang mga account, nakadepende pa rin ito sa rules ng platform at sa paraan ng paggamit.
Mga madalas itanong
Kailangan bang mag-register sa BrowserLeaks? May bayad ba?
Hindi na kailangang mag-register; awtomatikong tumatakbo ang detection page pagkatapos buksan, at libre ang mga pangunahing pagsusuri. Ang negosyo nito ay ang pagbibigay ng data API sa mga third party, kaya ang ordinaryong user ay diretso na lang mag-test.
Kailangan bang patakbuhin lahat ng 11 sa bawat pagkakataon?
Sa araw-araw, hindi. Ang unang ikot ng exit group na may dagdag na dalawa o tatlong reading item, ilang minuto lang at natakpan na ang karamihan ng risks. Bago i-launch ang kritikal na environment, o kapag hindi nagtutugma ang readings sa isa't isa, patakbuhin ang lahat ng 11 sa isang ikot.
Magkaiba ang resulta ng dalawang test sa parehong environment, normal ba ito?
Tingnan kada item. Ang Canvas hash, font list, at exit IP ay dapat na stable; kung paulit-ulit na magkaiba ang readings, may problema sa config. Ang ilang dynamic na display item ay maaaring bahagyang mag-iba, hindi ito anomalya.
Alin ang gagamitin: BrowserLeaks o Whoer?
Hindi naman sila magkatunggali. Nagbibigay ang Whoer ng overall score, bagay sa mabilisang daily check; isang pahina bawat pagsusuri ang BrowserLeaks, bagay sa pagtukoy ng tiyak na problema. Para sa pagbabasa ng readings ng dalawa kapag pinagsama, may paghahambing sa gabay sa pag-check ng Whoer.
Konklusyon
Sa esensya, ang 11 pangunahing pagsusuri ng BrowserLeaks ay isang layered na pag-check ng environment. Kinukumpirma ng exit group kung saan lumalabas ang request, ng reading group kung ano ang nakikita ng script, at ng declaration group kung iisa ang pinagmulan ng handshake at readings; may malinaw na bagay na tinitingnan ang bawat ikot.
Bago i-launch ang bagong environment, daanan ang tatlong ikot. Itala ang readings sa archive. Kung gusto mong gawing bahagi ng pang-araw-araw na proseso ang mga pagsusuring ito, maaari kang mag-download ng MostMate, tingnan muna ang fingerprint preview pagkatapos buuin ang environment, tapos daanan ang mga detection page isa-isa.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



