
BrowserLeaks कैसे जाँचता है? 11 जाँचें और पूरी जाँच का क्रम
BrowserLeaks का होम पेज खोलते ही जाँचों की एक लंबी सूची दिखती है: IP, Canvas, WebGL, फ़ॉन्ट, TLS। कोई पहली जाँच से आख़िरी जाँच तक एक-एक करके चलता है, एक घंटे से ज़्यादा लग जाते हैं, और पेज बंद करने पर याद नहीं रहता कि किस जाँच में क्या निकला। कोई सिर्फ़ IP वाला पेज खोलकर निपटा लेता है। पेज स्क्रिप्ट के पैरामीटर एक भी नहीं देखे जाते।
दोनों तरीक़ों से स्थिर नतीजे नहीं मिलते। दिक़्क़त क्रम में है: रीडिंग आपस में मेल नहीं खातीं, और जाँच के बाद भी साफ़ नहीं होता कि एनवायरनमेंट में कोई कमी है या नहीं।
इस लेख में BrowserLeaks की मुख्य धारा से 11 सामान्य जाँचें चुनकर उन्हें तीन समूहों में बाँटा गया है: नेटवर्क एग्ज़िट, पेज रीडिंग और कनेक्शन दावे। पहले बताया गया है कि हर समूह क्या जाँचता है, फिर एग्ज़िट से हैंडशेक तक एक पूरा क्रम दिया गया है। सभी पेज ब्राउज़र में सीधे खोलकर जाँचे जा सकते हैं।
साइट की बनावट: एक पेज में एक जाँच, पहले तीन समूहों में बाँटें
BrowserLeaks का तरीक़ा यह है कि हर जाँच आयाम के लिए अलग पेज है और होम पेज प्रवेश द्वार है। फ़िंगरप्रिंट ब्राउज़र यूज़र्स के लिए रोज़ के इस्तेमाल में 11 मुख्य जाँचें ही चलानी होती हैं; कंटेंट फ़िल्टर जाँच, CSS मीडिया क्वेरी, एक्सटेंशन डिटेक्शन जैसे वैकल्पिक आइटम ज़रूरत के हिसाब से जोड़ें। Flash और Java वाले पुराने प्लगइन जाँच अब बंद हो चुके हैं, उनकी परवाह न करें।
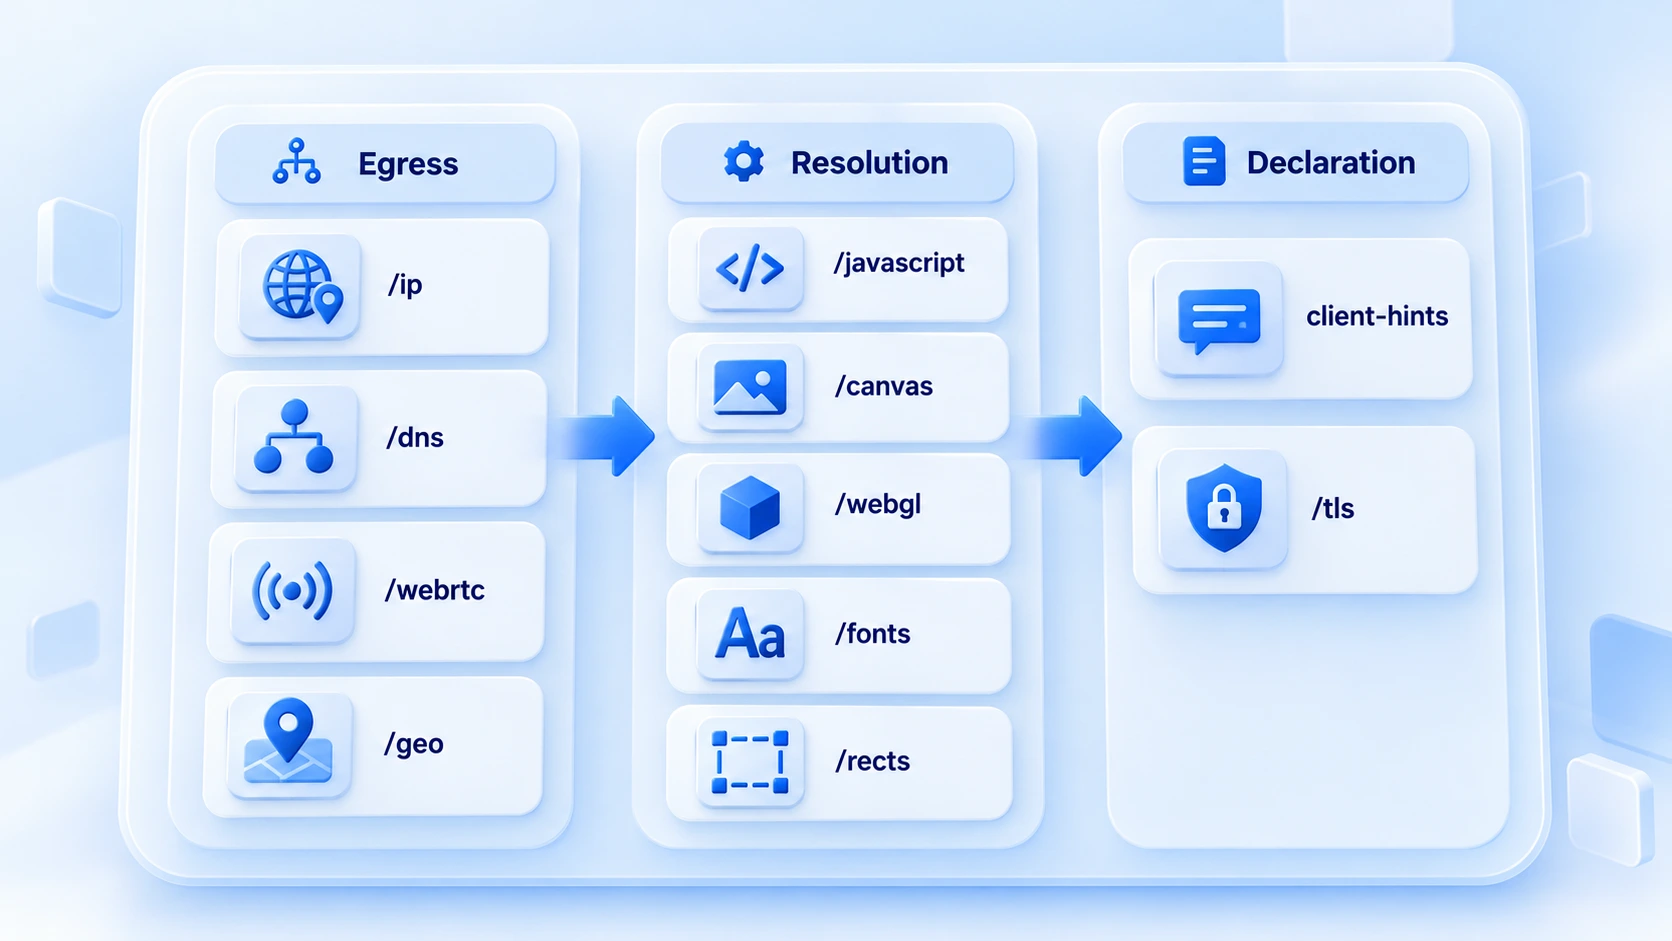
11 जाँचें रीडिंग के स्रोत के हिसाब से तीन समूहों में बँटी हैं: पहला समूह देखता है कि अनुरोध कहाँ से बाहर जाता है, दूसरा देखता है कि पेज स्क्रिप्ट ने क्या पढ़ा, तीसरा कनेक्शन हैंडशेक के दावों को देखता है। पहले एक सारणी देख लीजिए:
| जाँच आइटम | क्या जाँचता है | मल्टी-अकाउंट में क्या मिलाएँ |
|---|---|---|
| IP Address (/ip) | एग्ज़िट IP और उसकी लोकेशन | प्रॉक्सी कॉन्फ़िगरेशन से मेल |
| DNS Leak Test (/dns) | डोमेन रिज़ॉल्यूशन का रास्ता | रिज़ॉल्यूशन ने प्रॉक्सी छोड़ा या नहीं |
| WebRTC Leak Test (/webrtc) | WebRTC चैनल से उजागर हुए पते | असली IP बाहर तो नहीं आया |
| Geolocation API (/geo) | ब्राउज़र की जियोलोकेशन रीडिंग | IP वाले इलाक़े से मेल खाती है |
| JavaScript (/javascript) | स्क्रिप्ट इंजन और बुनियादी एनवायरनमेंट | रीडिंग मुख्यधारा वर्ज़न से मेल |
| Canvas Fingerprint (/canvas) | Canvas इमेज हैश | एक ही एनवायरनमेंट में बार-बार स्थिर |
| WebGL Report (/webgl) | ग्राफ़िक्स वेंडर और रेंडरर मॉडल | कॉन्फ़िगर किए डिवाइस प्रोफ़ाइल से मेल |
| Font Fingerprinting (/fonts) | फ़ॉन्ट सूची और रेंडर साइज़ | संख्या और भाषा आपस में न टकराएँ |
| ClientRects (/rects) | एलिमेंट पोज़िशन रीडिंग की सटीकता | एक ही एनवायरनमेंट में रीडिंग एक समान |
| Client-Hints Test (/client-hints) | हेडर में घोषित ब्रांड और प्लेटफ़ॉर्म | पेज स्क्रिप्ट की रीडिंग से मेल |
| TLS Client Test (/tls) | हैंडशेक के वक़्त की एन्क्रिप्शन विशेषताएँ | बताए गए कर्नेल वर्ज़न से मेल |
हर समूह किस बात पर नज़र रखे
पहला समूह एग्ज़िट समूह है; चारों जाँचें एक ही सवाल का जवाब देती हैं: क्या अनुरोध सचमुच प्रॉक्सी से बाहर गया। /ip में IP और उसकी लोकेशन देखिए; /dns में डोमेन रिज़ॉल्यूशन ने प्रॉक्सी छोड़कर लोकल रास्ता लिया या नहीं। /webrtc में देखिए कि ब्राउज़र ने WebRTC चैनल से असली पता तो नहीं छोड़ा; /geo जियोलोकेशन रीडिंग दिखाती है। एग्ज़िट समूह में लीक मिले तो आगे की जाँचें अभी न चलाएँ। पहले प्रॉक्सी और एनवायरनमेंट सेटिंग ठीक करें।
WebRTC की सेटिंग कौन-सी चुननी है, इसमें उलझन हो तो फ़िंगरप्रिंट ब्राउज़र WebRTC सेटिंग में तीनों लेवल के उपयुक्त परिदृश्य दिए गए हैं। रिज़ॉल्यूशन पाथ के फ़ैसले की बारीक़ियाँ DNS लीक जाँच गाइड में पूरे क्रम के साथ समझाई गई हैं।
दूसरा समूह रीडिंग समूह है; इसकी पाँच जाँचें उन एनवायरनमेंट पैरामीटर से जुड़ी हैं जो पेज स्क्रिप्ट पढ़ पाता है। /javascript स्क्रिप्ट इंजन और बुनियादी रीडिंग बताता है। /canvas, /webgl, /fonts, /rects क्रमशः इमेज रेंडरिंग, ग्राफ़िक्स कार्ड, फ़ॉन्ट और एलिमेंट पोज़िशन के फ़िंगरप्रिंट स्रोत हैं। इस समूह में दो चीज़ें जाँचिए: रीडिंग डिवाइस प्रोफ़ाइल से मेल खाती है या नहीं, और एक ही एनवायरनमेंट पर बार-बार की जाँच स्थिर रहती है या नहीं।
इमेजिंग लॉजिक और हैश को पढ़ने का तरीक़ा Canvas फ़िंगरप्रिंट गाइड में और गहराई से समझाया गया है।
तीसरा समूह दावा समूह है; इसकी दो जाँचें क्रॉस-वेरिफ़िकेशन करती हैं। client-hints पेज देखता है कि अनुरोध हेडर में घोषित ब्राउज़र ब्रांड और प्लेटफ़ॉर्म, पेज स्क्रिप्ट की रीडिंग से एक ही सेट हैं या नहीं। /tls हैंडशेक के वक़्त की एन्क्रिप्शन विशेषताएँ दिखाता है, जो बताए गए कर्नेल वर्ज़न से मेल खानी चाहिए। इन दोनों को पिछले दो समूहों की रीडिंग के साथ तुलना करनी पड़ती है; अकेले इनसे कोई कमी नहीं दिखती। इसलिए इन्हें सबसे आख़िर में जाँचा जाता है।
क्रम कैसे बनाएँ: तीन राउंड पूरे करें
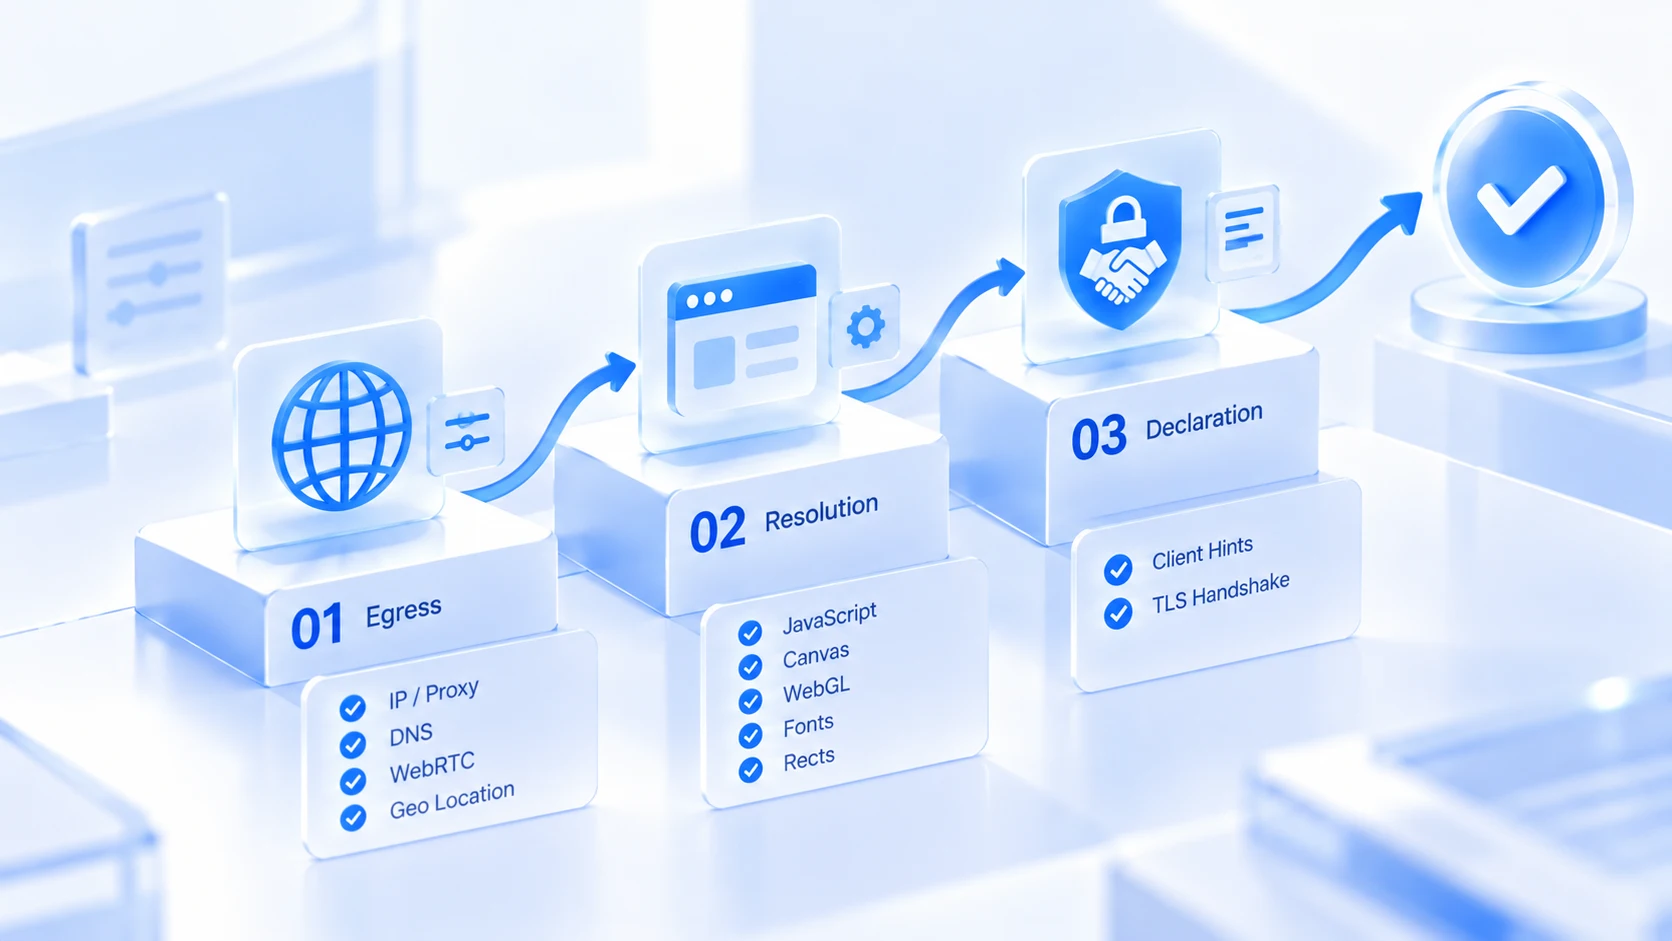
जाँच का क्रम निर्भरता पर है: पहले एग्ज़िट, फिर रीडिंग, अंत में दावा।
1. पहला राउंड: एग्ज़िट जाँचें: /ip, /dns, /webrtc, /geo चलाएँ। प्रॉक्सी असर नहीं कर रहा हो या लीक हो, तो पहले रुककर नेटवर्क ठीक करें। फ़िंगरप्रिंट जाँचें तब बेकार ही रहेंगी।
2. दूसरा राउंड: रीडिंग जाँचें: /javascript, /canvas, /webgl, /fonts, /rects चलाएँ। हर जाँच में प्रोफ़ाइल से मेल और एक ही एनवायरनमेंट में स्थिरता देखें, और असामान्य आइटम नोट कर लें।
3. तीसरा राउंड: दावों की जाँच: /client-hints, /tls चलाएँ। पिछले दो राउंड की रीडिंग सामने रखकर पुष्टि करें कि दावे, स्क्रिप्ट और हैंडशेक, तीनों एक ही कहानी कहते हैं।
तीनों राउंड कितनी गहराई से चलाने हैं, यह एनवायरनमेंट के महत्व पर तय होता है। रोज़ के नए एनवायरनमेंट पर पहला राउंड पूरा करके /canvas और /webgl जोड़ लीजिए, कुछ मिनट में काम ख़त्म; महत्वपूर्ण अकाउंट के लाइव होने से पहले सभी 11 जाँचें एक बार चलाएँ, रीडिंग तारीख़ समेत एनवायरनमेंट रिकॉर्ड में दर्ज करें, ताकि बाद में कॉन्फ़िगरेशन बदलावों की जाँच में हवाला मिले।
तीनों टेस्ट साइटों को इसी सोच से बाँटा जा सकता है: Whoer एक कुल स्कोर देता है, रोज़ की तेज़ जाँच के लिए ठीक; Browserscan पैरामीटर का स्नैपशॉट देता है, नियमित निरीक्षण में तुलना के लिए ठीक; BrowserLeaks एक पेज में एक जाँच देता है, किसी ख़ास मसले में गहराई तक जाने के लिए ठीक। स्कोर अजीब लगे तो तीनों राउंड का क्रम एक बार दोहराइए, दिक़्क़त वाला पेज मिल जाएगा। कुल स्कोर कम हो पर कटौती कहाँ से हुई साफ़ न हो, तो पहले Whoer जाँच गाइड में स्कोरिंग की बनावट से मिलाइए। फिर संबंधित राउंड दोहराना, अंधाधुंध दोबारा टेस्ट से समय बचाता है।
MostMate के एनवायरनमेंट कॉन्फ़िगरेशन से जोड़ना
जाँच की रीडिंग आख़िर में एनवायरनमेंट कॉन्फ़िगरेशन पर ही उतरती है। MostMate एक फ़िंगरप्रिंट ब्राउज़र है; एनवायरनमेंट हर अकाउंट के लिए अलग-अलग बनते हैं, डेटा आपस में अलग-थलग रहता है, और 11 जाँचों की ज़्यादातर रीडिंग का स्रोत बनाने के फ़ॉर्म में देखा जा सकता है।
एग्ज़िट समूह की चारों जाँचें प्रॉक्सी सेटिंग और WebRTC लेवल से जुड़ी हैं। प्रॉक्सी एक अलग सूची में संभाले जाते हैं और फिर ख़ास एनवायरनमेंट को आवंटित होते हैं। WebRTC में विकल्प हैं: असली, प्रतिबंधित या कस्टम।
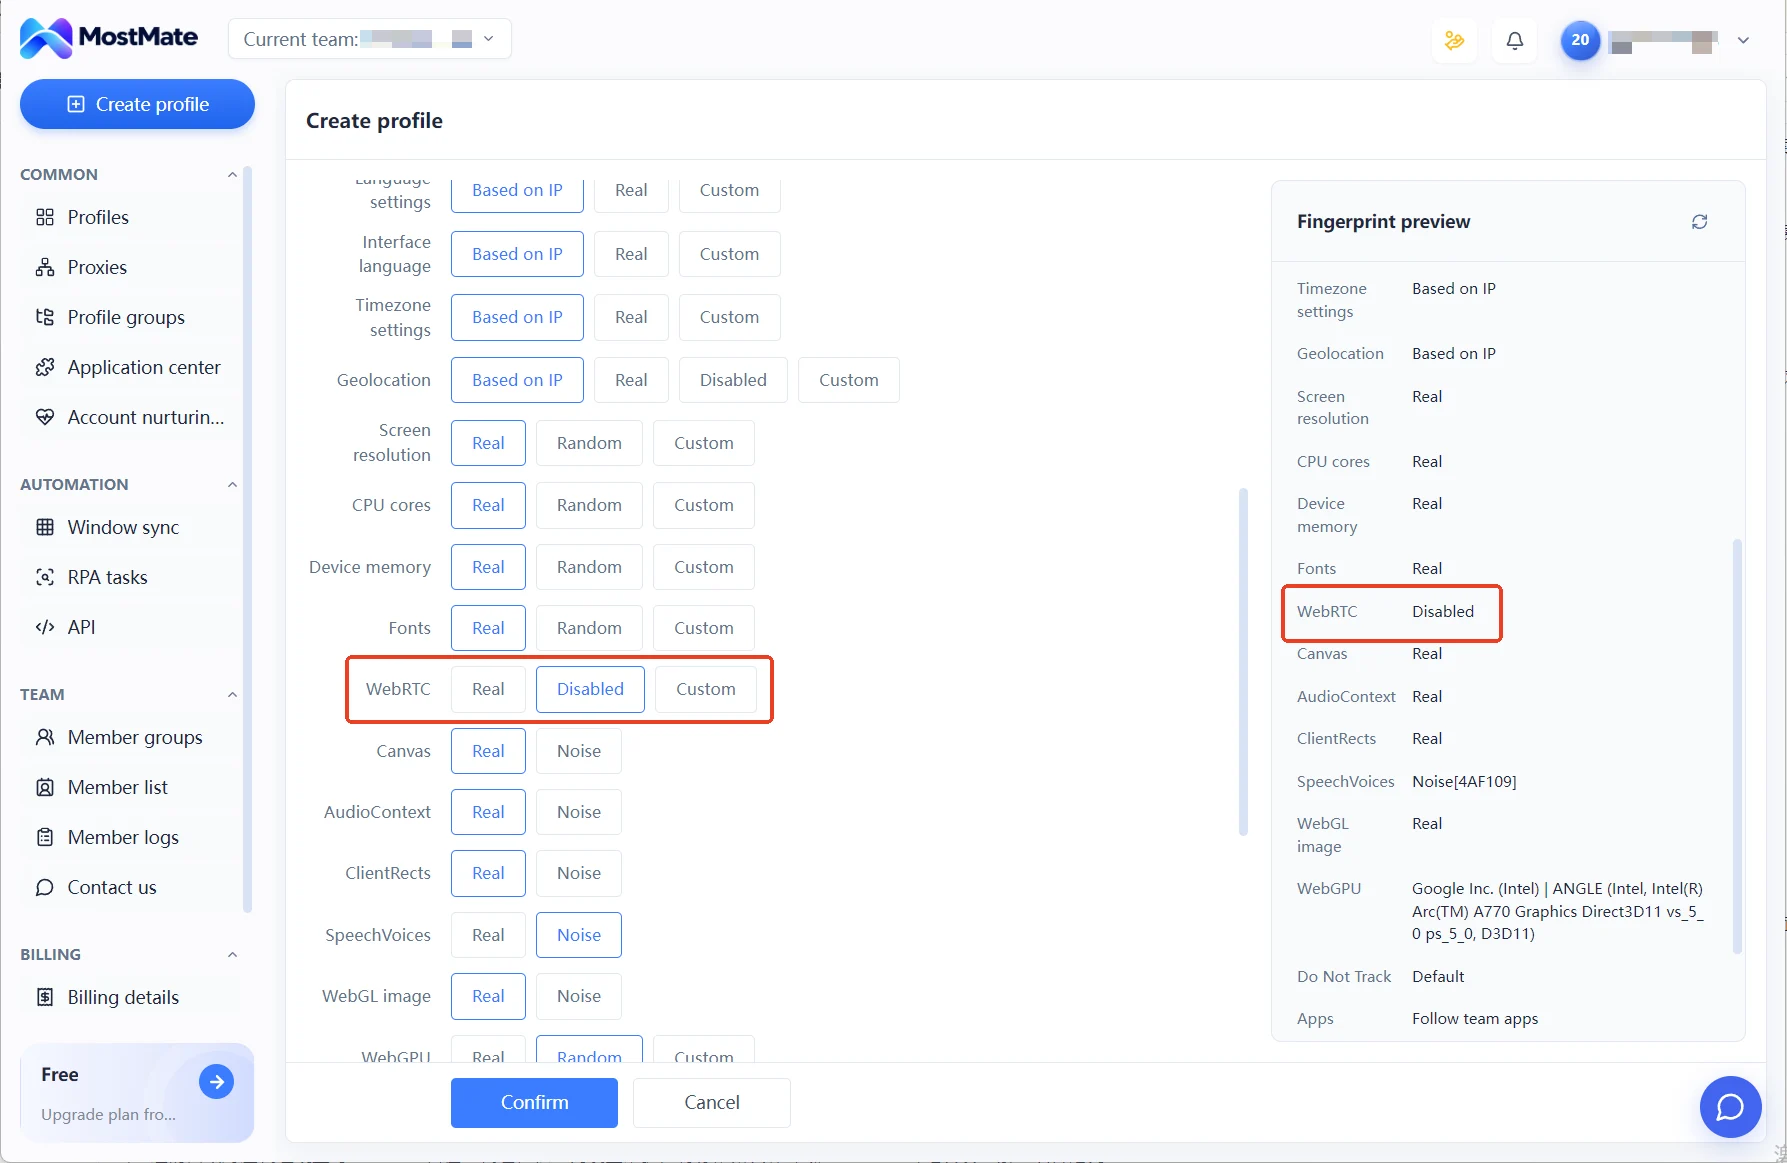
रीडिंग समूह की पाँचों जाँचें फ़िंगरप्रिंट सेटिंग के पैरामीटर से जुड़ी हैं। भाषा, टाइमज़ोन और जियोलोकेशन डिफ़ॉल्ट रूप से "IP आधारित कॉन्फ़िगरेशन" के हिसाब से बनते हैं। स्क्रीन, कोर संख्या, मेमोरी वग़ैरह में असली वैल्यू या तय लेवल चुना जा सकता है। दावा समूह का प्रवेश द्वार ऑपरेटिंग सिस्टम और ब्राउज़र वर्ज़न का चुनाव है। UA चुनाव के साथ बनता है और बाद में संपादित भी किया जा सकता है। दोनों जगह के दावे एक ही स्रोत से हैं या नहीं, इसे client-hints पेज पर जाकर मिला लीजिए।
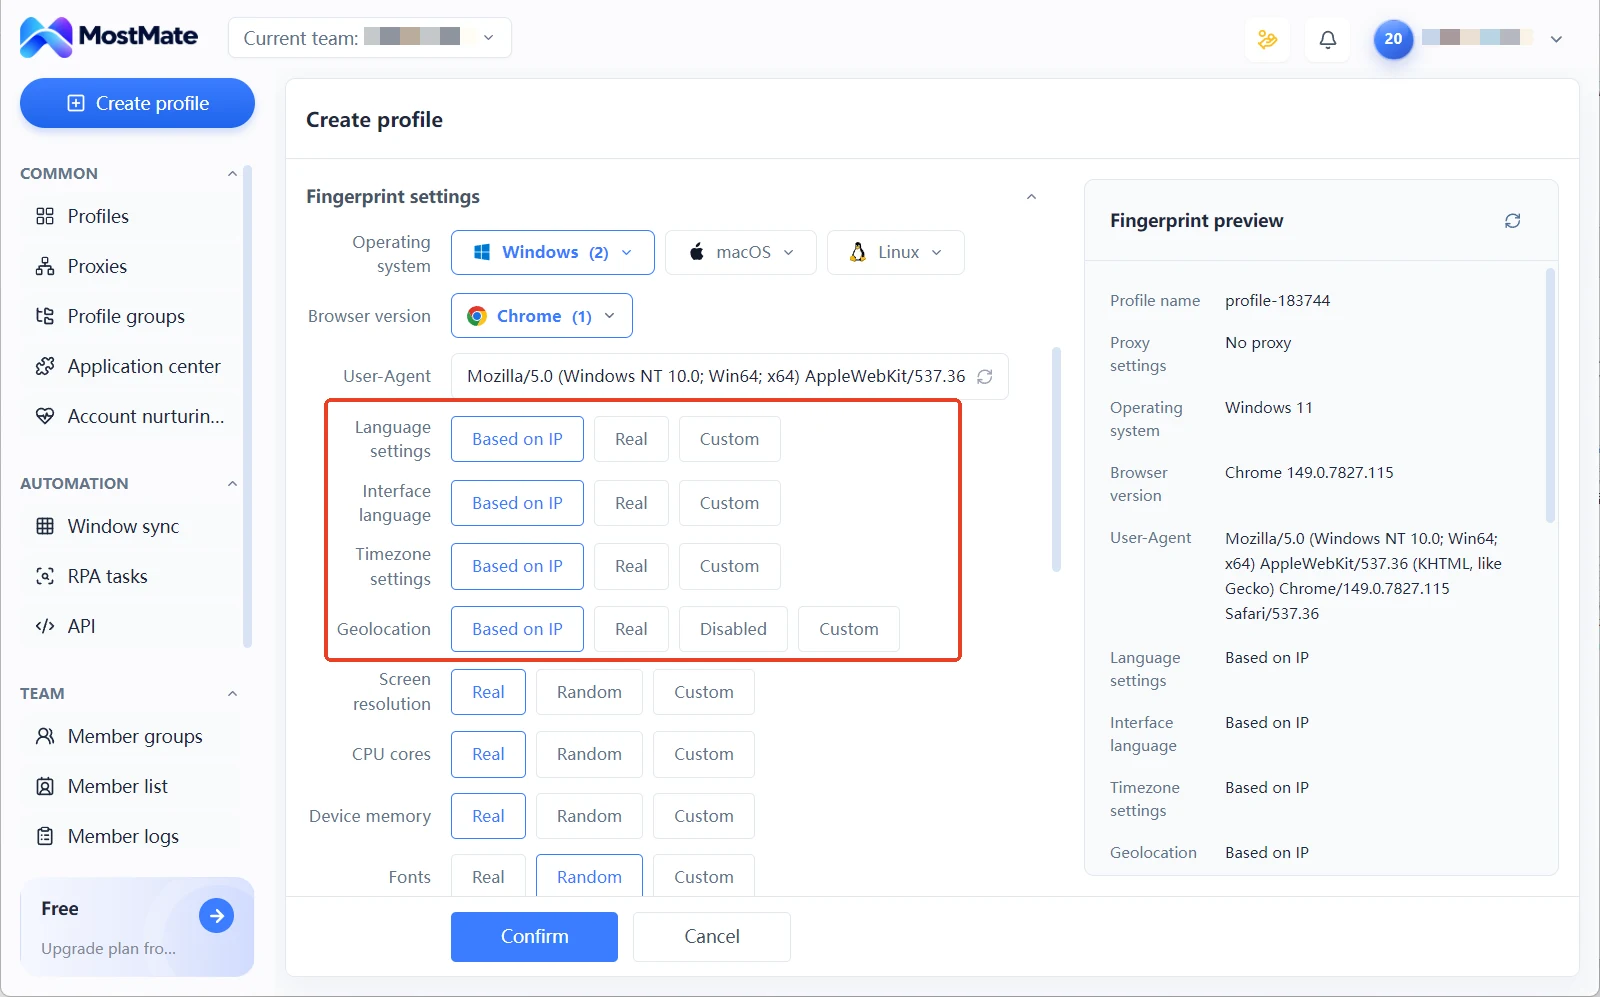
फ़िंगरप्रिंट प्रीव्यू पैनल एनवायरनमेंट बनाते समय ही हर पैरामीटर की वैल्यू दिखा देता है, खुला-खुला टकराव वहीं सुधर जाता है, जाँच पेज के रिपोर्ट करने का इंतज़ार नहीं करना पड़ता। पूरी बनाने की प्रक्रिया की झलक MostMate प्रोडक्ट परिचय पेज पर पहले देख लीजिए। जाँच और कॉन्फ़िगरेशन एनवायरनमेंट परत के सिग्नल को मिलाते हैं; अकाउंट प्लेटफ़ॉर्म द्वारा जुड़ा है या नहीं, यह प्लेटफ़ॉर्म के नियमों और इस्तेमाल के तरीक़े पर भी निर्भर करता है।
अक्सर पूछे जाने वाले सवाल
BrowserLeaks पर रजिस्ट्रेशन चाहिए? क्या शुल्क है?
रजिस्ट्रेशन की ज़रूरत नहीं; जाँच पेज खुलते ही अपने आप चलने लगता है और मुख्य जाँचों के लिए कोई शुल्क नहीं है। कंपनी बाहरी डेटा API देकर कमाती है, आम यूज़र सीधे जाँच चला सकते हैं।
क्या हर बार सभी 11 जाँचें चलानी होती हैं?
रोज़ में नहीं। पहला राउंड एग्ज़िट समूह का चलाइए और दो-तीन रीडिंग जाँचें जोड़ दीजिए; कुछ मिनटों में ज़्यादातर जोखिम ढक जाता है। महत्वपूर्ण एनवायरनमेंट के लाइव होने से पहले, या जब रीडिंग आपस में न मिले, तब सभी 11 जाँचें एक पूरा राउंड चलाएँ।
एक ही एनवायरनमेंट के दो टेस्ट में नतीजे अलग हों, तो क्या यह सामान्य है?
जाँच-दर-जाँच देखिए। Canvas हैश, फ़ॉन्ट सूची, एग्ज़िट IP जैसी चीज़ें स्थिर रहनी चाहिए; बार-बार अलग रीडिंग आना कॉन्फ़िगरेशन में दिक़्क़त का संकेत है। कुछ डायनामिक आइटम में हल्का उतार-चढ़ाव सामान्य है, वह असामान्यता नहीं है।
BrowserLeaks और Whoer में से किसे चुनें?
दोनों में टकराव नहीं। Whoer कुल स्कोर देता है, रोज़ की तेज़ जाँच के लिए; BrowserLeaks एक पेज में एक जाँच, किसी ख़ास मसले की पहचान के लिए। दोनों की रीडिंग को साथ पढ़ने का तरीक़ा Whoer जाँच गाइड में मिलेगा।
निष्कर्ष
BrowserLeaks की 11 मुख्य जाँचें असल में एनवायरनमेंट की एक परत-दर-परत जाँच हैं। एग्ज़िट समूह पुष्टि करता है कि अनुरोध कहाँ से बाहर गया, रीडिंग समूह पुष्टि करता है कि स्क्रिप्ट ने क्या देखा, दावा समूह पुष्टि करता है कि हैंडशेक और रीडिंग एक ही स्रोत से हैं; हर राउंड का अपना साफ़ फ़ोकस है।
नए एनवायरनमेंट के लाइव होने से पहले तीनों राउंड एक बार पूरे कर लीजिए और रीडिंग रिकॉर्ड में दर्ज कर दीजिए। इन जाँचों को रोज़ की प्रक्रिया में शामिल करना चाहें तो MostMate डाउनलोड करें, एनवायरनमेंट बनाने के बाद पहले फ़िंगरप्रिंट प्रीव्यू देखिए, फिर जाँच पेजों पर एक-एक जाँच कर लीजिए।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



