
BrowserLeaks 怎么检测?11 项检测与完整检查顺序
打开 BrowserLeaks 首页,检测项排了一长列,IP、Canvas、WebGL、字体、TLS。有人从第一项点到最后一项,花了一个多小时,合上页面记不清哪项查出了什么。也有人只点了 IP 一页就收工。页面脚本的参数一项没碰。
两种跑法都拿不到稳定结论。问题出在顺序上,读数之间对不上号,测完还是说不清环境有没有毛病。
本文把 BrowserLeaks 的主线选取 11 项常用检测进行梳理,按网络出口、页面读取、传输声明分成三组,先讲每组测什么,再给一轮从出口到握手的完整顺序。所有页面浏览器直接打开就能测。
全站结构:一页一项,先分三组
BrowserLeaks 的做法是每个检测维度单独一个页面,首页是入口。对指纹浏览器用户,日常要过的是 11 项主线,内容过滤检测、CSS 媒体查询、扩展检测这类扩展项按需加测。Flash、Java 那批旧插件检测已经停更,不用管。
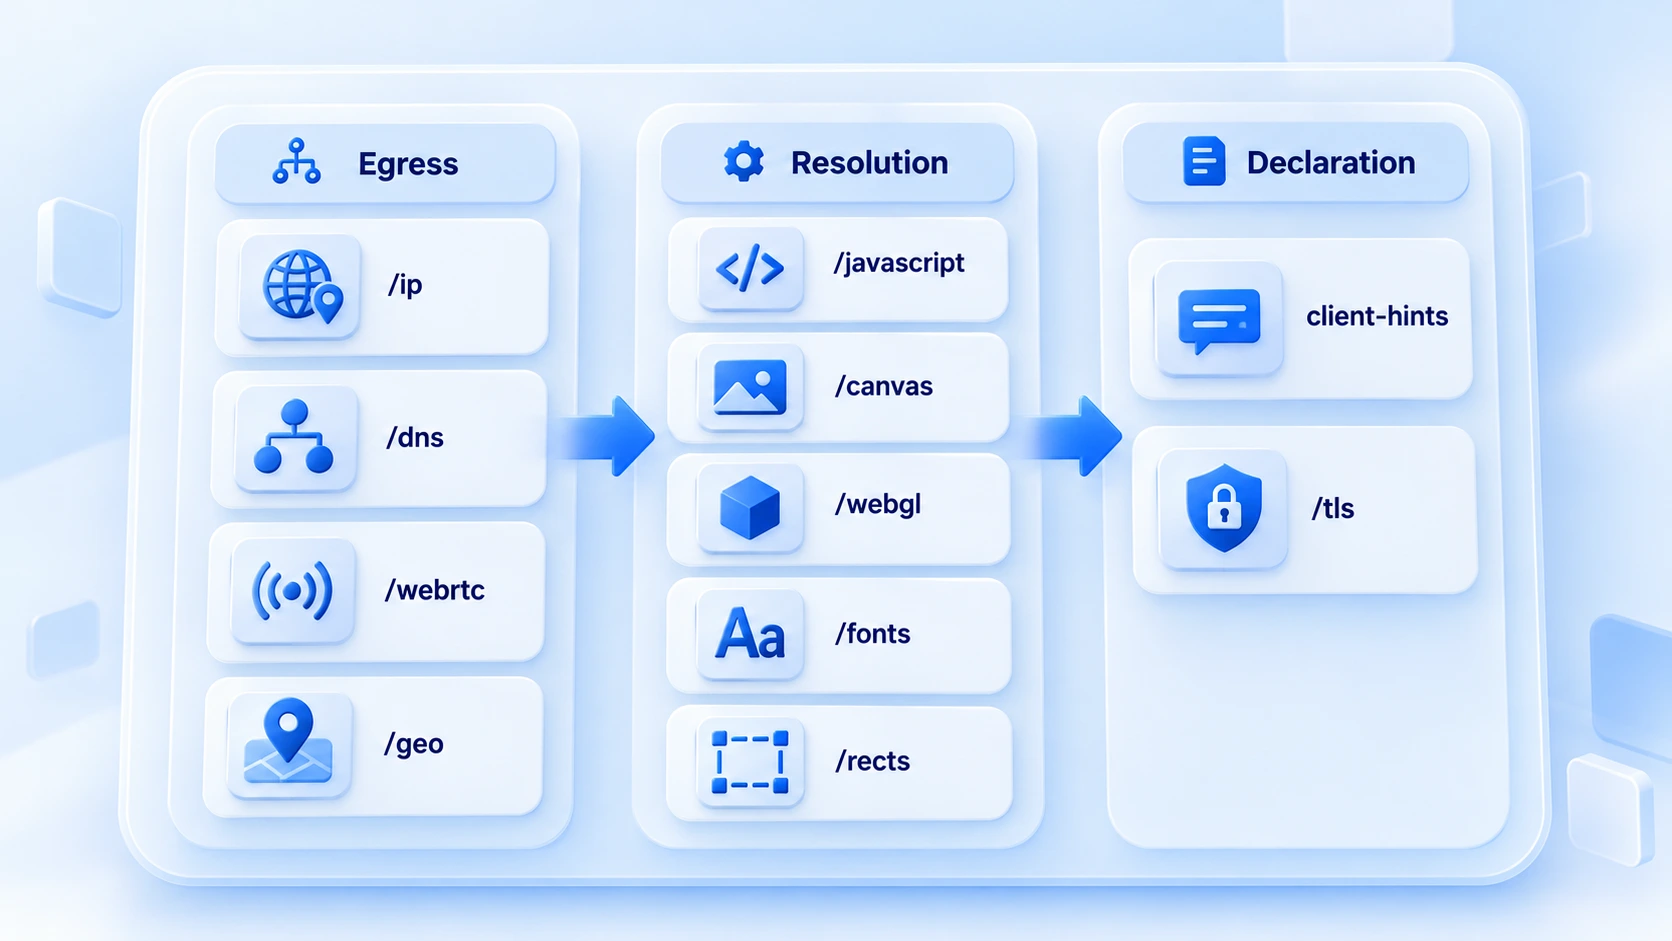
11 项按读数来源分三组:第一组看请求从哪里出去,第二组看页面脚本读到了什么,第三组看连接握手的声明。先给一张总表:
| 检测项 | 测什么 | 多账号核对什么 |
|---|---|---|
| IP Address(/ip) | 出口 IP 与归属地 | 与代理配置是否一致 |
| DNS Leak Test(/dns) | 域名解析走的路径 | 解析有没有绕开代理 |
| WebRTC Leak Test(/webrtc) | WebRTC 通道暴露的地址 | 有没有漏出真实 IP |
| Geolocation API(/geo) | 浏览器地理位置读数 | 与 IP 地区是否相称 |
| JavaScript(/javascript) | 脚本引擎与基础环境信息 | 读数是否符合主流版本 |
| Canvas Fingerprint(/canvas) | Canvas 图像哈希 | 同一环境反复测是否稳定 |
| WebGL Report(/webgl) | 显卡厂商与渲染器型号 | 与配置的设备画像一致 |
| Font Fingerprinting(/fonts) | 字体列表与渲染尺寸 | 数量区间和语言不矛盾 |
| ClientRects(/rects) | 元素位置读数的精度 | 同环境读数保持一致 |
| Client-Hints Test(/client-hints) | 请求头声明的品牌与平台 | 与页面脚本读数对得上 |
| TLS Client Test(/tls) | 握手时的加密特征 | 与声称的内核版本相称 |
三组各盯什么
第一组是出口组,四项回答同一个问题:请求真的从代理出去了吗。/ip 看 IP 与归属地,/dns 看域名解析有没有绕开代理走本地。/webrtc 看浏览器有没有从 WebRTC 通道漏出真实地址,/geo 看地理位置读数。出口组查出泄露,后面的项先不测。回头修代理和环境设置。
WebRTC 档位拿不准怎么选,指纹浏览器 WebRTC 设置里有三档各自的适用场景。解析路径的判定细节,DNS 泄露检测指南里有完整流程。
第二组是读取组,五项对应页面脚本拿到的环境参数。/javascript 报脚本引擎与基础读数。/canvas、/webgl、/fonts、/rects 分别是图像渲染、显卡、字体、元素位置的指纹源。这一组核对两件事。读数与设备画像是否一致,同一环境多次检测是否稳定。
成像逻辑和哈希怎么读,Canvas 指纹指南里展开得更细。
第三组是声明组,两项做交叉验证。client-hints 页看请求头声明的浏览器品牌与平台,和页面脚本读数是否同一套。/tls 看握手时的加密特征,与声称的内核版本是否相称。这两项要拿前两组的读数做对照,单独看不出问题。所以放在最后测。
顺序怎么排:三轮走完
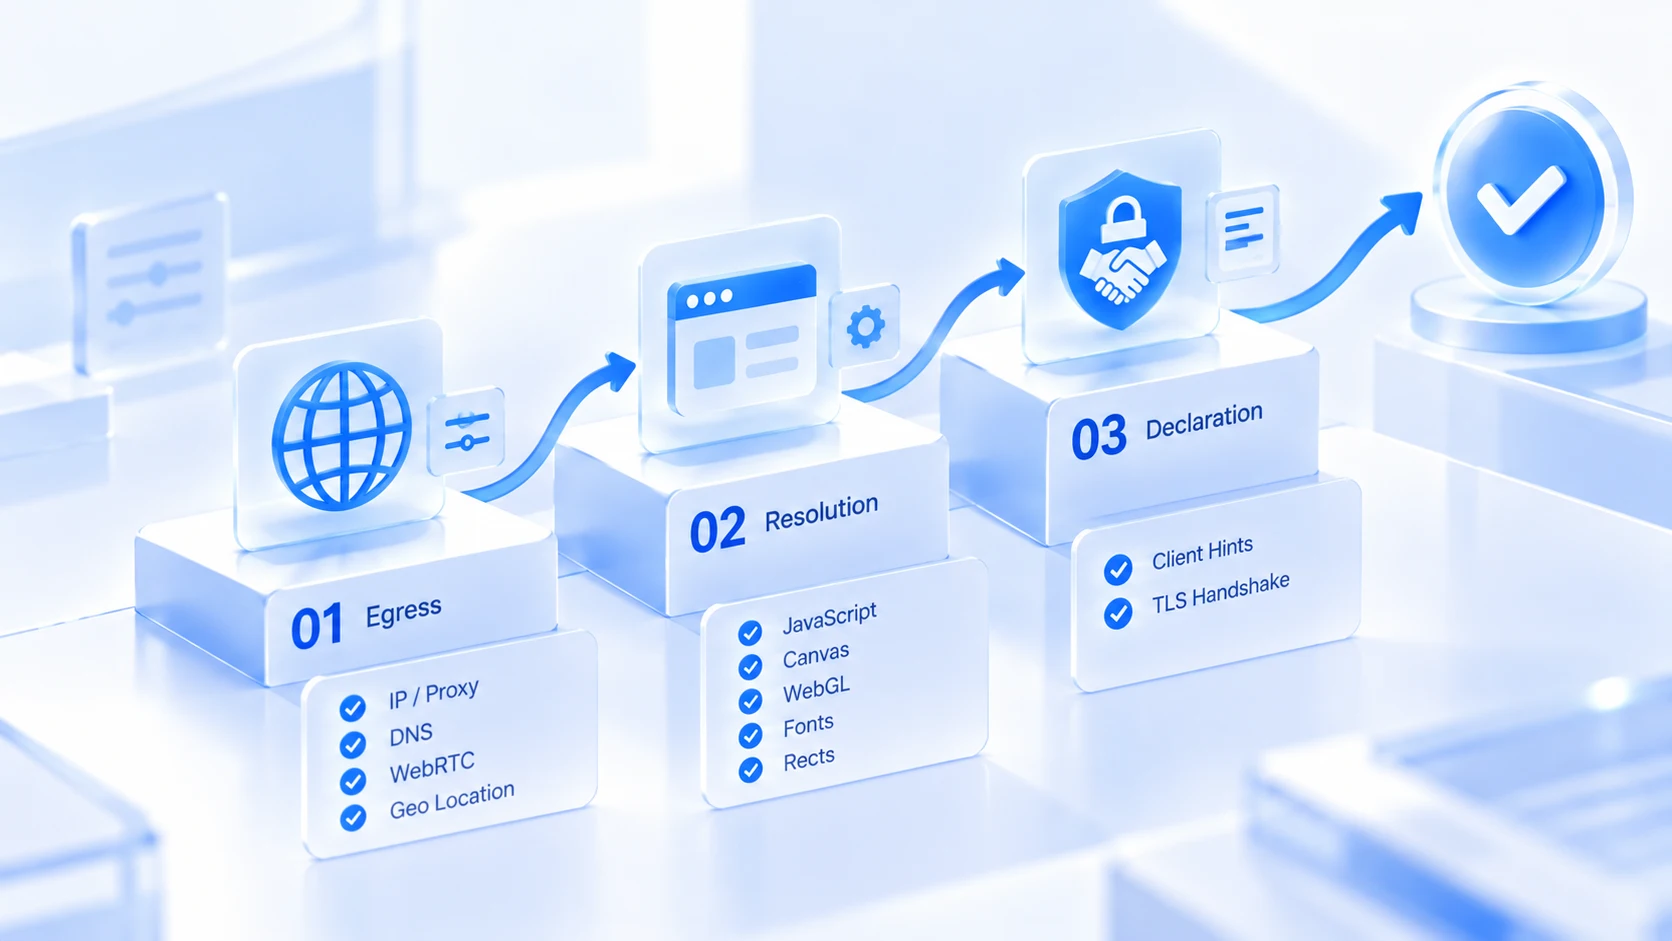
检查顺序按依赖关系排,出口是硬前提,读取是主体,声明是收口。
1. 第一轮查出口:跑 /ip、/dns、/webrtc、/geo。代理没生效或存在泄露,先停下来修网络。指纹项测了也是白测。
2. 第二轮查读取:跑 /javascript、/canvas、/webgl、/fonts、/rects。逐项核对画像一致性与同环境稳定性,把异常项记下来。
3. 第三轮查声明:跑 /client-hints、/tls。拿着前两轮的读数做对照,确认声明、脚本、握手三方一致。
三轮跑多细,跟着环境的分量走。日常新环境跑完第一轮,补上 /canvas、/webgl 两项,几分钟收工;关键账号上线前把 11 项全跑一遍,读数连同日期记进环境档案,之后排查配置变更有据可查。
三个检测站可以按同样的思路分工:Whoer 出一个总分,适合每天快检;Browserscan 给一份参数快照,适合巡检时对照;BrowserLeaks 一页一项,适合往具体问题上钻,分数不对劲时把三轮顺序过一遍,就能定位到出问题的页面。总分低但说不清扣分点,先对照Whoer 检测指南里的评分构成。再回来补跑对应轮次,比盲目重测省时间。
对应到 MostMate 的环境配置
检测读数最终要落到环境配置上。MostMate是一款指纹浏览器,环境按账号逐个建立、数据互相隔离,11 项读数大多数能在创建表单里对上出处。
出口组的四项对应代理设置与 WebRTC 档位。代理在独立列表里维护,再分配给具体环境。WebRTC 可选真实、禁止或自定义。
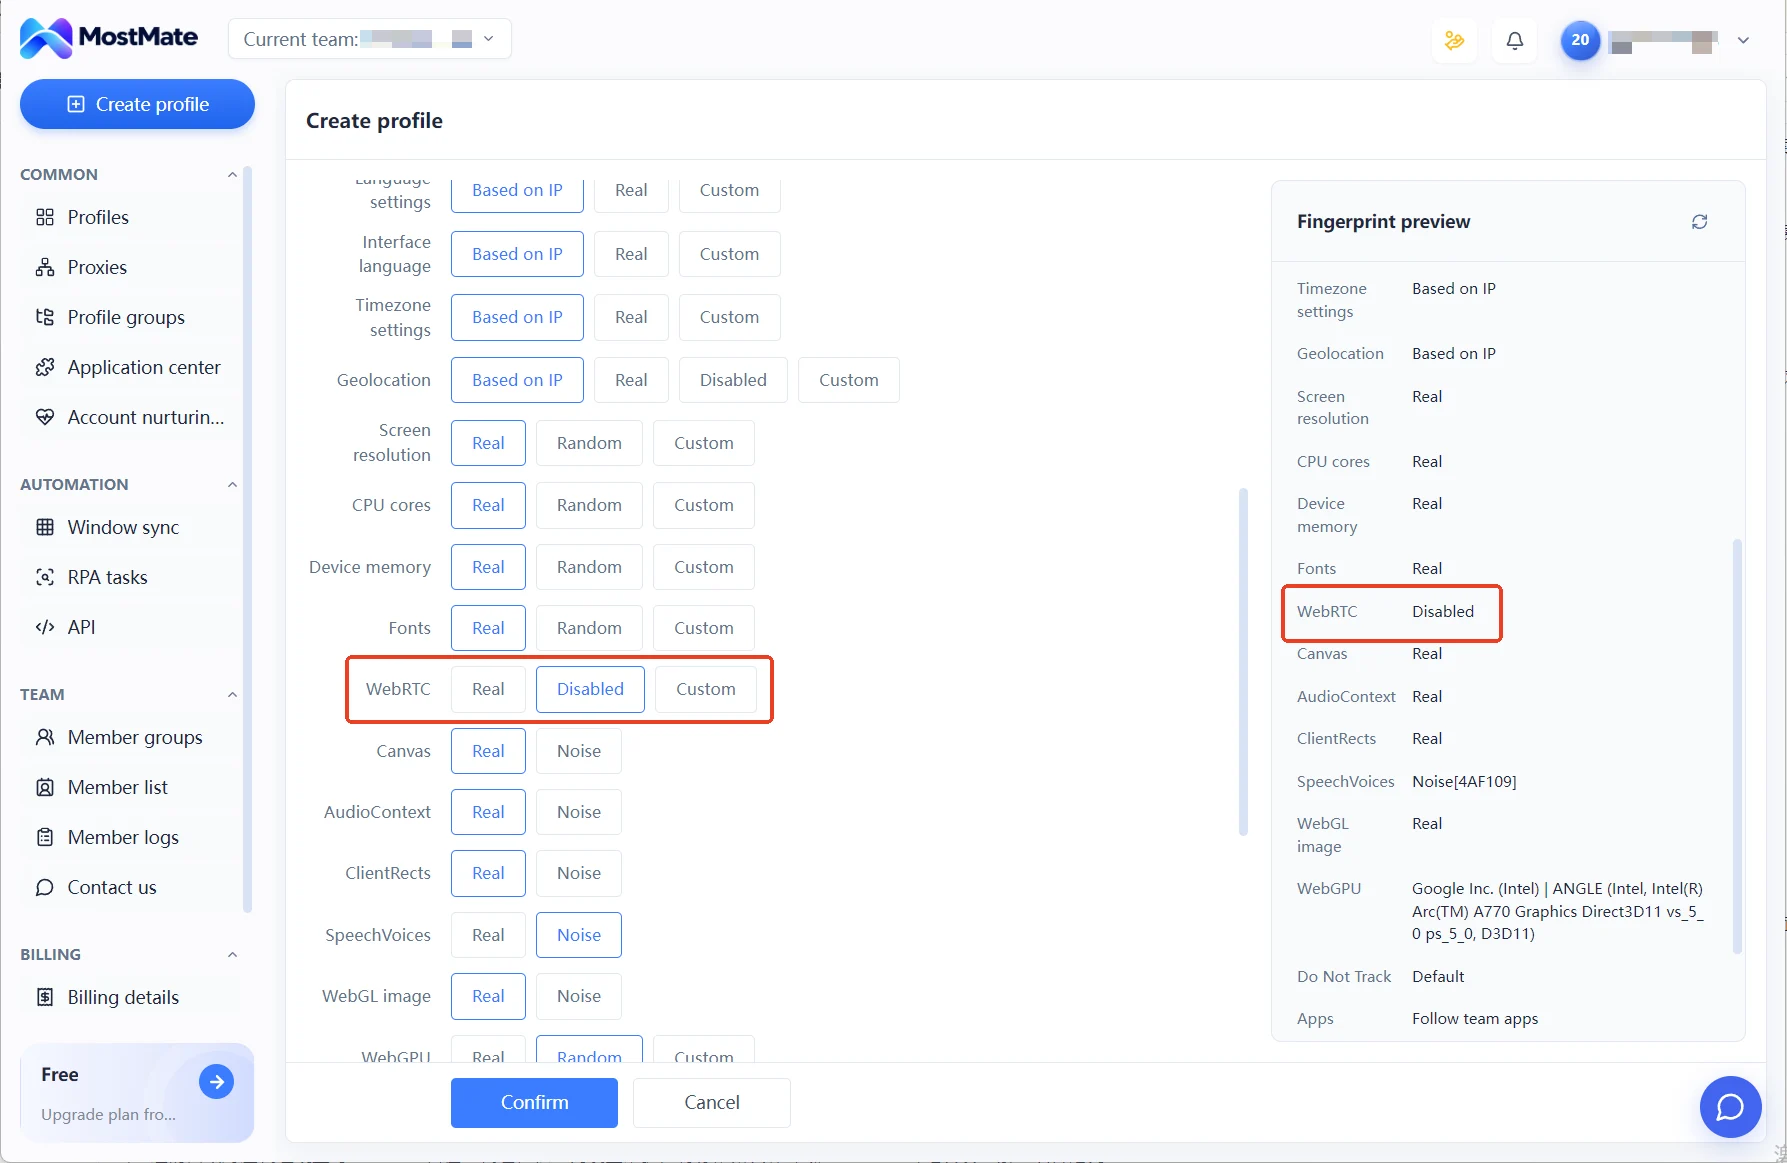
读取组的五项对应指纹设置里的各参数。语言、时区、地理位置默认按「基于 IP 配置」生成。屏幕、核心数、内存等取真实值或指定档位。声明组对应的入口是操作系统与浏览器版本选型。UA 随选型生成、可再编辑。两处声明是否同源,回到 client-hints 页核对即可。
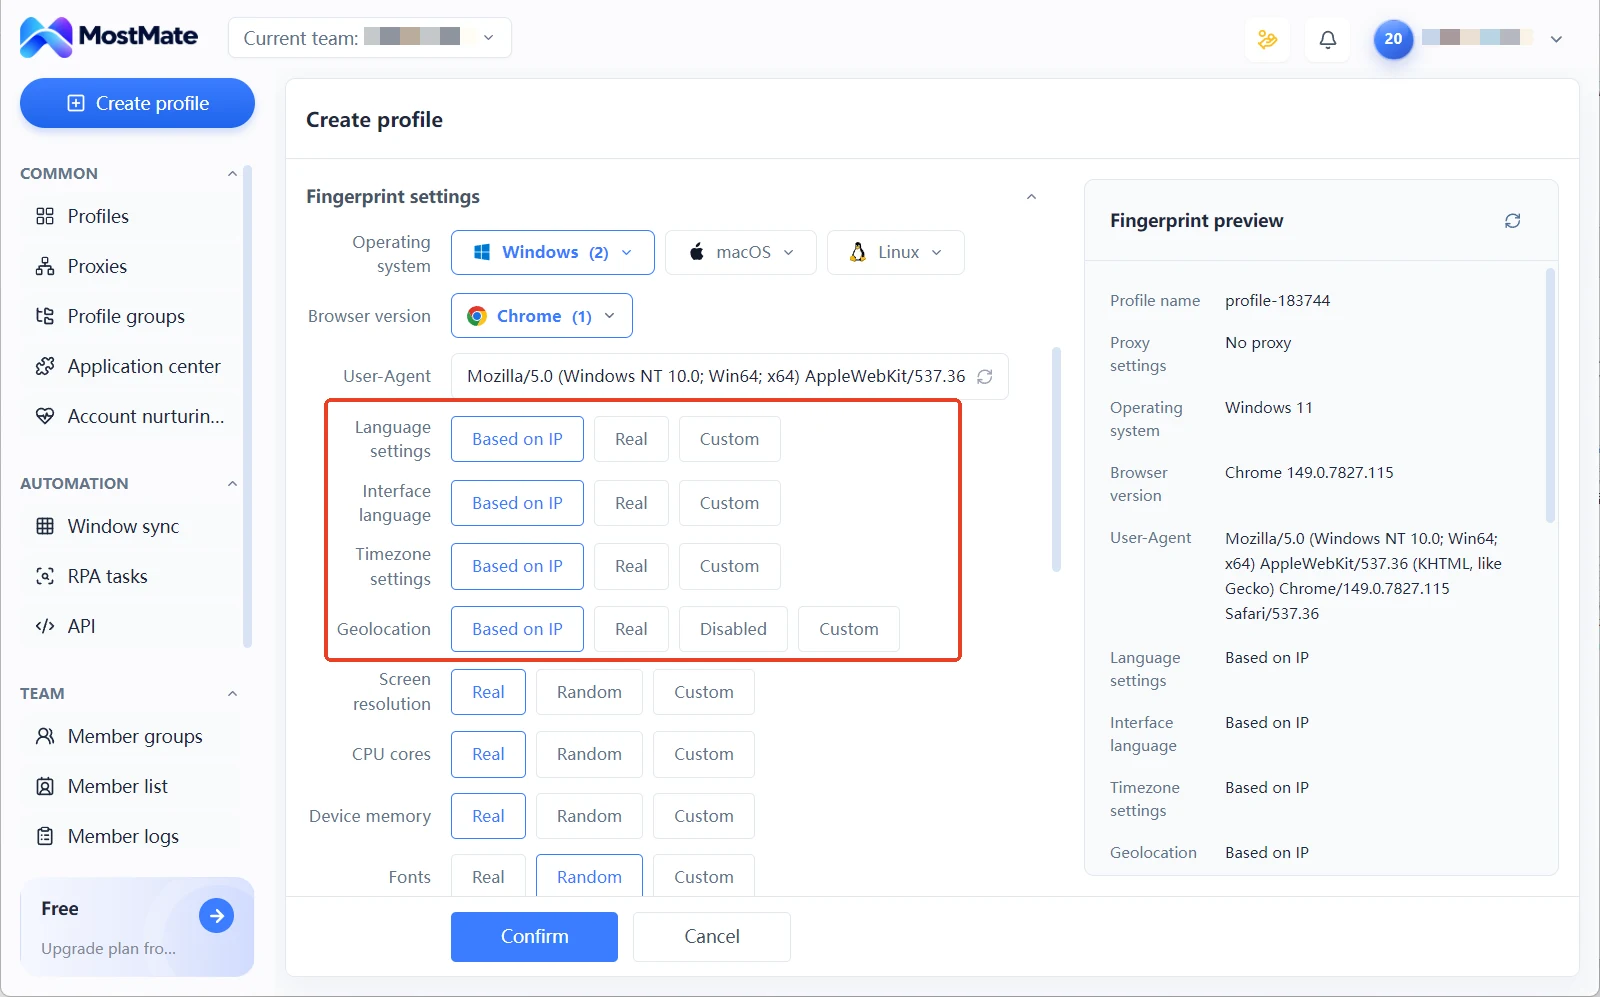
指纹预览面板在建环境时就列出各参数的取值,明显的矛盾当场就能改掉,不用等检测页来发现。整套创建流程的全貌,可以在 MostMate 产品说明页先看一遍。检测和配置对齐的是环境这一层的信号,账号是否被平台关联,还取决于平台规则与使用行为。
常见问题
BrowserLeaks 要注册吗,收费吗?
不用注册,检测页打开就自动运行,主线检测不收费。它靠对外提供数据接口盈利,普通使用者直接测就行。
11 项每次都要全跑吗?
日常不用。第一轮出口组加两三个读取项,几分钟覆盖大部分风险。关键环境上线前,或者读数之间对不上的时候,11 项全跑一轮。
同一环境两次检测结果不一样,正常吗?
分项看。Canvas 哈希、字体列表、出口 IP 这类应当稳定,反复测出不同读数说明配置有问题。个别动态展示项略有波动,不构成异常。
BrowserLeaks 和 Whoer 用哪个?
不冲突。Whoer 出总分,适合每天快检;BrowserLeaks 一页一项,适合定位具体问题。两个搭配的读数解读,Whoer 检测指南里有对照。
结语
BrowserLeaks 的 11 项主线检测,本质是给环境做一次分层核对。出口组确认请求从哪出去,读取组确认脚本看到什么,声明组确认握手与读数同源,每轮都有明确的核对对象。
新环境上线前把三轮过一遍。读数记进档案。想把这些核对装进日常流程,可以下载 MostMate,环境建好先看指纹预览,再进检测页逐项过。

MOSTMATE
让多账号安全管理更简单
从第一个账号开始,用 MostMate 建立更安全、更智能、更高效的多账号运营方式。
- 环境彼此独立,身份逻辑一致。
- AI 自动化 · 账号健康 · 团队运营



