
Comment détecter avec BrowserLeaks ? Les 11 tests et l'ordre de vérification complet
Sur la page d'accueil de BrowserLeaks, les tests s'alignent en longue liste : IP, Canvas, WebGL, polices, TLS. Certains cliquent du premier au dernier et y passent plus d'une heure, puis ferment la page sans savoir quel problème chaque test a révélé. D'autres ouvrent la seule page IP et s'arrêtent là. Les paramètres lus par les scripts de la page ne sont jamais examinés.
Aucune de ces deux façons de faire ne produit de conclusion stable. Le problème vient de l'ordre : les lectures ne se recoupent pas entre elles et, une fois les tests terminés, impossible de dire si l'environnement présente un défaut.
Cet article passe en revue 11 tests courants de la ligne principale de BrowserLeaks, répartis en trois groupes selon la sortie réseau, la lecture par la page et les déclarations de connexion, présente ce que mesure chaque groupe, puis donne un ordre complet allant de la sortie au handshake. Tous les tests s'ouvrent et se lancent directement dans le navigateur.
Structure du site : une page par test, trois groupes d'abord
BrowserLeaks consacre une page à chaque dimension de détection, la page d'accueil servant d'entrée. Pour les utilisateurs de navigateurs antidétection, la routine couvre les 11 tests principaux ; les tests secondaires comme la détection de filtrage de contenu, les media queries CSS ou la détection d'extensions s'ajoutent au besoin. Les vieilles détections de plugins Flash et Java ne sont plus maintenues : inutile d'y prêter attention.
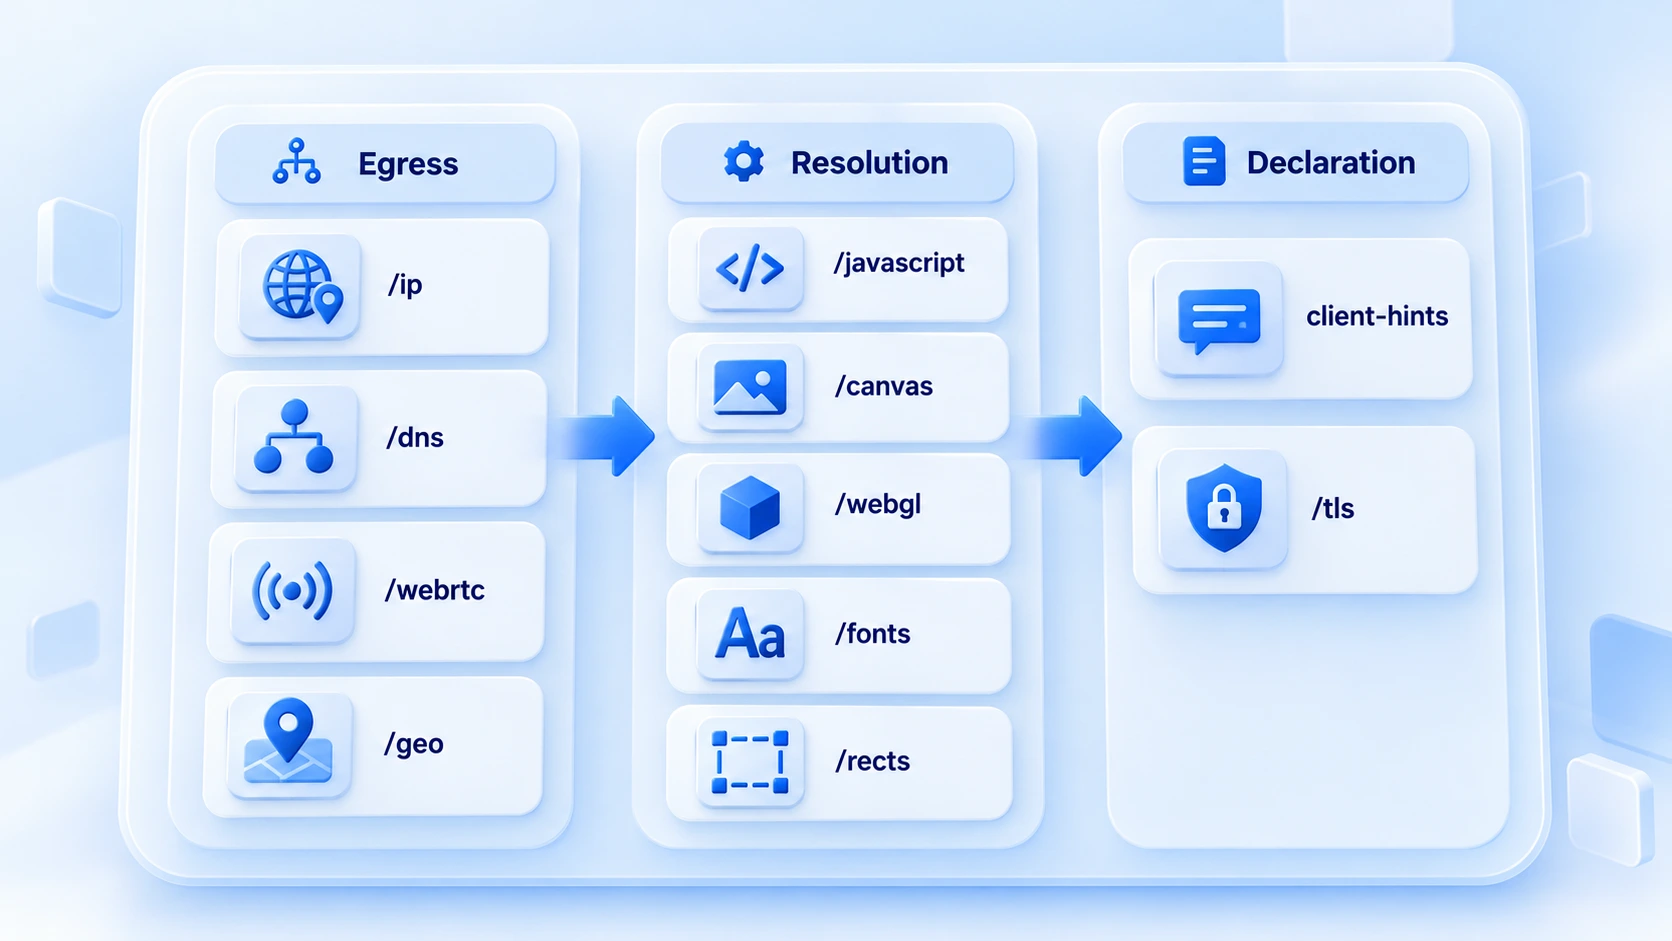
Les 11 tests se répartissent en trois groupes selon l'origine des lectures : le premier regarde par où sortent les requêtes, le deuxième ce que lisent les scripts de la page, le troisième les déclarations du handshake. D'abord, un tableau d'ensemble :
| Test | Ce qu'il mesure | À recouper avec plusieurs comptes |
|---|---|---|
| IP Address(/ip) | IP de sortie et localisation | Cohérence avec le proxy configuré |
| DNS Leak Test(/dns) | Chemin suivi par la résolution DNS | La résolution ne contourne pas le proxy |
| WebRTC Leak Test(/webrtc) | Adresses exposées par le canal WebRTC | Aucune IP réelle ne fuit |
| Geolocation API(/geo) | Position géographique lue par le navigateur | Cohérence avec la région de l'IP |
| JavaScript(/javascript) | Moteur de script et informations de base | Valeurs conformes aux versions courantes |
| Canvas Fingerprint(/canvas) | Hash de l'image Canvas | Stabilité lors de tests répétés |
| WebGL Report(/webgl) | Fabricant de la GPU et modèle du renderer | Cohérent avec le profil d'appareil |
| Font Fingerprinting(/fonts) | Liste des polices et tailles rendues | Nombre et langues sans contradiction |
| ClientRects(/rects) | Précision des positions d'éléments | Lectures stables dans un même environnement |
| Client-Hints Test(/client-hints) | Marque et plateforme déclarées en en-tête | Accord avec les lectures des scripts |
| TLS Client Test(/tls) | Empreinte de chiffrement au handshake | Cohérence avec le noyau annoncé |
Ce que chaque groupe surveille
Le premier groupe est celui de la sortie, et ses quatre tests répondent à une même question : les requêtes sortent-elles réellement par le proxy ? /ip vérifie l'IP et sa localisation, /dns montre si la résolution des noms contourne le proxy pour passer en local, /webrtc révèle si le navigateur laisse fuiter une adresse réelle par le canal WebRTC, /geo affiche la lecture de géolocalisation. Si le groupe sortie détecte une fuite, suspendez les tests suivants et corrigez d'abord le proxy et les réglages de l'environnement.
Pour choisir le bon niveau WebRTC, les réglages WebRTC des navigateurs antidétection détaille les scénarios des trois niveaux. Pour les critères de jugement du chemin de résolution, le guide de détection des fuites DNS décrit la procédure complète.
Le deuxième groupe est celui de la lecture, et ses cinq tests correspondent aux paramètres d'environnement que récupèrent les scripts de la page. /javascript rapporte le moteur de script et les lectures de base. /canvas, /webgl, /fonts et /rects sont respectivement les sources d'empreinte du rendu d'image, de la carte graphique, des polices et de la position des éléments. Deux points à recouper dans ce groupe : la cohérence des lectures avec le profil d'appareil et leur stabilité d'un test à l'autre dans un même environnement.
Pour la logique de génération de l'image et la lecture du hash, le guide de l'empreinte Canvas entre bien plus dans le détail.
Le troisième groupe est celui des déclarations, et ses deux tests servent la contre-vérification. La page client-hints compare la marque de navigateur et la plateforme déclarées en en-tête avec les lectures des scripts : tout doit provenir du même ensemble. /tls examine l'empreinte de chiffrement au handshake et la confronte au noyau annoncé. Ces deux tests s'appuient sur les lectures des deux premiers groupes et, isolés, ne montrent rien : ils se placent donc en dernier.
Quel ordre suivre : trois passes
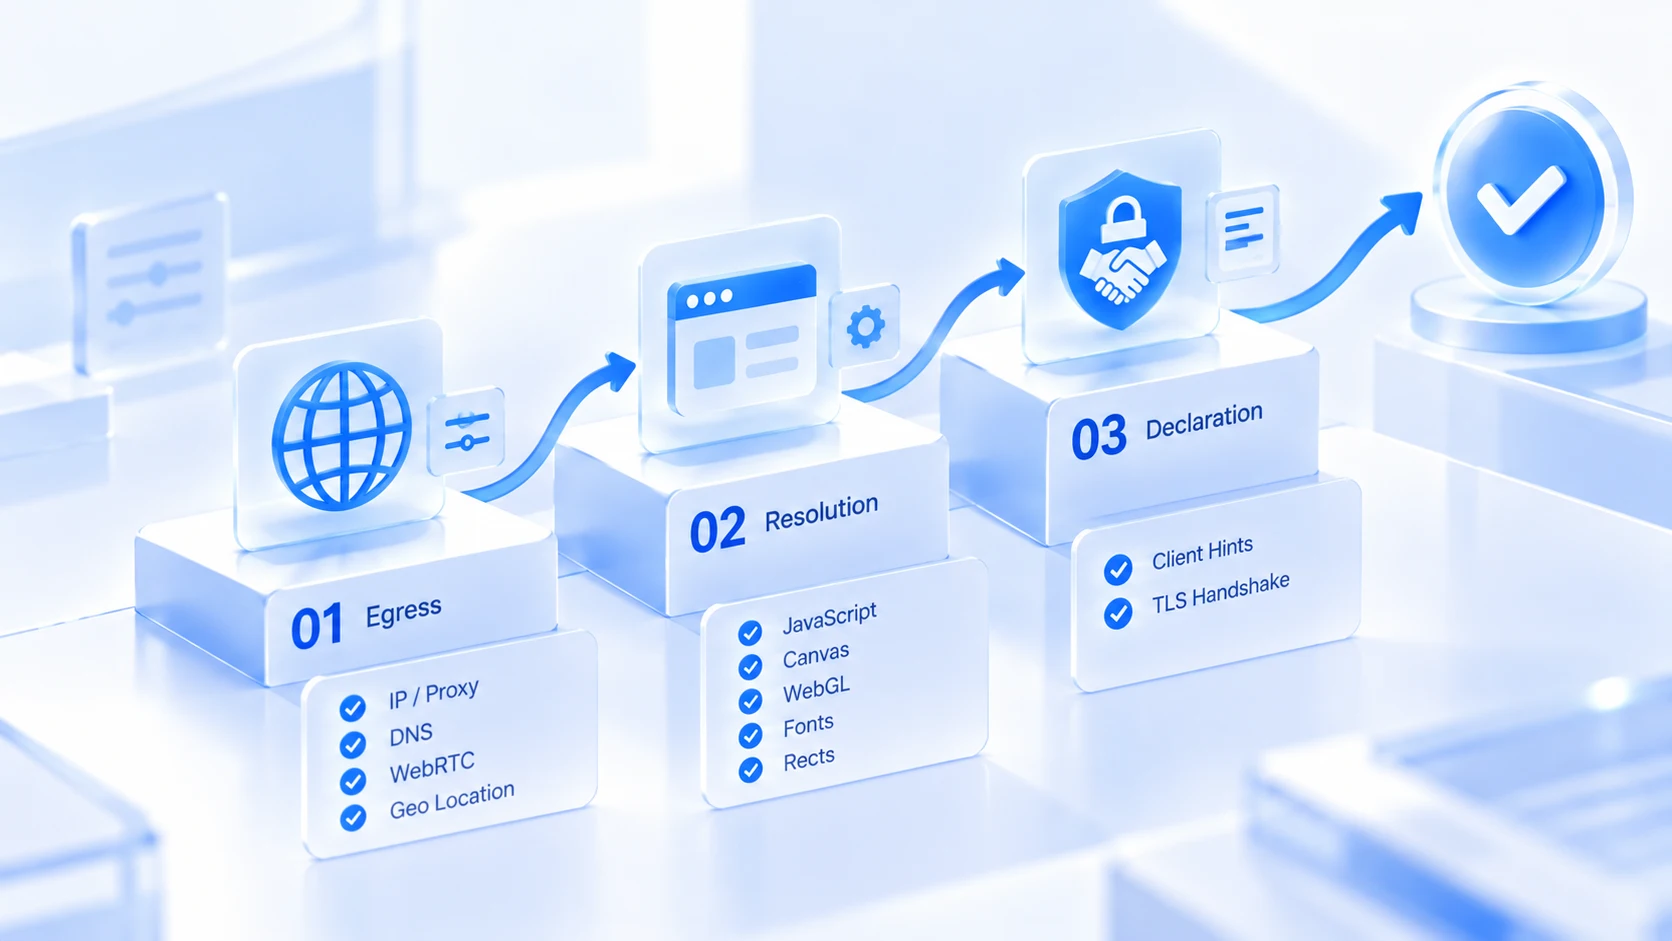
L'ordre suit les dépendances : sortie, lecture, déclarations.
1. Première passe : la sortie : lancez /ip, /dns, /webrtc et /geo. Si le proxy ne prend pas effet ou qu'une fuite existe, arrêtez-vous et corrigez le réseau. Les tests d'empreinte ne serviraient alors à rien.
2. Deuxième passe : la lecture : lancez /javascript, /canvas, /webgl, /fonts et /rects. Vérifiez test par test la cohérence avec le profil et la stabilité dans un même environnement, puis notez les valeurs anormales.
3. Troisième passe : les déclarations : lancez /client-hints et /tls. Confrontez-les aux lectures des deux premières passes pour confirmer que déclarations, scripts et handshake racontent la même histoire.
Le degré de détail des trois passes suit le poids de l'environnement. Pour un nouvel environnement au quotidien, la première passe plus /canvas et /webgl suffit, et l'affaire est pliée en quelques minutes ; avant la mise en ligne d'un compte critique, enchaînez les 11 tests et consignez les lectures avec la date dans la fiche de l'environnement : toute modification de configuration pourra ainsi être retracée.
Les trois sites de détection peuvent se répartir le travail selon la même logique : Whoer donne une note globale, idéale pour un contrôle rapide quotidien ; Browserscan fournit un instantané des paramètres, pratique à comparer lors d'une inspection ; BrowserLeaks traite une page par test, parfait pour creuser un problème précis. Quand la note paraît anormale, refaire les trois passes dans l'ordre suffit à localiser la page fautive. Note basse sans cause identifiable ? Commencez par la composition de la note dans le guide de vérification Whoer, puis revenez compléter la passe concernée : vous gagnerez du temps par rapport à un retest à l'aveugle.
Transposer tout cela dans la configuration d'environnement de MostMate
Les lectures de test finissent par se traduire en configuration d'environnement. MostMate est un navigateur antidétection dont les environnements se créent compte par compte, avec des données isolées les unes des autres ; la plupart des 11 lectures retrouvent leur source champ par champ dans le formulaire de création.
Les quatre tests du groupe sortie correspondent aux réglages de proxy et au niveau WebRTC. Les proxys se gèrent dans une liste dédiée, puis s'affectent à chaque environnement. Pour WebRTC, trois options : réel, bloqué ou personnalisé.
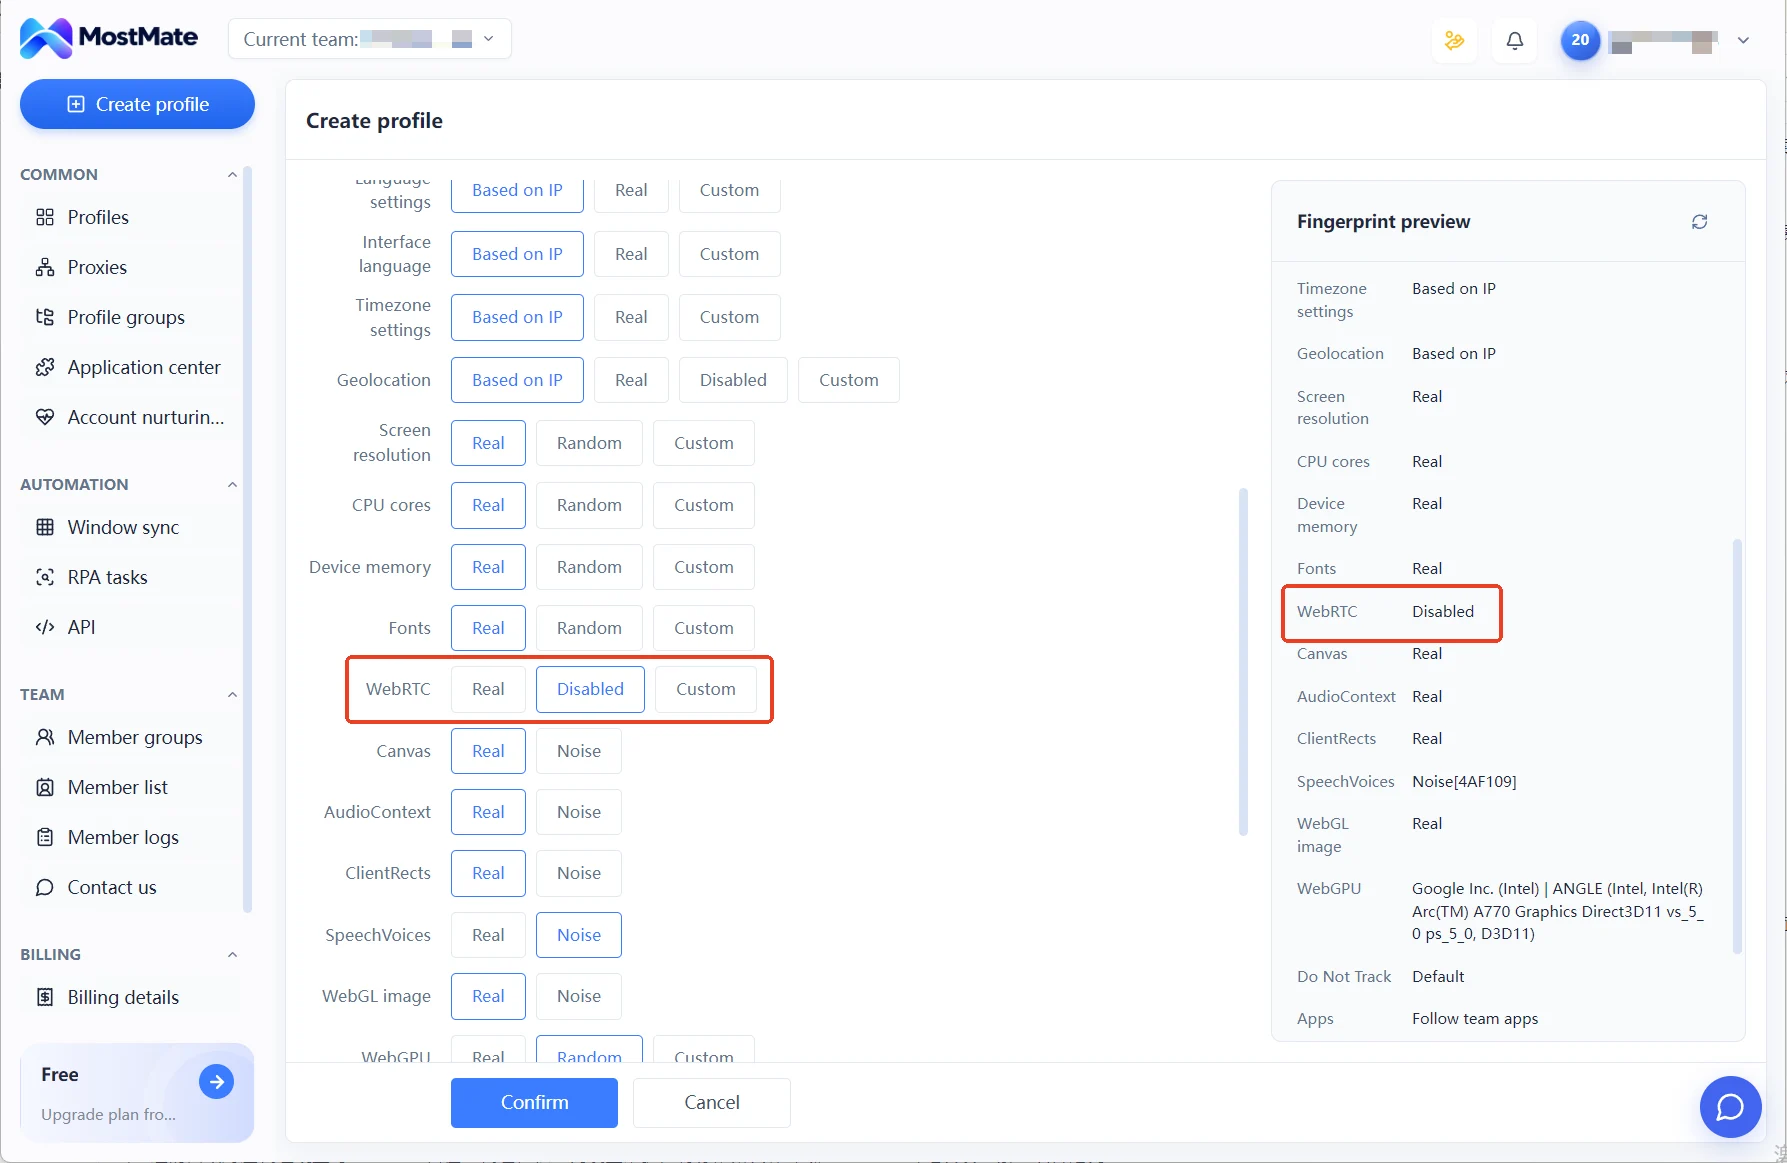
Les cinq tests du groupe lecture correspondent aux paramètres des réglages d'empreinte. Langue, fuseau horaire et position se génèrent par défaut à partir de l'IP. Écran, nombre de cœurs et mémoire reprennent des valeurs réelles ou un niveau choisi. Le groupe déclaration passe par le choix du système d'exploitation et de la version de navigateur ; l'UA se génère avec ce choix et reste modifiable. Pour vérifier que les deux déclarations ont la même source, un passage par la page client-hints suffit.
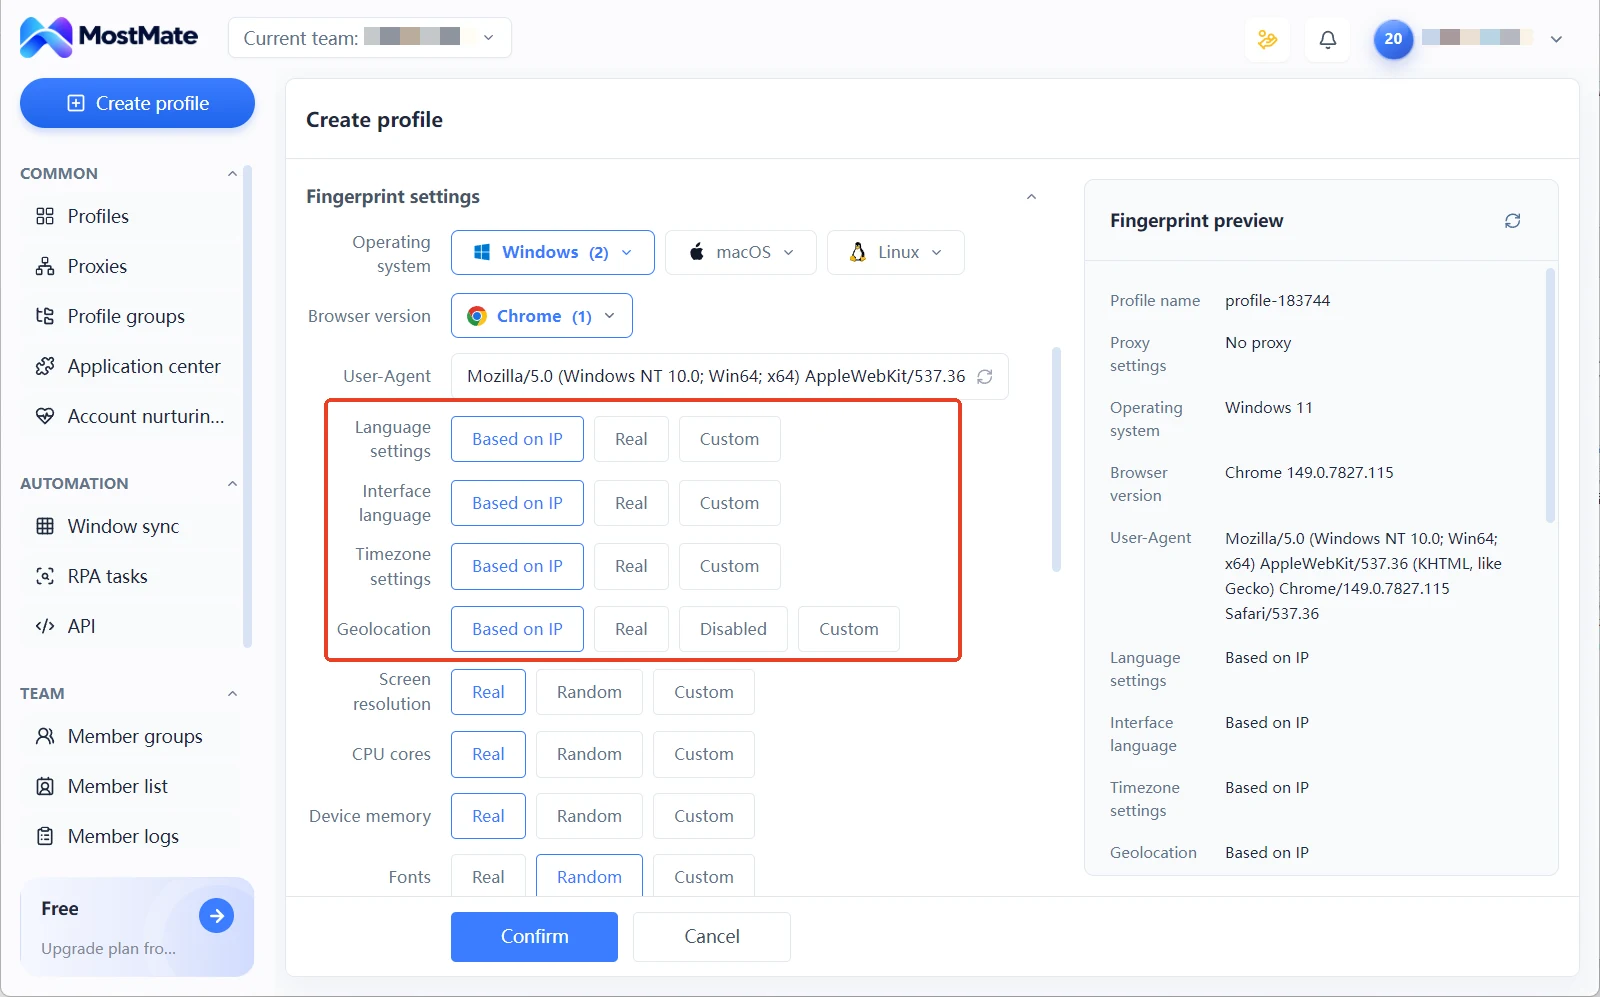
Le panneau d'aperçu d'empreinte liste déjà les valeurs de chaque paramètre pendant la création de l'environnement : les contradictions évidentes se corrigent sur place, sans attendre que la page de test les découvre. Pour une vue d'ensemble du parcours de création, parcourez d'abord la page de présentation de MostMate. Tests et configuration alignent les signaux de la couche environnement ; la mise en relation des comptes par une plateforme dépend en outre de ses règles et de votre comportement d'usage.
Questions fréquentes
Faut-il créer un compte sur BrowserLeaks ? Est-ce payant ?
Aucune inscription nécessaire : la page de test se lance automatiquement à l'ouverture et les tests principaux sont gratuits. Le site se finance en vendant l'accès à ses interfaces de données ; pour un usage ordinaire, testez directement.
Faut-il lancer les 11 tests à chaque fois ?
Pas au quotidien. La première passe du groupe sortie plus deux ou trois tests de lecture couvrent l'essentiel des risques en quelques minutes. Avant la mise en ligne d'un environnement critique, ou quand les lectures ne se recoupent pas, lancez les 11 tests d'affilée.
Deux résultats différents sur un même environnement : est-ce normal ?
À juger test par test. Le hash Canvas, la liste des polices ou l'IP de sortie doivent rester stables : des lectures différentes d'un essai à l'autre signalent un défaut de configuration. Quelques valeurs d'affichage dynamique fluctuent légèrement, sans constituer une anomalie.
BrowserLeaks ou Whoer ?
Ils ne se concurrencent pas. Whoer donne une note globale, idéale pour un contrôle rapide quotidien ; BrowserLeaks traite une page par test, parfait pour localiser un problème précis. Pour interpréter les lectures des deux, le guide de vérification Whoer propose une correspondance.
Conclusion
Les 11 tests principaux de BrowserLeaks reviennent à procéder à un contrôle de l'environnement couche par couche. Le groupe sortie confirme par où passent les requêtes, le groupe lecture ce que voient les scripts, le groupe déclaration que handshake et lectures ont la même source ; chaque passe a son objet de vérification.
Refaites les trois passes avant la mise en ligne d'un nouvel environnement, et consignez les lectures dans la fiche. Pour intégrer ces vérifications à votre routine, téléchargez MostMate : créez l'environnement, contrôlez d'abord l'aperçu d'empreinte, puis passez chaque test sur les pages de détection.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



