
Cum testează BrowserLeaks? 11 detectări și ordinea completă de verificare
Deschizi pagina principală BrowserLeaks și vezi un rând lung de teste: IP, Canvas, WebGL, fonturi, TLS. Unii dau clic de la primul test până la ultimul, pierd peste o oră și la final nu-și amintesc ce a scos la iveală fiecare test. Alții deschid doar pagina de IP și se opresc acolo. Parametrii scripturilor de pe pagină rămân neatinși.
Niciuna dintre aceste abordări nu dă o concluzie stabilă. Problema stă în ordine: valorile nu se potrivesc între ele și, după testare, tot nu poți spune clar dacă mediul are defecțiuni.
Acest articol ordonează cele 11 teste uzuale din BrowserLeaks, grupate după ieșirea din rețea, citirea paginii și declarațiile de transport. Explicăm întâi ce măsoară fiecare grupă, apoi dăm o secvență completă de la ieșire la handshake. Toate paginile se deschid și rulează direct în browser.
Structura site-ului: o pagină per test, împărțire în trei grupe
BrowserLeaks funcționează cu o pagină separată pentru fiecare dimensiune de detectare, pagina principală fiind punctul de intrare. Pentru utilizatorii de browsere cu fingerprint, rutina zilnică acoperă cele 11 teste principale; detecții suplimentare precum content filtering, media queries CSS sau detecția extensiilor se adaugă la nevoie. Testele vechi pentru plugin-urile Flash și Java nu se mai actualizează și pot fi ignorate.
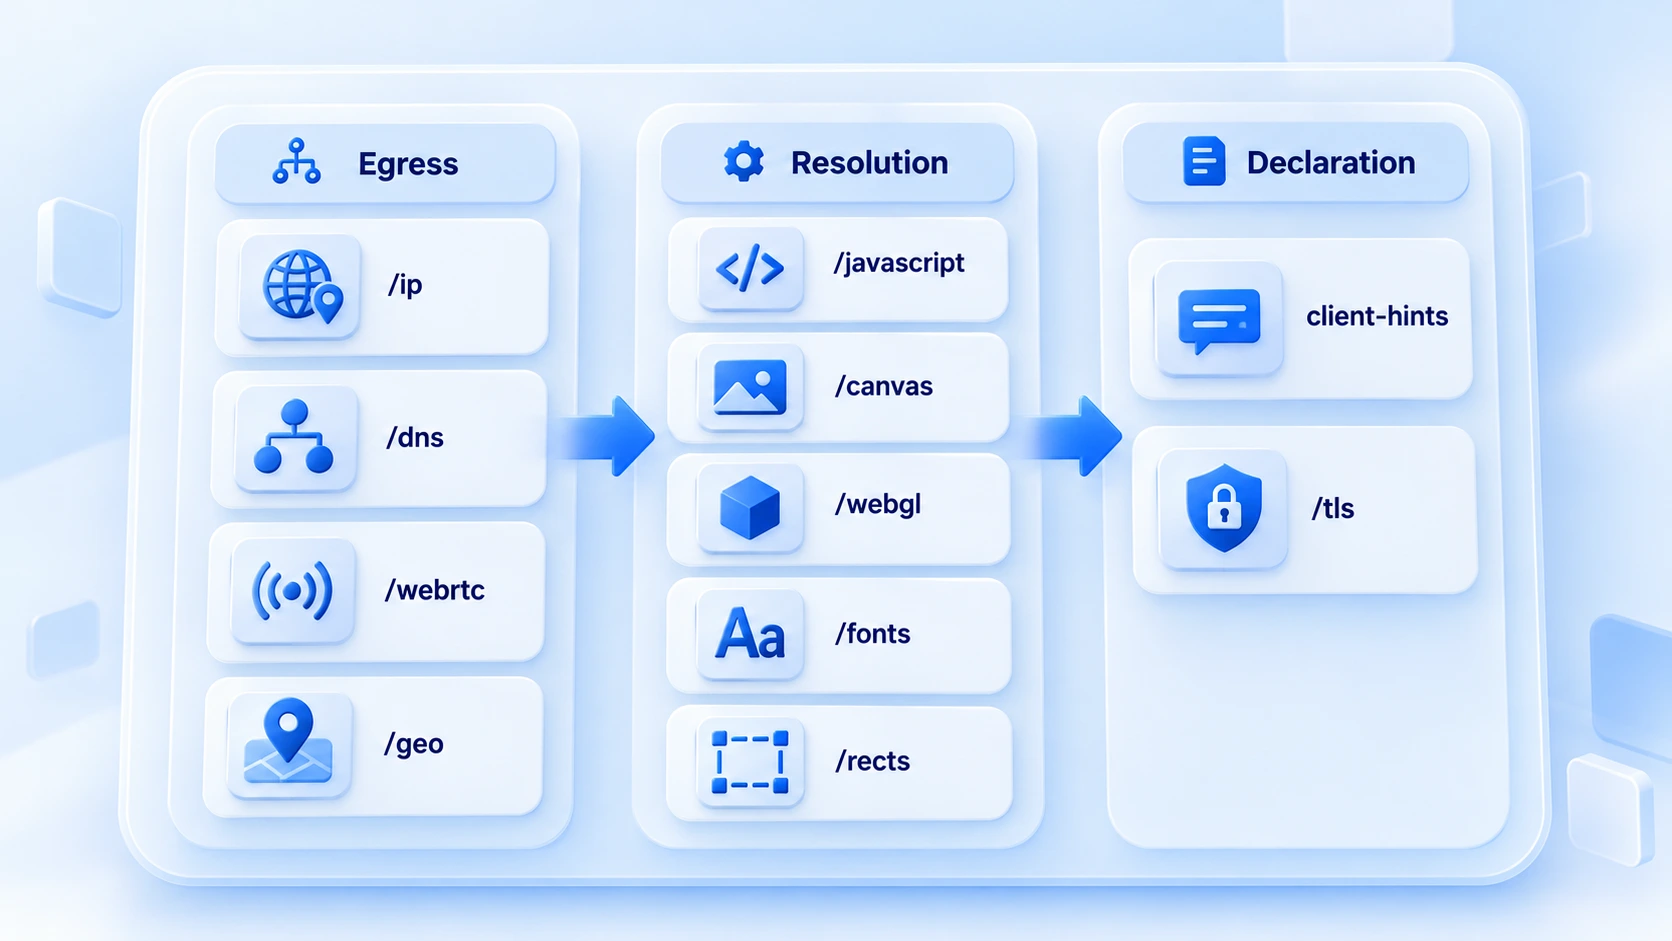
Cele 11 teste se împart după sursa valorilor în trei grupe: prima urmărește de unde pleacă cererea, a doua vede ce citește scriptul paginii, iar a treia verifică declarațiile de la handshake. Mai întâi, un tabel de ansamblu:
| Test | Ce măsoară | Ce verifici pentru mai multe conturi |
|---|---|---|
| IP Address (/ip) | IP-ul de ieșire și localizarea | Se potrivește cu configurația proxy |
| DNS Leak Test (/dns) | Traseul rezolvării numelor de domeniu | Rezolvarea ocolește sau nu proxy-ul |
| WebRTC Leak Test (/webrtc) | Adresele expuse prin canalul WebRTC | Iese sau nu IP-ul real |
| Geolocation API (/geo) | Citirea locației de browser | Se potrivește cu regiunea IP-ului |
| JavaScript (/javascript) | Motorul de script și mediul de bază | Valorile par unei versiuni curente |
| Canvas Fingerprint (/canvas) | Hash-ul imaginii Canvas | Stabilitate la testări repetate |
| WebGL Report (/webgl) | Producătorul plăcii și rendererul | Conform cu profilul dispozitivului |
| Font Fingerprinting (/fonts) | Lista fonturilor și dimensiunile | Numărul și limbile nu se contrazic |
| ClientRects (/rects) | Precizia poziției elementelor | Același mediu, aceleași valori |
| Client-Hints Test (/client-hints) | Brandul și platforma din headere | Se potrivesc cu valorile din script |
| TLS Client Test (/tls) | Caracteristicile criptografice | Conform cu versiunea de kernel |
La ce se uită fiecare grupă
Prima grupă este grupa de ieșire; patru teste răspund la aceeași întrebare: cererea iese cu adevărat prin proxy? /ip arată IP-ul și localizarea, /dns arată dacă rezolvarea numelor ocolește proxy-ul și merge pe rețeaua locală. /webrtc arată dacă browserul scapă adresa reală prin canalul WebRTC, /geo arată citirea locației. Dacă grupa de ieșire descoperă o scurgere, nu mai continua testarea: mai întâi repari proxy-ul și setările mediului.
Dacă nu știi ce nivel WebRTC să alegi, setările WebRTC pentru browserele cu fingerprint descriu scenariul potrivit pentru fiecare dintre cele trei niveluri. Detaliile de evaluare ale traseului de rezolvare sunt expuse complet în ghidul de detectare a scurgerilor DNS.
A doua grupă este grupa de citire; cinci teste corespund parametrilor de mediu pe care îi obține scriptul paginii. /javascript raportează motorul de script și valorile de bază. /canvas, /webgl, /fonts și /rects sunt sursele de fingerprint pentru randare, placă grafică, fonturi și poziția elementelor. Aici verifici două lucruri: dacă valorile corespund profilului dispozitivului și dacă testările repetate în același mediu rămân stabile.
Logica randării și modul de citire a hash-ului sunt detaliate mai bine în ghidul fingerprint Canvas.
A treia grupă este grupa de declarații; două teste fac verificare încrucișată. Pagina client-hints arată ce brand de browser și ce platformă declară headerele cererii și dacă vorbim de același set ca valorile din script. /tls arată caracteristicile criptografice de la handshake și dacă se potrivesc cu versiunea de kernel declarată. Ambele teste au nevoie de valorile primelor două grupe ca referință; luate separat nu arată prea mult. De aceea stau la urmă.
Cum aranjezi ordinea: trei ture
Ordinea urmărește dependențele: ieșirea e condiția fermă.
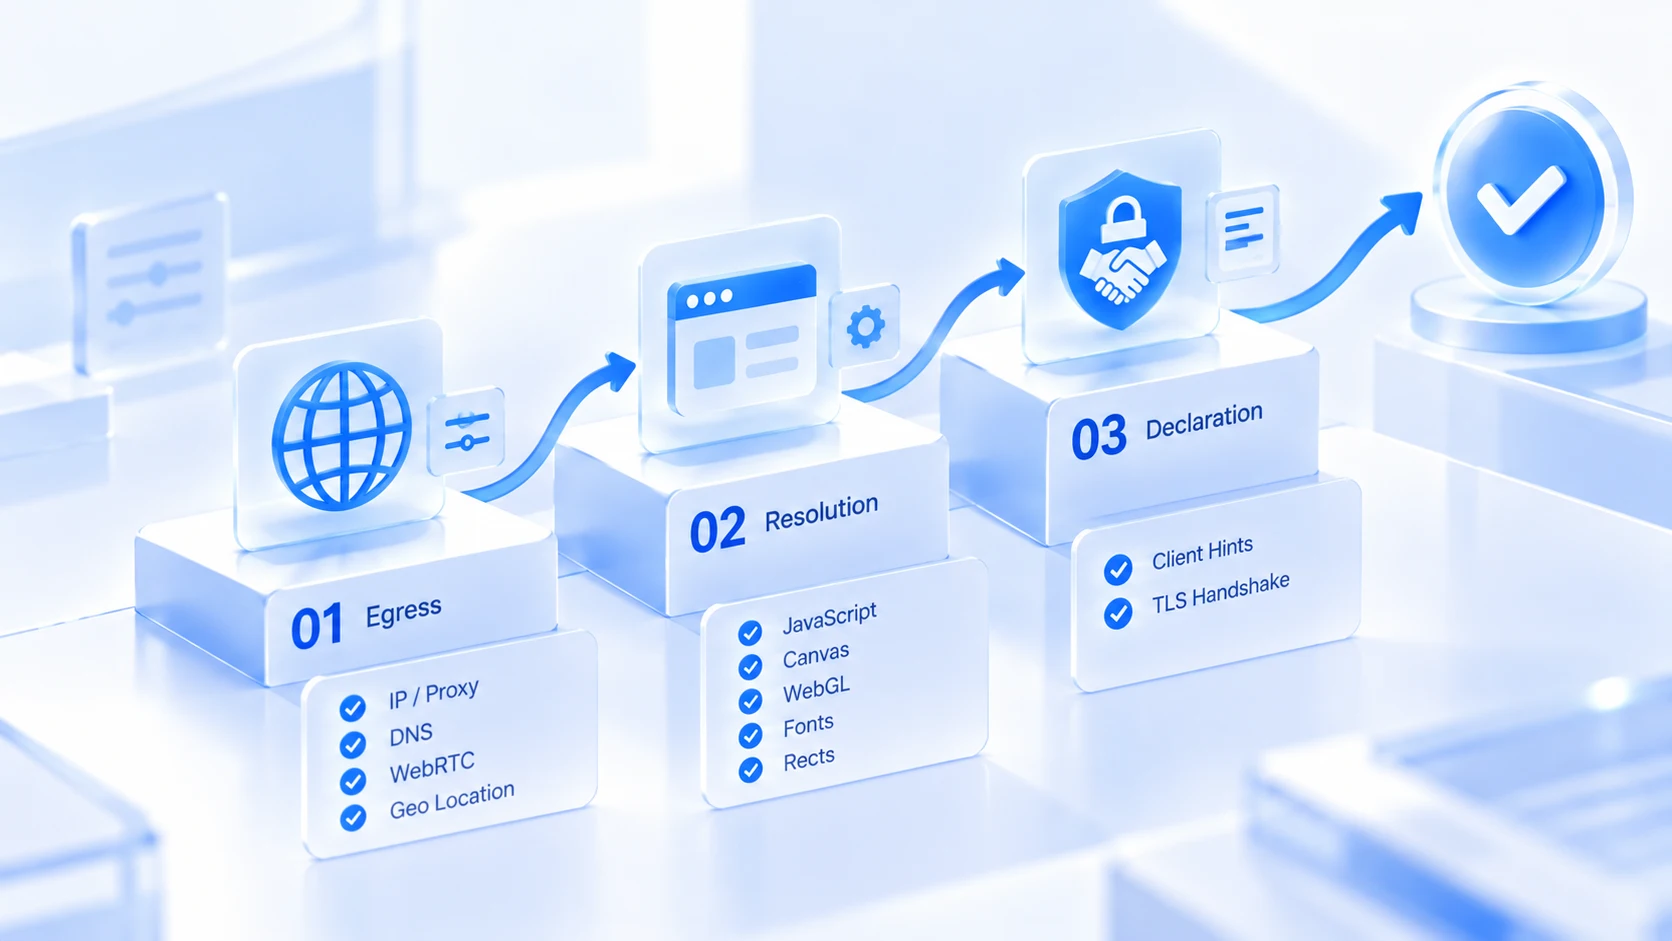
1. Prima tură verifică ieșirea: rulezi /ip, /dns, /webrtc și /geo. Dacă proxy-ul nu funcționează sau există scurgeri, te oprești și repari mai întâi rețeaua. Testele de fingerprint nu au altfel rost.
2. A doua tură verifică citirea: rulezi /javascript, /canvas, /webgl, /fonts și /rects. Verifici fiecare test pentru conformitatea cu profilul și stabilitatea în același mediu și notezi valorile anormale.
3. A treia tură verifică declarațiile: rulezi /client-hints și /tls. Cu valorile din primele două ture ca referință, confirmi că declarațiile, scriptul și handshake-ul se potrivesc.
Cât de detaliat rulezi cele trei ture depinde de importanța mediului. Pentru un mediu nou obișnuit ajung prima tură plus /canvas și /webgl, câteva minute în total; pentru un cont important, înainte de punerea în funcțiune rulezi toate cele 11 teste și înscrii valorile, împreună cu data, în dosarul mediului, astfel încât modificările ulterioare de configurație să fie verificabile.
Cei trei site-uri de testare se pot împărți după aceeași logică: Whoer dă un scor general, potrivit pentru controlul zilnic rapid; Browserscan oferă un instantaneu al parametrilor, potrivit pentru inspecții; BrowserLeaks tratează o pagină per test, potrivit pentru a pătrunde într-o problemă concretă. Când scorul pare ciudat, parcurgi din nou ordinea în trei ture și găsești pagina problematică. Scor general mic fără puncte clare de pierdere? Compară mai întâi structura notării din ghidul de verificare Whoer. Apoi completezi turele respective, ceea ce economisește timp față de retestări orbe.
Corespondența cu configurația de mediu din MostMate
În cele din urmă, valorile măsurate trebuie să ajungă în configurația mediului. MostMate este un browser cu fingerprint în care mediile se creează cont cu cont, datele fiind izolate; pentru majoritatea celor 11 valori regăsești sursa în formularul de creare.
Cele patru teste ale grupei de ieșire corespund setărilor proxy și nivelului WebRTC. Proxy-ul se administrează într-o listă separată și se alocă apoi mediilor concrete. Pentru WebRTC poți alege real, interzis sau personalizat.
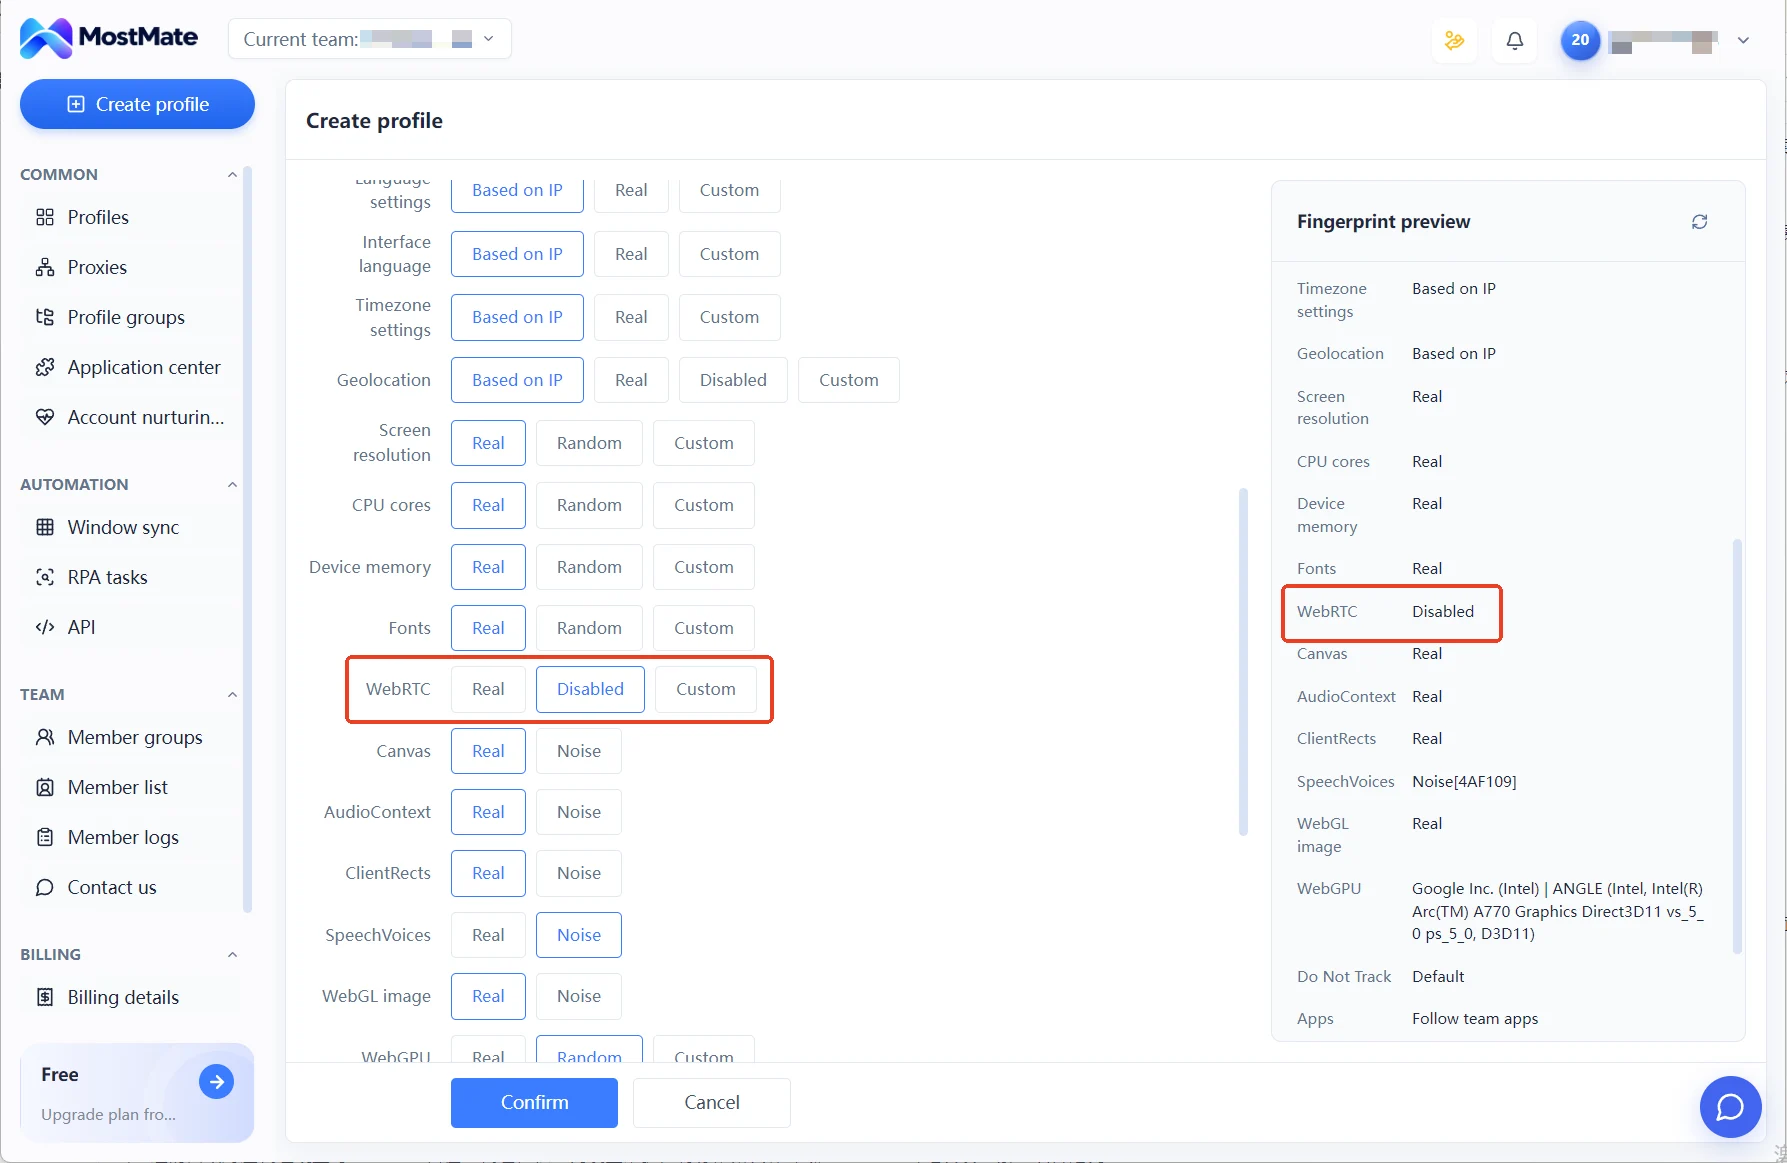
Cele cinci teste ale grupei de citire corespund parametrilor din setările de fingerprint. Limba, fusul orar și locația se generează implicit pe baza IP-ului. Ecranul, numărul de nuclee și memoria se iau reale sau pe nivel prestabilit. Intrarea pentru grupa de declarații este alegerea sistemului de operare și a versiunii de browser. UA se generează după alegere și poate fi editat. Dacă cele două declarații au aceeași sursă, verifici direct pe pagina client-hints.
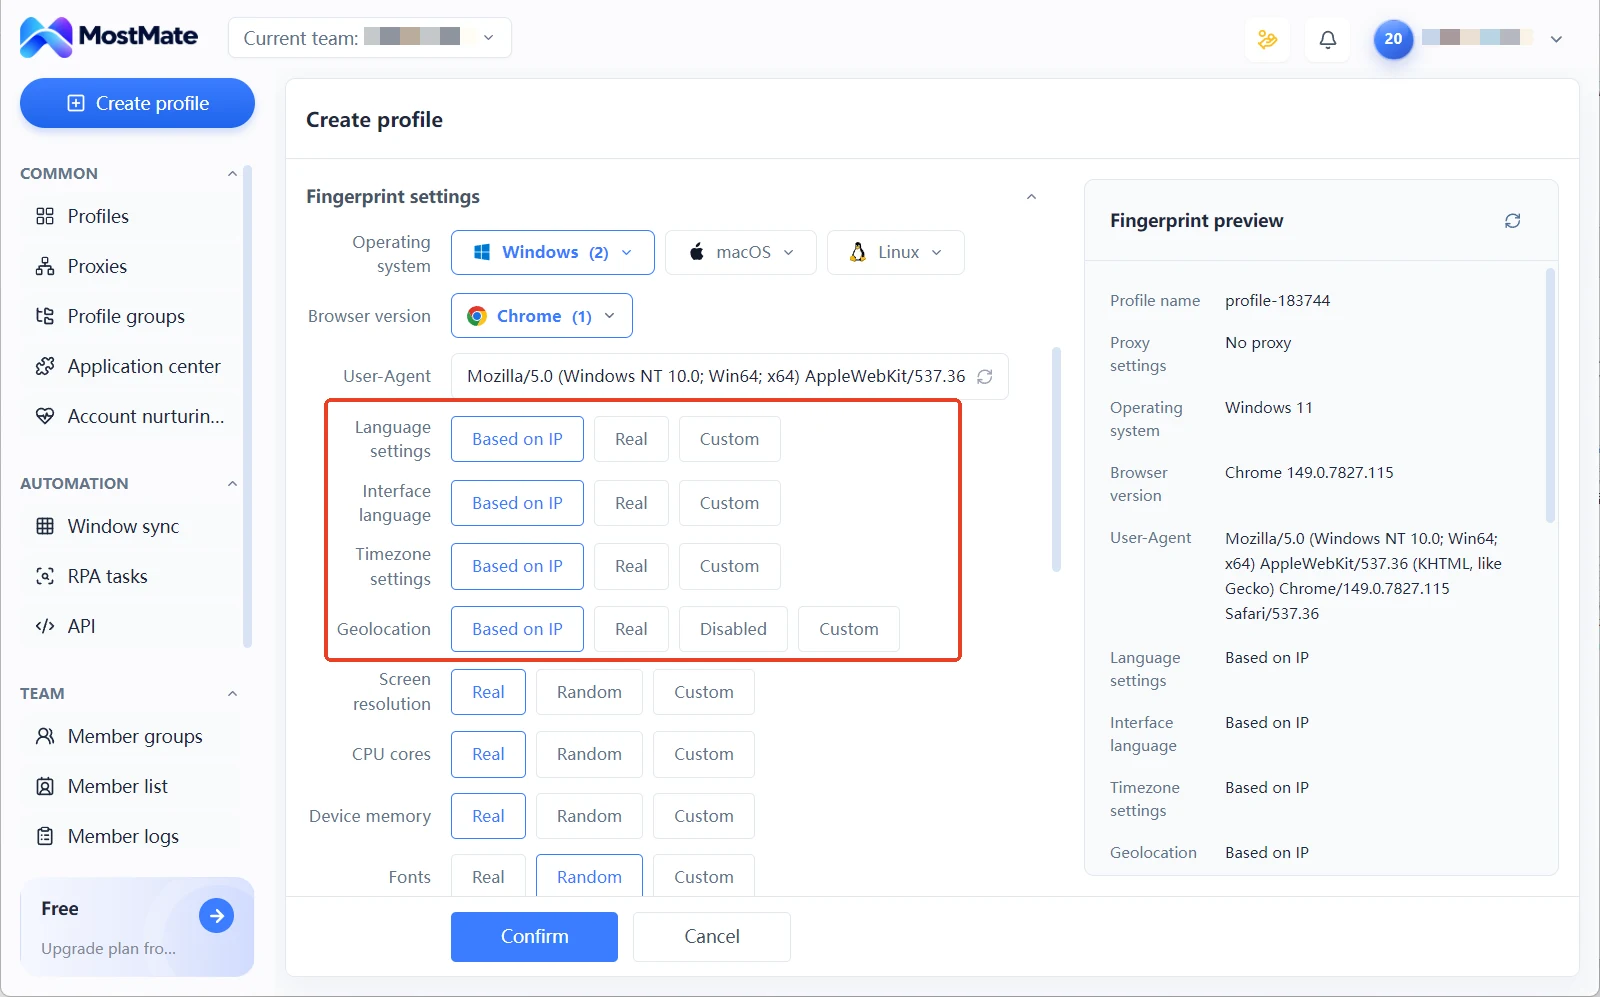
Panoul de previzualizare a fingerprint-ului listează la crearea mediului valorile fiecărui parametru, astfel încât contradicțiile evidente se corectează pe loc, fără să aștepți descoperirea lor de către o pagină de test. Imaginea de ansamblu a întregului proces de creare o poți vedea mai întâi pe pagina de prezentare a produsului MostMate. Testarea și configurația aliniază semnalele nivelului de mediu; dacă conturile sunt corelate de platformă depinde în plus de regulile platformei și de comportamentul de utilizare.
Întrebări frecvente
BrowserLeaks cere înregistrare? Se plătește?
Nu trebuie înregistrare: pagina de test rulează automat la deschidere, iar testele principale sunt gratuite. Se câștigă din furnizarea de interfețe de date către terți; utilizatorul obișnuit poate testa direct.
Trebuie rulate toate cele 11 teste de fiecare dată?
În mod obișnuit, nu. Prima tură cu grupa de ieșire plus două-trei teste de citire acoperă în câteva minute riscurile majore. Înainte de punerea în funcțiune a unui mediu critic sau când valorile nu se potrivesc între ele, rulezi toate cele 11 teste.
Dacă același mediu dă rezultate diferite la două testări, e normal?
Se evaluează per test. Hash-ul Canvas, lista fonturilor și IP-ul de ieșire trebuie să fie stabile; valori diferite la testări repetate semnalează o problemă de configurație. Câteva elemente dinamice de afișare oscilează ușor, ceea ce nu reprezintă o anomalie.
BrowserLeaks sau Whoer: pe care îl folosești?
Nu se exclud. Whoer dă un scor general, potrivit pentru controlul rapid zilnic; BrowserLeaks tratează o pagină per test, potrivit pentru localizarea unei probleme concrete. Pentru interpretarea combinată a valorilor, ghidul de verificare Whoer oferă o comparație.
Concluzie
Cele 11 teste principale ale BrowserLeaks reprezintă, în esență, o verificare stratificată a mediului. Grupa de ieșire confirmă de unde pleacă cererea, grupa de citire confirmă ce vede scriptul, iar grupa de declarații confirmă că handshake-ul și valorile provin din aceeași sursă; fiecare tură are un obiect clar de verificare.
Rulezi cele trei ture înainte de punerea în funcțiune a unui mediu nou și notezi valorile în dosar. Vrei să introduci aceste verificări în fluxul zilnic? Descarcă MostMate: creezi mediul, vezi mai întâi previzualizarea fingerprint-ului, apoi parcurgi paginile de testare test cu test.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



