
តើ BrowserLeaks ពិនិត្យដោយរបៀបណា? ការធ្វើតេស្ត 11 ចំណុច និងលំដាប់ត្រួតពិនិត្យពេញលេញ
ពេលបើក BrowserLeaks នៅទំព័រដើម ការធ្វើតេស្តរៀបចំជាជួរវែងមួយ៖ IP, Canvas, WebGL, ពុម្ពអក្សរ, TLS។ មានអ្នកខ្លះចុចពីចំណុចដំបូងដល់ចំណុចចុងក្រោយ ចំណាយពេលលើសមួយម៉ោង បិទទំព័ររួចក៏មិនចាំបានថាចំណុចណារកឃើញអ្វី។ ក៏មានអ្នកគ្រាន់តែចុចទំព័រ IP តែមួយហើយបញ្ចប់។ ប៉ារ៉ាម៉ែត្រ Script នៅលើទំព័រ មិនបានប៉ះមួយផង។
វិធីធ្វើទាំងពីរបែបនេះ ទទួលបានសេចក្តីសន្និដ្ឋានមិនស្ថិរភាព។ បញ្ហាស្ថិតនៅលំដាប់ លទ្ធផលនីមួយៗមិនត្រូវគ្នា ធ្វើតេស្តរួចក៏នៅតែមិនអាចនិយាយបានថាបរិស្ថានមានបញ្ហាឬអត់។
អត្ថបទនេះរៀបចំតេស្តជាក់លាក់ 11 ចំណុចដែលប្រើជាញឹកញាប់របស់ BrowserLeaks តាមការចេញពីបណ្តាញ ការអានទំព័រ និងការប្រកាសពេលភ្ជាប់ ដោយបែងចែកជាបីក្រុម ជាដំបូងពន្យល់ថាក្រុមនីមួយៗធ្វើតេស្តអ្វី បន្ទាប់មកផ្តល់លំដាប់ពេញលេញមួយជុំពីការចេញដើមដល់ការចាប់ដៃ។ ទំព័រទាំងអស់ បើកដោយកម្មវិធីរុករកផ្ទាល់ ធ្វើតេស្តបាន។
រចនាសម្ព័ន្ធគេហទំព័រ៖ ទំព័រមួយសម្រាប់ចំណុចមួយ ចែកជាបីក្រុមសិន
វិធីសាស្ត្ររបស់ BrowserLeaks គឺទំព័រដាច់ដោយឡែកមួយសម្រាប់ទិដ្ឋភាពពិនិត្យនីមួយៗ ទំព័រដើមជាច្រកចូល។ សម្រាប់អ្នកប្រើកម្មវិធីរុករកស្នាមម្រាមដៃ អ្វីដែលត្រូវឆ្លងកាត់ជាប្រចាំគឺ 11 ចំណុចសំខាន់ៗ ចំណុចបន្ថែមដូចជាការពិនិត្យការទាំងស្រង់ខ្លឹមសារ Media Queries របស់ CSS និងការពិនិត្យ Extension ត្រូវបន្ថែមតាមត្រូវការ។ ការពិនិត្យ Plugin ចាស់ៗដូចជា Flash និង Java បានឈប់ធ្វើបច្ចុប្បន្នភាពហើយ មិនត្រូវខ្វល់។
11 ចំណុចបែងចែកជាបីក្រុមតាមប្រភពលទ្ធផល៖ ក្រុមទីមួយមើលថាសំណើចេញទៅកន្លែងណា ក្រុមទីពីរមើលថា Script នៅលើទំព័រអានបានអ្វី ក្រុមទីបីមើលការប្រកាសពេលភ្ជាប់ Connection។ តោះចាប់ផ្តើមជាមួយតារាងសង្ខេប៖
| ចំណុចពិនិត្យ | ធ្វើតេស្តអ្វី | គណនីច្រើនឆែកអ្វី |
|---|---|---|
| IP Address (/ip) | IP ចេញនិងតំបន់ | ត្រូវនឹងការកំណត់ Proxy ដែរឬទេ |
| DNS Leak Test (/dns) | ផ្លូវនៃការស្រង់ឈ្មោះ Domain | ការស្រង់ឈ្មោះឆ្លងកាត់ Proxy ដែរឬទេ |
| WebRTC Leak Test (/webrtc) | អាសយដ្ឋានដែលបង្ហាញតាមឆានែល WebRTC | លេចធ្លាក់ IP ពិតដែរឬទេ |
| Geolocation API (/geo) | លទ្ធផលទីតាំងភូមិសាស្ត្ររបស់កម្មវិធីរុករក | សមនឹងតំបន់របស់ IP ដែរឬទេ |
| JavaScript (/javascript) | ព័ត៌មាន Script Engine និងបរិស្ថានមូលដ្ឋាន | លទ្ធផលត្រូវនឹងកំណែដែលគេប្រើច្រើនដែរឬទេ |
| Canvas Fingerprint (/canvas) | តម្លៃ Hash រូបភាព Canvas | ធ្វើម្តងទៀតនៅតែដូចគ្នាដែរឬទេ |
| WebGL Report (/webgl) | ឈ្មោះអ្នកផលិតកាត់ក្រាហ្វិកនិងម៉ូដែល Renderer | ត្រូវនឹងរូបភាពឧបករណ៍ក្នុងការកំណត់ដែរឬទេ |
| Font Fingerprinting (/fonts) | បញ្ជីពុម្ពអក្សរនិងទំហំ Render | ចំនួននិងភាសាមិនទាស់គ្នាដែរឬទេ |
| ClientRects (/rects) | ភាពជាក់លាក់នៃលទ្ធផលទីតាំង Element | ក្នុងបរិស្ថានដូចគ្នា លទ្ធផលស្ថិរភាព |
| Client-Hints Test (/client-hints) | ម៉ាកនិងប្លែតហ្វូមប្រកាសក្នុង Request Header | ត្រូវគ្នានឹងលទ្ធផល Script នៅលើទំព័រ |
| TLS Client Test (/tls) | លក្ខណៈអ៊ីនគ្រិប្យ션ពេល Handshake | សមនឹងកំណែ Kernel ដែលអះអាងដែរឬទេ |
ក្រុមនីមួយៗត្រូវមើលអ្វី
ក្រុមទីមួយគឺក្រុមចេញ ចំណុចបួនឆ្លើយសំណួរដូចគ្នា៖ តើសំណើពិតជាចេញពី Proxy មែនទេ។ /ip មើល IP និងតំបន់ /dns មើលថាការស្រង់ឈ្មោះ Domain ឆ្លងកាត់ Proxy ឬទៅផ្លូវដើម។ /webrtc មើលថាកម្មវិធីរុករកបានលេចធ្លាក់អាសយដ្ឋានពិតពីឆានែល WebRTC ដែរឬទេ /geo មើលលទ្ធផលទីតាំងភូមិសាស្ត្រ។ បើក្រុមចេញរកឃើញការលេចធ្លាក់ កុំធ្វើតេស្តចំណុចខាងក្រោយសិន។ ត្រឡប់ទៅជួសជុល Proxy និងការកំណត់បរិស្ថានវិញ។
បើមិនចាំបានថាត្រូវជ្រើសរើសកម្រិត WebRTC ណាមួយ ការកំណត់ WebRTC ក្នុងកម្មវិធីរុករកស្នាមម្រាមដៃ មានពន្យល់ពីស្ថានភាពសមរម្យនៃកម្រិតទាំងបី។ ចំណុចលម្អិតនៃការកំណត់ផ្លូវស្រង់ឈ្មោះ ការណែនាំពិនិត្យ DNS Leak មានដំណើរការពេញលេញ។
ក្រុមទីពីរគឺក្រុមអាន ចំណុចប្រាំត្រូវនឹងប៉ារ៉ាម៉ែត្របរិស្ថានដែល Script នៅលើទំព័រទទួលបាន។ /javascript រាយការណ៍ Script Engine និងលទ្ធផលមូលដ្ឋាន។ /canvas /webgl /fonts /rects គឺជាប្រភពស្នាមម្រាមដៃនៃការ Render រូបភាព កាត់ក្រាហ្វិក ពុម្ពអក្សរ និងទីតាំង Element រៀងៗខ្លួន។ ក្រុមនេះឆែកពីរបរ។ លទ្ធផលត្រូវនឹងរូបភាពឧបករណ៍ដែរឬទេ និងថាធ្វើតេស្តច្រើនដងក្នុងបរិស្ថានដូចគ្នាស្ថិរភាពដែរឬទេ។
តើអាន Logic នៃការបង្កើតរូបភាព និង Hash យ៉ាងណា ការណែនាំស្នាមម្រាមដៃ Canvas ពន្យល់លម្អិតជាង។
ក្រុមទីបីគឺក្រុមប្រកាស ចំណុចពីរធ្វើការផ្ទៀងផ្ទាត់ឆ្លងកាត់។ ទំព័រ client-hints មើលម៉ាកកម្មវិធីរុករកនិងប្លែតហ្វូមដែលប្រកាសក្នុង Request Header ថាត្រូវគ្នានឹងលទ្ធផល Script ដែរឬទេ។ /tls មើលលក្ខណៈអ៊ីនគ្រិប្យ션ពេល Handshake ថាសមនឹងកំណែ Kernel ដែលអះអាងដែរឬទេ។ ចំណុចទាំងពីរត្រូវយកលទ្ធផលរបស់ក្រុមមុនពីរមកប្រៀបធៀប ធ្វើតែមួយឯកាមិនឃើញបញ្ហា។ ដូច្នេះទុកធ្វើចុងក្រោយ។
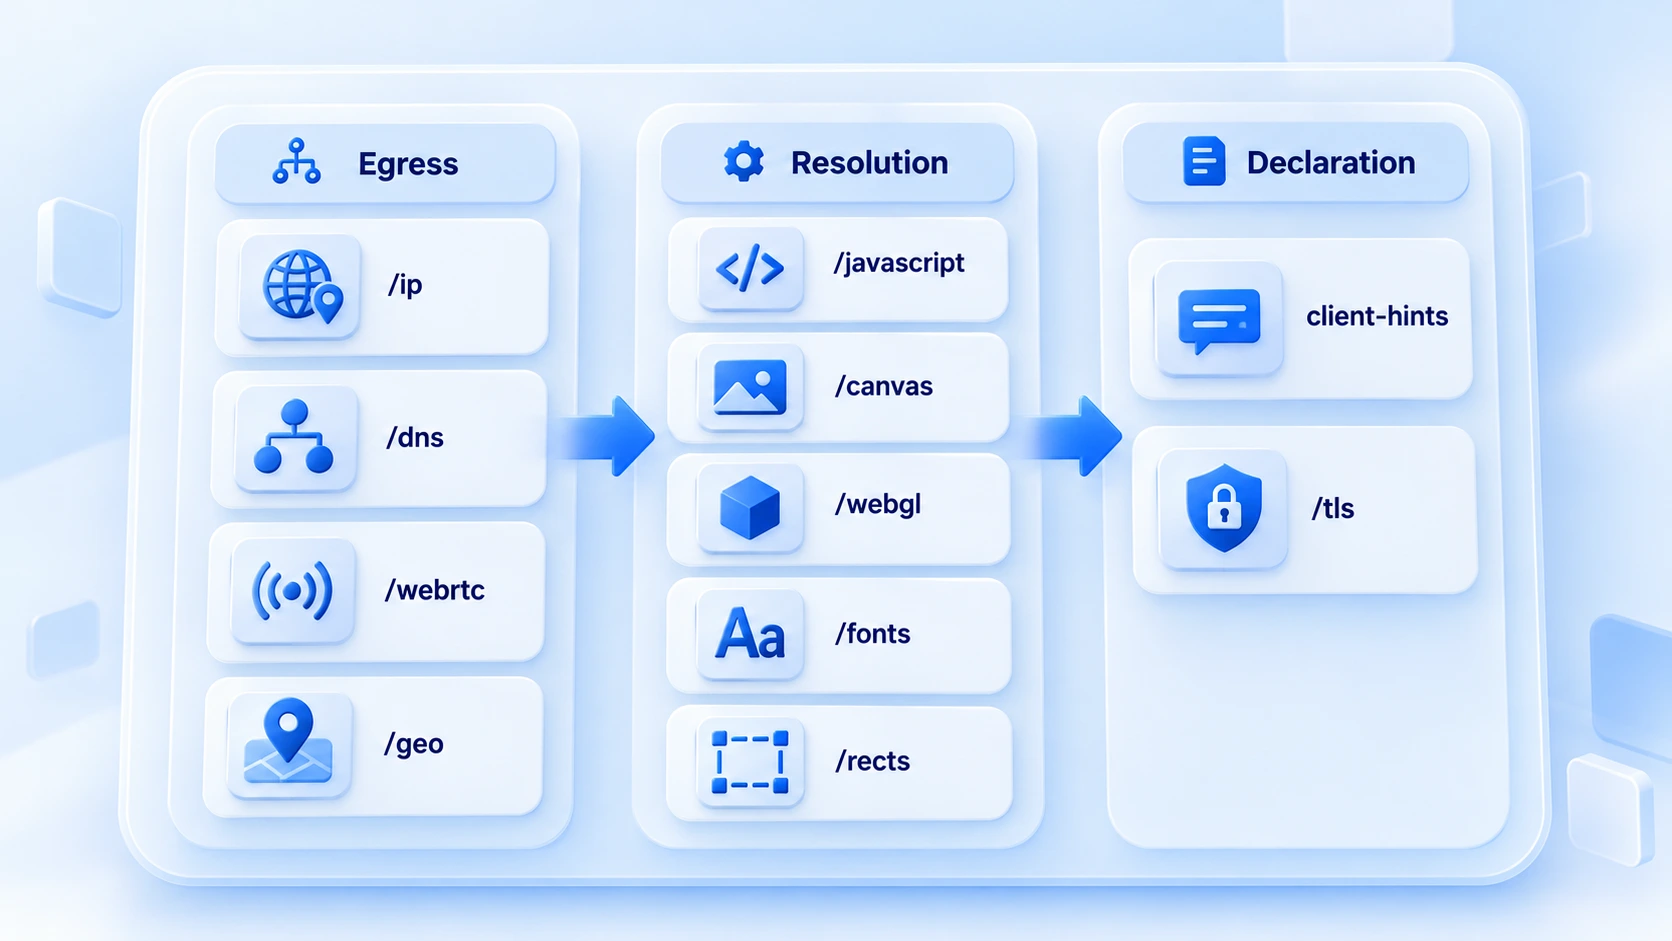
តើរៀបលំដាប់យ៉ាងណា៖ ចប់ក្នុងបីជុំ
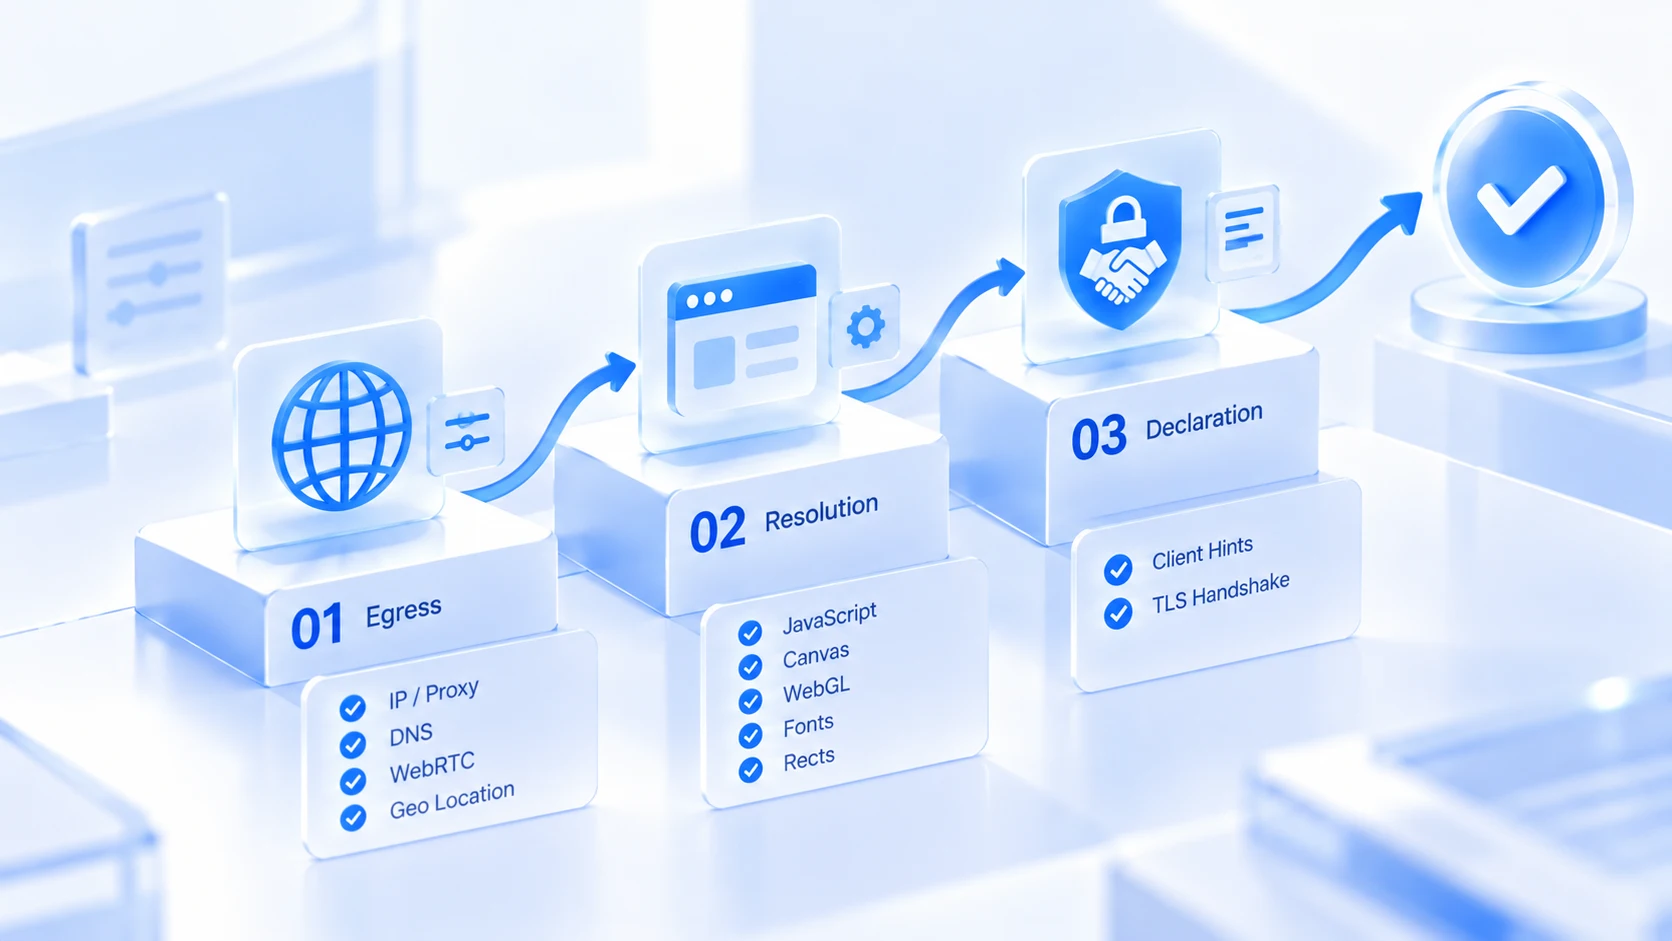
លំដាប់ពិនិត្យអាស្រ័យគ្នា៖ ចេញជាមុនសិន អានជាចម្បង ប្រកាសជាចុងក្រោយ។
1. ជុំទីមួយ ពិនិត្យការចេញ៖ ធ្វើតេស្ត /ip /dns /webrtc /geo។ បើ Proxy មិនដំណើរការឬមានការលេចធ្លាក់ ឈប់សិនដើម្បីជួសជុលបណ្តាញ។ ចំណុចស្នាមម្រាមដៃធ្វើតេស្តទៅក៏ឥតប្រយោជន៍ដែរ។
2. ជុំទីពីរ ពិនិត្យការអាន៖ ធ្វើតេស្ត /javascript /canvas /webgl /fonts /rects។ ឆែកមើលភាពត្រូវគ្នានឹងរូបភាពឧបករណ៍និងភាពស្ថិរភាពក្នុងបរិស្ថានដូចគ្នា ហើយកត់សម្គាល់ចំណុចខុសប្រក្រតី។
3. ជុំទីបី ពិនិត្យការប្រកាស៖ ធ្វើតេស្ត /client-hints /tls។ យកលទ្ធផលជុំមុនពីរមកប្រៀបធៀប ដើម្បីបញ្ជាក់ថាការប្រកាស Script និង Handshake ត្រូវគ្នាទាំងបីផ្នែក។
ភាពលម្អិតនៃបីជុំ អាស្រ័យលើស្ថានភាពបរិស្ថាន។ បរិស្ថានថ្មីធម្មតា ធ្វើជុំទីមួយរួច បន្ថែម /canvas និង /webgl ចប់ក្នុងរយៈពេលប៉ុន្មាននាទី។ គណនីសំខាន់ៗមុនដាក់ឱ្យប្រើ ត្រូវធ្វើតេស្ត 11 ចំណុចទាំងអស់មួយជុំ កត់លទ្ធផលព្រមទាំងកាលបរិច្ឆេទទុកក្នុងឯកសារបរិស្ថាន ដើម្បីឱ្យមានមូលដ្ឋានស្វែងរកបញ្ហាពេលកែកំណត់នៅពេលក្រោយ។
ស្ថានីយពិនិត្យបីកន្លែង អាចបែងចែកកិច្ចការតាមគំនិតដូចគ្នា៖ Whoer ផ្តល់ពិន្ទុសរុប សម្រាប់ពិនិត្យរហ័សរាល់ថ្ងៃ។ Browserscan ផ្តល់រូបភាពប៉ារ៉ាម៉ែត្រ សម្រាប់ប្រៀបធៀបពេលត្រួតពិនិត្យ។ BrowserLeaks ទំព័រមួយចំណុចមួយ សម្រាប់ស៊កបញ្ហាជាក់លាក់ បើពិន្ទុមិនធម្មតា ឆ្លងលំដាប់បីជុំម្តង ក៏កំណត់ទំព័រដែលមានបញ្ហាបាន។ បើពិន្ទុសរុបទាបតែមិនដឹងថាត្រូវកាត់ពិន្ទុនៅណា ប្រៀបធៀបសមាសភាពពិន្ទុក្នុងការណែនាំពិនិត្យ Whoerសិន។ បន្ទាប់មកត្រឡប់មកធ្វើជុំដែលត្រូវការបន្ថែម សន្សំពេលជាងធ្វើតេស្តឡើងវិញដោយគ្មានទិសដៅ។
ត្រូវនឹងការកំណត់បរិស្ថានរបស់ MostMate
លទ្ធផលពិនិត្យនៅទីបំផុតត្រូវអនុវត្តលើការកំណត់បរិស្ថាន។ MostMate គឺជាកម្មវិធីរុករកស្នាមម្រាមដៃ បរិស្ថានបង្កើតម្តងមួយៗតាមគណនី ទិន្នន័យញែកពីគ្នា ហើយលទ្ធផល 11 ចំណុចភាគច្រើនអាចស្វែងរកប្រភពក្នុងទម្រង់បង្កើតបាន។
ចំណុចបួនរបស់ក្រុមចេញត្រូវនឹងការកំណត់ Proxy និងកម្រិត WebRTC។ Proxy ថែរក្សាក្នុងបញ្ជីដាច់ដោយឡែក រួចចែកឱ្យបរិស្ថានជាក់លាក់។ WebRTC អាចជ្រើសពិត ហាមឃាត់ ឬកំណត់ដោយខ្លួនឯង។
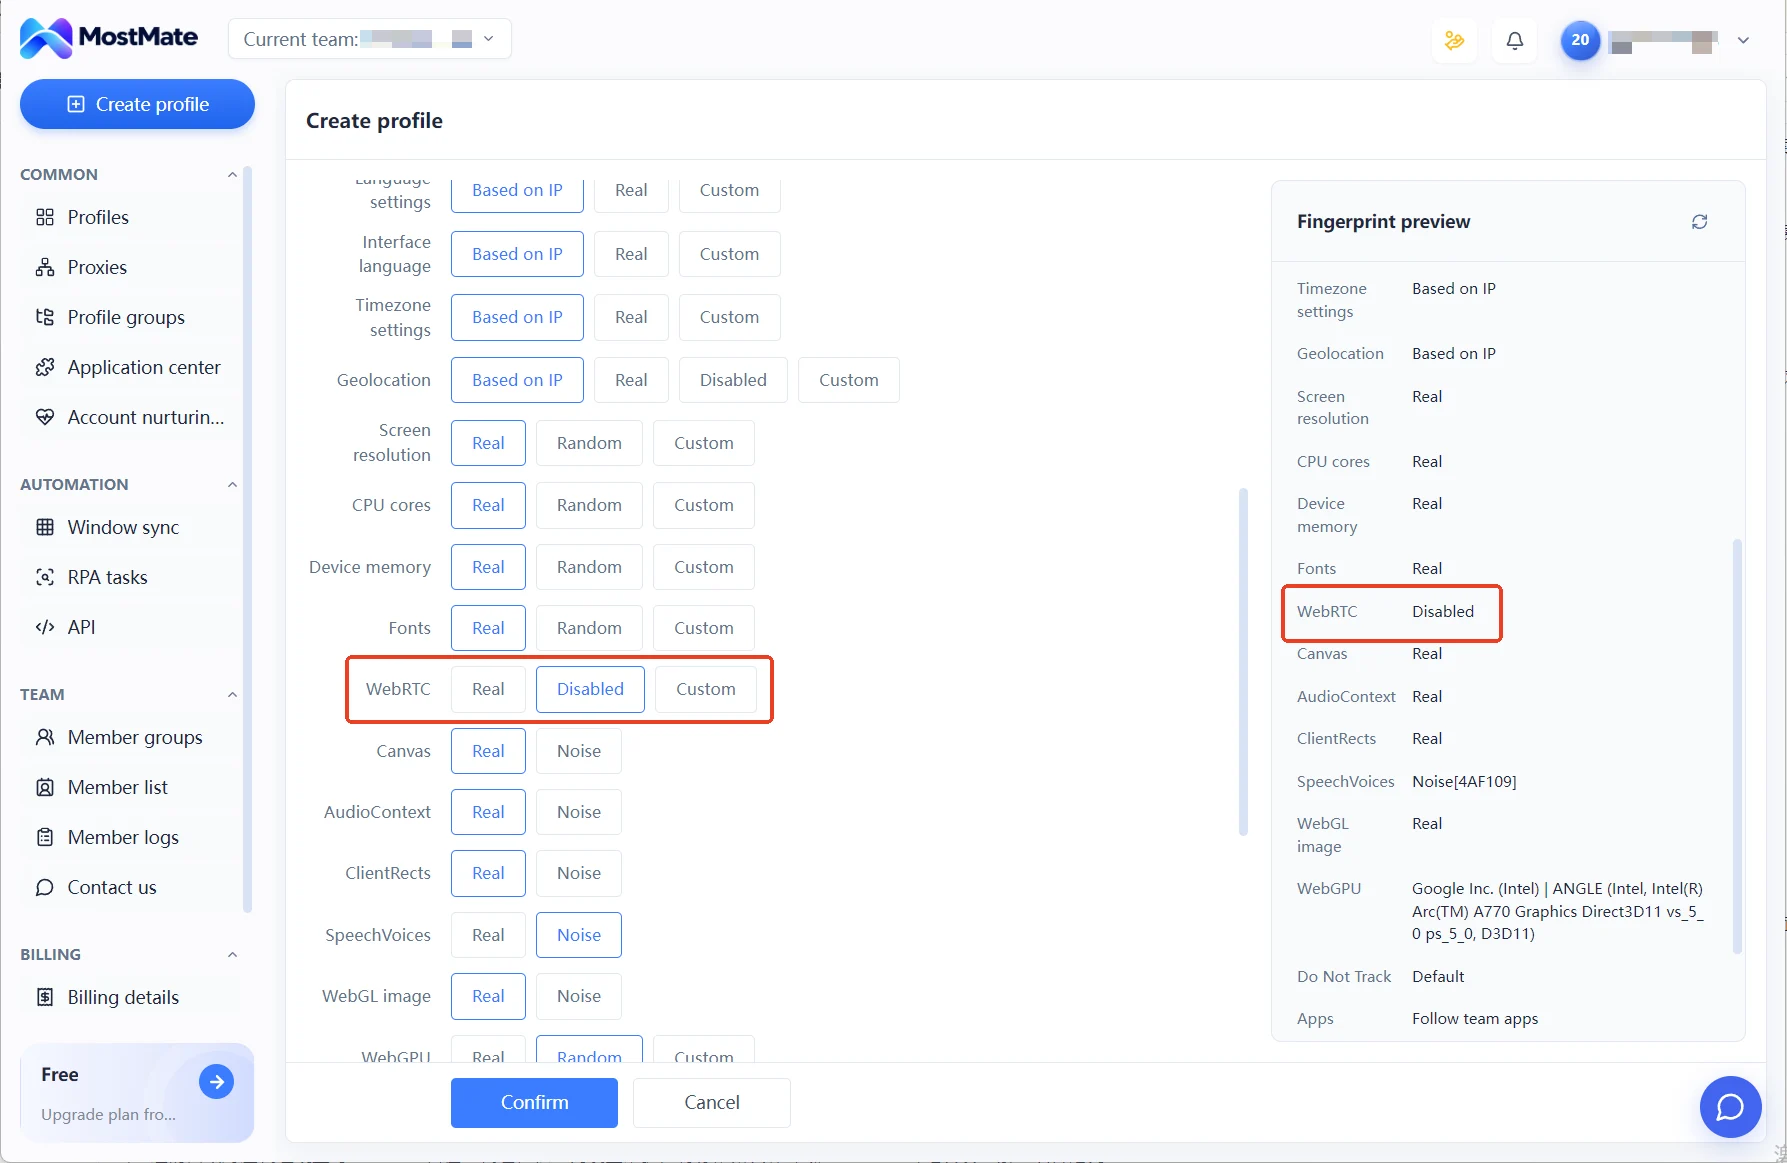
ចំណុចប្រាំរបស់ក្រុមអានត្រូវនឹងប៉ារ៉ាម៉ែត្រនីមួយៗក្នុងការកំណត់ស្នាមម្រាមដៃ។ ភាសា តំបន់ពេលវេលា និងទីតាំងភូមិសាស្ត្រ បង្កើតតាមលំនាំដើមជា «កំណត់តាម IP»។ អេក្រង់ ចំនួន Core អង្គចងចាំ ។ល។ យកតម្លៃពិតឬកំណត់កម្រិត។ ចំណូលចូលដែលត្រូវនឹងក្រុមប្រកាសគឺជាការជ្រើសរើសប្រព័ន្ធដំណើរការនិងកំណែកម្មវិធីរុករក។ UA បង្កើតតាមការជ្រើសរើស កែបានទៀត។ ការប្រកាសទាំងពីរកន្លែងដូចប្រភពដែរឬទេ ត្រឡប់ទៅទំព័រ client-hints ផ្ទៀងផ្ទាត់បាន។
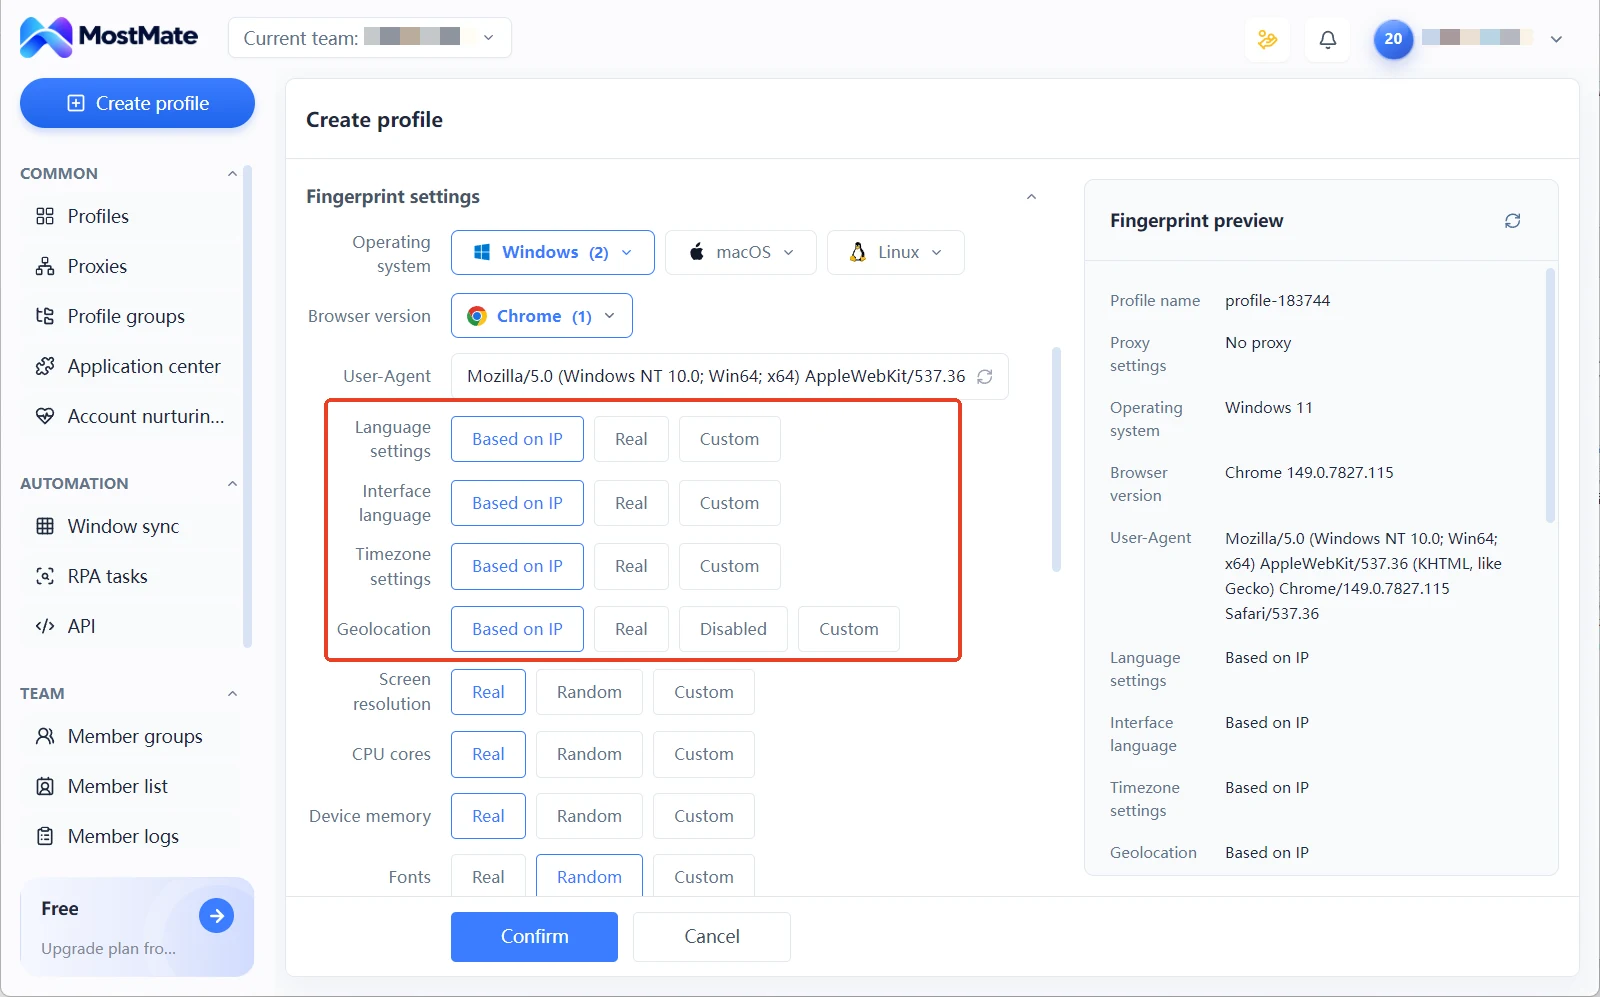
ផ្ទាំងមើលស្នាមម្រាមដៃជុំឱ្យឃើញតម្លៃប៉ារ៉ាម៉ែត្រនីមួយៗតាំងពីពេលបង្កើតបរិស្ថាន ការទាស់គ្នាដែលឃើញច្បាស់អាចកែភ្លាមនៅទីនោះ មិនចាំបាច់ទំព័រពិនិត្យរកឃើញទេ។ រូបភាពពេញលេញនៃដំណើរការបង្កើតទាំងមូល អាចមើលមុននៅទំព័រពណ៌នាផលិតផល MostMate។ ការពិនិត្យនិងការកំណត់ត្រូវគ្នាត្រឹមសញ្ញាកម្រិតបរិស្ថាន ចំណែកថាគណនីត្រូវបាន Platform ភ្ជាប់គ្នាឬអត់ ស្ថិតលើច្បាប់របស់ Platform និងឥរិយាបថប្រើប្រាស់។
សំណួរដែលគេសួរញឹកញាប់
តើ BrowserLeaks ត្រូវចុះឈ្មោះ ឬគិតថ្លៃដែរឬទេ?
មិនត្រូវចុះឈ្មោះទេ បើកទំព័រពិនិត្យវាដំណើរការដោយស្វ័យប្រវត្តិ ការពិនិត្យសំខាន់ៗមិនគិតថ្លៃ។ វារកប្រាក់ចំណូលដោយផ្តល់ Data API ដល់ខាងក្រៅ អ្នកប្រើធម្មតាធ្វើតេស្តផ្ទាល់បាន។
តើត្រូវធ្វើតេស្ត 11 ចំណុចទាំងអស់រាល់ពេលដែរឬទេ?
ធម្មតាមិនចាំបាច់ទេ។ ជុំទីមួយក្រុមចេញបូកនឹងចំណុចអានពីរបី ប្រើពេលប៉ុន្មាននាទី គ្របដណ្តប់ហានិភ័យភាគច្រើន។ មុនដាក់បរិស្ថានសំខាន់ឱ្យប្រើ ឬពេលលទ្ធផលមិនត្រូវគ្នា ត្រូវធ្វើតេស្ត 11 ចំណុចទាំងអស់មួយជុំ។
តើបរិស្ថានដូចគ្នាធ្វើតេស្តពីរដងបានលទ្ធផលខុសគ្នា ធម្មតាឬទេ?
ត្រូវមើលតាមចំណុច។ អ្វីដូចជា Hash Canvas បញ្ជីពុម្ពអក្សរ និង IP ចេញ ត្រូវស្ថិរភាព បើធ្វើតេស្តម្តងទៀងបានលទ្ធផលខុសគ្នា មានន័យថាការកំណត់មានបញ្ហា។ ចំណុចបង្ហាញ Dynamic ខ្លះៗអាចប្រែប្រួលបន្តិចបន្តួច មិនចាត់ទុកជាភាពខុសប្រក្រតីទេ។
តើគួរប្រើ BrowserLeaks ឬ Whoer?
មិនទាស់គ្នាទេ។ Whoer ផ្តល់ពិន្ទុសរុប សម្រាប់ពិនិត្យរហ័សរាល់ថ្ងៃ។ BrowserLeaks ទំព័រមួយចំណុចមួយ សម្រាប់កំណត់បញ្ហាជាក់លាក់។ ការអានលទ្ធផលពេលប្រើទាំងពីររួមគ្នា មានប្រៀបធៀបក្នុងការណែនាំពិនិត្យ Whoer។
សេចក្តីសន្និបាត
ការធ្វើតេស្តសំខាន់ 11 ចំណុចរបស់ BrowserLeaks ជាការពិតគឺធ្វើការត្រួតពិនិត្យជាក្រុមៗដល់បរិស្ថានមួយដង។ ក្រុមចេញបញ្ជាក់ថាសំណើចេញពីណា ក្រុមអានបញ្ជាក់ថា Script ឃើញអ្វី ក្រុមប្រកាសបញ្ជាក់ថា Handshake និងលទ្ធផលមានប្រភពដូចគ្នា ជុំនីមួយៗមានគោលដៅត្រួតពិនិត្យច្បាស់លាស់។
មុនដាក់បរិស្ថានថ្មីឱ្យប្រើ ឆ្លងបីជុំម្តង។ កត់លទ្ធផលទុកក្នុងឯកសារ។ បើចង់បញ្ចូលការត្រួតពិនិត្យទាំងនេះទៅក្នុងដំណើរការប្រចាំថ្ងៃ អាចទាញយក MostMate បង្កើតបរិស្ថានរួចមើលស្នាមម្រាមដៃសិន បន្ទាប់មកចូលទំព័រពិនិត្យឆែកម្តងមួយៗ។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



