
Jak testować w BrowserLeaks? 11 testów i pełna kolejność sprawdzania
Otwierasz stronę główną BrowserLeaks, a tam długa lista testów: IP, Canvas, WebGL, czcionki, TLS. Jedni klikają od pierwszego do ostatniego, tracą ponad godzinę, a po zamknięciu strony nie pamiętają, co wyszło w którym teście. Inni otwierają samą zakładkę IP i kończą, nie zaglądając ani do jednego parametru, który odczytuje skrypt strony.
Ani jedno podejście nie daje stabilnych wniosków. Problem leży w kolejności: odczyty się nie zgadzają, a po zakończeniu testów nadal nie wiadomo, czy środowisko ma wadę.
W tym artykule porządkujemy 11 najczęściej używanych testów z głównej linii BrowserLeaks, dzieląc je na trzy grupy: wyjście sieciowe, odczyt strony i deklaracje połączenia. Najpierw wyjaśniamy, co sprawdza każda grupa, a potem podajemy pełną kolejność od wyjścia po handshake. Wszystkie strony otwierasz bezpośrednio w przeglądarce i testujesz.
Struktura serwisu: jedna strona, jeden test, najpierw trzy grupy
BrowserLeaks przyjmuje zasadę jednej strony dla każdego wymiaru testu, a strona główna służy za punkt wejścia. Dla użytkowników przeglądarek fingerprint w codziennym użyciu liczy się 11 głównych testów; testy rozszerzone, jak filtr treści, media queries CSS czy wykrywanie rozszerzeń, dokładaj w razie potrzeby. Stare testy wtyczek Flash i Java nie są już aktualizowane, możesz je pominąć.
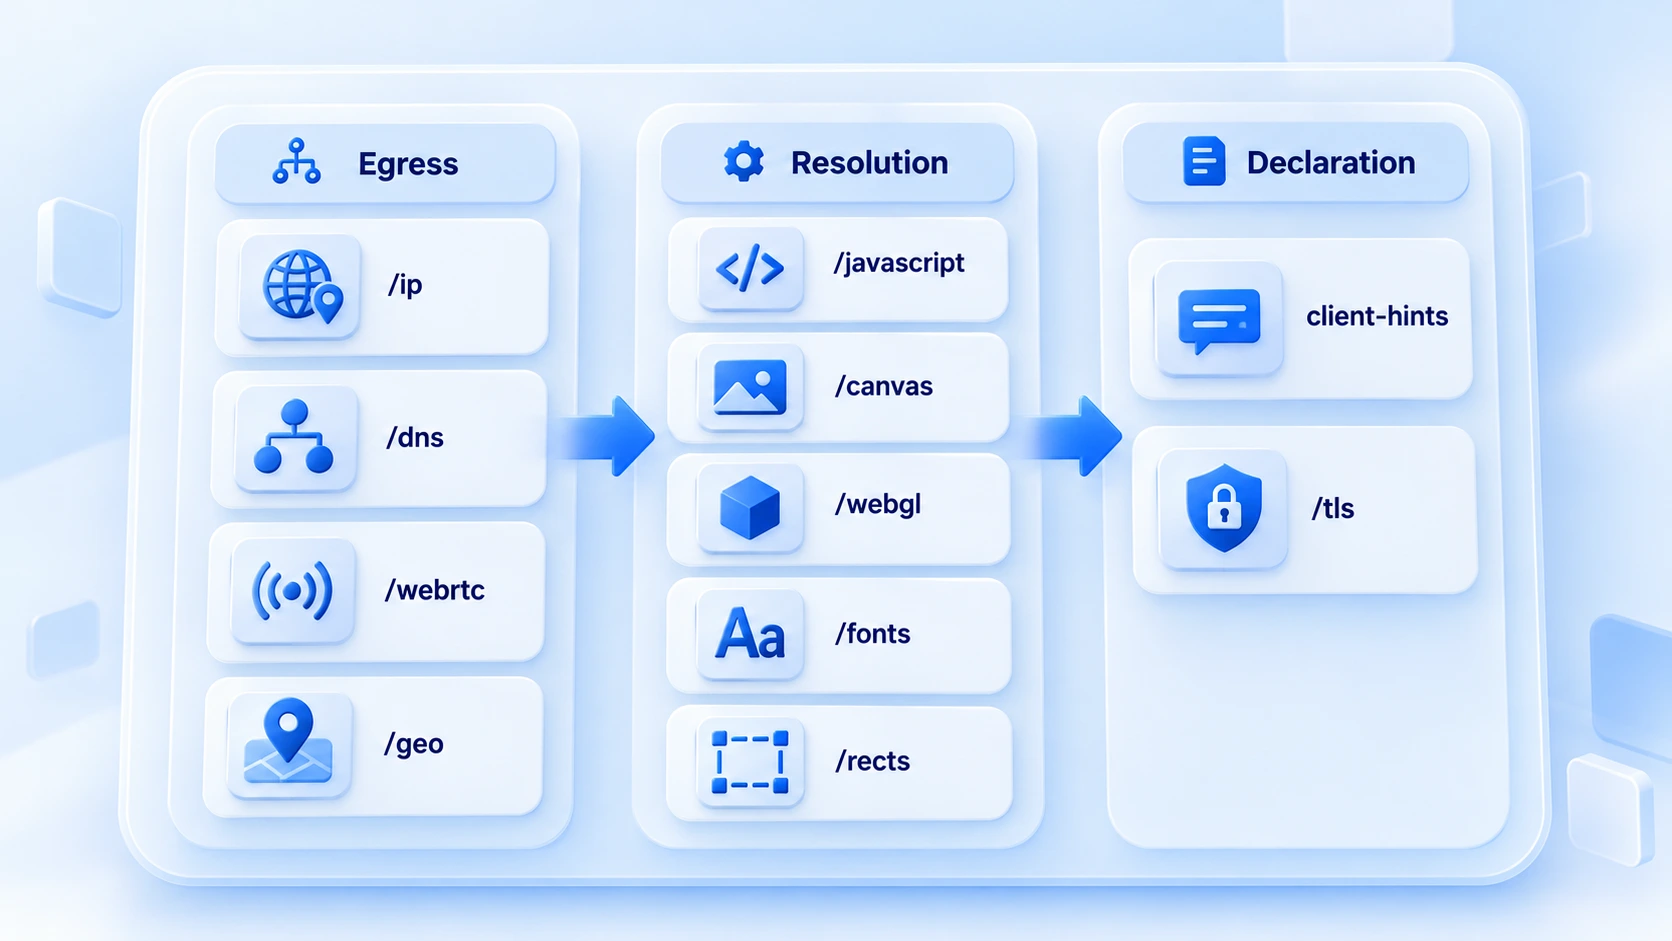
11 testów dzieli się według źródła odczytu na trzy grupy: pierwsza sprawdza, skąd wychodzi żądanie, druga, co odczytał skrypt strony, a trzecia, jakie deklaracje składa handshake połączenia. Na początek tabela zbiorcza:
| Test | Co sprawdza | Co porównać przy wielu kontach |
|---|---|---|
| IP Address (/ip) | IP wyjściowe i lokalizacja | zgodność z konfiguracją proxy |
| DNS Leak Test (/dns) | ścieżka rozwiązywania domen | czy DNS omija proxy |
| WebRTC Leak Test (/webrtc) | adresy ujawnione przez WebRTC | czy nie wyciekł prawdziwy IP |
| Geolocation API (/geo) | odczyt geolokalizacji | spójność z regionem IP |
| JavaScript (/javascript) | silnik skryptów i środowisko | odczyty typowe dla wersji |
| Canvas Fingerprint (/canvas) | hash obrazu Canvas | stabilność przy powtórkach |
| WebGL Report (/webgl) | producent i model GPU | zgodność z profilem urządzenia |
| Font Fingerprinting (/fonts) | lista czcionek i rozmiary | spójna liczba i języki |
| ClientRects (/rects) | precyzja pozycji elementów | te same odczyty w środowisku |
| Client-Hints Test (/client-hints) | marka i platforma w nagłówkach | zgodność z odczytem skryptu |
| TLS Client Test (/tls) | cechy szyfrowania w handshake | spójność z deklarowanym rdzeniem |
Na co patrzeć w każdej z trzech grup
Pierwsza grupa to wyjściowa; cztery testy odpowiadają na jedno pytanie: czy żądanie naprawdę wyszło przez proxy. /ip pokazuje IP i lokalizację, /dns sprawdza, czy rozwiązywanie domen nie poszło lokalnie z pominięciem proxy. /webrtc wykrywa, czy przeglądarka nie ujawniła prawdziwego adresu przez WebRTC, a /geo odczyt geolokalizacji. Jeśli grupa wyjściowa wykryje wyciek, odłóż kolejne testy. Najpierw popraw proxy i ustawienia środowiska.
Nie wiesz, jak wybrać poziom WebRTC? Ustawienia WebRTC w przeglądarce fingerprint opisują scenariusze dla trzech poziomów. Szczegóły oceny ścieżki rozwiązywania domen znajdziesz w przewodniku testu wycieku DNS.
Druga grupa to odczytowa; pięć testów odpowiada parametrom środowiska, które odczytuje skrypt strony. /javascript raportuje silnik skryptów i podstawowe odczyty, a /canvas, /webgl, /fonts i /rects to źródła fingerprintingu: render obrazu, GPU, czcionki i pozycje elementów. Tu sprawdzasz dwie rzeczy: czy odczyty zgadzają się z profilem urządzenia i czy powtórzone testy w tym samym środowisku są stabilne.
Logikę renderowania i odczyt hashów szerzej omawia przewodnik fingerprintingu Canvas.
Trzecia grupa to deklaracyjna; dwa testy robią weryfikację krzyżową. Strona client-hints sprawdza, czy marka i platforma przeglądarki zadeklarowane w nagłówkach zgadzają się z odczytem skryptu strony. /tls pokazuje cechy szyfrowania w handshake, które powinny pasować do deklarowanej wersji rdzenia. Oba testy porównujesz z odczytami dwóch pierwszych grup, osobno nic nie wykażą, dlatego trafiają na koniec.
Kolejność testów: trzy rundy
Kolejność testów narzucają zależności: wyjście, odczyt, deklaracje.
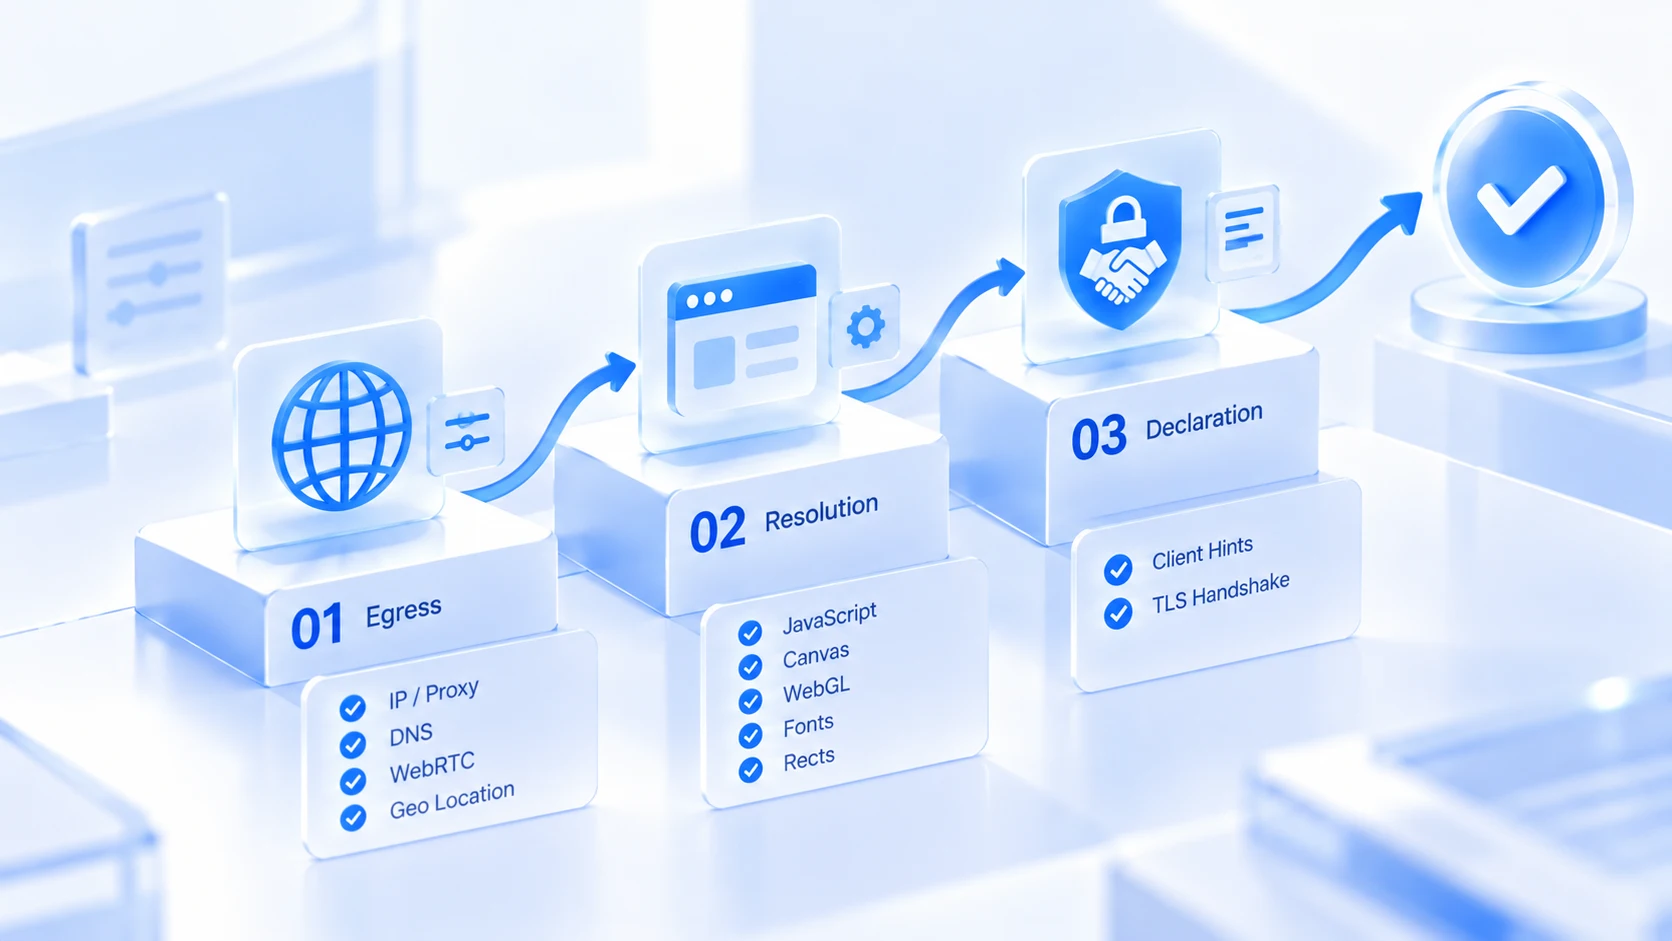
1. Runda pierwsza: wyjście: uruchom /ip, /dns, /webrtc, /geo. Proxy nie działa albo jest wyciek, zatrzymaj się i najpierw napraw sieć. Testy fingerprintingu nic wtedy nie dadzą.
2. Runda druga: odczyt: uruchom /javascript, /canvas, /webgl, /fonts, /rects. Sprawdzaj po kolei zgodność z profilem i stabilność w tym samym środowisku, zapisuj podejrzane pozycje.
3. Runda trzecia: deklaracje: uruchom /client-hints, /tls. Porównaj odczyty z dwóch pierwszych rund i upewnij się, że deklaracje, skrypt i handshake mówią jedno.
Jak głęboko przejść trzy rundy, zależy od wagi środowiska. W codziennym użyciu nowego środowiska wystarczy pierwsza runda plus /canvas i /webgl, kilka minut i gotowe; przed wypuszczeniem kluczowego konta przeprowadź wszystkie 11 testów, zapisz odczyty razem z datą w karcie środowiska, a przy późniejszym sprawdzaniu zmian konfiguracji będziesz mieć punkt odniesienia.
Te same zasady podziału pasują do trzech serwisów testowych: Whoer daje wynik ogólny, dobry na codzienny szybki test; Browserscan pokazuje migawkę parametrów, wygodną do porównania przy przeglądzie; BrowserLeaks testuje po jednej stronie, więc nadaje się do wnikania w konkretny problem. Gdy wynik budzi wątpliwości, przejdź trzy rundy w kolejności i wskażesz stronę, na której coś nie gra. Jeśli wynik ogólny jest niski, a nie wiesz, gdzie stracono punkty, porównaj najpierw skład oceny w przewodniku testu Whoer. Potem wróć do odpowiednich rund, to oszczędza czas w porównaniu ze ślepym powtarzaniem testów.
Jak to się przekłada na konfigurację środowiska w MostMate
Odczyty testów ostatecznie muszą trafić do konfiguracji środowiska. MostMate to przeglądarka fingerprint; środowiska zakłada się osobno dla każdego konta, dane są wzajemnie odseparowane, a dla większości z 11 odczytów znajdziesz źródło w formularzu tworzenia.
Cztery testy grupy wyjściowej odpowiadają ustawieniom proxy i poziomowi WebRTC. Proxy prowadzisz w osobnej liście, a potem przypisujesz konkretnym środowiskom. WebRTC oferuje opcje: prawdziwy, zablokowany lub własny.
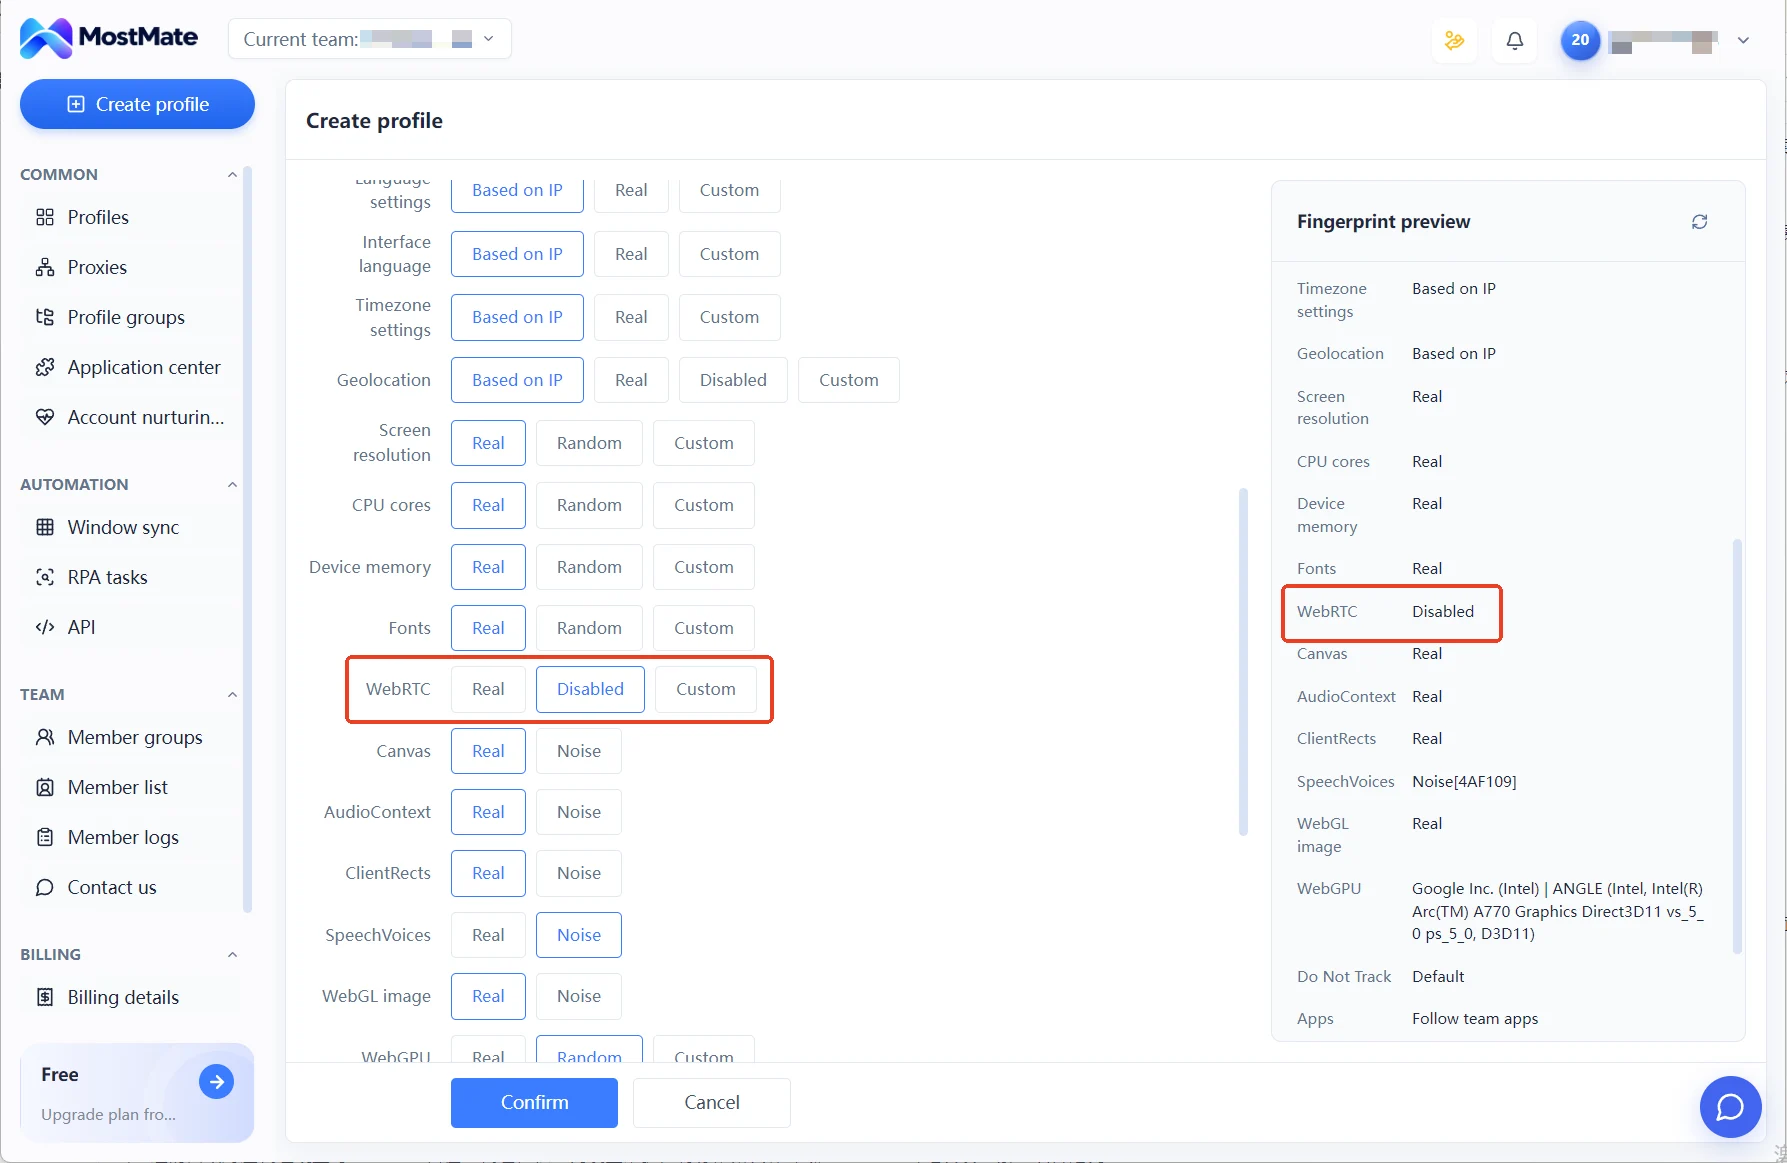
Pięć testów grupy odczytowej odpowiada parametrom w ustawieniach fingerprintu. Język, strefa czasowa i geolokalizacja domyślnie powstają według konfiguracji opartej na IP. Ekran, liczbę rdzeni, pamięć i inne wartości ustawiasz na rzeczywiste lub wybierasz poziom. Wejście do grupy deklaracyjnej to wybór systemu operacyjnego i wersji przeglądarki. UA powstaje wraz z wyborem i można go jeszcze edytować. Czy oba miejsca deklarują to samo źródło, zweryfikujesz na stronie client-hints.
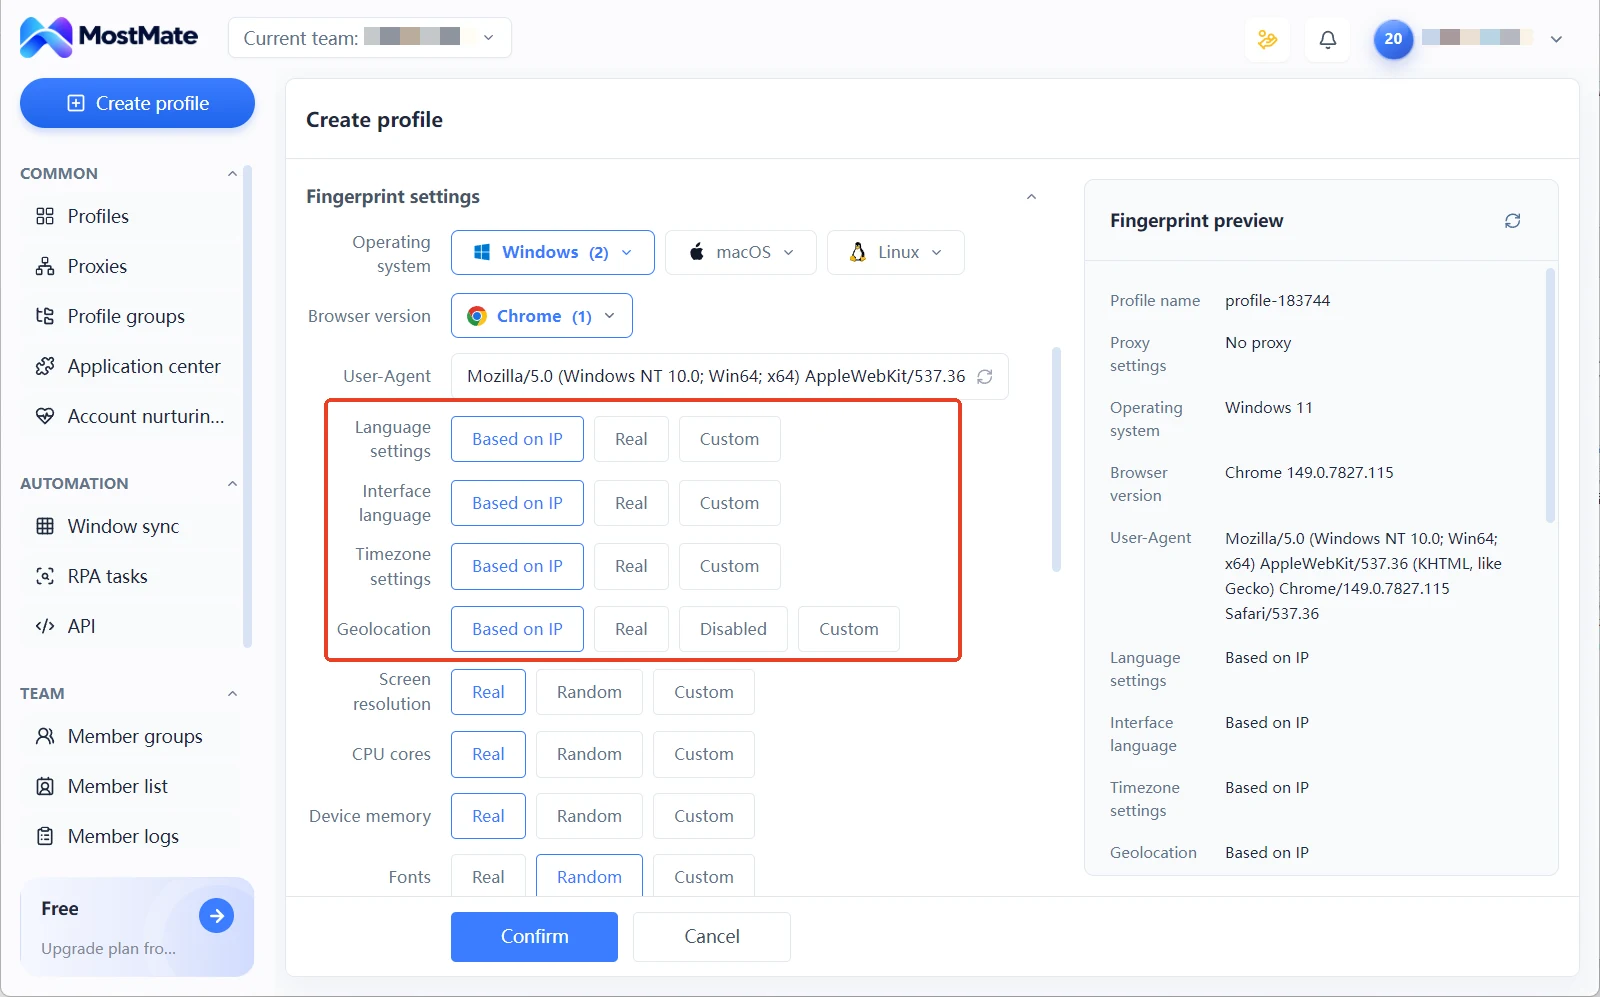
Panel podglądu fingerprintu pokazuje wartości wszystkich parametrów już przy tworzeniu środowiska, więc widoczne sprzeczności poprawisz na miejscu, zamiast czekać na odkrycie ich na stronie testowej. Cały proces tworzenia zobaczysz z góry na stronie opisu produktu MostMate. Testy i konfiguracja spinają sygnały warstwy środowiska; czy konto zostanie powiązane przez platformę, zależy dodatkowo od jej zasad i sposobu użytkowania.
Częste pytania
Czy BrowserLeaks wymaga rejestracji? Czy jest płatny?
Nie trzeba się rejestrować; strona testu rusza automatycznie po otwarciu, a testy główne są bezpłatne. Serwis zarabia na udostępnianiu zewnętrznych interfejsów danych, więc zwykły użytkownik po prostu testuje.
Czy za każdym razem uruchamiać wszystkie 11 testów?
Na co dzień nie. Pierwsza runda grupy wyjściowej plus dwa albo trzy testy odczytowe pokrywają większość ryzyk w kilka minut. Przed wypuszczeniem kluczowego środowiska albo gdy odczyty się nie zgadzają, przejdź pełne 11 testów.
Dwa testy tego samego środowiska dają różne wyniki. Czy to normalne?
Patrz test po teście. Hash Canvas, lista czcionek czy IP wyjściowe powinny być stabilne; różne odczyty przy powtórkach wskazują problem w konfiguracji. Niewielki ruch w pojedynczych dynamicznych pozycjach jest normalny i nie stanowi odchylenia.
BrowserLeaks czy Whoer: którego używać?
Nie wykluczają się. Whoer daje wynik ogólny, dobry na codzienny szybki test; BrowserLeaks testuje po jednej stronie i pomaga wskazać konkretny problem. Jak czytać odczyty z obu narzędzi razem, opisuje przewodnik testu Whoer.
Podsumowanie
11 głównych testów BrowserLeaks to w istocie warstwowa weryfikacja środowiska. Grupa wyjściowa potwierdza, skąd wychodzi żądanie, odczytowa sprawdza, co widzi skrypt, a deklaracyjna, czy handshake i odczyty mają wspólne źródło; każda runda ma swój jasny punkt sprawdzania.
Zanim nowe środowisko ruszy, przejdź trzy rundy i zapisz odczyty w karcie. Jeśli chcesz wpisać te kontrole w codzienny rytm, pobierz MostMate, obejrzyj podgląd fingerprintu po założeniu środowiska, a potem przechodź testy strona po stronie.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



