
¿Cómo detectar con BrowserLeaks? Las 11 pruebas y el orden de comprobación completo
Al abrir la portada de BrowserLeaks, las pruebas se alinean en una lista larga: IP, Canvas, WebGL, fuentes, TLS. Hay quien pasa de la primera a la última, invierte más de una hora y al cerrar la página no recuerda qué detectó cada prueba. También hay quien solo abre la de IP y ya está. Los parámetros que leen los scripts no se tocan.
Ninguna de las dos maneras produce conclusiones estables. El fallo está en el orden: las lecturas no cuadran entre sí y, tras medir, sigues sin poder decir si el entorno tiene algún problema.
Este artículo ordena las 11 pruebas habituales de la línea principal de BrowserLeaks y las reparte en tres grupos según la salida de red, la lectura de la página y las declaraciones de conexión, explica qué mide cada grupo y propone un recorrido completo desde la salida hasta el handshake. Todas las páginas se abren y se miden directamente en el navegador.
Estructura del sitio: una página por prueba, primero tres grupos
BrowserLeaks dedica una página a cada dimensión de detección, y la portada hace de entrada. Para usuarios de navegadores antidetección, la rutina cubre las 11 pruebas de la línea principal; las secundarias, como la detección de filtrado de contenido, las media queries CSS o la detección de extensiones, se añaden según necesidad. Las pruebas de plugins antiguos como Flash y Java ya no se mantienen: ignóralas.
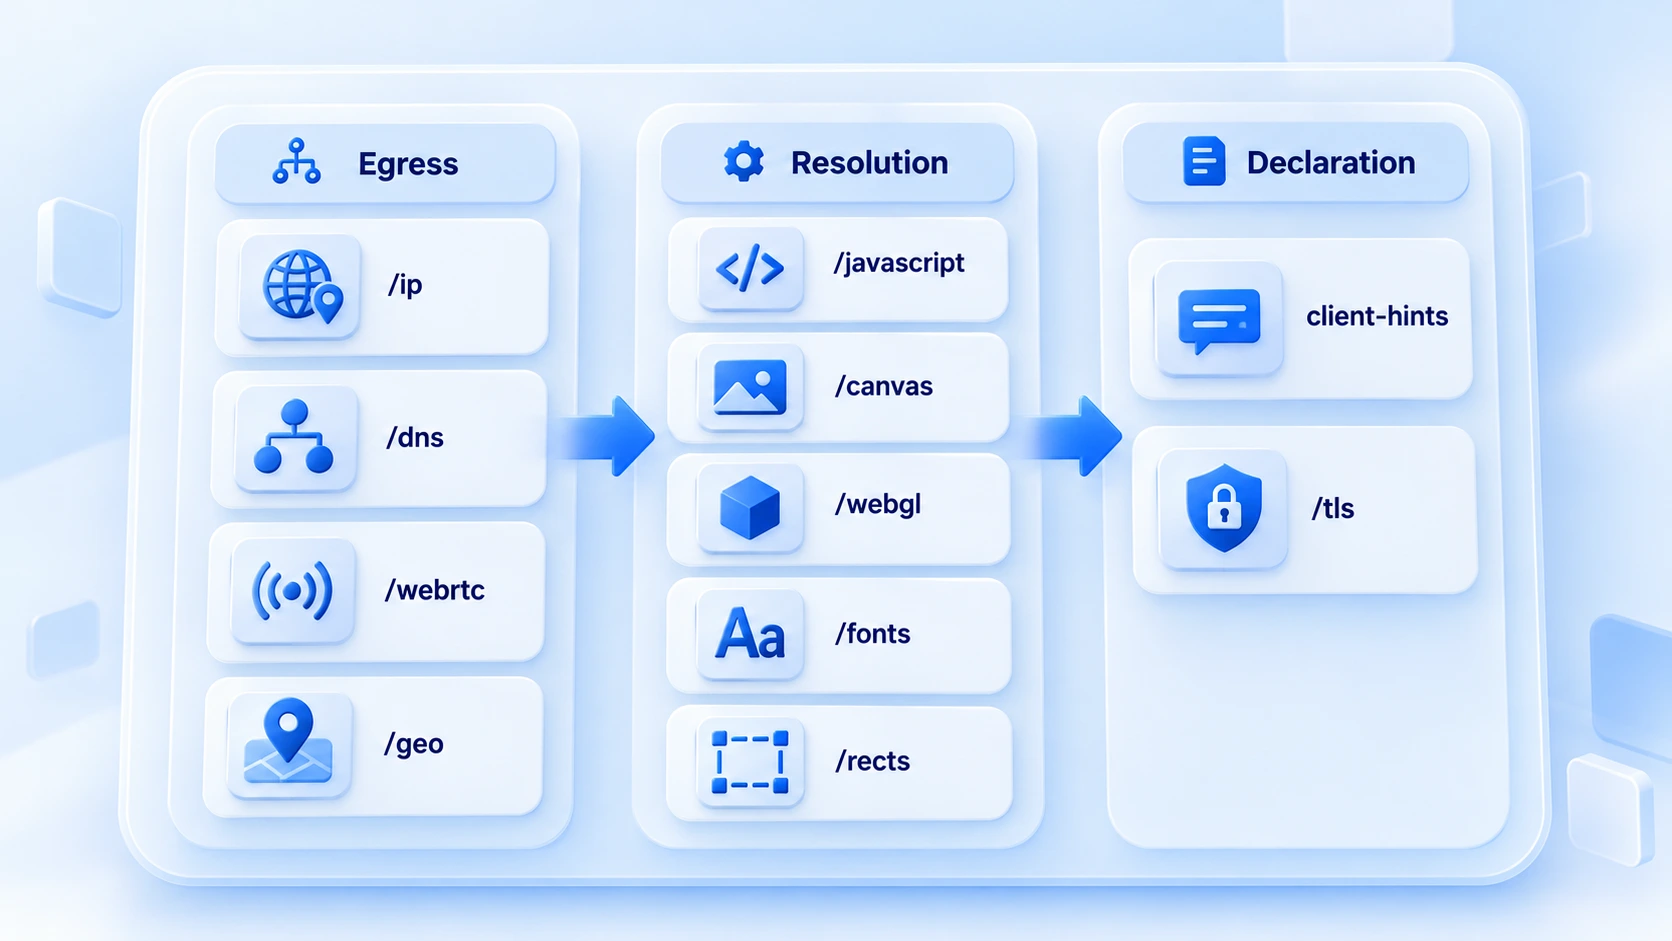
Las 11 pruebas se reparten en tres grupos según el origen de las lecturas: el primero mira por dónde salen las peticiones, el segundo qué leen los scripts de la página y el tercero las declaraciones del handshake. Primero, una tabla general:
| Prueba | Qué mide | Qué cotejar con varias cuentas |
|---|---|---|
| IP Address(/ip) | IP de salida y ubicación | Coincide con el proxy configurado |
| DNS Leak Test(/dns) | Ruta que sigue la resolución DNS | La resolución no esquiva el proxy |
| WebRTC Leak Test(/webrtc) | Direcciones expuestas por WebRTC | No se filtra la IP real |
| Geolocation API(/geo) | Ubicación geográfica que lee el navegador | Coherente con la región de la IP |
| JavaScript(/javascript) | Motor de scripts e información básica | Lecturas propias de versiones extendidas |
| Canvas Fingerprint(/canvas) | Hash de la imagen Canvas | Estable al repetir la prueba |
| WebGL Report(/webgl) | Fabricante de la GPU y modelo del renderer | Coincide con el perfil de dispositivo |
| Font Fingerprinting(/fonts) | Lista de fuentes y tamaños renderizados | Cifras e idiomas sin contradicción |
| ClientRects(/rects) | Precisión de las posiciones de elementos | Lecturas estables en el mismo entorno |
| Client-Hints Test(/client-hints) | Marca y plataforma declaradas en cabeceras | Cuadra con lo que leen los scripts |
| TLS Client Test(/tls) | Huella criptográfica del handshake | Coherente con el kernel declarado |
Qué vigilar en cada grupo
El primer grupo es el de la salida, y sus cuatro pruebas responden a una misma pregunta: ¿las peticiones salen de verdad por el proxy? /ip revisa la IP y su ubicación; /dns, si la resolución esquiva el proxy y sale en local; /webrtc, si el navegador filtra una dirección real por el canal WebRTC; /geo, la lectura de geolocalización. Si el grupo de salida detecta una fuga, detén las demás pruebas y revisa primero el proxy y la configuración del entorno.
Si no sabes qué nivel de WebRTC elegir, los ajustes de WebRTC en navegadores antidetección cubre los escenarios de cada uno de los tres niveles. Para los criterios de la ruta de resolución, la guía de detección de fugas DNS explica el proceso completo.
El segundo grupo es el de lectura, y sus cinco pruebas corresponden a los parámetros del entorno que obtienen los scripts de la página. /javascript informa del motor de scripts y de las lecturas básicas. /canvas, /webgl, /fonts y /rects son, respectivamente, las fuentes de huella del renderizado de imagen, la GPU, las fuentes y la posición de los elementos. Aquí se cotejan dos cosas: que las lecturas coincidan con el perfil del dispositivo y que sean estables al repetir la prueba en el mismo entorno.
La lógica de generación de la imagen y la lectura del hash quedan más desarrolladas en la guía de la huella Canvas.
El tercer grupo es el de declaraciones, y sus dos pruebas sirven para la verificación cruzada. La página client-hints compara la marca de navegador y la plataforma declaradas en las cabeceras con las lecturas de los scripts: deben ser el mismo conjunto. /tls examina la huella criptográfica del handshake y la compara con el kernel declarado. Estas dos pruebas necesitan las lecturas de los dos primeros grupos como referencia y, por separado, no delatan nada; por eso van al final.
Cómo ordenar las pruebas: tres rondas
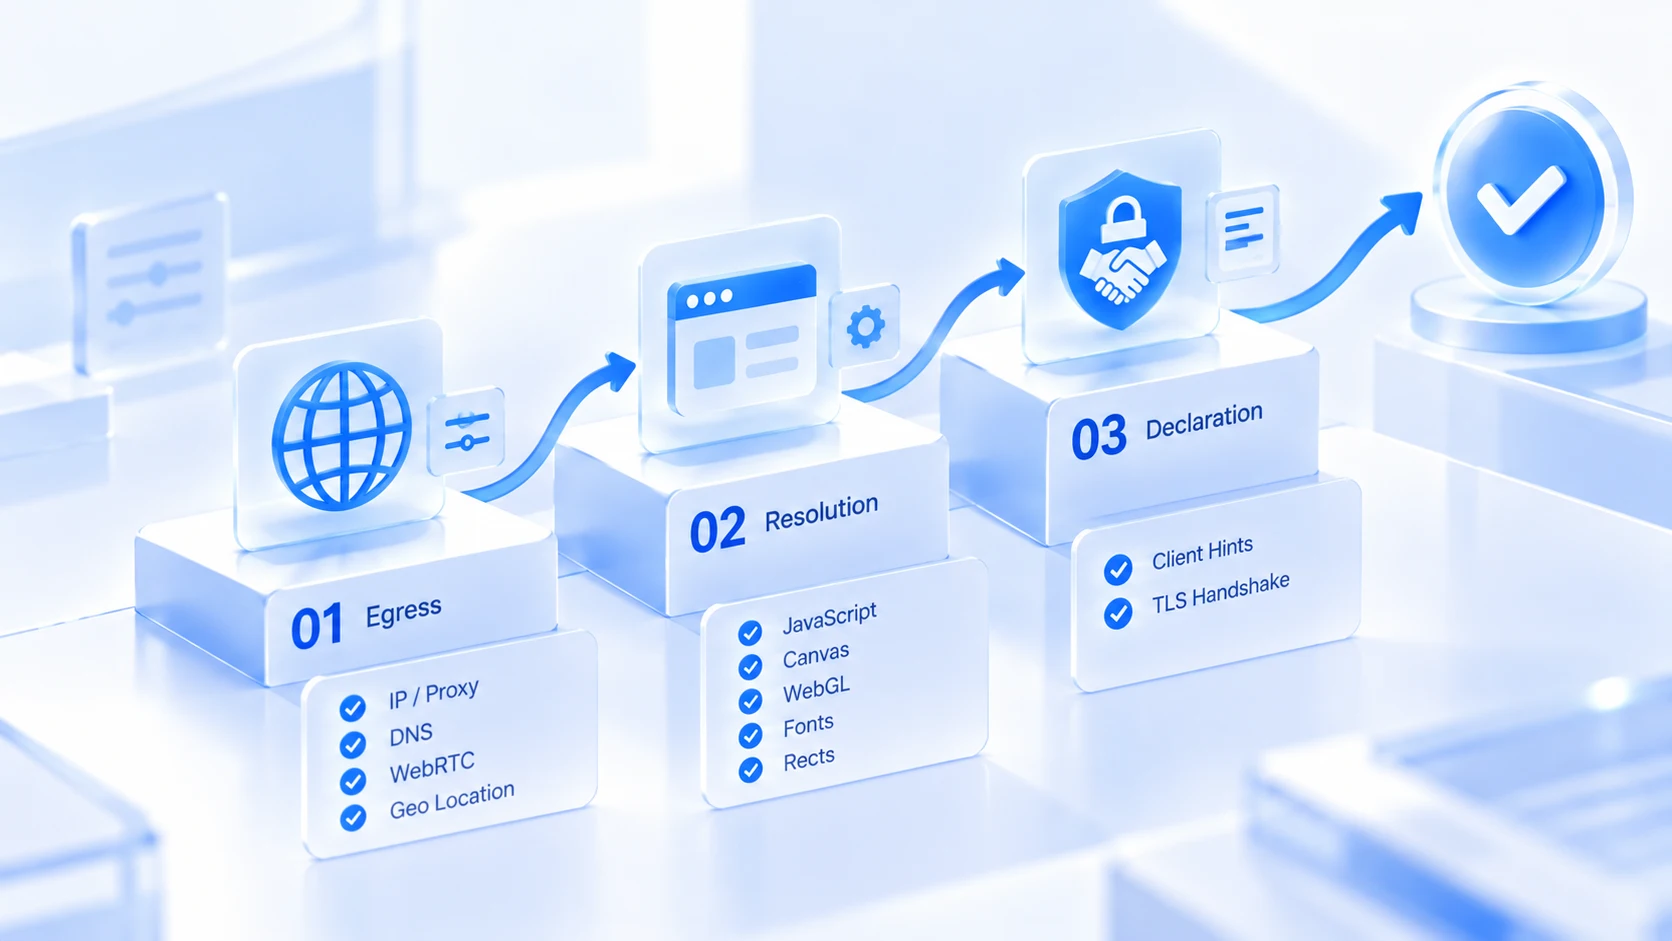
El orden responde a las dependencias: salida, lectura y declaraciones.
1. Primera ronda: la salida: lanza /ip, /dns, /webrtc y /geo. Si el proxy no está activo o hay una fuga, detente y arregla la red. Medir las huellas entonces no serviría de nada.
2. Segunda ronda: la lectura: lanza /javascript, /canvas, /webgl, /fonts y /rects. Coteja prueba por prueba la coherencia con el perfil y la estabilidad en el mismo entorno, y anota las lecturas anómalas.
3. Tercera ronda: las declaraciones: lanza /client-hints y /tls. Con las lecturas de las dos rondas anteriores como referencia, confirma que declaraciones, scripts y handshake dicen lo mismo.
Hasta dónde llegar en las tres rondas depende del peso del entorno. Para un entorno nuevo del día a día, la primera ronda más /canvas y /webgl bastan, y en unos minutos terminas; antes de poner en línea una cuenta crítica, recorre las 11 pruebas y registra las lecturas con su fecha en la ficha del entorno: así podrás rastrear después cualquier cambio de configuración.
Los tres sitios de detección pueden repartirse el trabajo con la misma lógica: Whoer da una puntuación global, ideal para una comprobación rápida diaria; Browserscan entrega una instantánea de parámetros, útil para comparar en una inspección; BrowserLeaks va una página por prueba, perfecto para profundizar en un problema concreto. Si la puntuación no cuadra, repetir las tres rondas en orden permite localizar la página culpable. Puntuación baja sin saber dónde se pierde: contrasta primero la composición de la nota en la guía de comprobación de Whoer, y vuelve a completar la ronda que corresponda; ahorra tiempo frente a volver a medir a ciegas.
Cómo se traduce esto en la configuración de entornos de MostMate
Las lecturas de las pruebas acaban aterrizando en la configuración del entorno. MostMate es un navegador antidetección cuyos entornos se crean cuenta por cuenta y con datos aislados entre sí; la mayoría de las 11 lecturas tiene su campo en el formulario de creación.
Las cuatro pruebas del grupo de salida corresponden a los ajustes de proxy y al nivel de WebRTC. Los proxies se gestionan en una lista independiente y luego se asignan a cada entorno. WebRTC ofrece tres opciones: real, bloqueado o personalizado.
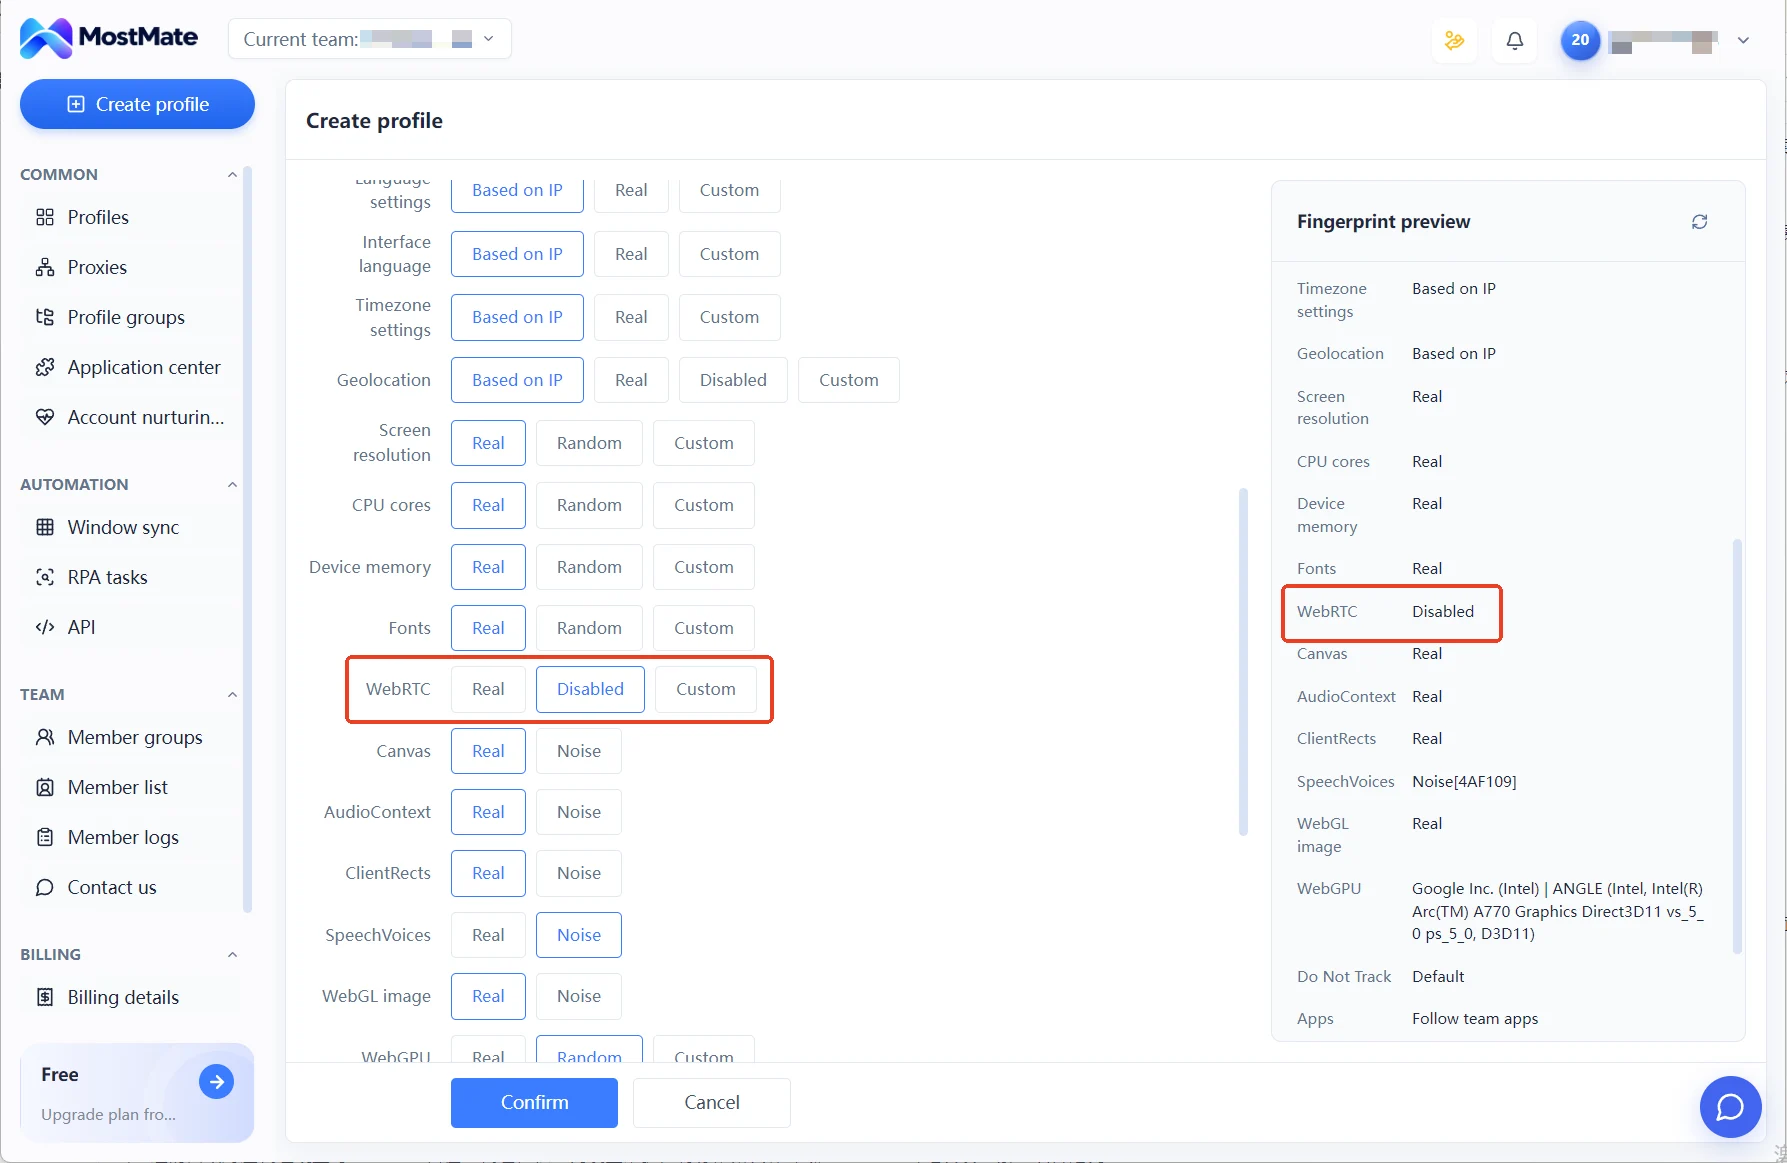
Las cinco pruebas del grupo de lectura corresponden a los parámetros de los ajustes de huella. Idioma, zona horaria y ubicación se generan por defecto a partir de la IP. Pantalla, núcleos y memoria toman valores reales o un nivel fijo. Las declaraciones se configuran al elegir el sistema operativo y la versión del navegador; el user agent se genera con esa elección y puede editarse después. Para comprobar que ambas declaraciones comparten origen, basta volver a la página client-hints.
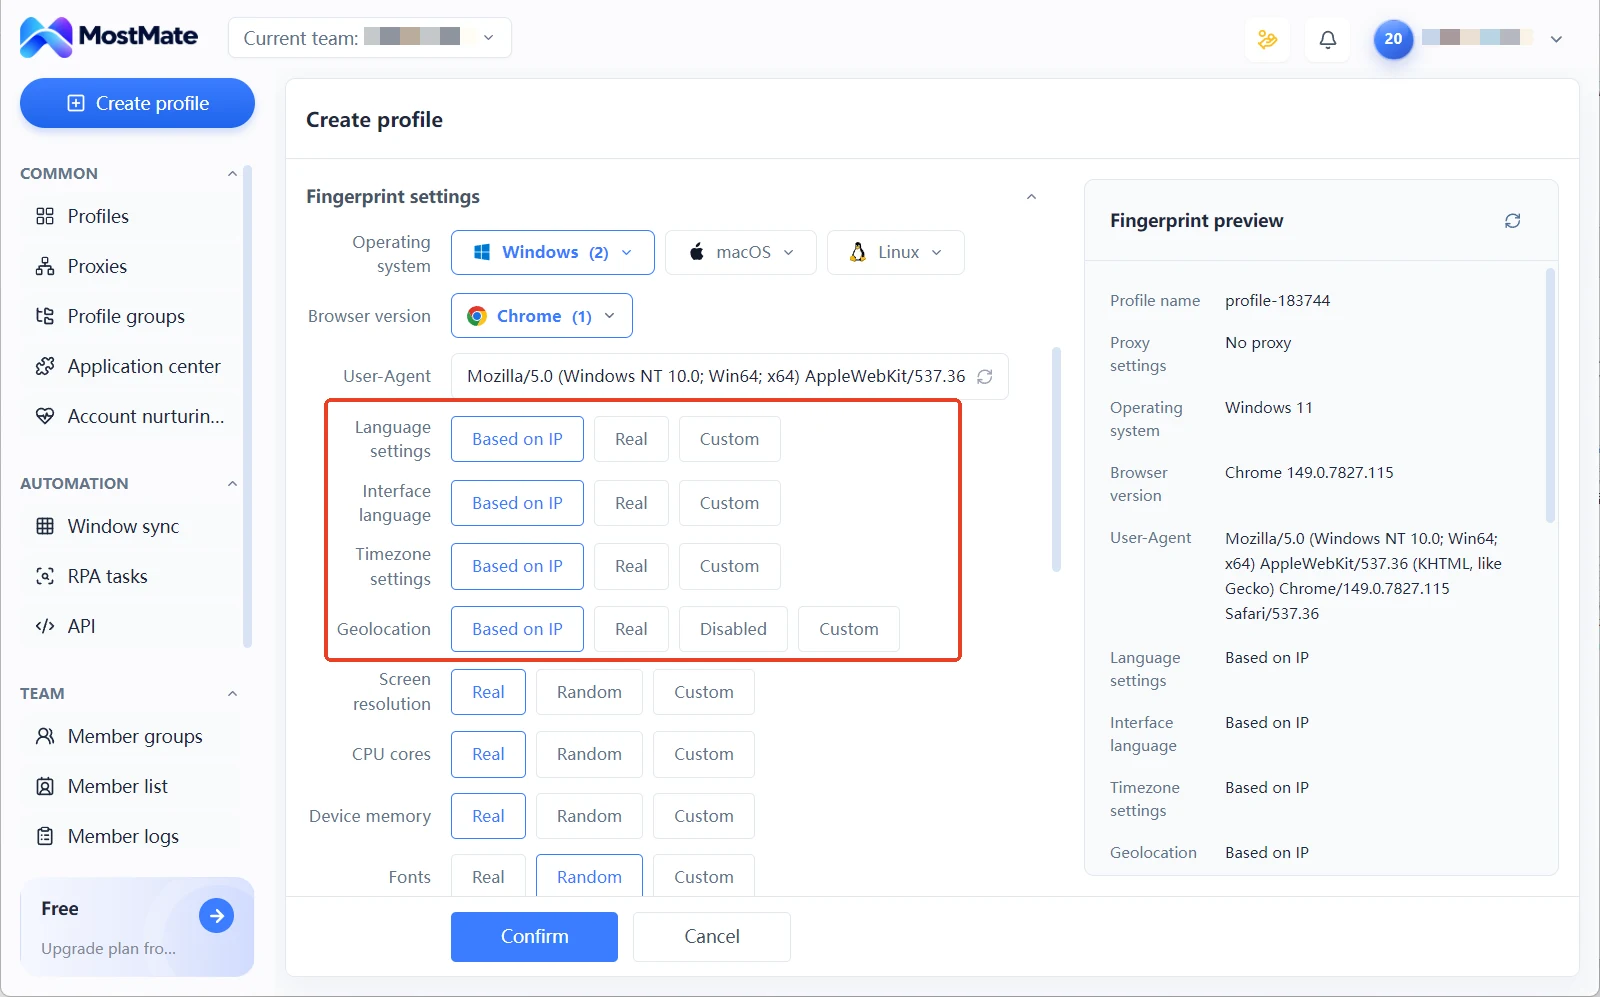
El panel de vista previa de la huella muestra el valor de cada parámetro ya durante la creación del entorno: las contradicciones evidentes se corrigen en el momento, sin esperar a que las descubra la página de pruebas. Para ver el recorrido completo de creación, echa antes un vistazo a la página de presentación de MostMate. Pruebas y configuración alinean las señales de la capa de entorno; que una plataforma relacione cuentas depende además de sus reglas y de tu forma de uso.
Preguntas frecuentes
¿Hace falta registrarse en BrowserLeaks? ¿Es de pago?
No hace falta registrarse: la página de prueba se ejecuta sola al abrirla y las pruebas de la línea principal son gratuitas. El sitio gana dinero ofreciendo interfaces de datos a terceros; para un uso normal, basta con medir directamente.
¿Hay que pasar las 11 pruebas cada vez?
A diario, no. La primera ronda del grupo de salida más dos o tres pruebas de lectura cubren la mayor parte de los riesgos en pocos minutos. Antes de poner en línea un entorno crítico, o cuando las lecturas no cuadren entre sí, pasa las 11 pruebas completas.
¿Es normal obtener resultados distintos en el mismo entorno?
Se mira prueba por prueba. El hash de Canvas, la lista de fuentes o la IP de salida deben ser estables: lecturas distintas al repetir la prueba delatan un problema de configuración. Algunas visualizaciones dinámicas fluctúan ligeramente, y eso no es una anomalía.
¿BrowserLeaks o Whoer?
No compiten. Whoer da una puntuación global, ideal para la comprobación rápida diaria; BrowserLeaks va una página por prueba, perfecto para localizar un problema concreto. Para interpretar las lecturas de ambos, la guía de comprobación de Whoer incluye la comparación.
Conclusión
Las 11 pruebas de la línea principal de BrowserLeaks equivalen, en el fondo, a una revisión por capas del entorno. El grupo de salida confirma por dónde salen las peticiones, el de lectura qué ven los scripts y el de declaraciones que handshake y lecturas comparten origen; cada ronda tiene su objeto de comprobación.
Recorre las tres rondas antes de poner en línea un entorno nuevo y registra las lecturas en la ficha. Para integrar estas comprobaciones en tu rutina, descarga MostMate: crea el entorno, mira primero la vista previa de la huella y pasa luego las pruebas una a una en las páginas de detección.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



