
DNS लीक कैसे पता करें? प्रॉक्सी DNS समस्या के 4 चरण
मुख्य निष्कर्ष: IP जाँच पास होना सिर्फ़ यह बताता है कि एक्सेस का एग्जिट बदल गया, यह नहीं कि DNS क्वेरी भी उसी रास्ते से गई। प्रॉक्सी और DNS दो अलग प्रक्रियाएँ सँभालते हैं। प्रॉक्सी तय करता है कि कनेक्शन किस नेटवर्क एग्जिट से निकले, और DNS डोमेन नाम को IP में बदलता है। रिज़ॉल्यूशन क्वेरी अनचाहे रास्ते से गई, तो यही DNS लीक है। पता करने के लिए चार चरण काफ़ी हैं, पर टेस्ट चलाने से ज़्यादा ज़रूरी है नतीजों को समझना।
प्रॉक्सी सेट करके IP जाँच साइट खोलते हैं, पेज पर प्रॉक्सी का IP दिखता है, और लगता है कि नेटवर्क एनवायरनमेंट ठीक है। कुछ दिनों बाद अकाउंट की असामान्यता जाँचते समय पता चलता है कि DNS क्वेरी शुरू से लोकल नेटवर्क से ही जा रही थी।
दोष प्रॉक्सी में नहीं भी हो सकता। DNS क्वेरी प्रॉक्सी से गई ही नहीं।
प्रॉक्सी चालू होने पर भी DNS की जाँच क्यों ज़रूरी है
प्रॉक्सी और DNS दो अलग प्रक्रियाएँ हैं; प्रॉक्सी चालू होना इस बात का सबूत नहीं कि DNS भी सँभाल लिया गया। प्रॉक्सी तय करता है कि कनेक्शन किस नेटवर्क एग्जिट से भेजा जाए, और DNS डोमेन रिज़ॉल्यूशन का काम करता है। दोनों नेटवर्क के अलग-अलग चरणों से जुड़े हैं, इसलिए प्रॉक्सी का ठीक चलना इस बात की गारंटी नहीं कि DNS क्वेरी अपेक्षा के मुताबिक होगी।
नेटवर्क रिक्वेस्ट के लिहाज़ से देखें तो साइट खोलते समय क्लाइंट या तो पहले DNS क्वेरी से टारगेट डोमेन का IP पाता है, या डोमेन नाम प्रॉक्सी साइड को सौंप देता है; कौन-सा तरीका चलेगा, यह प्रॉक्सी प्रोटोकॉल, क्लाइंट के इंप्लीमेंटेशन और ब्राउज़र की DNS सेटिंग तय करती है। प्रॉक्सी चालू करना इस बात की स्वतः पुष्टि नहीं कि सारी रिज़ॉल्यूशन क्वेरी अपेक्षित रास्ते से जाएँगी; निर्णय असली जाँच से ही होगा, सिर्फ़ प्रॉक्सी का "कनेक्टेड" दिखाना काफ़ी नहीं।
एक सीमा भी साफ़ कर लें: DNS लीक का मतलब असली पब्लिक IP का उजागर होना नहीं है। लीक होता है डोमेन क्वेरी का रास्ता, जिससे रिज़ॉल्यूशन सर्विस प्रोवाइडर या लोकल नेटवर्क को पता चल सकता है कि आपने कौन-कौन से डोमेन खोजे। असली IP उजागर हुआ या नहीं, यह अलग IP जाँच से तय होगा। सिंगापुर साइबर सिक्योरिटी एजेंसी ने VPN सुरक्षा सलाह में DNS लीक टेस्ट और IP एड्रेस लीक टेस्ट को दो अलग जाँचें गिना है; वजह यही है कि दोनों एक ही सवाल की पड़ताल नहीं करते (CSA की VPN सुरक्षा गाइडेंस देखें)।
DNS लीक आमतौर पर कैसे होता है
तीन स्रोत सबसे आम हैं, सब कॉन्फ़िगरेशन से जुड़े हैं, प्रॉक्सी के खराब या ठीक होने से कोई लेना-देना नहीं। एक-एक करके देखें।
प्रॉक्सी सिर्फ़ कुछ ट्रैफ़िक सँभालता है
कुछ प्रॉक्सी कॉन्फ़िगरेशन सिर्फ़ ब्राउज़र की वेब रिक्वेस्ट उठाते हैं, रिज़ॉल्यूशन लोकल सिस्टम करता रहता है; ऐसा होगा या नहीं, यह प्रॉक्सी प्रोटोकॉल और क्लाइंट के तरीके पर टिका है। वेब रिक्वेस्ट प्रॉक्सी से और रिज़ॉल्यूशन क्वेरी लोकल से जाए, तो जाँच नतीजों में लोकल नेटवर्क का रिज़ॉल्वर दिखेगा।
ब्राउज़र में अलग सिक्योर DNS चालू है
Chrome और Firefox दोनों DNS over HTTPS (DoH) सपोर्ट करते हैं; चालू करने पर रिज़ॉल्यूशन क्वेरी एन्क्रिप्टेड HTTPS कनेक्शन से निर्धारित रिज़ॉल्यूशन सर्विस को जाती है, जिससे लोकल नेटवर्क को क्वेरी सीधे देखने का मौका कम मिलता है। पर एन्क्रिप्शन का मतलब यह नहीं कि क्वेरी ज़रूर प्रॉक्सी से गई, और न यह कि चुनी हुई रिज़ॉल्यूशन सर्विस मौजूदा एनवायरनमेंट की अपेक्षा पर खरी उतरेगी। Firefox का यह फ़ीचर अलग से चालू/बंद होता है, Mozilla का आधिकारिक दस्तावेज़ देखें।
सिस्टम, ब्राउज़र और प्रॉक्सी क्लाइंट की अपनी-अपनी सेटिंग
सबसे छिपा हुआ रूप। सिस्टम एक रिज़ॉल्वर चलाता है, ब्राउज़र DoH चालू करके दूसरा लगाता है, प्रॉक्सी क्लाइंट तीसरा जोड़ता है; ऊपर-ऊपर चढ़ते-चढ़ते रिज़ॉल्यूशन रास्ता ब्लैक बॉक्स बन जाता है। प्रॉक्सी सॉफ़्टवेयर का "कनेक्टेड" दिखाना काफ़ी नहीं, असल में चल रहे ब्राउज़र ने कौन-सा रास्ता लिया, यही देखना होगा।
रिज़ॉल्यूशन रास्ता लोकल ISP पर टिक जाए, तो क्वेरी ISP की रिज़ॉल्यूशन सर्विस से गुज़रती है; ISP प्रॉक्सी का सिद्धांत और उपयोग के दृश्य लेख से तुलना कर सकते हैं।
DNS लीक कैसे पता करें? चार चरण
जाँच अपने आप में मुश्किल नहीं; असल बात यह है कि टेस्ट से पहले अपेक्षा हो और बाद में तुलना हो। चारों चरण पूरे होने पर ही नतीजा टिकेगा।
चरण 1: पहले अपेक्षित नतीजा नोट करें। टेस्ट से पहले तीन बातें साफ़ लिखें: मौजूदा प्रॉक्सी का एग्जिट किस क्षेत्र में है, डोमेन रिज़ॉल्यूशन किसे करना चाहिए, ब्राउज़र में DoH चालू है या नहीं। अपेक्षा नहीं होगी तो नतीजा देखकर भी फ़ैसला नहीं होगा।
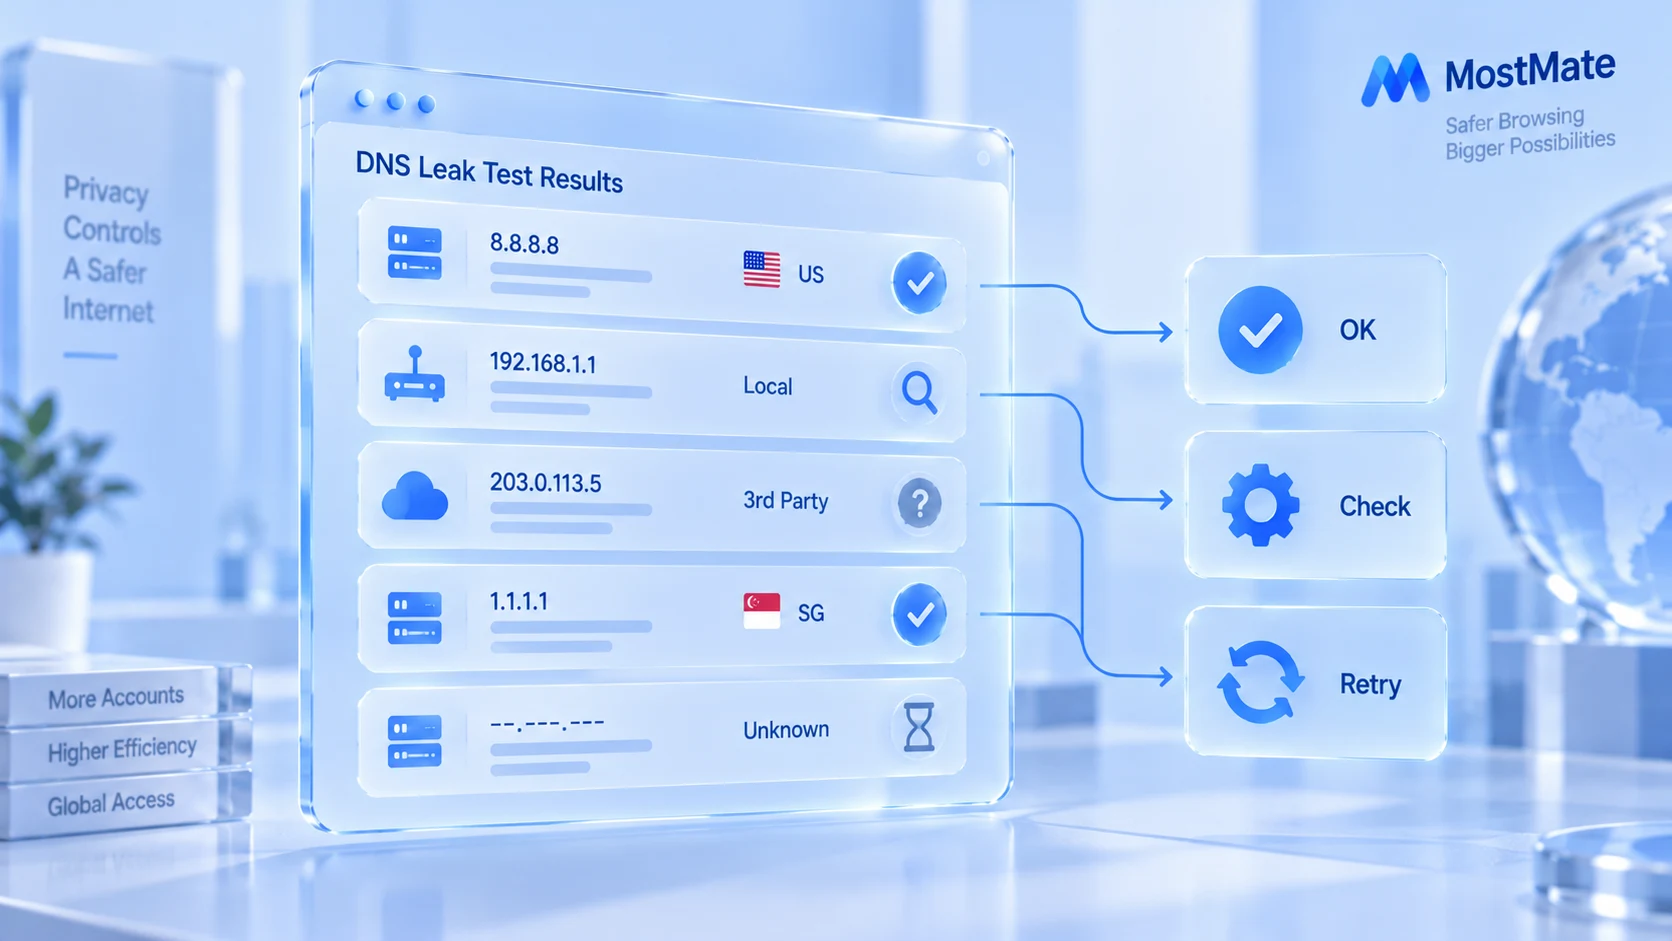
चरण 2: प्रॉक्सी चालू अवस्था में टेस्ट चलाएँ। DNS लीक जाँच वाली साइट इस्तेमाल करें, जैसे dnsleaktest.com, विस्तारित टेस्ट (Extended test) चुनें ताकि पेज कई रिज़ॉल्वर दिखाए; BrowserLeaks का DNS जाँच पेज भी देख सकते हैं, जिससे रिज़ॉल्वर के संगठन का पता चलता है। रिज़ॉल्वर का नाम, संगठन और क्षेत्र नोट कर लें।
चरण 3: अपेक्षा से तुलना करके फ़ैसला करें। देखें कि नतीजों के रिज़ॉल्वर मौजूदा सिस्टम, ब्राउज़र और प्रॉक्सी कॉन्फ़िगरेशन से मेल खाते हैं या नहीं। रिज़ॉल्वर अपेक्षित DNS सर्विस का हो और कोई अनचाहा लोकल रिज़ॉल्यूशन रास्ता न हो, तो प्रारंभिक रूप से यह माना जा सकता है कि इस बार का टेस्ट अपेक्षा के भीतर है। लोकल ISP या अनजान रिज़ॉल्यूशन सर्विस दिखे, तो पहले पक्का करें कि वह सचमुच अनचाहे कॉन्फ़िगरेशन की देन है; उसके बाद प्रॉक्सी क्लाइंट की DNS हैंडलिंग, ब्राउज़र सिक्योर DNS और सिस्टम नेटवर्क सेटिंग एक-एक करके जाँचें, प्रॉक्सी खराब होने का तुरंत निष्कर्ष न निकालें। एक बार की जाँच सिर्फ़ उस समय की टेस्ट शर्तें दर्शाती है, यह गारंटी नहीं कि सभी रिक्वेस्ट में कोई दिक्कत नहीं होगी।
चरण 4: एक सेटिंग बदलें, दोबारा टेस्ट करें। बदलाव करना ही है तो एक बार में सिर्फ़ एक जगह: प्रॉक्सी क्लाइंट की DNS हैंडलिंग, ब्राउज़र का DoH स्विच, या सिस्टम नेटवर्क सेटिंग; बदलकर दोबारा टेस्ट करके तुलना करें। एक साथ कई बदलेंगे तो पता नहीं चलेगा कि असर किसका था।
जाँच नतीजे कैसे समझें
एक ही नतीजा, सही पढ़ा तो सुराग, ग़लत पढ़ा तो भ्रम। पाँच आम नतीजों के लिए आगे की कार्रवाई:
| जाँच नतीजा | मतलब | अगला कदम |
|---|---|---|
| लोकल ISP का रिज़ॉल्वर दिखे | अपेक्षा से अलग हो सकता है; नाम काफ़ी नहीं | सिस्टम DNS, प्रॉक्सी व रिज़ॉल्वर देखें |
| थर्ड-पार्टी पब्लिक रिज़ॉल्वर दिखे | सामान्य भी हो सकता है, अनचाहा भी | ब्राउज़र सिक्योर DNS व सिस्टम सेटिंग देखें |
| कई रिज़ॉल्वर दिखें | कई सर्विस, रास्ते या जाँच तंत्र मिलें | नाम, संगठन, सेटिंग स्रोत एक-एक मिलाएँ |
| प्रॉक्सी से पहले-बाद नतीजा एक | यह अकेला प्रॉक्सी बेअसर का सबूत नहीं | दूसरे टूल से दोबारा जाँचें और DNS देखें |
| रिज़ॉल्वर नहीं दिखे | टाइमआउट, रुकावट या टूल की सीमा | नेटवर्क जाँचें; टेस्ट दोहराएँ, टूल बदलें |
एक और उलझन: पब्लिक रिज़ॉल्वर ज़्यादातर Anycast और बँटे हुए नोड इस्तेमाल करते हैं, इसलिए जाँच पेज पर दिखे रिज़ॉल्वर की जगह और असल में क्वेरी सँभालने वाले सर्वर की जगह एक हो, यह ज़रूरी नहीं; और यह लीक भी नहीं है। फ़ैसले की कसौटी हमेशा यही है कि क्वेरी अनचाहे रास्ते से गई या नहीं; अनजान क्षेत्र का रिज़ॉल्वर दिखे तो पहले कॉन्फ़िगरेशन जाँचें, फिर निष्कर्ष निकालें।
DNS लीक, WebRTC लीक और ब्राउज़र फ़िंगरप्रिंट में क्या अंतर है
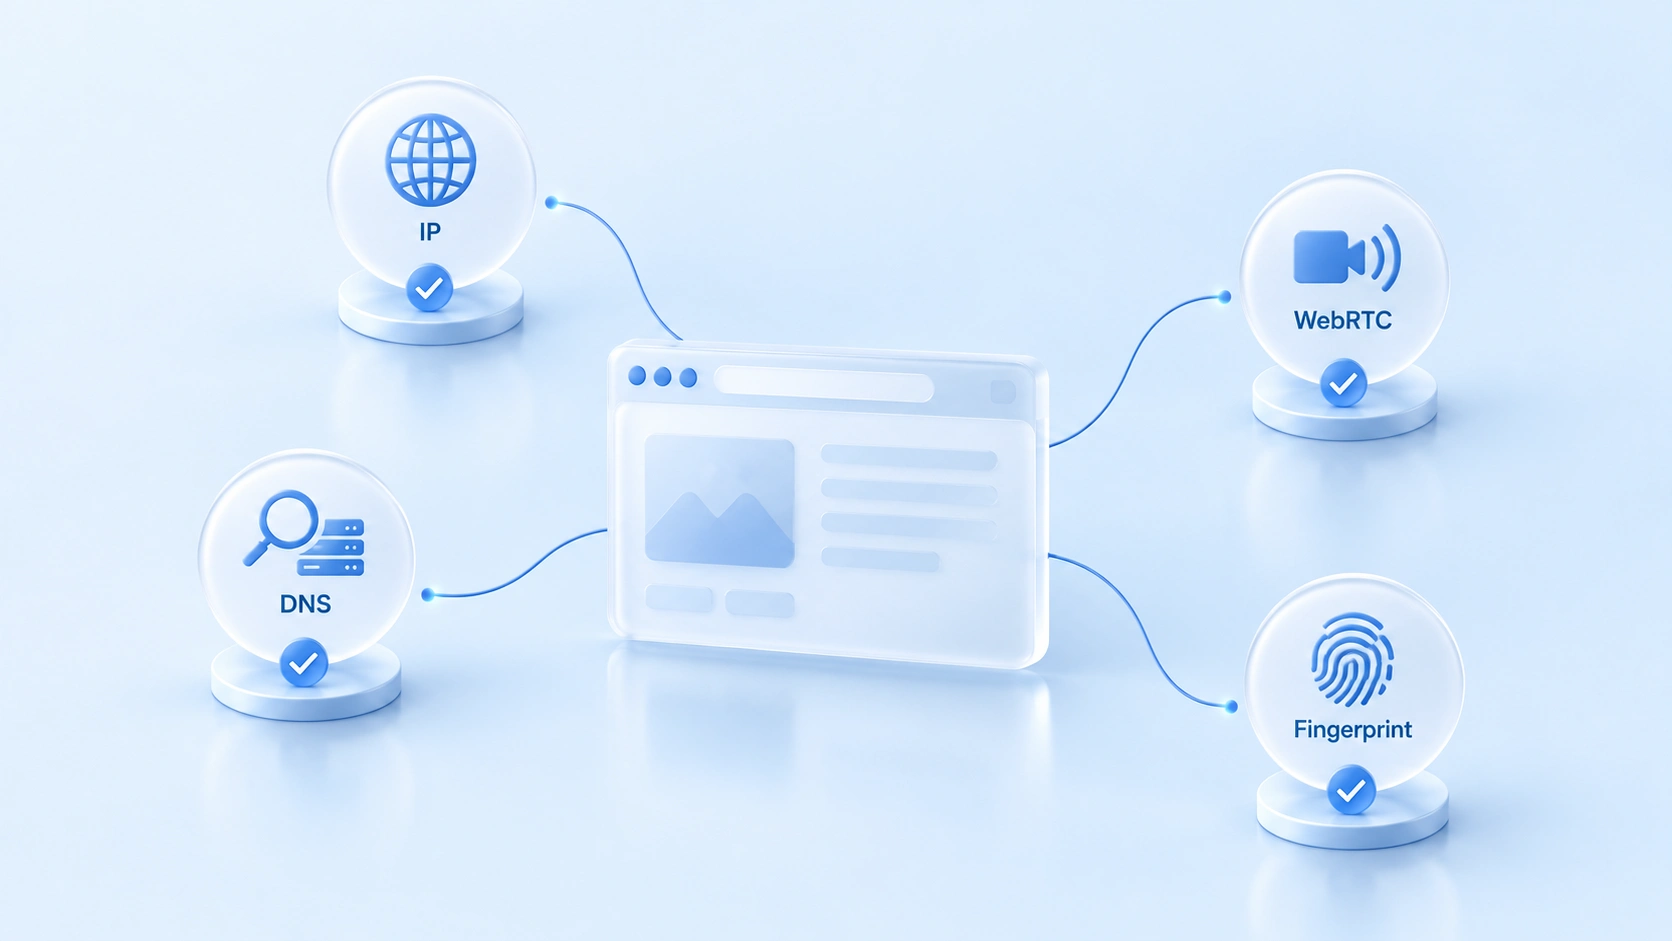
चारों जाँचें चार अलग जानकारियाँ देखती हैं; एक का पास होना बाकियों के पास होने का सबूत नहीं। साथ रखकर देखें तो सीमा सबसे साफ़ दिखती है:
| जाँच आइटम | क्या जाँचें | प्रॉक्सी से संबंध |
|---|---|---|
| DNS लीक | डोमेन क्वेरी किन रिज़ॉल्वर से गुज़री | प्रॉक्सी हर रिज़ॉल्यूशन क्वेरी नहीं उठाता |
| WebRTC लीक | लोकल/पब्लिक एड्रेस WebRTC से बाहर तो नहीं? | ब्राउज़र व रूटिंग पर निर्भर; खास पेज ज़रूरी |
| ब्राउज़र फ़िंगरप्रिंट | Canvas, फ़ॉन्ट, टाइमज़ोन जैसी विशेषताएँ | प्रॉक्सी IP बदलने से ये बदलती नहीं |
| पब्लिक IP जाँच | साइट को दिखने वाला एग्जिट IP | सिर्फ़ उस एक रिक्वेस्ट के एग्जिट की बात |
DNS और WebRTC दोनों पर "लीक" शब्द लगा है, इसलिए ये दो सबसे ज़्यादा उलझाते हैं। पर इनकी जाँच विधि और इलाज दोनों बिल्कुल अलग हैं; WebRTC लीक की जाँच और सेटिंग अलग लेख में आ चुकी है, यहाँ नहीं दोहराएँगे। वैसे IPv6 लीक भी इसी परिवार का एक और सदस्य है, जो देखता है कि IPv6 एड्रेस ने प्रॉक्सी को किनारा किया या नहीं; तरीका IPv6 लीक जाँच का तरीका में है।
ये चारों अलग-अलग जानकारी देते हैं, एक दूसरे का विकल्प नहीं। प्रॉक्सी एनवायरनमेंट की पड़ताल में क्रम सुझाया जाता है: पहले पब्लिक IP, फिर DNS और WebRTC, आख़िर में फ़िंगरप्रिंट और एनवायरनमेंट कॉन्फ़िगरेशन; वास्तविक दृश्य के हिसाब से आइटम तय करें।
MostMate इस्तेमाल करते समय ये जाँचें किस क्रम में रखें
क्रम यह रखें: पहले एग्जिट, फिर रिज़ॉल्यूशन, फिर WebRTC, आख़िर में एनवायरनमेंट कॉन्फ़िगरेशन। MostMate से कई ब्राउज़र एनवायरनमेंट सँभालते समय प्रॉक्सी कनेक्टिविटी जाँच और DNS लीक जाँच को अलग-अलग चला सकते हैं।
पहला आइटम प्रॉक्सी कॉन्फ़िगरेशन है। एनवायरनमेंट से प्रॉक्सी बाँधने के बाद प्रोडक्ट के अंदर प्रॉक्सी टेस्ट से कनेक्शन स्थिति जाँचें, और प्रोटोकॉल किस्म (HTTP, HTTPS, SOCKS5, SSH) व प्रमाणीकरण जानकारी भी साथ में मिलाएँ। ध्यान रहे, प्रॉक्सी टेस्ट पास होना DNS लीक जाँच की जगह नहीं लेता; DNS क्वेरी का असली रास्ता फिर भी प्रॉक्सी क्लाइंट, ब्राउज़र और सिस्टम की सेटिंग पर टिका है।
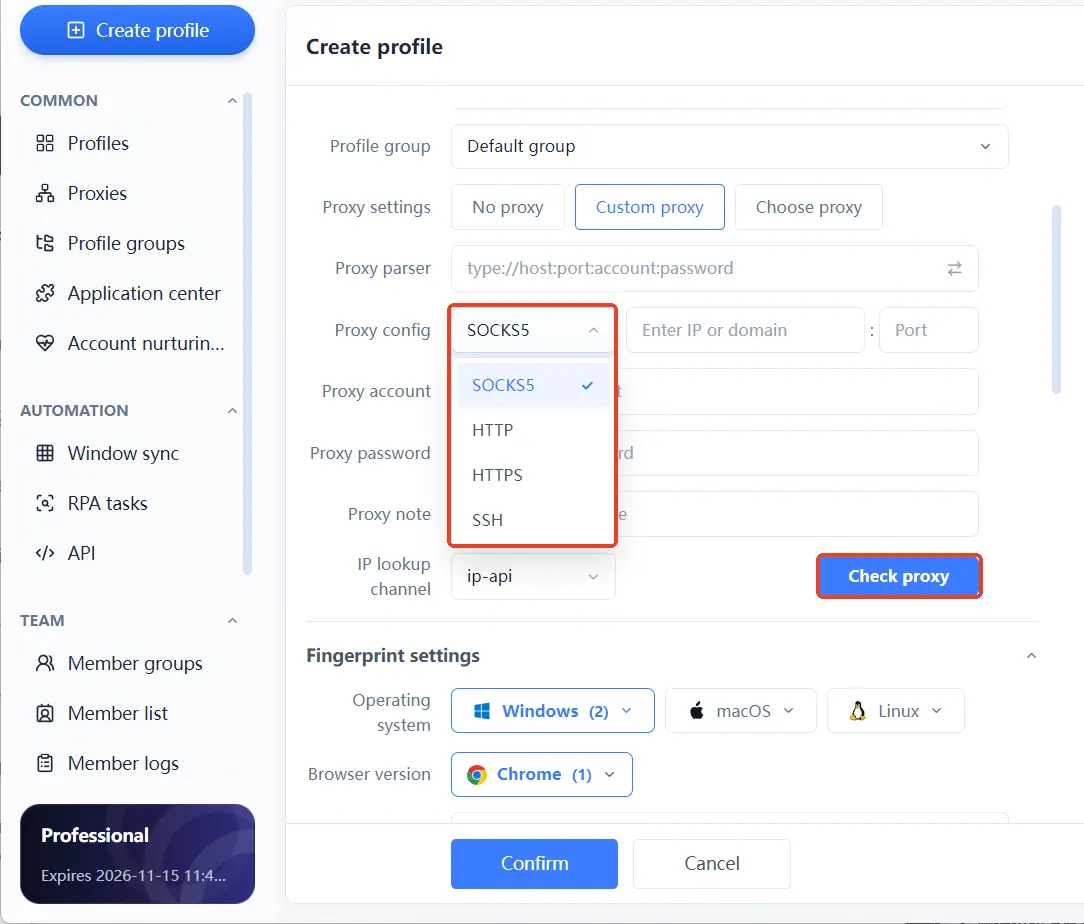
उसी प्रॉक्सी वाले एनवायरनमेंट में DNS जाँच पेज खोलें। तरीका वही है।
दूसरा आइटम एनवायरनमेंट का अपना आइसोलेशन है। मल्टी-अकाउंट स्थिति में हर एनवायरनमेंट की प्रॉक्सी, Cookie और फ़िंगरप्रिंट पैरामीटर अपने-अपने स्वतंत्र रहें, आपस में न उधार लें; आइसोलेशन की विस्तृत सीमा ब्राउज़र एनवायरनमेंट आइसोलेशन की सीमा व कॉन्फ़िगरेशन में देखें। एनवायरनमेंट की प्रॉक्सी ग़लत बँधे या कॉन्फ़िगरेशन साझा हो, तो जाँच नतीजों की तुलना बेमानी हो जाती है। आइसोलेशन सेशन और कॉन्फ़िगरेशन के प्रबंधन में मदद करता है, पर इसका मतलब DNS रास्ते का अपने-आप सही होना नहीं, और बाहरी जाँच का विकल्प भी नहीं।
तीसरा आइटम, सीमा याद रखें: फ़िंगरप्रिंट ब्राउज़र का काम एनवायरनमेंट को सँवारना है; प्रॉक्सी असर कर रहा है या नहीं, DNS अपेक्षित रास्ते से जा रहा है या नहीं, यह फिर भी बाहरी जाँच से ही पक्का होगा। जाँच पास होना हमेशा के लिए काफ़ी नहीं; कॉन्फ़िगरेशन बदले या सिस्टम अपडेट हो, तो दोबारा जाँच बेहतर है।
आम सवाल
प्रॉक्सी चालू है, पर DNS जाँच में लोकल रिज़ॉल्वर दिखता है। क्या प्रॉक्सी बेकार हो गया?
ज़रूरी नहीं। हो सकता है प्रॉक्सी सिर्फ़ वेब रिक्वेस्ट उठाता हो और रिज़ॉल्यूशन क्वेरी सिस्टम या ब्राउज़र अलग से सँभाल रहा हो। प्रॉक्सी क्लाइंट की DNS हैंडलिंग और ब्राउज़र की DoH सेटिंग एक-एक करके जाँचें; एक बदलें, एक टेस्ट करें।
DNS लीक से मेरा असली IP उजागर हो जाता है क्या?
सीधे बराबर नहीं ठहराया जा सकता। DNS लीक डोमेन रिज़ॉल्यूशन रिक्वेस्ट के रास्ते को दर्शाता है; असल में क्या उजागर होगा, यह नेटवर्क कॉन्फ़िगरेशन और जाँच के दृश्य पर टिका है। असली पब्लिक IP छिपा है या नहीं, यह अलग IP जाँच से पक्का करें; DNS रिज़ॉल्यूशन रास्ता अलग से जाँचें।
फ़िंगरप्रिंट ब्राउज़र इस्तेमाल करने पर भी DNS लीक हो सकता है?
हो सकता है। फ़िंगरप्रिंट ब्राउज़र एनवायरनमेंट आइसोलेशन और फ़िंगरप्रिंट पैरामीटर सँभालता है; DNS का व्यवहार प्रॉक्सी प्रोटोकॉल और सिस्टम-ब्राउज़र सेटिंग पर टिका है, इसलिए जाँच छोड़ी नहीं जा सकती।
DNS जाँच पास होने के बाद और क्या जाँचना चाहिए?
WebRTC लीक और ब्राउज़र फ़िंगरप्रिंट दो आइटम बचते हैं, दोनों अपने-अपने टूल से जाँचें। सब पास होने पर ही इस एनवायरनमेंट की नेटवर्क लेयर जाँच पूरी होती है।
निष्कर्ष
DNS लीक जाँच की कीमत "पास" या "फेल" का टिकट नहीं है, बल्कि यह पक्का करना है कि मौजूदा एनवायरनमेंट के नेटवर्क रिक्वेस्ट अपेक्षा के भीतर हैं। पब्लिक IP, DNS, WebRTC और ब्राउज़र फ़िंगरप्रिंट सबकी अपनी जाँच विधि है; किसी एक का नतीजा बाकियों की जाँच का विकल्प नहीं। कोई भी फ़िंगरप्रिंट ब्राउज़र इस्तेमाल करें, प्रॉक्सी या नेटवर्क कॉन्फ़िगरेशन बदलने के बाद दोबारा जाँच करें।
अगर कई ब्राउज़र एनवायरनमेंट सँभालने हैं, तो पहले MostMate के एनवायरनमेंट कॉन्फ़िगरेशन और प्रॉक्सी मैनेजमेंट को समझें, फिर इस लेख के चरणों से एक-एक जाँचें; प्रॉक्सी लेयर को मज़बूती से सेट करने के लिए MostMate डाउनलोड कर सकते हैं, फ्री वर्ज़न में दो एनवायरनमेंट मिलते हैं, पहले पहले एनवायरनमेंट की जाँच प्रक्रिया पूरी करके देखें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



