
DNS sızıntısı nasıl tespit edilir? Proxy DNS kontrolü için 4 adım
Özet çıkarım: IP testinin geçmesi yalnızca çıkış noktasının değiştiğini gösterir, DNS sorgularının da aynı yolu izlediğini değil. Proxy ile DNS iki farklı aşamayı yönetir: proxy bağlantının hangi ağ çıkışından çıkacağını belirler, DNS ise alan adlarını IP adreslerine çevirir. Çözümleme sorguları beklenmeyen bir yoldan gidiyorsa bu DNS sızıntısıdır. Tespit için dört adım yeterli, ama sonuçları doğru okumak testi koşmaktan daha önemli.
Proxy'yi kurdunuz, IP testi sitesini açtınız, sayfa proxy IP'sini gösteriyor ve ağ ortamının sorunsuz olduğuna karar veriyorsunuz. Günler sonra hesaplarda oluşan olağandışı durumu araştırırken, DNS sorgularının baştan beri yerel ağ üzerinden gittiğini fark ediyorsunuz.
Sorun proxy'de olmak zorunda değil; DNS hiç proxy'den geçmemiş olabilir.
Proxy açıkken neden DNS'i de kontrol etmek gerekir
Proxy ile DNS iki ayrı aşamadır: proxy'yi açmak DNS'in de devralındığı anlamına gelmez. Proxy bağlantının hangi ağ çıkışından gönderileceğine karar verir, DNS ise alan adlarının çözümlemeden sorumludur. İkisi ağın farklı halkalarına dokunur; proxy sağlıklı çalışıyor diye DNS sorgularının beklendiği gibi olacağı garanti değildir.
Ağ istekleri düzeyinde bakalım: bir siteye girerken istemci ya önce DNS ile hedef alan adının IP adresini alır ya da alan adını işlenmek üzere proxy tarafına devreder. Hangisinin seçildiği proxy protokolüne, istemcinin uygulamasına ve tarayıcının DNS ayarlarına bağlıdır. Proxy'yi açmak, tüm çözümleme sorgularının beklenen yoldan gittiğini kendiliğinden garanti etmez; yargıya varmanın tek yolu gerçek bir testtir. Panelde "proxy bağlı" yazması yeterli sayılmaz.
Bir konunun sınırını da netleştirmek gerekir: DNS sızıntısı, gerçek genel IP adresinizin ortaya çıkması anlamına gelmez. Sızan şey, alan adı sorgularının izidir; çözümleme hizmeti veya yerel ağ hangi alan adlarını aradığınızı görmüş olabilir. Gerçek IP'nizin açığa çıkıp çıkmadığını bağımsız bir IP testi belirler. Singapur siber güvenlik kurumu, VPN güvenlik tavsiyelerinde tam da bu yüzden DNS sızıntısı testi ile IP sızıntısı testini iki ayrı kontrol olarak sıralar; çünkü ikisi aynı şeyi doğrulamaz (bkz. CSA'nın VPN güvenlik rehberi).
DNS sızıntısı genellikle nasıl oluşur
En sık görülen üç kaynak vardır ve hepsi yapılandırmayla ilgilidir, proxy'nin bozuk olmasıyla değil. Tek tek bakalım.
Proxy trafiğin yalnızca bir kısmını yönetiyor
Bazı proxy yapılandırmaları yalnızca tarayıcının web isteklerini devralır, çözümleme yerel sistemde kalır. Durum böyle mi, proxy protokolüne ve istemcinin nasıl ele aldığına bağlıdır. Web istekleri proxy'den, çözümleme sorguları yerel ağdan geçtiğinde test sonucunda yerel ağın çözümleyicisi belirir.
Tarayıcıda ayrı bir güvenli DNS etkin
Chrome ve Firefox, DNS over HTTPS'i (DoH) destekler. Etkinleştirildiğinde çözümleme sorguları şifreli bir HTTPS bağlantısıyla belirtilen hizmete gider; bu, yerel ağın sorguları doğrudan gözlemleme şansını azaltır. Ancak şifreleme, sorguların proxy'den geçeceğini garantilemez ve seçilen hizmetin geçerli ortamın beklentisine uyduğunu da garanti etmez. Firefox'ta bu özellik ayrı bir anahtarla yönetilir, bkz. Mozilla'nın resmî belgeleri.
Sistem, tarayıcı ve proxy istemcisi her biri kendi çözümleyicisini kullanıyor
En gizli kalan durum. Sistem bir çözümleyici kullanır, DoH açık tarayıcı başka birine geçer, proxy istemcisi de üçüncüsünü ayarlar; üst üste binince çözümleme yolu kara kutuya dönüşür. Proxy yazılımının gösterdiği "bağlı" ibaresiyle hüküm verilmez; çalışan tarayıcının gerçekte hangi yolu izlediğine bakmak gerekir.
Çözümleme yolu yerel ISS'ye düştüğünde sorgular ISS'nin çözümleme hizmetinden geçer. Karşılaştırma için ISP proxy'nin çalışma mantığına ve kullanım alanlarına göz atabilirsiniz.
DNS sızıntısı nasıl tespit edilir? Dört adım
Testin kendisi karmaşık değildir; asıl mesele, ölçüm öncesi bir beklenti ve ölçüm sonrası bir karşılaştırma zemini olmasıdır. Dört adım tamamlanmadan sonuç sağlam duramaz.
Adım 1: önce beklenen sonucu not edin. Testten önce üç şeyi yazın: güncel proxy'nin çıkışı hangi bölgede, alan adı çözümlemesini kimin üstlenmesi gerekiyor ve tarayıcıda DoH açık mı. Beklenti yoksa, sonuç görünce de bir şey değerlendirilemez.
Adım 2: proxy açıkken testi çalıştırın. DNS sızıntısı testi sunan bir site kullanın; örneğin dnsleaktest.com üzerinden genişletilmiş testi (Extended test) çalıştırıp sayfanın daha çok çözümleyici göstermesini sağlayın. Dilerseniz BrowserLeaks'in DNS test sayfasını açıp çözümleyicilerin hangi kuruluşa ait olduğunu görün. Çözümleyici adlarını, kuruluşları ve bölgeleri not edin.
Adım 3: sonucu beklentilerle karşılaştırın. Sonuçta çıkan çözümleyicilerin sistem, tarayıcı ve proxy yapılandırmasıyla örtüşüp örtüşmediğine bakın. Çözümleyiciler beklenen DNS hizmetine aitsa ve beklenmeyen yerel bir çözümleme yolu yoksa, bu testi ilk etapta beklentiye uygun sayabilirsiniz. Yerel ISS ya da tanımadığınız bir çözümleme hizmeti belirdiğinde, önce onun gerçekten beklenen yapılandırmaya ait olup olmadığını doğrulayın; sonra proxy istemcisinin DNS yönetimini, tarayıcının güvenli DNS'ini ve sistemin ağ ayarlarını tek tek gözden geçirin. Proxy'nin bozulduğuna hemen hükmetmeyin. Tek bir test yalnızca o andaki koşulları yansıtır; tüm isteklerin sorunsuz olacağını garanti etmez.
Adım 4: tek bir ayarı değiştirin, testi bir kez daha koşun. Bir şeyler düzeltilecekse bir seferde yalnızca tek bir noktaya dokunun: proxy istemcisinin DNS yönetimi, tarayıcının DoH anahtarı ya da sistemin ağ ayarları. Değişiklik sonrası testi tekrarlayıp kıyaslayın. Birden fazla şeyi aynı anda değiştirirseniz, sonuçta hangisinin işe yaradığını ayırt edemezsiniz.
Test sonuçları nasıl okunur
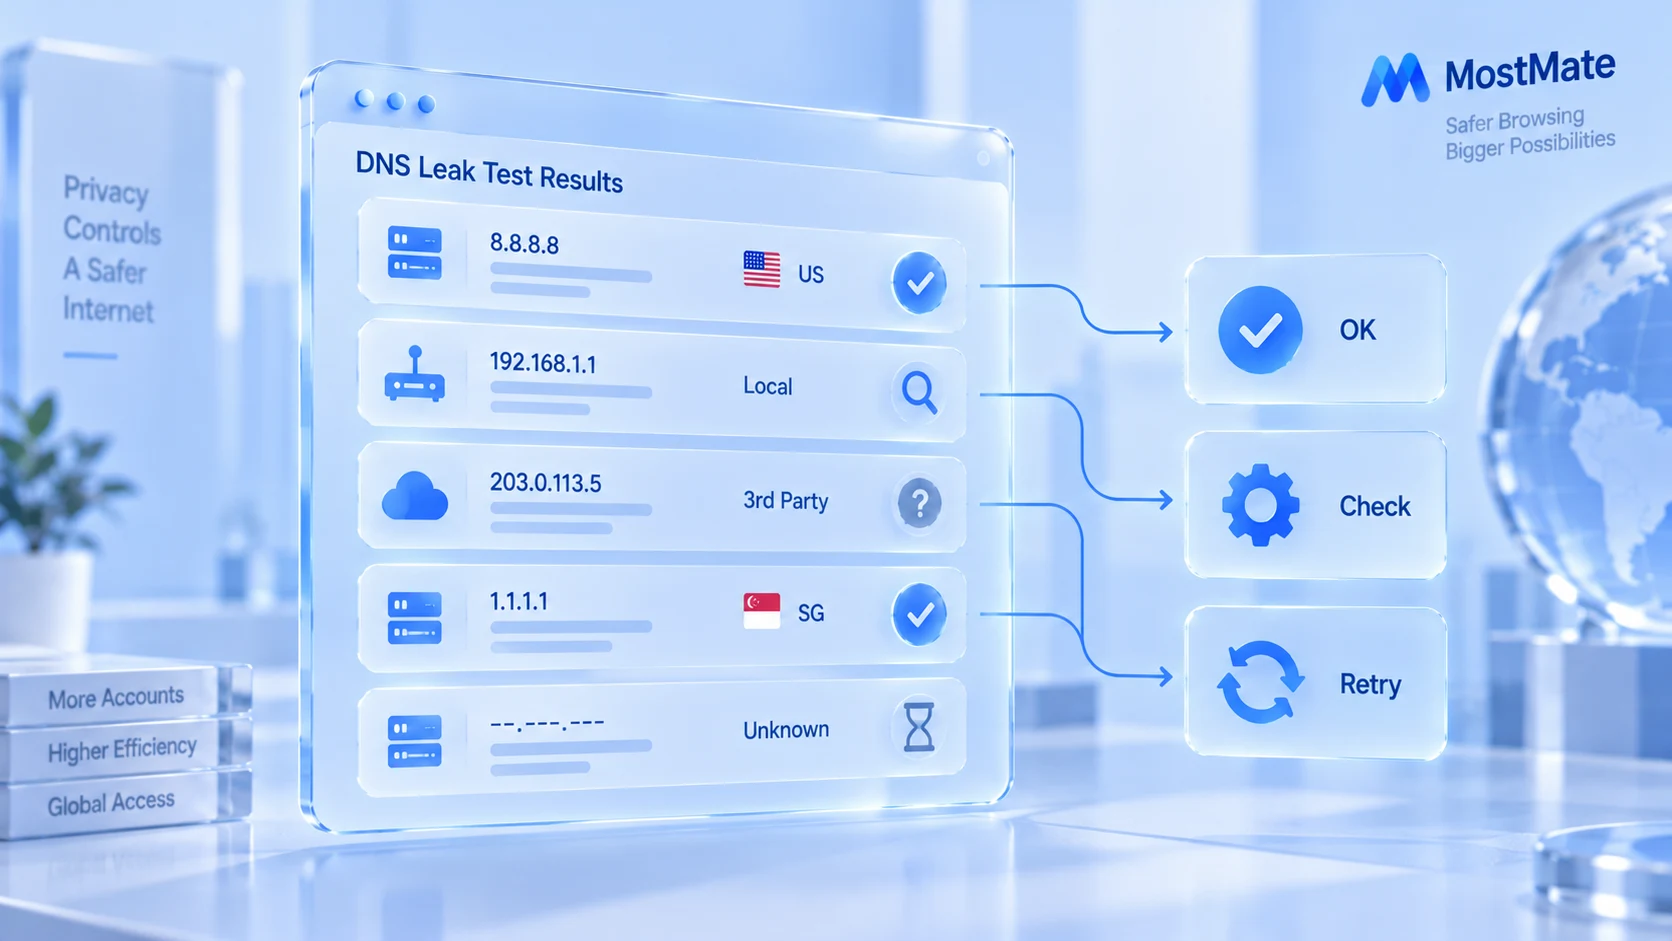
Aynı sonuç, doğru okunduğunda ipucu; yanlış okunduğunda hatalı bir yargıdır. Beş yaygın sonuç için yapılacaklar şöyle:
| Test sonucu | Nasıl yorumlanır | Sonraki adım |
|---|---|---|
| Yerel ISS'nin çözümleyicisi görünüyor | Beklenen yoldan sapıyor olabilir | Sistem DNS, proxy ve çözümleyiciyi denetle |
| Üçüncü taraf genel çözümleyici | Normal kurulum ya da beklenmeyen bir hizmet | Güvenli DNS, sistem çözümleyicisini denetle |
| Birden çok çözümleyici listeleniyor | Çok sayıda hizmet, yol ya da mekanizma | Adları, kuruluşları ve kaynakları eşleştirin |
| Proxy açıkken ve kapalıyken sonuç aynı | Eşitlik proxy bozukluğunu kanıtlamaz | Farklı araçla test edip DNS'i denetleyin |
| Hiçbir çözümleyici dönmüyor | Zaman aşımı, sorgu engeli ya da araç hatası | Ağ kontrolü, tekrar test ve araç değişimi |
Anycast yaygın: sayfadaki çözümleyici konumu gerçek çıkış olmayabilir.
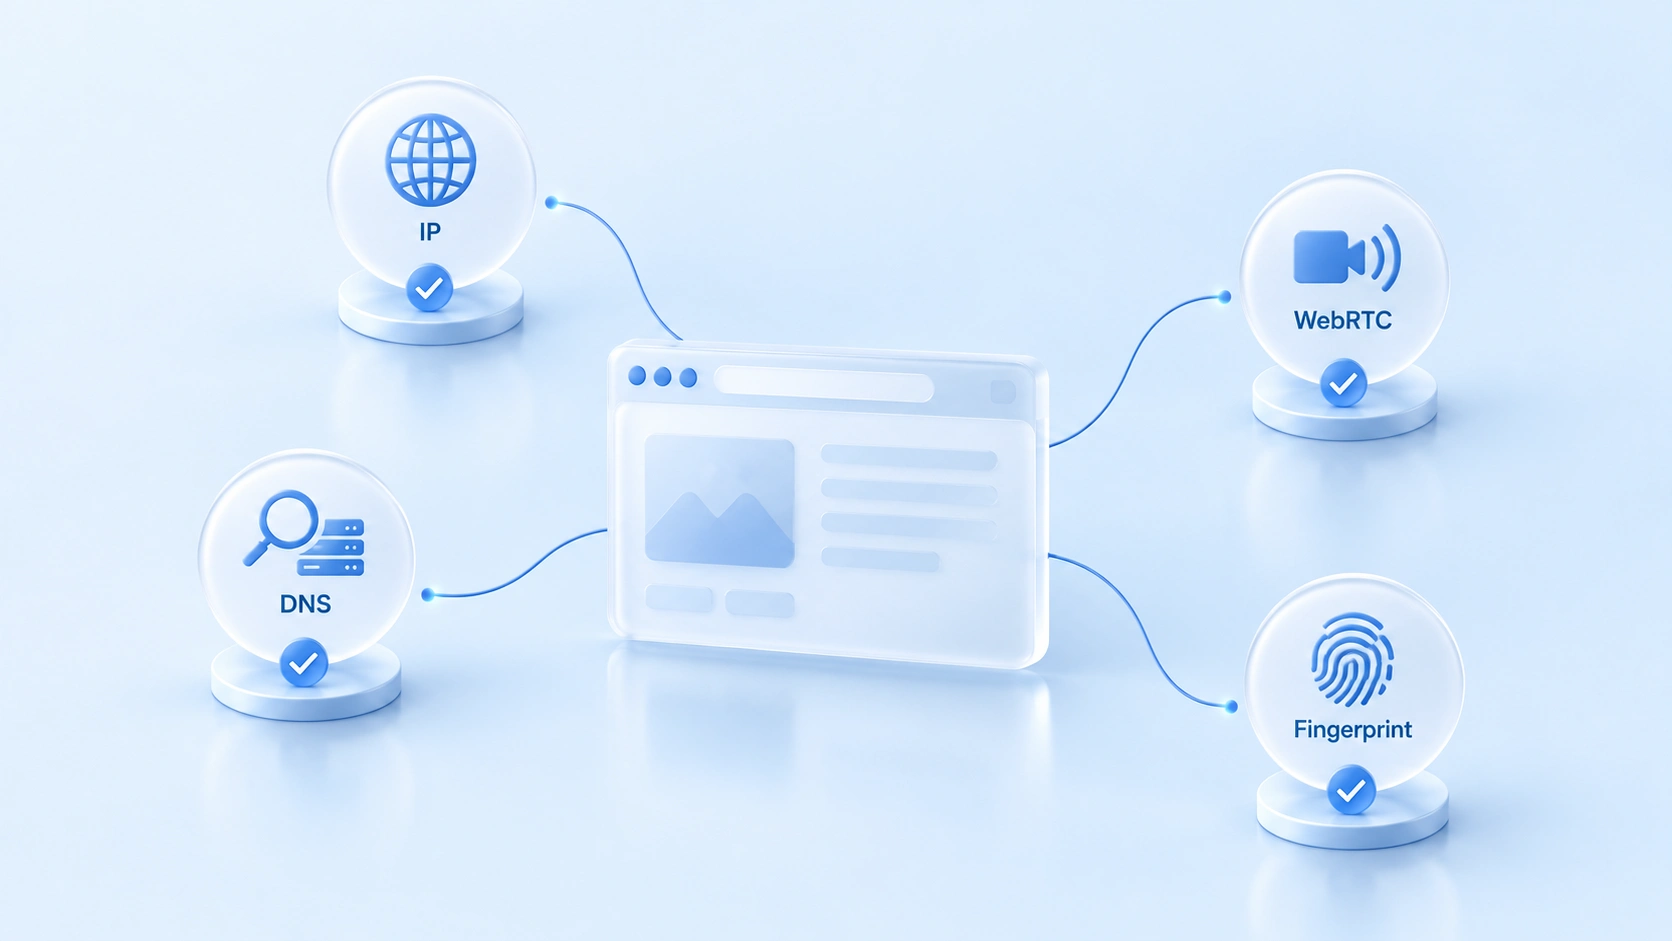
DNS sızıntısı, WebRTC sızıntısı ve tarayıcı parmak izi arasındaki fark nedir?
Dört kontrol dört farklı bilgi türüne bakar; birinin geçmesi diğerlerinin de geçeceği anlamına gelmez. Sınırlar yan yana konunca en iyi görünür:
| Kontrol | Ne kontrol edilir | Proxy ile ilişkisi |
|---|---|---|
| DNS sızıntısı | Alan adı sorguları hangi çözümleyiciye gider | Proxy her sorguyu devralmak zorunda değil |
| WebRTC sızıntısı | WebRTC adresleri beklenen aralık dışında mı | Bağlıdır tarayıcıya; ayrı sayfada ölçülür |
| Tarayıcı parmak izi | Canvas, yazı tipi, saat dilimi gibi izler | Proxy IP'si değişince bunlar değişmez |
| Genel IP testi | Sitenin gördüğü çıkış IP adresi | Yalnızca bu isteğin çıkışını yansıtır |
DNS ile WebRTC en kolay karıştırılan ikilidir; ikisinin adında da "sızıntı" geçer. Oysa test mantıkları ve çözüm yolları büsbütün farklıdır. WebRTC sızıntısının tespiti ve ayarları ayrı bir yazıda ele alınmıştı, burada tekrar girmeyeceğiz. Ayrıca IPv6 sızıntısı da aynı ailenin bir başka üyesidir ve proxy'yi aşan bir IPv6 adresi olup olmadığını araştırır. Yöntemi IPv6 sızıntısı tespit rehberinde bulabilirsiniz.
Bu dört başlık farklı bilgileri yansıtır ve biri diğerinin yerine geçmez. Proxy ortamını tararken önce genel IP'yi doğrulamanızı, ardından DNS ile WebRTC'ye geçmenizi, son olarak parmak izi ve ortam yapılandırmasını gözden geçirmenizi öneririm; hangi başlıklara ağırlık vereceğiniz senaryonuza bağlıdır.
MostMate kullanırken bu kontrolleri akışa nasıl yerleştirmeli
Önerilen sıra şudur: önce çıkış, sonra çözümleme, ardından WebRTC ve en sonda ortam yapılandırması. MostMate ile birden çok tarayıcı ortamını yönetirken proxy bağlantı testini ile DNS sızıntısı testini ayrı ayrı yürütebilirsiniz.
İlk madde proxy yapılandırmasıdır. Ortama bir proxy bağladıktan sonra üründeki proxy testiyle bağlantı durumunu doğrulayın; protokol türünü (HTTP, HTTPS, SOCKS5, SSH) ve kimlik doğrulama bilgilerini de birlikte gözden geçirin. Proxy testinin geçmesi, DNS sızıntısı testinin yerini tutmaz: DNS sorgularının gerçek yolu proxy istemcisinin, tarayıcının ve sistemin yapılandırmasına bağlı kalmaya devam eder.
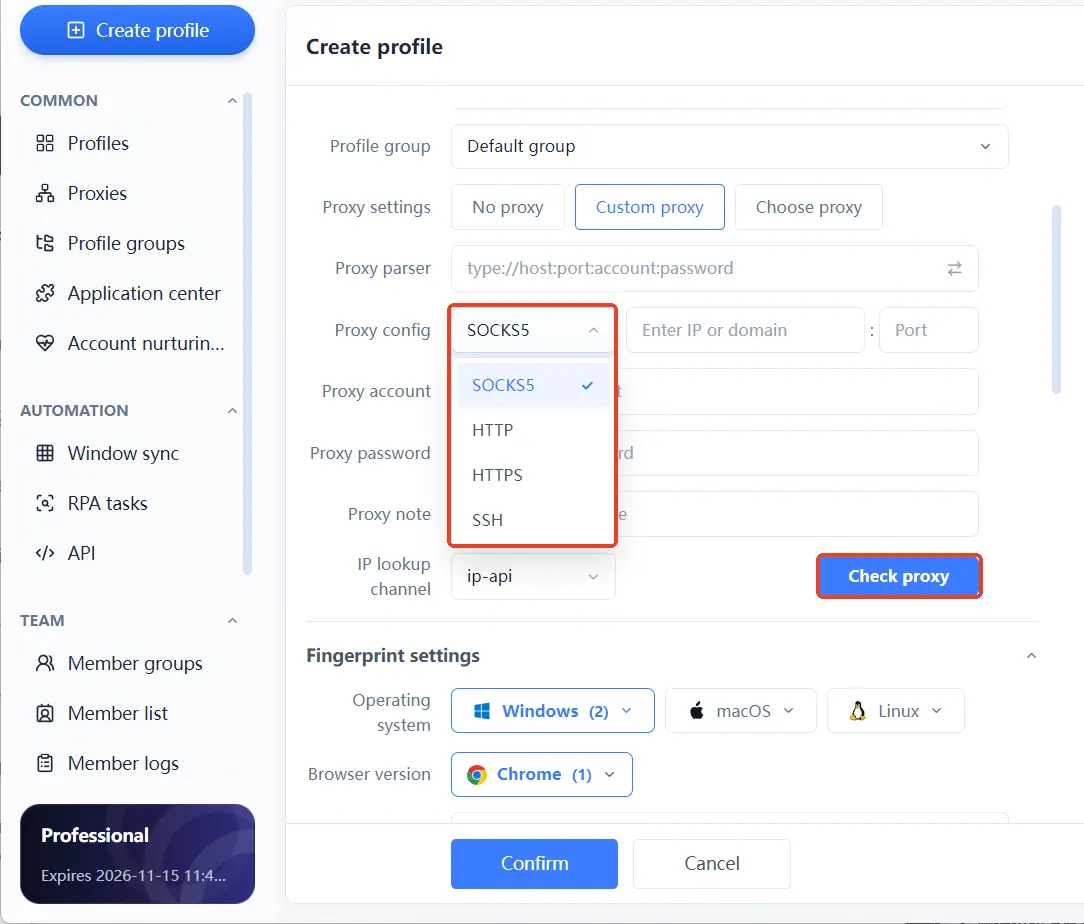
Ardından proxy'si bağlı ortamda DNS test sayfasını açın; yöntem yukarıdaki dört adımın aynısıdır ve çözümleyicilerin sahipliğinin beklentiye uyup uymadığına bakın.
İkinci madde, ortamın kendi izolasyonudur. Çok hesaplı senaryolarda her ortamın proxy'si, çerezleri ve parmak izi parametreleri birbirinden bağımsız olmalı, hiçbirinden ödünç alınmamalıdır. İzolasyonun kapsamını tarayıcı ortamı izolasyonunun kapsamı ve yapılandırması yazısında bulabilirsiniz. Bir ortama yanlış proxy atanırsa ya da yapılandırma paylaşılırsa test sonuçları karşılaştırma değerini yitirir. İzolasyon farklı oturum ve yapılandırmaları yönetmeyi kolaylaştırır, ama DNS yolunun kendiliğinden doğru olduğu anlamına gelmez ve dışsal testin yerine geçmez.
Üçüncü madde sınırı aklınızda tutun: Parmak izi tarayıcısının işi ortamı derli toplu hale getirmektir; proxy'nin gerçekten çalışıp çalışmadığını ve DNS'in beklenen yolu izleyip izlemediğini yine dışsal testler doğrular. Testin geçmesi her şeyi bitirmez; yapılandırma değişikliği ya da sistem güncellemesinden sonra yeniden test etmenizi öneririz.
Sık sorulan sorular
Proxy açık, ama DNS testi yerel çözümleyici gösteriyor. Bu proxy'nin bozulduğu anlamına mı gelir?
Mutlaka değil. Proxy yalnızca web isteklerini devralmış olabilir; çözümlemeyi sistem ya da tarayıcı ayrıca yapıyor olabilir. Proxy istemcisinin DNS yönetimini ve tarayıcının DoH ayarlarını tek tek gözden geçirin; bir öğe değiştirin, bir test çalıştırın.
DNS sızıntısı gerçek IP'mi açığa çıkarır mı?
Doğrudan eşitlenemez. DNS sızıntısı, alan adı çözümleme sorgularının izini yansıtır; gerçekte hangi bilgilerin açığa çıktığı ağ yapılandırmasına ve test senaryosuna bağlıdır. Gerçek genel IP'nizin gizli olup olmadığını bağımsız bir IP testi doğrular, çözümleme yolu ise ayrıca denetlenir.
Parmak izi tarayıcısı kullanınca da DNS sızıntısı olur mu?
Olabiliyor. Parmak izi tarayıcısı ortam izolasyonunu ve parmak izi parametrelerini yönetir; DNS davranışı ise proxy protokolüne ve sistem ile tarayıcı yapılandırmasına bağlıdır. Bu yüzden testi atlamayın.
DNS testi geçti. Sonra neyi kontrol etmeliyim?
WebRTC sızıntısı ve tarayıcı parmak izi kaldı; ikisini de kendi araçlarıyla doğrulayın. Hepsi geçtiğinde bu ortamın ağ katmanı denetimi tamamlanmış olur.
Sonuç
DNS sızıntısı testinin değeri bir "geçti" ya da "kaldı" notu almak değildir; geçerli ortamın ağ isteklerinin beklentiye uygun olduğunu doğrulamaktır. Genel IP, DNS, WebRTC ve tarayıcı parmak izinin her birinin kendi kontrol yöntemi vardır ve birinin sonucu diğerlerinin doğrulamasının yerine geçmez. Hangi parmak izi tarayıcısını kullanırsanız kullanın, proxy ya da ağ yapılandırması değiştikten sonra testi yenilemenizi öneririz.
Birden çok tarayıcı ortamı yönetmeniz gerekiyorsa, önce MostMate'in ortam yapılandırmasını ve proxy yönetimini tanıyın, sonra bu yazıdaki adımlarla her başlığı tek tek doğrulayın. Proxy katmanını daha sağlam kurmak isterseniz MostMate'i indirebilirsiniz; ücretsiz sürümde iki ortam var, önce ilk ortamda tüm test akışını baştan sona dolaşın.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



