
Como detectar vazamento de DNS? 4 passos para checar o proxy
Resumo prático: passar na verificação de IP prova apenas que a saída mudou, e não que as consultas DNS seguem pelo mesmo caminho. O proxy e o DNS cuidam de etapas diferentes: o proxy define por qual saída de rede a conexão sai, enquanto o DNS converte o domínio em IP. Quando as consultas de resolução seguem por um caminho inesperado, há vazamento de DNS. São quatro passos para detectar, e interpretar bem o resultado importa mais do que rodar o teste.
Você configurou o proxy, abriu um site de verificação de IP e a página mostrou o IP do proxy. Tudo indica que o ambiente está correto. Dias depois, ao investigar um problema de conta, você descobre que as consultas DNS saíram pela rede local o tempo todo.
O proxy pode estar bem: as consultas DNS podem nem ter passado por ele.
Por que verificar o DNS mesmo com o proxy ligado
O proxy e o DNS são dois processos separados, e ligar o proxy não significa que o DNS também foi assumido. O proxy define por qual saída de rede a conexão é enviada; o DNS resolve domínios. Como cada etapa toca uma parte diferente da rede, um proxy funcionando bem não garante o comportamento esperado das consultas DNS.
No detalhe das requisições: ao abrir um site, o cliente ou resolve o IP do domínio antes, por uma consulta DNS, ou entrega o domínio para o lado do proxy. A escolha depende do protocolo do proxy, da implementação do cliente e das configurações de DNS do navegador. Ligar o proxy não faz com que todas as consultas sigam automaticamente o caminho esperado. Só a verificação real decide isso, e o status de conectado no app não serve de garantia.
Vale separar uma outra fronteira: vazamento de DNS não é o mesmo que expor seu IP público real. O que vaza é o caminho das consultas de domínio, e o provedor de resolução ou a rede local podem ver quais domínios você consultou. Se o IP real aparece ou não, isso cabe a uma verificação de IP independente. Na recomendação de segurança para VPN, a agência de segurança cibernética de Cingapura trata o teste de vazamento de DNS e o teste de exposição de IP como duas checagens separadas, justamente porque respondem a perguntas diferentes (veja as diretrizes de VPN da CSA).
Como o vazamento de DNS costuma acontecer
As três origens mais comuns estão todas ligadas à configuração, e nenhuma delas indica que o proxy quebrou. Vamos uma a uma.
O proxy cuida de apenas parte do tráfego
Algumas configurações assumem só as requisições web do navegador, e a resolução continua por conta do sistema local; isso depende do protocolo do proxy e de como o cliente trata o assunto. Quando as requisições web passam pelo proxy e as consultas de resolução vão pela rede local, o resultado do teste mostra o resolvedor da rede local.
O navegador usa um DNS seguro próprio
Chrome e Firefox suportam DNS over HTTPS (DoH). Com o recurso ligado, as consultas de resolução saem por uma conexão HTTPS criptografada até o serviço de resolução escolhido, o que reduz as chances de a rede local observá-las diretamente. Mas criptografia não significa que as consultas passem pelo proxy, nem que o serviço escolhido combine com o ambiente atual. No Firefox o recurso tem interruptor próprio, conforme a documentação oficial da Mozilla.
Sistema, navegador e cliente de proxy, cada um com o seu
O caso mais discreto. O sistema usa um resolvedor, o navegador troca para outro com DoH e o cliente de proxy configura um terceiro. Somados, os caminhos de resolução viram uma caixa-preta. O status de conectado no app de proxy não resolve: é preciso ver qual caminho o navegador em execução realmente percorre.
Quando o caminho de resolução recai no provedor local, as consultas passam pelo serviço de resolução dele. Para comparar, vale o material sobre como o ISP proxy funciona e quando faz sentido.
Como detectar o vazamento de DNS: quatro passos
O teste em si é simples; o ponto é saber o que esperar antes e ter uma base de comparação depois. Só depois dos quatro passos a conclusão se sustenta.
Passo 1: anote primeiro o resultado esperado. Antes de testar, registre três coisas: em qual região está a saída do proxy atual, quem deveria cuidar da resolução dos domínios e se o navegador tem DoH ligado. Sem expectativa definida, o resultado não tem contra o que ser julgado.
Passo 2: rode o teste com o proxy ligado. Use um site com detecção de vazamento de DNS, como o dnsleaktest.com, e clique no teste estendido (Extended test) para a página exibir mais resolvedores; outra opção é a página de teste de DNS do BrowserLeaks, que mostra a qual organização cada resolvedor pertence. Anote nomes, organizações e regiões.
Passo 3: compare com o que você anotou. Confira se os resolvedores do resultado batem com as configurações atuais de sistema, navegador e proxy. Se eles pertencem ao serviço de DNS esperado e não aparece nenhum caminho de resolução local inesperado, o teste pode ser considerado, em primeira análise, dentro do esperado. Se surgir o provedor local ou um serviço desconhecido, primeiro confirme que ele realmente foge da configuração pretendida; depois, verifique um a um o tratamento de DNS no cliente de proxy, o DNS seguro do navegador e as configurações de rede do sistema. Evite concluir de imediato que o proxy falhou. Um teste isolado reflete apenas as condições daquele momento e não garante que todas as requisições estejam livres de problemas.
Passo 4: mude um ajuste e teste de novo. Na hora de ajustar, mexa em um ponto por vez: o tratamento de DNS no cliente de proxy, o interruptor de DoH do navegador ou as configurações de rede do sistema. Depois de cada mudança, rode o teste e compare. Mudando tudo junto, o resultado não diz quem fez a diferença.
Como interpretar os resultados
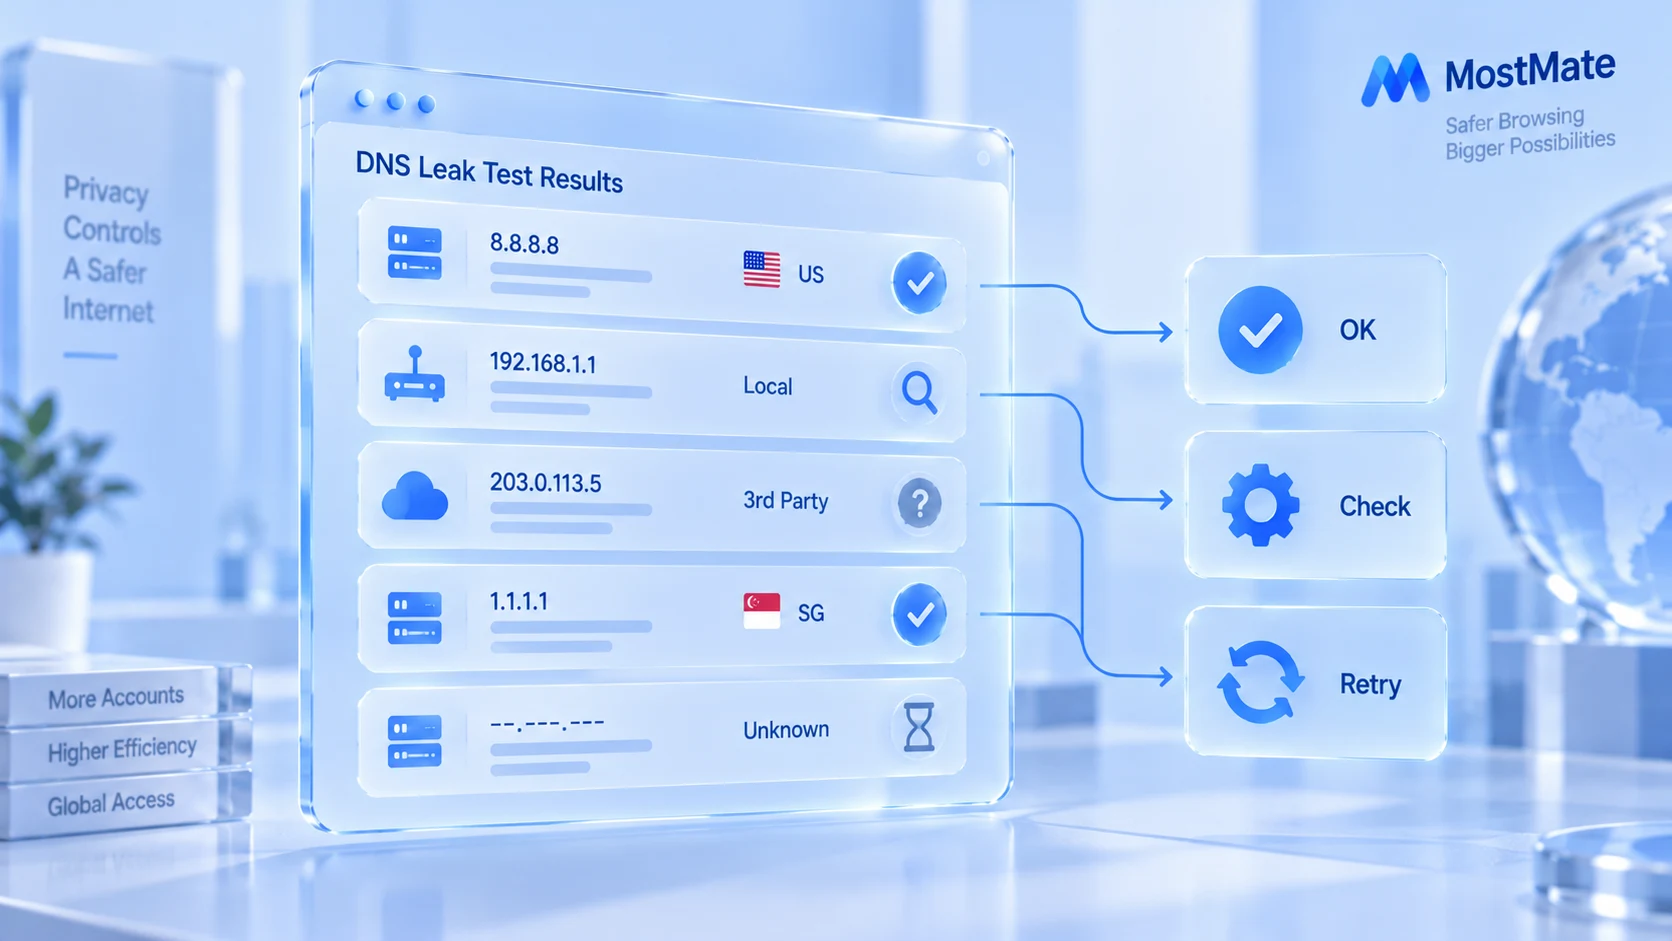
O mesmo resultado, bem lido, vira pista; mal lido, vira erro de julgamento. Cinco resultados comuns e o que fazer em cada caso:
| Resultado do teste | Como interpretar | Próximo passo |
|---|---|---|
| Aparece o resolvedor do provedor | Pode fugir do caminho esperado | Confira DNS do sistema, proxy e origem |
| Aparece um serviço público de terceiros | Pode ser intencional ou não | Veja o DNS seguro do navegador e do sistema |
| Aparecem vários resolvedores | Serviços, caminhos ou artefatos do teste | Confira nome, organização e origem |
| Resultado igual com e sem proxy | Igualdade sozinha não prova nada | Repita com outra ferramenta e revise o DNS |
| Nenhum resolvedor retornado | Tempo esgotado, bloqueio ou limite do teste | Confirme a rede, refaça o teste ou troque-a |
Mais uma armadilha: Anycast e nós distribuídos ocultam a saída real.
Vazamento de DNS, vazamento de WebRTC e fingerprint: qual a diferença
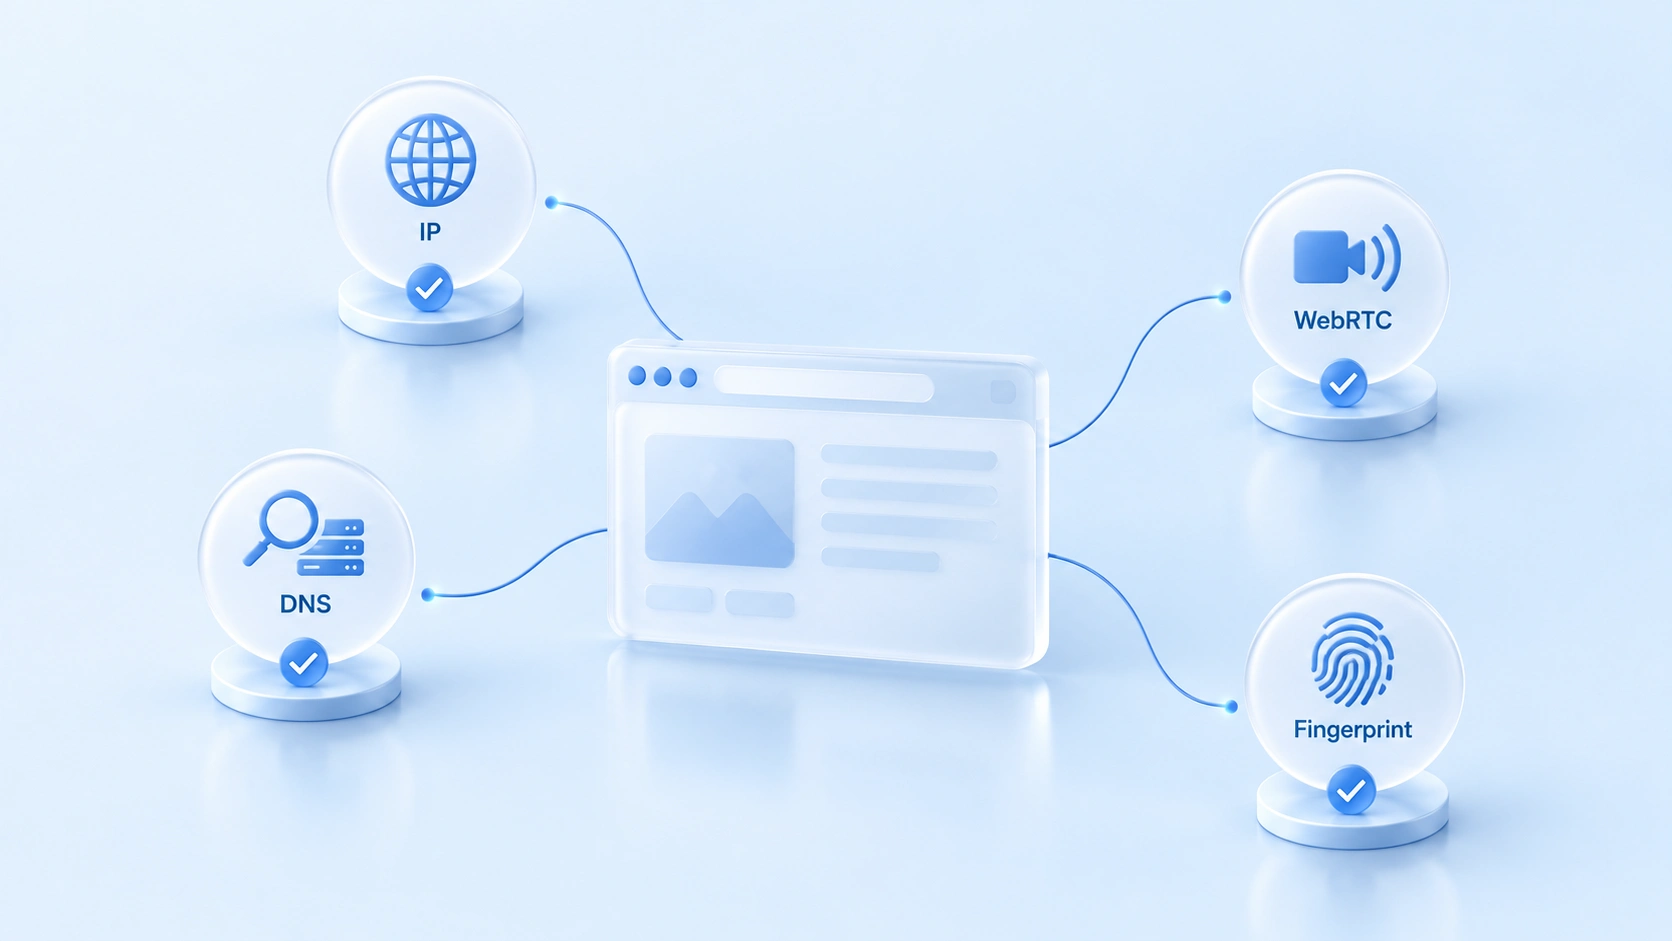
As quatro verificações olham para tipos diferentes de informação, e passar em uma não vale para as demais. Juntas, as fronteiras ficam claras:
| Verificação | O que examina | Relação com o proxy |
|---|---|---|
| Vazamento de DNS | Por quais resolvedores passam os domínios | O proxy pode não assumir todas as consultas |
| Vazamento de WebRTC | Endereços que o WebRTC pode expor | Depende do navegador e do roteamento |
| Fingerprint do navegador | Canvas, fontes, fuso e outros traços | Trocar o IP do proxy não muda esses traços |
| Verificação de IP público | O IP de saída que o site enxerga | Reflete só a saída desta requisição |
DNS e WebRTC são os dois mais fáceis de confundir, porque os dois carregam a palavra vazamento. Os princípios de detecção e o tratamento são completamente diferentes: a detecção de vazamento de WebRTC e os ajustes já ganharam um material próprio e não serão repetidos aqui. O vazamento de IPv6 é outro membro da mesma família e verifica se endereços IPv6 passam por fora do proxy; o método está em como detectar vazamento de IPv6.
Essas quatro verificações trazem informações diferentes e não se substituem. Ao revisar um ambiente com proxy, confirme primeiro o IP público, depois DNS e WebRTC, e por último o fingerprint e a configuração do ambiente; os itens exatos dependem do seu cenário.
Como encaixar essas verificações na rotina com o MostMate
A ordem sugerida é: primeiro a saída, depois a resolução, em seguida o WebRTC e por fim a configuração do ambiente. Ao gerenciar vários ambientes de navegador no MostMate, você pode separar a checagem de conectividade do proxy do teste de vazamento de DNS.
A configuração do proxy vem primeiro. Depois de vincular um proxy ao ambiente, use o teste de proxy do produto para confirmar a conexão e revise junto o tipo de protocolo (HTTP, HTTPS, SOCKS5, SSH) e os dados de autenticação. Lembre-se: o teste de proxy aprovado não substitui o teste de vazamento de DNS, porque o caminho real das consultas continua dependendo do cliente de proxy, do navegador e do sistema.
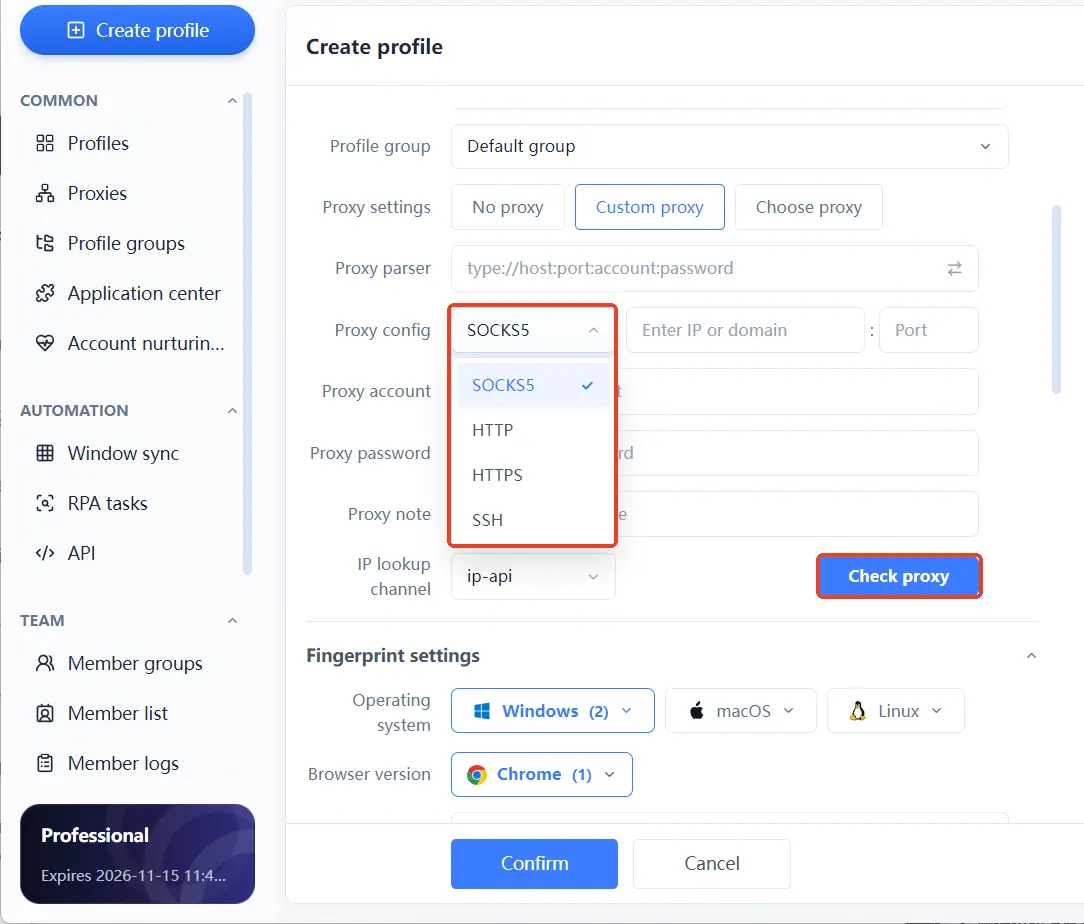
Em seguida, abra uma página de teste de DNS em um ambiente vinculado a esse proxy, repita os quatro passos anteriores e veja se a origem dos resolvedores está dentro do esperado.
O segundo item é o isolamento do próprio ambiente. Em cenários com várias contas, o proxy, os cookies e os parâmetros de fingerprint de cada ambiente devem ser independentes, sem empréstimos entre eles; o escopo do isolamento está detalhado em o alcance e a configuração do isolamento de ambiente. Se o ambiente receber um proxy errado ou compartilhar configurações, os resultados perdem a função de referência. O isolamento ajuda a organizar sessões e configurações, mas não deixa o caminho do DNS automaticamente correto e não dispensa a verificação externa.
No terceiro item, vale lembrar o limite: o navegador antidetect organiza o ambiente, mas o proxy funcionar de fato e o DNS seguir o caminho esperado dependem de verificação externa. Teste aprovado não significa tarefa encerrada; depois de mudanças de configuração ou atualizações do sistema, repita a verificação.
Perguntas frequentes
Com o proxy ligado, o teste de DNS mostra um resolvedor local. O proxy falhou?
Não necessariamente. O proxy pode assumir apenas as requisições web, deixando as consultas de resolução por conta do sistema ou do navegador. Verifique um a um o tratamento de DNS no cliente de proxy e as configurações de DoH do navegador, mudando um ponto por teste.
O vazamento de DNS expõe o meu IP real?
Não dá para igualar os dois. O vazamento de DNS revela o caminho das consultas de resolução, e o que fica exposto depende da configuração da rede e do cenário do teste. Se o IP público real está oculto, isso se confirma com uma verificação de IP independente, e o caminho de resolução merece checagem à parte.
Usando navegador antidetect, ainda dá para haver vazamento de DNS?
Sim, dá. O navegador antidetect cuida do isolamento de ambientes e dos parâmetros de fingerprint; o comportamento do DNS depende do protocolo do proxy e das configurações do sistema e do navegador, então o teste não pode ficar de fora.
O teste de DNS passou. O que verificar depois?
Faltam duas frentes: vazamento de WebRTC e fingerprint do navegador, cada uma validada com sua ferramenta. Com tudo aprovado, a checagem da camada de rede do ambiente está completa.
Encerramento
O valor do teste de vazamento de DNS não está num selo de aprovado ou reprovado, e sim em confirmar que as requisições de rede do ambiente batem com o esperado. IP público, DNS, WebRTC e fingerprint do navegador têm cada um sua verificação, e o resultado de um item não substitui a validação dos demais. Qualquer que seja o navegador antidetect que você use, refaça o teste após mudanças no proxy ou na configuração de rede.
Se você precisa gerenciar vários ambientes de navegador, comece conhecendo a configuração de ambientes e o gerenciamento de proxy do MostMate e valide item a item seguindo os passos deste artigo. Para deixar a camada de proxy mais sólida, baixe o MostMate: a versão gratuita traz dois ambientes, e você pode conduzir todo o fluxo de testes no primeiro deles.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



