
Paano I-detect ang DNS Leak? 4 Steps sa Proxy DNS Troubleshooting
Bottom line: Kapag pumasa ang IP check, nangangahulugan lang iyon na nagbago ang exit ng connection, at hindi pa tiyak na sumasama rin sa proxy ang DNS queries. Magkaibang bahagi ng proseso ang hawak ng proxy at ng DNS: ang proxy ang nagpapasya kung saang network exit lalabas ang connection, samantalang ang DNS ang nagko-convert ng domain sa IP. Kapag ang resolution queries ay dumaan sa hindi inaasahang path, iyan na ang DNS leak. Apat na hakbang lang ang mismong test, pero mas mahalaga ang tamang pagbasa ng results kaysa sa pagtakbo nito.
Inayos mo ang proxy, binuksan mo ang IP check site, at proxy IP ang lumabas sa page, kaya nag-conclude ka nang ayos ang network environment. Makalipas ang ilang araw, habang iniimbestigahan ang mga account issue, saka mo lang nadiskubre na local network pala ang dinaanan ng DNS queries buong panahon.
Baka hindi sa proxy ang problema: maaaring local ang DNS queries.
Bakit kailangang i-check ang DNS kahit may proxy
Magkaibang proseso ang proxy at ang DNS, at hindi ibig sabihin ng pagbukas ng proxy na napapailalim na rin ang DNS dito. Ang proxy ang nagpapasya kung saang network exit ipapadala ang connection, habang ang DNS ang humahawak ng domain resolution. Magkaibang network layer ang tinatakdan nila, kaya hindi garantisadong tama ang DNS queries kahit gumagana nang maayos ang proxy.
Sa mismong network request: kapag nagbubukas ka ng website, maaaring nag-DNS query muna ang client para makuha ang IP ng target domain, o ipinapasa ang domain sa proxy side para iproseso, depende sa proxy protocol, sa client implementation, at sa DNS settings ng browser. Hindi awtomatikong nangangahulugan ang pagbukas ng proxy na lahat ng resolution queries ay dadaan sa inaasahang path; ang tanging paraan para malaman ay ang aktwal na test, hindi ang pag-asa lang na connected ang proxy.
May kailangan ding linawin: ang DNS leak ay hindi katumbas ng pagkalantad ng tunay na public IP. Ang naluluwag ay ang path ng domain queries, na maaaring payagan ang resolution provider o ang local network na makita kung anong mga domain ang tinitingnan mo. Kung nakatago ang tunay na IP ay dapat tiyakin sa hiwalay na IP test. Sa VPN security advice nito, itinuring ng Cyber Security Agency of Singapore na magkaibang check ang DNS leak test at ang IP address leak test, dahil magkaibang bagay talaga ang tinitiyak ng dalawa (tingnan ang mga gabay sa VPN security ng CSA).
Paano karaniwang nangyayari ang DNS leak
Pinakakaraniwan ang tatlong pinagmulan, at lahat ay may kinalaman sa configuration, hindi sa pagkasira ng proxy. Tingnan natin isa-isa.
Ang proxy ay humahawak lang ng bahagi ng traffic
May mga proxy setup na sumasakop lang sa web requests ng browser, habang ang resolution ay ginagawa pa rin ng local system, depende sa proxy protocol at sa paraan ng paghawak ng client. Kapag ang web requests ay dumaan sa proxy pero ang resolution queries ay local, lalabas sa test results ang resolver ng local network.
Naka-enable ang sariling secure DNS ng browser
Sinusuportahan ng Chrome at Firefox ang DNS over HTTPS (DoH). Kapag naka-enable ito, ang resolution queries ay ipinapadala sa itinalagang resolution service sa pamamagitan ng naka-encrypt na HTTPS connection, na maaaring paliitin ang tsansa ng local network na direktang makakita ng queries. Pero ang pag-encrypt ay hindi guarantee na dadaan ang queries sa proxy, o na ang napiling resolution service ang angkop sa kasalukuyang environment. Ang feature na ito ng Firefox ay maaaring i-on o i-off nang hiwalay; tingnan ang opisyal na dokumentasyon ng Mozilla.
Magkahiwalay na resolver ang system, browser, at proxy client
Ito ang pinakamapaglaro. Gumagamit ang system ng isang resolver, may ibang resolver naman ang browser sa pamamagitan ng DoH, at may sariling set pa ang proxy client; kapag nagpatong-patong ang lahat, nagiging black box ang resolution path. Hindi sapat ang nakikita lang na connected ang proxy software; kailangang makita kung aling path ang aktwal na ginagamit ng browser na tumatakbo.
Kapag ang resolution path ay napunta sa local ISP, dumadaan ang queries sa resolution service ng ISP; magagamit na sanggunian ang prinsipyo at mga use case ng ISP proxy.
Paano i-test ang DNS leak? Apat na hakbang
Hindi kumplikado ang mismong test; ang mahalaga ay may expectation bago ang test at may paghahambing pagkatapos. Kapag nakumpleto ang apat na hakbang, saka lang matibay ang konklusyon.
Hakbang 1: Itala muna ang inaasahang resulta. Bago mag-test, isulat nang malinaw ang tatlong bagay: saang rehiyon ang exit ng kasalukuyang proxy, sino ang dapat tumanggap ng domain resolution, at naka-on ba ang DoH sa browser. Kapag walang expectation, hindi mo rin masusuri nang tama ang results kahit nakita mo na ang mga ito.
Hakbang 2: Patakbuhin ang test habang naka-on ang proxy. Gumamit ng site na sumusuporta sa DNS leak detection, tulad ng dnsleaktest.com, at i-click ang extended test para mas maraming resolver ang ipakita ng page; maaari ring gamitin ang DNS check page ng BrowserLeaks para makita ang organisasyong nasa likod ng mga resolver. Itala ang pangalan ng resolver, ang organisasyon, at ang rehiyon.
Hakbang 3: Ihambing ang results sa expectation. Suriin kung angkop sa configuration ng kasalukuyang system, browser, at proxy ang mga resolver sa results. Kapag ang mga resolver ay kabilang sa inaasahang DNS service at walang hindi inaasahang local resolution path, maaari nang sabihin sa unang tingin na umaayon ang test sa expectation. Kapag may lumitaw na local ISP o di-kilalang resolution service, tiyakin muna kung talaga bang hindi ito bahagi ng inaasahang configuration, bago isa-isahin ang DNS handling ng proxy client, ang secure DNS ng browser, at ang network settings ng system; huwag agad magkonklusyon na nasira ang proxy. Ang isang test ay sumasalamin lang sa mga kondisyong pansubok sa sandaling iyon at hindi nangangako na walang problema ang lahat ng requests.
Hakbang 4: Palitan ang isang setting, tapos i-test ulit. Kapag may aayusin, isa lang ang galawin bawat beses: DNS handling ng proxy client, DoH switch ng browser, o network settings ng system; pagkatapos, i-test ulit at ihambing. Kapag sabay-sabay ang binago, hindi mo malalaman kung alin ang may epekto.
Paano basahin ang test results
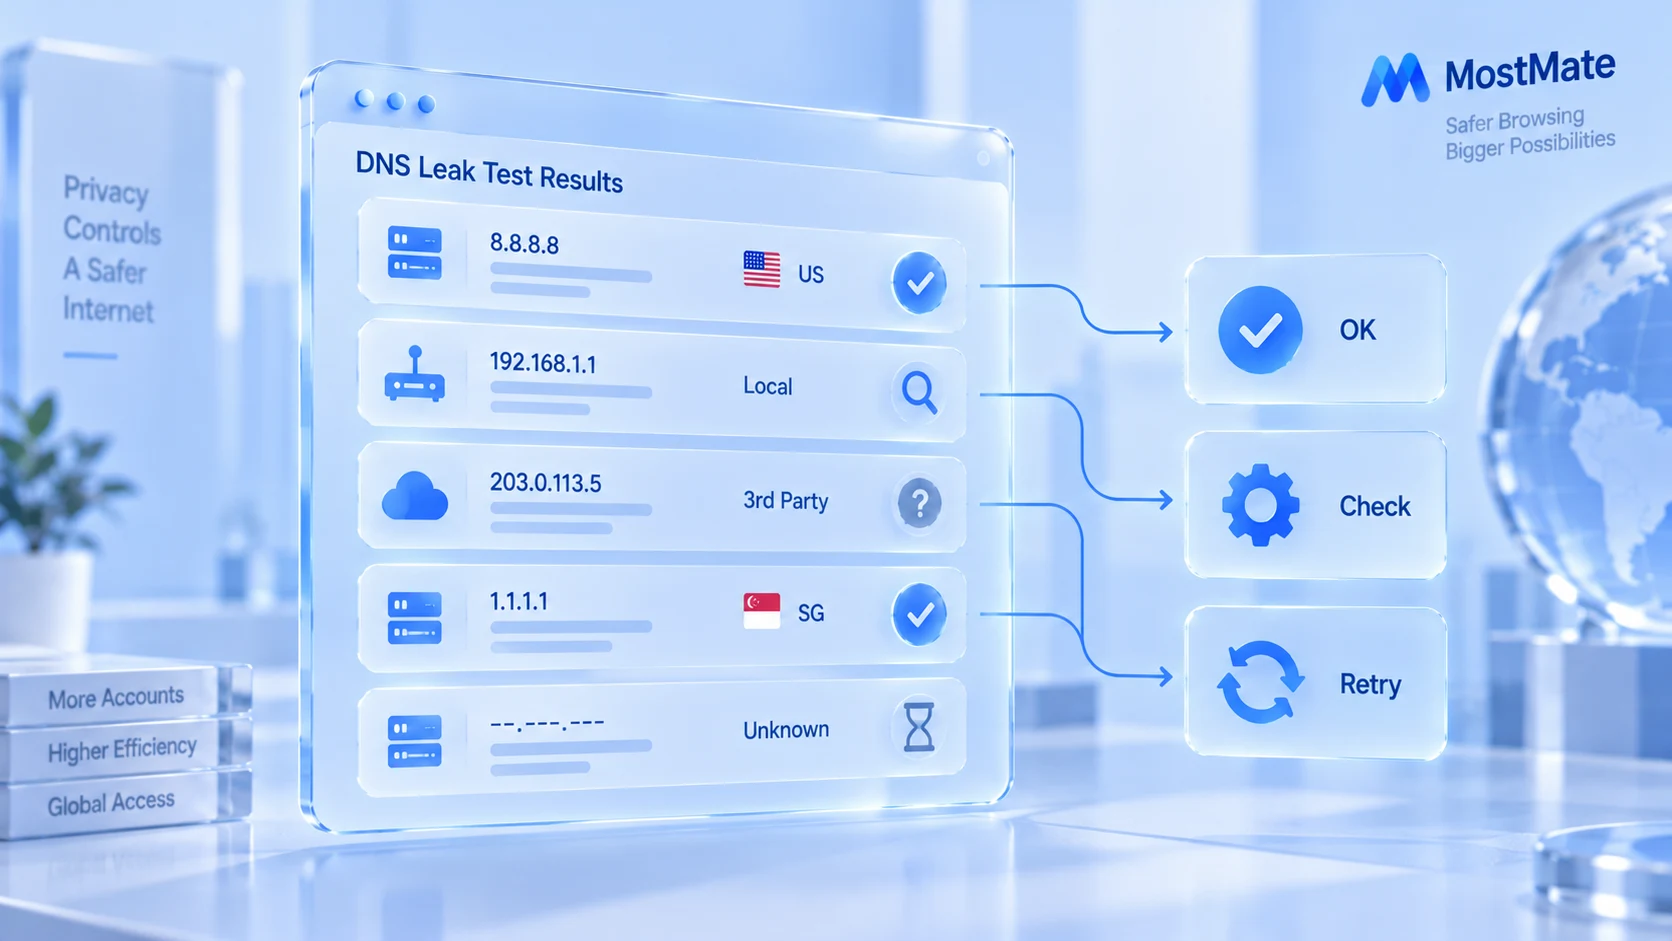
Ang parehong results ay maaaring maging clue kapag tama ang pagkakabasa, o maling hatol kapag mali. Narito ang paraan ng paghawak sa limang karaniwang resulta:
| Resulta ng test | Paano ito intindihin | Susunod na hakbang |
|---|---|---|
| May resolver ng local ISP | Maaaring hindi ito tugma sa expected path | I-cross-check ang DNS, proxy, at resolver |
| May third-party public resolver | Maaaring normal na config o iba sa expected | Tingnan ang secure DNS at system setup |
| Maraming resolver ang lumabas | Maaaring maraming service, path, o mekanismo | Pangalan, organisasyon, pinagmulan: isa-isa |
| Pareho bago at pagkatapos ng proxy | Parehong resulta ay hindi katibayan ng sira | Gumamit ng ibang tool; tingnan ang DNS |
| Walang resolver na binalik | Maaaring timeout, naharang, o sira ang tool | Tiyaking may network; i-test ulit o magpalit |
Isa pang trap: Anycast ang karamihan; baka hindi exit ang lokasyon.
Ano ang pinagkaiba ng DNS leak, WebRTC leak, at browser fingerprint
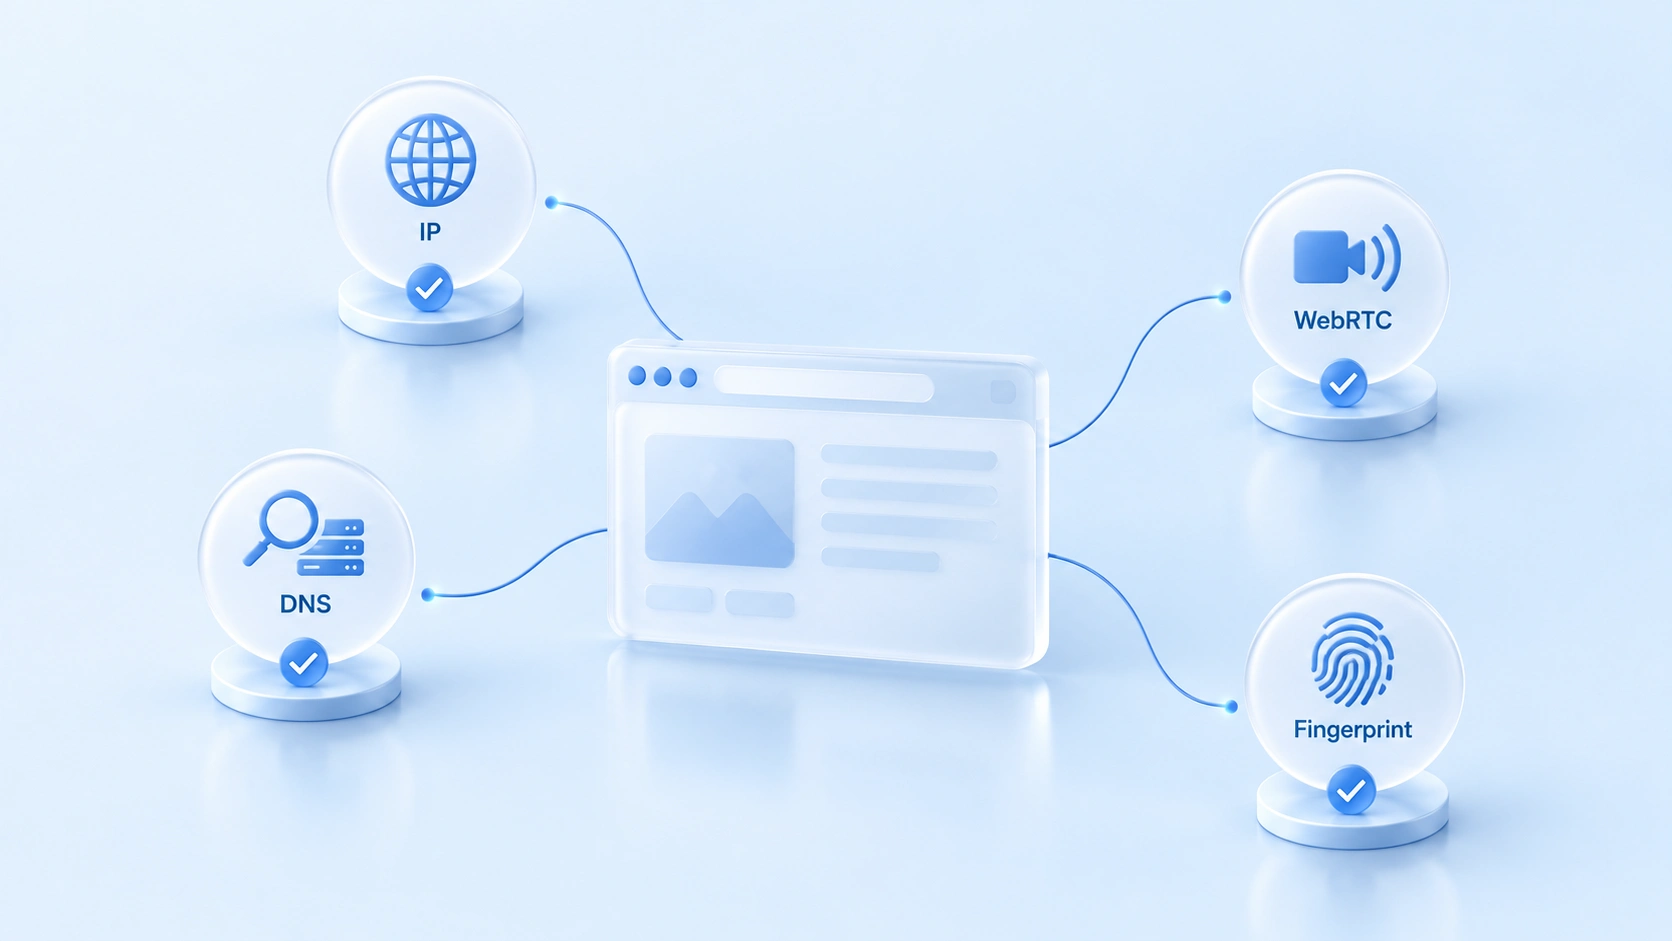
Apat na check ang tumitingin sa apat na magkaibang impormasyon, at ang pagpasa sa isa ay hindi ibig sabihing papasa rin ang iba. Pinakamalinaw ang hangganan kapag pinagsama-sama sila:
| Aytem | Ano ang tinitingnan | Kaugnayan sa proxy |
|---|---|---|
| DNS leak | Mga resolver na dadaanan ng domain queries | Baka hindi sasakupin ng proxy ang lahat |
| WebRTC leak | Mga IP ng WebRTC sa labas ng inaasahan | Depende sa browser at routing; test hiwalay |
| Browser fingerprint | Mga trait tulad ng Canvas, fonts, timezone | Pagpalit ng proxy IP ay hindi nagbabago nito |
| Public IP check | Exit IP na nakikita ng website | Sumasalamin lang sa exit ng request na ito |
Ang DNS at WebRTC ang pinakamadaling paglituhin dahil parehong may salitang leak. Magkaiba nang lubos ang prinsipyo ng test at ang paraan ng paghawak sa kanila; naipaliwanag na nang hiwalay ang detection at settings para sa WebRTC leak, kaya hindi na ito palalawakin pa. Bukod dito, ang IPv6 leak ay isa pang miyembro ng parehong pamilya, na tumitingin kung nakalusot sa proxy ang mga IPv6 address; ang paraan ay nasa pagtukoy sa IPv6 leak.
Magkaibang impormasyon ang ipinapakita ng apat na ito at hindi sila nagpapalitan. Sa pag-troubleshoot ng proxy environment, mainam munang tiyakin ang public IP, saka ang DNS at WebRTC, at sa dulo ang fingerprint at environment configuration; ang mga aytem ay depende sa aktwal na scenario.
Paano mo isising bahagi ng workflow ang mga check na ito sa MostMate
Ang inirerekomendang order ay ganito: exit muna, saka resolution, tapos WebRTC, at sa huli ang environment configuration. Kapag pinamamahalaan mo ang maraming browser environment gamit ang MostMate, maaaring hiwalayin ang proxy connectivity check at ang DNS leak test.
Ang proxy configuration ang unang aytem. Pagkatapos i-bind ang proxy sa environment, gamitin ang proxy test sa produkto para kumpirmahin ang status ng connection, at i-double check na rin ang protocol type (HTTP, HTTPS, SOCKS5, SSH) at ang authentication details. Tandaan: ang pagpasa sa proxy test ay hindi kapalit ng DNS leak test, dahil ang aktwal na path ng DNS queries ay nakadepende pa rin sa configuration ng proxy client, browser, at system.
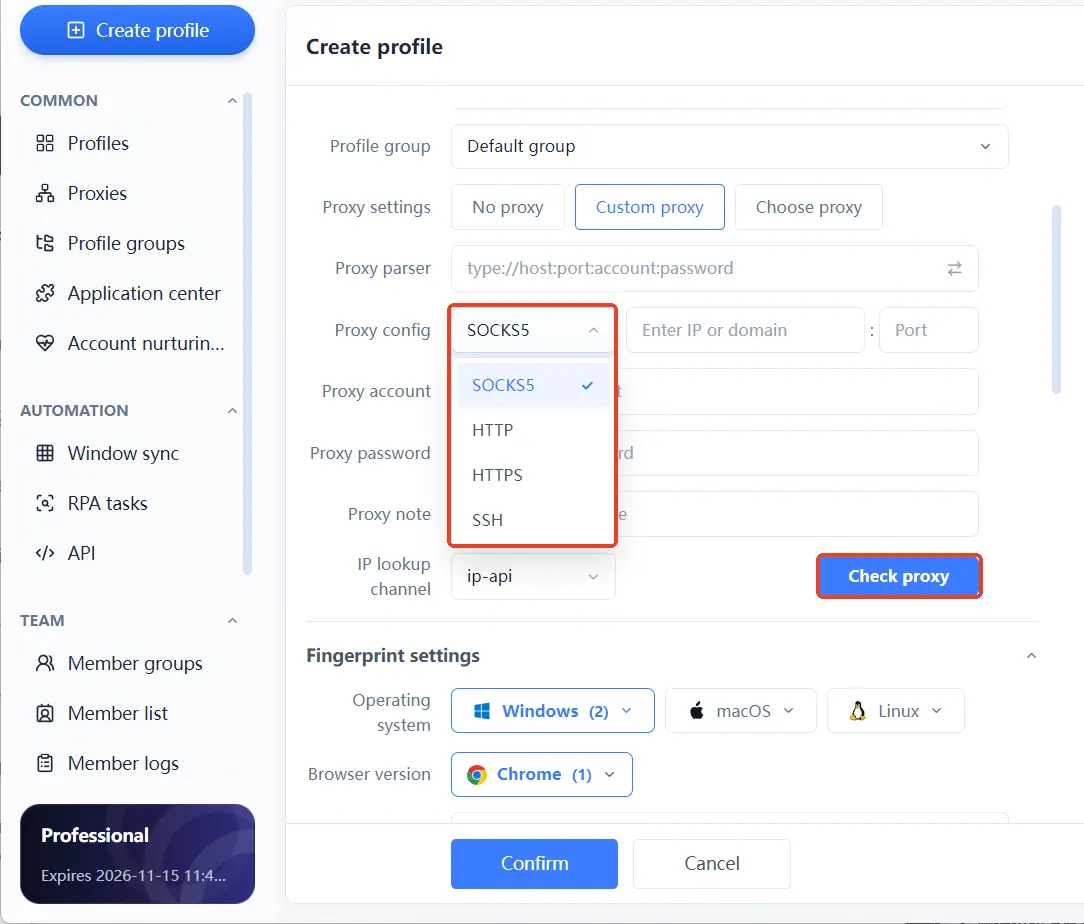
Pagkatapos, buksan ang DNS check page sa loob ng mga environment na naka-bind sa proxy na iyon, gamit ang apat na hakbang kanina, at tingnan kung angkop sa expectation ang pag-aari ng mga resolver.
Ang pangalawang aytem ay ang isolation ng environment mismo. Sa multi-account scenario, ang proxy, Cookie, at fingerprint parameters ng bawat environment ay dapat magkahiwalay at hindi nagpapahiraman; ang detalyadong saklaw ng isolation ay nasa saklaw at configuration ng browser environment isolation. Kapag mali ang proxy sa isang environment o pinagsasaluhan ang configuration, wala nang halaga ang paghahambing ng test results. Nakakatulong ang isolation sa pamamahala ng magkakaibang session at configuration, pero hindi nito ipinapangako na tama ang DNS path at hindi rin ito kapalit ng external test.
Sa pangatlong aytem, tandaan ang hangganan: ang fingerprint browser ang humahawak sa maayos na pagkakaayos ng environment, pero ang bisa ng proxy at kung dumaan ba ang DNS sa inaasahang path ay kailangang i-verify sa external test. Kahit pumasa ang test, hindi ito pang-habambuhay; mainam mag-retest pagkatapos ng pagbabago sa configuration o system update.
Mga madalas itanong
Naka-proxy ako, pero local resolver ang lumabas sa DNS test. Ibig sabihin ba iyon, patay na ang proxy?
Hindi naman sigurado. Maaaring ang proxy lang ang humahawak sa web requests, habang ang resolution queries ay hiwalay na ipinoproseso ng system o browser. Isa-isahin ang DNS handling ng proxy client at ang DoH settings ng browser, at mag-test bawat isang pagbabago.
Nilalantad ba ng DNS leak ang tunay ko IP?
Hindi diretso magkatumbas ang dalawa. Ang sinasalamin ng DNS leak ay ang path ng domain resolution requests, at ang aktwal na nalalantad na impormasyon ay nakadepende sa network configuration at sa scenario ng test. Kung nakatago ang tunay na public IP, tiyakin ito sa hiwalay na IP test, at i-check nang hiwalay ang DNS resolution path.
May DNS leak pa rin ba kahit gumagamit ng fingerprint browser?
Maaari. Ang pinamamahalaan ng fingerprint browser ay ang environment isolation at fingerprint parameters, habang ang pag-uugali ng DNS ay nakadepende sa proxy protocol at sa configuration ng system at browser, kaya hindi puwedeng laktawan ang test.
Pagkatapos pumasa sa DNS test, ano pa ang kailangang i-check?
Dalawa pa: ang WebRTC leak at ang browser fingerprint, at bawat isa ay i-verify gamit ang kaukulang tool. Kapag lahat ay pumasa, saka lang buo ang network-layer check ng environment na iyon.
Pangwakas
Ang halaga ng DNS leak detection ay hindi ang pagkuha ng passing o failing mark, kundi ang pagkumpirma na angkop sa expectation ang network requests ng kasalukuyang environment. Ang public IP, DNS, WebRTC, at browser fingerprint ay may kanya-kanyang paraan ng check, at hindi maaaring gamitin ang resulta ng isa bilang kapalit ng verification ng iba. Anuman ang fingerprint browser na ginamit, inirerekomendang mag-retest pagkatapos magbago ang proxy o network configuration.
Kung kailangan mong pamahalaan ang maraming browser environment, kilalanin muna ang environment configuration at proxy management ng MostMate, saka sundan ang mga hakbang sa article na ito isa-isa; at kung gusto mong mas maging matatag ang proxy layer, maaari mong i-download ang MostMate, na may dalawang environment sa free version. Unahin munang maipasa nang buo ang detection flow sa unang environment.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



