
Как обнаружить утечку DNS? 4 шага проверки прокси
Главный вывод: пройденная проверка IP показывает лишь то, что точка выхода сменилась, но не то, что DNS-запросы идут тем же маршрутом. Прокси и DNS отвечают за разные этапы работы. Прокси определяет, через какой сетевой выход уходит соединение, а DNS превращает доменное имя в IP. Если запросы разрешения уходят по неожиданному пути, это утечка DNS. Проверка занимает четыре шага, и правильно прочитать результат важнее, чем просто запустить тест.
Вы настроили прокси, открыли сайт проверки IP и увидели на странице адрес прокси. Вывод кажется очевидным: с сетью всё в порядке. Спустя несколько дней, разбираясь с подозрительной активностью аккаунта, вы обнаруживаете, что DNS-запросы всё это время уходили через локальную сеть.
Дело не всегда в прокси: DNS-запросы могли вообще не пойти через него.
Зачем проверять DNS, если прокси уже включён
Прокси и DNS относятся к двум разным процессам: включённый прокси не означает, что DNS тоже перехвачен. Прокси решает, через какой сетевой выход отправляется соединение, а DNS занимается разрешением доменных имён. Эти задачи затрагивают разные участки сети, поэтому исправная работа прокси не гарантирует ожидаемого поведения DNS-запросов.
Если говорить о сетевых запросах конкретно: открывая сайт, клиент либо сначала получает IP целевого домена через DNS-запрос, либо передаёт домен на сторону прокси. Выбор зависит от протокола прокси, реализации клиента и настроек DNS в браузере. Включение прокси само по себе не означает, что все запросы разрешения уходят по ожидаемому пути. Судить об этом можно только по фактической проверке: статус «подключено» в самом прокси ещё ни о чём не говорит.
Важно разграничить и другое: утечка DNS не равна раскрытию настоящего публичного IP. Утечка касается пути доменных запросов: поставщик разрешения или локальная сеть может увидеть, какие домены вы открывали. Раскрыт ли реальный IP, показывает отдельная проверка IP. Сингапурское агентство кибербезопасности в рекомендациях по VPN выделяет тест утечки DNS и тест утечки IP-адреса в две самостоятельные проверки именно потому, что они отвечают на разные вопросы (см. рекомендации CSA по безопасности VPN).
Как обычно возникает утечка DNS
Чаще всего встречаются три источника, и все они связаны с настройками, а не с поломкой прокси. Разберём по очереди.
Прокси обрабатывает лишь часть трафика
Некоторые настройки прокси перехватывают только веб-запросы браузера, а разрешение по-прежнему выполняет локальная система; зависит это от протокола прокси и обработки на стороне клиента. Если веб-запросы идут через прокси, а запросы разрешения через локальную сеть, в результатах проверки появится распознаватель локальной сети.
В браузере включён отдельный защищённый DNS
Chrome и Firefox поддерживают DNS over HTTPS (DoH). При включении запросы разрешения уходят по зашифрованному HTTPS-соединению к выбранному сервису разрешения, и у локальной сети меньше возможностей наблюдать их напрямую. Но шифрование не означает, что запросы проходят через прокси, и не означает, что выбранный сервис разрешения соответствует текущей среде. В Firefox эту функцию можно включать и отключать отдельно, см. официальную документацию Mozilla.
Система, браузер и клиент прокси используют каждый свой
Самый незаметный вариант. У системы один распознаватель, в браузере с DoH другой, клиент прокси добавляет третий. Слоями путь разрешения превращается в чёрный ящик. Статус «подключено» в приложении прокси здесь ничего не даёт: нужно смотреть, каким путём идёт реально работающий браузер.
Когда путь разрешения попадает на локального провайдера, запросы проходят через его сервис разрешения. Для сравнения подойдёт материал о принципах ISP-прокси и сферах их применения.
Как проверить утечку DNS: четыре шага
Сама проверка несложна: важно заранее знать ожидаемый результат и иметь базу для сравнения после теста. Вывод устойчив, только если пройдены все четыре шага.
Шаг 1: сначала зафиксируйте ожидаемый результат. До теста запишите три вещи: в каком регионе находится выход текущего прокси, кто должен заниматься разрешением доменов и включён ли в браузере DoH. Без ожиданий результат не с чем сравнивать.
Шаг 2: запустите тест при включённом прокси. Возьмите сайт с проверкой утечки DNS, например dnsleaktest.com, и нажмите расширенный тест (Extended test), чтобы на странице показалось больше распознавателей; можно также открыть страницу проверки DNS на BrowserLeaks и посмотреть, каким организациям принадлежат распознаватели. Запишите названия распознавателей, организации и регионы.
Шаг 3: сверьте результат с ожиданиями. Проверьте, соответствуют ли распознаватели из результата текущим настройкам системы, браузера и прокси. Если распознаватели принадлежат ожидаемому DNS-сервису и неожиданных локальных путей разрешения нет, тест можно предварительно считать соответствующим ожиданиям. Если появился локальный провайдер или незнакомый сервис разрешения, сначала убедитесь, что он действительно не входит в ожидаемую конфигурацию, а затем по очереди проверьте обработку DNS в клиенте прокси, защищённый DNS браузера и сетевые настройки системы. Сразу списывать прокси со счетов не стоит. Одиночная проверка отражает только условия конкретного запуска и не даёт гарантий для всех запросов.
Шаг 4: меняйте одну настройку и повторяйте тест. Если что-то корректировать, то по одному пункту: обработка DNS в клиенте прокси, переключатель DoH в браузере или сетевые настройки системы. После каждого изменения повторяйте тест и сравнивайте. Если поменять несколько пунктов сразу, по результату не понять, что именно сработало.
Как читать результаты
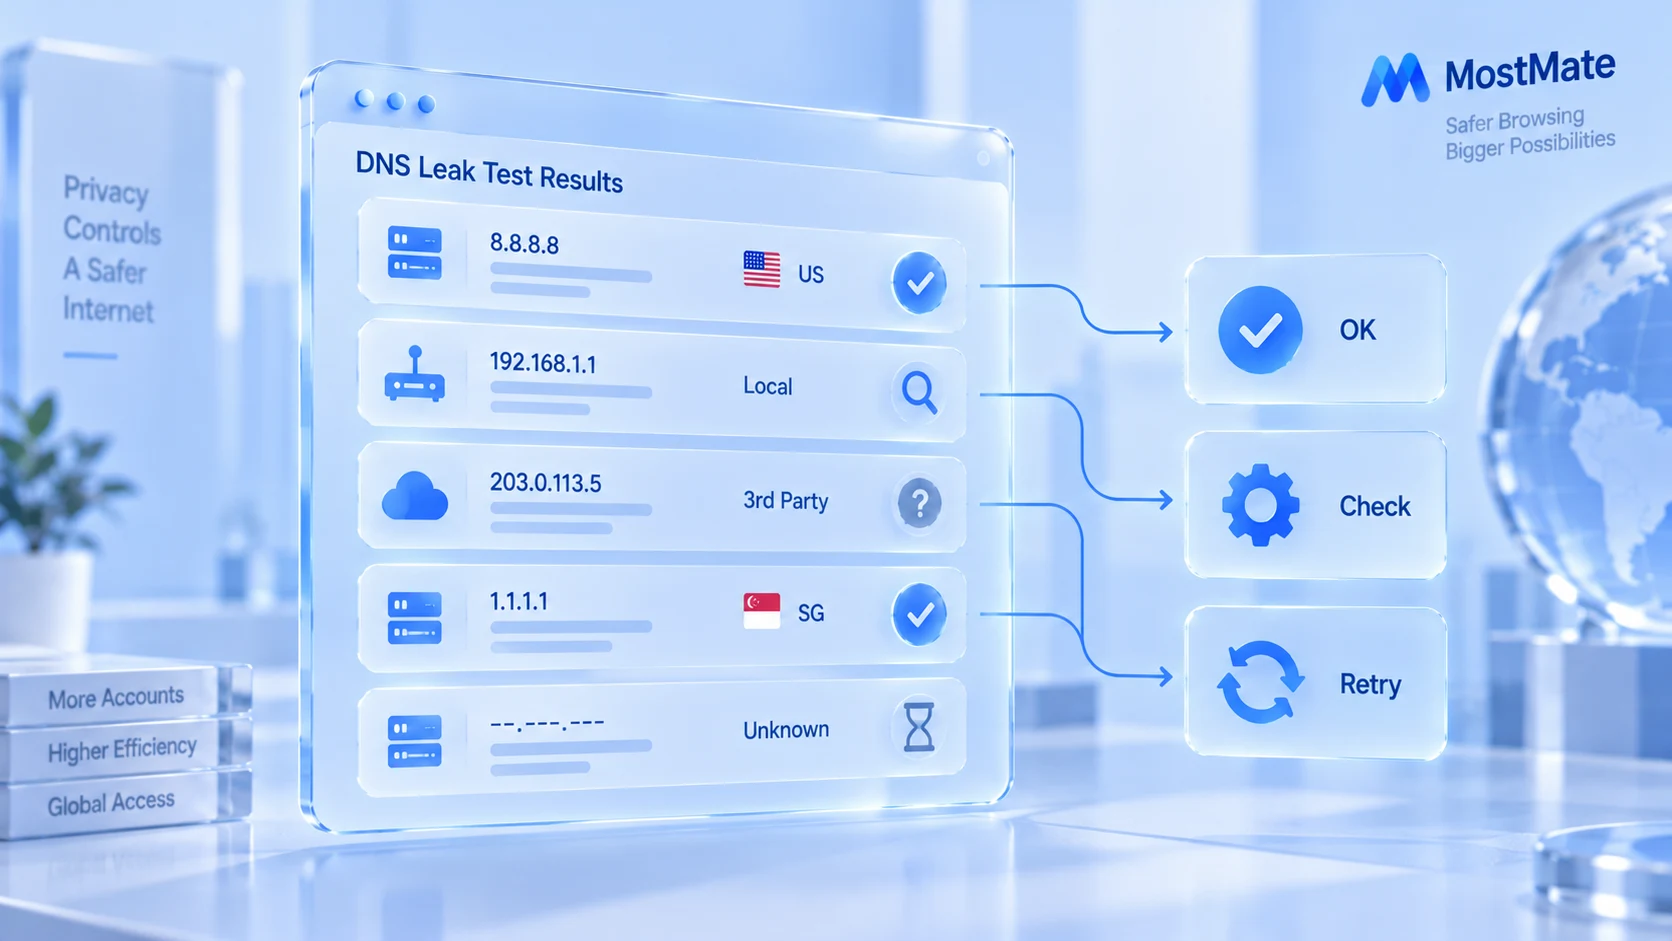
Один и тот же результат при верном прочтении даёт подсказку, а при неверном приводит к ошибочному выводу. Пять типичных результатов и действия к ним:
| Результат проверки | Как понимать | Что делать дальше |
|---|---|---|
| Виден распознаватель провайдера | Путь может отличаться от ожидаемого | Сверьте системный DNS и настройки прокси |
| Виден сторонний публичный сервис | Возможно, это не тот сервис, что ожидался | Проверьте безопасный DNS браузера и системы |
| Видно несколько распознавателей | Причин много: сервисы, пути, механизм теста | Проверьте имя, организацию и источник |
| Результат одинаков с прокси и без | Совпадение само по себе ничего не доказывает | Перепроверьте другим инструментом и DNS |
| Распознаватели не вернулись | Таймаут, блокировка запросов или лимит теста | Проверьте сеть и повторите тест позже |
Другая ловушка: Anycast и распределённые узлы скрывают реальный выход.
Чем отличаются утечка DNS, утечка WebRTC и отпечаток браузера
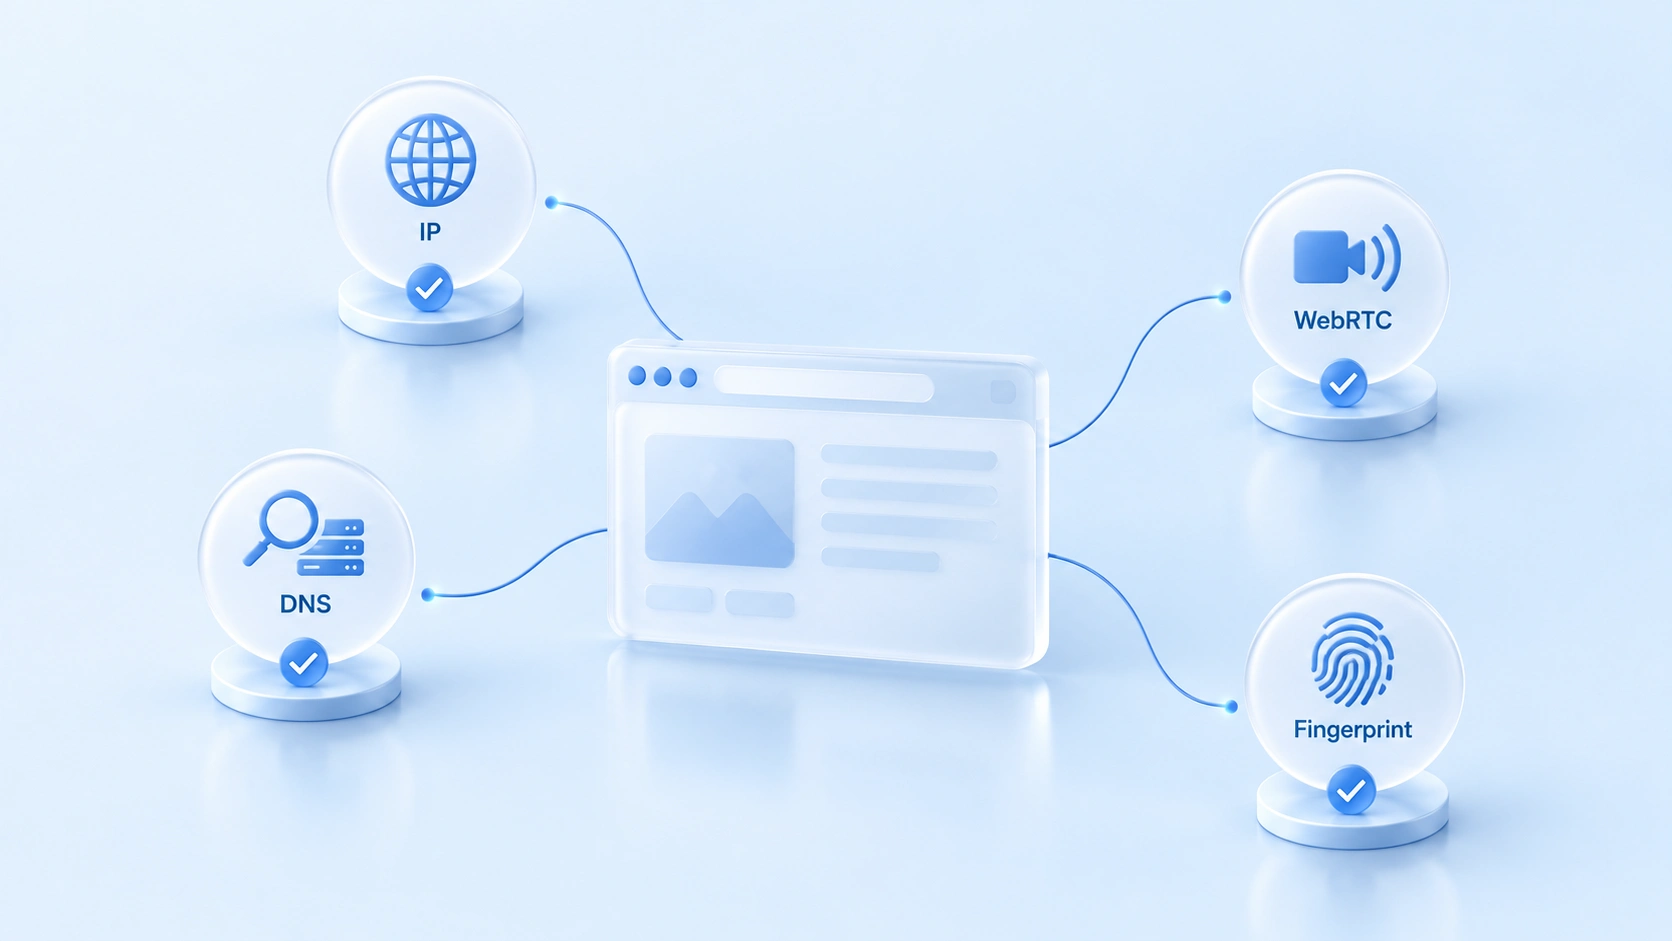
Четыре проверки охватывают четыре типа данных: успешная одна не означает успеха остальных. Рядом границы видны лучше всего:
| Проверка | Что именно смотрит | Отношение к прокси |
|---|---|---|
| Утечка DNS | Какие распознаватели ведут запросы | Прокси ведёт не все запросы |
| Утечка WebRTC | Адреса, которые раскрывает WebRTC браузера | Зависит от браузера и маршрутизации |
| Отпечаток браузера | Canvas, шрифты, часовой пояс и подобное | Смена IP прокси сама по себе их не меняет |
| Проверка публичного IP | IP выхода, который видит сайт | Отражает выход только этого запроса |
DNS и WebRTC путают чаще всего, потому что в обоих случаях звучит слово «утечка». Принципы проверки и способы устранения у них совершенно разные: проверке утечки WebRTC и настройкам посвящён отдельный материал, здесь повторять его не будем. Утечка IPv6 из той же семьи: она показывает, обходят ли IPv6-адреса прокси; метод описан в материале о проверке утечки IPv6.
Эти четыре проверки отражают разные данные и не заменяют друг друга. Разбирая прокси-среду, сначала подтвердите публичный IP, затем DNS и WebRTC, и в конце сверьте отпечаток и настройки среды; конкретный набор пунктов зависит от вашего сценария.
Как встроить эти проверки в работу с MostMate
Рекомендуемый порядок таков: сначала выход, затем разрешение, далее WebRTC и в конце настройки среды. Управляя несколькими средами браузера через MostMate, вы можете разделить проверку соединения прокси и тест утечки DNS.
Первый пункт: настройки прокси. Привязав прокси к среде, проверьте соединение встроенным тестом прокси и заодно сверьте тип протокола (HTTP, HTTPS, SOCKS5, SSH) и данные для входа. Учтите: пройденный тест прокси не заменяет проверку утечки DNS, потому что реальный путь DNS-запросов по-прежнему зависит от клиента прокси, браузера и системы.
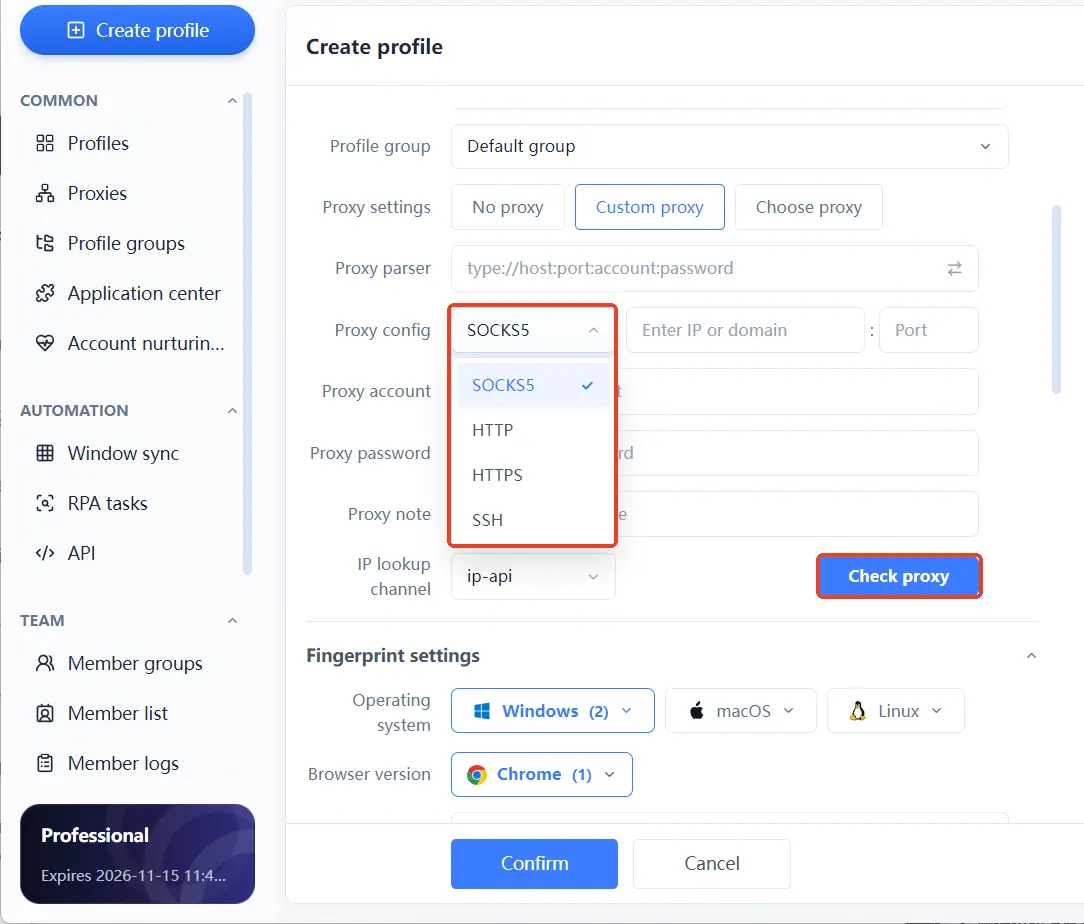
Затем откройте страницу проверки DNS в среде с этим прокси и повторите четыре шага выше, чтобы увидеть, соответствует ли принадлежность распознавателей ожиданиям.
Второй пункт: изоляция самой среды. При работе с несколькими аккаунтами у каждой среды должны быть собственные прокси, cookie и параметры отпечатка, без заимствований; о границах изоляции подробнее рассказано в материале об изоляции среды браузера. Если среде достался неверный прокси или настройки используются совместно, результаты теста теряют ценность ориентира. Изоляция помогает управлять разными сессиями и конфигурациями, но не делает путь DNS автоматически правильным и не заменяет внешнюю проверку.
Третий пункт касается границ: задача антидетект-браузера в том, чтобы привести среду в порядок, а работает ли прокси на самом деле и идёт ли DNS ожидаемым путём, показывают только внешние проверки. Успешный тест не освобождает от повторов: после смены настроек или обновления системы проверку стоит повторить.
Частые вопросы
При включённом прокси проверка DNS показывает локальный распознаватель. Прокси сломан?
Не обязательно. Прокси может перехватывать только веб-запросы, а запросы разрешения обрабатывают система или браузер отдельно. Проверяйте по очереди обработку DNS в клиенте прокси и настройки DoH в браузере, меняя по одному пункту за раз.
Раскрывает ли утечка DNS мой настоящий IP?
Прямого равенства нет. Утечка DNS показывает путь запросов разрешения доменов, а набор раскрываемых сведений зависит от сетевой настройки и сценария проверки. Скрыт ли настоящий публичный IP, подтверждает отдельная проверка IP, а путь разрешения DNS проверяют самостоятельно.
Бывает ли утечка DNS при использовании антидетект-браузера?
Да, бывает. Антидетект-браузер управляет изоляцией сред и параметрами отпечатка, а поведение DNS зависит от протокола прокси и настроек системы и браузера, поэтому проверку пропускать нельзя.
Проверка DNS пройдена. Что смотреть дальше?
Остаётся два пункта: утечка WebRTC и отпечаток браузера, каждый подтверждается своим инструментом. Когда пройдено всё, сетевую проверку среды можно считать завершённой.
Заключение
Ценность проверки утечки DNS не в вердикте «пройдено» или «нет», а в подтверждении того, что сетевые запросы среды соответствуют ожиданиям. У публичного IP, DNS, WebRTC и отпечатка браузера свои методы проверки, и результат одного пункта не заменяет проверку остальных. Какой бы антидетект-браузер вы ни использовали, после смены прокси или сетевых настроек проверку стоит повторить.
Если нужно управлять несколькими средами браузера, начните с того, как в MostMate устроены настройка сред и управление прокси, а затем проверяйте всё по шагам из этой статьи. Хотите надёжнее настроить уровень прокси: скачайте MostMate; в бесплатной версии доступны две среды, и на первой можно пройти весь цикл проверок.

MOSTMATE
Безопасное управление аккаунтами — это просто
Начните с первого аккаунта и выстройте с MostMate более безопасную, умную и эффективную работу с несколькими аккаунтами.
- Независимые профили. Согласованные цифровые идентичности.
- ИИ-автоматизация · Состояние аккаунтов · Командная работа



