
Выдаст ли вас IPv6: проверка утечки IP в dual stack сети
Главное: прокси IPv4 не значит, что весь трафик идёт через него; в dual stack сети IPv6 может обойти прокси и уйти напрямую через локальное подключение, поэтому сначала смотрите, кому принадлежит адрес выхода, и только потом говорите об утечке. Эту картину знают многие: сайт проверки показывает IPv4, уже заменённый адресом прокси, но на странице с поддержкой IPv6 всплывает незнакомый адрес. В статье разбираемся, откуда это берётся, различаем три понятия, проходим тест из четырёх шагов и порядок исправлений после подтверждения утечки, а в конце показываем, как проверить выход сети в среде MostMate.
Почему при прокси IPv4 появляется адрес IPv6
Dual stack означает, что у устройства одновременно есть адресация и маршрутизация IPv4 и IPv6, и любой из двух путей сам по себе даёт выход в интернет. Сегодня большинство проводных и мобильных сетей работают в dual stack по умолчанию: модем и роутер выдают устройствам IPv4 и одновременно публичный IPv6. В стандарте IPv6 (RFC 8200) прокси и IPv6 остаются двумя независимыми каналами: что прокси покрывает, а что нет, решает конфигурация.
Типичный случай: прокси охватывает только IPv4:
- У прокси-сервера только адреса IPv4, до IPv6-целей он не добирается;
- Виртуальный адаптер клиента прокси перехватывает только маршрутизацию IPv4, а маршрут по умолчанию для IPv6 по-прежнему ведёт к локальному шлюзу;
- Правила разветвления трафика учитывают только диапазоны адресов IPv4;
- Отдельные приложения игнорируют системный прокси и подключаются напрямую.
Со стороны браузера добавляется механизм Happy Eyeballs: когда страница получила и запись A, и AAAA, браузер пробует оба пути параллельно и остаётся на том, что ответил первым; в рамках одной сессии часть запросов уходит через IPv4 прокси, часть через локальный IPv6, и результат каждый раз может отличаться. Учтите: запись AAAA в ответе DNS говорит лишь о том, что у домена есть IPv6-адрес, а не о том, что браузер действительно им воспользуется.
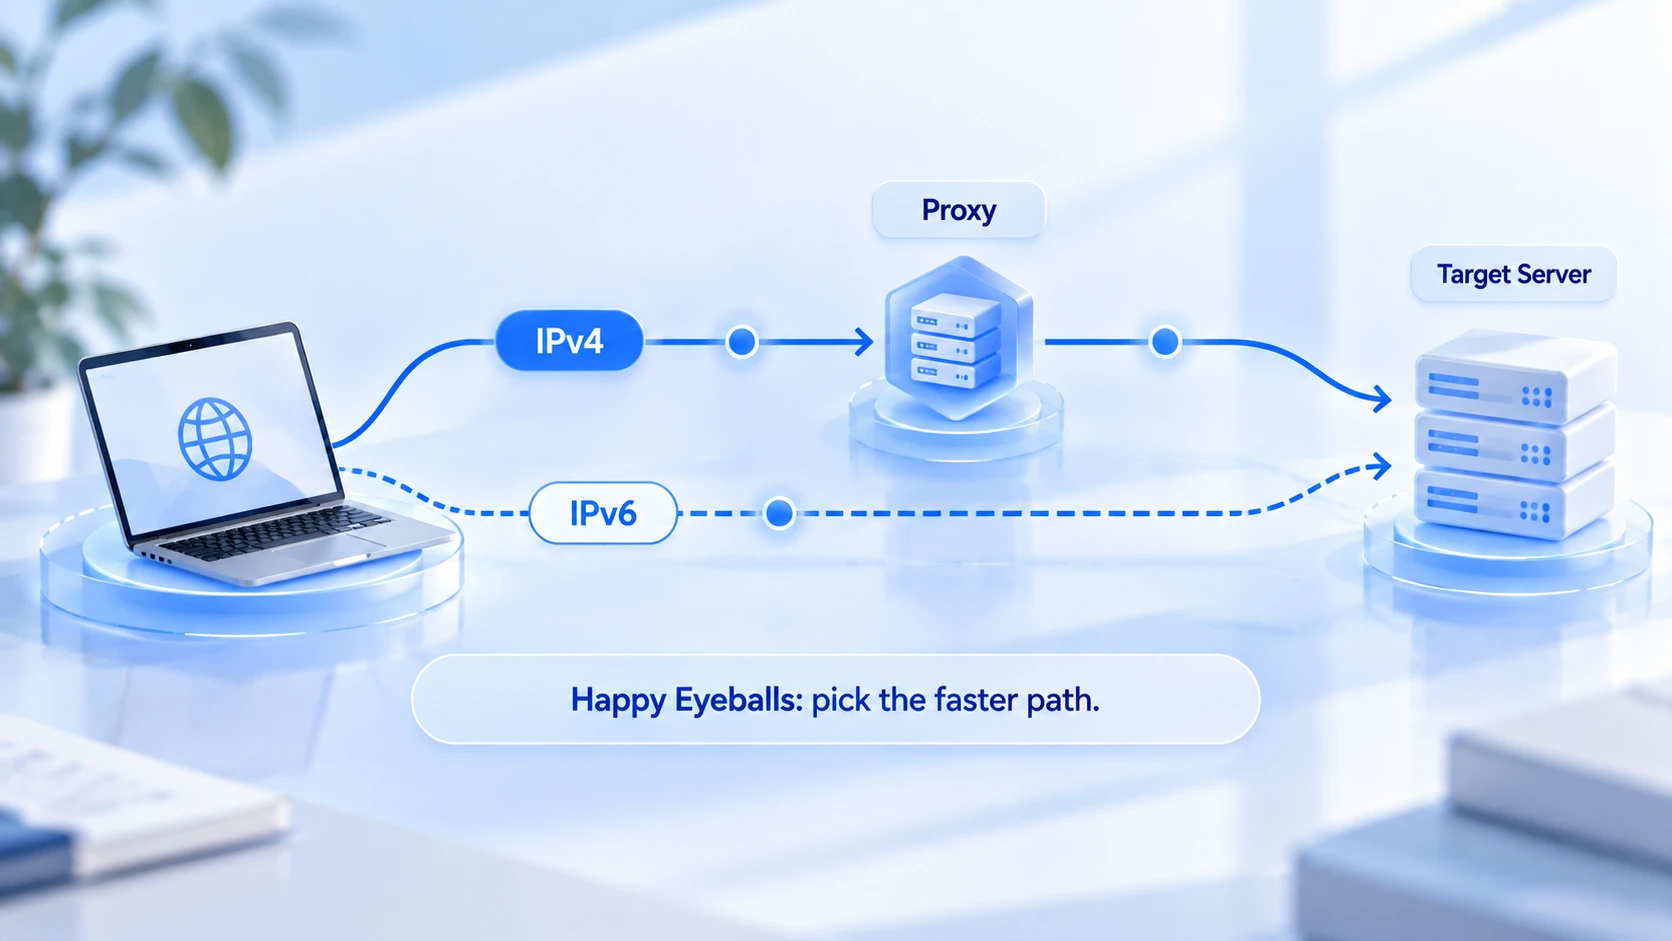
Обнаружен IPv6. Это уже утечка?
Обнаруженный адрес IPv6 и раскрытие реального IP суть разные вещи: между ними стоит вопрос о том, кому принадлежит выход. Три понятия разберём по отдельности:
- Обнаружен IPv6: показывает лишь, что это соединение пошло по каналу IPv6, и само по себе проблемой не является.
- Выход мимо ожидаемого прокси: адрес IPv6 не выдан прокси, значит канал вышел из-под покрытия, bypass существует, и его нужно устранять.
- Раскрыт реальный адрес: IPv6 принадлежит местному провайдеру, а регион не совпадает с регионом прокси: утечка подтверждена.
Правило одно: сравните провайдера и регион этого IPv6 с данными прокси. Совпадает: у самого прокси есть IPv6-выход, и это норма. Указывает на местного провайдера: это bypass. Два момента, где легко ошибиться: адреса, начинающиеся с fe80, это link-local адреса, действующие только внутри локальной сети, публичной экспозицией они не считаются; разовый тест зависит от кэша браузера, расширений и логики сайта проверки, поэтому вывод по одному измерению делать нельзя.
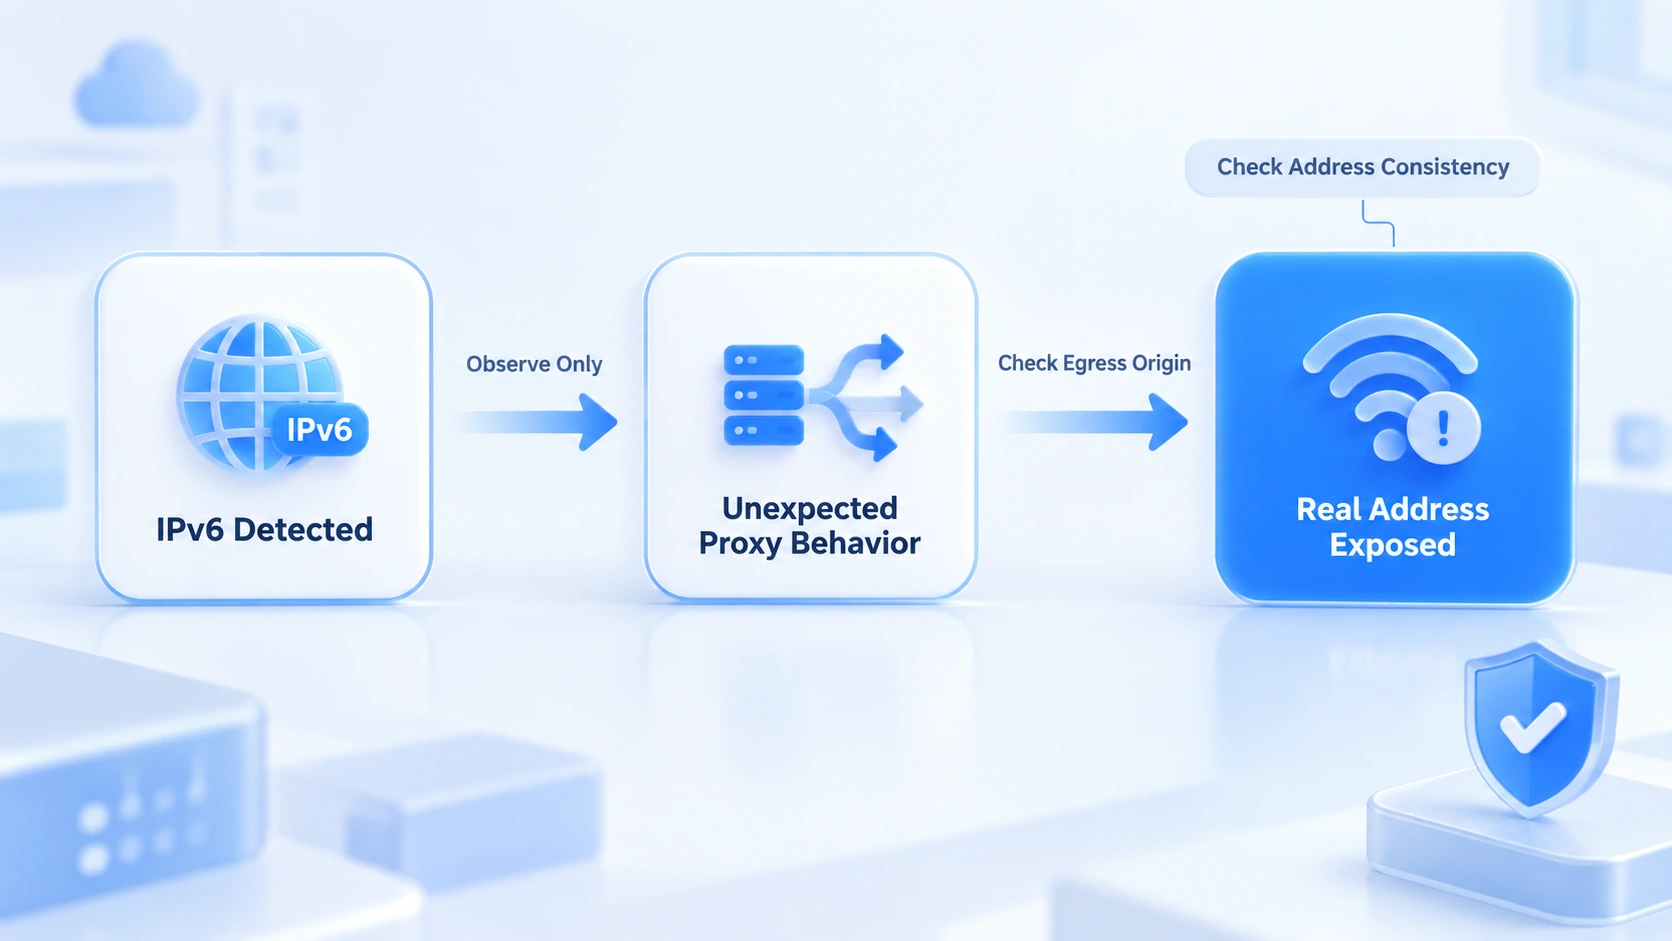
Тест из четырёх шагов: проверяем, есть ли bypass
Задача теста: установить, кому принадлежит выход IPv6; сам адрес на экране повода для паники не даёт. Пройдите четыре шага по порядку:
- Проверьте, есть ли у машины публичный IPv6. Выключите прокси и откройте test-ipv6.com: публичный IPv6 означает, что условия для bypass есть; только link-local адрес или отсутствие поддержки IPv6 означают, что bypass невозможен, и дальнейшую проверку можно пропустить.
- Включите прокси и зафиксируйте отдельно выход IPv4 и IPv6. Сравните провайдера и регион обоих адресов на странице проверки: IPv4 от прокси и IPv6 от местного провайдера означают подтверждённый bypass.
- Добавьте проверки DNS и WebRTC. Эти два пункта раскрывают путь резолвинга и данные локальной сети; вместе с выходом IPv6 они дают полную картину сетевого слоя. Как читать показания WebRTC, разобрано в руководстве по trust score Iphey.
- Повторите тест в новых условиях. Смените прокси или сеть и заново пройдите первые два шага: существование bypass зависит от сетевого окружения, и единичный результат обобщать нельзя.
Bypass подтверждён? Исправляйте в таком порядке
Исправления идут от прокси к системе, и у каждого этапа свой объект проверки:
- Проверьте протокольный охват прокси. Спросите у провайдера, есть ли в тарифе IPv6-выход и покрывает ли перенаправление IPv6-цели: у многих прокси только IPv4, и это самая частая причина bypass.
- Проверьте настройки IPv6 системы и браузера. Убедитесь, включён ли IPv6 в сетевых настройках системы, и нет ли у браузера собственного прокси или безопасного DNS в обход клиента прокси.
- Выберите один из трёх вариантов: перейти на прокси с поддержкой dual stack; перенастроить маршрутизацию на сетевом уровне так, чтобы IPv6 тоже шёл через прокси; либо ограничить IPv6 после оценки влияния на бизнес. Ограничение закрывает bypass, но задевает часть сетей и сервисов: сначала проверьте на малом масштабе и только потом внедряйте повсеместно, готового ответа здесь нет.
- После изменений повторите тест. Снова пройдите четыре шага из предыдущего раздела, убедитесь, что выход IPv6 теперь совпадает с прокси, и лишь затем возвращайтесь к обычной работе.
Как проверить сетевой выход среды в MostMate
MostMate это антидетект-браузер, полный обзор продукта в статье Что такое MostMate. По части IPv6 он отвечает за настройку и проверку со стороны среды и дополняет описанный выше тест:
- Прокси ведутся отдельно и назначаются по средам. Прокси создаётся или импортируется в отдельном списке, затем назначается среде; после сохранения используйте функцию теста, чтобы подтвердить выходной IP, и сверяйте источник конфигурации и фактический выход по отдельности.
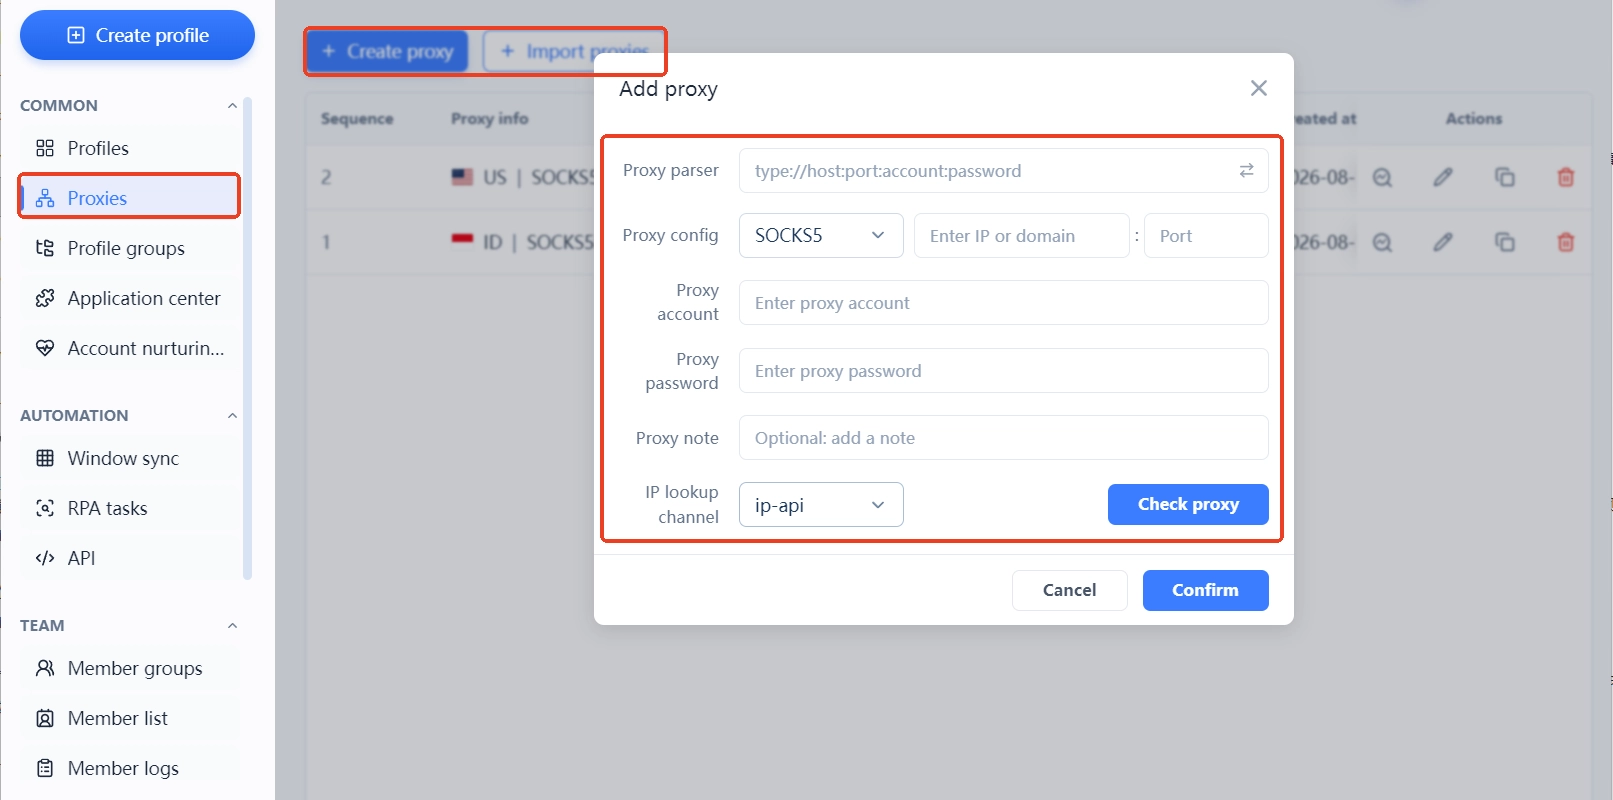
- Смотрите на фактический выход изнутри среды, а не только на конфигурацию. Заполненный в настройках прокси не гарантирует, что трафик идёт через него: откройте страницу проверки внутри среды, сопоставьте строки IPv4 и IPv6, и приоритет у того, что показывает реальный доступ. Логика границ изоляции разобрана в статье Что такое изоляция сред.
- Согласуйте уровень WebRTC при проверке. Сетевые адреса, полученные через WebRTC, не идут по каналу HTTP-прокси; режим «запрещено» или «своё значение» в среде убирает один путь утечки сетевых данных.
- Перепроверьте после смены прокси или сети. Любое изменение конфигурации обесценивает прежние выводы: заново пройдите четырёхшаговый тест, прежде чем вводить среду в работу.
Одну границу обозначим чётко: изоляция сред и управление фингерпринтами работают с данными и параметрами идентичности; пойдёт ли трафик на сетевом уровне через IPv6, определяют возможности прокси и маршрутизация системы. Когда сам прокси не поддерживает IPv6, решение лежит на стороне прокси или сетевого слоя, и конфигурация среды этот уровень не прикроет. Шаги создания и настройки среды описаны в статье Как начать работу с MostMate.
Частые вопросы
С прокси IPv4 нужно ли следить за IPv6?
Нужно, если у машины есть публичный IPv6. В dual stack сети IPv6 может обойти прокси IPv4 и подключиться напрямую; будет ли это bypass, решает принадлежность адреса выхода. Без публичного IPv6 на машине этот канал просто отсутствует, и пока делать ничего не требуется.
Как понять, обнаруженный IPv6 от прокси или реальный?
По провайдеру и региону: совпадает с выходом прокси, значит это IPv6 прокси; указывает на местного провайдера и регион не тот, значит реальный адрес подключается напрямую.
Если отключить IPv6, проблема решится?
Bypass закроется, но пострадает связь с частью сайтов и сервисов, а проблема самого прокси останется. Сначала подумайте о прокси с поддержкой dual stack или о перенастройке маршрутизации; если всё же ограничиваете IPv6, сначала убедитесь на малом масштабе, что бизнес не страдает.
Остановит ли антидетект-браузер утечку IPv6?
Гарантировать это нельзя. Такой браузер отвечает за согласованность данных среды и параметров идентичности, а выходом на сетевом уровне управляют прокси и маршрутизация системы. После настройки проверьте фактический выход страницей теста внутри среды и опирайтесь на результат этой проверки.
Заключение
В утечках IPv6 всё сводится к принадлежности выхода: сначала убедитесь, есть ли у машины публичный IPv6, затем сравните выход и оцените bypass, а в конце работайте со стороны прокси и сетевого слоя. Тем, кто ведёт множество аккаунтов: скачайте MostMate, создайте среды и проверьте фактический выход каждой из них перед вводом в работу.

MOSTMATE
Безопасное управление аккаунтами — это просто
Начните с первого аккаунта и выстройте с MostMate более безопасную, умную и эффективную работу с несколькими аккаунтами.
- Независимые профили. Согласованные цифровые идентичности.
- ИИ-автоматизация · Состояние аккаунтов · Командная работа



