
IPv6 có làm lộ bạn không: Kiểm tra rò rỉ IP trên mạng kép
Kết luận chính: Có proxy IPv4 không có nghĩa mọi lưu lượng đều qua proxy: trên mạng kép, IPv6 có thể vòng qua proxy để kết nối thẳng vào mạng nội bộ. Thấy trang kiểm tra hiện địa chỉ IPv6, hãy xem địa chỉ đầu ra thuộc về ai đã, rồi mới kết luận có rò rỉ hay không. Nhiều người đã gặp tình huống này: trang kiểm tra cho thấy IPv4 đã đổi sang địa chỉ proxy, nhưng mở một trang kiểm tra hỗ trợ IPv6 lại thấy thêm một địa chỉ lạ. Bài viết này làm rõ nguyên nhân, phân biệt ba khái niệm, nêu quy trình kiểm tra bốn bước và thứ tự xử lý sau khi xác nhận rò rỉ, cuối cùng là cách xác minh đầu ra trong môi trường MostMate.
Vì sao đã bật proxy IPv4 mà vẫn thấy địa chỉ IPv6
Mạng kép là trạng thái thiết bị có đồng thời hai bộ địa chỉ và định tuyến IPv4 lẫn IPv6, đi mạng được bằng cả hai đường. Hiện nay phần lớn băng rộng và mạng di động mặc định kép: modem và router cấp IPv4 cho thiết bị, đồng thời cấp thêm một IPv6 công cộng. Quan hệ giữa proxy và IPv6, theo chuẩn IPv6 (RFC 8200), là hai kênh độc lập; proxy quản kênh nào do cấu hình quyết định.
Trường hợp proxy chỉ phủ IPv4 rất phổ biến:
- Máy chủ proxy chỉ có địa chỉ IPv4, không hỗ trợ đích IPv6;
- Card mạng ảo của phần mềm proxy chỉ tiếp quản định tuyến IPv4, định tuyến mặc định IPv6 vẫn trỏ về gateway nội bộ;
- Quy tắc phân luồng chỉ khớp dải địa chỉ IPv4;
- Một số ứng dụng không đọc proxy hệ thống, tự kết nối trực tiếp.
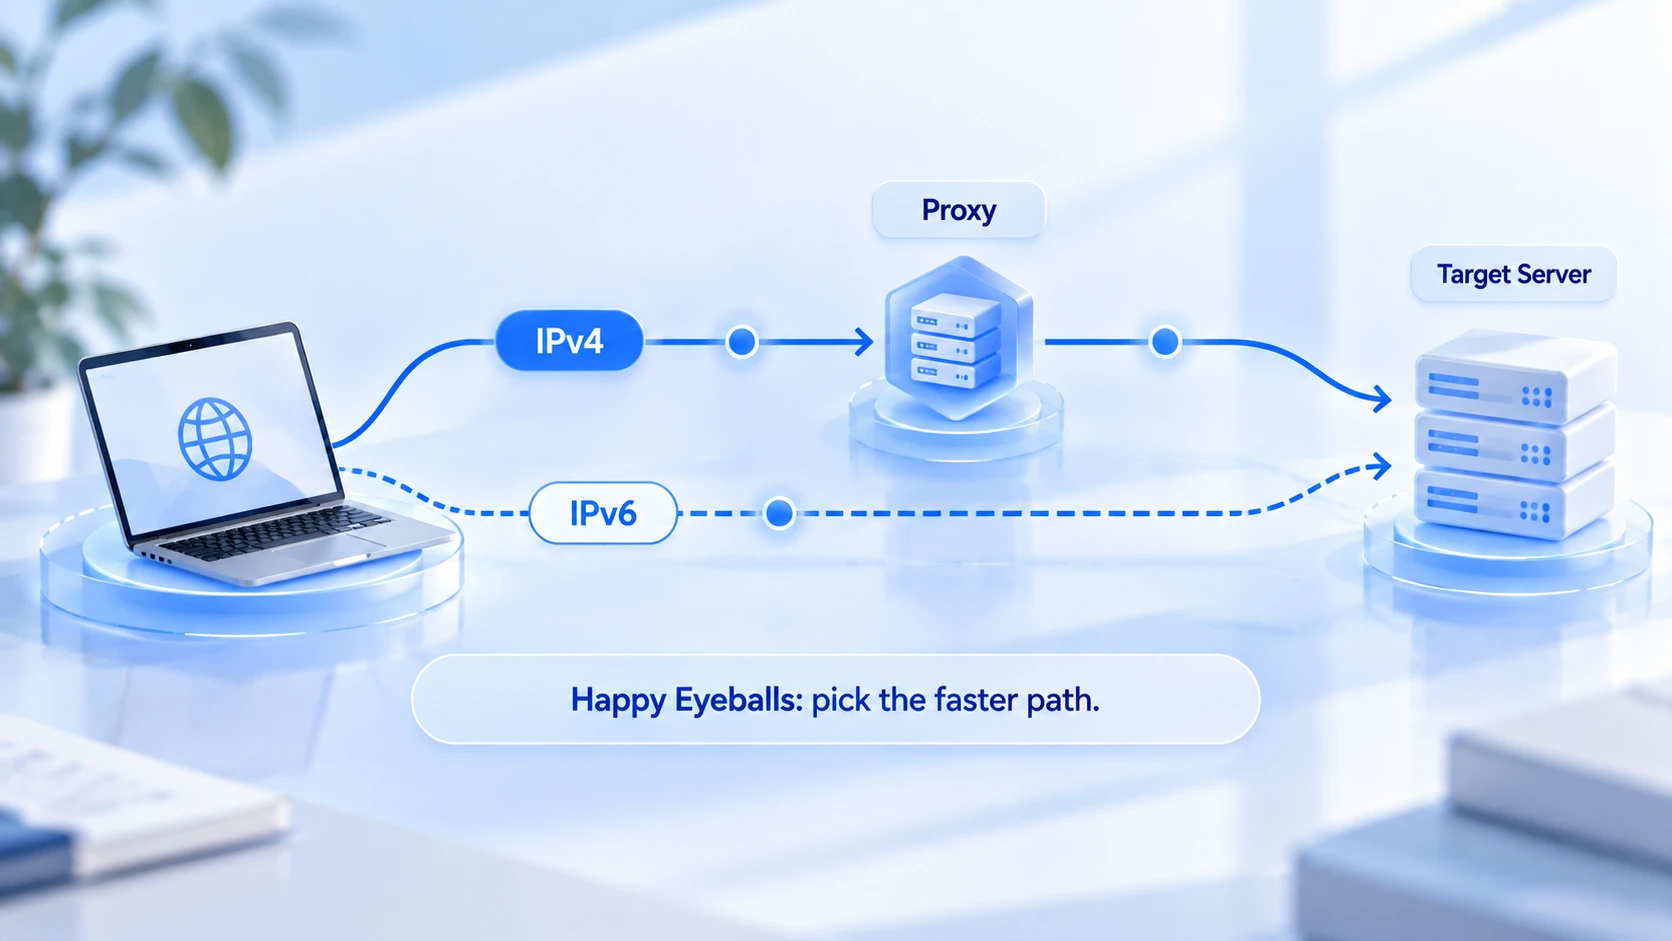
Ở phía trình duyệt còn có cơ chế 'chọn đường nhanh hơn' (Happy Eyeballs): khi trang web phân giải đồng thời bản ghi A và AAAA, trình duyệt thử song song cả hai đường, đường nào nối trước dùng đường đó, nên trong cùng một phiên, có yêu cầu đi proxy IPv4, có yêu cầu đi IPv6 nội bộ, kết quả mỗi lần một khác. Cũng cần lưu ý: DNS trả về bản ghi AAAA chỉ có nghĩa tên miền có địa chỉ IPv6, chưa chắc trình duyệt đã kết nối qua IPv6.
Phát hiện IPv6, vậy có phải rò rỉ không
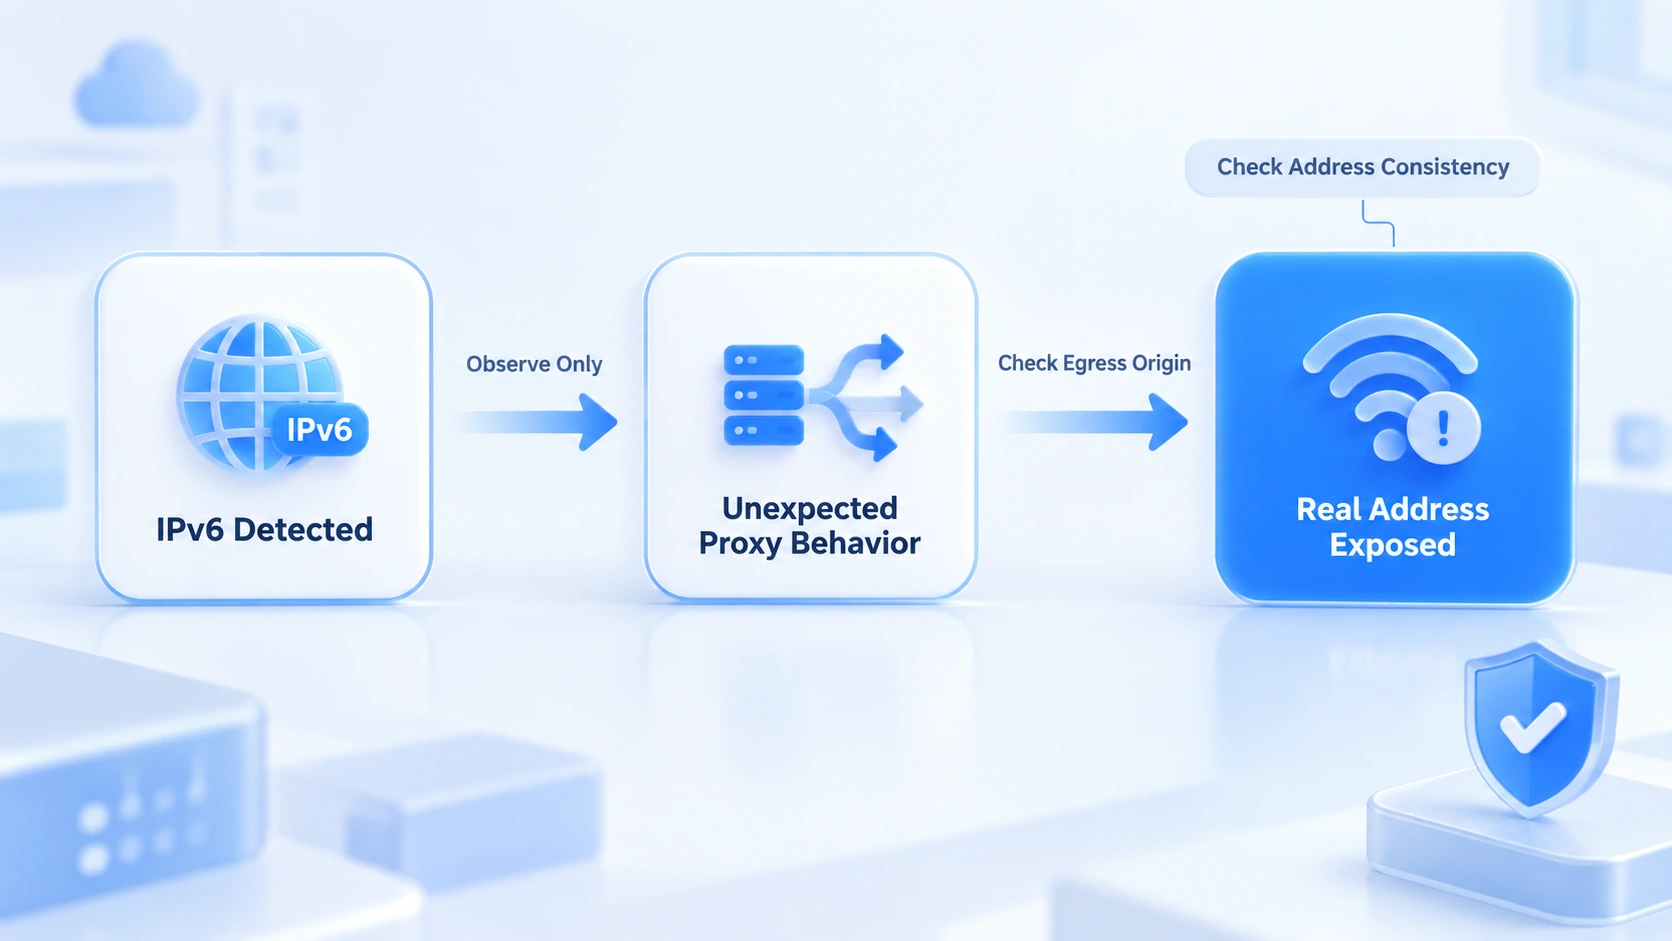
Phát hiện địa chỉ IPv6 và lộ IP thật là hai việc khác nhau, ở giữa có bước phán đoán 'đầu ra thuộc về ai'. Tách ba khái niệm ra xem:
- Phát hiện IPv6: chỉ cho biết kết nối này đi kênh IPv6, bản thân nó không phải vấn đề.
- Đi ngoài proxy dự kiến: đầu ra IPv6 không phải địa chỉ proxy cấp — proxy không phủ kênh này, đường vòng đã hình thành, cần xử lý.
- Lộ địa chỉ thật: đầu ra IPv6 thuộc nhà mạng băng rộng nội bộ, khu vực không khớp vị trí proxy — rò rỉ được xác nhận.
Cách phán đoán chỉ có một: xem nhà mạng và khu vực của địa chỉ IPv6 này có khớp với proxy không. Khớp nghĩa là proxy tự có đầu ra IPv6, bình thường; không khớp và trỏ về nhà mạng nội bộ tức là có đường vòng. Hai chi tiết dễ nhầm: địa chỉ link-local bắt đầu bằng fe80 chỉ có hiệu lực trong mạng nội bộ, không tính là lộ ra công cộng; một lần kiểm tra chịu ảnh hưởng của bộ nhớ đệm trình duyệt, tiện ích mở rộng và logic của trang kiểm tra, không thể lấy một kết quả mà kết luận.
Bốn bước kiểm tra: xác nhận có đường vòng hay không
Việc cần xác nhận là đầu ra IPv6 thuộc về ai; trang hiện địa chỉ thì không cần lo lắng. Làm lần lượt bốn bước:
- Xem máy có IPv6 công cộng không. Tắt proxy, vào test-ipv6.com xem kết quả: nhận được IPv6 công cộng nghĩa là có điều kiện hình thành đường vòng; chỉ có địa chỉ link-local hoặc không hỗ trợ thì đường vòng không thể xảy ra, có thể bỏ qua các bước xử lý sau.
- Bật proxy, ghi lại riêng đầu ra IPv4 và IPv6. Trên trang kiểm tra, đối chiếu nhà mạng và khu vực của hai địa chỉ: IPv4 là proxy, IPv6 là nhà mạng nội bộ: đường vòng được xác nhận.
- Kết hợp các mục kiểm tra DNS và WebRTC. Hai mục này để lộ đường phân giải và thông tin mạng nội bộ; đặt cạnh đầu ra IPv6 thì bức tranh lộ diện ở tầng mạng mới trọn vẹn. Cách đọc chi tiết số liệu WebRTC xem hướng dẫn điểm tin cậy Iphey.
- Đổi điều kiện rồi kiểm tra lại. Đổi một proxy hoặc đổi môi trường mạng, lặp lại hai bước đầu, đường vòng có hay không phụ thuộc môi trường mạng, không thể ngoại suy từ kết quả một điểm.
Đã xác nhận đường vòng, xử lý theo thứ tự này
Thứ tự xử lý đi từ phía proxy sang phía hệ thống, mỗi bước có đối tượng kiểm tra rõ ràng:
- Kiểm tra phạm vi giao thức của proxy. Hỏi nhà cung cấp gói có đầu ra IPv6 không, chuyển tiếp có phủ đích IPv6 không, nhiều proxy chỉ có IPv4, đây là nguồn gốc phổ biến nhất của đường vòng.
- Kiểm tra cấu hình IPv6 của hệ thống và trình duyệt. Xác nhận trạng thái bật IPv6 trong cài đặt mạng hệ thống, xem trình duyệt có proxy riêng hay DNS an toàn nào đang vòng qua phần mềm proxy không.
- Xử lý tùy nhu cầu, chọn một trong ba: đổi sang proxy hỗ trợ mạng kép; chỉnh định tuyến ở tầng mạng để IPv6 cũng đi qua proxy; hoặc hạn chế IPv6 sau khi xác nhận ảnh hưởng công việc. Hạn chế IPv6 chặn được đường vòng nhưng ảnh hưởng một số mạng và dịch vụ, hãy thử ở phạm vi nhỏ trước rồi mới áp dụng rộng, đây không phải đáp án chuẩn.
- Kiểm tra lại sau khi chỉnh. Lặp lại bốn bước ở mục hai, xác nhận đầu ra IPv6 đã khớp proxy rồi mới dùng lại như thường.
Xác minh đầu ra mạng của môi trường trong MostMate
MostMate là một trình duyệt anti-detect, xem toàn cảnh sản phẩm tại MostMate là gì; về chuyện IPv6, nó đảm nhiệm phần cấu hình và xác minh phía môi trường, dùng cùng với quy trình kiểm tra ở trên:
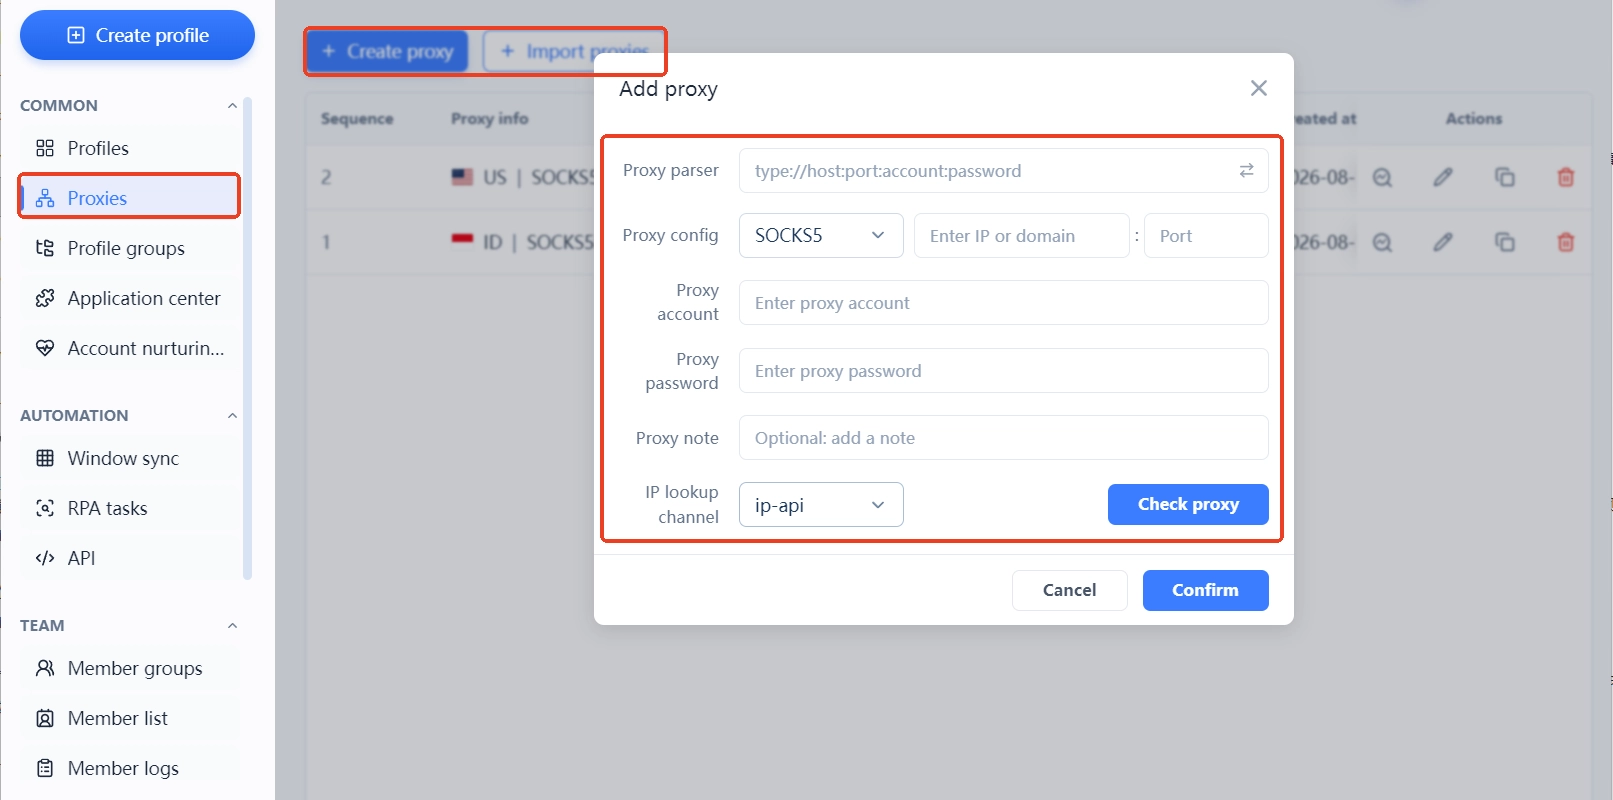
- Proxy quản lý riêng, phân bổ theo môi trường. Proxy được tạo mới hoặc nhập trong danh sách proxy riêng, rồi gán cho môi trường; sau khi lưu dùng chức năng kiểm tra để xác nhận IP đầu ra, đối chiếu riêng nguồn cấu hình và đầu ra thực tế.
- Xem đầu ra thực tế từ trong môi trường, đừng chỉ nhìn cấu hình. Điền proxy rồi chưa chắc lưu lượng đã đi qua, mở trang kiểm tra trong môi trường đó, đối chiếu hai dòng kết quả IPv4 và IPv6, đầu ra thuộc về ai lấy theo truy cập thực tế. Logic ranh giới của việc cô lập được phân tích trọn vẹn trong bài cô lập môi trường là gì.
- Kiểm tra luôn mức WebRTC. Địa chỉ mạng WebRTC lấy được không đi qua kênh proxy HTTP; trong môi trường đặt thành chặn hoặc tùy chỉnh sẽ bớt một đường lộ thông tin mạng.
- Xác minh lại sau khi đổi proxy hoặc đổi mạng. Thay đổi cấu hình khiến kết luận kiểm tra trước đó mất hiệu lực, chạy lại bốn bước kiểm tra rồi mới đưa vào sử dụng.
Một ranh giới cần nói rõ: cô lập môi trường và cấu hình fingerprint quản lý dữ liệu và tham số nhận dạng; IPv6 có đi qua tầng mạng hay không do năng lực proxy và định tuyến hệ thống quyết định. Khi bản thân proxy không hỗ trợ IPv6, phải xử lý ở proxy hoặc tầng mạng, cấu hình môi trường không gánh nổi tầng này. Các bước tạo và cấu hình môi trường xem bài bắt đầu với MostMate thế nào.
Câu hỏi thường gặp
Dùng proxy IPv4, có cần quan tâm IPv6 không?
Cần khi máy có IPv6 công cộng. Trên mạng kép, IPv6 có thể vòng qua proxy IPv4 để kết nối trực tiếp; có tính là đường vòng hay không tùy đầu ra thuộc về ai. Máy không có IPv6 công cộng thì kênh này không tồn tại, tạm thời chưa cần xử lý.
Phân biệt IPv6 phát hiện được là của proxy hay của thật thế nào?
Xem nhà mạng và khu vực: khớp với đầu ra proxy là IPv6 của proxy; trỏ về nhà mạng băng rộng nội bộ, khu vực không khớp là địa chỉ máy đang kết nối trực tiếp.
Tắt IPv6 có giải quyết được vấn đề không?
Chặn được đường vòng nhưng ảnh hưởng khả năng kết nối của một số trang và dịch vụ, cũng không giải quyết được vấn đề của chính proxy. Ưu tiên đổi sang proxy hỗ trợ mạng kép hoặc chỉnh định tuyến; nếu chắc chắn phải hạn chế IPv6, hãy xác nhận công việc không bị ảnh hưởng ở phạm vi nhỏ trước.
Trình duyệt anti-detect có chặn được rò rỉ IPv6 không?
Không thể kết luận như vậy. Trình duyệt anti-detect quản lý tính nhất quán của dữ liệu môi trường và tham số nhận dạng; đầu ra tầng mạng do proxy và định tuyến hệ thống quyết định. Sau khi cấu hình xong, hãy xác minh đầu ra thực tế bằng trang kiểm tra ngay trong môi trường và lấy kết quả đó làm chuẩn.
Lời kết
Cốt lõi của rò rỉ IPv6 nằm ở đầu ra thuộc về ai: trước hết xác nhận máy có IPv6 công cộng không, rồi đối chiếu đầu ra để phán đoán đường vòng, sau cùng xử lý ở phía proxy và tầng mạng. Người vận hành nhiều tài khoản hãy tải MostMate tạo môi trường xong, xác minh đầu ra thực tế của từng môi trường rồi mới đưa vào sử dụng.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



