
IPv6 會出賣你嗎:雙棧網絡下的 IP 洩露檢測
核心結論:掛上 IPv4 代理,不代表所有流量都經過代理:雙棧網絡裡 IPv6 可能繞過代理直接連上本地網絡;檢測頁出現 IPv6 地址,先看出口歸屬,再判斷是否屬於洩露。不少人都遇過這個情況:檢測站顯示 IPv4 已換成代理地址,換一個支援 IPv6 的檢測頁,頁面上卻多了一條從未見過的地址。本文講清這件事的成因、三個概念的區分、四步檢測流程和確認洩露後的排查次序,最後提供一段在 MostMate 環境裡驗證出口的做法。
為什麼掛了 IPv4 代理,還會出現 IPv6 地址
雙棧網絡指裝置同時具備 IPv4 與 IPv6 兩套地址和路由,兩條路都能上網。現在多數寬頻和流動網絡預設雙棧:光纖數據機和路由器在為裝置分配 IPv4 的同時,也分了一條公網 IPv6。代理與 IPv6 的關係,在 IPv6 標準(RFC 8200)裡是兩條獨立的通道,代理管哪條、不管哪條,取決於設定。
代理只覆蓋 IPv4 的情況很常見:
- 代理伺服器只有 IPv4 地址,不支援 IPv6 目標;
- 代理客戶端的虛擬網卡只接管了 IPv4 路由,IPv6 預設路由仍指向本地閘道;
- 分流規則只匹配 IPv4 地址段;
- 個別應用程式不讀取系統代理,自行直連。
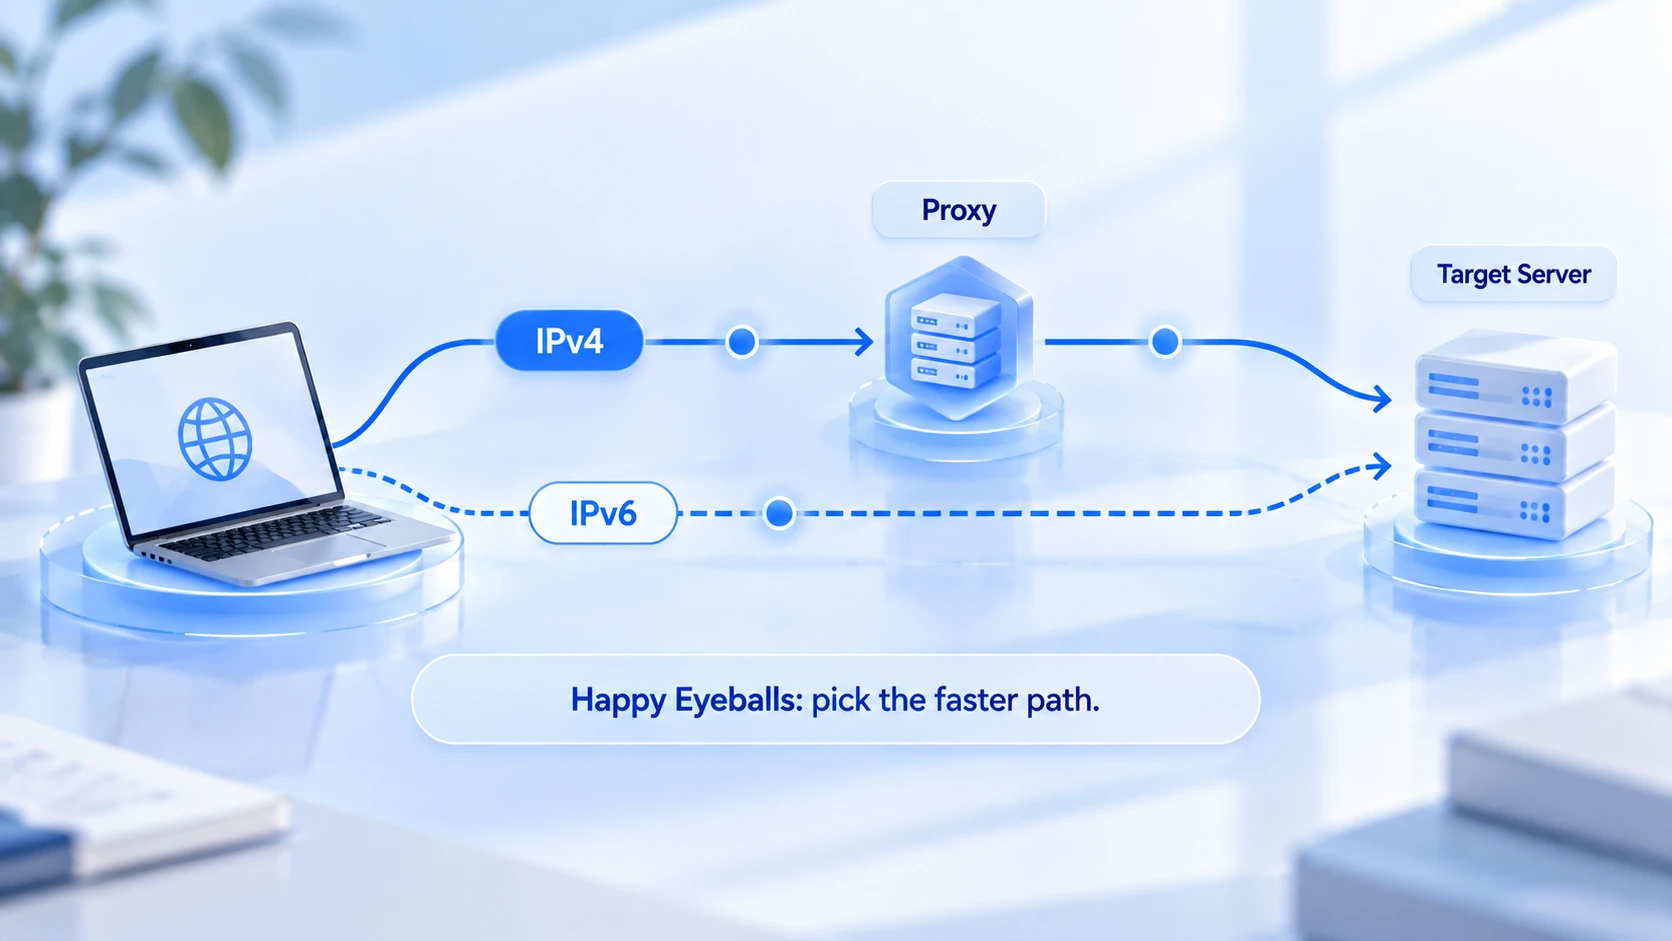
瀏覽器還有一個「哪條快走哪條」的機制(Happy Eyeballs):頁面同時解析出 A 記錄和 AAAA 記錄時,瀏覽器會並行嘗試兩條路,哪條先連通就用哪條,所以同一場連線裡,部分請求走代理 IPv4、部分走本地 IPv6,結果可能每次都不同。另外要留意,DNS 返回 AAAA 記錄只代表網域有 IPv6 地址,不代表瀏覽器就會用 IPv6 連線。
檢測到 IPv6,等於洩露了嗎
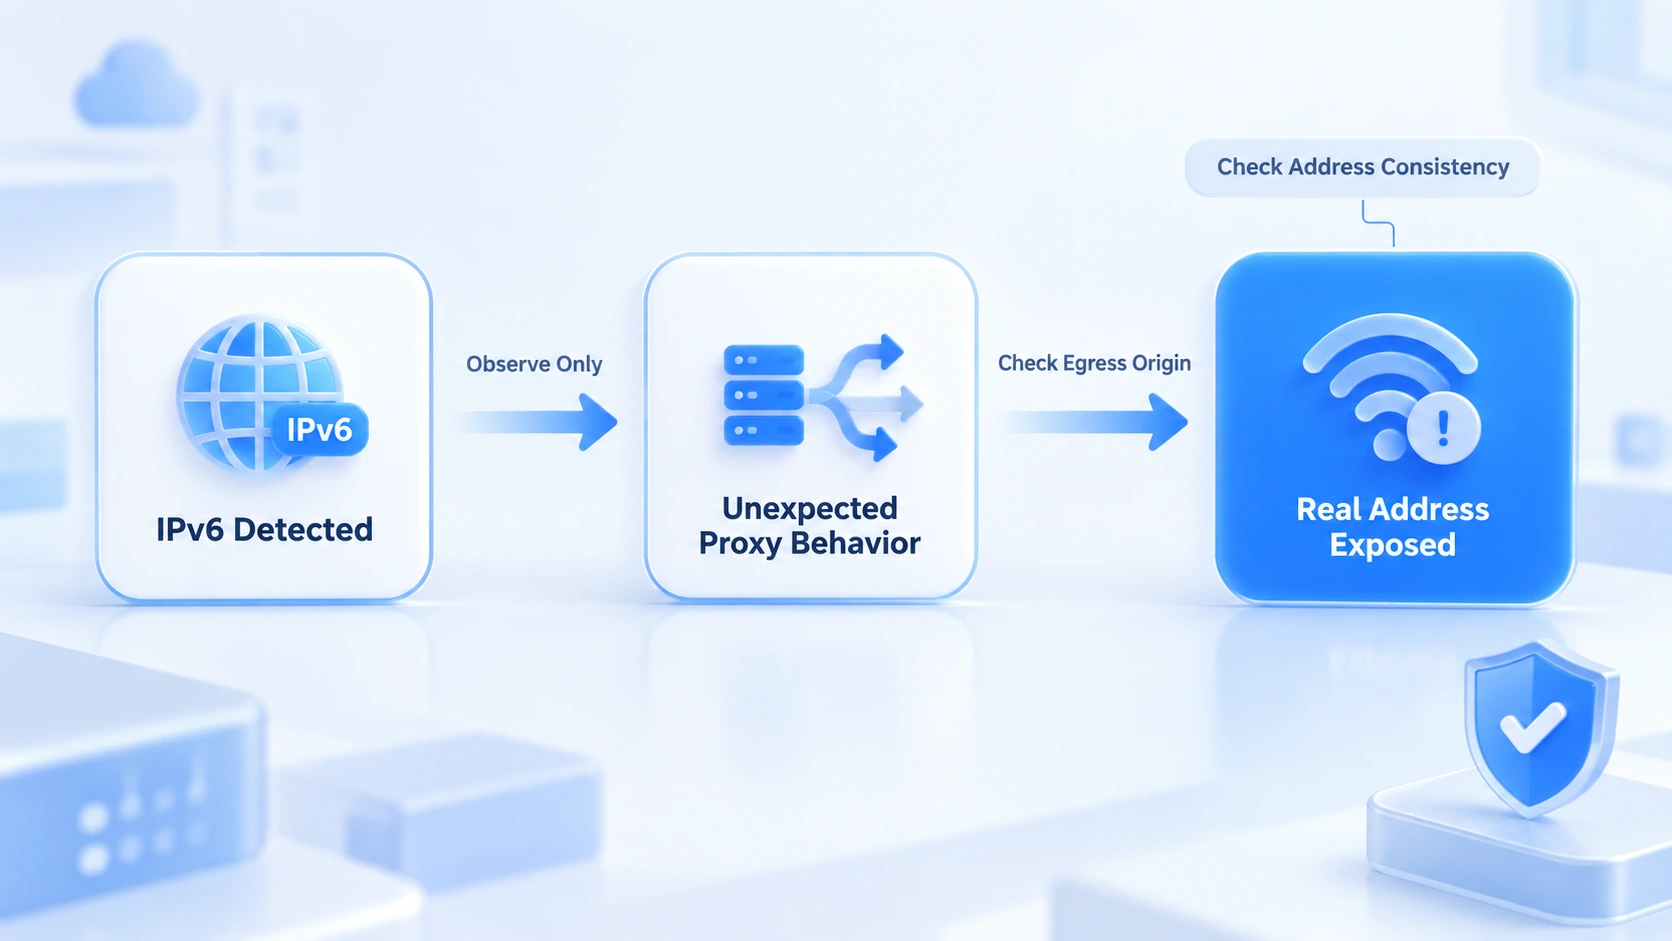
檢測到 IPv6 地址和真實 IP 曝光是兩件事,中間隔着「出口歸屬」這個判斷。三個概念分開看:
- 檢測到 IPv6:只說明這條連線走了 IPv6 通道,本身不構成問題。
- 未經預期代理:IPv6 出口不是代理分配的地址——代理沒有覆蓋這條通道,旁路成立,需要處理。
- 真實地址暴露:IPv6 出口屬於本地寬頻營運商,地區與代理所在地對不上——洩露坐實。
判定方法只有一條:看這條 IPv6 的營運商和地區,與代理是否一致。一致,即代理本身有 IPv6 出口,屬正常;不一致而指向本地營運商,就是旁路。兩個細節別誤判:fe80 開頭的鏈路本地地址只在區域網絡內有效,不算公網暴露;單次測試受瀏覽器快取、擴充功能和檢測站邏輯影響,不能憑一次結果下定論。
四步檢測:確認有沒有旁路
檢測要確認的是 IPv6 的出口歸誰,頁面上出現地址本身不必緊張。按次序做四步:
- 確認本機有沒有公網 IPv6。關掉代理,前往 test-ipv6.com 看結果:能取得公網 IPv6 即具備旁路條件;只有鏈路本地地址或不支援,旁路無從談起,之後的排查可以省了。
- 掛上代理,分別記錄 IPv4 與 IPv6 出口。在檢測頁對照兩個地址的營運商與地區:IPv4 是代理、IPv6 是本地營運商,旁路確認。
- 結合 DNS 與 WebRTC 檢測項。這兩項會暴露解析路徑與本地網絡資訊,和 IPv6 出口放在一起看,網絡層的暴露面就完整了;WebRTC 讀數的詳細解讀見 Iphey 信任分指南。
- 更換條件後複測。換一條代理或換一個網絡環境,重複前兩步:旁路是否存在與網絡環境有關,單一結果不能外推。
確認旁路後,按這個次序排查
排查次序由代理側到系統側,每一步都有明確的檢查對象:
- 查代理的協定範圍。向服務商確認方案是否提供 IPv6 出口、轉發是否覆蓋 IPv6 目標,很多代理只有 IPv4,這是旁路最常見的來源。
- 查系統與瀏覽器的 IPv6 設定。確認系統網絡設定裡 IPv6 的啟用狀態,瀏覽器有沒有獨立的代理或安全 DNS 設定在繞過代理客戶端。
- 按需要處理,三選一:換支援雙棧的代理;在網絡層調整路由,讓 IPv6 也走代理;或確認業務影響後限制 IPv6。限制 IPv6 能堵住旁路,但部分網絡和服務會受影響,先小規模測試再全面採用,它並非標準答案。
- 調整後複測。重複第二節的四步檢測,確認 IPv6 出口已與代理一致,再恢復日常使用。
在 MostMate 驗證環境的網絡出口
MostMate 是一款指紋瀏覽器,產品全貌見 MostMate 是什麼;在 IPv6 這件事上,它負責環境側的設定與驗證,配合上面的檢測流程使用:
- 代理獨立維護、按環境分配。代理先在獨立的代理列表裡新建或匯入,再分配給環境;儲存後用測試功能確認出口 IP,配置來源和實際出口分開核對。
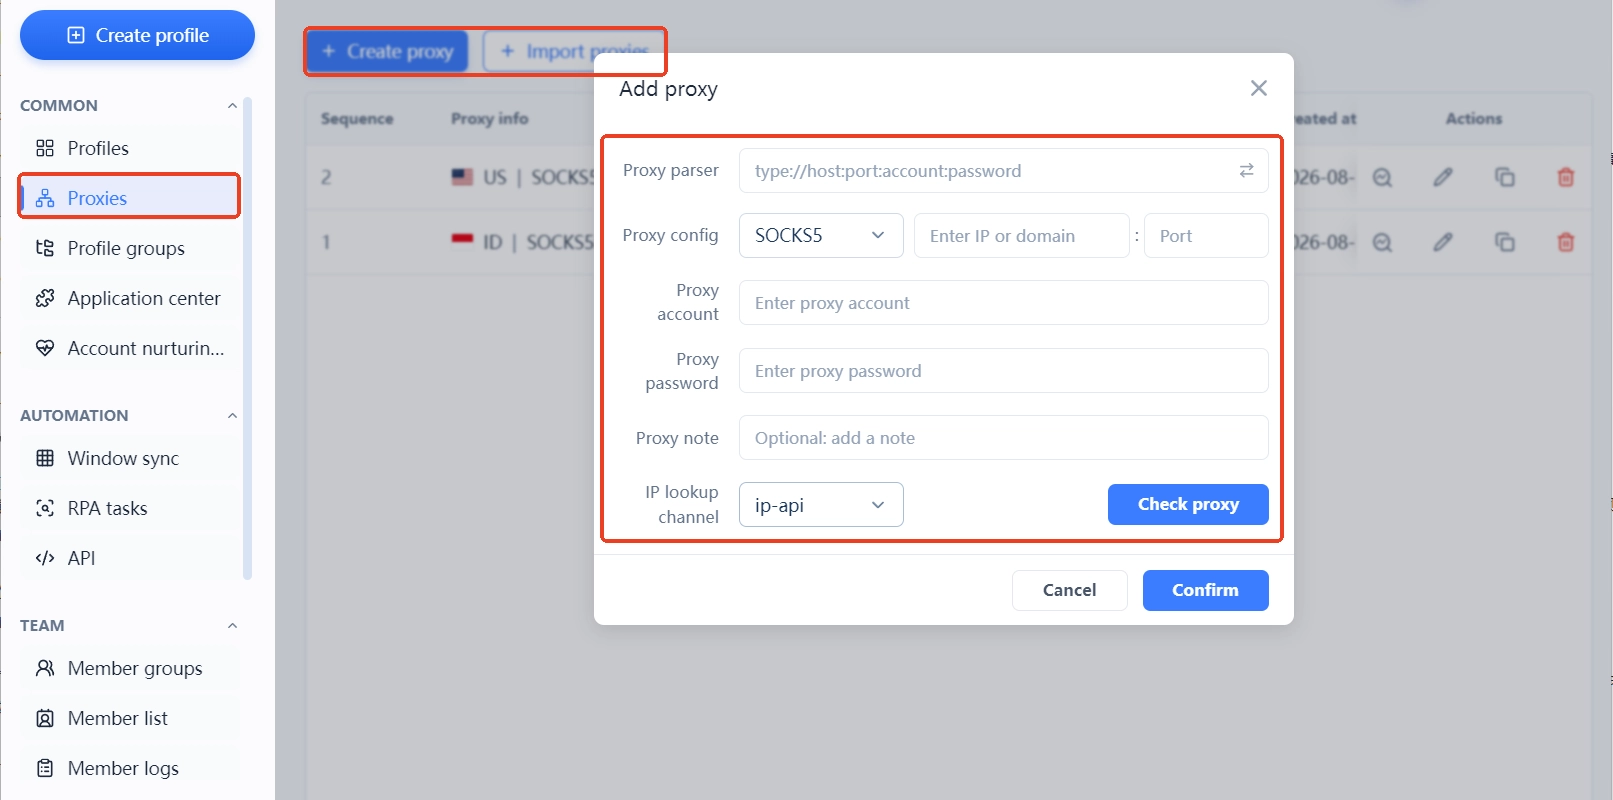
- 從環境內看實際出口,不只看配置。代理設定填了不代表流量走了,在該環境內開啟檢測頁,對照 IPv4 與 IPv6 兩行結果,出口歸屬以實際存取為準。隔離的邊界邏輯在 環境隔離是什麼那篇有完整拆解。
- WebRTC 檔位配合檢查。WebRTC 取得的網絡地址不走 HTTP 代理通道,環境裡把它設為禁止或自訂,能少一條網絡資訊暴露的途徑。
- 換代理或換網絡後重新驗證。配置變更會令之前的檢測結論失效,按四步檢測重跑一次再投入使用。
有一個邊界要講清楚:環境隔離與指紋配置管理的是資料與身份參數,網絡層走不走 IPv6 由代理能力和系統路由決定。代理本身不支援 IPv6 時,要在代理或網絡層處理,環境配置管不到這一層。環境的建立與配置步驟見 MostMate 新手怎樣開始那篇。
常見問題
用 IPv4 代理,還需要理會 IPv6 嗎?
本機具備公網 IPv6 時需要。雙棧網絡裡 IPv6 可能繞過 IPv4 代理直連,是否構成旁路要看出口歸屬;本機沒有公網 IPv6 時,這條通道不存在,暫時不用處理。
如何判斷檢測到的 IPv6 是代理的還是真實的?
看營運商與地區歸屬:與代理出口一致,是代理的 IPv6;指向本地寬頻營運商、地區對不上,就是本機地址在直連。
關閉 IPv6 是否就解決問題?
能堵住旁路,但會影響部分網站和服務的連通性,也解決不了代理本身的問題。優先考慮換支援雙棧的代理或調整路由;真的要限制 IPv6,先小規模驗證業務不受影響。
指紋瀏覽器能阻止 IPv6 洩露嗎?
不能這樣下結論。指紋瀏覽器管理的是環境資料與身份參數的一致性,網絡層出口由代理和系統路由決定。配置完成後在環境內用檢測頁驗證實際出口,以驗證結果為準。
結語
IPv6 洩露的關鍵在出口歸屬:先確認本機有沒有公網 IPv6,再對照出口判斷旁路,最後從代理側和網絡層處理。做多帳號營運的,下載 MostMate建好環境後,把每個環境的實際出口驗證一次再投入使用。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



