
Te expune IPv6? Detectarea scurgerilor de IP în rețele dual stack
Pe scurt: un proxy IPv4 nu înseamnă că tot traficul trece prin el; într-o rețea dual stack, IPv6 poate ocoli proxy-ul și ieși direct prin conexiunea locală, iar înainte de a vorbi de scurgere trebuie să vezi cui îi aparține adresa de ieșire. Scena e una cunoscută: pagina de verificare arată IPv4-ul schimbat cu adresa proxy, dar pe o pagină care suportă și IPv6 apare o adresă necunoscută. Articolul de față explică de ce se întâmplă asta, deosebește trei concepte, prezintă un test în patru pași și ordinea corecțiilor după confirmarea scurgerii, apoi încheie cu un procedeu de verificare a ieșirii în mediul MostMate.
De ce apare o adresă IPv6 deși folosești un proxy IPv4
Într-o rețea dual stack, dispozitivul are în același timp adresare și rutare IPv4 și IPv6, iar oricare dintre cele două căi este suficientă pentru internet. Astăzi, majoritatea rețelelor fixe și mobile sunt dual stack implicit: modemul și routerul oferă dispozitivelor IPv4 și, în paralel, un IPv6 public. În standardul IPv6 (RFC 8200), proxy-ul și IPv6 sunt două canale independente: ce acoperă proxy-ul și ce lasă deoparte depinde de configurare.
Situația în care proxy-ul acoperă doar IPv4 este frecventă:
- Serverul proxy are doar adrese IPv4 și nu ajunge la destinații IPv6;
- Placa virtuală a clientului proxy preia doar rutarea IPv4, iar ruta implicită IPv6 rămâne spre gateway-ul local;
- Regulile de direcționare se potrivesc doar cu segmente de adrese IPv4;
- Unele aplicații ignoră proxy-ul sistemului și se conectează pe cont propriu.
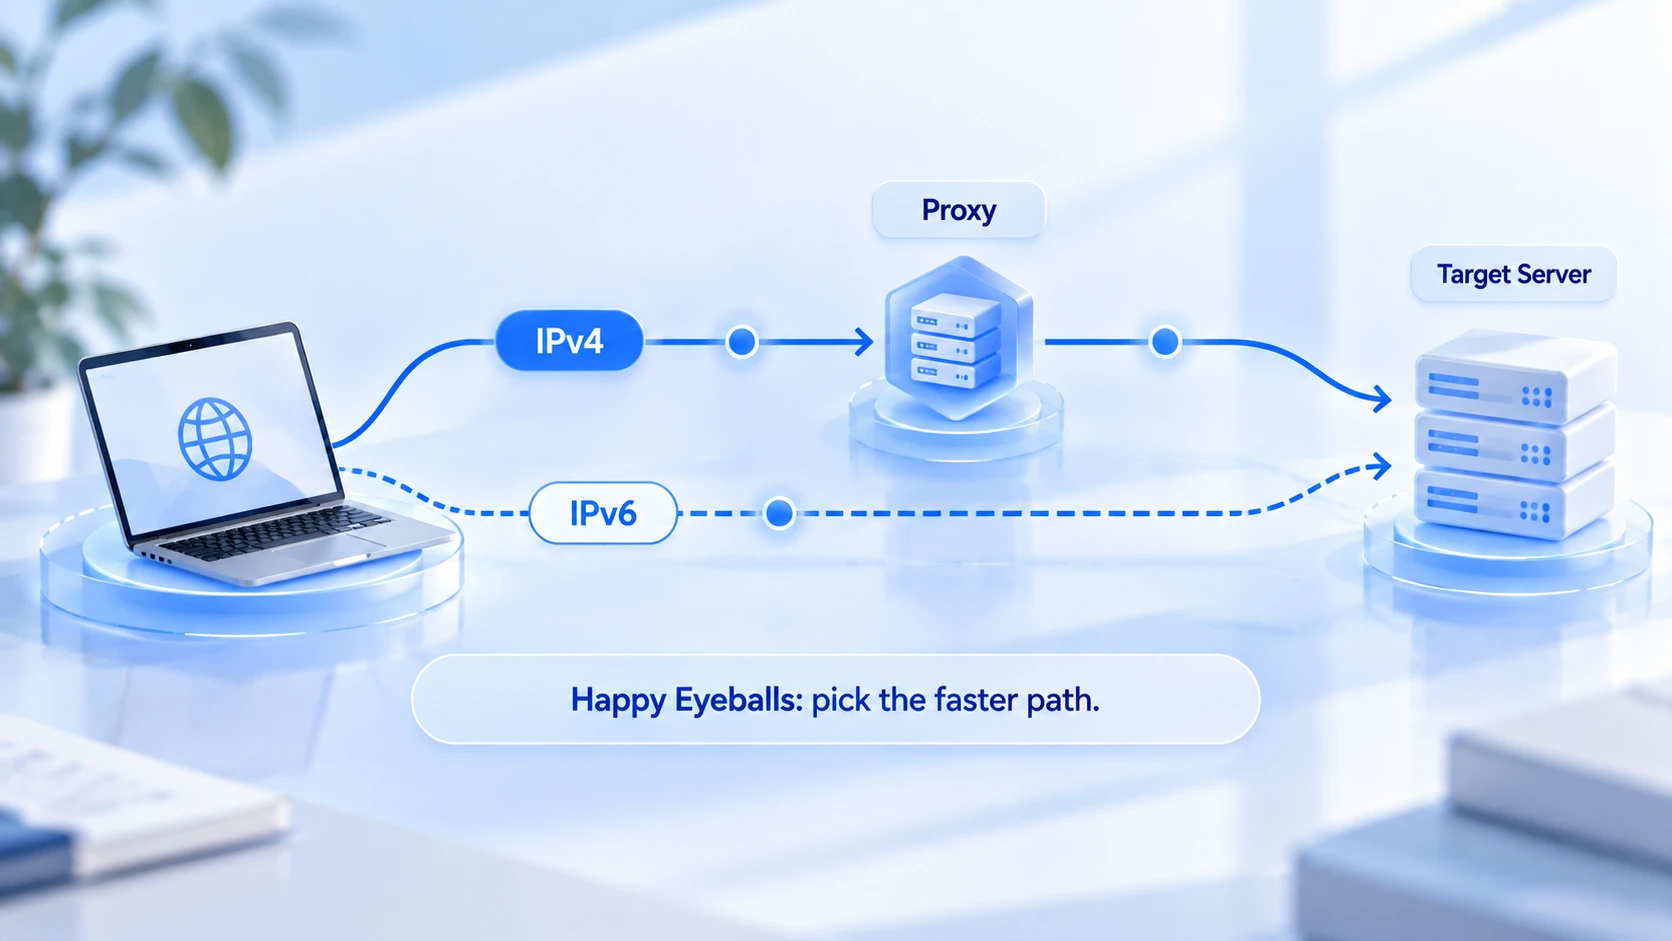
În partea de browser există și mecanismul Happy Eyeballs: când pagina rezolvă atât înregistrarea A, cât și AAAA, browserul încearcă cele două căi în paralel și rămâne la prima care reușește, deci în aceeași sesiune o parte din cereri merg prin IPv4-ul proxy-ului, iar altele prin IPv6-ul local, cu rezultate care pot diferi de la un moment la altul. De reținut că o faptul că DNS returnează o înregistrare AAAA arată doar că domeniul are o adresă IPv6, nu și că browserul o va folosi.
Ai detectat IPv6. E scurgere?
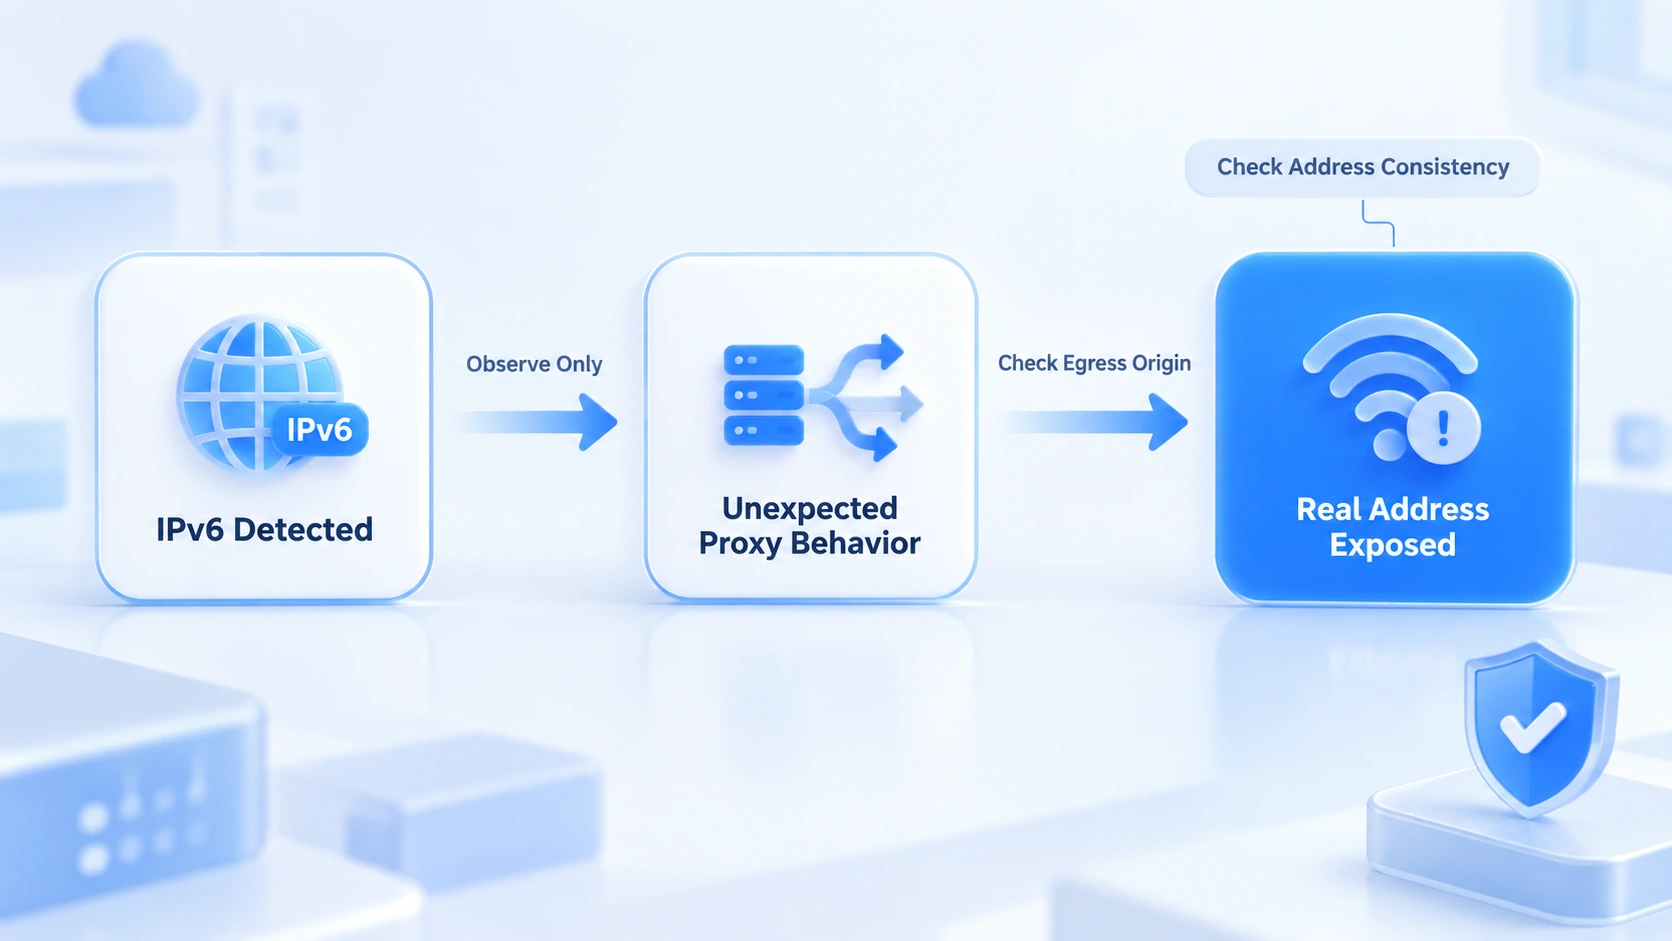
O adresă IPv6 detectată și expunerea IP-ului real sunt lucruri diferite; între ele stă întrebarea cui îi aparține ieșirea. Trei concepte, luate pe rând:
- IPv6 detectat: arată doar că acea conexiune a folosit canalul IPv6, ceea ce nu e o problemă în sine.
- Ieșire în afara proxy-ului așteptat: adresa IPv6 nu a fost atribuită de proxy, deci canalul scapă de sub acoperire, bypass-ul există și trebuie tratat.
- Adresă reală expusă: IPv6-ul aparține furnizorului local de internet, iar regiunea nu corespunde cu cea a proxy-ului: scurgerea e confirmată.
Regula de decizie e una singură: compară furnizorul și regiunea acelui IPv6 cu cele ale proxy-ului. Dacă se potrivesc, proxy-ul are el însuși ieșire IPv6 și totul e în regulă; dacă indică furnizorul local, e bypass. Două detalii care pot induce în eroare: adresele care încep cu fe80 sunt de tip link local, valabile doar în rețeaua locală, și nu reprezintă expunere publică; un test izolat e influențat de cache-ul browserului, de extensii și de logica paginii de verificare, deci nu trage concluzii dintr-o singură măsurătoare.
Test în patru pași: confirmă dacă există bypass
Testul trebuie să stabilească cui aparține ieșirea IPv6; apariția unei adrese pe ecran nu e un motiv de panică în sine. Urmează patru pași, în ordine:
- Verifică dacă mașina are IPv6 public. Oprește proxy-ul și accesează test-ipv6.com: dacă primești un IPv6 public, condițiile pentru bypass există; dacă ai doar adresă link local sau IPv6 nu e suportat, bypass-ul nu e posibil și te poți opri aici.
- Pornește proxy-ul și notează separat ieșirea IPv4 și cea IPv6. Compară furnizorul și regiunea celor două adrese pe pagina de verificare: IPv4 de la proxy și IPv6 de la furnizorul local înseamnă bypass confirmat.
- Adaugă testele de DNS și WebRTC. Acestea două expun calea de rezolvare și informații despre rețeaua locală; citite împreună cu ieșirea IPv6, dau imaginea completă asupra stratului de rețea. Pentru interpretarea valorilor WebRTC, vezi ghidul de trust score Iphey.
- Reia testul după schimbarea condițiilor. Schimbă proxy-ul sau rețeaua și refă primii doi pași: existența bypass-ului depinde de mediul de rețea, iar un rezultat punctual nu poate fi generalizat.
Ai confirmat bypass-ul? Corectează în această ordine
Corecțiile merg dinspre proxy spre sistem, iar fiecare etapă are un obiectiv clar de verificat:
- Verifică acoperirea de protocol a proxy-ului. Întreabă furnizorul dacă pachetul oferă ieșire IPv6 și dacă redirecționarea acoperă destinații IPv6: mulți proxy-uri au doar IPv4, iar asta e cauza cea mai frecventă a bypass-ului.
- Verifică configurația IPv6 a sistemului și a browserului. Vezi dacă IPv6 e activat în setările de rețea ale sistemului și dacă browserul are proxy propriu sau DNS securizat care ocolește clientul proxy.
- Alege una dintre cele trei variante, după caz: treci la un proxy cu suport dual stack; ajustează rutarea la nivel de rețea astfel încât IPv6 să treacă și ea prin proxy; sau restricționează IPv6 după ce evaluezi impactul asupra activității. Restricționarea astupă bypass-ul, dar afectează o parte din rețele și servicii: testează întâi la scară mică înainte de generalizare, pentru că nu e soluția standard.
- Retestează după ajustare. Repetă cei patru pași din secțiunea precedentă, confirmă că ieșirea IPv6 corespunde acum cu proxy-ul și abia apoi reia utilizarea obișnuită.
Cum verifici ieșirea de rețea a mediului în MostMate
MostMate este un browser antidetectabil, iar imaginea de ansamblu a produsului e în Ce este MostMate. În privința IPv6, el se ocupă de configurarea și verificarea din partea mediului, ca complet al fluxului de testare de mai sus:
- Proxy-uri gestionate separat și atribuite pe mediu. Proxy-ul se creează sau se importă într-o listă proprie, apoi se atribuie mediului; după salvare, folosește funcția de test pentru a confirma IP-ul de ieșire, comparând separat sursa configurației și ieșirea efectivă.
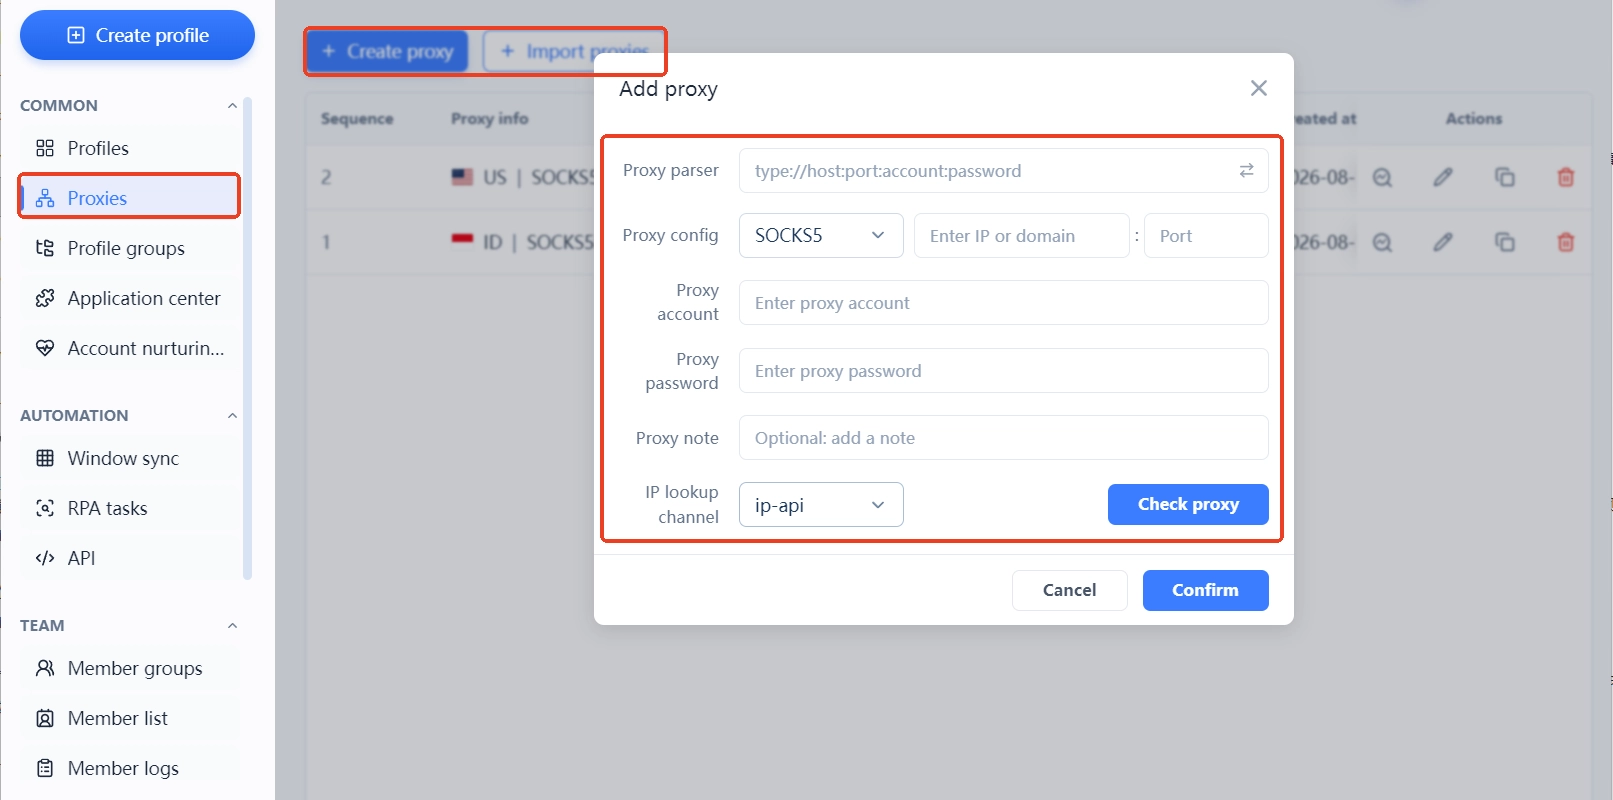
- Verifică ieșirea reală din interiorul mediului, nu doar configurația. Proxy-ul completat în setări nu înseamnă automat trafic trecut prin el: deschide pagina de verificare în interiorul mediului, compară rândurile IPv4 și IPv6, iar ce arată accesul real are prioritate. Logica limitelor izolării este detaliată în articolul Ce este izolarea mediilor.
- Potrivește nivelul WebRTC la verificare. Adresele de rețea obținute prin WebRTC nu trec pe canalul proxy-ului HTTP; setarea pe blocat sau personalizat în mediu elimină o cale de expunere a informațiilor de rețea.
- Reverifică după schimbarea proxy-ului sau a rețelei. Orice modificare de configurare anulează concluziile anterioare: rulează din nou testul în patru pași înainte de punerea în folosință.
O limită trebuie spusă clar: izolarea mediilor și gestionarea amprentelor se ocupă de date și de parametrii de identitate; dacă traficul folosește sau nu IPv6 la nivel de rețea decid capacitățile proxy-ului și rutarea sistemului. Când proxy-ul în sine nu suportă IPv6, rezolvarea vine din partea proxy-ului sau a stratului de rețea, iar configurația mediului nu poate acoperi acest nivel. Pașii de creare și configurare a mediului sunt în articolul Cum începi cu MostMate.
Întrebări frecvente
Folosesc proxy IPv4. Mai contează IPv6?
Da, când mașina are IPv6 public. Într-o rețea dual stack, IPv6 poate ocoli proxy-ul IPv4 și se poate conecta direct; dacă rezultă un bypass depinde de cui îi aparține ieșirea. Fără IPv6 public pe mașină, canalul acesta pur și simplu nu există și, deocamdată, nu ai ce trata.
Cum îmi dau seama dacă IPv6-ul detectat e al proxy-ului sau real?
După furnizor și regiune: dacă corespunde ieșirii proxy-ului, e IPv6-ul proxy-ului; dacă indică furnizorul local de internet și regiunea nu se potrivește, e adresa mașinii conectată direct.
Dacă dezactivez IPv6, problema dispare?
Bypass-ul se astupă, însă conectivitatea unei părți din site-uri și servicii suferă, iar problema proxy-ului rămâne nerezolvată. Mai întâi gândește-te la un proxy cu suport dual stack sau la ajustarea rutării; dacă totuși restricționezi IPv6, validează mai întâi la scară mică că activitatea nu e afectată.
Browserul antidetectabil poate împiedica scurgerea de IPv6?
Nu se poate da o asemenea garanție. Un browser antidetectabil asigură consistența datelor mediului și a parametrilor de identitate, iar ieșirea la nivel de rețea o decid proxy-ul și rutarea sistemului. După configurare, verifică ieșirea reală cu pagina de test în interiorul mediului și ia drept bun rezultatul acestei verificări.
Concluzie
La scurgerile de IPv6 totul se învârte în jurul apartenenței ieșirii: confirmă întâi dacă mașina are IPv6 public, apoi compară ieșirea pentru a stabili bypass-ul și, la final, intervine din partea proxy-ului și a stratului de rețea. Cine administrează mai multe conturi poate descărca MostMate, creează mediile și verifică ieșirea reală a fiecăruia înainte de punere în folosință.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



