
IPv6はあなたを暴露するか:デュアルスタック環境でのIPリーク検出
要点:IPv4プロキシを設定しても、すべての通信がプロキシを経由するとは限りません。デュアルスタック環境ではIPv6がプロキシを迂回してローカルネットワークに直接つながることがあります。検出ページにIPv6アドレスが出たら、まず出口の帰属を確認し、それからリークかどうかを判断しましょう。同じ経験をした方は少なくないはずです。検出サイトではIPv4がプロキシのアドレスに変わっているのに、IPv6対応の検出ページを開くと、見覚えのないアドレスがもう一行並ぶのです。この記事ではその原因、3つの概念の違い、4ステップの検出手順、リーク確認後の切り分けの順序を解説し、最後にMostMateの環境で出口を検証する方法を紹介します。
IPv4プロキシを設定しているのに、なぜIPv6アドレスが出るのか
デュアルスタックとは、端末がIPv4とIPv6の両方のアドレスと経路を持ち、どちらの経路でも通信できる状態を指します。現在、多くの光回線やモバイル回線はデュアルスタックが標準です。光回線終端装置やルーターは端末へIPv4を配ると同時に、グローバルIPv6も1つ割り当てます。プロキシとIPv6の関係は、IPv6の標準(RFC 8200)では2本の独立した経路であり、どちらをプロキシが扱うかは設定次第です。
プロキシがIPv4しかカバーしないケースはよくあります:
- プロキシサーバーがIPv4アドレスしか持たず、IPv6宛てには対応していない。
- プロキシクライアントの仮想NICがIPv4経路だけを引き受け、IPv6のデフォルト経路がローカルゲートウェイに向いたままになっている。
- 振り分けルールがIPv4アドレス帯にしかマッチしない。
- 一部のアプリがシステムプロキシを読み込まず、自分で直接つながる。
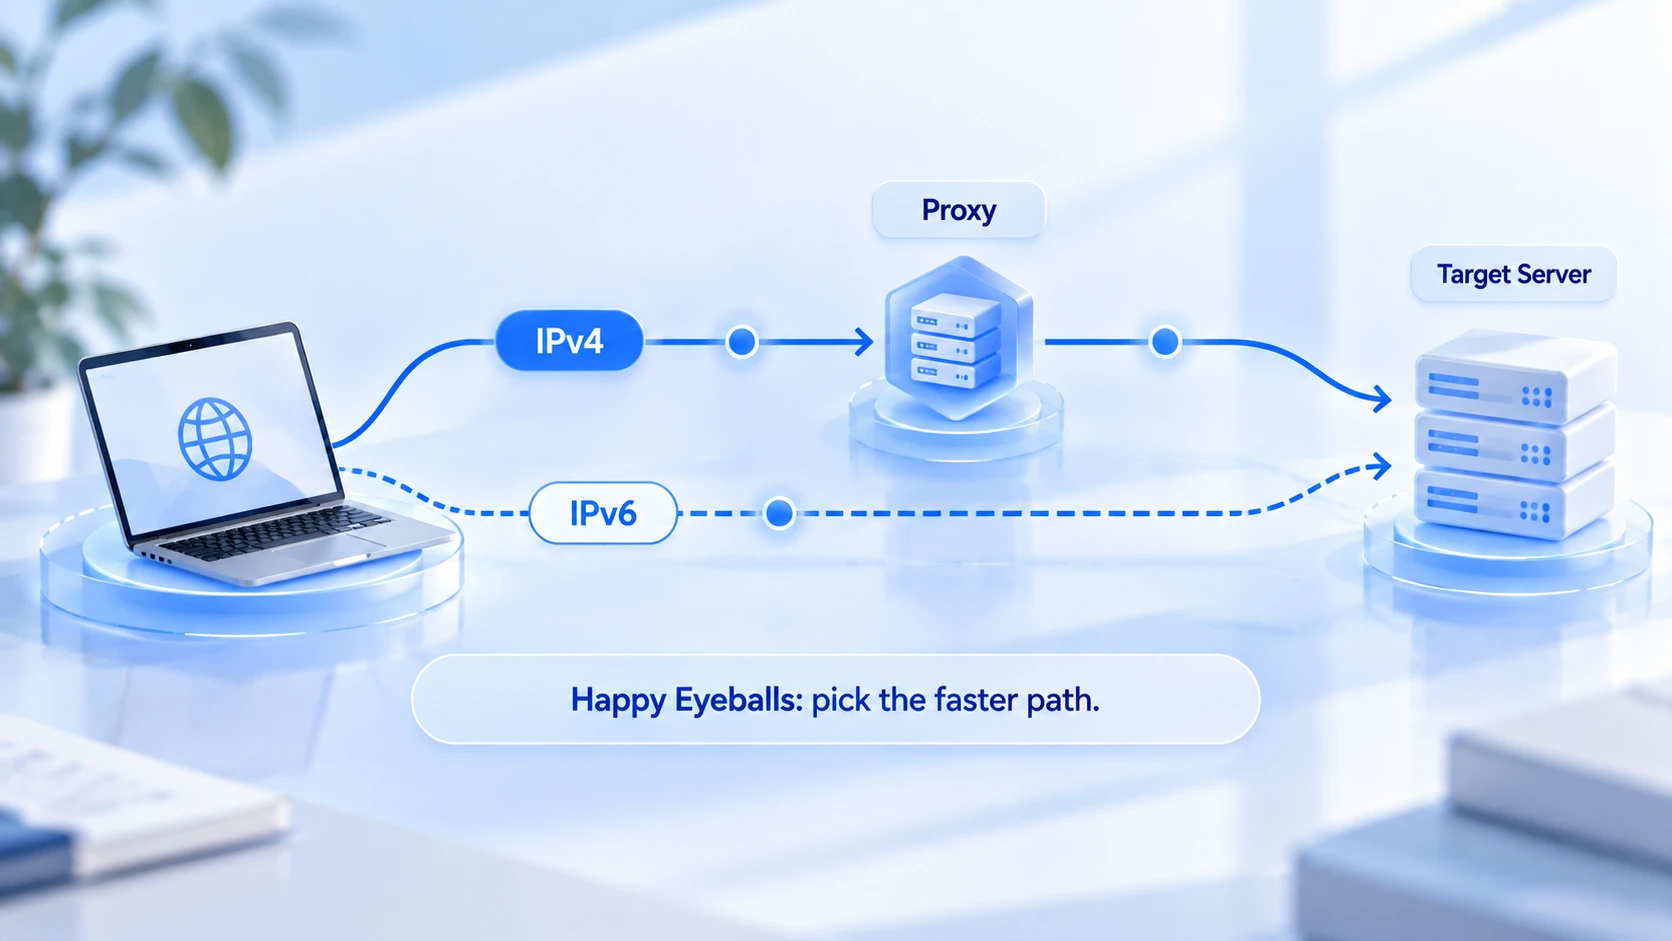
ブラウザー側には「速い方を選ぶ」仕組み(Happy Eyeballs)もあります。1つのページでAレコードとAAAAレコードが同時に引けるとき、ブラウザーは両方の経路を並行して試し、先につながった方を採用します。そのため同じセッションの中でも、ある通信はプロキシのIPv4を、別の通信はローカルのIPv6を通ったりして、結果が毎回変わることがあります。なお、DNSがAAAAレコードを返すのはドメインにIPv6アドレスがあるというだけで、ブラウザーがIPv6でつなぐとは限りません。
IPv6を検出したら、それはリークなのか
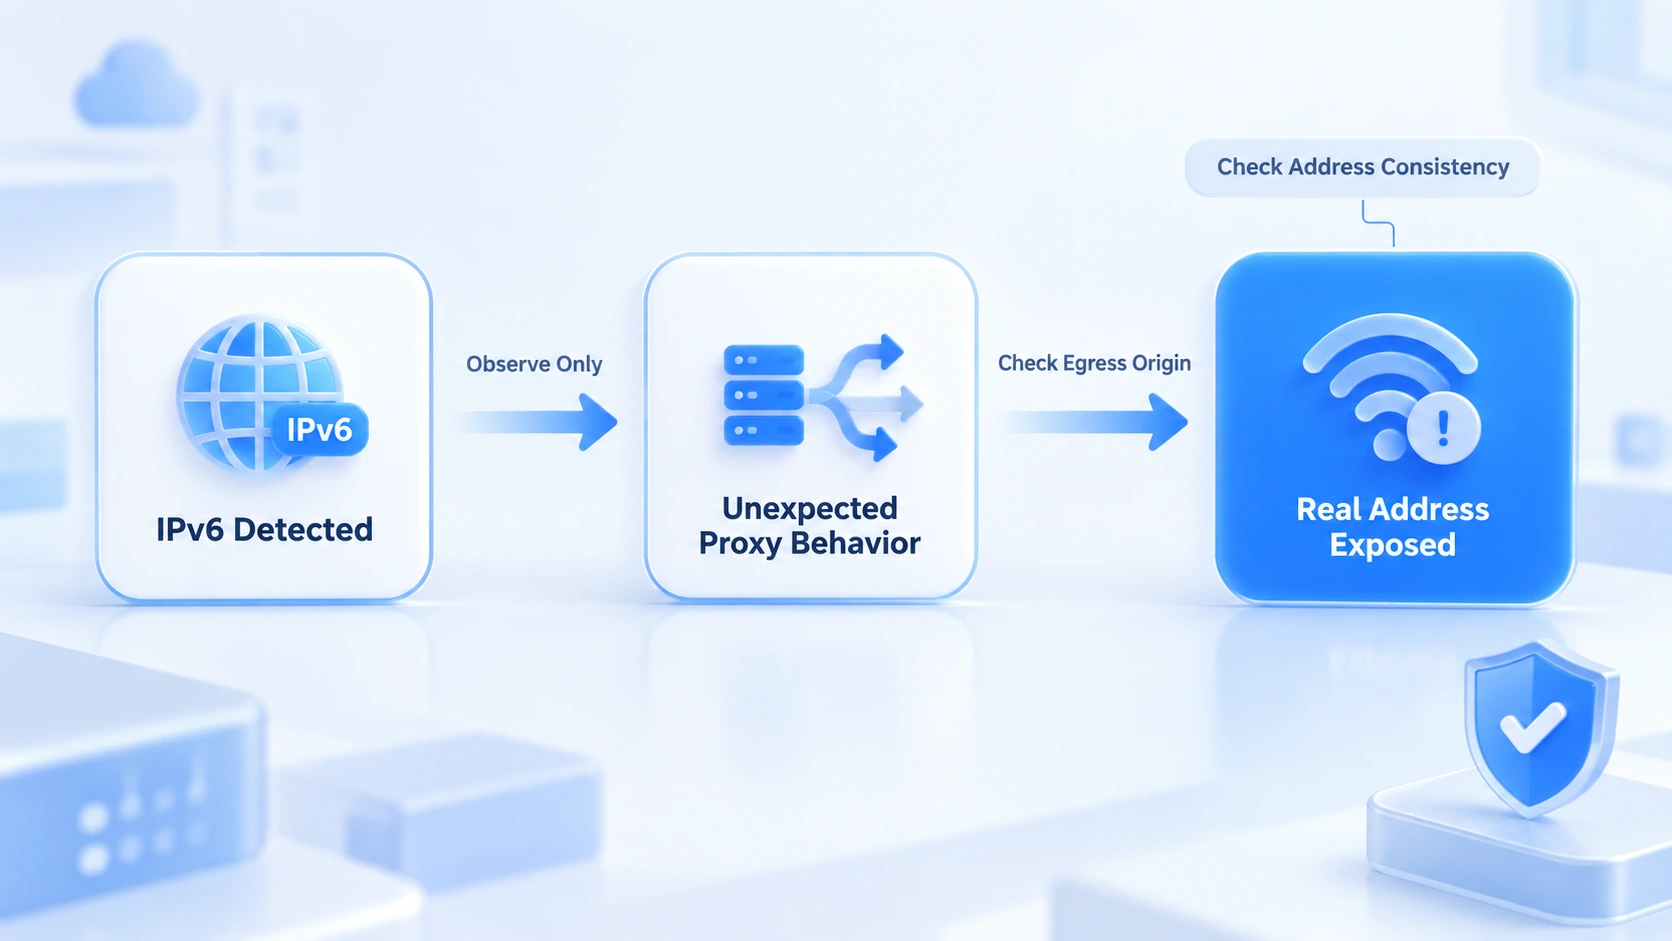
IPv6アドレスを検出することと、本物のIPが晒されることは別物です。間には「出口の帰属」という判断が入ります。3つの概念を分けて見ましょう:
- IPv6を検出した:その通信がIPv6の経路を通っただけで、それ自体は問題ではありません。
- 想定外の経路:IPv6の出口がプロキシに割り当てられたアドレスではない——プロキシがこの経路をカバーしておらず、迂回が成立しているので対処が必要です。
- 本物のアドレスの暴露:IPv6の出口が地元のプロバイダーに帰属し、地域がプロキシの所在地と合わない——リーク確定です。
判定方法はひとつだけです。このIPv6のプロバイダーと地域が、プロキシと一致するかを見る。一致していれば、プロキシ自体がIPv6の出口を持っている正常な状態です。一致せず地元のプロバイダーを指していれば、迂回が起きています。見誤りやすい点が2つあります。fe80で始まるリンクローカルアドレスはLAN内でしか有効でなく、グローバルな暴露には当たりません。また1回のテストはブラウザーのキャッシュ、拡張機能、検出サイトの仕様に左右されるため、1回の結果だけでは結論を出せません。
4ステップ検出:迂回の有無を確認する
検出で確認するのはIPv6の出口が誰のものかであり、ページにアドレスが出ること自体を恐れる必要はありません。順番に4ステップ進めます:
- 端末にグローバルIPv6があるか確認する。プロキシを切って、test-ipv6.comにアクセスして結果を見ます。グローバルIPv6が取得できれば迂回の条件があり、リンクローカルアドレスしか出ないか非対応なら迂回は起こりようがなく、以降の切り分けは省けます。
- プロキシを設定し、IPv4とIPv6の出口をそれぞれ記録する。検出ページで2つのアドレスのプロバイダーと地域を比べます。IPv4がプロキシ、IPv6が地元のプロバイダーなら、迂回の確定です。
- DNSとWebRTCの検出項目も合わせて見る。この2項目は名前解決の経路とローカルネットワークの情報を晒します。IPv6の出口と並べて見れば、ネットワーク層の露出範囲がそろいます。WebRTCの数値の詳しい読み方は、Iphey信頼スコアガイドを参照してください。
- 条件を変えて再テストする。別のプロキシや別のネットワーク環境に変えて、最初の2ステップを繰り返します。迂回の有無はネットワーク環境に依存するため、1か所の結果をそのまま当てはめられません。
迂回を確認したら、この順序で切り分ける
切り分けはプロキシ側からシステム側へ。各ステップで確認する対象が明確です:
- プロキシの対応範囲を確認する。提供元に、プランにIPv6出口があるか、IPv6宛ての転送をカバーするかを尋ねます。IPv4しか持たないプロキシは多く、これが迂回の最もよくある原因です。
- システムとブラウザーのIPv6設定を確認する。OSのネットワーク設定でIPv6の有効状態を確かめ、ブラウザーにプロキシクライアントを迂回する個別のプロキシやセキュアDNSの設定がないかを見ます。
- 必要に応じて3択で対応する:デュアルスタック対応のプロキシに変える。ネットワーク層で経路を調整し、IPv6もプロキシ経由にする。または業務への影響を確認したうえでIPv6を制限する。制限は迂回を塞げますが、一部のネットワークやサービスに影響が出ます。小規模に試してから全体に適用し、これが唯一の正解ではありません。
- 調整後に再テストする。第2節の4ステップ検出を繰り返し、IPv6の出口がプロキシと一致したのを確認してから、日常利用に戻します。
MostMateで環境のネットワーク出口を検証する
MostMate はアンチディテクトブラウザです。製品の全体像はMostMateとはをご覧ください。IPv6に関しては環境側の設定と検証を担い、上記の検出フローと併用します:
- プロキシは独立して管理し、環境ごとに割り当てる。プロキシは専用のプロキシリストで新規作成またはインポートし、環境に割り当てます。保存後にテスト機能で出口IPを確認し、設定元と実際の出口を別々に照合します。
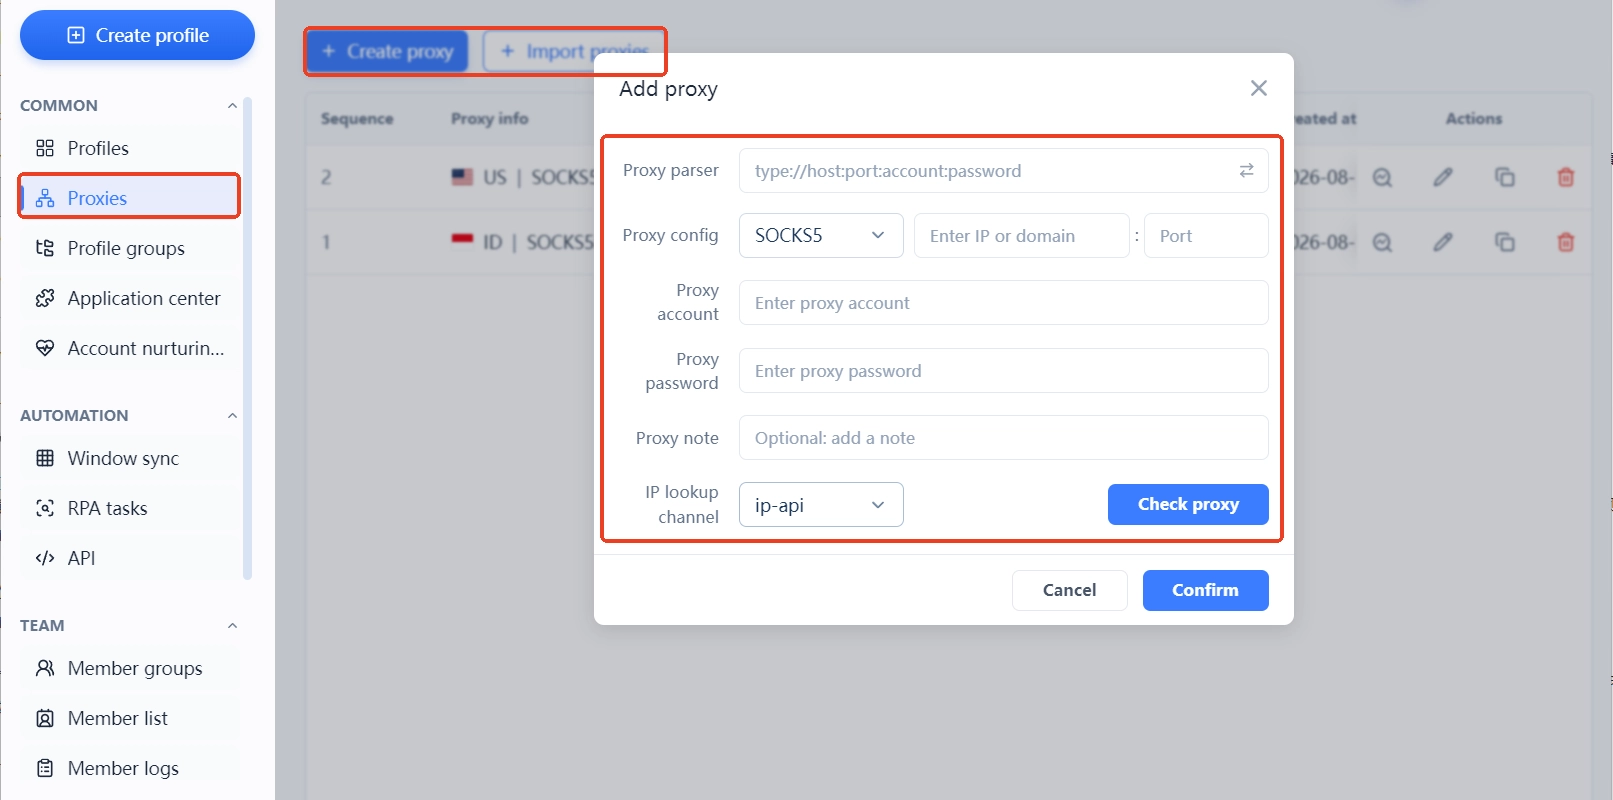
- 実際の出口は環境の中から見る。設定だけを見ても分かりません。プロキシ設定を入力しても通信が通るとは限りません。その環境内で検出ページを開き、IPv4とIPv6の2行の結果を照合し、出口の帰属は実際のアクセスを基準に判断します。分離の境界ロジックは、環境分離とはの記事で詳しく解説しています。
- WebRTCの設定も合わせて点検する。WebRTCが取得するネットワークアドレスはHTTPプロキシの経路を通らないため、環境で「禁止」または「カスタム」にしておくと、ネットワーク情報が漏れる経路を1本減らせます。
- プロキシやネットワークを変えたら再検証する。設定を変更すると以前の検証結果は無効になります。4ステップ検出をもう一度実行してから使い始めましょう。
ひとつ境界をはっきりさせておきます。環境分離と指紋設定が管理するのはデータと識別パラメータであり、ネットワーク層でIPv6を通すかどうかはプロキシの能力とシステムの経路で決まります。プロキシ自体がIPv6に対応していない場合は、プロキシかネットワーク層で対処する必要があり、環境設定では覆いきれません。環境の作成と設定の手順は、MostMateの始め方の記事をご覧ください。
よくある質問
IPv4プロキシを使うなら、IPv6も気にする必要がありますか?
端末にグローバルIPv6がある場合は必要です。デュアルスタック環境ではIPv6がIPv4プロキシを迂回して直接つながることがあり、迂回になるかは出口の帰属で判断します。グローバルIPv6がなければこの経路自体が存在しないので、当面は対応不要です。
検出されたIPv6がプロキシのものか本物かを見分けるには?
プロバイダーと地域の帰属を見ます。プロキシの出口と一致していればプロキシ側のIPv6、地元のプロバイダーを指して地域が合わなければ、端末のアドレスが直接つながっています。
IPv6をオフにすれば解決しますか?
迂回は塞げますが、一部のサイトやサービスの接続性に影響し、プロキシ自体の問題も解決しません。まずはデュアルスタック対応のプロキシへの変更か経路の調整を検討してください。どうしても制限する場合は、小規模に業務への影響を確認してからにしましょう。
アンチディテクトブラウザでIPv6リークを防げますか?
そう断言はできません。アンチディテクトブラウザが管理するのは環境データと識別パラメータの一貫性であり、ネットワーク層の出口はプロキシとシステムの経路で決まります。設定後に環境内で検出ページを使って実際の出口を検証し、その結果を基準にしてください。
おわりに
IPv6リークの核心は出口の帰属にあります。まず端末にグローバルIPv6があるか確認し、次に出口を照合して迂回を判断し、最後にプロキシ側とネットワーク層で対処します。複数アカウントを運用する方は、MostMateをダウンロードして環境を作ったら、各環境の実際の出口を検証してから使い始めてください。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



