
IPv6 会暴露你吗:双栈网络下的 IP 泄露检测
核心结论:挂了 IPv4 代理,不等于所有流量都走了代理——双栈网络里 IPv6 可能绕开代理直连本地网络;检测页出现 IPv6 地址先看出口归属,再判断是不是泄露。不少人都遇到过这个场面:检测站显示 IPv4 已经换成代理地址,换一个支持 IPv6 的检测页,页面上却多出一条没见过的地址。本文讲清这件事的成因、三个概念的区分、四步检测流程和确认泄露后的排查顺序,最后给一段在 MostMate 环境里验证出口的做法。
为什么挂了 IPv4 代理,还会出现 IPv6 地址
双栈网络指设备同时具备 IPv4 与 IPv6 两套地址和路由,两条路都能上网。现在多数宽带和移动网络默认双栈:光猫和路由器给设备分配 IPv4 的同时,也分了一条公网 IPv6。代理与 IPv6 的关系在IPv6 标准(RFC 8200)里是两条独立的通道,代理管哪条、不管哪条,取决于配置。
代理只覆盖 IPv4 的情形很常见:
- 代理服务端只有 IPv4 地址,不支持 IPv6 目标;
- 代理客户端的虚拟网卡只接管了 IPv4 路由,IPv6 默认路由仍指向本地网关;
- 分流规则只匹配 IPv4 地址段;
- 个别应用不读取系统代理,自己直连。
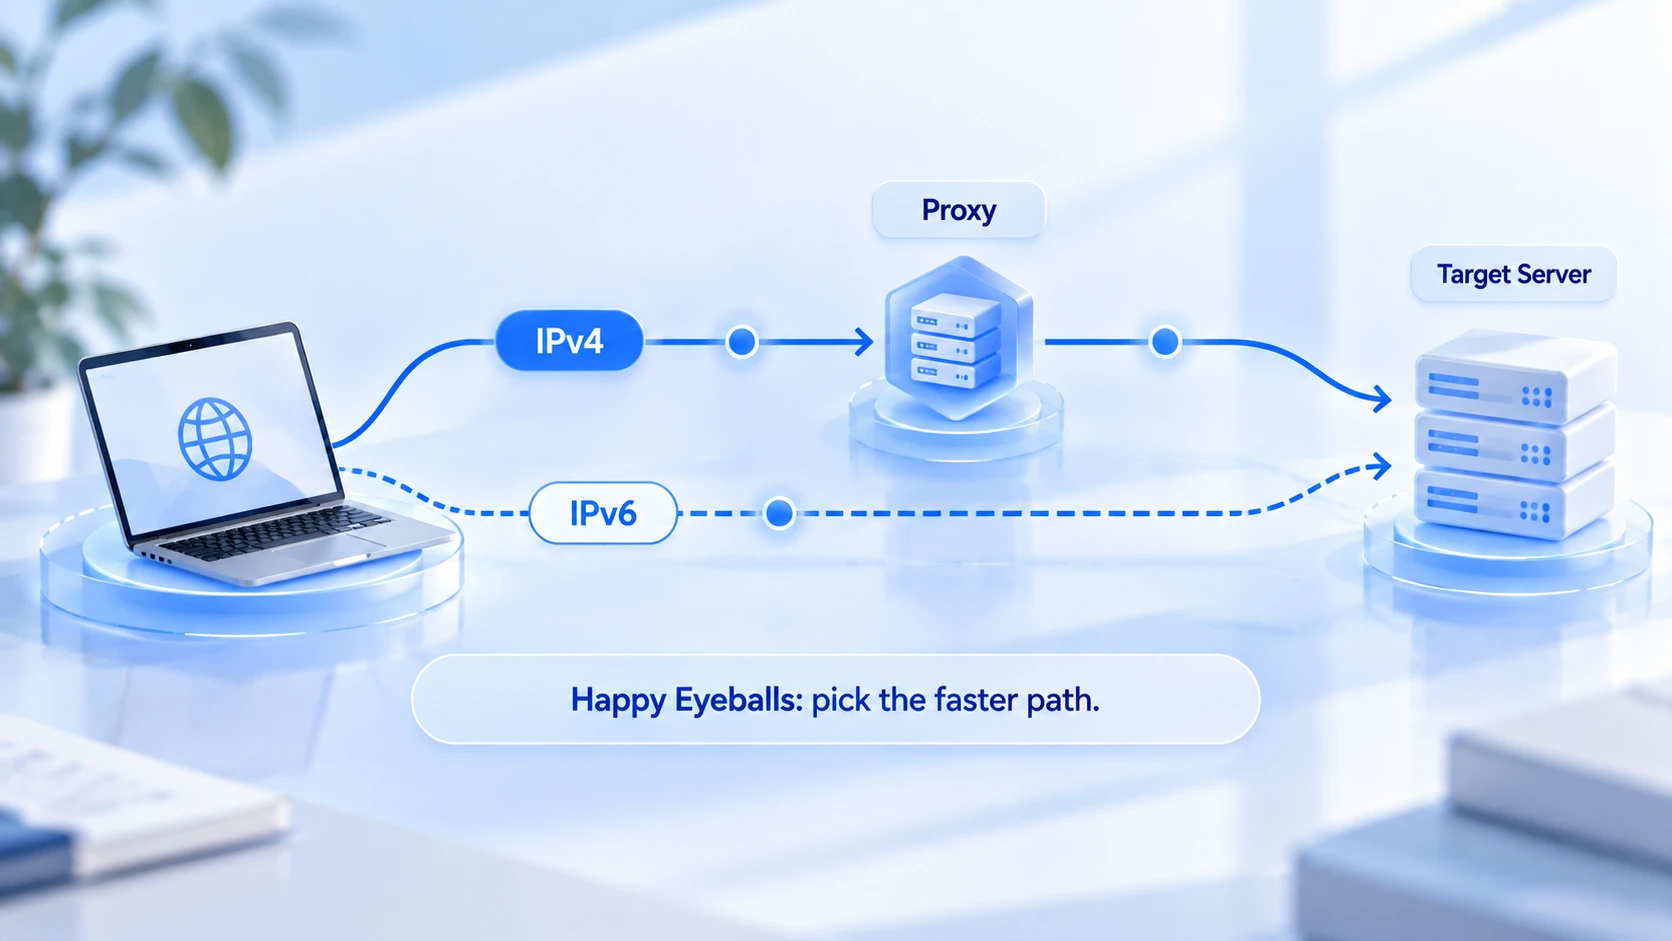
浏览器一侧还有个「择快而行」的机制(Happy Eyeballs):页面同时解析出 A 记录和 AAAA 记录时,浏览器并行尝试两条路,谁先连通用谁——所以同一次会话里,有的请求走代理 IPv4、有的走本地 IPv6,结果可能每次都不一样。另外要注意,DNS 返回 AAAA 记录只说明域名有 IPv6 地址,不等于浏览器就会走 IPv6 连接。
检测到 IPv6,等于泄露了吗
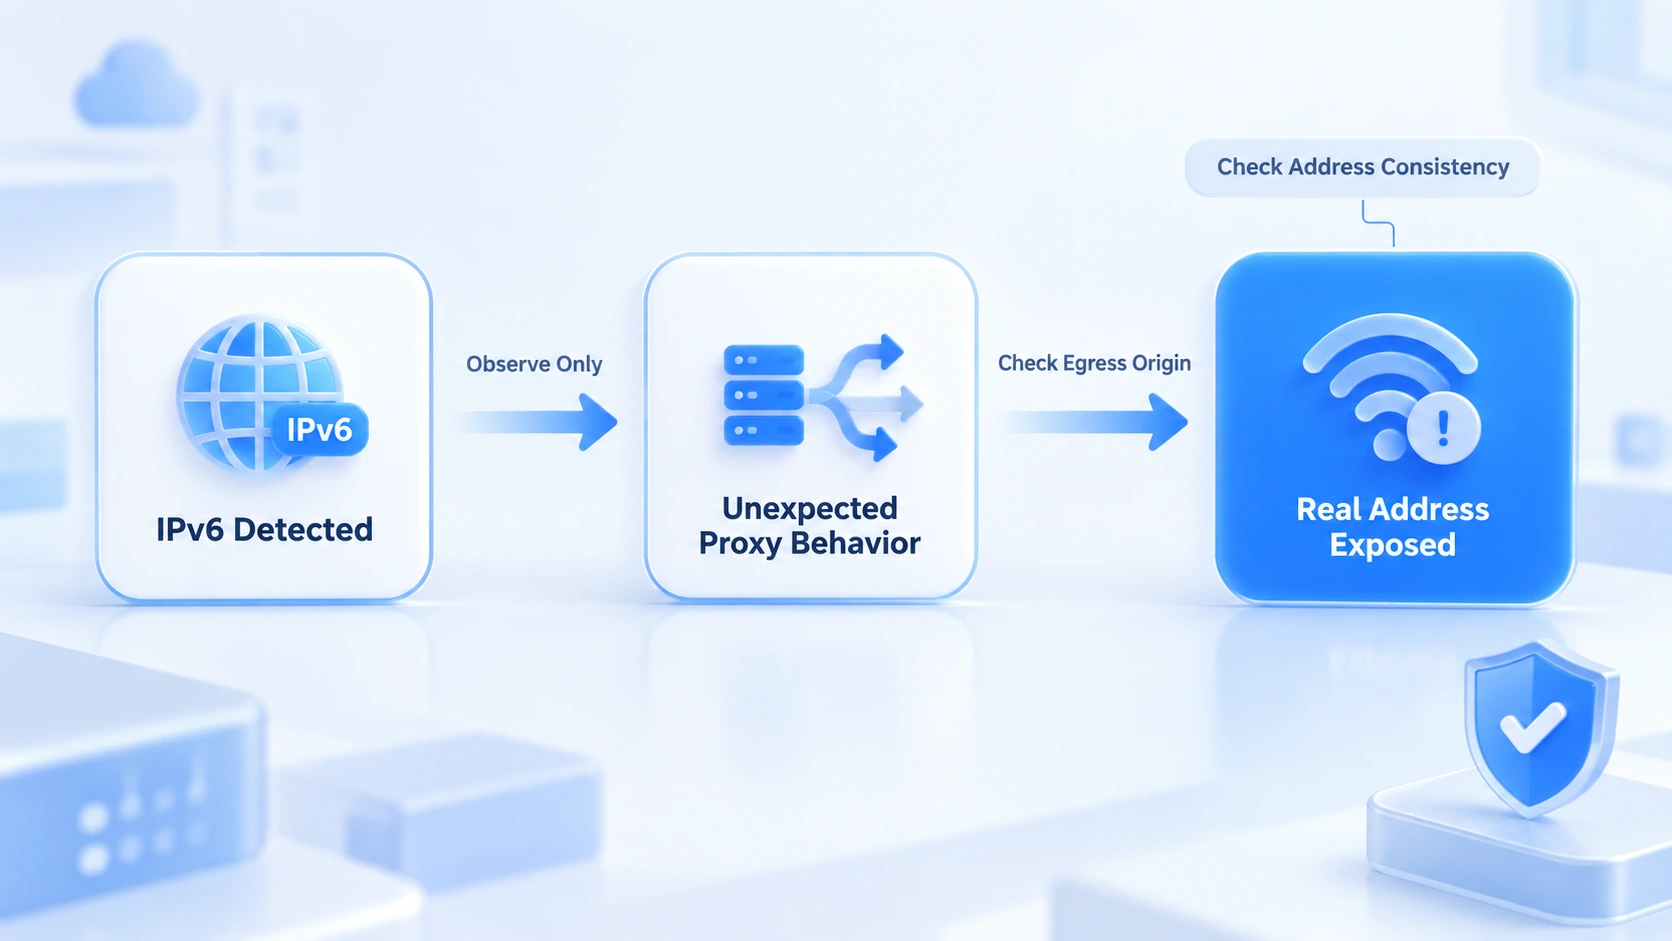
检测到 IPv6 地址和真实 IP 暴露是两件事,中间隔着「出口归属」这个判断。三个概念分开看:
- 检测到 IPv6:只说明这一条连接走了 IPv6 通道,本身不构成问题。
- 未经预期代理:IPv6 出口不是代理分配的地址——说明代理没覆盖这条通道,旁路成立,需要处理。
- 真实地址暴露:IPv6 出口归属于本地宽带运营商,地区与代理所在地对不上——泄露坐实。
判定方法就一条:看这条 IPv6 的运营商和地区,与代理是否一致。一致,说明代理本身有 IPv6 出口,属正常;不一致且指向本地运营商,就是旁路。两个细节别误判:fe80 开头的链路本地地址只在局域网内有效,不算公网暴露;单次测试受浏览器缓存、扩展和检测站逻辑影响,不能凭一次结果下定论。
四步检测:确认有没有旁路
检测要确认的是 IPv6 的出口归谁,页面上出现地址本身不必紧张。按顺序做四步:
- 确认本机有没有公网 IPv6。关掉代理,访问 test-ipv6.com 看结果:能拿到公网 IPv6 说明具备旁路条件;只有链路本地地址或不支持,旁路无从谈起,后续排查可以省了。
- 挂上代理,分别记录 IPv4 与 IPv6 出口。在检测页对照两个地址的运营商与地区:IPv4 是代理、IPv6 是本地运营商,旁路确认。
- 结合 DNS 与 WebRTC 检测项。这两个项目会暴露解析路径与本地网络信息,和 IPv6 出口放在一起看,网络层的暴露面就完整了;WebRTC 读数的详细解读见Iphey 信任分指南。
- 更换条件后复测。换一条代理或换一个网络环境,重复前两步——旁路是否存在与网络环境有关,单点结果不能外推。
确认旁路后,按这个顺序排查
排查顺序从代理侧到系统侧,每一步都有明确的检查对象:
- 查代理的协议范围。向服务商确认套餐是否提供 IPv6 出口、转发是否覆盖 IPv6 目标——很多代理只有 IPv4,这是旁路的最常见来源。
- 查系统与浏览器的 IPv6 配置。确认系统网络设置里 IPv6 的启用状态,浏览器有没有单独的代理或安全 DNS 设置在绕开代理客户端。
- 按需处理,三选一:换支持双栈的代理;在网络层调整路由,让 IPv6 也走代理;或在确认业务影响后限制 IPv6。限制 IPv6 能堵住旁路,但部分网络和服务会受影响,先在小范围测试再全量用,它不是标准答案。
- 调整后复测。重复第二节的四步检测,确认 IPv6 出口已经与代理一致,再恢复日常使用。
在 MostMate 里验证环境的网络出口
MostMate 是一款指纹浏览器,产品全貌见MostMate 是什么;在 IPv6 这件事上,它承担的是环境侧的配置与验证,配合上面的检测流程使用:
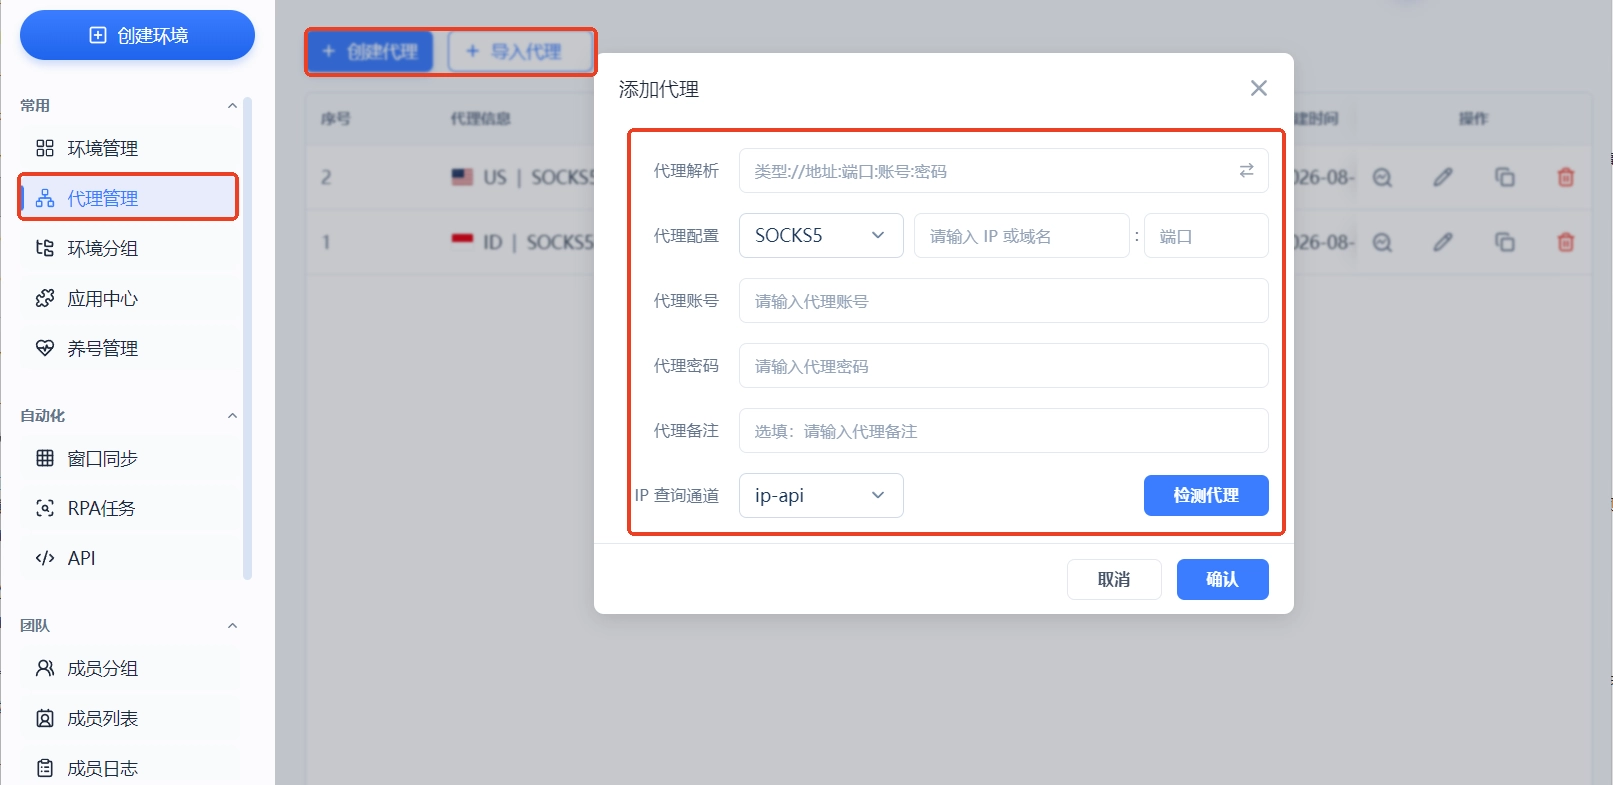
- 代理独立维护、按环境分配。代理先在独立的代理列表里新建或导入,再分配给环境;保存后用测试功能确认出口 IP,配置来源和实际出口分开核对。
- 从环境内看实际出口,不只看配置。代理设置填了不等于流量走了——在该环境内打开检测页,对照 IPv4 与 IPv6 两行结果,出口归属以实际访问为准。隔离的边界逻辑在环境隔离是什么那篇有完整拆解。
- WebRTC 档位配合检查。WebRTC 获取的网络地址不走 HTTP 代理通道,环境里把它设为禁止或自定义,能少一条网络信息暴露的路径。
- 换代理或换网络后重新验证。配置变更会让之前的检测结论失效,按四步检测重跑一遍再投入使用。
一个边界要说清楚:环境隔离与指纹配置管理的是数据与身份参数,网络层走不走 IPv6 由代理能力和系统路由决定。代理本身不支持 IPv6 时,要在代理或网络层处理,环境配置兜不住这一层。环境的创建与配置步骤见MostMate 新手怎么开始那篇。
常见问题
用 IPv4 代理,还需要关注 IPv6 吗?
本机具备公网 IPv6 时需要。双栈网络里 IPv6 可能绕开 IPv4 代理直连,是否构成旁路要看出口归属;本机没有公网 IPv6 时,这条通道不存在,暂不用处理。
如何判断检测到的 IPv6 是代理的还是真实的?
看运营商与地区归属:与代理出口一致,是代理的 IPv6;指向本地宽带运营商、地区对不上,就是本机地址在直连。
关闭 IPv6 是不是就解决问题了?
能堵住旁路,但它会影响部分网站和服务的连通性,也解决不了代理本身的问题。优先考虑换支持双栈的代理或调整路由;确要限制 IPv6,先在小范围验证业务不受影响。
指纹浏览器能阻止 IPv6 泄露吗?
不能下这个结论。指纹浏览器管理的是环境数据与身份参数的一致性,网络层出口由代理和系统路由决定。配置完成后在环境内用检测页验证实际出口,以验证结果为准。
结语
IPv6 泄露的核心在出口归属:先确认本机有没有公网 IPv6,再对照出口判断旁路,最后从代理侧和网络层处理。多账号运营的,下载 MostMate建好环境后,把每个环境的实际出口验证一遍再投入使用。

MOSTMATE
让多账号安全管理更简单
从第一个账号开始,用 MostMate 建立更安全、更智能、更高效的多账号运营方式。
- 环境彼此独立,身份逻辑一致。
- AI 自动化 · 账号健康 · 团队运营



