
Чи видає вас IPv6: перевірка витоку IP у мережі dual stack
Головне: проксі IPv4 не означає, що весь трафік іде через нього; у мережі dual stack IPv6 може оминути проксі та вийти прямо через локальне з'єднання, тож спершу дивіться, кому належить адреса виходу, і лише потім говорите про витік. Цю картину знає чимало користувачів: сторінка перевірки показує IPv4, уже замінений адресою проксі, але на сторінці з підтримкою IPv6 з'являється невідома адреса. У цій статті розберемо, звідки це береться, розрізнимо три поняття, пройдемо тест із чотирьох кроків і порядок виправлень після підтвердження витоку, а наприкінці покажемо, як перевірити мережевий вихід у середовищі MostMate.
Чому з проксі IPv4 з'являється адреса IPv6
Dual stack означає, що пристрій має водночас адресацію та маршрутизацію IPv4 й IPv6, і будь-який із цих двох шляхів сам собою дає вихід в інтернет. Сьогодні більшість дротових і мобільних мереж працюють у dual stack за замовчуванням: модем і роутер видають пристроям IPv4 і водночас публічний IPv6. У стандарті IPv6 (RFC 8200) проксі та IPv6 лишаються двома незалежними каналами: що проксі покриває, а що ні, вирішує конфігурація.
Типовий випадок: проксі охоплює лише IPv4:
- Проксі-сервер має лише адреси IPv4 й не дістається до цілей IPv6;
- Віртуальний адаптер клієнта проксі перехоплює лише маршрутизацію IPv4, а типовий маршрут для IPv6 досі веде до локального шлюзу;
- Правила розподілу трафіку враховують лише діапазони адрес IPv4;
- Окремі застосунки ігнорують системний проксі та з'єднуються самостійно.
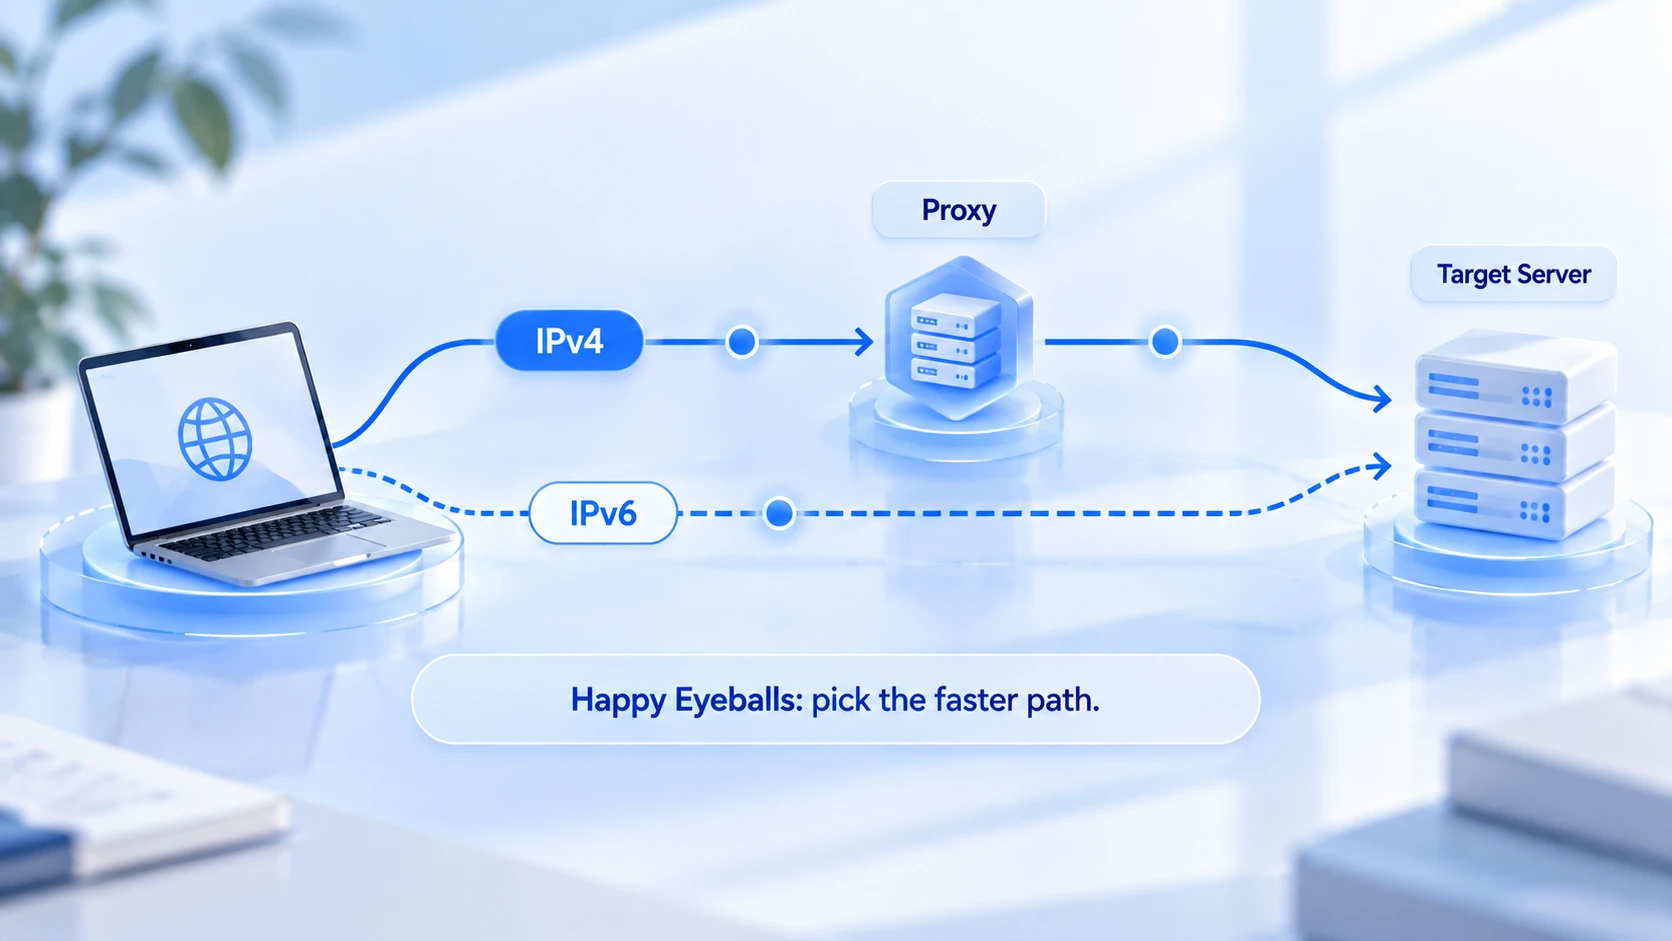
Зі сторони браузера додається механізм Happy Eyeballs: коли сторінка отримала й запис A, і AAAA, браузер паралельно пробує обидва шляхи й залишається на тому, що відповів першим; упродовж однієї сесії частина запитів іде через IPv4 проксі, частина через локальний IPv6, і результат щоразу може бути іншим. Врахуйте: запис AAAA у відповіді DNS свідчить лише про те, що в домену є адреса IPv6, а не про те, що браузер справді нею скористається.
Виявлено IPv6. Це вже витік?
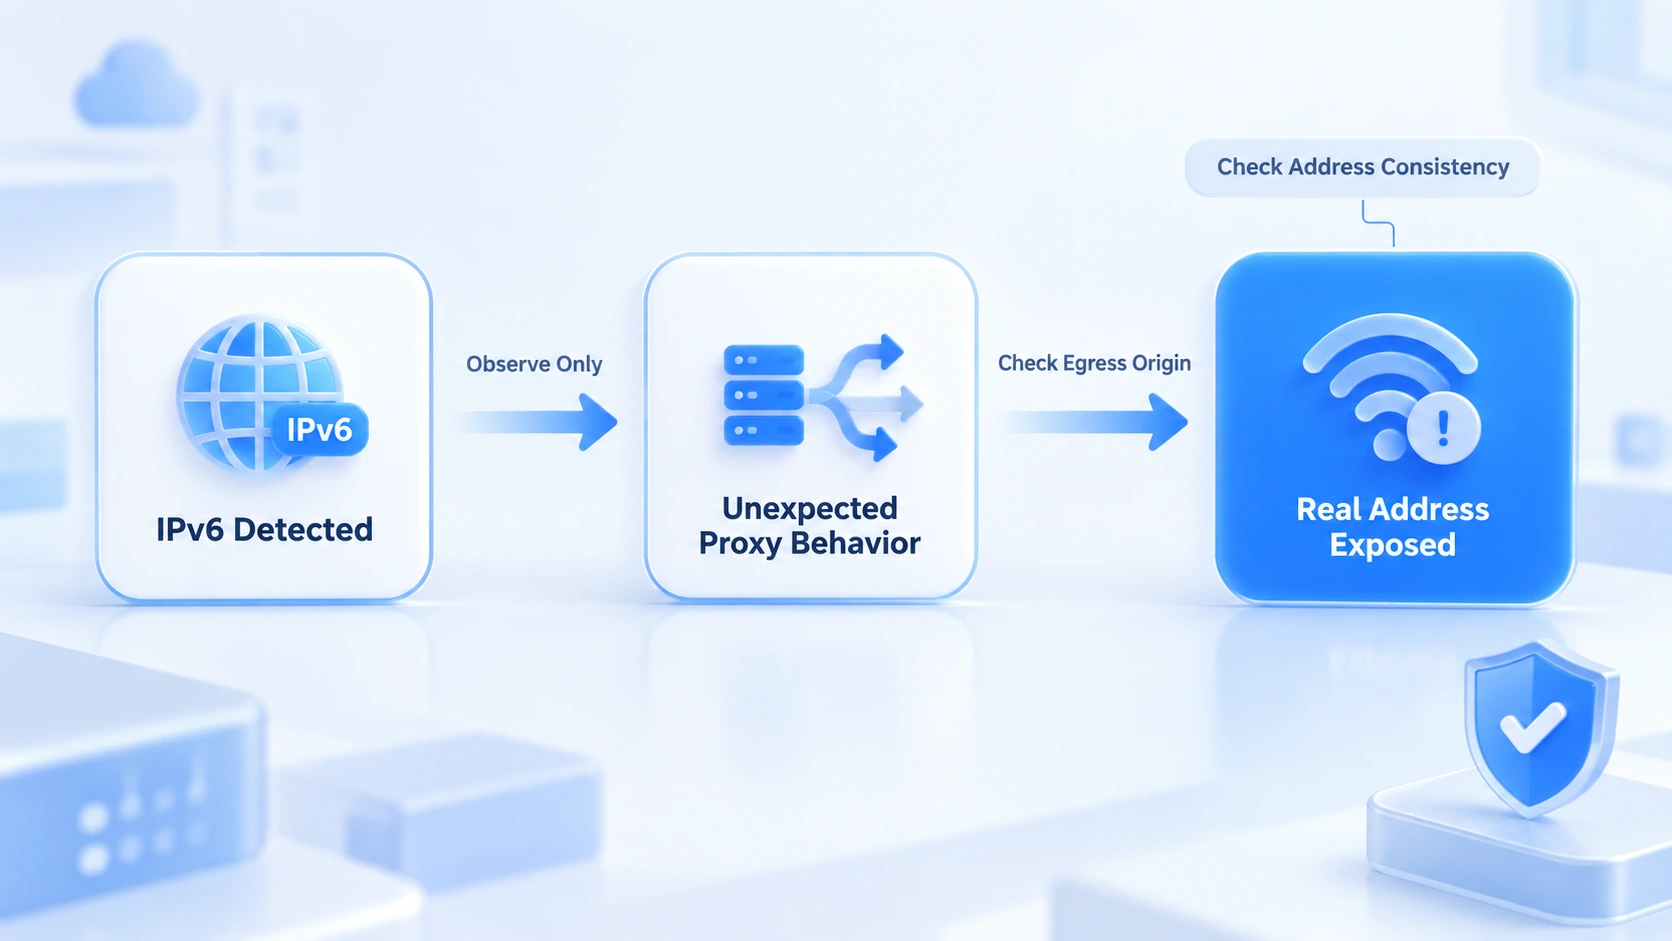
Виявлена адреса IPv6 і розкриття справжнього IP є різними речами: між ними стоїть питання про те, кому належить вихід. Три поняття розберемо окремо:
- Виявлено IPv6: показує лише, що це з'єднання пішло каналом IPv6, і саме собою проблемою не є.
- Вихід повз очікуваний проксі: адресу IPv6 не видав проксі, отже канал вийшов з-під покриття, обхід існує і потребує дії.
- Розкрито справжню адресу: IPv6 належить місцевому провайдеру, а регіон не збігається з регіоном проксі: витік підтверджено.
Правило одне: порівняйте провайдера й регіон цієї адреси IPv6 з даними проксі. Збігається: у самого проксі є вихід IPv6, і це норма. Вказує на місцевого провайдера: це обхід. Два моменти, де легко помилитися: адреси, що починаються з fe80, це адреси link-local, чинні лише в локальній мережі, публічною експозицією вони не вважаються; разовий тест залежить від кешу браузера, розширень і логіки сторінки перевірки, тож висновок за одним вимірюванням робити не можна.
Тест із чотирьох кроків: перевіряємо, чи є обхід
Завдання тесту: установити, кому належить вихід IPv6; сама адреса на екрані приводу для паніки не дає. Пройдіть чотири кроки по черзі:
- Перевірте, чи має машина публічний IPv6. Вимкніть проксі та відкрийте test-ipv6.com: публічний IPv6 означає, що умови для обходу є; лише link-local адреса або відсутність підтримки IPv6 означають, що обхід неможливий, і подальшу перевірку можна пропустити.
- Увімкніть проксі й зафіксуйте окремо вихід IPv4 та IPv6. Порівняйте провайдера й регіон обох адрес на сторінці перевірки: IPv4 від проксі та IPv6 від місцевого провайдера означають підтверджений обхід.
- Додайте перевірки DNS і WebRTC. Ці два пункти розкривають шлях резолвінгу та дані локальної мережі; разом із виходом IPv6 вони дають повну картину мережевого шару. Як читати покази WebRTC, розібрано в посібнику з trust score Iphey.
- Повторіть тест у нових умовах. Змініть проксі або мережу та заново пройдіть перші два кроки: існування обходу залежить від мережевого оточення, а поодинокий результат узагальнювати не можна.
Обхід підтверджено? Виправляйте в такому порядку
Виправлення йдуть від проксі до системи, і кожен етап має свій об'єкт перевірки:
- Перевірте протокольне охоплення проксі. Запитайте в провайдера, чи є в тарифі вихід IPv6 і чи покриває перенаправлення цілі IPv6: у багатьох проксі лише IPv4, і це найчастіша причина обходу.
- Перевірте налаштування IPv6 системи та браузера. Переконайтеся, чи увімкнено IPv6 в мережевих налаштуваннях системи, і чи немає в браузера власного проксі або безпечного DNS в обхід клієнта проксі.
- Виберіть один із трьох варіантів: перейти на проксі з підтримкою dual stack; перебудувати маршрутизацію на мережевому рівні так, щоб IPv6 також ішов через проксі; або обмежити IPv6 після оцінки впливу на бізнес. Обмеження закриває обхід, але зачіпає частину мереж і сервісів: спершу перевірте на малому масштабі й лише потім упроваджуйте всюди, готової відповіді тут немає.
- Після змін повторіть тест. Знову пройдіть чотири кроки з попереднього розділу, переконайтеся, що вихід IPv6 тепер збігається з проксі, і лише тоді повертайтеся до звичайної роботи.
Як перевірити мережевий вихід середовища в MostMate
MostMate це антидетект-браузер, повний огляд продукту в статті Що таке MostMate. Щодо IPv6 він відповідає за налаштування й перевірку з боку середовища та доповнює описаний вище тест:
- Проксі ведуться окремо та призначаються за середовищами. Проксі створюється або імпортується в окремому списку, потім призначається середовищу; після збереження скористайтеся функцією тесту, щоб підтвердити вихідний IP, і звіряйте джерело конфігурації та фактичний вихід окремо.
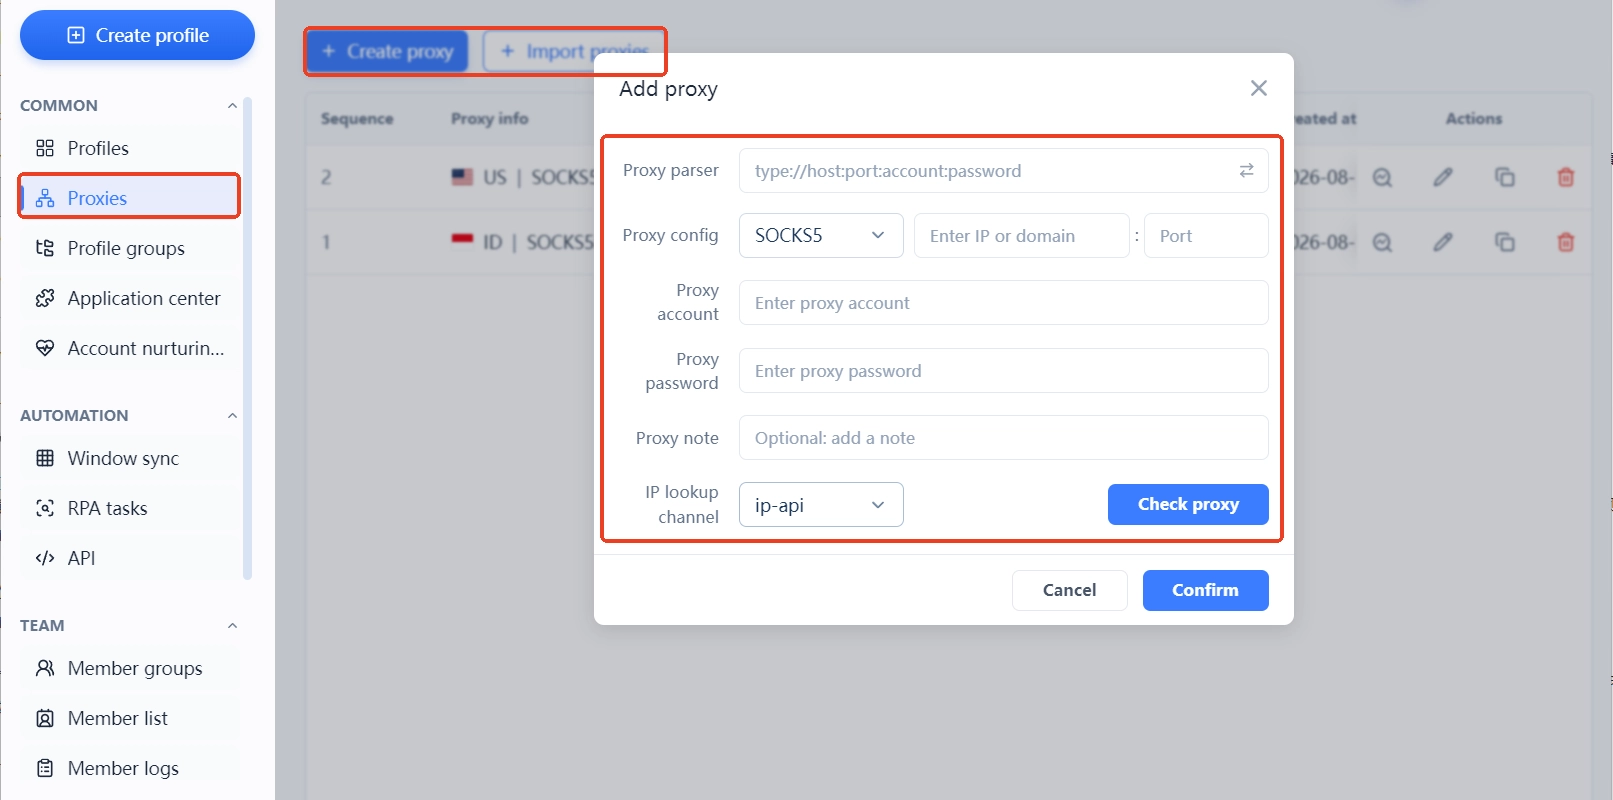
- Дивіться на фактичний вихід ізсередини середовища, а не лише на конфігурацію. Заповнений у налаштуваннях проксі не гарантує, що трафік іде через нього: відкрийте сторінку перевірки всередині середовища, зіставте рядки IPv4 та IPv6, і пріоритет має те, що показує реальний доступ. Логіку меж ізоляції розібрано в статті Що таке ізоляція середовищ.
- Погодуйте рівень WebRTC під час перевірки. Мережеві адреси, отримані через WebRTC, не ідуть каналом HTTP-проксі; режим «заборонено» або «власне значення» в середовищі прибирає один шлях витоку мережевих даних.
- Перевірте повторно після зміни проксі або мережі. Будь-яка зміна конфігурації знецінює попередні висновки: заново пройдіть чотирикроковий тест, перш ніж вводити середовище в роботу.
Один кордон позначимо чітко: ізоляція середовищ і керування фінгерпринтами працюють із даними та параметрами ідентичності; чи піде трафік на мережевому рівні через IPv6, визначають можливості проксі та маршрутизація системи. Коли сам проксі не підтримує IPv6, рішення лежить на боці проксі або мережевого шару, і конфігурація середовища цей рівень не прикриє. Кроки створення та налаштування середовища описано в статті Як почати роботу з MostMate.
Часті запитання
З проксі IPv4 чи потрібно стежити за IPv6?
Потрібно, якщо машина має публічний IPv6. У мережі dual stack IPv6 може оминути проксі IPv4 та з'єднатися напряму; чи буде це обхід, вирішує належність адреси виходу. Без публічного IPv6 на машині цей канал просто відсутній, і поки робити нічого не треба.
Як зрозуміти, виявлений IPv6 від проксі чи справжній?
За провайдером і регіоном: збігається з виходом проксі, отже це IPv6 проксі; вказує на місцевого провайдера й регіон не той, отже справжня адреса з'єднується напряму.
Якщо вимкнути IPv6, проблема зникне?
Обхід закриється, але постраждає зв'язок із частиною сайтів і сервісів, а проблема самого проксі лишиться. Спершу подумайте про проксі з підтримкою dual stack або про перебудову маршрутизації; якщо все ж обмежуєте IPv6, спочатку переконайтеся на малому масштабі, що бізнес не страждає.
Чи зупинить антидетект-браузер витік IPv6?
Гарантії тут дати не можна. Такий браузер відповідає за узгодженість даних середовища й параметрів ідентичності, а виходом на мережевому рівні керують проксі та маршрутизація системи. Після налаштування перевірте фактичний вихід сторінкою тесту всередині середовища й опирайтеся на результат цієї перевірки.
Підсумок
У витоках IPv6 усе зводиться до належності виходу: спершу переконайтеся, чи має машина публічний IPv6, потім порівняйте вихід і оцініть обхід, а наприкінці працюйте з боку проксі та мережевого шару. Тим, хто веде безліч акаунтів: завантажте MostMate, створіть середовища та перевірте фактичний вихід кожного з них перед введенням у роботу.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



