
Nag-leleak ba ang IPv6: Pagtukoy sa IP leak sa dual-stack network
Buod: hindi sapat ang pagkabit ng IPv4 proxy para masabing dadaan sa proxy ang lahat ng trapiko, dahil sa dual-stack network, maaaring lumusot ang IPv6 sa proxy at kumonekta nang diretso sa lokal na network; kapag may lumitaw na IPv6 address sa detection page, tingnan muna kanino nakatalaga ang outbound bago hatulan kung leak nga. Marami nang nakaranas nito: ipinapakita ng detection site na napalitan na ng proxy address ang IPv4, pero kapag lumipat sa page na sumusuporta sa IPv6, may dagpang address doon na hindi mo kilala. Ipapaliwanag sa artikulong ito ang sanhi ng sitwasyong ito, ang pagkakaiba ng tatlong konsepto, ang apat na hakbang na pag-check at ang sunod-sunod na pagsusuri kapag kumpirmadong may leak; sa dulo, may paraan ding i-verify ang outbound sa loob ng MostMate.
Bakit lilitaw pa rin ang IPv6 address kahit may IPv4 proxy
Ang dual-stack network ay nangangahulugang mayroon ang device ng sabay na IPv4 at IPv6 address at routing, at kayang gumamit ng internet sa alinmang landas. Sa ngayon, karamihan sa broadband at mobile network ay dual-stack by default: habang nagbibigay ang modem at router ng IPv4 sa device, nagbibigay din sila ng isang pampublikong IPv6. Ayon sa IPv6 standard (RFC 8200), dalawang magkahiwalay na channel ang dalawang ito; kung aling channel ang hahawakan ng proxy ay nakasalalay sa configuration.
Karaniwan ang proxy na sumasaklaw lang sa IPv4:
- IPv4 lang ang address ng proxy server at hindi sinusuportahan ang mga IPv6 target.
- Ang virtual network adapter ng proxy client ay humahawak lang sa IPv4 routing; nananatiling nakaturo sa lokal na gateway ang default na IPv6 route.
- Ang mga split rule ay tumutugma lang sa mga hanay ng IPv4 address.
- May ilang app na hindi bumabasa ng system proxy at kumokonekta nang diretso mag-isa.
May isa pang mekanismo ang browser na tinatawag na Happy Eyeballs, o ang 'pinakamabilis ang panalo': kapag sabay na lumabas ang A record at AAAA record ng isang page, sinusubukan ng browser ang dalawang landas nang sabay at pinipili ang unang kumonekta. Kaya sa iisang session, may mga request na dumadaan sa IPv4 ng proxy at mayroon namang sa lokal na IPv6, at maaaring mag-iba ang resulta sa bawat pagkakataon. Tandaan din: ang pagbabalik ng DNS ng AAAA record ay nangangahuluga lang na may IPv6 address ang domain; hindi ito ginagarantiya na IPv6 ang koneksyon ng browser.
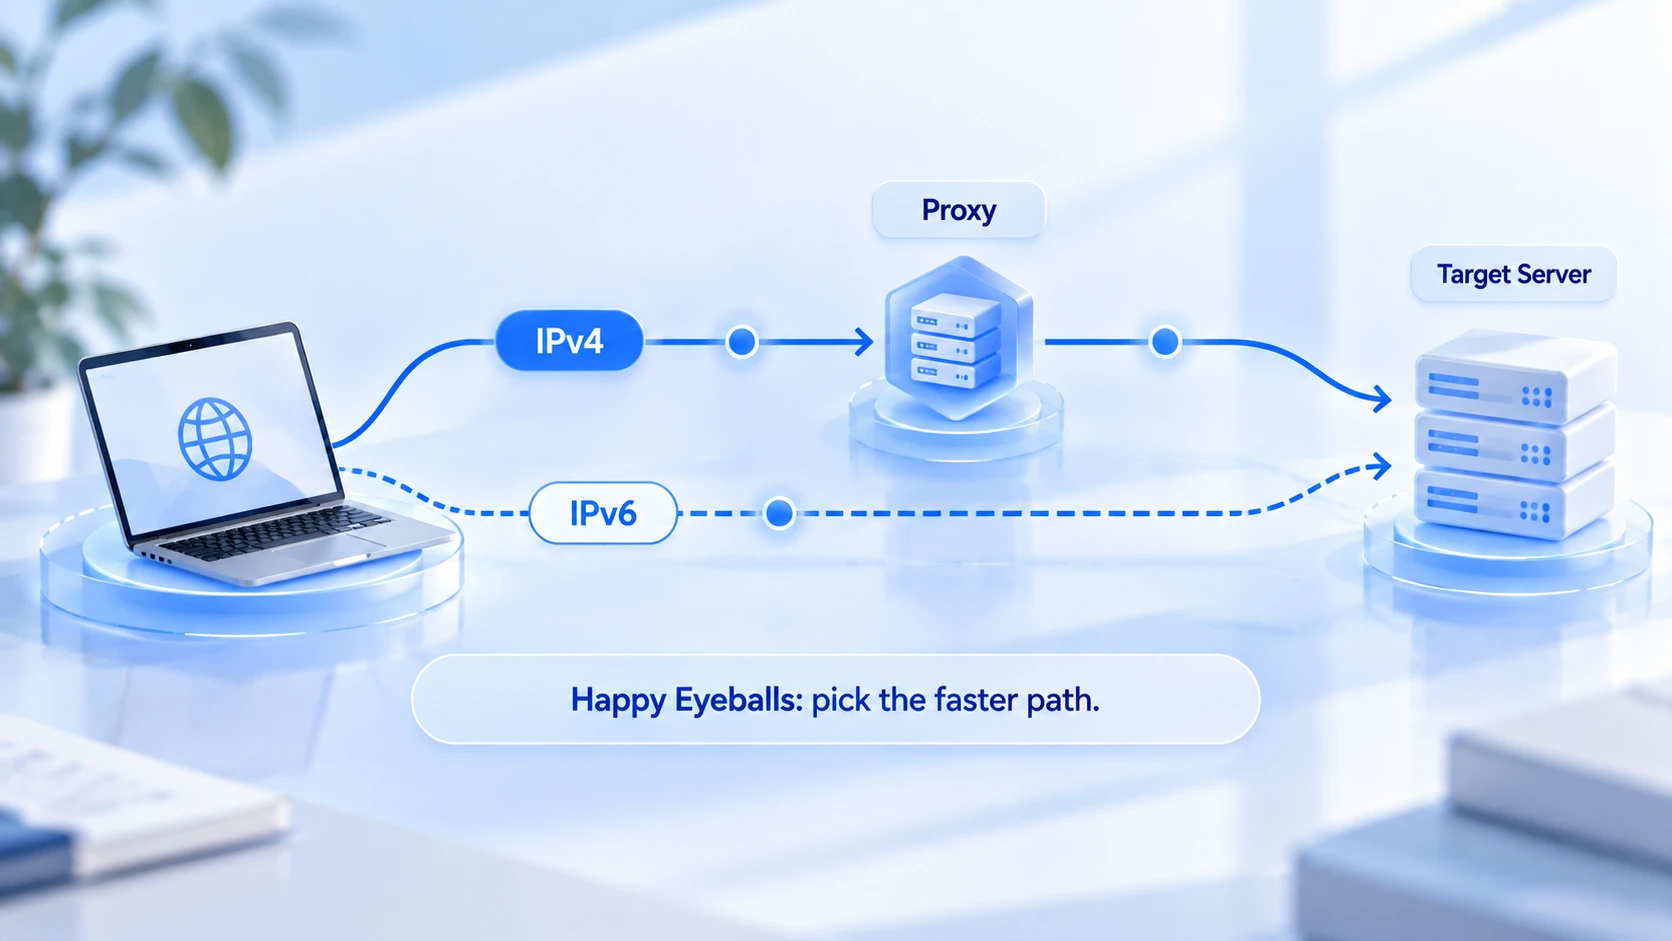
Nakita ang IPv6: leak na ba ito?
Magkaibang bagay ang pagkakita ng IPv6 address at ang pagkakalantad ng tunay na IP; sa pagitan ng dalawa ay nakatayo ang hatol na kung kanino nakatalaga ang outbound. Tingnan nang hiwalay ang tatlong konsepto:
- Nadetect na IPv6: ang ibig sabihin lang nito ay napunta sa IPv6 channel ang koneksyong ito; sa sarili nitong hindi ito problema.
- Hindi inaasahang proxy: ang outbound ng IPv6 ay address na hindi galing sa proxy, ibig sabihin, hindi sumasaklaw ang proxy sa channel na ito, may bypass na, at kailangan itong ayusin.
- Nalantad ang tunay na address: ang outbound ng IPv6 ay nakatalaga sa lokal na broadband operator at hindi tugma ang lokasyon sa kinaroroonan ng proxy—kumpirmadong leak.
Isa lang ang paraan ng paghatol: tingnan kung tugma ang operator at lokasyon ng IPv6 na ito sa proxy. Kung tugma, may sariling IPv6 outbound ang proxy at normal ito; kung hindi tugma at nakaturo sa lokal na operator, bypass nga. Dalawang detalye na huwag maling hatulan: ang mga link-local address na nagsisimula sa fe80 ay may bisa lang sa lokal na network at hindi ito pampublikong pagkakalantad; at ang isang beses na test ay naaapektuhan ng browser cache, ng mga extension at ng lohika ng detection site, kaya huwag maghatol batay sa isang resulta lang.
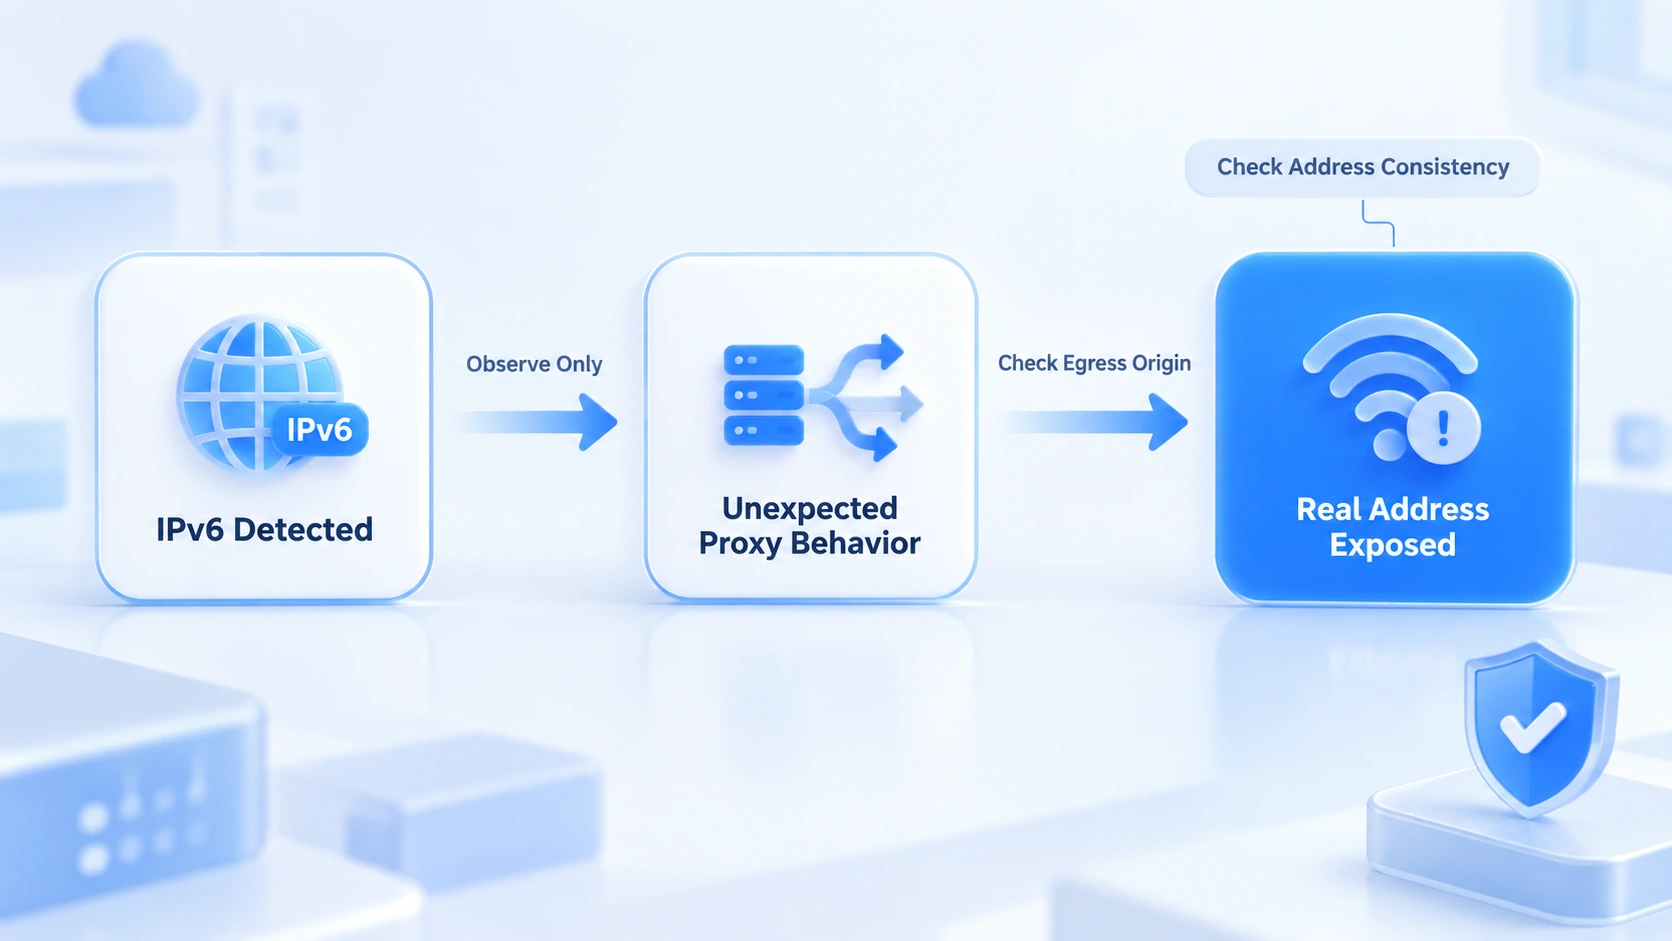
Apat na hakbang: kumpirmahin kung may bypass
Ang dapat kumpirmahin sa pag-check ay kanino nakatalaga ang outbound ng IPv6; hindi ka dapat mabahala sa paglitaw mismo ng address sa page. Gawin ang apat na hakbang sa sunod:
- Tingnan muna kung may pampublikong IPv6 ang device. Patayin ang proxy, buksan ang test-ipv6.com at tingnan ang resulta: kung nakakuha ng pampublikong IPv6, posible ang bypass; kung link-local lang o hindi man suportado, walang pag-uusapan ang bypass at maaring laktawan na ang pagsusuri.
- Magkabit ng proxy at itala ang outbound ng IPv4 at IPv6 nang hiwalay. Ihambing sa detection page ang operator at lokasyon ng dalawang address: kung IPv4 ay proxy at IPv6 ay lokal na operator, kumpirmadong bypass.
- Isama ang mga DNS at WebRTC na aytem sa pag-check. Inilalantad ng dalawang ito ang resolution path at impormasyon ng lokal na network; kapag pinagsama sa outbound ng IPv6, kumpleto ang nakikita sa network layer. Para sa detalyadong pagbasa ng WebRTC na reading, tingnan ang Iphey trust score guide.
- Ulitin ang pag-check pagkatapos palitan ang kondisyon. Magpalit ng proxy o ng network environment at ulitin ang unang dalawang hakbang, dahil nakasalalay sa network environment ang pagkakaroon ng bypass, kaya hindi maaaring ipangkalahati ang resulta ng isang punto.
Kapag nakumpirmang may bypass, ito ang sunod na pagsusuri
Mula sa proxy hanggang sa system ang daloy ng pagsusuri, at may malinaw na tinitingnan ang bawat hakbang:
- Suriin ang protocol coverage ng proxy. Itanong sa provider kung may IPv6 outbound ang plano at tinatakpan ba ng forwarding ang mga IPv6 target. Maraming proxy na IPv4 lang, at ito ang pinakakaraniwang pinagmumulan ng bypass.
- Suriin ang IPv6 setting ng system at browser. Tingnan sa system network settings ang status ng IPv6, at kung may hiwalay na proxy o secure DNS setting ang browser na nilalampasan ang proxy client.
- Piliin ang isa sa tatlo ayon sa pangangailangan: magpalit ng proxy na sumusuporta sa dual-stack; ayusin ang routing sa network layer para dumaan din sa proxy ang IPv6; o limitahan ang IPv6 pagkatapos suriin ang epekto sa negosyo. Nakaharang ang bypass kapag nilimitahan ang IPv6, pero maaapektuhan ang ilang network at serbisyo; subukan muna sa maliit na saklaw bago gamitin sa buo. Hindi ito laging sagot.
- Muling mag-test pagkatapos ng pagbabago. Ulitin ang apat na hakbang sa ikalawang seksyon, kumpirmahing tugma na ang IPv6 outbound sa proxy, bago bumalik sa pang-araw-araw na paggamit.
Pag-verify ng network outbound ng environment sa MostMate
Ang MostMate ay isang anti-detect browser; makikita ang buong produkto sa Ano ang MostMate. Pagdating sa IPv6, nasa environment side ang gamit nito sa configuration at verification, na gagamitin kasama ng pag-check sa itaas:
- Hiwalay ang pamamahala ng proxy at itinatalaga kada environment. Gumawa o mag-import muna ng bagong proxy sa hiwalay na proxy list bago ito italaga sa environment; pagkatapos i-save, gamitin ang test feature para kumpirmahin ang outbound IP: suriin nang hiwalay ang pinagmulan ng configuration at ang aktwal na outbound.
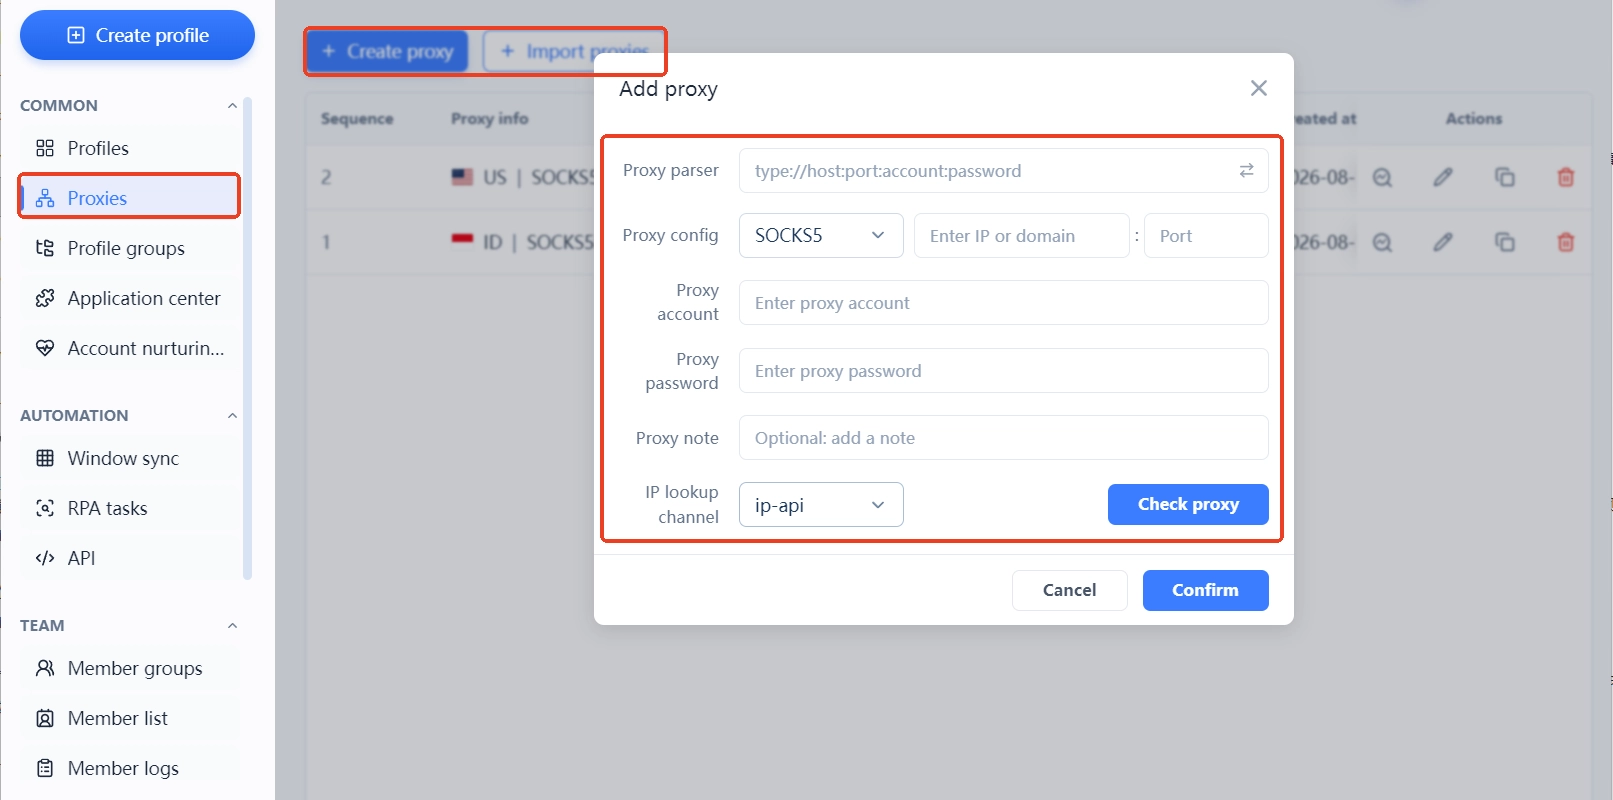
- Tingnan ang aktwal na outbound mula sa loob ng environment, hindi lang ang configuration. Hindi sapat na napunan ang proxy setting para sabing doon dadaan ang trapiko. Buksan ang detection page sa loob ng environment at ihambing ang dalawang linya ng IPv4 at IPv6; ang aktwal na pag-access ang batayan ng outbound. Buong paliwanag sa lohika ng isolation boundary ay nasa artikulong Ano ang environment isolation.
- Samahan ng pagsuri ang WebRTC setting. Hindi dumadaan sa HTTP proxy channel ang network address na nakuha ng WebRTC; pagtakda ito sa environment sa blocked o custom ay nagbabawas ng isang daan ng pagkakalantad ng network information.
- Muling i-verify pagkatapos magpalit ng proxy o network. Nagiging balido na ang naunang resulta ng pag-check kapag nagbago ang configuration; patakbong muli ang apat na hakbang bago gamitin.
Linawin ang isang hangganan: ang environment isolation at fingerprint configuration ay nangangasiwa ng data at mga parameter ng identity; ang pagdaan ng IPv6 sa network layer ay tinutukoy ng kakayahan ng proxy at ng system routing. Kapag hindi sumusuporta ang proxy mismo sa IPv6, doon ito aayusin sa proxy o sa network layer; hindi kayang hablutin ng environment configuration ang layer na iyon. Ang mga hakbang sa paggawa at pag-configure ng environment ay nasa artikulong Paano magsimula sa MostMate.
Mga madalas itanong
Kailangan pa bang bantayan ang IPv6 kung IPv4 proxy ang gamit?
Kailangan kapag may pampublikong IPv6 ang device. Sa dual-stack network, maaaring lumusot ang IPv6 sa IPv4 proxy at kumonekta nang diretso; ang pagiging bypass nito ay nakasalalay sa pagkakatalaga ng outbound. Kapag walang pampublikong IPv6 ang device, wala ang channel na ito at walang kailangang asikasuhin sa ngayon.
Paano malalaman kung ang nadetect na IPv6 ay proxy o tunay?
Tingnan ang pagkakatalaga ng operator at lokasyon: kung tugma sa outbound ng proxy, IPv6 ng proxy iyon; kung nakaturo sa lokal na broadband operator at hindi tugma ang lokasyon, ang mismong address ng device ang direktang kumokonekta.
Solusyon na ba ang pagsara ng IPv6?
Nakaharang ang bypass, pero naaapektuhan nito ang koneksyon ng ilang website at serbisyo, at hindi rin nito nalulutas ang problema ng proxy mismo. Unahin ang paglipat sa proxy na sumusuporta sa dual-stack o ang pag-ayos ng routing; kung talagang lilitisin ang IPv6, patunayan muna sa maliit na saklaw na hindi apektado ang negosyo.
Kayang pigilan ng anti-detect browser ang IPv6 leak?
Hindi puwedeng magbigay ng ganyang garantiya. Ang inaasikaso ng anti-detect browser ay ang pagkakapare-pareho ng environment data at mga parameter ng identity; ang outbound sa network layer ay tinutukoy ng proxy at system routing. Pagkatapos ng configuration, i-verify sa loob ng environment gamit ang detection page ang aktwal na outbound, at ang resulta ng verification ang sundin.
Pangwakas
Nasa pagkakatalaga ng outbound ang puso ng IPv6 leak: kumpirmahin munang may pampublikong IPv6 ang device, hatulan ang bypass batay sa outbound, at ayusin mula sa proxy at network layer. Para sa mga nagpapatakbo ng maraming account, i-download ang MostMate, gumawa ng environment, at i-verify muna ang aktwal na outbound ng bawat isa bago gamitin.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



