
O IPv6 pode expor você? Detecção de vazamento de IP em redes dual stack
Em resumo: um proxy IPv4 não garante que todo o tráfego passe por ele; numa rede dual stack, o IPv6 pode contornar o proxy e sair pela conexão local, então antes de falar em vazamento veja a quem pertence o endereço de saída. Muita gente já passou por isso: o site de verificação mostra o IPv4 trocado pelo endereço do proxy, mas numa página que também suporta IPv6 aparece um endereço desconhecido. Este artigo explica por que isso acontece, separa três conceitos, apresenta um teste em quatro passos e a ordem de correção depois de confirmado o bypass, e termina com um procedimento para validar a saída de rede dentro do MostMate.
Por que aparece um endereço IPv6 mesmo com proxy IPv4
Numa rede dual stack, o dispositivo tem endereçamento e roteamento IPv4 e IPv6 ao mesmo tempo, e qualquer um dos dois caminhos basta para navegar. Hoje a maioria das redes de banda larga e móveis é dual stack por padrão: o modem e o roteador atribuem IPv4 aos dispositivos e, de quebra, um IPv6 público. Na norma do IPv6 (RFC 8200), proxy e IPv6 são dois canais independentes: o que o proxy cobre, e o que deixa de fora, depende da configuração.
O cenário em que o proxy cobre apenas o IPv4 é comum:
- O servidor de proxy só tem endereços IPv4 e não alcança destinos IPv6;
- A placa de rede virtual do cliente proxy assume apenas a rota IPv4, e a rota padrão IPv6 continua apontando para o gateway local;
- As regras de divisão de tráfego só casam com faixas de endereços IPv4;
- Alguns aplicativos ignoram o proxy do sistema e conectam por conta própria.
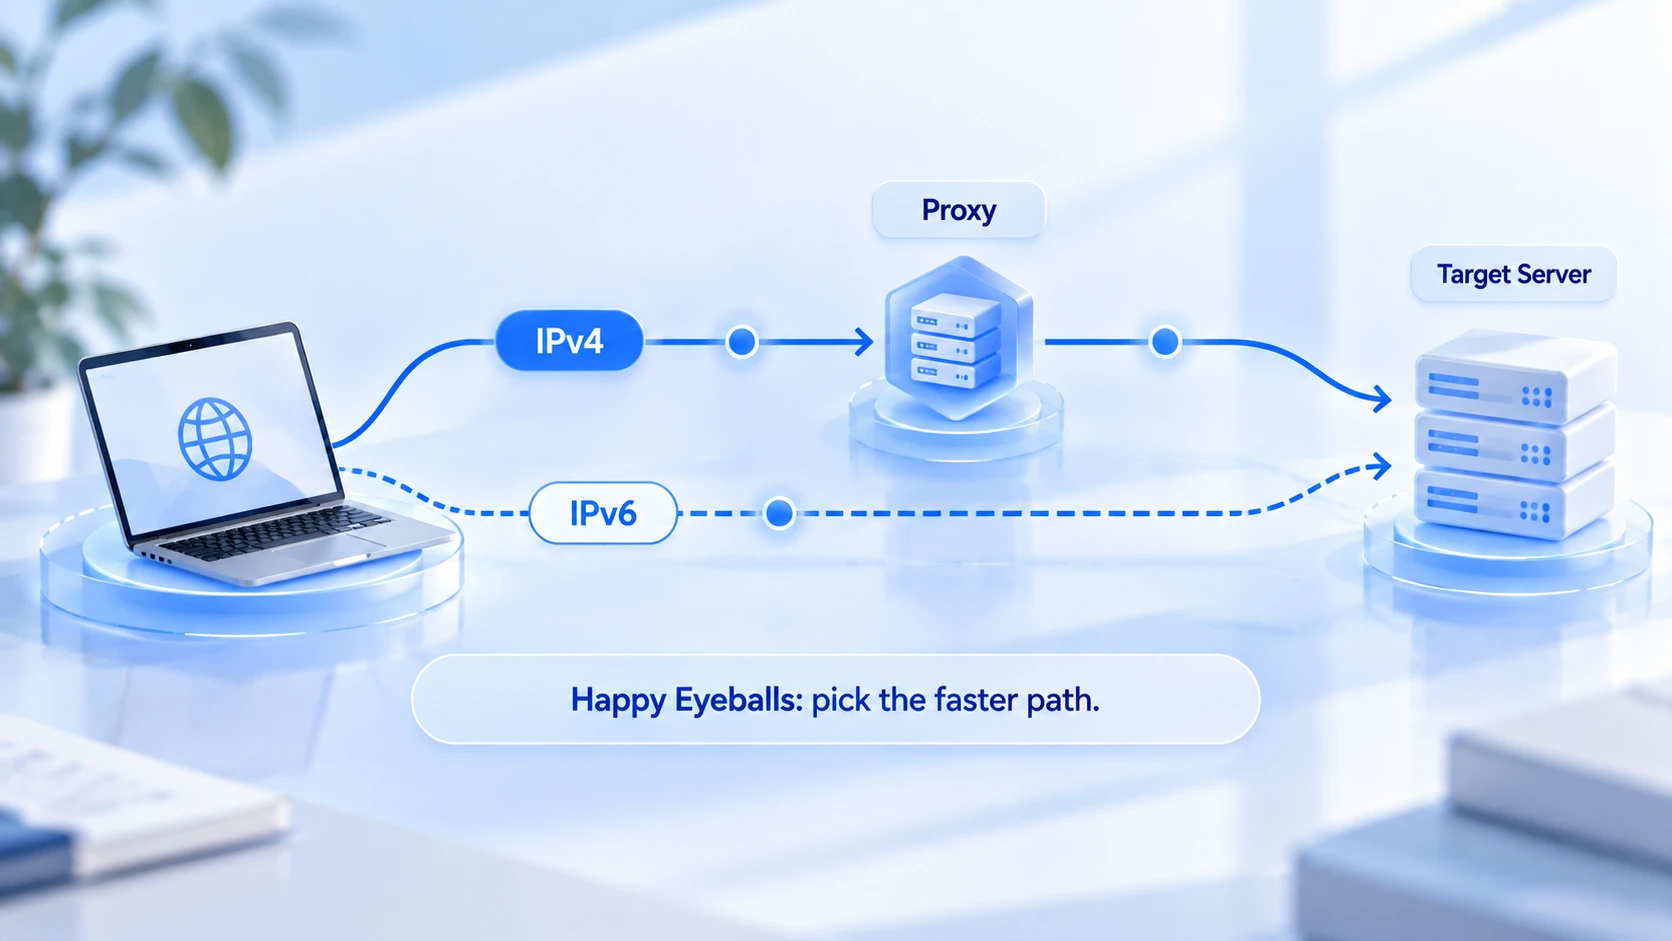
No navegador ainda entra o mecanismo Happy Eyeballs: quando a página resolve tanto o registro A quanto o AAAA, o navegador tenta os dois caminhos em paralelo e fica com o primeiro que responder, então na mesma sessão parte das requisições sai pelo IPv4 do proxy e parte pelo IPv6 local, com resultados que podem mudar a cada tentativa. Vale lembrar que o DNS devolver um registro AAAA só indica que o domínio tem um endereço IPv6, e não que o navegador vá usá-lo na conexão.
Detectar IPv6 significa vazamento?
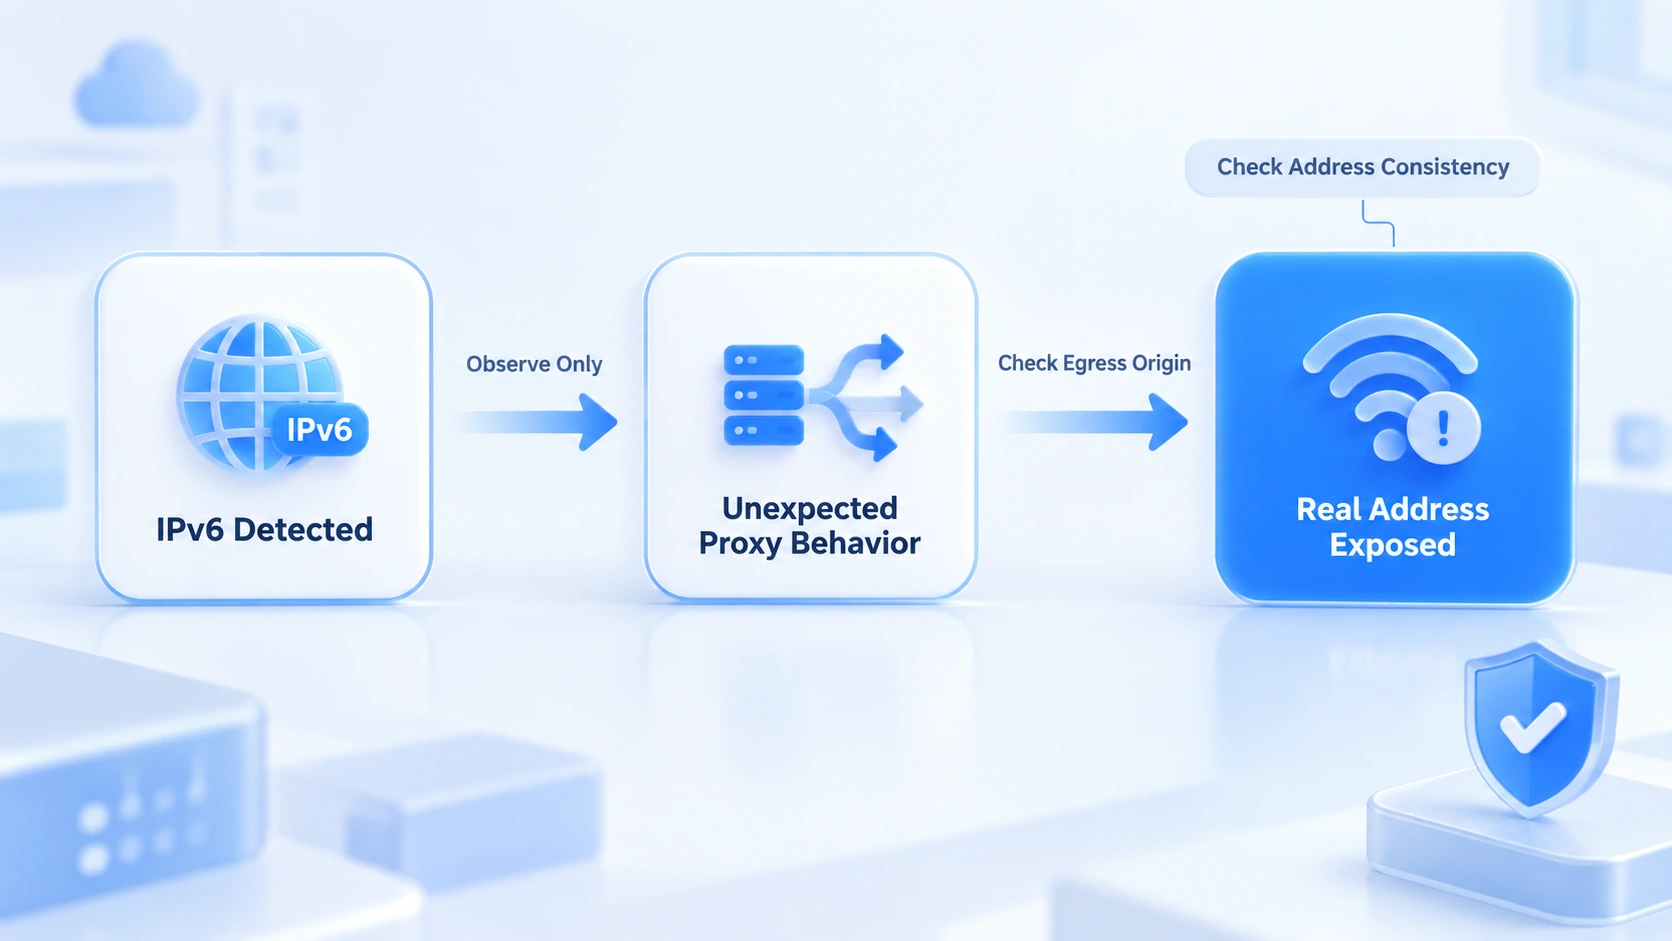
Ver um endereço IPv6 na página de testes e ter o IP real exposto são coisas diferentes; o que separa uma da outra é a pergunta "de quem é esse endereço de saída". Três conceitos, um por vez:
- IPv6 detectado: mostra apenas que aquela conexão usou o canal IPv6, o que em si não é problema.
- Saída fora do proxy esperado: o endereço IPv6 não foi atribuído pelo proxy, ou seja, o canal escapou da cobertura, o bypass existe e precisa ser tratado.
- Endereço real exposto: o IPv6 pertence à operadora local e a região não bate com a do proxy, aí sim o vazamento está confirmado.
A regra de decisão é uma só: compare a operadora e a região desse IPv6 com as do proxy. Se bater, o próprio proxy tem saída IPv6 e está tudo normal; se apontar para a operadora local, é bypass. Dois detalhes para não errar: endereços que começam com fe80 são de link local, válidos só dentro da rede local, e não contam como exposição pública; um teste isolado sofre influência do cache do navegador, de extensões e da lógica do próprio site de verificação, então não tire conclusões com base em uma única medição.
Teste em quatro passos: confirme se existe bypass
O que o teste precisa confirmar é a quem pertence a saída IPv6; ver um endereço na tela, por si só, não é motivo para alarme. Siga quatro passos, em ordem:
- Verifique se a sua máquina tem IPv6 público. Desligue o proxy e acesse test-ipv6.com: se aparecer um IPv6 público, as condições para o bypass existem; se só houver endereço de link local ou o IPv6 não for suportado, não há bypass a investigar e você pode pular o resto.
- Ligue o proxy e anote separadamente a saída IPv4 e a IPv6. Compare operadora e região dos dois endereços na página de testes: IPv4 do proxy e IPv6 da operadora local significam bypass confirmado.
- Inclua os testes de DNS e WebRTC. Esses dois itens expõem o caminho de resolução e informações da rede local; lidos junto com a saída IPv6, dão o quadro completo da camada de rede. Para interpretar as leituras de WebRTC, veja o guia de trust score do Iphey.
- Repita o teste mudando as condições. Troque de proxy ou de rede e refaça os dois primeiros passos: a existência do bypass depende do ambiente de rede, e um resultado pontual não pode ser generalizado.
Confirmou o bypass? Corrija nesta ordem
A correção vai do lado do proxy até o lado do sistema, e cada etapa tem um alvo claro de verificação:
- Confira o alcance de protocolos do proxy. Pergunte ao provedor se o plano oferece saída IPv6 e se o encaminhamento cobre destinos IPv6: muitos proxies só têm IPv4, e essa é a causa mais comum do bypass.
- Revise a configuração IPv6 do sistema e do navegador. Veja se o IPv6 está ativado nas configurações de rede do sistema e se o navegador tem proxy próprio ou DNS seguro contornando o cliente do proxy.
- Escolha uma das três saídas, conforme o caso: trocar por um proxy com suporte a dual stack; ajustar as rotas na camada de rede para que o IPv6 também passe pelo proxy; ou restringir o IPv6 depois de avaliar o impacto no negócio. Restringir o IPv6 tapa o bypass, mas afeta parte das redes e serviços: teste em pequena escala antes de adotar de forma geral, porque não é a resposta padrão.
- Refaça o teste depois do ajuste. Repita os quatro passos da seção anterior, confirme que a saída IPv6 já coincide com o proxy e só então volte ao uso normal.
Como validar a saída de rede do ambiente no MostMate
MostMate é um navegador antidetectável, e a visão completa do produto está em O que é o MostMate. No quesito IPv6, ele cuida da configuração e da validação do lado do ambiente, em complemento ao fluxo de testes acima:
- Proxies mantidos à parte e atribuídos por ambiente. O proxy é criado ou importado numa lista própria e depois atribuído ao ambiente; depois de salvar, use a função de teste para confirmar o IP de saída, conferindo separadamente a origem da configuração e a saída real.
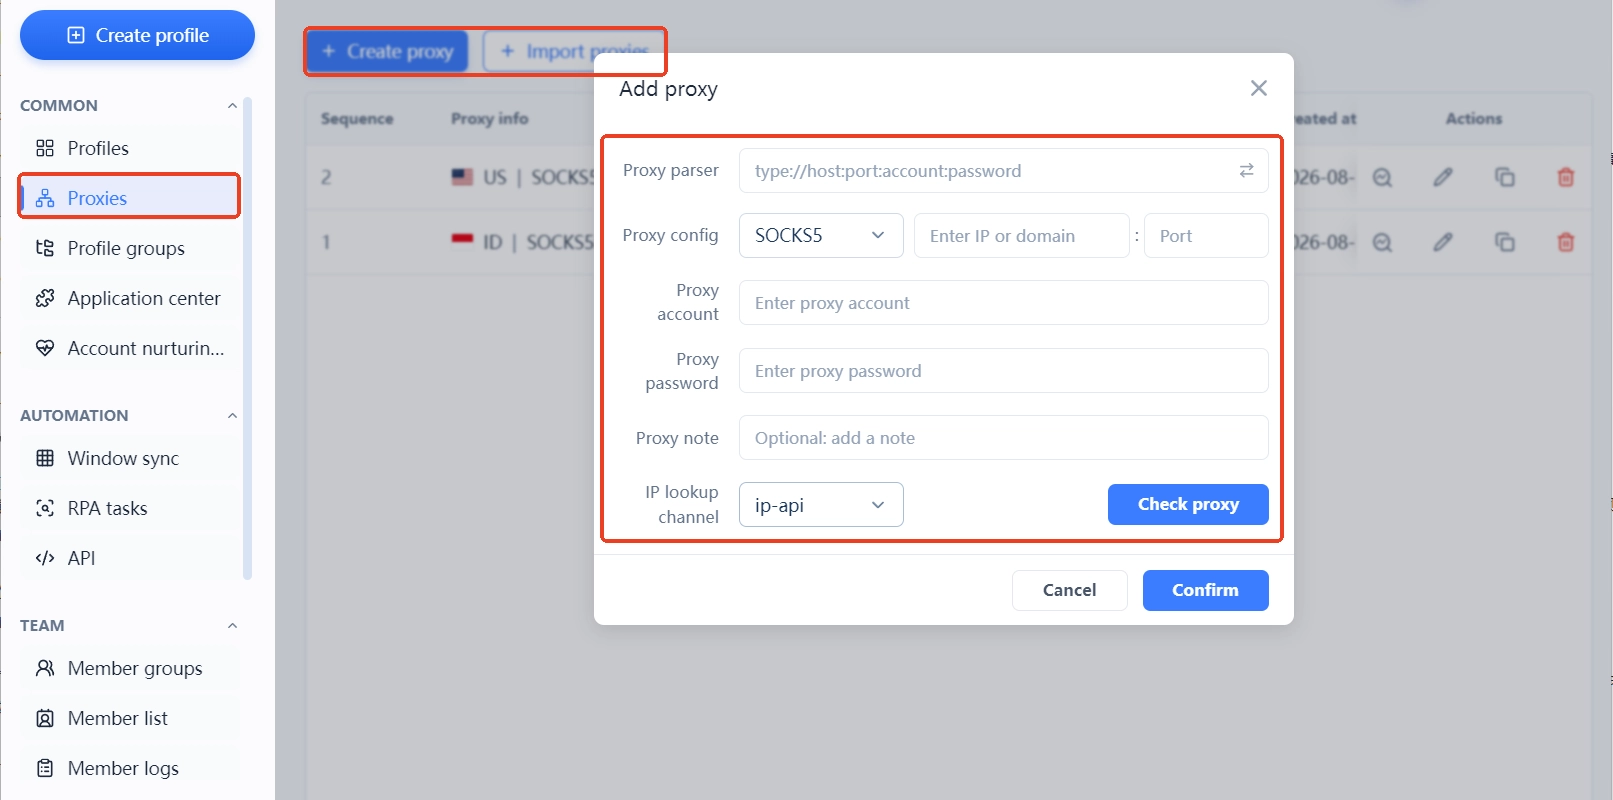
- Veja a saída real de dentro do ambiente, não apenas a configuração. Preencher o proxy nas configurações não significa que o tráfego passe por ele: abra a página de testes dentro do ambiente, compare as linhas de IPv4 e IPv6 e vale o que constatar no acesso real. A lógica dos limites de isolamento está detalhada no artigo O que é isolamento de ambiente.
- Ajuste o nível do WebRTC na verificação. Os endereços de rede obtidos via WebRTC não passam pelo canal do proxy HTTP; definir como bloqueado ou personalizado no ambiente elimina um caminho de exposição de informações de rede.
- Revalide depois de trocar proxy ou rede. Qualquer mudança de configuração invalida as conclusões anteriores: rode de novo o teste de quatro passos antes de colocar o ambiente em uso.
Uma fronteira precisa ficar clara: o isolamento de ambientes e a gestão de fingerprints tratam de dados e parâmetros de identidade; se o tráfego usa ou não IPv6 na camada de rede depende das capacidades do proxy e do roteamento do sistema. Quando o próprio proxy não suporta IPv6, a solução está no proxy ou na camada de rede, e a configuração do ambiente não cobre essa parte. O passo a passo de criação e configuração está no artigo Como começar no MostMate.
Perguntas frequentes
Usando proxy IPv4, ainda preciso me preocupar com IPv6?
Sim, quando a máquina tem IPv6 público. Numa rede dual stack, o IPv6 pode contornar o proxy IPv4 e conectar direto; se houver bypass depende da origem do endereço de saída. Sem IPv6 público na máquina, esse canal simplesmente não existe e, por ora, nada precisa ser feito.
Como saber se o IPv6 detectado vem do proxy ou é o real?
Pela operadora e pela região do endereço: se coincide com a saída do proxy, é o IPv6 do proxy; se aponta para a operadora local de banda larga e a região não bate, é o endereço da máquina conectando direto.
Desligar o IPv6 resolve o problema?
Fecha o bypass, mas afeta a conectividade de parte dos sites e serviços e não resolve o problema do proxy em si. Antes, avalie trocar por um proxy com suporte a dual stack ou ajustar as rotas; se for realmente necessário restringir o IPv6, valide antes em pequena escala que o negócio não é afetado.
O navegador antidetectável impede o vazamento de IPv6?
Não dá para prometer isso. Um navegador antidetectável cuida da consistência dos dados do ambiente e dos parâmetros de identidade; a saída na camada de rede é decidida pelo proxy e pelo roteamento do sistema. Depois de configurar, valide a saída real com a página de testes dentro do ambiente, e o resultado dessa verificação é que vale.
Considerações finais
No vazamento de IPv6, tudo gira em torno da origem do endereço de saída: confirme primeiro se a máquina tem IPv6 público, depois compare a saída para julgar o bypass e, por fim, trate no lado do proxy e da camada de rede. Quem opera várias contas pode baixar o MostMate, criar os ambientes e validar a saída real de cada um antes de colocá-los em uso.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



