
Verraadt IPv6 je? IP-lekken opsporen in een dual-stack-netwerk
Kort samengevat: een IPv4-proxy betekent niet dat al je verkeer erdoorheen loopt: in een dual-stack-netwerk kan IPv6 de proxy omzeilen en rechtstreeks via je eigen verbinding naar buiten. Duikt er op een checksite een IPv6-adres op, kijk dan eerst wie de exit bezit voor je aan een lek denkt. Velen hebben dit meegemaakt: de checksite laat voor IPv4 al het proxy-adres zien, maar een pagina met IPv6-ondersteuning toont opeens een adres dat je nog nooit hebt gezien. Dit artikel legt uit waarom dat gebeurt, hoe je drie begrippen uit elkaar houdt, wat een detectie in vier stappen inhoudt en in welke volgorde je gaat opsporen, plus een manier om de exit binnen een MostMate-omgeving te verifiëren.
Waarom er ook met een IPv4-proxy een IPv6-adres opduikt
Een dual-stack-netwerk betekent dat een apparaat zowel IPv4- als IPv6-adressen met bijbehorende routes heeft en via beide paden online kan. De meeste breedband- en mobiele netwerken zijn tegenwoordig standaard dual-stack: modem en router wijzen het apparaat naast een IPv4-adres ook een openbaar IPv6-adres toe. Hoe proxy en IPv6 zich tot elkaar verhouden, beschrijft de IPv6-standaard (RFC 8200) als twee onafhankelijke kanalen; welke daarvan de proxy afdekt, hangt van de configuratie af.
Dat een proxy alleen IPv4 dekt, komt vaak voor:
- De proxyserver heeft alleen een IPv4-adres en bereikt geen IPv6-doelen.
- De virtuele netwerkadapter van de proxyclient neemt alleen het IPv4-routing over; de standaardroute voor IPv6 wijst nog steeds naar de lokale gateway.
- De splitregels letten alleen op IPv4-adresbereiken.
- Sommige apps negeren de systeemproxy en verbinden zelfstandig.
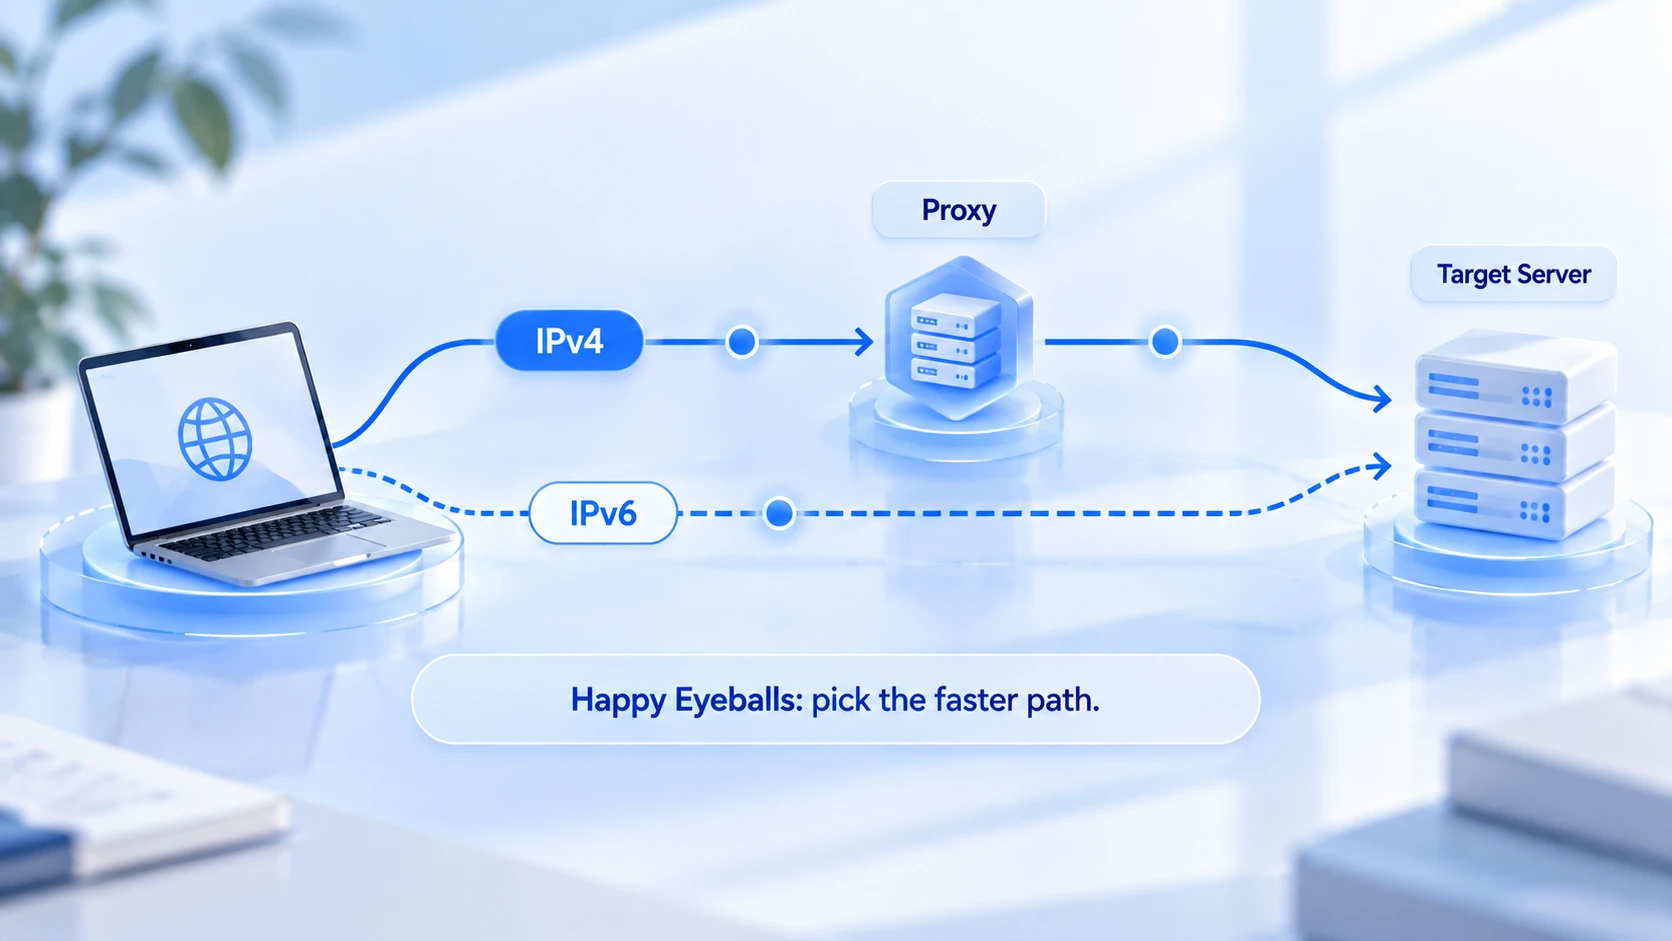
De browser voegt daar nog een mechanisme aan toe, Happy Eyeballs: lost een pagina zowel een A-record als een AAAA-record op, dan probeert de browser beide paden tegelijk en gebruikt degene die het eerst verbindt. Binnen dezelfde sessie kan dus het ene verzoek via de IPv4 van de proxy gaan en het andere via je lokale IPv6, met elke keer mogelijk een andere uitkomst. Let ook op: dat DNS een AAAA-record teruggeeft betekent alleen dat het domein een IPv6-adres heeft, niet dat de browser ook echt via IPv6 verbindt.
Betekent gedetecteerd IPv6 meteen een lek?
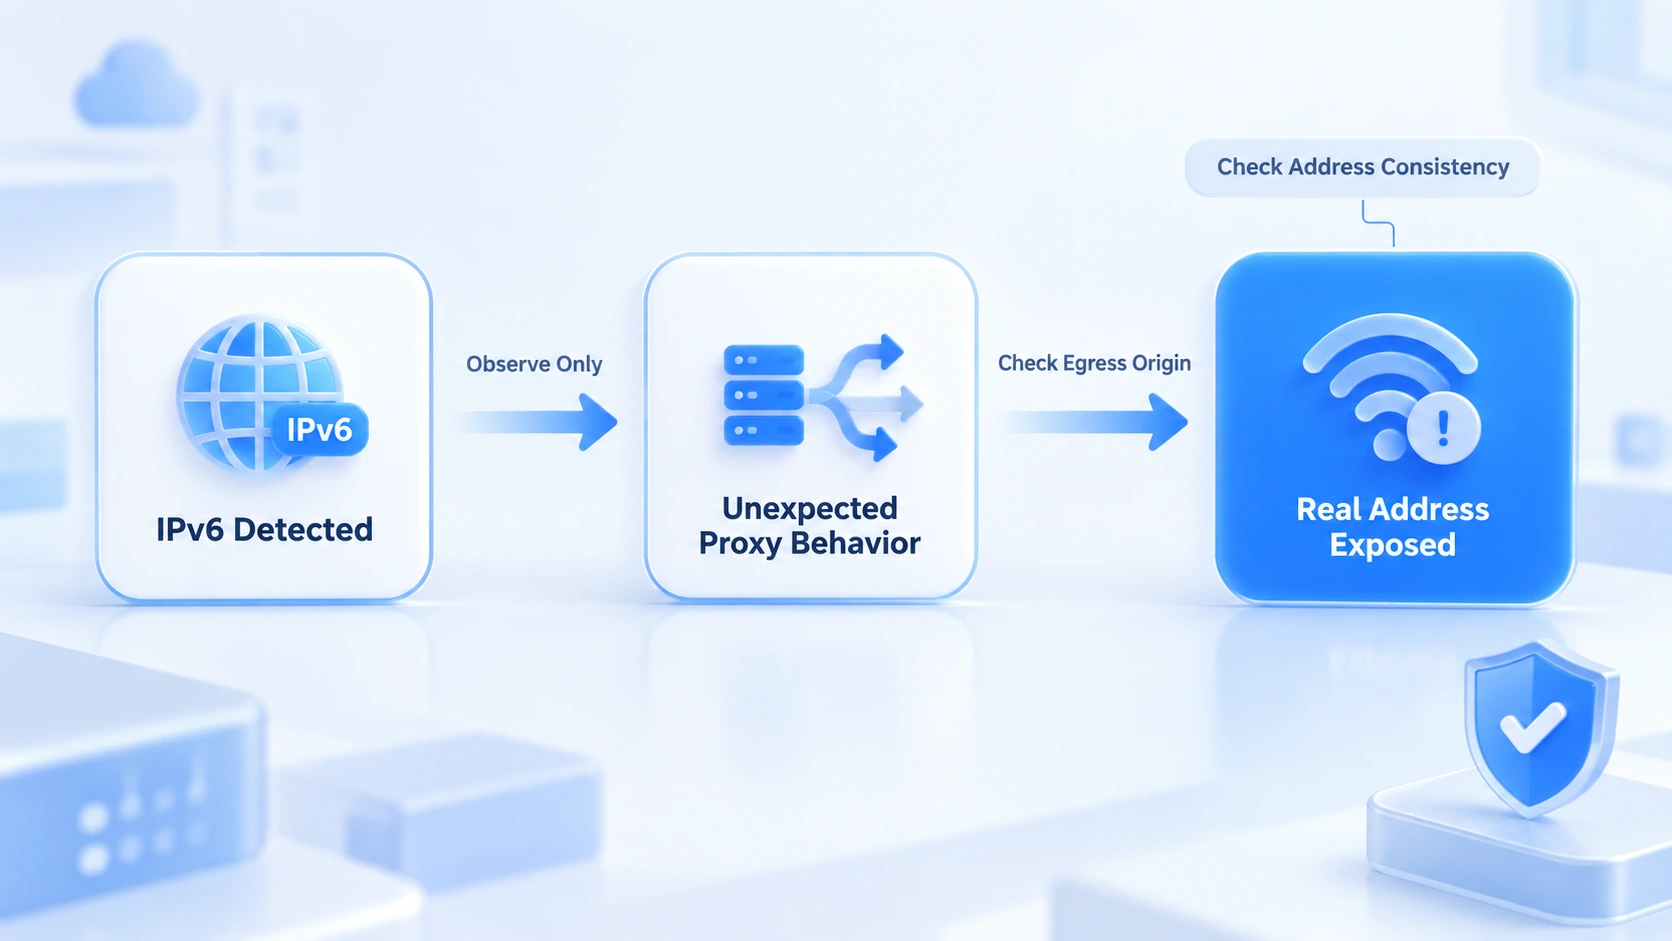
Een gedetecteerd IPv6-adres en een blootgesteld echt IP zijn twee verschillende dingen; ertussenin zit de vraag naar de eigenaar van de exit. Drie begrippen, apart bekeken:
- IPv6 gedetecteerd: betekent alleen dat deze ene verbinding over het IPv6-kanaal liep. Op zichzelf geen probleem.
- Onverwachte proxy-omzeiling: de IPv6-exit is geen adres dat de proxy heeft toegewezen: de proxy dekt dit kanaal niet, de omzeiling is echt en moet worden aangepakt.
- Echt adres blootgesteld: de IPv6-exit hoort bij je lokale provider en de regio klopt niet met die van de proxy — het lek is bevestigd.
Er is precies één toets: vergelijk de provider en de regio achter dat IPv6-adres met je proxy. Komen die overeen, dan heeft de proxy zelf een IPv6-exit en is er niets aan de hand; kloppen ze niet en wijst het adres naar je lokale provider, dan is er sprake van een omzeiling. Twee details worden vaak verkeerd gelezen: adressen die met fe80 beginnen zijn link-local, gelden alleen binnen het lokale netwerk en tellen niet als openbare blootstelling; en een enkele test kan vertekend zijn door browsercache, extensies of de logica van de checksite; trek dus niet uit één resultaat een conclusie.
Vier stappen om een omzeiling op te sporen
Je controleert wie de IPv6-exit bezit. Een adres op de pagina is op zich geen reden tot paniek. Doorloop deze vier stappen in volgorde:
- Controleer of je apparaat een openbaar IPv6-adres heeft. Zet de proxy uit en open test-ipv6.com: een openbaar IPv6 betekent dat een omzeiling mogelijk is; alleen een link-local-adres of helemaal geen IPv6 betekent dat er niets te omzeilen valt, en verder zoeken kun je overslaan.
- Zet de proxy aan en noteer de IPv4- en IPv6-exit apart. Vergelijk op de checksite de provider en de regio van beide adressen: IPv4 van de proxy, IPv6 van je lokale provider — omzeiling bevestigd.
- Betrek de DNS- en WebRTC-controles erbij. Beide leggen resolutiepaden en lokale netwerkinformatie bloot; samen met de IPv6-exit geeft dat het volledige beeld van de blootstelling op netwerkniveau. Voor een uitgebreide uitleg van de WebRTC-waarden, zie de Iphey trust score-gids.
- Test opnieuw onder gewijzigde omstandigheden. Wissel van proxy of van netwerk en herhaal de eerste twee stappen, want of een omzeiling bestaat hangt af van de netwerkomgeving; één enkel resultaat is niet te generaliseren.
Omzeiling bevestigd? Los het op in deze volgorde
Werk van de proxykant naar de systeemkant, met bij elke stap een duidelijk controlepunt:
- Controleer de protocoldekking van de proxy. Vraag je provider of het abonnement IPv6-exits biedt en of het doorsturen IPv6-doelen dekt. Veel proxies zijn alleen IPv4, en dat is de meest voorkomende oorzaak van omzeilingen.
- Controleer de IPv6-instellingen van systeem en browser. Zie na of IPv6 is ingeschakeld in de netwerkinstellingen en of de browser een eigen proxy of secure DNS gebruikt die de proxyclient omzeilt.
- Kies naar behoefte één van drie maatregelen: ga over op een proxy die dual-stack aankan; pas de routing op netwerkniveau aan zodat ook IPv6 via de proxy loopt; of beperk IPv6 nadat je de impact op je werk hebt bekeken. Beperken dicht de omzeiling, maar sommige netwerken en diensten hebben er last van, dus test eerst kleinschalig voor je het breed inzet. Het is geen standaardantwoord.
- Test opnieuw na de aanpassing. Herhaal de vierstappencontrole uit de eerdere sectie, bevestig dat de IPv6-exit nu bij de proxy past en ga daarna weer aan het werk.
De netwerkexit binnen MostMate verifiëren
MostMate is een antidetectbrowser; het volledige productoverzicht vind je bij Wat is MostMate. Bij IPv6 draait het om configuratie en verificatie aan de omgevingskant, als aanvulling op de detectieroutine hierboven:
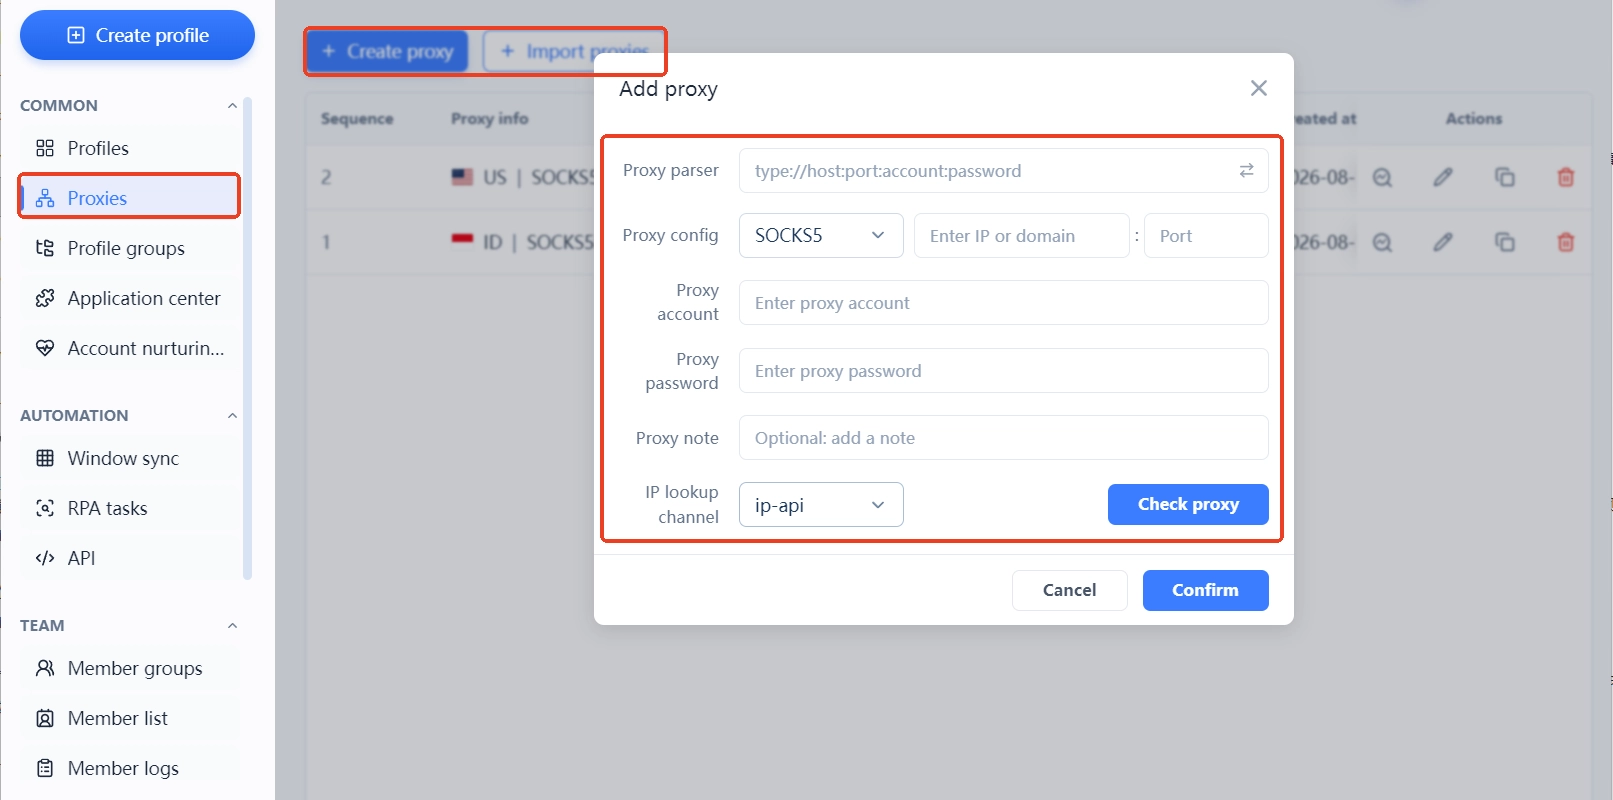
- Proxy's worden apart beheerd en per omgeving toegewezen. Maak een proxy eerst aan in de aparte proxylijst of importeer er een, wijs die daarna aan de omgeving toe en controleer na het opslaan met de testfunctie het exit-IP; houd de configuratiebron en de werkelijke exit uit elkaar.
- Beoordeel de werkelijke exit vanuit de omgeving, niet alleen de configuratie. Ingevulde proxy-instellingen betekenen niet dat het verkeer er ook doorheen loopt: open een checksite binnen de omgeving en zet de IPv4- en IPv6-regels naast elkaar; het echte bezoek telt. De logica van isolatie wordt in Wat is omgevingsisolatie volledig uitgelegd.
- Zet de WebRTC-stand passend in. Netwerkadressen die via WebRTC worden opgehaald, lopen niet door het HTTP-proxykanaal; in de omgeving op uitgeschakeld of aangepast gezet, verdwijnt één blootstellingspad.
- Verifieer opnieuw na een proxy- of netwerkwissel. Elke configuratiewijziging maakt eerdere testresultaten ongeldig; draai de vierstappencontrole opnieuw voor je de omgeving weer inzet.
Eén grens moet helder zijn: omgevingsisolatie en fingerprintconfiguratie beheren gegevens en identiteitsparameters; of verkeer op netwerkniveau via IPv6 loopt, bepalen de proxycapaciteiten en de systeemrouting. Ondersteunt de proxy zelf geen IPv6, dan hoort de oplossing bij de proxy of op netwerkniveau. De omgevingsconfiguratie vangt die laag niet. Hoe je omgevingen aanmaakt en configureert, lees je in Zo begin je met MostMate.
Veelgestelde vragen
Heb je met een IPv4-proxy nog met IPv6 te maken?
Ja, als je apparaat een openbaar IPv6-adres heeft. In een dual-stack-netwerk kan IPv6 een proxy die alleen IPv4 dekt omzeilen en direct verbinden; of dat een omzeiling is, hangt af van de eigenaar van de exit. Zonder openbaar IPv6 bestaat dit kanaal niet en hoef je er voorlopig niets aan te doen.
Hoe weet ik of een gedetecteerd IPv6-adres van de proxy komt of van mijzelf?
Via de provider en de regio: komen die overeen met de proxy-exit, dan is het de IPv6 van de proxy; wijst het adres naar je lokale provider en klopt de regio niet, dan verbindt je apparaat rechtstreeks.
Is IPv6 uitzetten de oplossing?
Het dicht de omzeiling, maar het kan de verbinding met sommige websites en diensten verstoren en lost niets op bij de proxy zelf. Denk eerst aan een dual-stack-proxy of aangepaste routing; beperk je IPv6 toch, test dan kleinschalig of je werk er geen last van heeft.
Kan een antidetectbrowser IPv6-lekken voorkomen?
Die conclusie kun je niet trekken. Een antidetectbrowser houdt omgevingsgegevens en identiteitsparameters consistent; de exit op netwerkniveau wordt bepaald door proxy en systeemrouting. Controleer na de configuratie de werkelijke exit binnen de omgeving met een checksite en vertrouw op die uitkomst.
Tot slot
Bij IPv6-lekken draait alles om de eigenaar van de exit: stel eerst vast of je apparaat een openbaar IPv6-adres heeft, vergelijk daarna de exits om een omzeiling te herkennen en pak het ten slotte aan bij de proxy en op netwerkniveau. Wie met meerdere accounts werkt, downloadt MostMate, richt de omgevingen in en verifieert de werkelijke exit van elke omgeving voor die aan het werk gaat.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



