
Czy IPv6 Cię zdradza? Wykrywanie wycieku IP w sieci dual stack
Najważniejsze: proxy IPv4 nie oznacza, że cały ruch przechodzi przez proxy; w sieci dual stack IPv6 może je ominąć i wyjść przez łącze lokalne, a o wycieku decyduje to, czyj jest adres wyjściowy. Ten obraz zna niejeden użytkownik: strona testowa pokazuje IPv4 już zamieniony na adres proxy, ale na stronie obsługującej też IPv6 pojawia się nieznany adres. Ten artykuł wyjaśnia, skąd to się bierze, rozdziela trzy pojęcia, opisuje test w czterech krokach i kolejność poprawek po potwierdzeniu wycieku, a na końcu pokazuje, jak zweryfikować wyjście sieci w środowisku MostMate.
Dlaczego mimo proxy IPv4 pojawia się adres IPv6
Dual stack oznacza, że urządzenie ma jednocześnie adresację i routing IPv4 oraz IPv6, a każdy z tych dwóch torów sam w sobie wystarcza do internetu. Obecnie większość sieci szerokopasmowych i komórkowych działa w dual stack domyślnie: modem i router przydzielają urządzeniom IPv4, a przy okazji publiczny adres IPv6. W standardzie IPv6 (RFC 8200) proxy i IPv6 to dwa niezależne kanały: co obejmuje proxy, a co nie, zależy od konfiguracji.
Sytuacja, w której proxy obejmuje tylko IPv4, jest częsta:
- Serwer proxy ma tylko adresy IPv4 i nie sięga do celów IPv6;
- Wirtualna karta kliencka proxy przejmuje tylko routing IPv4, a trasa domyślna IPv6 nadal wiedzie do bramy lokalnej;
- Reguły podziału ruchu dopasowują się tylko do zakresów adresów IPv4;
- Niektóre aplikacje ignorują proxy systemowe i łączą się samodzielnie.
Po stronie przeglądarki dochodzi mechanizm Happy Eyeballs: gdy strona rozwiąże zarówno rekord A, jak i AAAA, przeglądarka równolegle próbuje obu tras i zostaje przy tej, która pierwsza odpowie; w tej samej sesji część żądań idzie więc przez IPv4 proxy, a część przez lokalne IPv6, a wynik może się zmieniać za każdym razem. Warto pamiętać, że rekord AAAA zwrócony przez DNS oznacza tylko, że domena ma adres IPv6, a nie że przeglądarka faktycznie nim nawiąże połączenie.
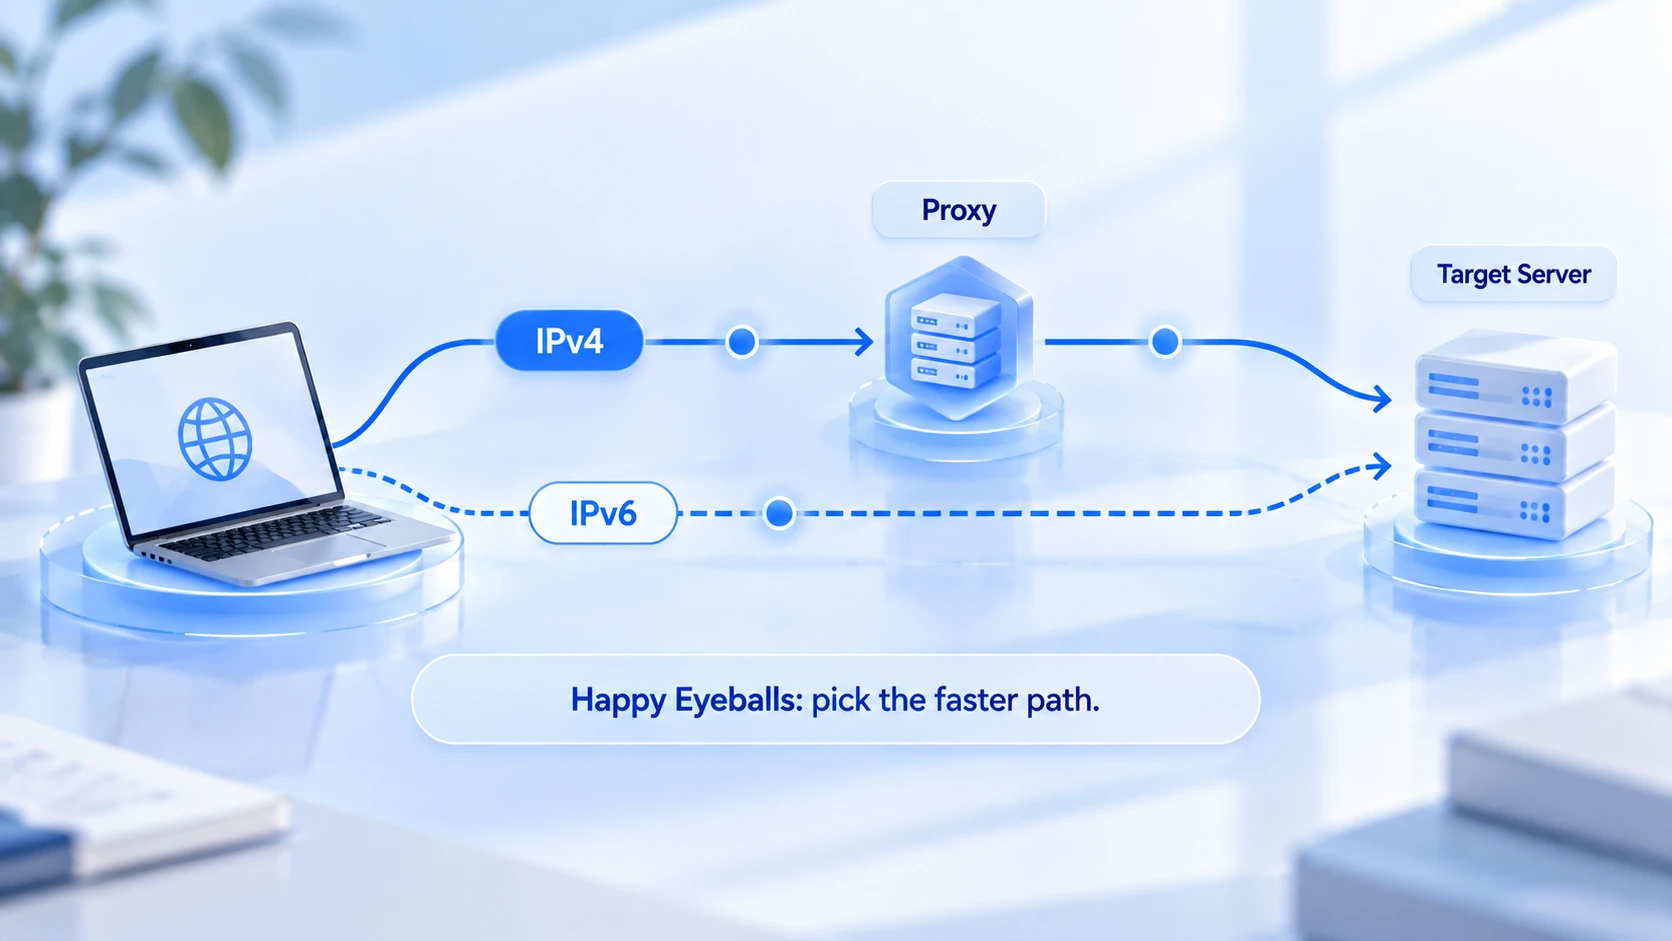
Wykryto IPv6. Czy to już wyciek?
Wykryty adres IPv6 i ujawnienie prawdziwego IP to dwie różne sprawy; dzieli je pytanie, czyj jest adres wyjściowy. Trzy pojęcia rozpatrz osobno:
- Wykryty IPv6: pokazuje jedynie, że to połączenie poszło kanałem IPv6, co samo w sobie nie jest problemem.
- Wyjście poza oczekiwanym proxy: adres IPv6 nie został przydzielony przez proxy, czyli kanał wymknął się spod kontroli, bypass istnieje i wymaga działania.
- Ujawniony prawdziwy adres: IPv6 należy do lokalnego operatora, a region nie zgadza się z regionem proxy: wyciek potwierdzony.
Zasada rozstrzygania jest jedna: porównaj operatora i region tego IPv6 z danymi proxy. Zgadza się: proxy ma własne wyjście IPv6 i wszystko jest w normie. Wskazuje lokalnego operatora: to bypass. Dwa detale, o które łatwo potknąć: adresy zaczynające się od fe80 to adresy link-local, ważne tylko w sieci lokalnej, i nie liczą się jako ekspozycja publiczna; pojedynczy test zależy od cache przeglądarki, rozszerzeń i logiki strony testowej, więc nie wyciągaj wniosków z jednego pomiaru.
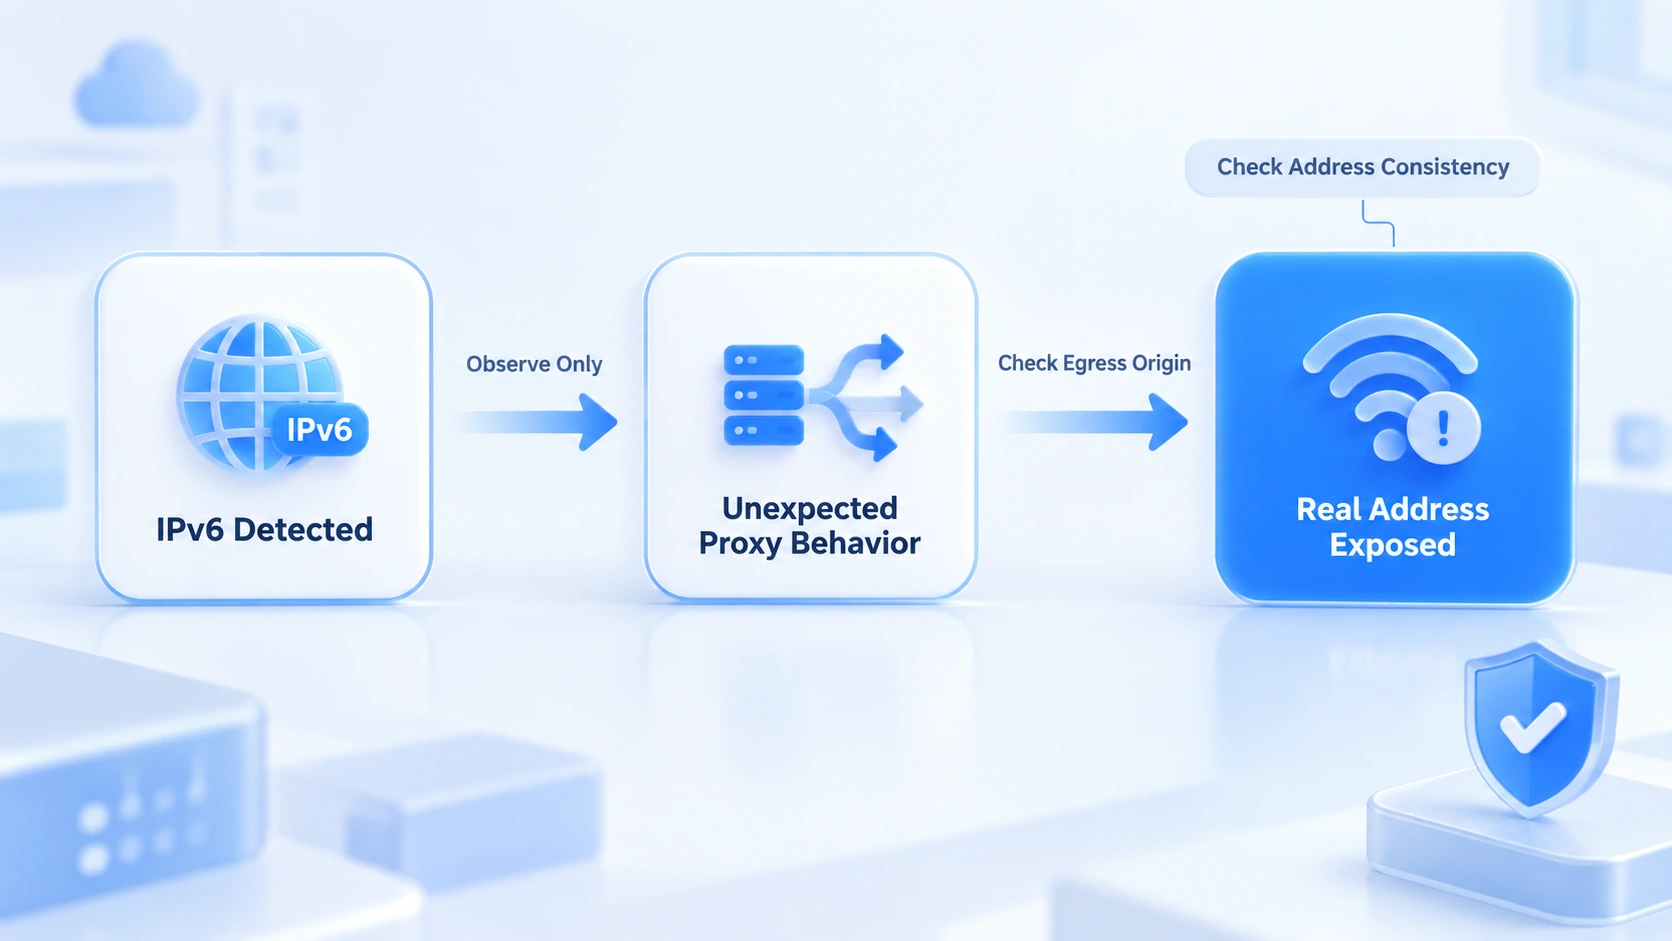
Test w czterech krokach: sprawdź, czy istnieje bypass
Test ma ustalić, czyj jest adres wyjściowy IPv6; sam adres na ekranie nie jest powodem do niepokoju. Wykonaj cztery kroki po kolei:
- Sprawdź, czy komputer ma publiczne IPv6. Wyłącz proxy i wejdź na test-ipv6.com: publiczne IPv6 oznacza, że warunki bypassu istnieją; tylko adres link-local albo brak obsługi IPv6 oznacza, że bypass nie ma szans, a dalsze sprawdzanie można odpuścić.
- Włącz proxy i zapisz osobno wyjście IPv4 oraz IPv6. Porównaj operatora i region obu adresów na stronie testowej: IPv4 od proxy i IPv6 od lokalnego operatora to potwierdzony bypass.
- Dorzuć testy DNS i WebRTC. Te dwa punkty ujawniają ścieżkę resolwowania i informacje o sieci lokalnej; razem z wyjściem IPv6 dają pełny obraz warstwy sieciowej. Interpretację odczytów WebRTC znajdziesz w przewodniku po trust score Iphey.
- Powtórz test po zmianie warunków. Zmień proxy albo sieć i wykonaj od nowa pierwsze dwa kroki: istnienie bypassu zależy od środowiska sieciowego, a pojedynczy wynik nie uprawnia do uogólnień.
Bypass potwierdzony? Poprawiaj w tej kolejności
Poprawki idą od strony proxy do strony systemu, a każdy etap ma konkretny obiekt kontroli:
- Sprawdź zakres protokołów proxy. Zapytaj dostawcę, czy pakiet oferuje wyjście IPv6 i czy przekazywanie obejmuje cele IPv6: wiele proxy ma tylko IPv4 i to jest najczęstsze źródło bypassu.
- Przejrzyj konfigurację IPv6 systemu i przeglądarki. Upewnij się, czy IPv6 jest włączone w ustawieniach sieciowych systemu i czy przeglądarka nie ma własnego proxy ani bezpiecznego DNS, które omijają klienta proxy.
- Wybierz jedno z trzech rozwiązań: zmień proxy na takie z obsługą dual stack; dostosuj routing w warstwie sieciowej tak, by IPv6 też szło przez proxy; albo ogranicz IPv6 po ocenie wpływu na działalność. Ograniczenie zatyka bypass, ale dotyka części sieci i usług: przetestuj najpierw na małą skalę, zanim wdrożysz wszędzie, bo to nie jest odpowiedź standardowa.
- Po zmianach powtórz test. Wykonaj jeszcze raz cztery kroki z poprzedniej sekcji, potwierdź, że wyjście IPv6 zgadza się już z proxy, i dopiero wtedy wróć do normalnej pracy.
Jak zweryfikować wyjście sieciowe środowiska w MostMate
MostMate to przeglądarka antydetekcyjna, a pełny obraz produktu znajdziesz w Czym jest MostMate. W kwestii IPv6 odpowiada za konfigurację i weryfikację po stronie środowiska, jako uzupełnienie powyższego testu:
- Proxy prowadzone osobno i przypisywane per środowisko. Proxy tworzy się lub importuje w osobnej liście, a potem przypisuje do środowiska; po zapisaniu użyj funkcji testu, by potwierdzić wyjściowy IP, i sprawdź oddzielnie źródło konfiguracji oraz rzeczywiste wyjście.
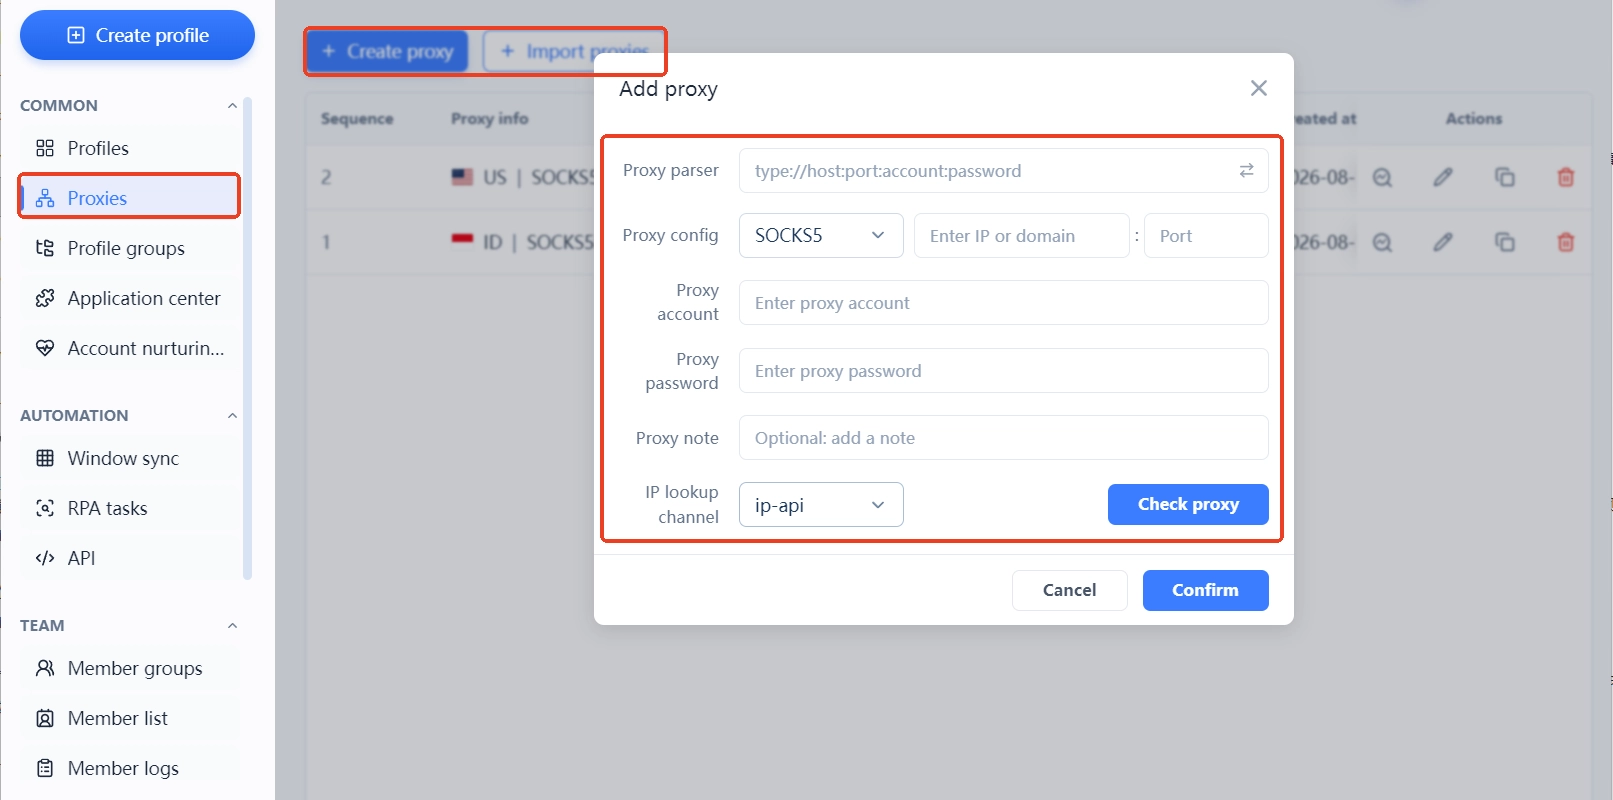
- Patrz na rzeczywiste wyjście z wnętrza środowiska, nie tylko na konfigurację. Wypełniony w ustawieniach proxy nie znaczy, że ruch nim idzie: otwórz stronę testową w środku środowiska, zestaw wiersze IPv4 i IPv6, a liczy się to, co pokaże rzeczywisty dostęp. Logikę granic izolacji rozkłada na czynniki pierwsze artykuł Czym jest izolacja środowisk.
- Ustaw poziom WebRTC na czas weryfikacji. Adresy sieciowe pozyskane przez WebRTC nie idą kanałem proxy HTTP; ustawienie na zablokowane lub własne eliminuje jedną ścieżkę wycieku informacji sieciowych.
- Zweryfikuj ponownie po zmianie proxy lub sieci. Każda zmiana konfiguracji unieważnia wcześniejsze wnioski: przejedź jeszcze raz test czterokrokowy, zanim środowisko wejdzie do użycia.
Jedną granicę trzeba postawić jasno: izolacja środowisk i zarządzanie odciskami palców zajmują się danymi i parametrami tożsamości; o tym, czy warstwa sieciowa idzie przez IPv6, decydują możliwości proxy i routing systemu. Gdy samo proxy nie obsługuje IPv6, rozwiązanie leży po stronie proxy albo warstwy sieciowej, a konfiguracja środowiska tej warstwy nie przechwyci. Kroki tworzenia i konfiguracji środowiska opisuje artykuł Jak zacząć z MostMate.
Częste pytania
Korzystam z proxy IPv4. Czy IPv6 mnie dotyczy?
Tak, gdy komputer ma publiczne IPv6. W sieci dual stack IPv6 może ominąć proxy IPv4 i łączyć się bezpośrednio; czy powstaje bypass, rozstrzyga adres wyjściowy. Bez publicznego IPv6 na komputerze ten tor w ogóle nie istnieje i na razie nie ma czego naprawiać.
Jak odróżnić IPv6 proxy od prawdziwego?
Po operatorze i regionie: zgodność z wyjściem proxy oznacza IPv6 proxy; wskazanie lokalnego operatora i niezgodny region oznaczają, że prawdziwy adres łączy się bezpośrednio.
Czy wyłączenie IPv6 załatwia sprawę?
Zatyka bypass, ale psuje łączność z częścią stron i usług oraz nie usuwa problemu samego proxy. Najpierw rozważ proxy z obsługą dual stack albo zmianę routingu; jeśli już ograniczasz IPv6, najpierw na małą skalę sprawdź, że działalność nie cierpi.
Czy przeglądarka antydetekcyjna zatrzyma wyciek IPv6?
Tego nie da się obiecać. Taka przeglądarka pilnuje spójności danych środowiska i parametrów tożsamości, a wyjściem w warstwie sieciowej rządzą proxy i routing systemu. Po konfiguracji zweryfikuj rzeczywiste wyjście stroną testową wewnątrz środowiska i trzymaj się wyniku tej weryfikacji.
Zakończenie
W wyciekach IPv6 wszystko kręci się wokół adresu wyjściowego: najpierw sprawdź, czy komputer ma publiczne IPv6, potem porównaj wyjście i oceń bypass, a na końcu działaj od strony proxy i warstwy sieciowej. Kto prowadzi wiele kont, może pobrać MostMate, utworzyć środowiska i zweryfikować rzeczywiste wyjście każdego z nich przed wdrożeniem.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



