
IPv6 seni ele verir mi: Çift yığınlı ağlarda IP sızıntı tespiti
Önemli çıkarım: IPv4 proxy'si bağlıyken her trafiğin proxy'den geçtiği sanılmaz. Çift yığınlı ağlarda IPv6, proxy'yi atlayıp yerel ağa doğrudan bağlanabilir. Tespit sayfasında bir IPv6 adresi görürseniz önce çıkışın kime ait olduğuna bakın, sızıntı olup olmadığını sonra değerlendirin. Bu durum pek çok kullanıcının başına gelir: test sitesi IPv4'ün proxy adresine geçtiğini gösterirken, IPv6 destekleyen bir test sayfası tanımadığınız bir adres daha listeler. Bu yazıda sorunun kaynağını, üç kavramın farkını, dört adımlık test akışını ve sızıntı doğrulandıktan sonraki kontrol sırasını anlatıyor; en sonda MostMate ortamında çıkışı doğrulama yöntemini veriyoruz.
IPv4 proxy bağlıyken neden IPv6 adresi görünüyor
Çift yığınlı ağ, cihazın IPv4 ve IPv6 için ayrı adres ve yönlendirmelere sahip olduğu, her iki yoldan da internete çıkabildiği yapıdır. Günümüzde çoğu genişbant ve mobil ağ varsayılan olarak çift yığınlıdır: modem ve yönlendirici cihaza IPv4 atarken bir genel IPv6 da verir. Proxy ile IPv6'nın ilişkisi, IPv6 standardında (RFC 8200) iki ayrı kanal olarak tanımlıdır; proxy'nin hangisini yönettiği yapılandırmaya bağlıdır.
Proxy'nin yalnızca IPv4'ü kapsadığı durumlar çok yaygındır:
- Proxy sunucusunda yalnızca IPv4 adresi vardır, IPv6 hedeflerini desteklemez;
- Proxy istemcisinin sanal ağ bağdaştırıcısı yalnızca IPv4 yönlendirmesini devralır, IPv6 varsayılan rotası yerel ağ geçidini göstermeye devam eder;
- Bölme kuralları yalnızca IPv4 adres aralıklarıyla eşleşir;
- Bazı uygulamalar sistem proxy'sini okumaz, kendi başına doğrudan bağlanır.
Tarayıcı tarafında 'hızlı olanı seçen' bir mekanizma da vardır (Happy Eyeballs): Bir sayfa A ve AAAA kayıtlarını aynı anda çözümlediğinde tarayıcı iki yolu paralel dener, önce bağlananını kullanır. Bu yüzden aynı oturum içinde bazı istekler proxy IPv4'ten, bazıları yerel IPv6'dan geçer ve sonuç her seferinde değişebilir. Ayrıca DNS'in AAAA kaydı döndürmesi yalnızca alan adının IPv6 adresi olduğunu gösterir; tarayıcının IPv6 ile bağlanacağı anlamına gelmez.
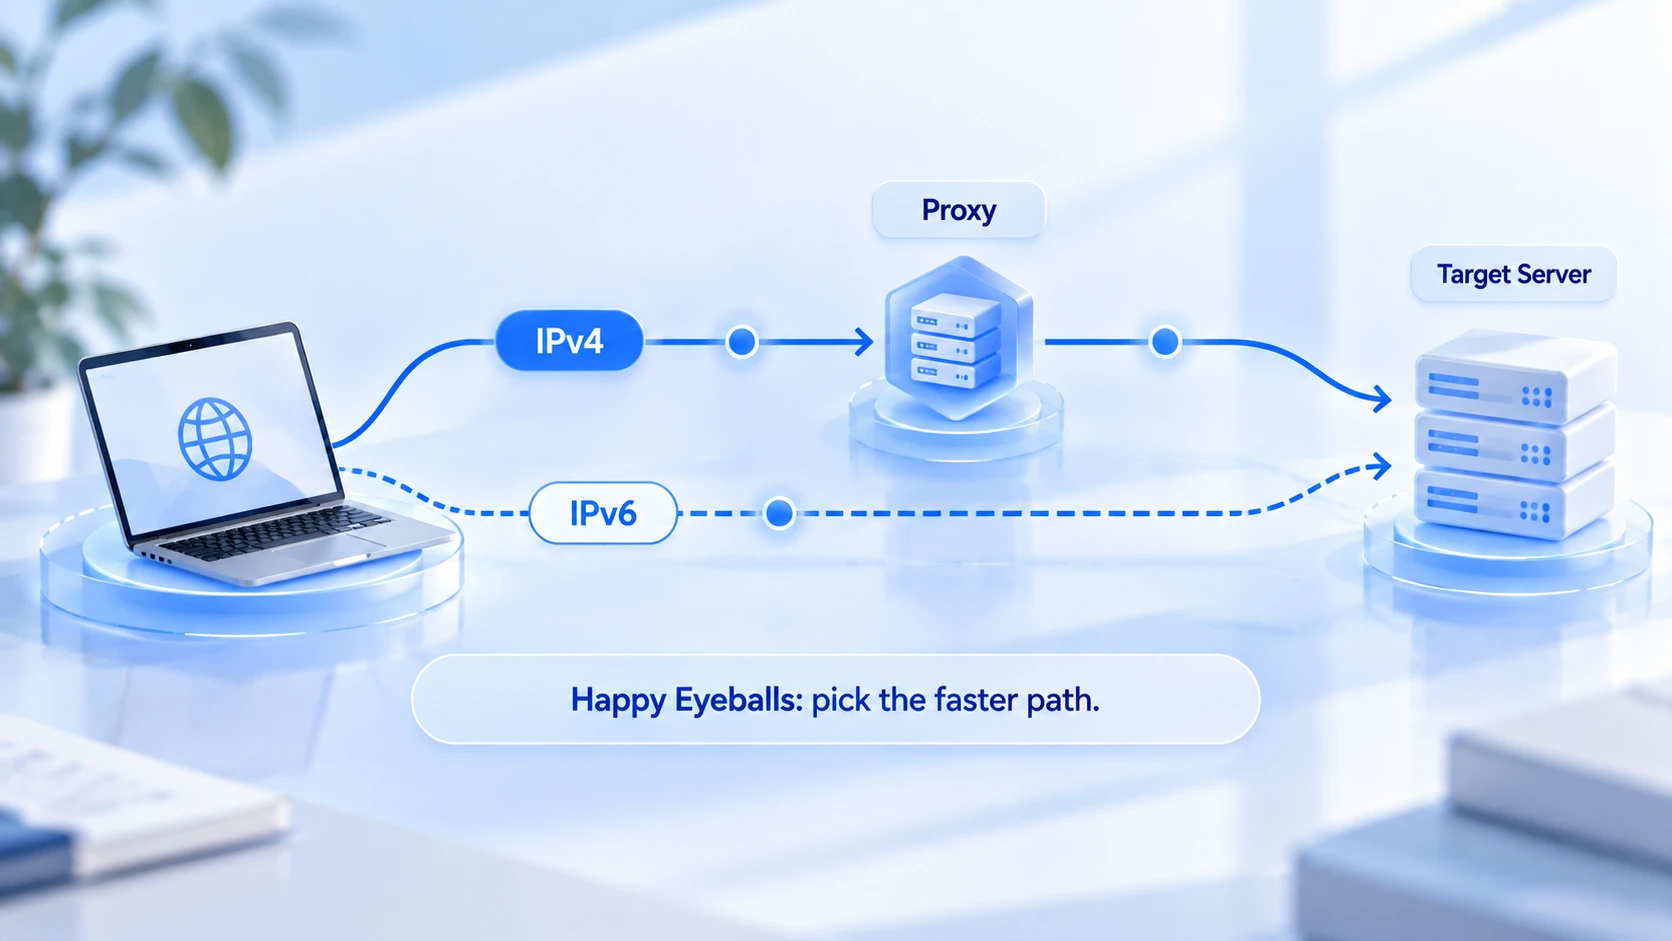
IPv6 tespit edildi, bu sızıntı mı
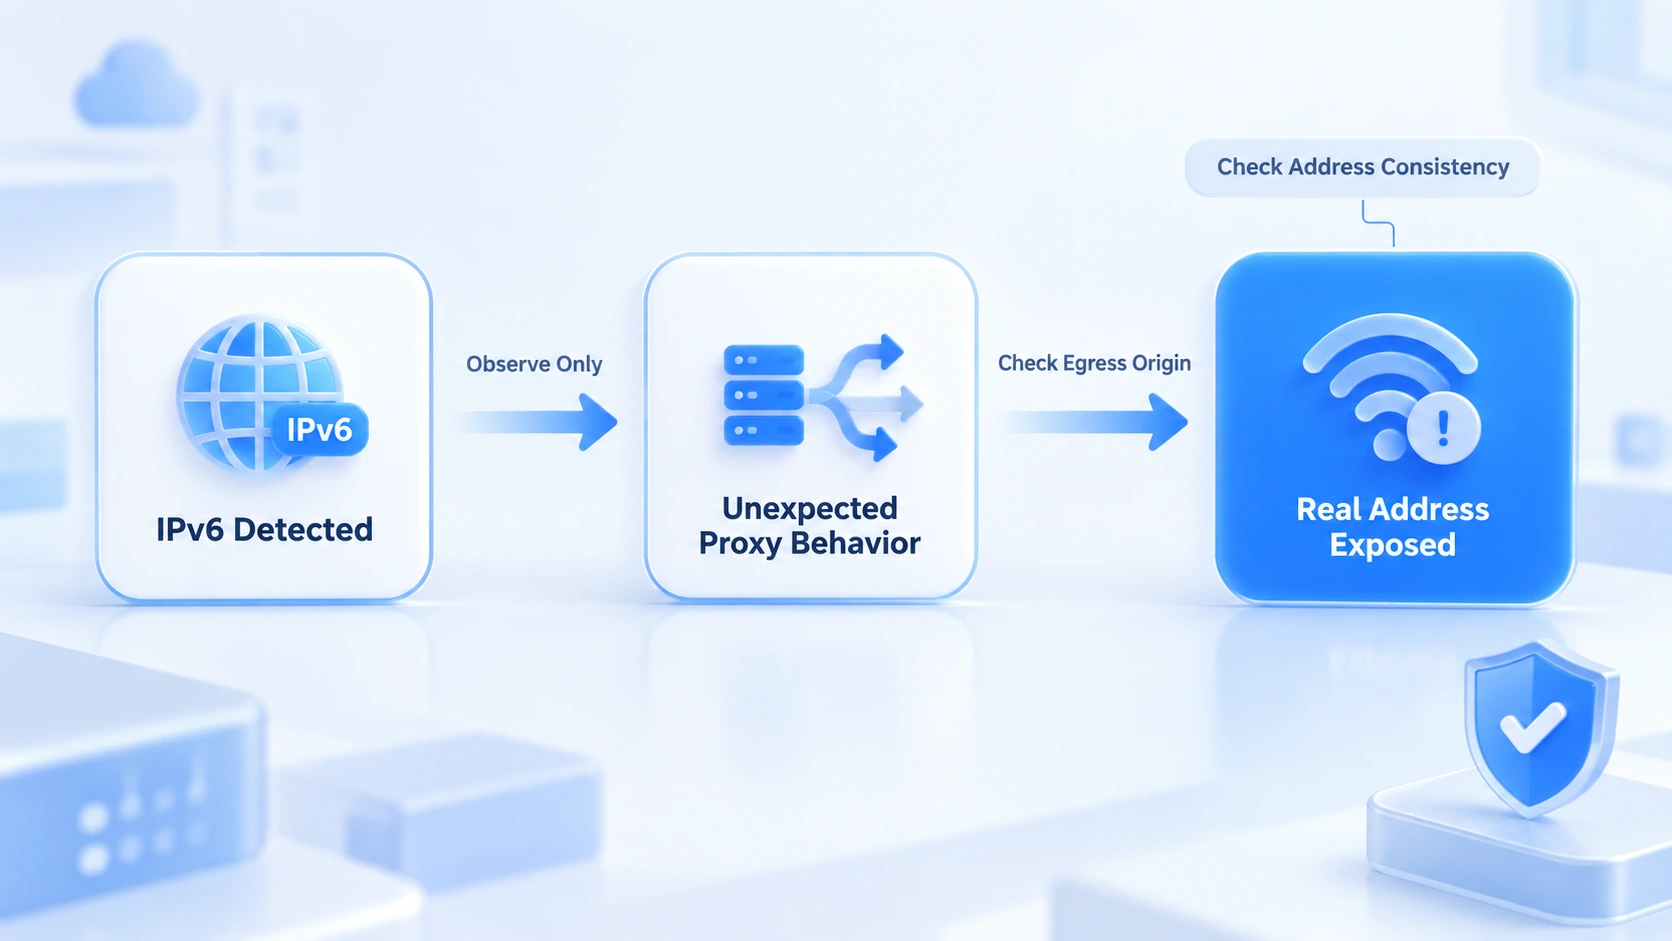
Bir IPv6 adresinin tespit edilmesi ile gerçek IP'nin ifşa olması ayrı şeylerdir; ikisinin arasında 'çıkışın sahiplenmesi' değerlendirmesi vardır. Üç kavramı ayrı tutalım:
- IPv6 tespit edildi: Yalnızca bu bağlantının IPv6 kanalını kullandığını gösterir, başlı başına bir sorun değildir.
- Beklenmeyen yol: IPv6 çıkışı proxy'nin atadığı adres değil: proxy bu kanalı kapsamıyor, atlatma gerçekleşmiş durumda, önlem alınmalı.
- Gerçek adresin ifşası: IPv6 çıkışı yerel internet sağlayıcısına ait ve bölge proxy'nin konumuyla uyuşmuyor — sızıntı kesinleşti.
Yargılama yöntemi tek: Bu IPv6'nın sağlayıcısına ve bölgesine bakıp proxy ile uyuşup uyuşmadığını görmek. Uyuşuyorsa proxy'nin kendisinde IPv6 çıkışı var demektir, normaldir. Uyuşmuyorsa ve yerel sağlayıcıyı gösteriyorsa atlatma söz konusudur. Karıştırılabilecek iki ayrıntı: fe80 ile başlayan bağlantı yerel adresleri yalnızca yerel ağda geçerlidir, genel ifşa sayılmaz. Tek bir test ise tarayıcı önbelleği, eklentiler ve test sitesinin mantığından etkilenir; tek sonuçla hüküm verilmez.
Dört adımlık tespit: Atlatma var mı diye kontrol
Tespitte doğrulanacak şey IPv6 çıkışının kime ait olduğu; sayfada adres görünmesi kendisinde endişe kaynağı değildir. Sırayla dört adım atın:
- Cihazda genel IPv6 var mı bakın. Proxy'yi kapatıp test-ipv6.com adresine gidin ve sonucu görün: Genel IPv6 alınabiliyorsa atlatma koşulu mevcuttur; yalnızca bağlantı yerel adresi dönüyorsa veya destek yoksa atlatma gündeme gelmez, sonraki kontrolleri atlayabilirsiniz.
- Proxy'yi bağlayıp IPv4 ve IPv6 çıkışlarını ayrı ayrı not edin. Test sayfasında iki adresin sağlayıcısı ile bölgesini karşılaştırın: IPv4 proxy, IPv6 yerel sağlayıcıysa atlatma doğrulanmıştır.
- DNS ve WebRTC test kalemlerini de ekleyin. Bu iki kalem çözümleme yolunu ve yerel ağ bilgilerini ifşa eder; IPv6 çıkışıyla birlikte okunduğunda ağ katmanındaki açıklık tamamlanır. WebRTC değerlerinin ayrıntılı okuması için Iphey güven puanı rehberine bakın.
- Koşulları değiştirip yeniden ölçün. Başka bir proxy ya da başka bir ağ ortamıyla ilk iki adımı yineleyin. Atlatmanın varlığı ağ ortamına bağlıdır, tek nokta sonucu genellenmez.
Atlatma doğrulandıysa bu sırayla kontrol edin
Kontrol sırası proxy tarafından sistem tarafına ilerler; her adımın net bir inceleme nesnesi vardır:
- Proxy'nin protokol kapsamını öğrenin. Servis sağlayıcınıza pakette IPv6 çıkışı olup olmadığını, IPv6 hedeflerine iletimin kapsanıp kapsanmadığını sorun. Pek çok proxy yalnızca IPv4 sunar; atlatmanın en sık kaynağı budur.
- Sistem ve tarayıcı IPv6 yapılandırmasını inceleyin. Sistem ağ ayarlarında IPv6'nın etkin durumunu doğrulayın; tarayıcıda proxy istemcisini aşan ayrı bir proxy veya güvenli DNS ayarı var mı bakın.
- Gereğine göre üç seçenekten birini uygulayın: Çift yığınlı destekleyen bir proxy'ye geçmek; ağ katmanında yönlendirmeyi düzenleyip IPv6'yı da proxy'ye vermek; ya da iş etkisini doğruladıktan sonra IPv6'yı kısıtlamak. Kısıtlama atlatmayı tıkar ama bazı ağ ve servisleri etkiler; önce küçük ölçekte deneyip sonra genişletin ve tek doğrunun bu olmadığını bilin.
- Düzenlemeden sonra yeniden ölçün. İkinci bölümdeki dört adımlık testi yineleyin, IPv6 çıkışının proxy ile uyumlu olduğunu doğrulayın, sonra günlük kullanıma dönün.
MostMate'te ortamın ağ çıkışını doğrulamak
MostMate bir anti-detect tarayıcıdır. Ürünün bütününü MostMate nedir yazısında görebilirsiniz; IPv6 konusunda ortam tarafındaki yapılandırma ve doğrulamayı üstlenir, yukarıdaki test akışıyla birlikte kullanılır:
- Proxy'ler ayrı yönetilir, ortama atanır. Proxy önce bağımsız proxy listesinde oluşturulur veya içe aktarılır, sonra ortama atanır; kayıttan sonra test işleviyle çıkış IP'sini doğrulayın, yapılandırma kaynağı ile gerçek çıkışı ayrı ayrı karşılaştırın.
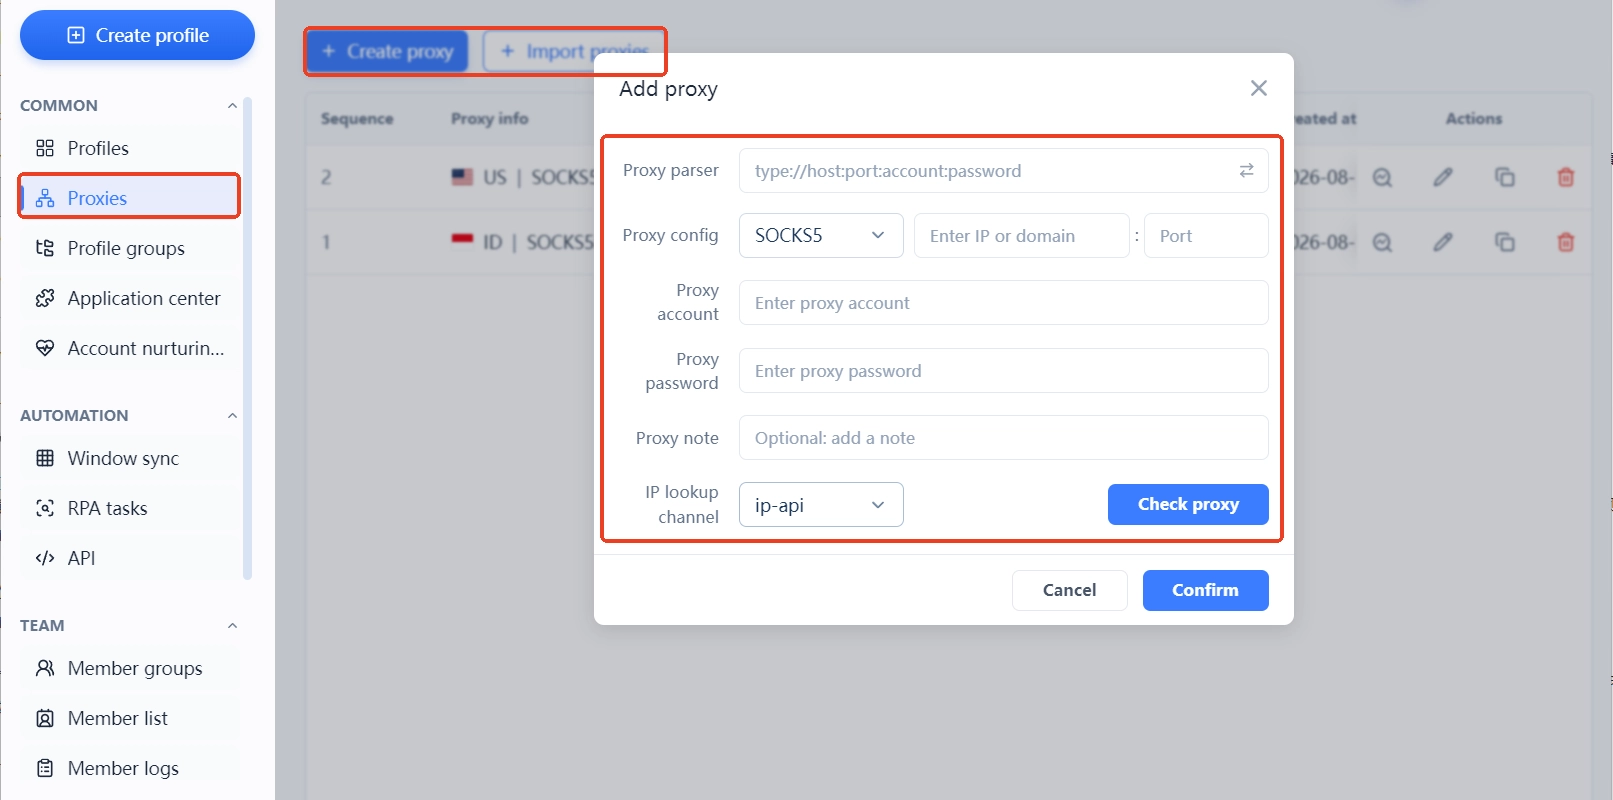
- Gerçek çıkışa ortamın içinden bakın, yalnızca yapılandırmaya değil. Proxy ayarına değer girildiği diye trafik oradan akmaz: o ortamın içinde test sayfasını açın, IPv4 ve IPv6 satırlarını karşılaştırın, çıkışın sahibi gerçek erişime göre belirlenir. İzolasyonun sınır mantığını ortam izolasyonu nedir yazısında ayrıntılı açtık.
- WebRTC düzeyini de kontrol edin. WebRTC'nin edindiği ağ adresi HTTP proxy kanalından geçmez; ortamda bunu yasak veya özel olarak ayarlamak, ağ bilgisi sızan bir yolu daha kapatır.
- Proxy'yi ya da ağı değiştirdikten sonra yeniden doğrulayın. Yapılandırma değişikliği önceki test sonuçlarını geçersiz kılar; dört adımlık testi yeniden koşturup sonra kullanıma alın.
Bir sınırı netleştirelim: Ortam izolasyonu ve parmak izi yapılandırması veriyle kimlik parametrelerini yönetir; ağ katmanında IPv6 kullanılıp kullanılmayacağına proxy yeteneği ve sistem yönlendirmesi karar verir. Proxy'nin kendisi IPv6'yı desteklemiyorsa çözüm proxy'de ya da ağ katmanındadır; ortam yapılandırması bu katmanı karşılayamaz. Ortam oluşturma ve yapılandırma adımları için MostMate'e nasıl başlanır yazısına bakın.
Sık sorulan sorular
IPv4 proxy kullanırken IPv6'yı da önemsemek gerekir mi?
Cihazda genel IPv6 varsa gerekir. Çift yığınlı ağlarda IPv6, IPv4 proxy'sini atlayıp doğrudan bağlanabilir; atlatma sayılıp sayılmayacağı çıkışın sahiplenmesine bakar. Genel IPv6 yoksa bu kanal zaten yoktur, şimdilik işlem gerekmez.
Tespit edilen IPv6'nın proxy'nin mi gerçek mi olduğunu nasıl anlarım?
Sağlayıcı ve bölge sahiplenmesine bakın: Proxy çıkışıyla uyumluyorsa proxy'ye aittir; yerel genişbant sağlayıcısını gösteriyor ve bölge tutmuyorsa cihaz adresi doğrudan bağlanıyor demektir.
IPv6'yı kapatmak sorunu çözer mi?
Atlatmayı tıkar ama bazı sitelerin ve servislerin bağlanabilirliğini etkiler, proxy'nin kendi sorununu da çözmez. Önce çift yığınlı destekleyen bir proxy'ye geçmeyi ya da yönlendirmeyi düzenlemeyi düşünün; IPv6'yı kısıtlamanız gerekiyorsa önce küçük ölçekte iş etkisini doğrulayın.
Anti-detect tarayıcı IPv6 sızıntısını önler mi?
Bu sonuca varılamaz. Anti-detect tarayıcı ortam verisiyle kimlik parametrelerinin tutarlılığını yönetir; ağ katmanındaki çıkışa proxy ve sistem yönlendirmesi karar verir. Yapılandırdıktan sonra ortam içinde test sayfasıyla gerçek çıkışı doğrulayın ve sonucu ölçü alın.
Kapanış
IPv6 sızıntısının özü çıkışın sahiplenmesindedir: Önce cihazda genel IPv6 var mı bakın, sonra çıkışı karşılaştırıp atlatmayı değerlendirin, en sonda proxy tarafında ve ağ katmanında çözün. Çok hesaplı çalışanlar MostMate'i indirip ortamlarını kurduktan sonra her ortamın gerçek çıkışını doğrulayıp kullanıma alsın.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



