
Are IP-ul scurgeri? Autoverificare în trei pași cu ip-api, ipinfo și ip111
Concluzia de bază: o singură pagină de verificare a IP-ului nu îți confirmă că „nu scurge nimic"; ieșirea, tipul și scurgerile sunt trei niveluri. Combină ipinfo, ip-api, ip111 și ipleak în ordinea ieșire, tip, scurgeri, și trage concluzia abia când fiecare nivel a produs datele lui. Întregul flux cere un minut sau doi pe pas. Fă verificarea în mediu înainte de a porni activitatea; economisești mult față de depanarea de după incident.
Proxy-ul pare conectat, iar paginile se încarcă normal. Cu toate acestea, după o vreme, conturile tot dau belele. Mulți bănuiesc imediat calitatea proxy-ului. Dar înainte de a da vina pe el, merită lămurit mai întâi nivelul IP-ului. De fapt, te uiți la trei lucruri: dacă ieșirea este linia configurată; ce atribut are această ieșire în ochii platformei; dacă browserul scurge informații reale pe alte căi. Fiecare întrebare cere alte unelte. MostMate este un browser anti-detect care aduce verificarea proxy-ului și controlul ieșirii direct în gestionarea mediilor. Mai jos, despărțim subiectul după o idee simplă: măsurători complete cu unelte externe, apoi controlul de zi cu zi din interfața mediului.
Ieșirea, tipul și scurgerile sunt trei lucruri; un singur site nu le acoperă pe toate
Un site de verificare a IP-ului răspunde doar la întrebarea „cine este ieșirea". Celelalte două rămân fără răspuns. Să faci o singură interogare și să consideri izolarea în regulă este cea mai frecventă zonă oarbă a autoverificării.
Sistemele de risc ale platformelor privesc cel puțin trei niveluri.
- Primul nivel este apartenența ieșirii: țara, orașul și ASN-ul IP-ului trebuie să se potrivească cu identitatea contului.
- Al doilea nivel este atributul ieșirii. Același interval de IP poate fi bandă rezidențială sau datacenter, iar în modelele de risc un interval de datacenter cântărește altfel decât unul rezidențial.
- Al treilea nivel este scurgerea pe căi ocolitoare. WebRTC poate descoperi direct, în browser, adresa publică a aparatului. Rezolvarea DNS poate ocoli proxy-ul și poate merge pe ruta implicită a sistemului. Iar IPv6 se poate expune pe legături în care doar IPv4 trece prin proxy. Toate aceste căi pleacă direct spre rețea, fără proxy.
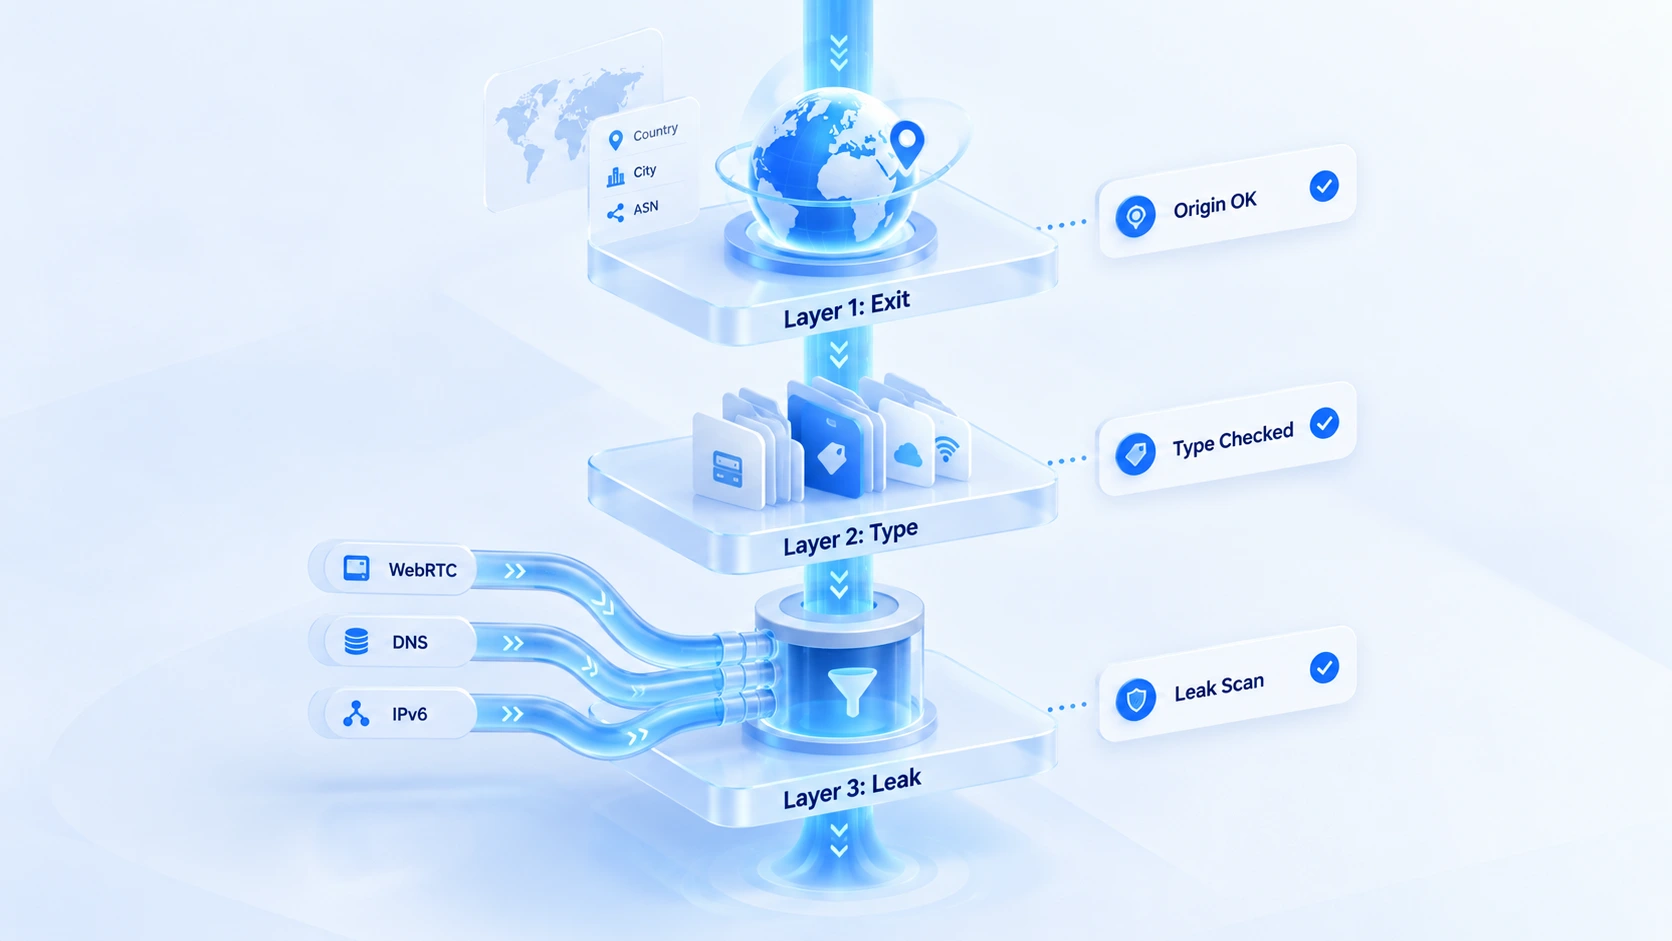
Fiecare nivel cere alte date, fiecare unealtă câte una. Iată ordinea.
Fluxul de autoverificare în trei pași
Toți cei trei pași se fac în interiorul mediului. Ce măsori în browserul propriu este rețeaua ta locală și nu spune nimic despre mediu.
1. Pasul întâi: verifici apartenența ieșirii cu ipinfo. Deschide ipinfo.io în mediu; pagina afișează direct locația geografică, organizația și ASN-ul ieșirii curente. Compară fiecare rubrică cu ce declară furnizorul de proxy: se potrivesc țara și orașul, iar operatorul este chiar firma indicată? Notează orice diferență în observațiile mediului și lasă-o pentru verificarea încrucișată de la pasul doi. Bazele de date își actualizează informațiile despre același interval de IP în ritmuri diferite. Rezultatul unei singure surse nu este o concluzie.
2. Pasul doi: stabilești atributul ieșirii cu ip-api. Deschide ip-api.com direct în browser; primești un răspuns JSON. Câmpurile proxy și hosting dau verdictul asupra atributului. hosting pe true înseamnă că intervalul aparține unui datacenter sau unei săli de servere; proxy arată dacă a fost deja marcat ca proxy. Majoritatea proxy-urilor trec prin intervale de datacenter, deci hosting pe true este un fenomen normal. Valoarea câmpului este că îți arată cum arată ieșirea în ochii platformei; dacă se potrivește cu activitatea conturilor, evaluezi tu în funcție de specificul muncii.
3. Pasul trei: verifici scurgerile pe căi ocolitoare cu ip111 și ipleak. ip111.cn raportează ieșirea din trei direcții: un site intern, un site extern și Google. Normal, cele trei rezultate coincid și arată aceeași linie proxy. ipleak.net adaugă panourile WebRTC, DNS și IPv6. Dacă apare undeva o adresă din afara proxy-ului, există o scurgere pe o cale ocolitoare. Fii deosebit de atent la intervalele furnizorului tău local de internet. Pentru analiza aprofundată a acestui nivel, articolele despre detectarea scurgerilor DNS și detectarea scurgerilor IPv6 oferă fiecare pași compleți.
După cei trei pași ai trei verdicte: ieșirea este corectă, ce atribut are și cât de curate sunt căile ocolitoare. Când se strică un pas, direcția de intervenție diferă total de la un pas la altul. Exact de aceea verifici separat și nu amestecat.
Fixarea verificărilor în mediu: punctul de control al proxy-urilor din MostMate
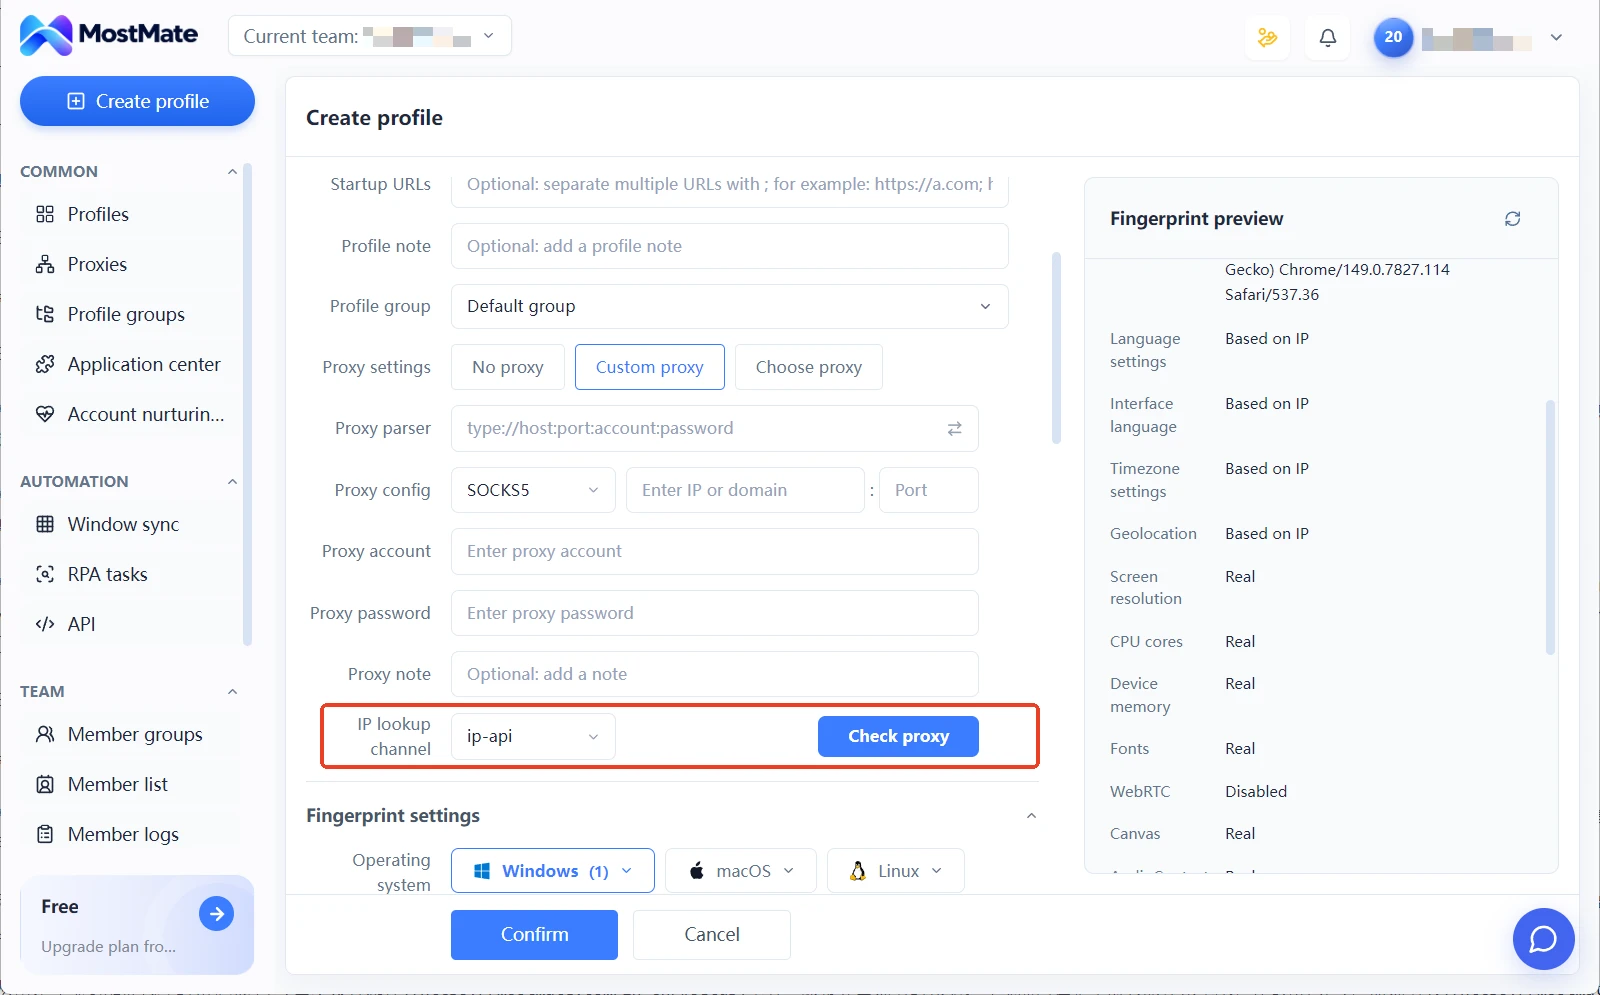
Uneltele externe se potrivesc verificării aprofundate la introducerea proxy-ului; pentru controlul zilnic, intrarea fixă din mediu este mai rapidă. În formularul de proxy din MostMate există o opțiune de canal de interogare IP (ip 查询通道), cu ip-api ca exemplu implicit. După configurarea proxy-ului, apasă pe butonul de testare a proxy-ului (检测代理): mediul măsoară ieșirea prin canalul ales și completează rezultatul automat. Nici pasul acesta nu te scoate din mediu.
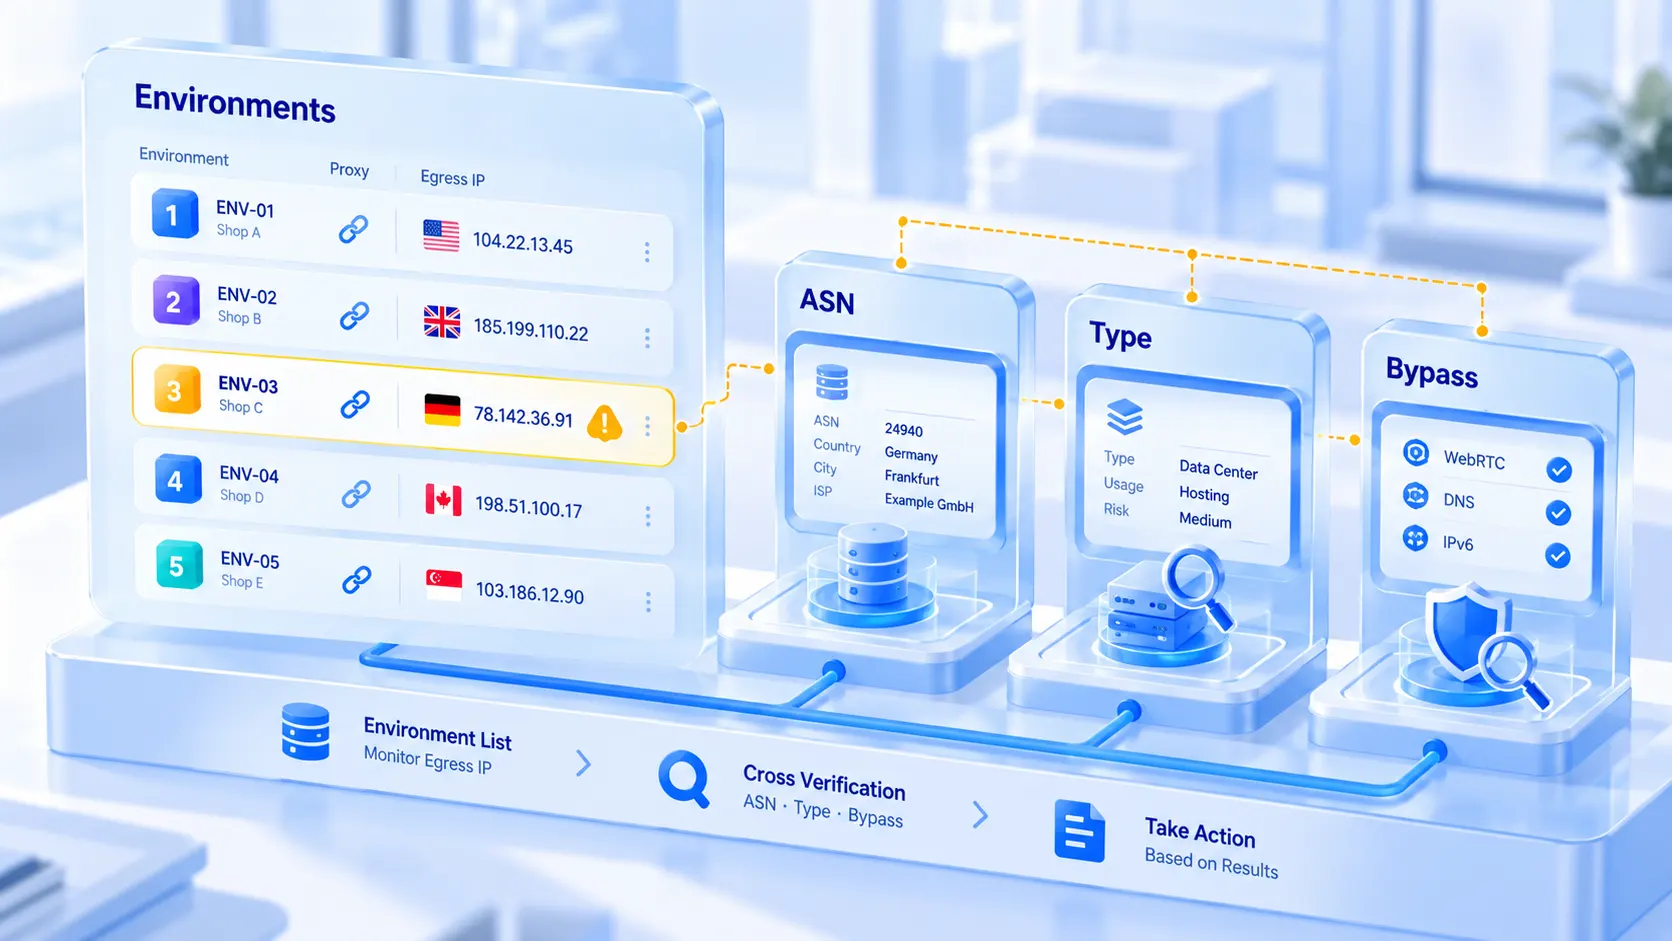
În lista de medii, fiecare mediu are două coloane: proxy și IP de ieșire. Ce linie revine fiecărui mediu și în ce regiune se află acum ieșirea îți devine clar parcurgând lista o singură dată, fără a deschide mediile pe rând. Limba, fusul orar și locația din parametrii mediului se aliniază implicit la IP-ul de ieșire. Odată fixată ieșirea, nu mai completezi nimic manual și dispare o sursă de neconcordanțe.
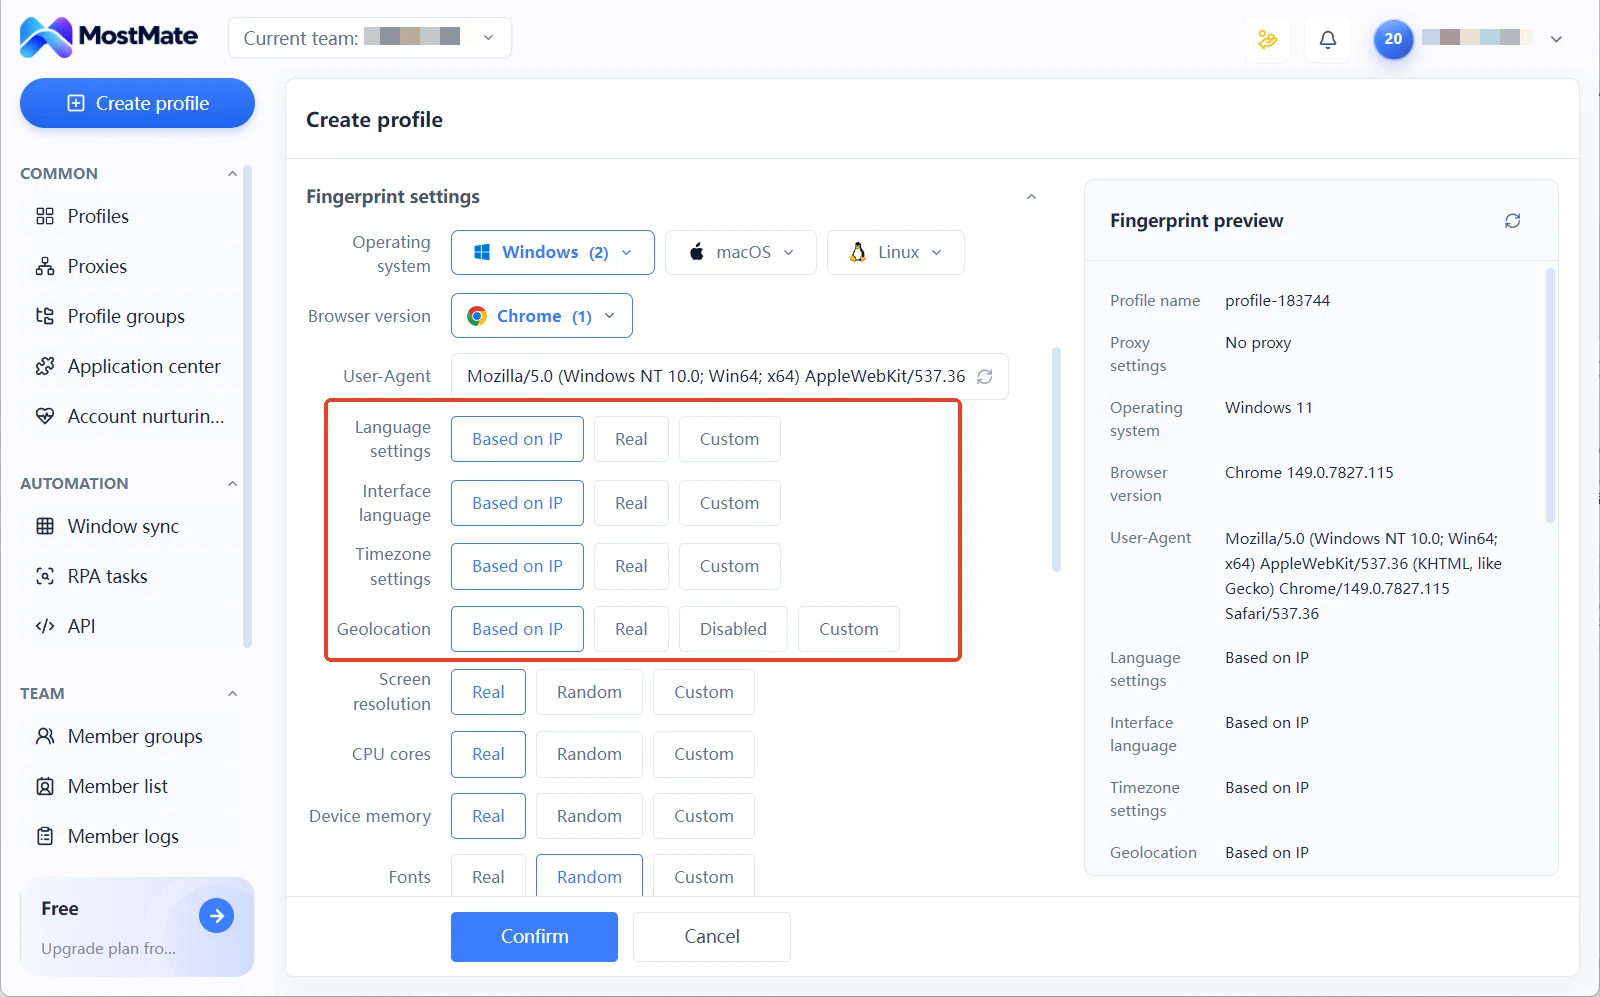
Pentru ordinea completă, de la crearea mediului până la configurarea proxy-ului, ghidează-te după fluxul de configurare în patru pași, care are o previzualizare cu explicații despre interfață. Ce rol joacă izolarea mediilor în întregul sistem anti-asociere, pagina de prezentare a produsului o explică pe larg.
Cum citești rezultatele: trei citiri greșite și ritmul verificărilor
Un rezultat anormal se clasifică abia după verificarea încrucișată; fiecare dintre cele trei citiri greșite frecvente are propriul drum de urmat.
Diferența între baze de date: pentru același IP, ipinfo arată un oraș, ip-api altul. De cele mai multe ori, diferența vine doar din ritmul diferit de actualizare al celor două baze. La apreciere, uită-te la câmpurile mai stabile. Dacă ambele surse se potrivesc la nivel de țară, poți continua să folosești proxy-ul. Notează diferența la nivel de oraș în observațiile mediului. Dacă persistă pe mai multe runde, verifică la furnizor.
Atributul de datacenter: hosting pe true nu înseamnă că ieșirea devine inutilizabilă. Spune doar că intervalul de IP aparține unui datacenter; nu este nicio interdicție. Adevărata cântărire este potrivirea dintre tipul activității și atributul ieșirii. Un interval de datacenter pentru activități sensibile la calitatea IP-ului și același interval pentru activități insensibile au un nivel de risc cu totul diferit. Dacă continui depinde de cerințele activității tale, nu de acest singur câmp.
Scurgerea pe căi ocolitoare: este singura dintre cele trei rezultate care cere intervenție imediată. Dacă în panoul WebRTC sau DNS apare o adresă din afara proxy-ului, întoarce-te întâi în mediu și confirmă că proxy-ul funcționează efectiv. Verifică apoi modul de tratare a WebRTC; articolul despre setările WebRTC în browserele anti-detect arată pe scenarii cum se configurează. După remediere, măsoară din nou și reia activitatea doar când panourile sunt curate.
Verificările se leagă de trei momente. Când un proxy nou trece testul și intră în uz, parcurgi toți cei trei pași. După schimbarea proxy-ului sau ajustarea configurației mediului, repeți pasul trei. În controlul de rutină, urmărești în lista de medii dacă coloana IP de ieșire s-a deplasat. Schimbarea regiunii ieșirii fără nicio modificare făcută de cineva este, prin ea însăși, un indiciu. Pentru runda periodică, articolul despre verificarea ieșirii proxy-urilor adună o listă gata de urmat.
Vrei controale și la nivelul amprentei browserului? Ghidul celor unsprezece teste BrowserLeaks explică fiecare test, grupate în ieșire, citire și declarație.
Concluzie
Valoarea autoverificării IP-ului nu stă în numărul site-urilor parcurse. Contează să ai date pentru fiecare dintre cele trei niveluri: ieșire, atribut, scurgeri. Așa judeci cu temei și intervii cu direcție. Dacă pregătești un mediu nou sau un proxy nou, parcurge mai întâi fluxul în trei pași și abia apoi începe activitatea. Dacă totul rulează deja, folosește coloana IP de ieșire din mediu ca panou de control zilnic și, la anomalii, revino la uneltele externe. Descarcă MostMate și adu verificarea proxy-ului, controlul ieșirii și configurarea amprentei într-un singur mediu de gestionare. Autoverificarea trece de la acțiune ocazională la procedură fixă.
Întrebări frecvente
Este ip-api gratuit?
Interogările din varianta web sunt gratuite. Deschizi pagina direct în browser și vezi rezultatele, inclusiv verdictul asupra atributului. Există și un serviciu API; nivelul gratuit are o limită de frecvență a cererilor. Pentru interogări în masă, urmează indicațiile de pe pagina oficială.
Ce faci dacă ip111 arată trei IP-uri de ieșire diferite?
Dacă cele trei direcții indică adrese diferite, nu tot traficul trece prin aceeași ieșire. Cauza frecventă: regulile de direcționare sau proxy-ul global nu acoperă tot traficul. Revino în mediu, confirmă ce acoperă configurația proxy-ului și reia măsurătorile până când cele trei rezultate coincid.
Cum remediezi o scurgere WebRTC?
Confirmă mai întâi că proxy-ul funcționează real în mediu, apoi verifică modul de tratare a WebRTC. După remediere, revino la ipleak și măsoară din nou; problema se consideră rezolvată doar când panoul nu mai afișează intervalele furnizorului local. Limitarea WebRTC prin extensii de browser nu este de încredere; intervenția la nivel de mediu rămâne mai sigură.
Dacă toți cei trei pași ies bine, conturile sunt garantat în siguranță?
Nu. IP-ul este doar un grup din mulțimea semnalelor de asociere. Amprenta browserului, cookie-urile și obiceiurile de autentificare, ritmul activității contului, toate intră în evaluarea riscurilor platformei. Cei trei pași rezolvă nivelul de rețea; izolarea la nivel de amprentă vine din mediul propriu-zis. Doar când ambele niveluri sunt în regulă se poate vorbi de o reducere reală a riscului de asociere.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



