
IP residential o datacenter: ¿cómo elegir? Entiende primero la lógica de las plataformas
Conclusión clave: la diferencia entre una IP residential y una IP datacenter no está en la velocidad, sino en cómo las bases de datos de las plataformas etiquetan el origen del rango de direcciones; los rangos datacenter quedan marcados a gran escala como hosting y proxy, mientras que los rangos residential arrastran el riesgo heredado del NAT compartido.
Primero entiende la lógica de decisión y luego elige según la fase de tu actividad; así el presupuesto rinde de verdad. El artículo se desarrolla en cinco partes: origen, confianza, costos, elección y configuración. Las trampas habituales al comprar proxy empiezan en la elección. Dos proveedores anuncian el mismo precio, un rango etiquetado residential y otro datacenter, y ambos prometen alto anonimato y alta velocidad. La elección equivocada suele cobrarse tarde: días tras registrar una cuenta nueva saltan verificaciones, los likes no alcanzan visibilidad y, tras mucho indagar, descubres que el problema estaba en el origen del rango de IP.
MostMate es un navegador antidetección que asigna a cada cuenta un entorno de red propio, donde cada proxy se configura y valida uno por uno. Este artículo desglosa las diferencias entre los dos tipos de IP para que tu elección se apoye en campos concretos.
De dónde viene la diferencia entre los dos tipos de IP
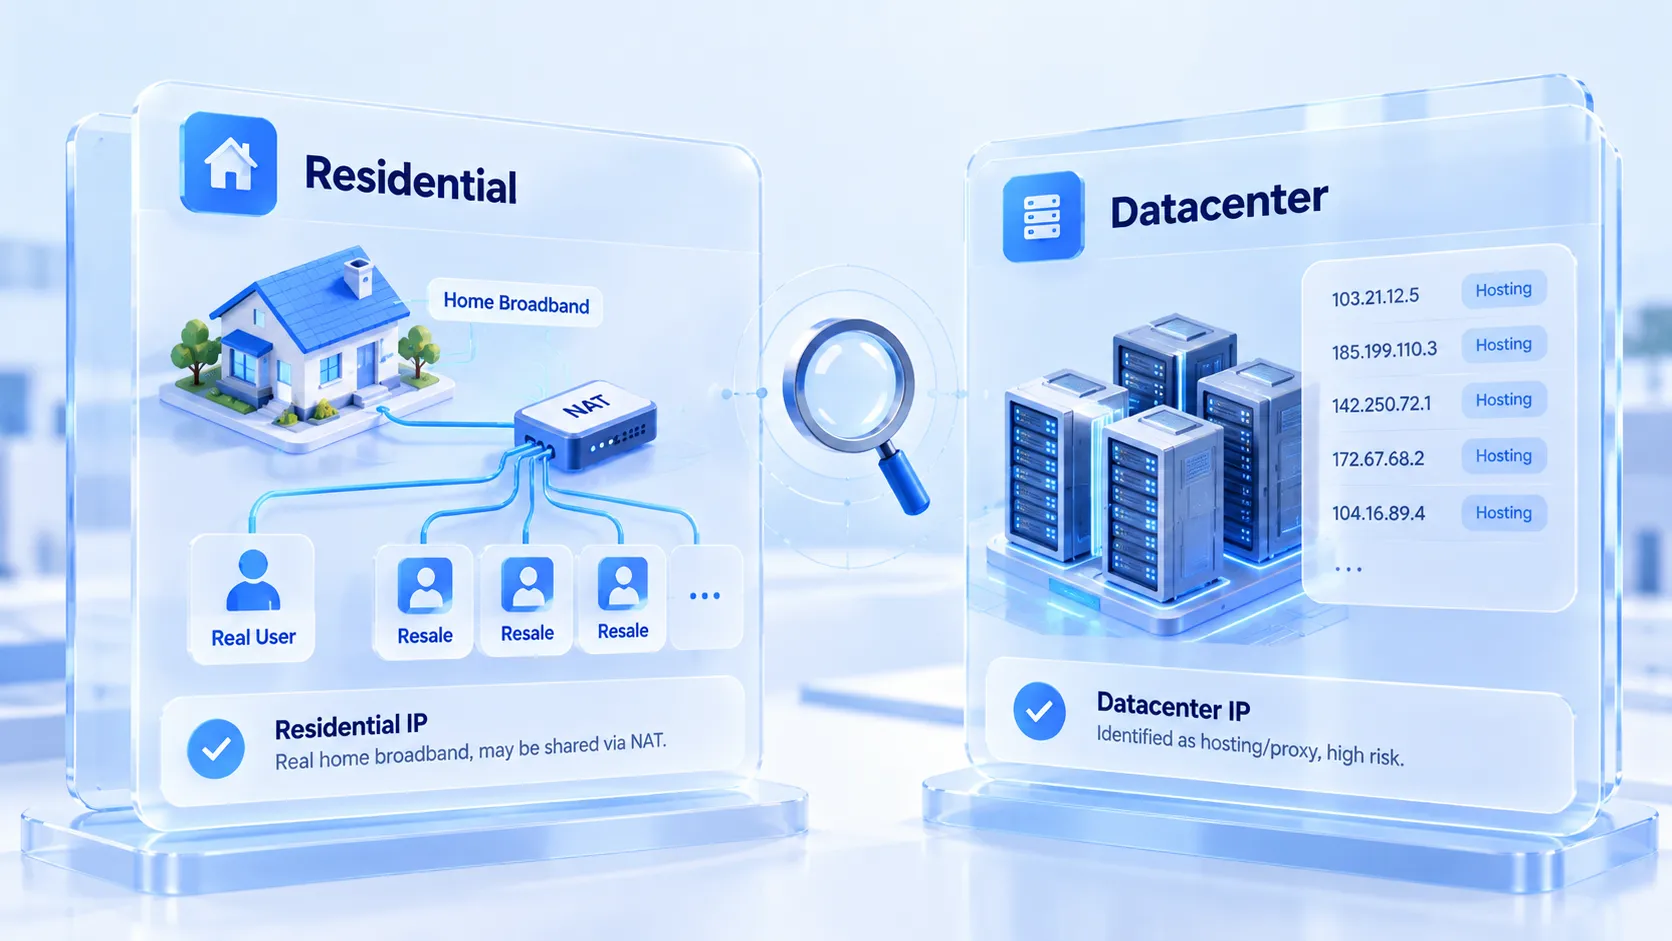
Que un rango de IP sea residential o datacenter lo deciden los registros de la dirección; las etiquetas del proveedor son solo referencia. En todo el mundo, cada rango de IP figura con su sistema autónomo (ASN) y su titular asignado. Las IP datacenter se recortan de rangos ASN registrados por centros de datos y pertenecen a proveedores de hosting como AWS, Alibaba Cloud o Hetzner: sus registros delatan de inmediato un origen de centro de datos. Las IP residential las asignan operadoras como Comcast a hogares con banda ancha y figuran en rangos ASN residential.
Para comprobar a quién pertenece un rango, consulta la caja de herramientas BGP de Hurricane Electric: al introducir una dirección ves su ASN y su titular, el origen queda escrito con toda claridad. Cuando las plataformas evalúan riesgos leen exactamente los mismos registros. Los rangos ASN de datacenter son enormes y fáciles de alquilar, y por eso siempre han sido el terreno preferido del registro masivo y la recolección de datos. Las grandes plataformas mantienen cada una su lista de estos rangos. Es un problema estructural de origen: por limpia que funcione una IP, su clase no cambia.
La confianza va en ambos sentidos
Cada tipo de IP tiene su propia capa de riesgo, en direcciones opuestas. El riesgo de las IP datacenter es público: consulta una base de inteligencia de IP y los campos hosting o proxy suelen estar activos. Al probar una dirección datacenter de Google, la consulta de campos de ip-api devolvió directamente proxy y hosting ambos en verdadero. Estas etiquetas están abiertas a todas las plataformas; cuando el control las lee, en el mejor caso recorta permisos de las cuentas nuevas y en el peor bloquea el registro de raíz. Servicios como IPinfo mantienen además etiquetas de privacidad más finas, y una dirección marcada una vez cuesta mucho recuperar.
El riesgo de las IP residential se esconde en la forma de compartir. Detrás de la salida de banda ancha de un hogar suele haber una red NAT. En una misma dirección conviven usuarios domésticos reales y también decenas de cuentas revendidas desde el mismo pool de proxy. Una IP residential es de segunda mano: lo que hicieron sus usuarios anteriores define su estado actual ante el control. Los rangos residential no encienden la etiqueta hosting, pero pueden cargar con un pasado más discreto.
Ninguno de los dos riesgos es peor en abstracto: elegir es quedarse con el que tú sabes revisar.
La estructura de costos decide el uso
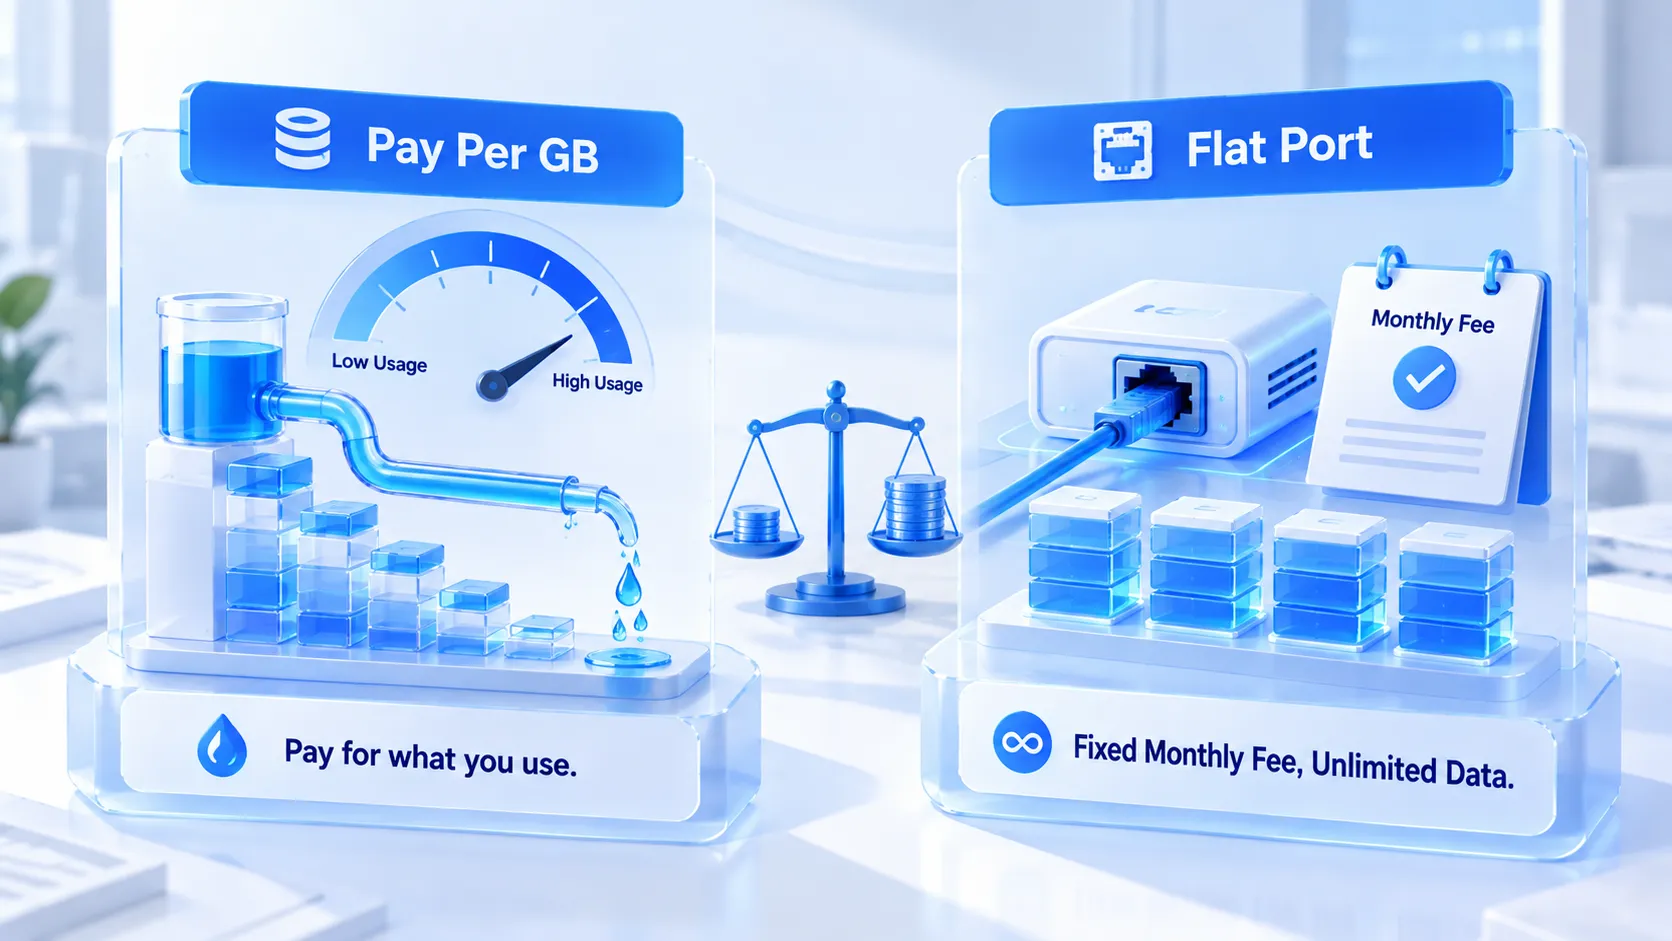
Los dos tipos de IP se facturan de forma distinta y encajan en densidades de uso distintas. Las IP datacenter se cobran por unidad o puerto: una cuota mensual fija y tráfico sin límite. Recolección, monitoreo y otras tareas de alto tráfico mantienen así un costo controlable. Las IP residential se cobran por lo general según tráfico, a un precio bastante más alto; cargar vídeos y descargar archivos quema el paquete enseguida. Esa diferencia no depende de la estrategia de precios: el ancho de banda residential se revende desde redes domésticas reales, y el recurso es caro de origen.
La forma de facturación moldea los hábitos de operación. Con proxy residential facturados por tráfico, el operador ahorra en cada acción por puro reflejo: menos páginas pesadas en el navegador, menos tareas residentes. Los proxy datacenter facturados por puerto encajan en trabajos donde el tráfico no duele. Antes de asignar un proxy a una cuenta, piensa en el perfil de tráfico diario de ese entorno y decide en qué tipo invertir.
Elegir según la fase del negocio
Lo decisivo: la fase de la cuenta y el riesgo que puedes asumir.
Los usos frecuentes, ordenados por prioridad:
1. Registro y maduración de cuentas nuevas: prioriza las IP residential. El registro es la fase de control más estricto, y la etiqueta hosting de los rangos datacenter hace ahí más daño. Un rango residential puede arrastrar historial, pero al menos no revela su condición de proxy en la primera prueba.
2. Mantenimiento diario de cuentas maduras: sirven IP residential o proxy ISP de calidad; la pregunta pasa de «cambiar o no» a «estable o no», y mantener una salida fija a largo plazo importa más que el tipo en sí. Para decidir si la IP de salida debe ser fija o cambiarse según convenga, usa los plazos de la guía de IP fija frente a IP dinámica.
3. Tareas en lote y automatizadas: el terreno donde rinden las IP datacenter. Estas tareas ocurren sobre todo en cuentas veteranas con sesión ya establecida, con mucho tráfico y alta frecuencia; la ventaja de costo controlable de los rangos datacenter se materializa aquí de verdad.
4. Tareas temporales y de un solo uso: toma la más barata de las dos y descarta la IP al terminar; la salud a largo plazo de la cuenta no depende del historial de esa IP.
Un mismo grupo de cuentas suele usar tipos de IP distintos según la fase. Al cambiar rige una disciplina: programa los cambios de rango después de acciones de bajo riesgo y evita las ventanas de operaciones sensibles en curso.
Llevar la elección a la práctica en MostMate
Con la elección decidida, en la configuración hay que verificar tres cosas: conectividad, atribución correcta y entorno a la par. MostMate es un navegador antidetección que gestiona proxy y entornos por separado; la función de cada módulo está descrita en la página del producto. Elección y validación ocurren en la interfaz.
Paso 1: da de alta los proxy en la gestión de proxy y anótalos uno a uno por origen. Además de los clásicos HTTP y SOCKS5, también admite HTTPS y SSH. Tras darlos de alta, prueba la conexión con la función integrada de verificación; la IP de salida se ve al momento. La consulta de IP de la página usa ip-api por defecto, y la región y el operador que devuelve se pueden cotejar directamente con lo prometido en la página de venta. Anunciado residential, detectado datacenter: un solo registro basta para descubrirlo. El recorrido completo del alta a la validación está demostrado en cuatro pasos en la vista previa de ajustes del sitio oficial.
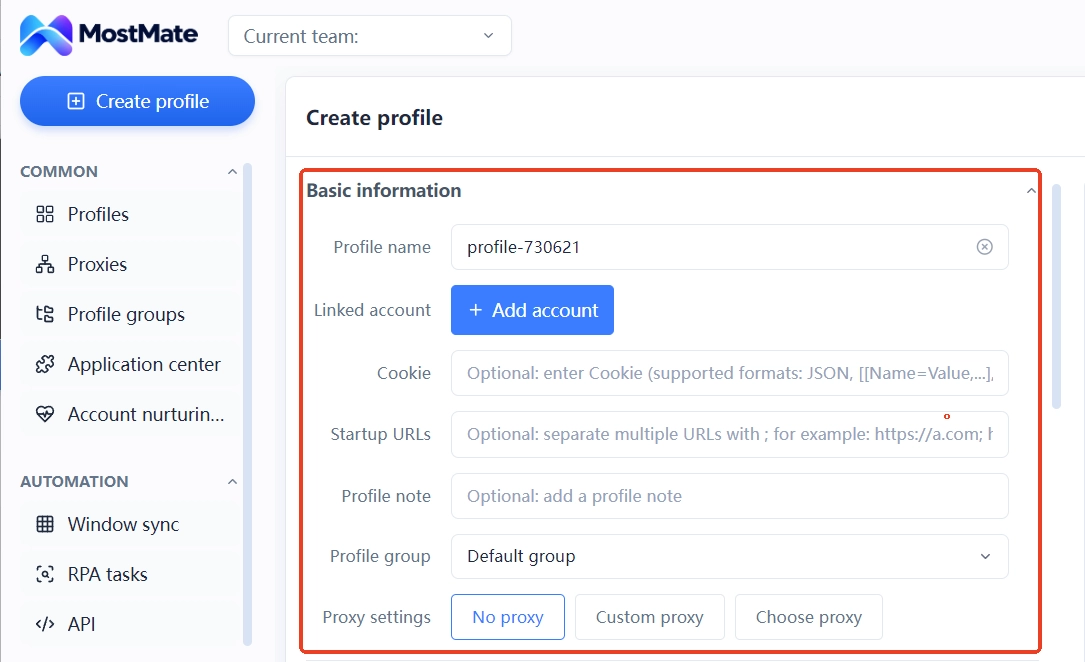
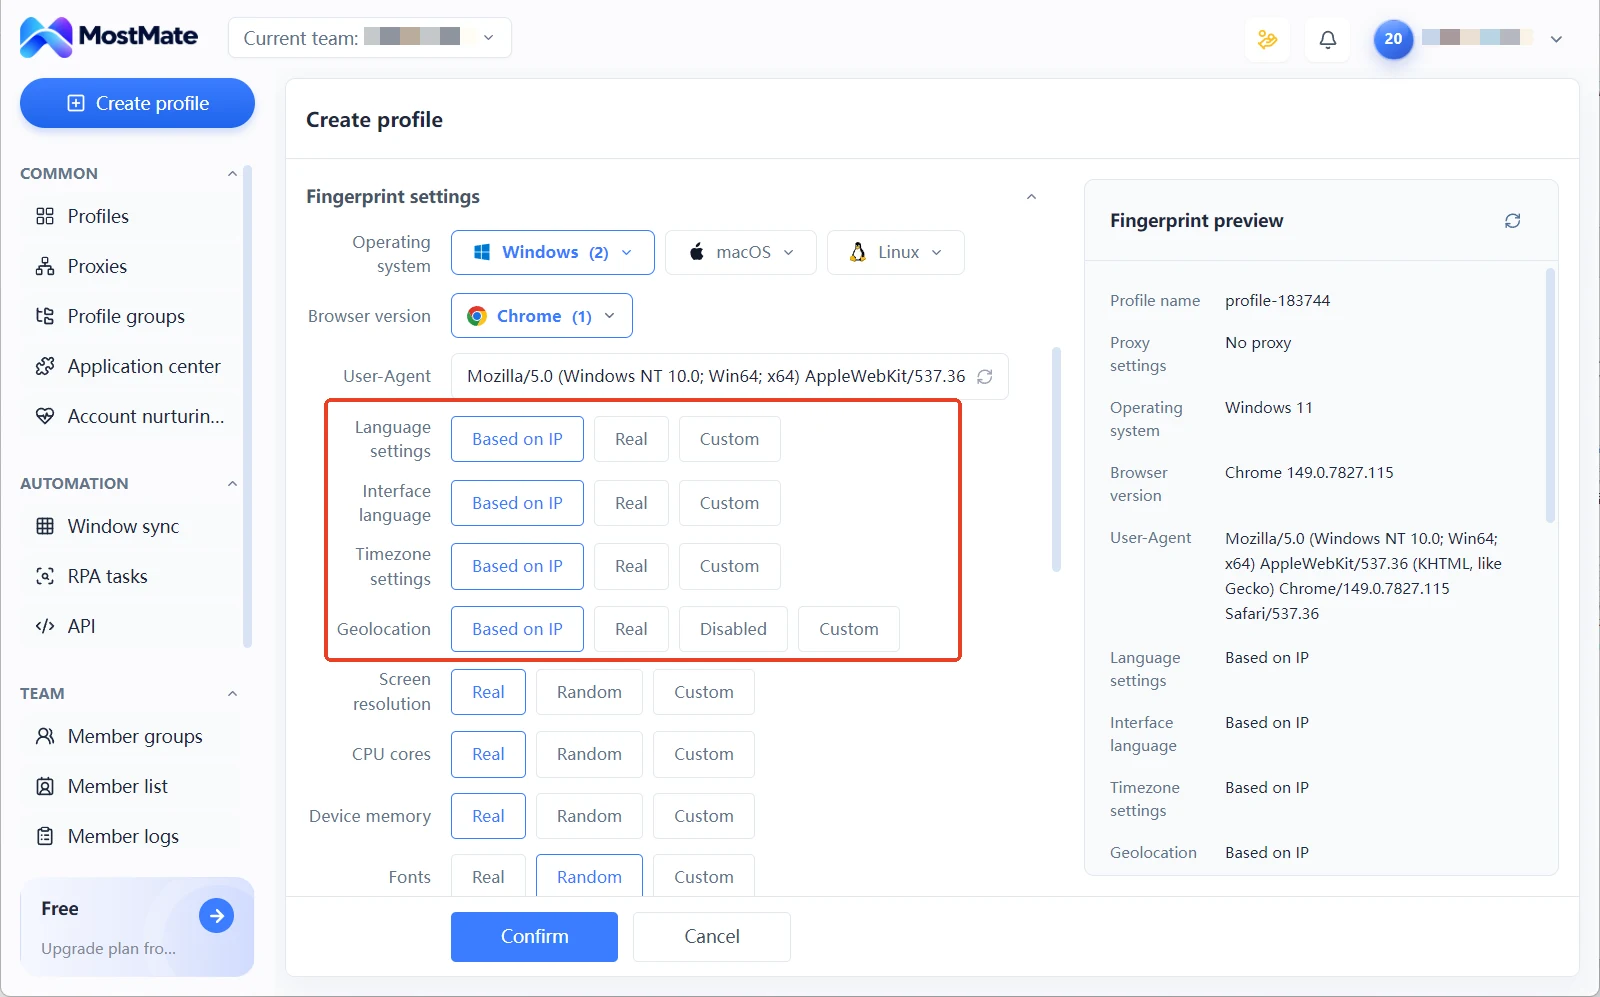
Paso 2: asigna el proxy al crear el entorno. Los ajustes de proxy del formulario ofrecen tres vías: sin proxy, proxy personalizado, proxy seleccionado. Basta con elegir en la lista el que ya validaste. Hecha la asignación, el idioma, la zona horaria y la ubicación del entorno se leen por defecto de la IP de salida. Cambia la atribución, cambian las lecturas; no hay que retocar nada a mano.
Paso 3: pasado un tiempo, revisa el estado de permanencia de los proxy. Si la IP de salida deriva y si las respuestas son estables queda registrado en la lista de proxy. Ante cualquier anomalía, revisa punto por punto; para una validación por capas de disponibilidad y coherencia lógica, puedes seguir la guía de validación en dos capas de proxy.
Preguntas frecuentes
¿Las IP residential siempre son más seguras que las datacenter?
No necesariamente. Los rangos residential no tienen etiqueta hosting, pero su historial de uso es imposible de consultar y, con NAT compartido, los actos de los usuarios anteriores quedan anotados en esa dirección. Las IP datacenter tienen un origen transparente, lo que facilita incluso anticipar el riesgo. El criterio de seguridad es el estado actual de la dirección ante el control; el tipo es solo una referencia.
¿Se puede operar cuentas solo con IP datacenter?
Es viable con cuentas veteranas, de sesión estable y trabajo centrado en tareas en lote. En la fase de registro con rangos datacenter el riesgo se concentra en la etiqueta hosting, campo con más peso en el registro y el control temprano. La combinación es el punto de equilibrio de la mayoría de los equipos: residential en las fases sensibles, datacenter en la escala.
¿Cómo saber si una plataforma marcó una IP?
Consulta los campos hosting y proxy con un servicio de inteligencia de IP y verifica la atribución con una herramienta ASN. Para revisar salida, tipo y superficie de fuga de una vez, sigue la ruta de tres capas de la guía de herramientas para comprobar fugas de IP.
¿Por qué validar un proxy nada más comprarlo?
Lo que promete la página del proveedor no siempre coincide con la atribución real, y la deriva de rango o una línea inestable suele aparecer días después. Prueba la conexión, coteja IP de salida y atribución, y solo entonces asígnalo al entorno concreto: así evitas llevar el problema dentro de la cuenta.
Conclusión
Entre IP residential y IP datacenter no hay buenos ni malos: es una diferencia estructural de dos orígenes, dos facturaciones y dos riesgos. Residential para el registro y la maduración, datacenter para las tareas en lote, y la validación para cuadrar lo anunciado con la atribución real; así el presupuesto cae donde toca. No necesitas herramientas extra: en MostMate todo el recorrido, del alta de proxy a la asignación de entornos, se hace de una vez, y la cadena queda verificada antes de registrar la primera cuenta.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



