
Navegador antidetección: ¿IP fija o IP dinámica? Elegir según la etapa
Conclusión clave: fijo o dinámico no es una cuestión de gustos. Hay dos datos que decidir: en qué etapa está tu negocio, y la granularidad y el estado de la IP que tienes en mano. En el warm-up y en las campañas publicitarias, prioriza el fijo; las operaciones masivas de una red de tiendas van con un pool dinámico independiente. El momento del cambio de IP influye más en la seguridad de las cuentas que la propia elección.
Dos personas gestionan cada una una docena de cuentas con enfoques totalmente opuestos. La primera asignó una IP fija a cada cuenta, convencida de que lo caro es lo fiable; a la tercera semana recibía igualmente verificaciones de la plataforma. La segunda rota todo sobre un pool residencial dinámico, y sus cuentas siguen estables.
La diferencia no está en quién gasta más, sino en la etapa del negocio. Las cuentas de la primera ya operan estables: lo más probable es que el problema esté en el estado de esa IP fija. La segunda trabaja navegación, donde el cambio de dirección no supone presión por sí solo. Antes de elegir entre fijo y dinámico, separa estos dos juicios; la configuración viene después.
La IP dinámica no es una sola cosa: tres granularidades de cambio
La dirección IP es el identificador de base que un entorno expone al exterior, y las plataformas la leen con más detalle de lo que uno imagina. Antes de comprar IP dinámica, hazte una pregunta: ¿cada cuánto cambia? La respuesta decide si sirve para cuentas. Sobre qué papel cumple una dirección IP en la red, la página de definición de Kaspersky lo explica con claridad; no lo repito aquí.
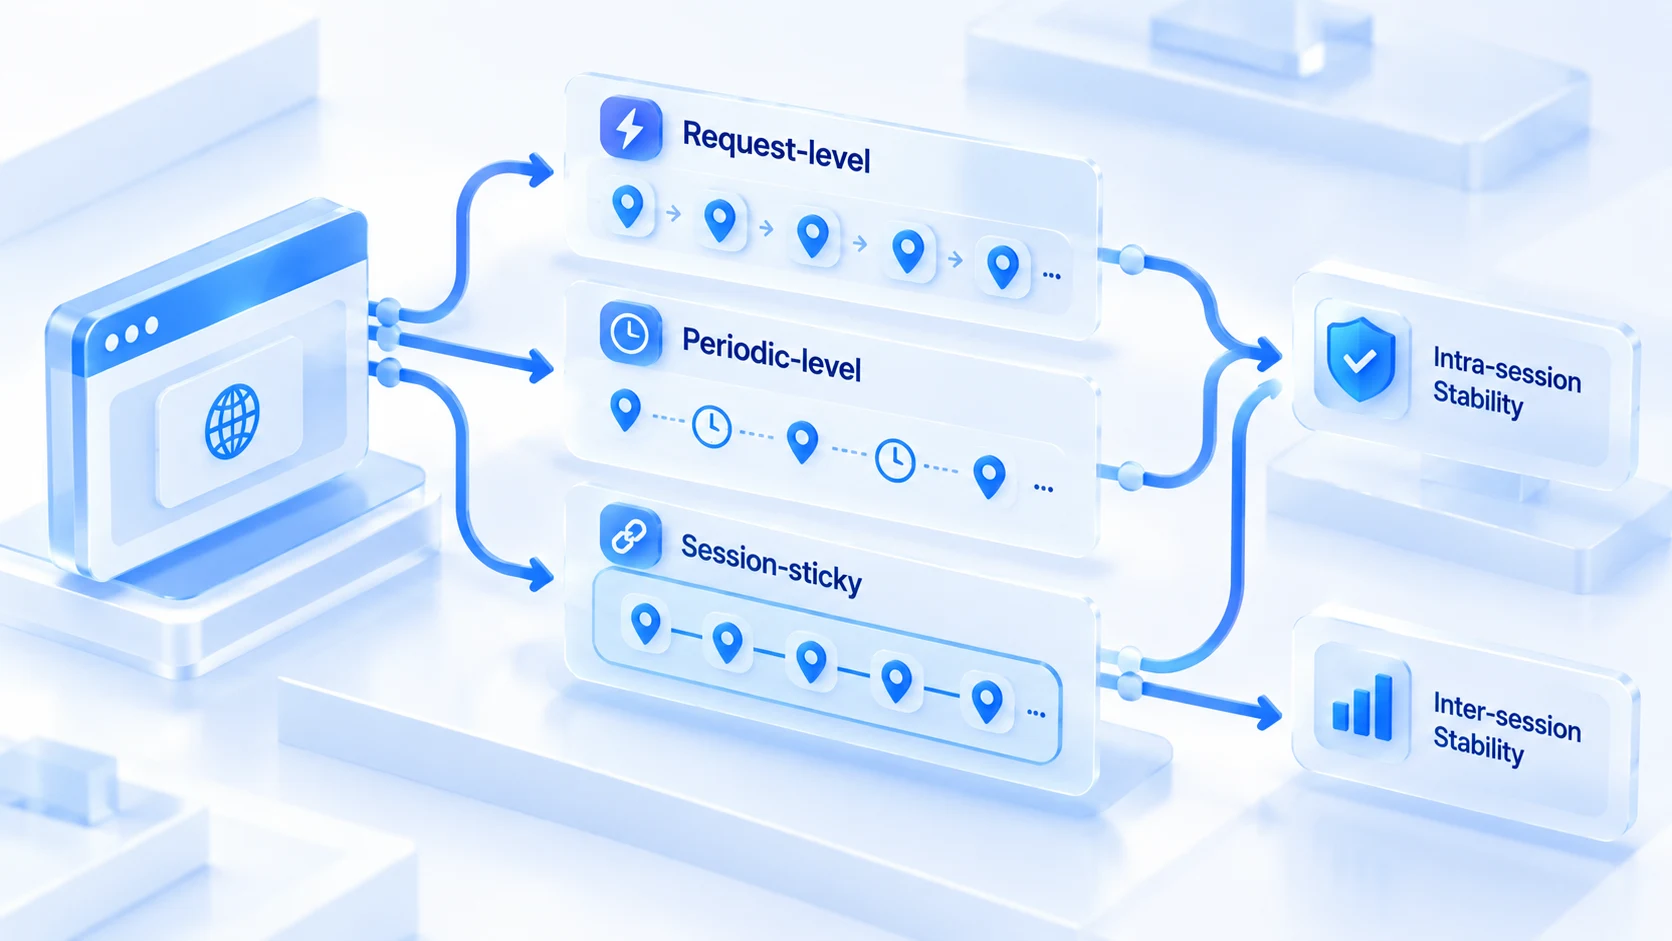
Hay tres niveles habituales de cambio:
- Rotación por petición: la salida cambia en cada conexión y salta sin parar dentro de una misma sesión. Ideal para recolección y scraping masivo; no aguanta ningún escenario con inicio de sesión.
- Rotación periódica: la dirección cambia cada minutos, horas o días. A partir del palier diario, apenas alcanza una «deriva controlada entre sesiones».
- Sesión sticky: el proveedor mantiene la misma salida para una misma sesión durante un tiempo, de unos quince minutos a un día. Es el «seudo fijo» del pool dinámico.
En términos de riesgo, la granularidad plantea dos preguntas.
- Primera capa: dentro de una misma sesión conectada, ¿salta la dirección.
- Segunda capa: entre dos sesiones, cuánto deriva la dirección.
La rotación por petición no garantiza ni la primera capa. La sesión sticky sostiene la primera, no la segunda. Un inicio de sesión de cuenta exige las dos capas estables. La granularidad es el suelo, no un extra.
La IP fija también tiene ciclo de vida
Lo fijo resuelve «la dirección no cambia», no garantiza «la dirección está sana». Una IP fija usada mucho tiempo sufre tres degradaciones habituales:
- Acumulación en listas negras: el historial de usuarios anteriores o de otros clientes del mismo segmento va hundiendo la reputación de todo el bloque.
- Reciclaje y reasignación del proveedor: contrato vencido o ajuste de línea, la dirección se recupera y se entrega a otro, casi siempre sin que lo sepas.
- Migración de datacenter: el proveedor cambia de sala o de segmento y la ubicación de salida muta en silencio.
La degradación no se adivina. Las peticiones de verificación se disparan de repente, el nivel de reputación IP cae en los sitios de test, las lecturas del mismo entorno se vuelven inestables. Cuando las señales se acumulan, toca actuar. Insistir con una dirección ya marcada por la plataforma arrastra a la cuenta entera. La ruta de manejo está escrita paso a paso en la guía de diagnóstico tras el bloqueo de una IP.
La dirección es un activo fijo, no eterno. Revísala cada mes.
Warm-up, publicidad y redes de tiendas: la elección por etapa
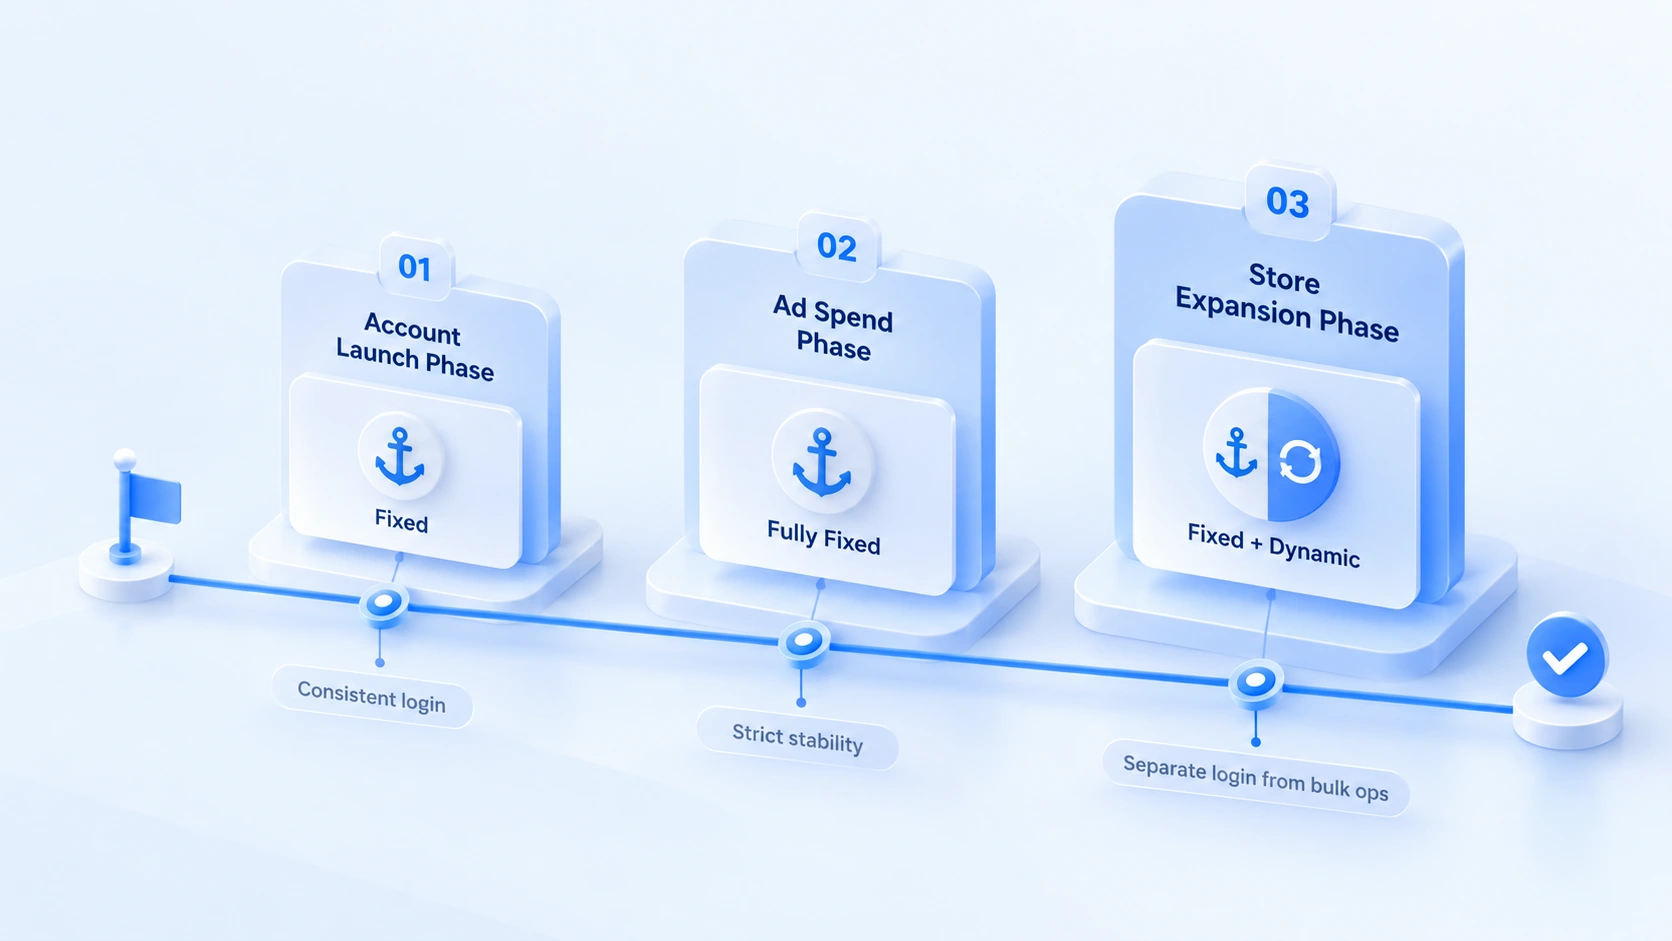
En los tres escenarios principales, la exigencia sobre la dirección cambia con la etapa: un mismo lote de cuentas no pide la misma respuesta en el arranque que en la madurez. La elección sigue a la etapa, no al presupuesto. Esta es la tabla de decisión:
| Etapa | Exigencia de estabilidad | Elección y claves |
|---|---|---|
| Warm-up · arranque | Misma dirección del registro al primer login | Fija primero, nodo estático o ISP, ≥ 1 día |
| Warm-up · crecimiento | Fase de acumulación: evitar saltos de IP | Mantener fija, sticky de apoyo, menos logins |
| Publicidad · campañas | Auditorías publicitarias, las más estrictas | Fija en todo momento, cambios fuera de picos |
| Red de tiendas · expansión | Tiendas nuevas en fijo, volumen en dinámico | Grupos separados, dinámico jamás en login |
El término «nodo estático» se repite en la tabla y merece un aparte. Designa una dirección asignada de forma prolongada desde el datacenter: la dirección efectivamente no cambia, pero su base de reputación queda por detrás de un ISP residencial. Sopesa bien en qué palier de cuenta la colocas.
El proxy ISP une reputación residencial y dirección estática; principio y concesiones están desglosados en Proxy ISP explicado. Sobre cómo se segmentan los rangos de direcciones y cómo la geolocalización sigue a la capa de red, la página de glosario de Fortinet ofrece una base sencilla.
La disciplina operativa del cambio de IP
Tres situaciones obligan a cambiar: verificaciones que fallan en serie, aviso de recuperación del proveedor, línea inestable de forma prolongada. Fuera de eso, no muevas la dirección por iniciativa propia. Cada cambio es un periodo de observación.
- Actúa en las horas de baja actividad de la cuenta, por ejemplo de madrugada o en día de descanso, para evitar un salto de dirección en plena etapa activa.
- Con la nueva dirección en marcha, revisa primero: ¿coinciden la IP de salida, la geolocalización y las lecturas de idioma y zona horaria? El procedimiento de doble revisión está en la guía de verificación en dos capas del proxy. Para interpretar reputación y lecturas, consulta la guía de test Whoer.
- Durante uno o dos días tras el cambio, baja la frecuencia de operación y limítate a navegación e interacciones ligeras. Sin verificaciones nuevas, recupera el ritmo habitual.
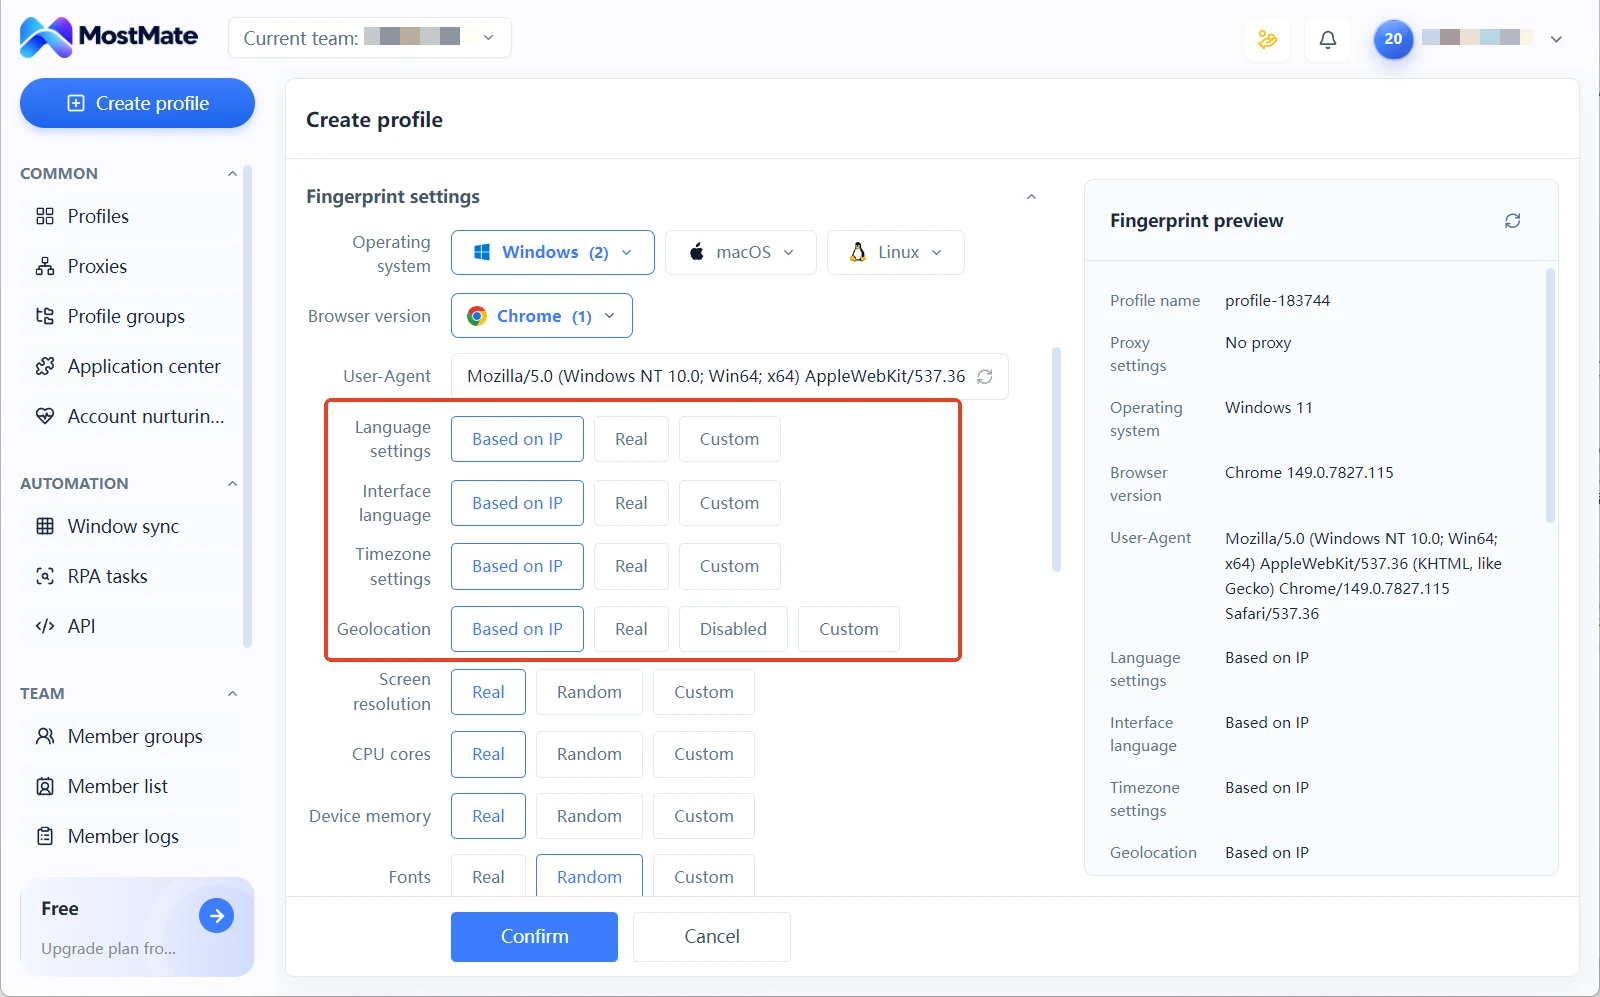
Entre los parámetros de la huella hay un diseño que ahorra trabajo: idioma, zona horaria y geolocalización siguen el modo «basado en la IP»; cuando la dirección cambia, esas lecturas se ajustan solas, sin editar campo por campo, y se reducen las contradicciones por un olvido.
Cómo se traduce esto en la configuración proxy de MostMate
MostMate es un navegador antidetección pensado para equipos que manejan muchas cuentas. Los proxies se administran en una lista independiente, con soporte para SOCKS5, HTTP, HTTPS y SSH, creados uno a uno o importados en lote. Una vez creados, se asignan a cada entorno desde los ajustes de proxy del formulario. Hay tres opciones: sin proxy, proxy personalizado, proxy seleccionado. En la lista de entornos, cada entorno muestra su proxy y su IP de salida actual. Qué dirección sirve a qué cuenta: se lee de un vistazo.
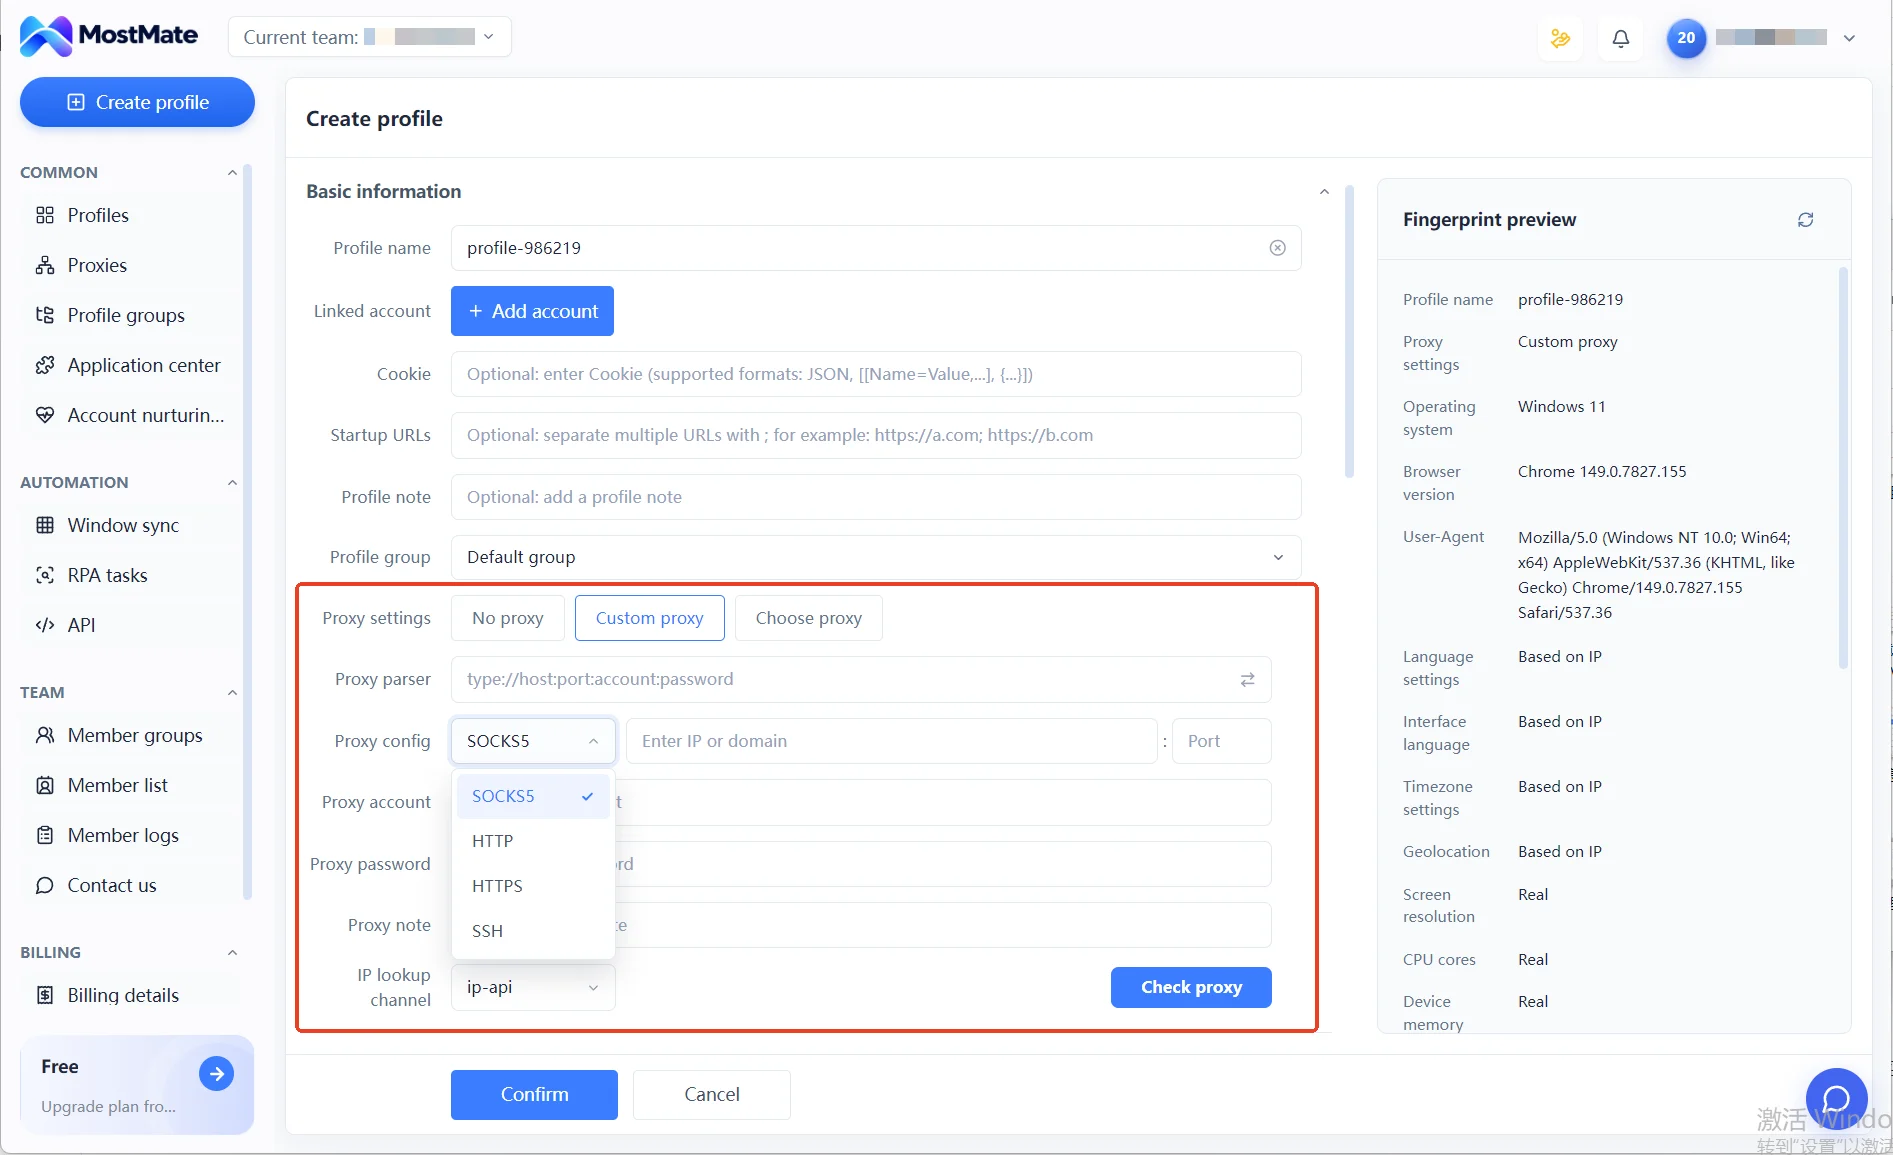
Estructura que encaja a la perfección con la estrategia por etapas. Para crear cuentas en masa durante la expansión, prepara antes un lote de direcciones fijas en la lista de proxies y asigna uno a uno al crear entornos; para el scraping y la comparación de precios, reserva un lote de proxies dinámicos en otro grupo, separado de los entornos de login.
Cuando toque cambiar la dirección, sustituye la entrada en la lista de proxies; el panel de vista previa de la huella muestra todo el conjunto de valores ya en la fase de creación del entorno. Si las lecturas cuadran, se ve en el momento. El producto reúne el proceso completo de creación de entornos en la página de presentación de MostMate, con versión ilustrada para consultar.
Preguntas frecuentes
¿Se pueden mezclar IP fijas y dinámicas en un navegador antidetección?
Sí, pero separando los usos. Los entornos de operación con login van con direcciones fijas; el scraping y la comparación de precios en volumen pasan por un pool dinámico independiente. Coloca ambos tipos de entorno en grupos distintos y no dejes que el login y la recolección de un mismo lote de cuentas compartan direcciones.
¿Sirve la sesión sticky como IP fija a largo plazo?
Como transición corta, sí; a largo plazo, no. Cuando la sesión sticky caduca, la dirección vuelve a derivar. En el momento clave del warm-up o de las campañas, esa variable no cabe: al final hay que aterrizar en una dirección fija.
¿Un nodo estático sirve para cuentas de tienda?
Depende del tipo. El nodo estático de datacenter mantiene la dirección estable pero con una base de reputación débil: sirve para entornos de prueba de bajo valor. Para tiendas oficiales y cuentas publicitarias, un residencial estático de tipo ISP es más firme; al elegir, juzga por separado el cambio de dirección y el tipo de dirección.
Tras cambiar a otra IP fija, ¿cuándo se retoma el ritmo normal?
Tras el cambio, revisa primero que las lecturas de salida coincidan y mantén operaciones de baja frecuencia uno o dos días. Sin verificaciones nuevas, recupera el ritmo habitual. Dirección, huella y comportamiento: cuando las tres marchan suaves, el cambio queda cerrado.
Conclusión
¿Fijo o dinámico? La respuesta no está en la lista de precios, sino en la etapa del negocio y el estado de la IP. La granularidad decide si una IP dinámica sirve; el ciclo de vida decide cuánto dura una IP fija. La tabla por etapas da el punto de partida; las señales de verificación en marcha escriben la siguiente versión.
Antes de lanzar un negocio nuevo, fija una primera versión de tu elección con la tabla de decisión. Déjalo correr dos semanas, mira peticiones de verificación y lecturas, y decide si ajustar. Para llevar esta estrategia de direcciones por etapas al día a día, descarga MostMate: la lista de proxies y los grupos de entornos gestionan por separado el negocio de login y el trabajo en volumen, y cada paso de un cambio de dirección deja lecturas que consultar.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



