
Residential czy datacenter IP? Najpierw poznaj logikę oceny platform
Główny wniosek: różnica między residential IP a datacenter IP nie polega na prędkości, lecz na tym, jak bazy danych platform oznaczają pochodzenie tego adresu; bloki datacenter są masowo tagowane jako hosting i proxy, a bloki residential niosą wtórne ryzyko wynikające ze współdzielenia NAT.
Najpierw poznaj logikę oceny, potem dobierz typ do etapu biznesu. Dopiero wtedy budżet idzie we właściwe miejsce. Poniżej pięć części: źródło, zaufanie, koszty, wybór i konfiguracja. Typowe potknięcie przy zakupie proxy zaczyna się od wyboru. Dwóch dostawców podaje tę samą cenę; jeden blok ma etykietę residential, drugi datacenter, a obie strony chwalą wysoką anonimowość i wysoką prędkość. Ten zły ujawnia się zwykle późno. Kilka dni po rejestracji nowego konta wyskakuje weryfikacja, polubienia nie mają zasięgu, a po pół dniu szukania okazuje się, że problem leżał w pochodzeniu bloku IP.
MostMate to przeglądarka antydetect, która wiąże każde konto z osobnym środowiskiem sieciowym; proxy w środowisku można konfigurować i weryfikować pojedynczo. Ten artykuł rozbiera różnicę między dwoma typami IP na czynniki pierwsze, by kryteria wyboru sprowadzić do konkretnych pól.
Skąd bierze się różnica między dwoma typami IP
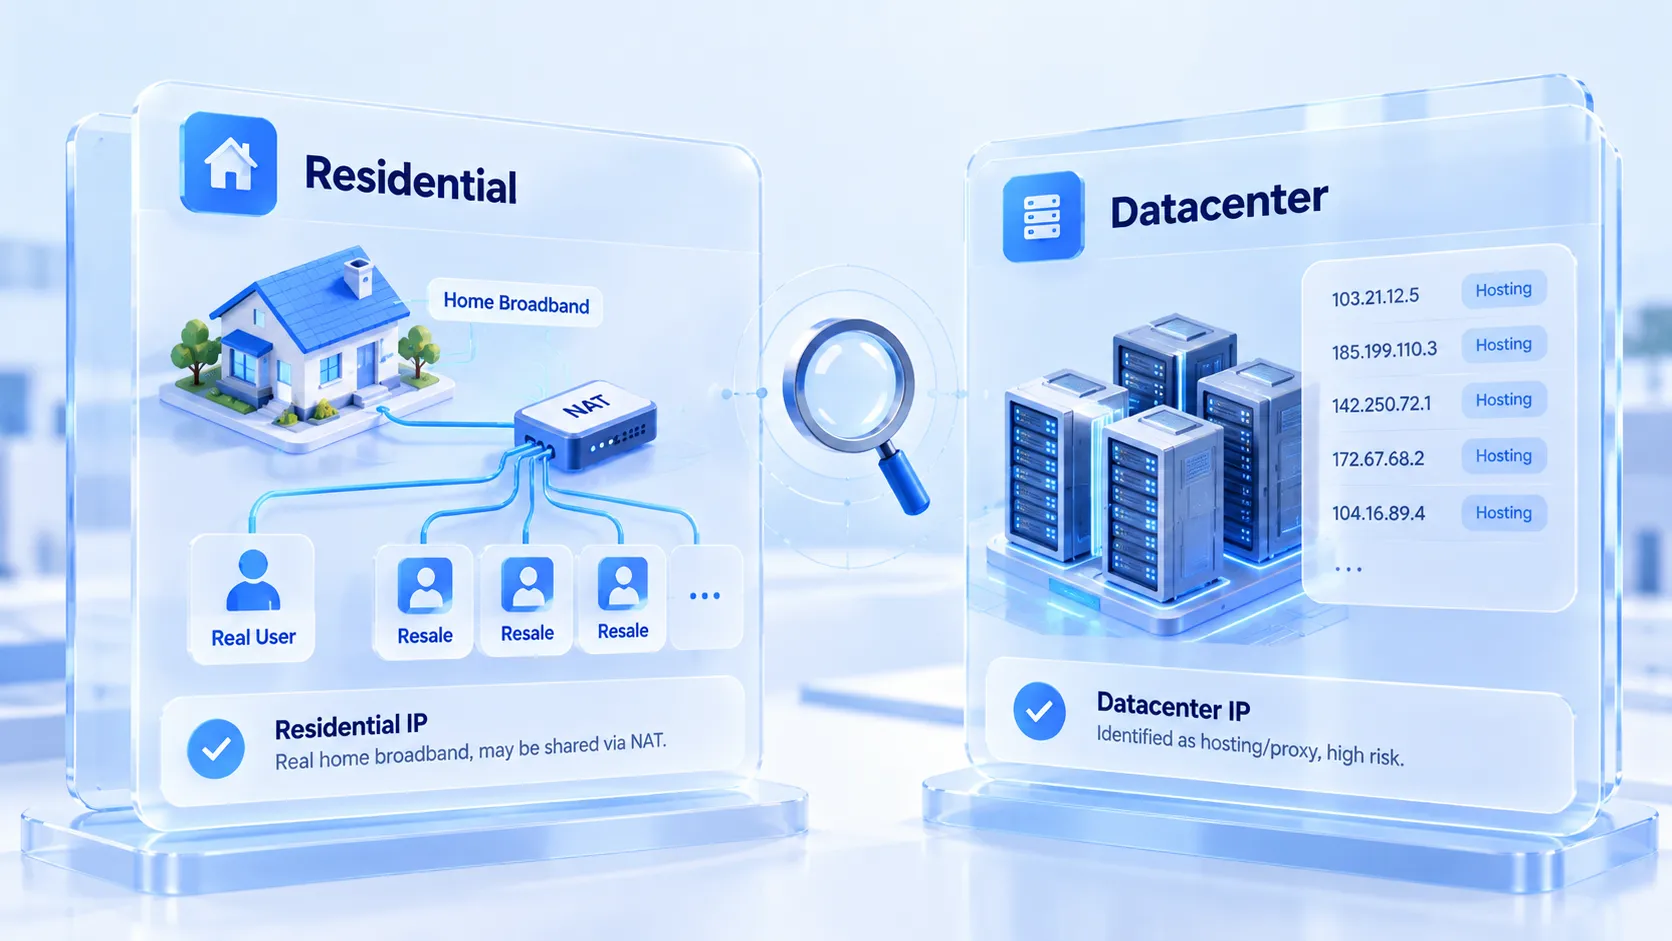
To, czy blok IP jest residential czy datacenter, rozstrzyga rejestr adresu, a etykiety dostawców służą tylko za punkt odniesienia. Każdy blok IP na świecie ma zarejestrowany autonomiczny system (ASN) i podmiot, któremu go przydzielono. Datacenter IP wyznacza się z bloków ASN zarejestrowanych przez centra danych; należą do hosterów typu AWS, Alibaba Cloud czy Hetzner, a rejestr od razu pokazuje "pochodzenie z centrum danych". Residential IP przydzielają operatorzy tacy jak Comcast użytkownikom domowego łącza i są zapisane w blokach ASN residential.
Przynależność bloku IP sprawdzisz w narzędziach BGP firmy Hurricane Electric. Po wpisaniu adresu widzisz jego ASN i podmiot rejestrujący; pochodzenie jest jasno zapisane. Platformy przy ocenie ryzyka czytają ten sam rejestr. Bloki ASN centrów danych są ogromne i łatwe do wynajęcia, więc od zawsze to właśnie tam koncentruje się rejestracja masowa i zbieranie danych. Główne platformy prowadzą własne listy bloków datacenter. To strukturalny problem pochodzenia. Niezależnie od tego, jak czysto działa samo IP, pozycji bloku nie zmienisz.
Zaufanie działa w obie strony
Oba typy IP mają po jednej warstwie ryzyka, a ich kierunki są dokładnie przeciwne. Ryzyko datacenter IP jest jawne. Sprawdź je w bazie wywiadowczej IP, a pola hosting lub proxy najczęściej będą świecić. Testowaliśmy rzeczywisty adres z centrum danych Google; zapytanie pól ip-api zwraca proxy i hosting oba jako prawdę. Te etykiety są otwarte dla wszystkich platform; po ich odczycie system ryzyka w najlepszym razie uszczelnia uprawnienia nowego konta, a w najgorszym zatrzymuje go już na etapie rejestracji. Serwisy wywiadowcze takie jak IPinfo prowadzą też dokładniejsze etykiety prywatności; raz oznaczony adres trudno domyć.
Ryzyko residential IP kryje się w sposobie współdzielenia. Za domowym łączem zwykle stoi sieć NAT. Na tym samym adresie mogą być prawdziwi domownicy, ale i dziesiątki kont odsprzedanych z tej samej puli proxy. Residential IP jest wtórny. To, co poprzedni użytkownicy robili z tym adresem, decyduje o jego dzisiejszym statusie ryzyka. W blokach residential etykieta hosting nie świeci, ale może ciążyć jeszcze bardziej ukryty bagaż historii.
Między tymi dwoma ryzykami nie ma bezwzględnej hierarchii; wybierz to, które potrafisz samodzielnie zbadać.
Struktura kosztów decyduje o sposobie użycia
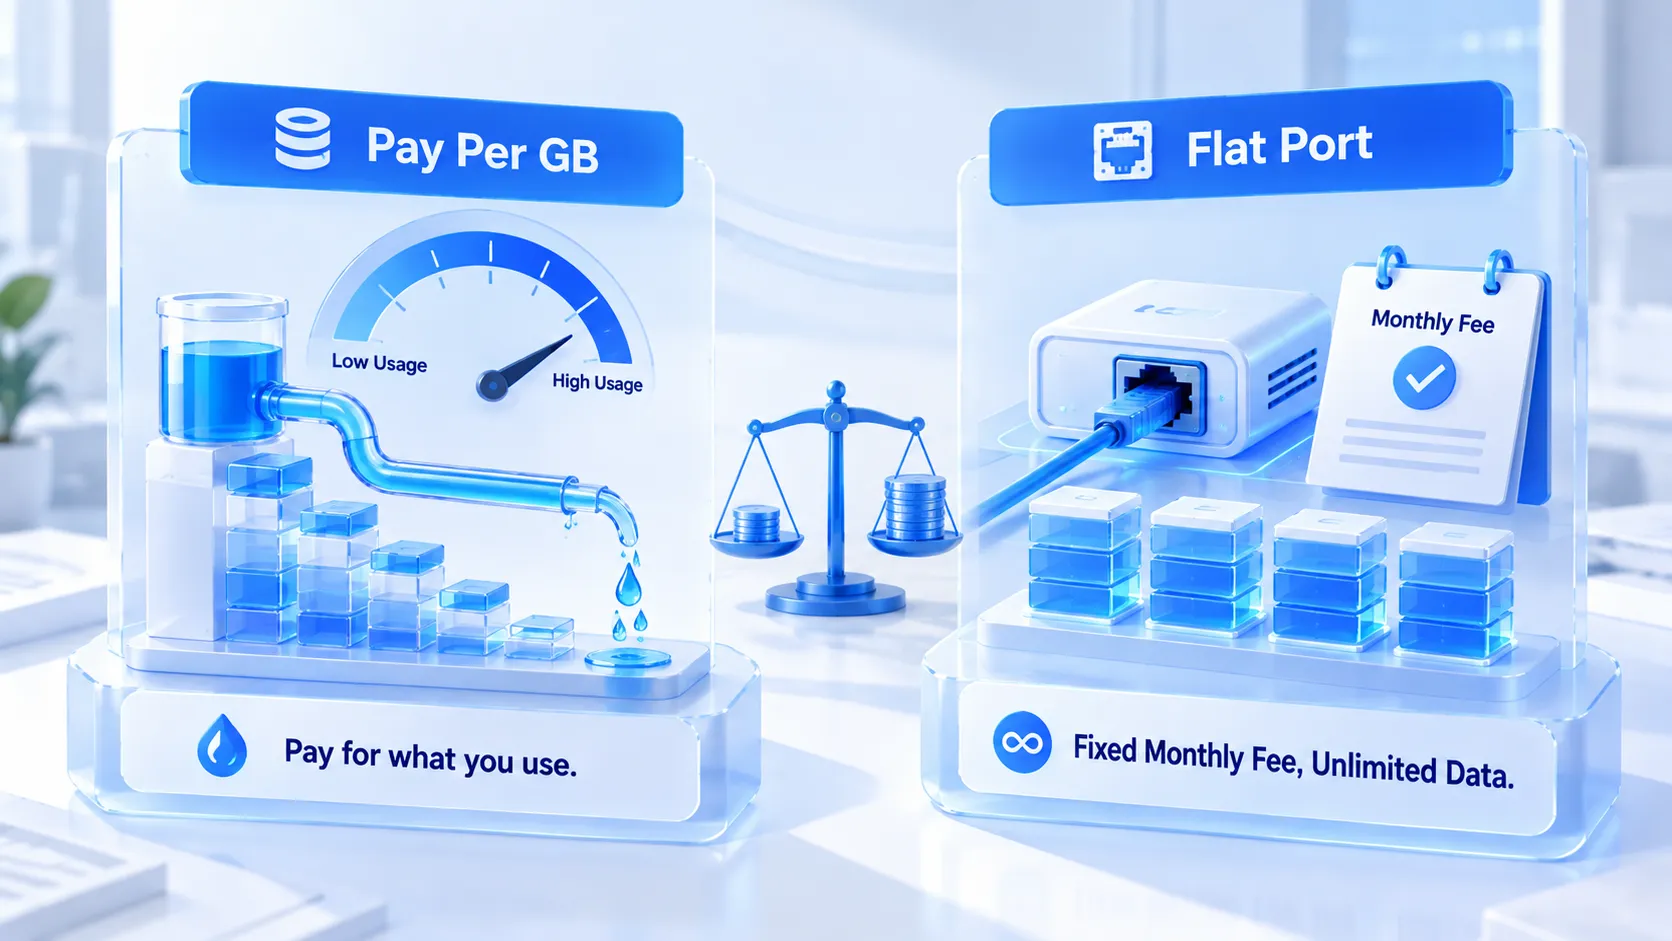
Oba typy IP rozlicza się inaczej i inna gęstość biznesu im odpowiada. Datacenter IP rozlicza się za sztuki lub porty; stały miesięczny rachunek, ruch bez limitu. Przy zbieraniu danych, monitoringu i innych zadaniach o dużym ruchu koszty trzymają się w ryzach. Residential IP zwykle rozlicza się za ruch. Stawka jednostkowa jest wyraźnie wyższa; ładowanie wideo i pobieranie plików szybko wypalają pakiet. Ta różnica nie wynika z polityki cenowej: przepustowość residential odkupuje się od prawdziwych sieci domowych, więc sam zasób jest drogi.
Sposób rozliczania wprost kształtuje nawyki operacyjne. Przy residential proxy rozliczanym za ruch operator odruchowo oszczędza każdy ruch; rzadziej otwiera ciężkie strony w przeglądarce, mniej trzyma zadań działających w tle. Datacenter proxy rozliczany za porty pasuje do pracy, w której ruch nie boli. Zanim przypiszesz kontu proxy, pomyśl o dziennym profilu ruchu tego środowiska i dopiero potem zdecyduj, gdzie wydać pieniądze.
Wybór według etapu biznesu
O wyborze decyduje etap konta i koszt, jaki może udźwignąć.
Typowe zadania ułożyliśmy według priorytetu:
1. Rejestracja i rozgrzewka nowego konta: residential IP w pierwszym rzędzie. Rejestracja to etap o najciaśniejszej kontroli ryzyka; etykieta hosting bloków datacenter właśnie tu boli najbardziej. Bloki residential mogą nieść bagaż historii, ale przynajmniej nie obnażają tożsamości proxy już na pierwszej bramce.
2. Codzienna pielęgnacja dojrzałych kont: wystarczy residential IP albo solidne proxy ISP; kluczowe pytanie przechodzi z "czy zmieniać" na "czy stabilnie", a w długim terminie jeden stały adres wyjściowy znaczy więcej niż sam typ. Czy wyjściowe IP ma być stałe, czy zmieniane na żądanie, rozstrzygniesz według kryteriów czasu z poradnika wyboru stałego i dynamicznego IP.
3. Zadania masowe i automatyzacja: to zaplecze opłacalności datacenter IP. Takie zadania najczęściej biegną na starych kontach z ugruntowaną sesją; ruch duży, częstotliwość wysoka, a przewaga datacenter w sterowalnym koszcie rozlicza się właśnie tutaj.
4. Zadania tymczasowe i jednorazowe: bierz to, co tańsze, i wyrzucaj po zakończeniu; długoterminowe zdrowie konta nie zależy od historii tego IP.
Ten sam zestaw kont często używa różnych typów IP na różnych etapach. Przy zmianie obowiązuje jedna dyscyplina. Zmianę bloku planuj po czynnościach o niskim ryzyku i omijaj okno, w którym konto prowadzi operacje o wysokiej czułości.
Jak wdrożyć wybór w MostMate
Gdy wybór zapadnie, w konfiguracji trzeba zweryfikować trzy rzeczy: czy łącze działa, czy przynależność się zgadza i czy środowisko nadąża. MostMate to przeglądarka antydetect, która prowadzi proxy i środowiska osobno; podział zadań między moduły opisuje strona produktu. Zarówno wybór, jak i odbiór techniczny biegną w interfejsie.
Krok pierwszy: wprowadź proxy w menedżerze proxy i opisz każdy wpis według źródła. Poza znanymi HTTP i SOCKS5 obsługiwane są też HTTPS i SSH. Po wprowadzeniu zrób połączenie próbne wbudowaną funkcją testowania proxy. Wyjściowy IP widać od razu. Wbudowany w stronie kanał zapytań o IP domyślnie korzysta z ip-api; zwrócony region i operator porównasz wprost z obietnicami ze strony zakupu. W ofercie residential, w zapytaniu datacenter: jeden rekord wystarcza. Całą drogę od wprowadzenia do odbioru pokazuje podgląd konfiguracji na oficjalnej stronie w czterech krokach.
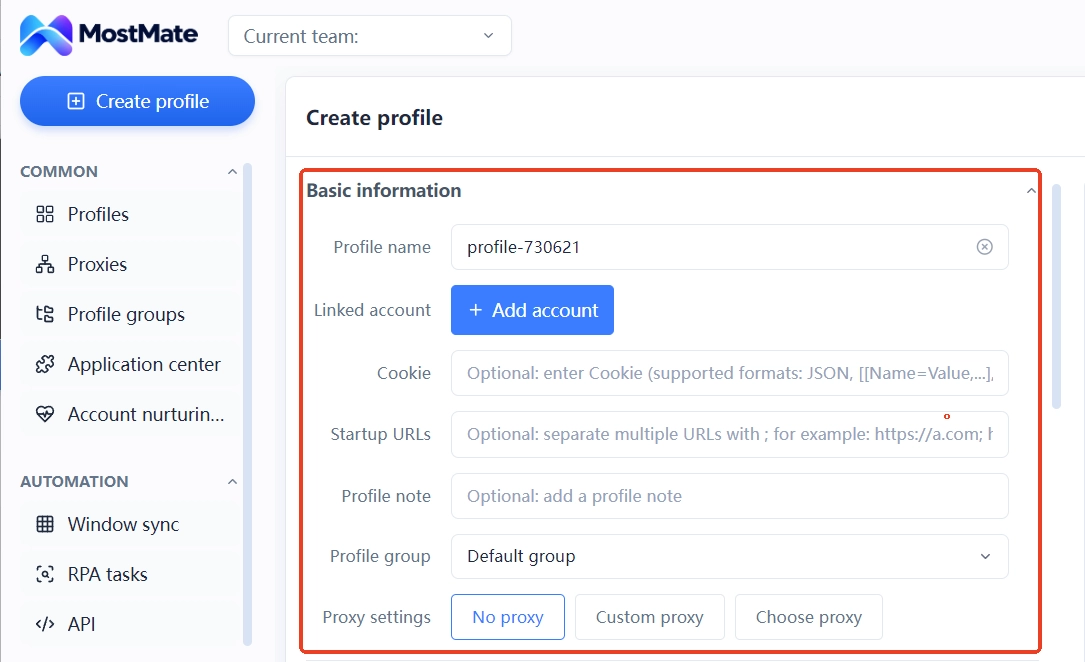
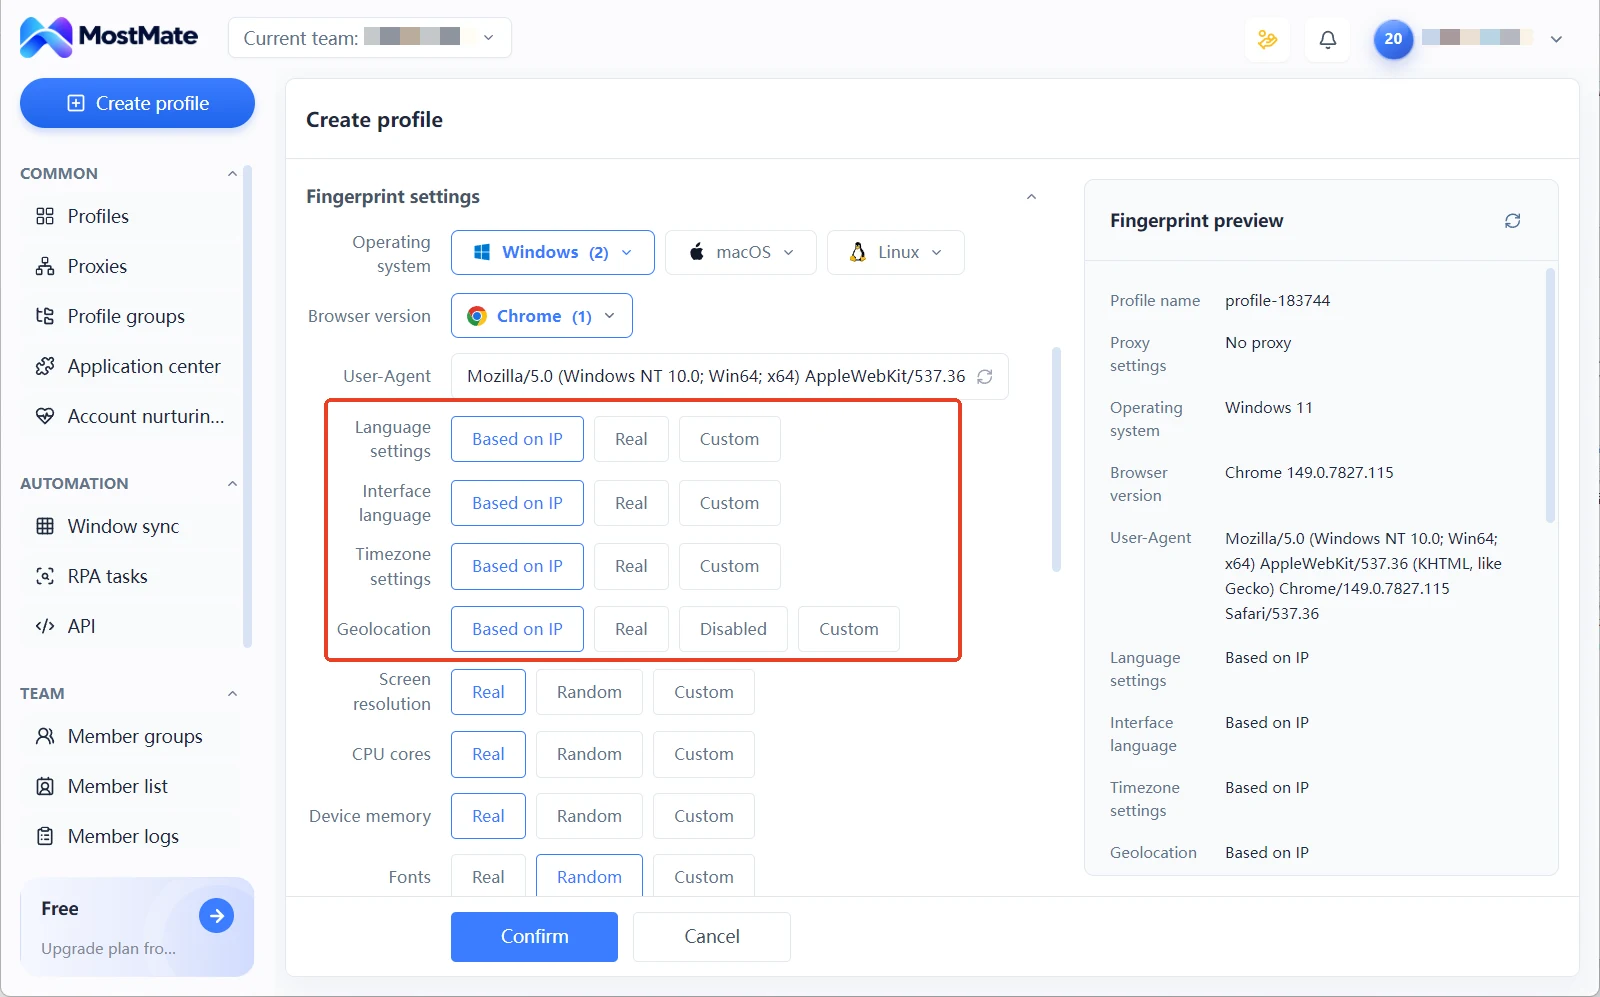
Krok drugi: przy tworzeniu środowiska przypisz do niego proxy. Ustawienie proxy w formularzu środowiska daje trzy tryby: bez proxy, własne proxy, wybór z listy. Wystarczy wskazać zweryfikowany wpis na liście proxy. Po przypisaniu język, strefa czasowa i lokalizacja środowiska są domyślnie pobierane z wyjściowego IP. Zmienia się przynależność, zmieniają się odczyty. Nie trzeba poprawiać niczego ręcznie.
Krok trzeci: po pewnym czasie wróć do stanu utrzymania proxy. Czy wyjściowy IP dryfował i czy odpowiedzi były stabilne, zapisuje lista proxy. Przy nieprawidłowościach badaj po kolei; warstwowy odbiór dostępności i spójności logicznej opisuje poradnik dwuwarstwowej weryfikacji proxy.
Częste pytania
Czy residential IP jest zawsze bezpieczniejsze niż datacenter IP?
Nie zawsze. W blokach residential nie świeci etykieta hosting, ale historii wtórnego użycia nie da się podejrzeć; przy współdzieleniu NAT zachowania poprzedników zapisują się na tym adresie. Datacenter IP ma przejrzyste pochodzenie, co wręcz ułatwia przewidywanie ryzyka. O bezpieczeństwie decyduje dzisiejszy status ryzyka adresu, a etykieta typu to tylko punkt odniesienia.
Czy konta można prowadzić wyłącznie na datacenter IP?
Tak, przy starych kontach, stabilnej sesji i biznesie opartym głównie na zadaniach masowych. Gdy w okresie rejestracji używa się bloków datacenter, ryzyko skupia się na etykiecie hosting; platformy przy rejestracji i wczesnej kontroli przykładają do tego pola większą wagę. Kompromisem większości zespołów jest użycie mieszane: wrażliwe etapy na residential, skalowanie na datacenter.
Jak sprawdzić, czy platformy oznaczyły już dany IP?
Zapytaj o pola hosting i proxy w usłudze wywiadowczej IP, a przynależność potwierdź narzędziem zapytań ASN. Gdy chcesz w jednym przebiegu sprawdzić wyjście, typ i powierzchnię wycieków, przejdź trzystopniową ścieżką z poradnika zestawu narzędzi do samokontroli wycieków IP.
Dlaczego kupione proxy trzeba najpierw odebrać technicznie?
Obietnice ze strony dostawcy i rzeczywista przynależność nie zawsze się pokrywają; dryf bloku i niestabilność trasy ujawniają się częściej dopiero po kilku dniach. Najpierw połączeniem próbnym potwierdź wyjściowy IP i przynależność, potem przypisuj do konkretnych środowisk; dzięki temu problem nie trafi na konto.
Podsumowanie
Residential IP i datacenter IP to nie kwestia lepszego i gorszego; to strukturalna różnica dwóch pochodzeń, dwóch rozliczeń i dwóch ryzyk. Rejestrację i rozgrzewkę prowadź na residential, zadania masowe oddaj datacenter, a pomiędzy nimi odbiorem technicznym zestaw deklarację z rzeczywistą przynależnością. Wtedy budżet trafia tam, gdzie powinien. Do konfiguracji nie trzeba dodatkowych narzędzi; w MostMate przejdziesz od wprowadzenia proxy do przypisania środowiska w jednym przebiegu i zweryfikujesz tę drogę jeszcze przed rejestracją pierwszego konta.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



