
IP residential ou IP datacenter : comment choisir ? Comprenez d'abord la logique des plateformes
En bref : la différence entre IP residential et IP datacenter ne tient pas à la vitesse, mais à la façon dont les bases de données des plateformes étiquettent l'origine d'une plage d'adresses ; les plages datacenter sont massivement marquées comme hosting et proxy, tandis que les plages residential portent le risque hérité du partage NAT.
Comprenez d'abord la logique de décision, puis choisissez selon la phase de votre activité : c'est ainsi que le budget sera bien dépensé. Cet article se déroule en cinq parties : origine, confiance, coûts, choix, configuration. Les pièges classiques à l'achat de proxy commencent souvent par un mauvais choix. Deux fournisseurs affichent le même prix, une plage étiquetée residential, l'autre datacenter, et les deux promettent anonymat élevé et grande vitesse. Le mauvais choix se paie parfois avec retard : quelques jours après la création d'un compte, des vérifications apparaissent, les publications restent sans portée, et après une longue enquête on découvre que le problème venait de l'origine de la plage IP.
MostMate est un navigateur antidétection qui associe à chaque compte un environnement réseau indépendant, où chaque proxy peut être configuré et validé un par un. Cet article détaille les différences entre les deux types d'IP pour vous aider à fonder votre choix sur des critères précis.
D'où vient la différence entre les deux types d'IP
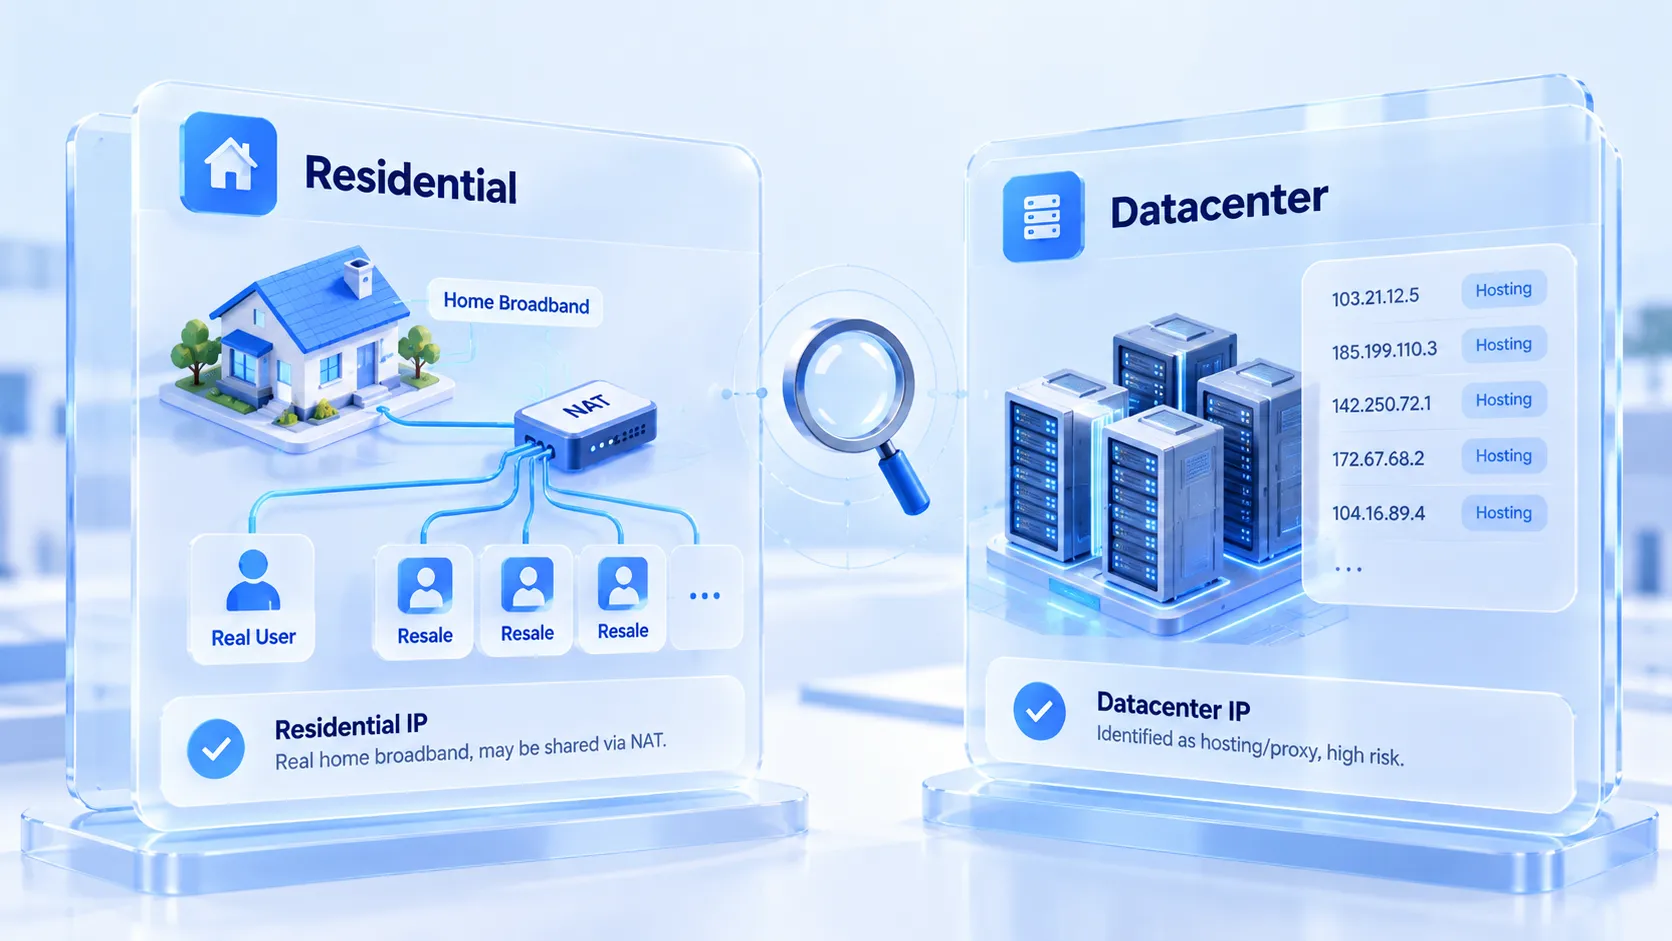
Qu'une plage IP soit d'origine residential ou datacenter dépend de ses enregistrements, les étiquettes des fournisseurs ne servant que de référence. Chaque plage d'IP dans le monde est enregistrée avec son système autonome (ASN) et son titulaire. Les IP datacenter sont découpées dans des plages ASN enregistrées par des datacenters et appartiennent à des hébergeurs comme AWS, Alibaba Cloud ou Hetzner : leurs enregistrements trahissent d'emblée une origine datacenter. Les IP residential sont attribuées par des opérateurs télécoms ou Comcast aux foyers équipés en haut débit, et figurent dans des plages ASN residential.
Pour vérifier à qui appartient une plage IP, consultez la boîte à outils BGP de Hurricane Electric : en saisissant une adresse, vous voyez son ASN et son titulaire, l'origine est écrite noir sur blanc. Lors de leurs contrôles, les plateformes lisent exactement les mêmes enregistrements. Les plages d'ASN datacenter sont immenses et faciles à louer, ce qui en fait historiquement le terrain privilégié des inscriptions en masse et de la collecte de données. Les grandes plateformes entretiennent chacune leur liste de plages datacenter. C'est un problème d'origine structurel : aussi propre que soit une IP, sa catégorie ne change pas.
La confiance va dans les deux sens
Les deux types d'IP comportent chacun une couche de risque, dans des directions opposées. Le risque des IP datacenter est public. Interrogez une base d'intelligence IP, et les champs hosting ou proxy sont souvent allumés. Lors d'un test sur une adresse datacenter de Google, la requête de champs de ip-api a renvoyé directement proxy et hosting tous deux vrais. Ces étiquettes sont ouvertes à toutes les plateformes ; une fois lues par les systèmes de contrôle, elles valent au mieux un resserrement des permissions des nouveaux comptes, au pire un blocage dès l'inscription. Des services comme IPinfo maintiennent en plus des étiquettes de confidentialité plus fines, et une adresse marquée une fois est difficile à blanchir.
Le risque des IP residential se cache dans le mode de partage. Derrière la sortie haut débit d'un foyer se trouve souvent un réseau NAT. Sur une même adresse coexistent de vrais utilisateurs domestiques, mais aussi des dizaines de comptes revendus via le même pool de proxy. Une IP residential est donc de seconde main : ce que ses prédécesseurs en ont fait détermine son état actuel aux yeux du contrôle. Les plages residential n'affichent pas d'étiquette hosting, mais elles peuvent porter un passif plus discret.
Aucun des deux risques n'est absolument pire : choisir, c'est retenir celui que vous savez examiner.
La structure des coûts détermine l'usage
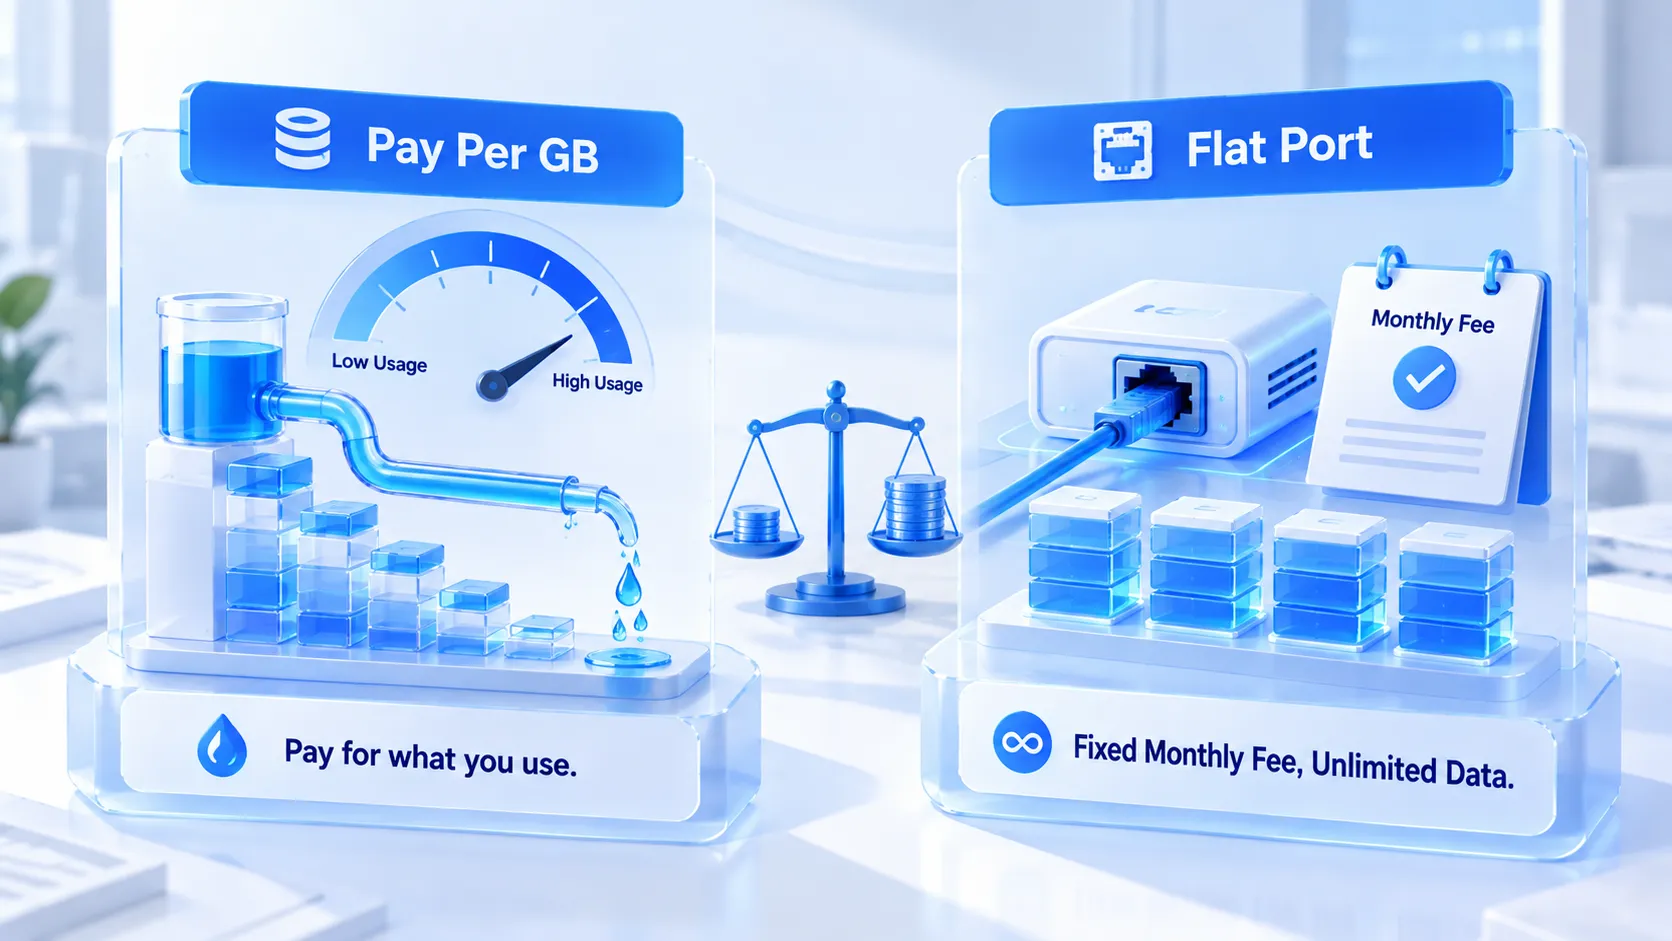
Les deux types d'IP se facturent différemment et conviennent à des densités d'usage différentes. Les IP datacenter se facturent au nombre ou au port : un forfait mensuel fixe, trafic sans limite. Collecte de données, supervision et autres tâches à fort trafic y retrouvent un coût maîtrisé. Les IP residential se facturent généralement au trafic, à un prix nettement plus élevé ; charger des vidéos ou télécharger des fichiers épuise vite le forfait. Cet écart tient à la réalité du marché, non à une stratégie tarifaire : la bande passante residential est revendue depuis de vrais foyers, la ressource coûte cher à la source.
Le mode de facturation influence directement les habitudes d'exploitation. Avec des proxy residential facturés au trafic, l'exploitant économise chaque action par réflexe : moins de pages lourdes dans le navigateur, moins de tâches permanentes. Les proxy datacenter facturés au port conviennent aux travaux où le trafic ne fait pas peur. Avant d'attribuer un proxy à un compte, réfléchissez au profil de trafic quotidien de cet environnement, puis décidez où placer le budget.
Choisir selon la phase de l'activité
Le critère décisif : la phase du compte et le risque assumable.
Voici les usages courants, par ordre de priorité :
1. Inscription et nourrissage des nouveaux comptes : privilégiez les IP residential. L'inscription est l'étape où le contrôle est le plus strict, et l'étiquette hosting des plages datacenter y fait le plus de dégâts. Une plage residential peut avoir un passif, mais au moins elle ne révèle pas sa nature de proxy dès la première épreuve.
2. Entretien quotidien des comptes matures : IP residential ou proxy ISP de qualité conviennent ; la question passe de « faut-il changer » à « est-ce stable », et garder une sortie fixe sur la durée compte plus que le type lui-même. Pour décider si l'IP de sortie doit être fixe ou changée à la demande, appliquez les critères de durée du guide de choix entre IP fixe et IP dynamique.
3. Tâches en masse et automatisation : c'est le terrain de rapport des IP datacenter. Ces tâches visent surtout des comptes anciens déjà connectés, à fort trafic et haute fréquence ; l'avantage de coût maîtrisé des plages datacenter se réalise vraiment ici.
4. Tâches temporaires et ponctuelles : prenez le moins cher des deux, abandonnez l'IP une fois la tâche finie ; la santé à long terme du compte ne dépend pas de l'historique de cette IP.
Un même parc de comptes utilise souvent des types d'IP différents selon la phase. Une règle s'impose au moment de changer : planifiez les changements de plage après des actions à faible risque, en évitant les fenêtres d'opérations sensibles en cours.
Passer du choix à la configuration dans MostMate
Une fois le choix arrêté, la configuration doit vérifier trois choses : la connexion, l'attribution, l'alignement de l'environnement. MostMate est un navigateur antidétection qui gère proxy et environnements séparément ; le rôle de chaque module est décrit sur la page de présentation du produit. Choix comme validation se font dans l'interface.
Première étape : saisir les proxy dans la gestion des proxy, en les annotant un à un par origine. Au-delà des classiques HTTP et SOCKS5, HTTPS et SSH sont aussi pris en charge. Une fois saisies, testez la connexion avec la fonction de vérification intégrée ; l'IP de sortie s'affiche immédiatement. La requête IP de la page passe par défaut par ip-api, et la région comme l'opérateur remontés peuvent se comparer directement aux promesses de la page de vente. Annoncé residential, détecté datacenter : un seul relevé suffit. Le parcours complet de la saisie à la validation est démontré en quatre étapes sur l'aperçu des réglages du site officiel.
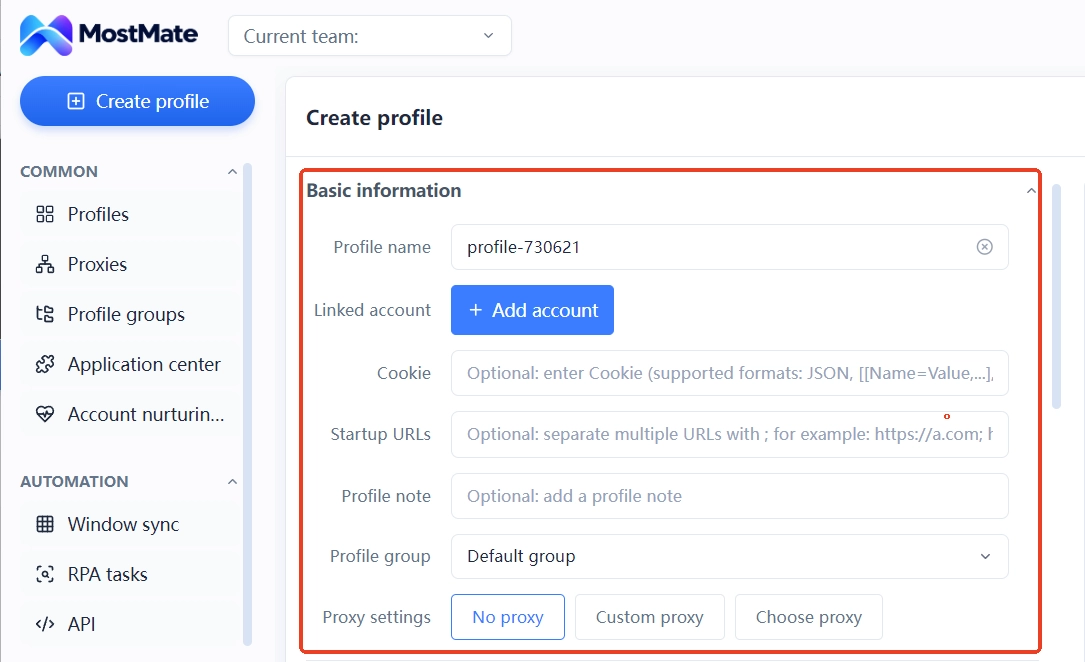
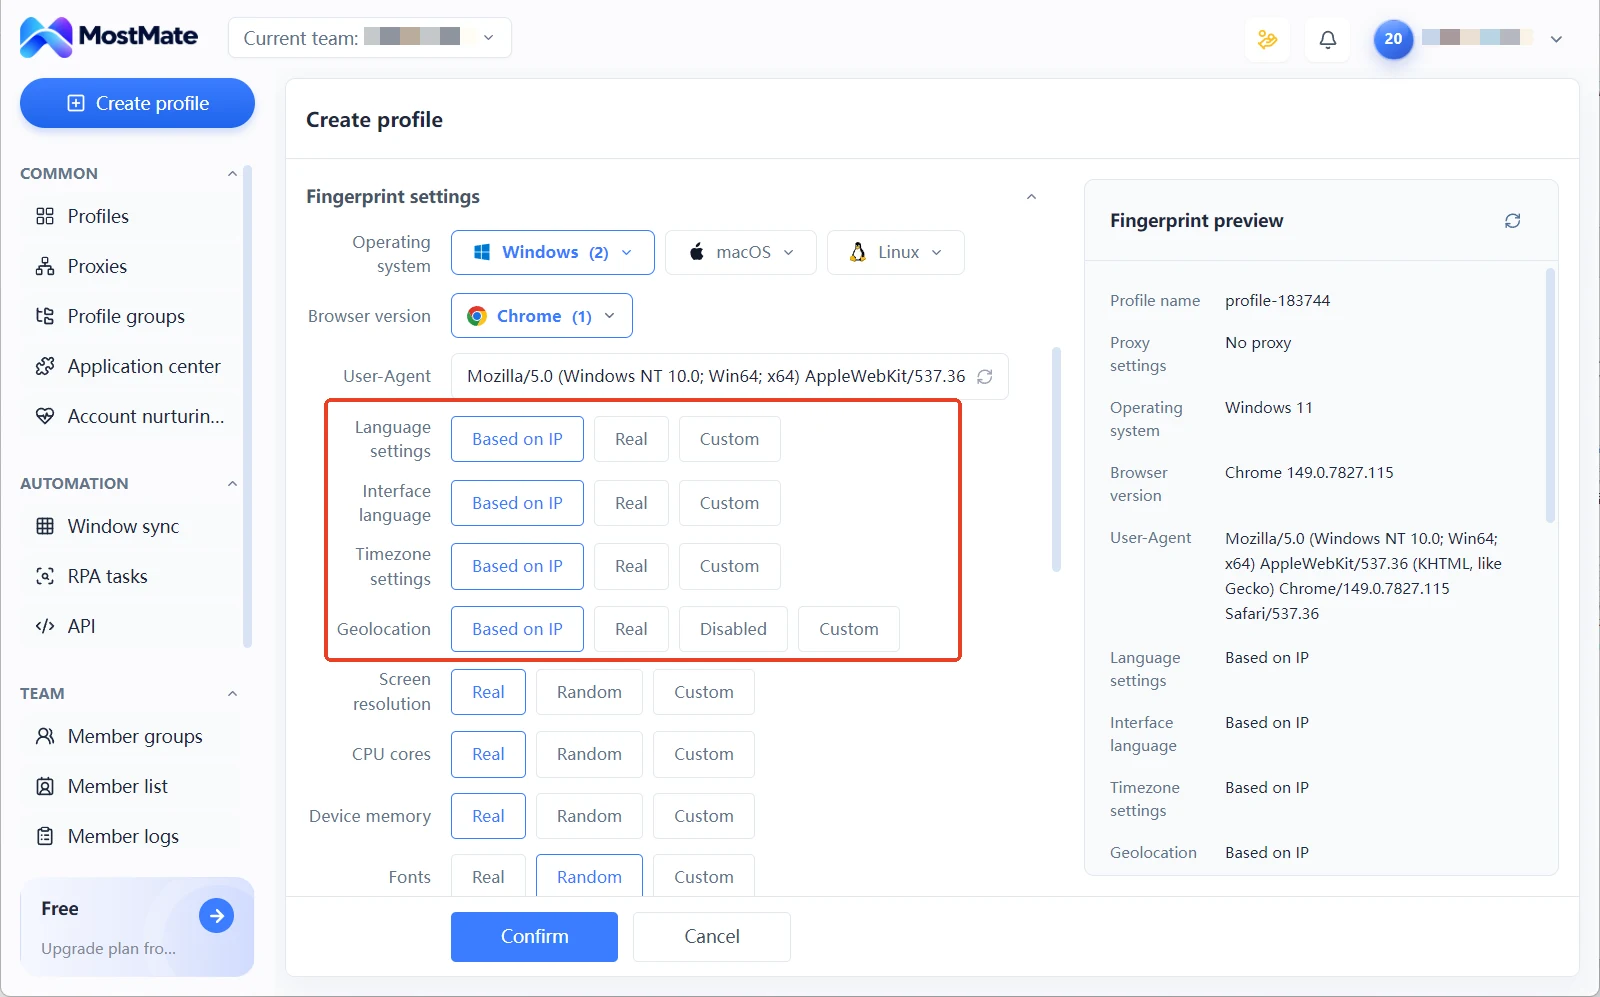
Deuxième étape : attribuer le proxy lors de la création de l'environnement. Le réglage proxy du formulaire propose trois options : pas de proxy, proxy personnalisé, proxy sélectionné. Il suffit de choisir dans la liste celui que vous avez validé. Une fois l'attribution faite, la langue, le fuseau horaire et la position de l'environnement sont par défaut lus depuis l'IP de sortie. L'attribution change, les valeurs suivent, sans retouche manuelle.
Troisième étape : après un certain temps, revenir sur l'état de conservation des proxy. Dérive de l'IP de sortie, stabilité des réponses : tout est consigné dans la liste des proxy. En cas d'anomalie, examinez point par point ; pour une validation en deux niveaux, disponibilité puis cohérence logique, suivez le guide de validation en deux couches des proxy.
Questions fréquentes
Les IP residential sont-elles toujours plus sûres que les IP datacenter ?
Pas forcément. Les plages residential n'ont pas d'étiquette hosting, mais leur historique d'usage est introuvable, et en partage NAT les actes des prédécesseurs s'inscrivent sur l'adresse. Les IP datacenter ont une origine transparente, ce qui facilite au contraire l'anticipation du risque. Le bon critère de sécurité est l'état de contrôle actuel de l'adresse ; le type n'est qu'une référence.
Peut-on gérer des comptes uniquement avec des IP datacenter ?
C'est faisable pour des comptes anciens, à session stable, dont l'activité repose surtout sur des tâches en masse. En phase d'inscription avec des plages datacenter, le risque se concentre sur l'étiquette hosting, à laquelle les plateformes donnent plus de poids lors de l'inscription et du contrôle précoce. Le mixte reste l'équilibre de la plupart des équipes : residential pour les phases sensibles, datacenter pour le passage à l'échelle.
Comment savoir si une IP a été étiquetée par une plateforme ?
Interrogez les champs hosting et proxy via un service d'intelligence IP, puis vérifiez l'attribution avec un outil de requête ASN. Pour passer en une fois en revue sortie, type et surface de fuite, suivez les trois niveaux de contrôle du guide des outils de contrôle de fuite IP.
Pourquoi valider un proxy dès l'achat ?
Les promesses de la page du fournisseur ne coïncident pas toujours avec l'attribution réelle, et une dérive de plage ou une ligne instable n'apparaît souvent que quelques jours plus tard. Tester la connexion, vérifier IP de sortie et attribution, puis attribuer le proxy à un environnement précis évite d'introduire le problème dans le compte.
Conclusion
Entre IP residential et IP datacenter, il n'y a ni bon ni mauvais : deux origines, deux facturations, deux risques, une différence structurelle. Residential pour l'inscription et le nourrissage, datacenter pour les tâches en masse, et la validation pour faire coïncider l'annoncé et l'attribution réelle : le budget tombe alors juste. Aucun outil supplémentaire n'est nécessaire : dans MostMate, de la saisie des proxy à leur attribution aux environnements, tout se fait d'un trait, et la chaîne est vérifiée avant même l'inscription du premier compte.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



