
Residential IP mi, datacenter IP mi? Önce platformun değerlendirme mantığını anlayın
Önemli sonuç: Residential IP ile datacenter IP arasındaki fark hızda değil, platform veritabanlarının bu adres bloğunun kaynağını nasıl etiketlediğindedir; datacenter blokları geniş ölçekte veri merkezi ve proxy olarak işaretlenirken, residential bloklar NAT paylaşımından gelen ikinci el riski taşır.
Önce değerlendirme mantığını anlayın, sonra iş aşamasına göre seçim yapın. Bütçe ancak böylece doğru yere gider. Aşağıda kaynak, güven, maliyet, seçim ve kurulum olmak üzere beş bölümde ele alıyoruz. Proxy alırken yapılan klasik hata seçim aşamasında başlar. İki sağlayıcı aynı fiyatı verir; bir blok residential, diğer blok datacenter olarak etiketlidir ve her iki sayfada da yüksek anonimlik ile yüksek hız yazar. Yanlış olan çoğu zaman geç ortaya çıkar. Yeni hesap kaydından birkaç gün sonra doğrulama açılır, beğeniler gösterime çıkmaz; saatlerce sorunun izini sürersiniz de asıl suçlunun IP bloğunun kökeni olduğunu fark edersiniz.
MostMate her hesaba bağımsız bir ağ ortamı bağlayan bir parmak izi tarayıcısıdır; ortamdaki proxy'ler tek tek yapılandırılıp doğrulanabilir. Bu yazı iki IP türü arasındaki farkı ayrıntılarıyla açıyor ve seçim kriterlerinizi somut alanlara indiriyor.
İki IP türünün farkı nereden gelir
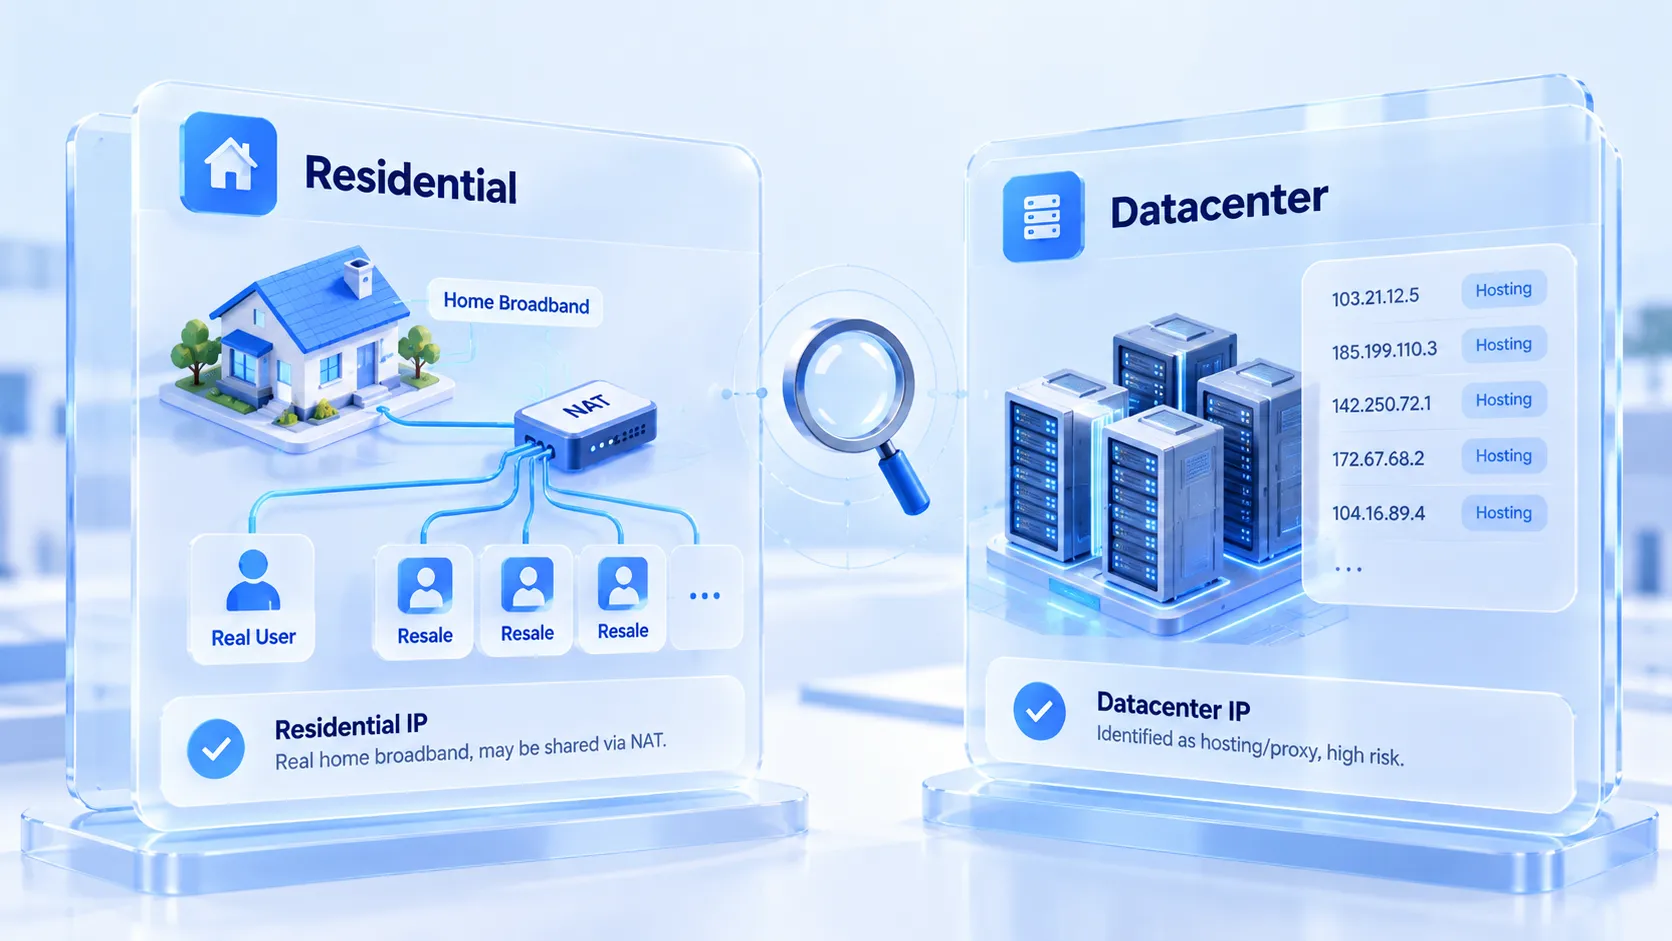
Bir IP bloğunun residential mi datacenter mi olduğu, adresin kayıt kayıtlarıyla belirlenir; sağlayıcıların etiketleri yalnızca referanstır. Dünyadaki her IP bloğu için ait olduğu otonom sistem (ASN) ve tahsis edilen kurum kayıtlıdır. Datacenter IP'ler veri merkezlerinin kaydettiği ASN bloklarından ayrılır; AWS, Alibaba Cloud, Hetzner gibi barındırıcıların mülkiyetindedir ve kayıta bakınca "veri merkezi kökenli" olduğu hemen anlaşılır. Residential IP'ler ise telekom ve Comcast gibi operatörler tarafından ev geniş bant kullanıcılarına tahsis edilir ve residential ASN bloklarında kayıtlıdır.
Bir IP bloğunun sahipliğini kontrol etmek için Hurricane Electric'in BGP araç kutusuna bakabilirsiniz. Adresi girince ASN'ini ve kayıtlı sahibini görürsünüz; kökeni açıkça yazar. Platformlar risk değerlendirmesinde de aynı kayıtları okur. Veri merkezi ASN blokları çok geniştir ve kiralaması kolaydır; bu yüzden toplu kayıt ve veri toplama işleri tarihsel olarak en çok burada yoğunlaşmıştır. Büyük platformlar kendi datacenter blok listelerini tutar. Bu yapısal bir köken sorunudur. IP ne kadar temiz çalışırsa çalışsın bloğun konumunu değiştiremezsiniz.
Güven çift yönlüdür
İki IP türünün de birer risk katmanı vardır ve yönleri tam tersinedir. Veri merkezi IP'nin riski açıktır. Onu bir IP istihbarat veritabanında sorguladığınızda hosting veya proxy alanları çoğunlukla yanar. Bir Google veri merkezi adresini gerçekten test ettiğimizde ip-api'nin alan sorgusu proxy ve hosting alanlarının ikisini de doğru döndürdü. Bu etiketler tüm platformlara açıktır; risk sistemleri bunu okuduktan sonra en iyi ihtimalle yeni hesabın yetkilerini kısar, en kötü ihtimalle kayıt aşamasında durdurur. IPinfo gibi istihbarat hizmetleri daha ayrıntılı gizlilik etiketleri de tutar; bir kez işaretlenmiş bir adresin temizlenmesi zordur.
Residential IP'nin riski paylaşım biçiminde gizlidir. Ev geniş bant çıkışlarının arkasında çoğu zaman bir NAT ağı bulunur. Aynı adres üzerinde gerçek ev kullanıcıları olabileceği gibi, aynı proxy havuzundan satın alınıp devredilmiş onlarca hesap da olabilir. Residential IP ikinci eldir. Önceki kullanıcıların bu adresle yaptığı işler, adresin bugünkü risk durumunu belirler. Residential bloklarda hosting etiketi yanmaz ama daha saklı bir geçmiş yükü taşınabilir.
İki risk arasında kesin bir üstünlük yoktur; seçim, kendi teyit edebileceğiniz riski seçmektir.
Maliyet yapısı kullanım biçimini belirler
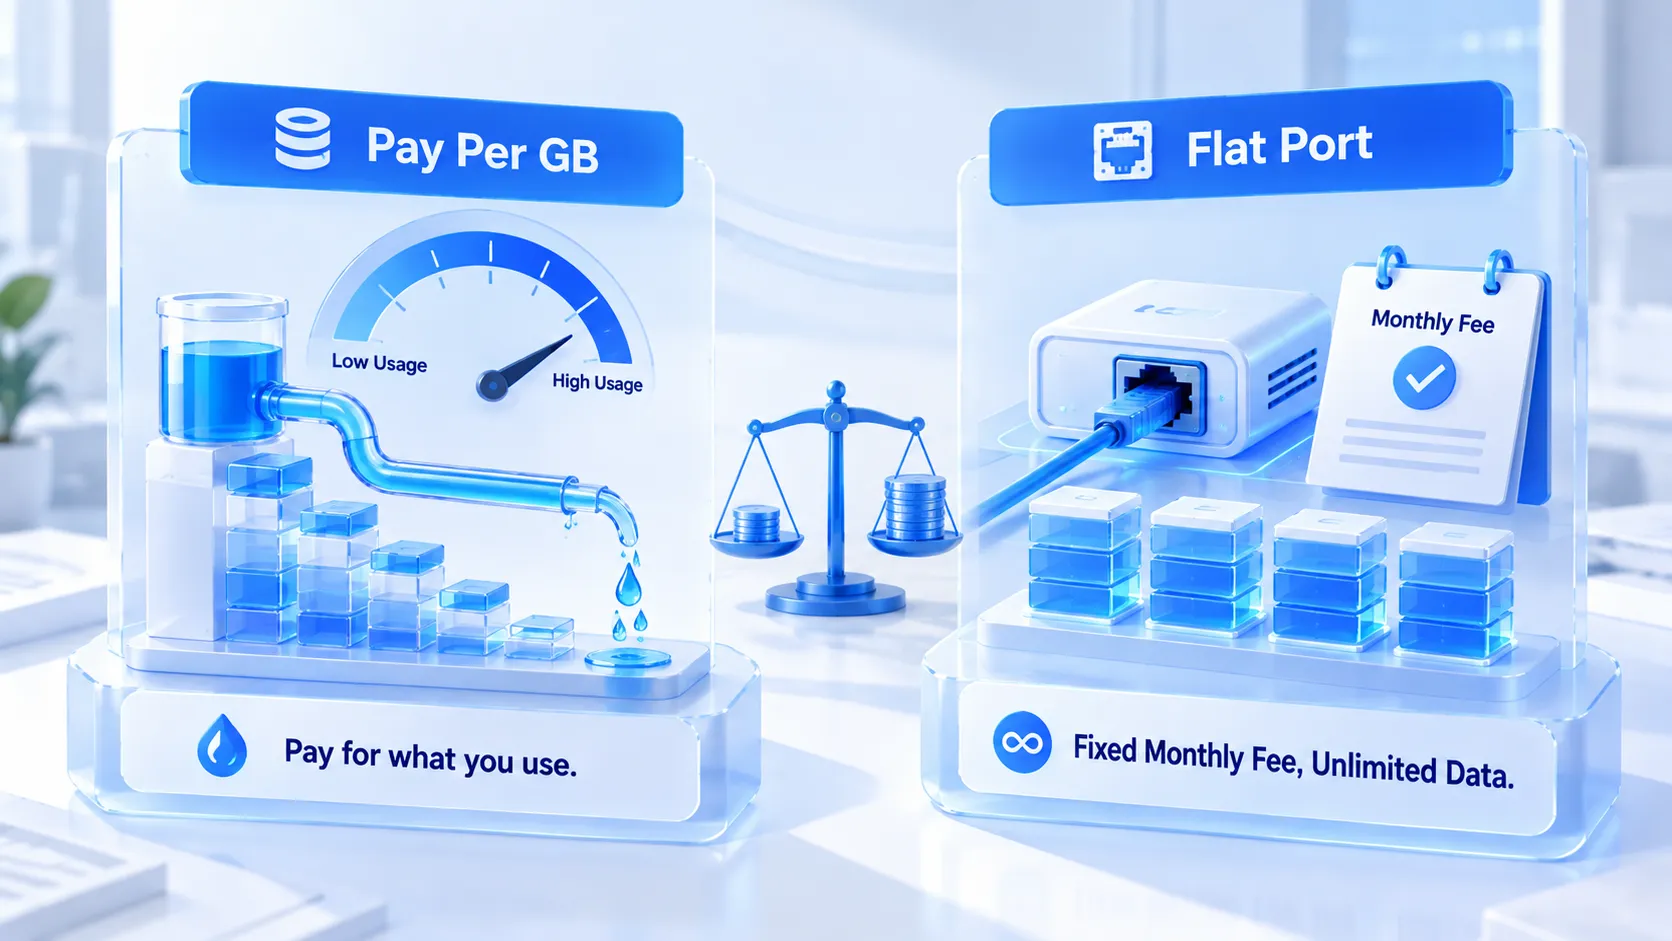
İki IP türünün faturalandırma yöntemi farklıdır, uygun olduğu iş yoğunluğu da farklıdır. Datacenter IP'ler adet veya port bazında faturalanır; sabit aylık ücret ödersiniz, trafiği serbestçe kullanırsınız. Veri toplama, izleme gibi yüksek trafikli işlerde maliyet kontrol altında kalır. Residential IP'ler ise genellikle trafik bazında faturalanır. Birim fiyat belirgin şekilde yüksektir; video yükleme ve dosya indirme paketi çabuk bitirir. Bu farkın fiyatlandırma politikasıyla ilgisi yoktur: residential bant genişliği gerçek ev ağlarından satın alınıp yeniden satılır, kaynağın kendisi pahalıdır.
Faturalandırma yöntemi operasyon alışkanlıklarını doğrudan etkiler. Trafiğe göre faturalanan residential proxy'lerde operatör her adımı bilinçli olarak kısmaya başlar; tarayıcıda ağır sayfaları daha az açar, sürekli çalışan görevleri azaltır. Port bazında faturalanan datacenter proxy'leri trafiğin umurunda olmadığı işlere uygundur. Bir hesaba proxy atamadan önce o ortamın günlük trafik profilini düşünün, sonra parayı hangi türde harcayacağınıza karar verin.
İş aşamasına göre seçim
Seçimi belirleyen şey hesabın aşaması ve kaldırabileceği bedeldir.
Yaygın iş türlerini öncelik sırasına dizdik:
1. Yeni hesap kaydı ve ısındırma dönemi: residential IP önceliklidir. Kayıt, platform risk kontrolünün en sıkı olduğu aşamadır; datacenter bloklarının hosting etiketi bu adımda en yıkıcı etkiyi yapar. Residential bloklar geçmiş yükü taşıyabilir ama en azından ilk kapıda proxy kimliğini açığa vurmaz.
2. Olgun hesapların günlük bakımı: residential IP ya da kaliteli bir ISP proxy uygundur; kritik soru "değiştirir miyim"den "durağan mı"ya döner ve uzun vadede tek bir sabit çıkış, türün kendisinden daha önemlidir. Çıkış IP'sinin sabit mi kalacağını yoksa ihtiyaca göre mi değişeceğini sabit IP ve dinamik IP seçim rehberindeki süre ölçütleriyle belirleyebilirsiniz.
3. Toplu görevler ve otomasyon: datacenter IP'nin fiyat/performans alanı. Bu görevler çoğunlukla oturumu kurulmuş eski hesaplarda yürür; trafik yüksektir, sıklık fazladır ve veri merkezi bloklarının denetlenebilir maliyet avantajı ancak burada gerçek karşılığını bulur.
4. Geçici ve tek seferlik görevler: hangisi ucuzsa onu kullanın, görev bitince atın; hesabın uzun vadeli sağlığı bu IP'nin geçmişine bağlı değildir.
Aynı hesap kümesi farklı aşamalarda farklı IP türleri kullanabilir. Değişimde uyulması gereken bir kural vardır. Blok değişimini mümkünse düşük riskli işlemlerin ardından planlayın ve hesabın sürdüğü yüksek duyarlılıklı işlem pencerelerinden kaçının.
Seçimi MostMate'te hayata geçirin
Seçim netleştikten sonra kurulumda üç şeyi doğrulamanız gerekir: bağlantı kuruluyor mu, sahiplik doğru mu, ortam ayak uyduruyor mu. MostMate, proxy ile ortamı ayrı yöneten bir parmak izi tarayıcısıdır; işlev modüllerinin görev dağılımına ürün tanıtım sayfasından bakabilirsiniz. Seçim ve kabul testleri arayüzde yürür.
Birinci adım: proxy'leri proxy yönetimine girin ve kaynağa göre tek tek not düşün. Yaygın olan HTTP ve SOCKS5'in yanında HTTPS ve SSH da desteklenir. Girdikten sonra yerleşik proxy kontrolüyle deneme bağlantısı yapın. Çıkış IP'si anında görünür. Sayfadaki IP sorgu kanalı varsayılan olarak ip-api'yi kullanır; çıkan bölge ve operatör bilgilerini doğrudan satış sayfasındaki iddialarla karşılaştırabilirsiniz. Satışta residential yazıyor, sorguda veri merkezi çıkıyorsa tek kayıt yeterlidir. Girdiden kabule uzanan zincirin tamamı, resmi sitedeki kurulum önizlemesinde dört adımda gösterilir.
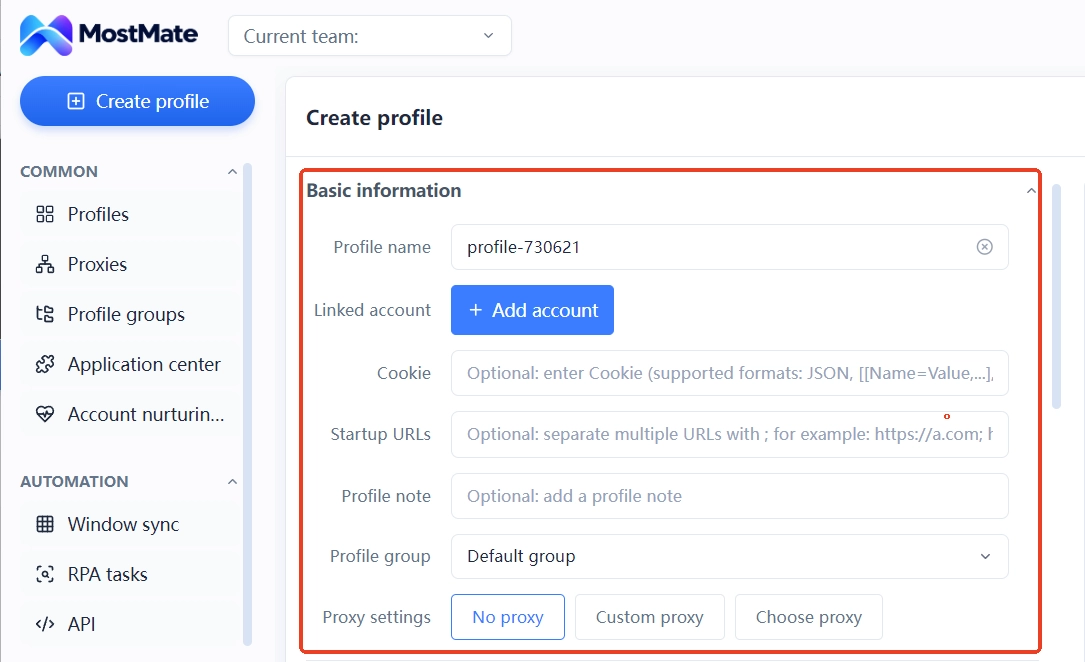
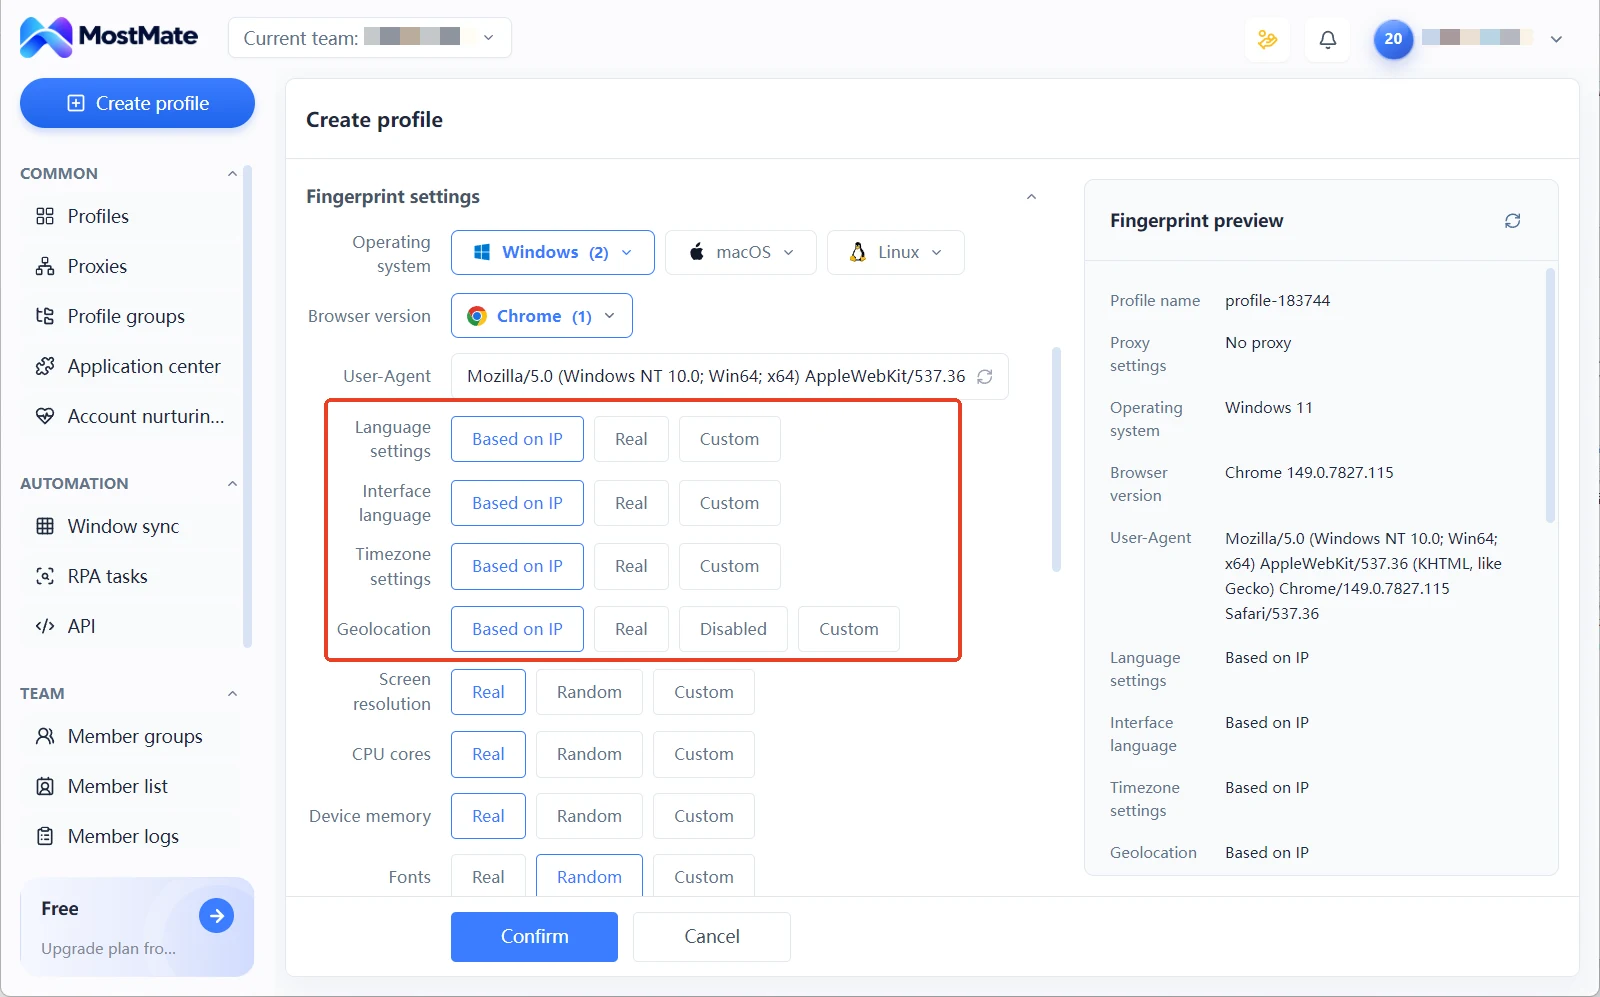
İkinci adım: ortam oluştururken proxy'yi içine atayın. Ortam formundaki proxy ayarı üç seçenek sunar: proxy kullanma, özel proxy, proxy seç. Doğrulaması yapılmış o kaydı proxy listesinden seçmeniz yeterlidir. Atama tamamlandığında ortamın dil, saat dilimi ve konum okumaları varsayılan olarak çıkış IP'sinden alınır. Sahiplik değişince okumalar da değişir. Tek tek elle düzeltmeniz gerekmez.
Üçüncü adım: bir süre çalıştıktan sonra proxy'nin kalıcılık durumuna geri dönün. Çıkış IP'sinin kayıp kaymadığını, yanıtın durağan olup olmadığını proxy listesi kaydeder. Anormallik görünce tek tek inceleyin; kullanılabilirlik ve mantık tutarlılığının katmanlı kabulü için proxy iki katmanlı kontrol rehberine göz atabilirsiniz.
Sık sorulan sorular
Residential IP her zaman datacenter IP'den daha güvenli midir?
Her zaman değil. Residential bloklarda hosting etiketi yoktur ama ikinci el kullanım geçmişi sorgulanamaz; NAT paylaşımında öncekilerin davranışları bu adre işlenir. Datacenter IP'nin kökeni saydamdır ve bu, riski önceden kestirmeyi kolaylaştırır. Güvenlik ölçütü adresin bugünkü risk durumudur; tür etiketi yalnızca referanstır.
Hesapları baştan sona datacenter IP ile yönetmek mümkün mü?
Eski hesaplarda, oturum durağanken ve ağırlık toplu görevlerdeyken uygundur. Kayıt döneminde veri merkezi blokları kullanılırsa risk hosting etiketinde yoğunlaşır; platformlar kayıt ve erken aşamada bu alana daha çok ağırlık verir. Karma kullanım çoğu ekibin denge noktasıdır: duyarlı aşamalarda residential, ölçek aşamasında veri merkezi.
Bir IP'nin platformlarca işaretlenip işaretlenmediğini nasıl anlarım?
IP istihbarat hizmetleriyle hosting ve proxy alanlarını sorgulayın, ASN sorgu aracıyla sahiplik kaydını teyit edin. Çıkışı, türü ve sızdırma yüzeyini tek seferde netleştirmek isterseniz IP sızıntı self-servis araç seti rehberindeki üç katmanlı inceleme yolunu izleyin.
Proxy alındıktan sonra neden önce doğrulanmalı?
Sağlayıcı sayfasındaki iddialar ile gerçek sahiplik her zaman örtüşmez; blok kayması ve hat kararsızlığı çoğu zaman birkaç gün sonra görünür. Önce deneme bağlantısıyla çıkış IP'sini ve sahipliği teyit edin, sonra belirli ortamlara atayın; böylece sorunu hesaba taşımamış olursunuz.
Sonuç
Residential IP ile datacenter IP'nin ilişkisi iyi-kötü değildir; bu, iki kökenin, iki faturalandırmanın ve iki riskin yapısal farkıdır. Kayıt ve ısındırmada residential, toplu görevlerde veri merkezi; arada kabul testiyle iddia edilen sahipliği gerçekle karşılaştırın. Bütçe böylece gerçekten gereken yere gider. Kurulum için ek araç gerekmez; MostMate'te proxy girişinden ortam atamasına kadar zinciri tek seferde tamamlayın ve ilk hesabın kaydından önce bu zinciri doğrulayın.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



