
เลือก IP residential หรือ datacenter ดี? เข้าใจตรรกะการตัดสินของแพลตฟอร์มก่อน
สรุปหลัก: ความต่างระหว่าง IP residential กับ IP datacenter ไม่ได้อยู่ที่ความเร็วเน็ต แต่อยู่ที่แพลตฟอร์มจะติดป้ายที่มาของช่วง IP นั้นอย่างไร ช่วง datacenter ถูกติดป้ายเป็น hosting และ proxy ในวงกว้าง ส่วนช่วง residential มีความเสี่ยงตกทอดจากการแชร์ NAT
เข้าใจตรรกะการตัดสินใจก่อน แล้วค่อยเลือกตามช่วงของธุรกิจ งบประมาณจึงจะใช้ได้เป๊ะ บทความนี้แบ่งเป็นห้าตอน: ที่มา ความน่าเชื่อถือ ต้นทุน การเลือก และการตั้งค่า กับดักที่พบบ่อยตอนซื้อ proxy เริ่มตั้งแต่ขั้นเลือก สองเจ้าขึ้นราคาเท่ากัน ช่วงหนึ่งป้าย residential อีกช่วงป้าย datacenter หน้าโปรโมตก็เขียนไว้ทั้งความเป็นนิรนามสูงและความเร็วสูง เลือกผิดช่วงหนึ่งมักไม่เห็นผลทันที สมัครบัญชีใหม่แล้วผ่านไปสองสามวันเด้งให้ยืนยันตัวตน กดไลก์แล้วไม่มีคนเห็น ไล่หาตั้งนานจึงพบว่าปัญหาอยู่ที่ที่มาของช่วง IP
MostMate เป็นเบราว์เซอร์ fingerprint ที่ผูกบัญชีแต่ละบัญชีกับสภาพแวดล้อมเครือข่ายของตัวเอง โดย proxy ในแต่ละ environment ตั้งค่าและตรวจรับได้ทีละรายการ บทความนี้แยกชิ้นส่วนความต่างของ IP สองประเภท เพื่อช่วยให้เกณฑ์การเลือกของคุณลงไปถึงฟิลด์จริง
ความต่างของ IP สองประเภทมาจากไหน
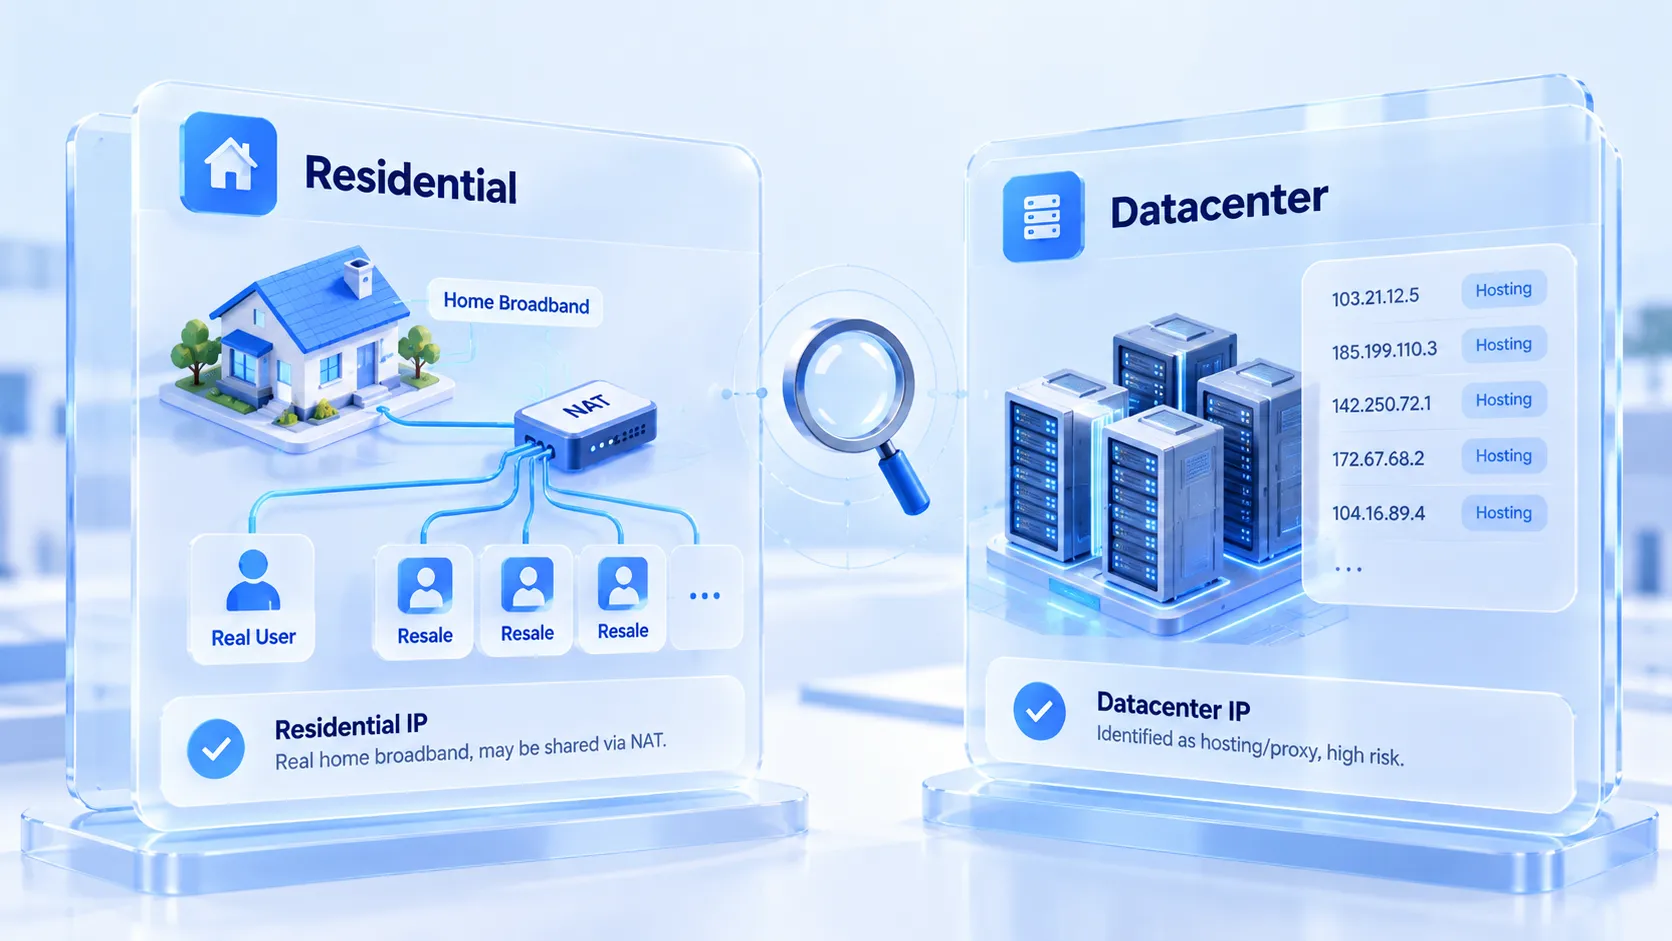
ช่วง IP จะเกิดมาเป็น residential หรือ datacenter ขึ้นกับบันทึกการจดทะเบียนของ address ป้ายของผู้ขายเป็นแค่ข้อมูลอ้างอิง ทุกช่วง IP ทั่วโลกมีการขึ้นทะเบียน autonomous system (ASN) และผู้รับมอบหมายไว้ IP datacenter ถูกตัดออกมาจากช่วง ASN ที่ศูนย์ข้อมูลจดทะเบียน อยู่ในมือของผู้ให้บริการ hosting อย่าง AWS, Alibaba Cloud หรือ Hetzner ดูบันทึกแล้วรู้ทันทีว่ามาจากศูนย์ข้อมูล ส่วน IP residential ถูกจัดสรรให้ผู้ใช้เน็ตบ้านโดยผู้ให้บริการอย่าง Comcast และขึ้นทะเบียนอยู่ในช่วง ASN residential
อยากตรวจว่าช่วง IP หนึ่งเป็นของใคร ให้ลองใช้ กล่องเครื่องมือ BGP ของ Hurricane Electric พิมพ์ address เข้าไปก็เห็น ASN และผู้จดทะเบียน ที่มาเขียนไว้ชัดเจน ตอนทำ risk control แพลตฟอร์มอ่านบันทึกชุดเดียวกันนี้ ช่วง ASN ของศูนย์ข้อมูลมีจำนวนมหาศาล ต่อ rate ถูก จึงเป็นพื้นที่สีแดงของการสมัครเป็นกองและการเก็บข้อมูลมาแต่ไกล แพลตฟอร์มใหญ่ ๆ ต่างดูแลรายชื่อช่วง datacenter ของตัวเองไว้ นี่คือปัญหาที่มาเชิงโครงสร้าง ไม่ว่า IP ตัวเองจะสะอาดแค่ไหน ก็เปลี่ยนชนชั้นของช่วงไม่ได้
ความน่าเชื่อถือเป็นเรื่องสองทาง
IP สองประเภทต่างมีความเสี่ยงของตัวเองชั้นหนึ่ง โดยหันไปคนละทิศ ความเสี่ยงของ IP datacenter เปิดเผยอยู่แล้ว เอาไปค้นในฐานข้อมูล IP intelligence ฟิลด์ hosting หรือ proxy มักสว่างอยู่แล้ว ทดสอบ address datacenter ของ Google จริง ๆ การค้นฟิลด์ของ ip-api คืนค่า proxy กับ hosting เป็น true พร้อมกันทันที ป้ายพวกนี้เปิดให้ทุกแพลตฟอร์มอ่าน พอระบบ risk control อ่านเจอ ตั้งแต่ลดสิทธิ์บัญชีใหม่ไปจนถึงตันตั้งแต่ขั้นสมัคร บริการอย่าง IPinfo ยังดูแลป้ายตรวจความเป็นส่วนตัวที่ละเอียดกว่านั้น address ที่โดนติดป้ายครั้งหนึ่งยากที่จะล้างกลับ
ความเสี่ยงของ IP residential ซ่อนอยู่ในวิธีแชร์ ปลายทางเน็ตบ้านหลังหนึ่งมักอยู่หลังเครือข่าย NAT บน address เดียวมีทั้งผู้ใช้บ้านตัวจริง และอาจมีบัญชีอีกสิบกว่าตัวที่ถูกขายต่อจาก proxy pool เดียวกัน IP residential จึงเป็นของมือสอง คนก่อนหน้าเคยเอาไปทำอะไร กำหนดสถานะ risk control ปัจจุบันของ address นั้น ช่วง residential ไม่ติดป้าย hosting แต่อาจแบกประวัติที่ซ่อนเงื่อนมากกว่า
สองความเสี่ยงนี้ไม่มีอันไหนเลวร้ายกว่าแบบเด็ดขาด การเลือกคือเลือกชนิดที่คุณตรวจสอบได้
โครงสร้างต้นทุนกำหนดวิธีใช้
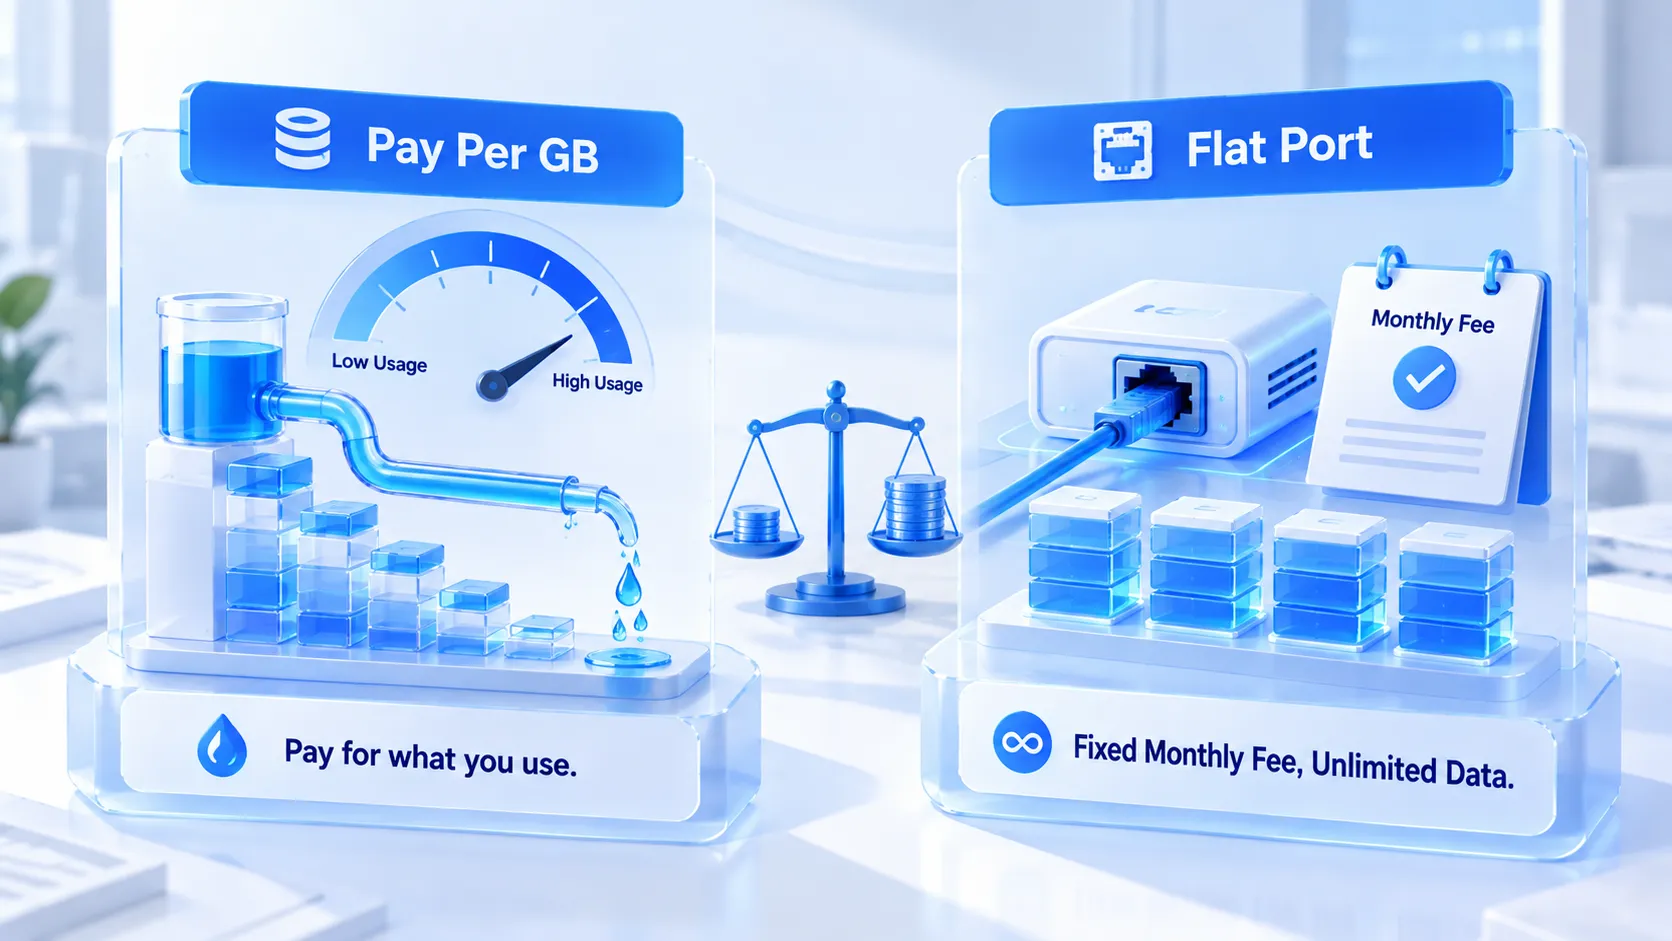
IP สองประเภทคิดเงินต่างกัน และเหมาะกับความหนาแน่นของงานต่างกัน IP datacenter คิดเงินตามจำนวนหรือพอร์ต จ่ายรายเดือนคงที่ ใช้ traffic ได้เต็มที่ งานที่ traffic หนักอย่าง scraping หรือ monitoring ต้นทุนจึงควบคุมได้ ส่วน IP residential โดยทั่วไปคิดตาม traffic ราคาต่อหน่วยสูงกว่าพอสมควร โหลดวิดีโอกับดาวน์โหลดไฟล์ไม่กี่รอบก็เผาแพ็กเกจหมด ช่องว่างราคาแบบนี้ไม่เกี่ยวกับกลยุทธ์ตั้งราคา แต่มาจากที่แบนด์วิดท์ residential ถูกขายต่อจากเครือข่ายบ้านจริง ๆ ตัวทรัพยากรก็แพงตั้งแต่ต้น
วิธีคิดเงินกระทบนิสัยการใช้งานโดยตรง proxy residential ที่คิดตาม traffic ทำให้คน operate ประหยัดทุกการกระทำโดยสัญชาตญาณ เปิดหน้าหนักน้อยลง งานที่ค้างไว้ตลอดก็น้อยลง ส่วน proxy datacenter ที่คิดตามพอร์ต เหมาะกับงานที่ traffic ไม่ใช่เรื่องเจ็บ ก่อนจะจับ proxy ไปผูกกับบัญชี คิดให้ออกก่อนว่า environment นี้ใช้ traffic แบบไหนในแต่ละวัน แล้วค่อยตัดสินว่าเงินควรลงประเภทไหน
เลือกตามช่วงของธุรกิจ
ตัวแปรชี้ขาดคือบัญชีอยู่ช่วงไหน และรับความเสี่ยงแบบไหนได้
จัดงานที่พบบ่อยตามลำดับความสำคัญได้แบบนี้
1. ช่วงสมัครบัญชีใหม่และเลี้ยงบัญชี: ให้ความสำคัญกับ IP residential การสมัครคือขั้นที่แพลตฟอร์มคุมเข้มที่สุด ป้าย hosting ของช่วง datacenter สร้างความเสียหายที่ขั้นนี้มากที่สุด ช่วง residential อาจมีประวัติติดมา แต่อย่างน้อยก็ไม่เปิดเผยว่าเป็น proxy ตั้งแต่ด่านแรก
2. ดูแลบัญชีเก่าประจำวัน: ใช้ IP residential หรือ ISP proxy คุณภาพผ่านก็ได้ทั้งคู่ คำถามเปลี่ยนจากจะเปลี่ยนไหม เป็นจะนิ่งไหม การคงปลายทางเดิมไว้ระยะยาวสำคัญกว่าชนิดของ IP เอง จะให้ปลายทาง IP คงที่หรือสลับตามความจำเป็น ใช้เกณฑ์ช่วงเวลาจากคู่มือเลือก IP คงที่กับ IP แบบไดนามิก ตัดสินได้
3. งานเป็นชุดและงานอัตโนมัติ: ช่วงที่ IP datacenter คุ้มค่าที่สุด งานพวกนี้เกิดบนบัญชีเก่าที่มีสถานะล็อกอินอยู่แล้วเป็นส่วนใหญ่ traffic หนัก ความถี่สูง ข้อได้เปรียบเรื่องต้นทุนที่ควบคุมได้ของช่วง datacenter จึงมาเป็นจริงตรงนี้
4. งานชั่วคราวและงานครั้งเดียว: อันไหนถูกใช้อันนั้น จบงานทิ้งได้เลย สุขภาพระยะยาวของบัญชีไม่ได้พึ่งประวัติของ IP ช่วงนี้
บัญชีชุดเดียวกันมักใช้ IP ต่างประเภทในแต่ละช่วง ตอนสลับมีข้อปฏิบัติหนึ่งข้อ คือจัดเวลาเปลี่ยนช่วงไว้หลัง action ที่เสี่ยงต่ำ และเลี่ยงหน้าต่างที่บัญชีกำลังทำ operation ที่ไวต่อความเสี่ยงสูง
ลงมือให้การเลือกเป็นจริงใน MostMate
พอเลือกเสร็จ ขั้นตั้งค่าต้องเช็กให้ครบสามอย่าง: ต่อได้ไหม ที่มาถูกไหม environment ตามทันไหม MostMate เป็นเบราว์เซอร์ fingerprint ที่แยกจัดการ proxy กับ environment หน้าที่ของแต่ละโมดูลดูได้จากหน้าแนะนำผลิตภัณฑ์ ทั้งเลือกและตรวจรับทำในหน้าจอ
ขั้นที่หนึ่ง บันทึก proxy ในหน้าจัดการ proxy แล้วใส่โน้ตทีละรายการตามที่มา นอกจาก HTTP กับ SOCKS5 ที่ใช้กันทั่วไป ยังรองรับ HTTPS และ SSH บันทึกเสร็จลองเชื่อมต่อด้วยฟังก์ชันตรวจสอบ proxy ที่มีในตัว ปลายทาง IP จะเห็นทันที ช่องค้น IP ในหน้านั้นใช้ ip-api เป็นค่าเริ่มต้น ภูมิภาคและผู้ให้บริการที่ค้นได้เอาไปเทียบกับที่หน้าขายโฆษณาได้ตรง ๆ โฆษณาว่า residential ค้นออกมาเป็น datacenter บันทึกเดียวก็เห็นทะลุ สายตั้งแต่บันทึกจนถึงตรวจรับ หน้าเว็บทางการมีตัวอย่างหน้าตั้งค่าสาธิตไว้ครบสี่ขั้น
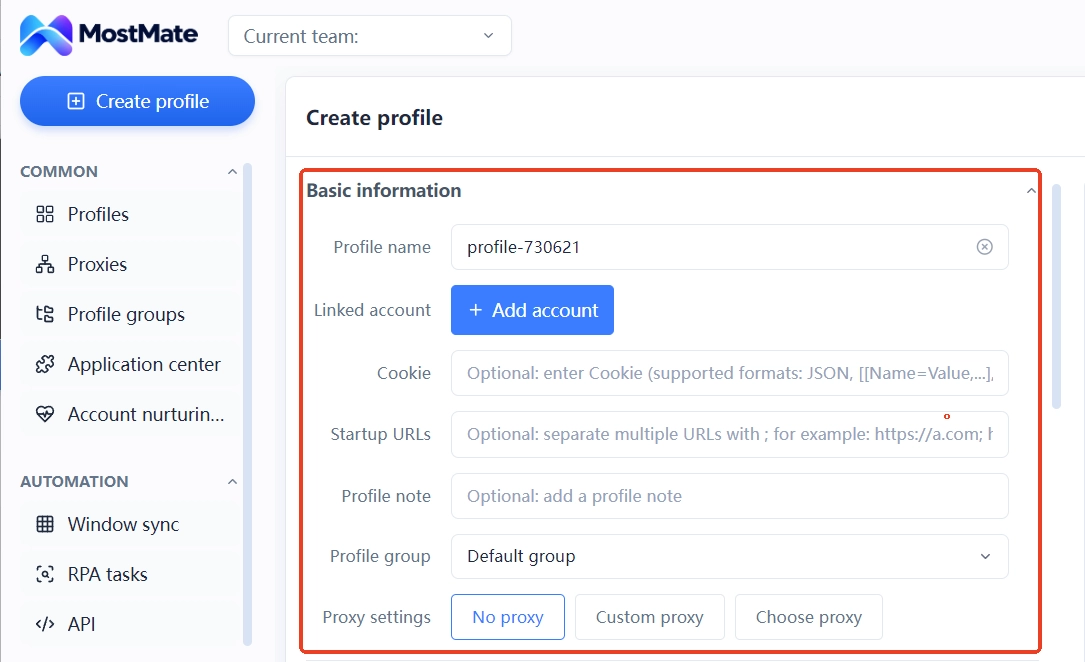
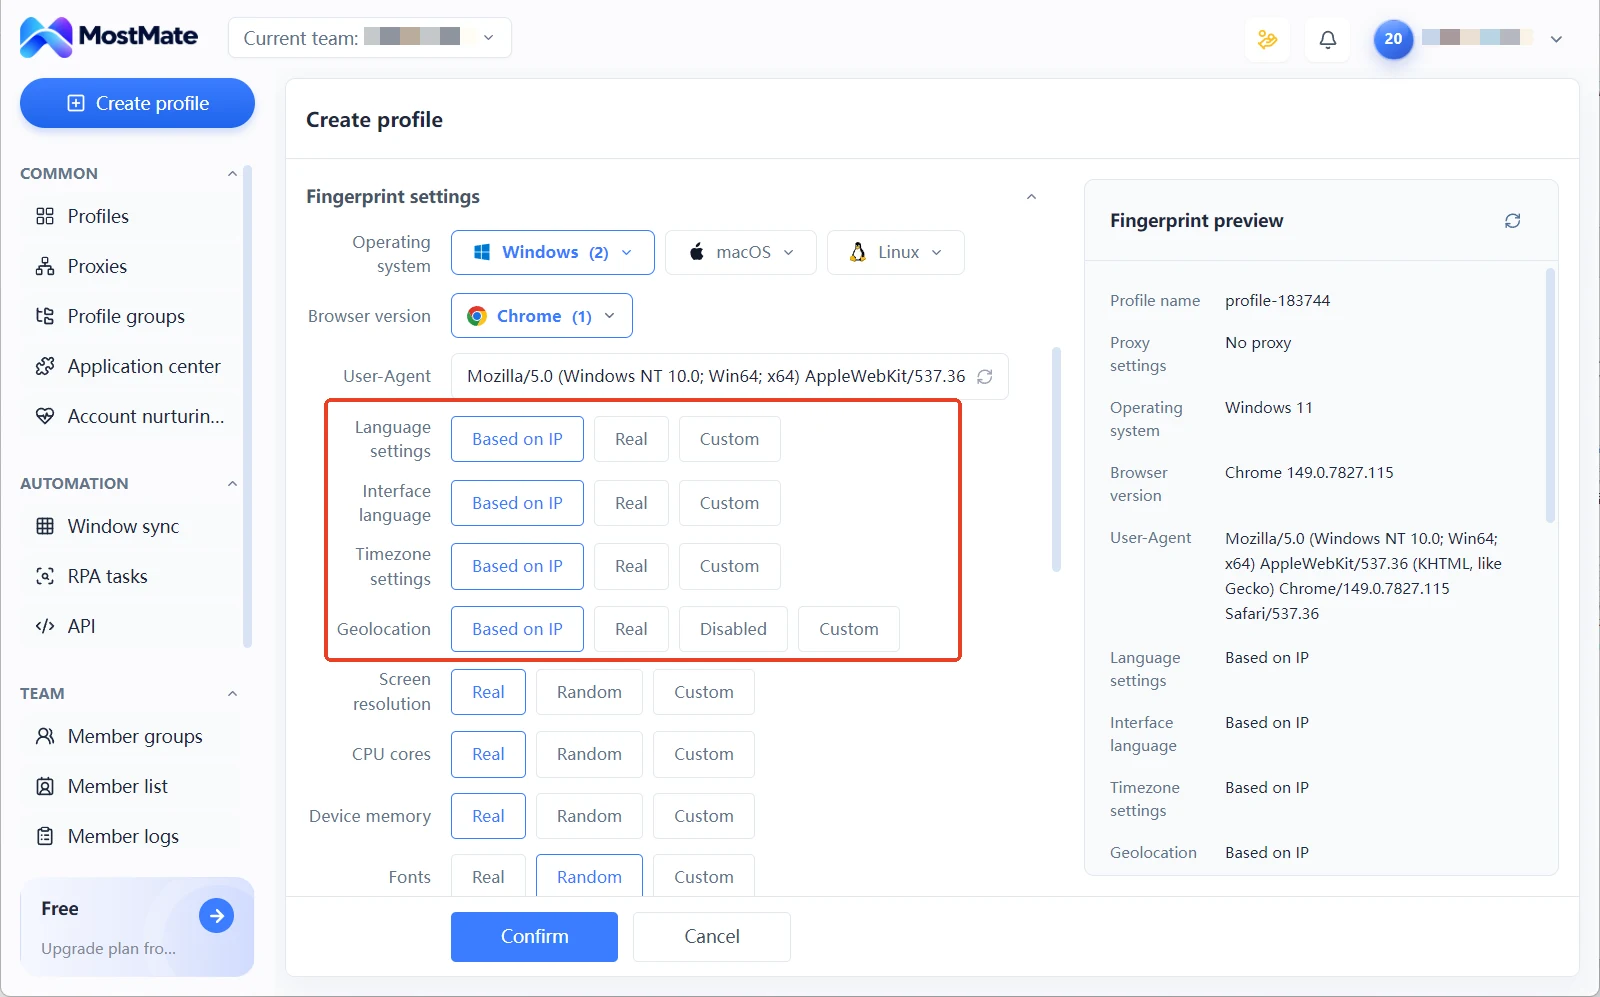
ขั้นที่สอง จัดสรร proxy ตอนสร้าง environment ฟอร์มสร้าง environment มีทางเลือก proxy สามแบบ: ไม่ใช้ proxy, proxy แบบกำหนดเอง, เลือกจากรายการ เลือกตัวที่ตรวจรับแล้วจากลิสต์ proxy ก็จบ จัดสรรเสร็จ ภาษา เขตเวลา และ location ของ environment จะอ่านค่าเริ่มต้นจากปลายทาง IP ที่มาเปลี่ยน ตัวเลขก็เปลี่ยนตาม ไม่ต้องไล่แก้มือทีละช่อง
ขั้นที่สาม วิ่งไประยะหนึ่งแล้วย้อนดูสถานะการอยู่รอดของ proxy ปลายทาง IP เลื่อนหรือไม่ ตอบสนองนิ่งหรือไม่ ทุกอย่างถูกบันทึกในลิสต์ proxy เจอความผิดปกติค่อยไล่เช็กทีละข้อ การตรวจรับแบบแยกชั้นระหว่าง availability กับความสอดคล้องเชิงตรรกะ ใช้คู่มือตรวจรับ proxy สองชั้น เป็นแนวทางได้
คำถามที่พบบ่อย
IP residential ปลอดภัยกว่า IP datacenter เสมอไปหรือไม่
ไม่เสมอ ช่วง residential ไม่ติดป้าย hosting แต่ประวัติการใช้งานมือสองค้นไม่ได้ ภายใต้ NAT ที่แชร์กัน สิ่งที่คนก่อนหน้าทำจะถูกจดไว้บน address นั้นทั้งหมด IP datacenter ที่มาโปร่งใส กลับคาดการณ์ความเสี่ยงได้ง่ายกว่า เกณฑ์ตัดสินความปลอดภัยคือสถานะ risk control ปัจจุบันของ address นั้น ป้ายประเภทเป็นแค่ข้อมูลอ้างอิง
ใช้ IP datacenter ดูแลบัญชีได้ตลอดทางไหม
ทำได้กับบัญชีเก่า สถานะล็อกอินนิ่ง งานเน้นเป็นชุดเป็นครั้ง ถ้าใช้ช่วง datacenter ตอนสมัครบัญชีใหม่ ความเสี่ยงจะรวมอยู่ที่ป้าย hosting ซึ่งแพลตฟอร์มให้น้ำหนักมากกว่าในช่วงสมัครและการคุมช่วงต้น การใช้ผสมคือจุดสมดุลของหลายทีม: ช่วงไวต่อความเสี่ยงใช้ residential ช่วงขยายขนาดใช้ datacenter
จะเช็กได้อย่างไรว่า IP หนึ่งโดนแพลตฟอร์มติดป้ายหรือยัง
ค้นฟิลด์ hosting กับ proxy ด้วยบริการ IP intelligence แล้วเทียบบันทึกที่มาด้วยเครื่องมือค้น ASN ถ้าอยากเช็กปลายทาง ประเภท และพื้นที่รั่วไหลในรอบเดียว ให้เดินตามเส้นทางตรวจสามชั้นของคู่มือชุดเครื่องมือเช็ก IP รั่วไหล
ซื้อ proxy มาแล้วทำไมต้องตรวจรับก่อน
สิ่งที่หน้าขายของผู้ให้บริการโฆษณากับที่มาจริงไม่ได้ตรงกันเสมอ การเลื่อนช่วงหรือเส้นที่ไม่นิ่งก็มักโผล่หลังผ่านไปสองสามวัน ลองเชื่อมต่อ เทียบปลายทาง IP กับที่มาก่อน แล้วค่อยจัดสรรให้ environment ที่แน่นอน จะได้ไม่พาปัญหาเข้าไปในบัญชี
บทสรุป
IP residential กับ IP datacenter ไม่ใช่เรื่องดีกับร้าย แต่เป็นความต่างเชิงโครงสร้าง: สองที่มา สองวิธีคิดเงิน สองความเสี่ยง สมัครและเลี้ยงบัญชีให้ residential นำ งานเป็นชุดให้ datacenter รับ แล้วใช้การตรวจรับทำให้ที่โฆษณากับที่มาจริงตรงกัน งบประมาณจึงลงถูกที่ ขั้นตอนตั้งค่าไม่ต้องพึ่งเครื่องมือเพิ่ม ใน MostMate ตั้งแต่บันทึก proxy จนถึงจัดสรร environment เดินจบได้ในรอบเดียว และปิดการตรวจสายพานนี้ได้ก่อนสมัครบัญชีแรก

MOSTMATE
จัดการหลายบัญชีอย่างปลอดภัยได้ง่ายกว่าเดิม
เริ่มจากบัญชีแรก แล้วใช้ MostMate สร้างการทำงานหลายบัญชีที่ปลอดภัย ฉลาด และมีประสิทธิภาพยิ่งขึ้น
- โปรไฟล์เป็นอิสระ ตัวตนสอดคล้องกัน
- ระบบอัตโนมัติด้วย AI · สุขภาพบัญชี · การดำเนินงานของทีม



