
Residential-IP oder Datacenter-IP? Verstehe zuerst die Logik der Plattformen
Kernaussage: Der Unterschied zwischen Residential-IP und Datacenter-IP liegt nicht am Tempo, sondern daran, wie die Datenbanken der Plattformen die Herkunft eines Adressbereichs markieren; Datacenter-Bereiche werden großflächig als Hosting und Proxy eingestuft, Residential-Bereiche tragen das ererbte Risiko geteilter NAT-Anschlüsse.
Verstehe zuerst die Entscheidungslogik, dann wähle nach der Phase deiner Tätigkeit, und das Budget sitzt genau. Dieser Artikel gliedert sich in fünf Teile: Herkunft, Vertrauen, Kosten, Auswahl, Einrichtung. Die typischen Fallstricke beim Proxy-Kauf beginnen schon bei der Auswahl. Zwei Anbieter nennen denselben Preis, ein Bereich ist als residential etikettiert, der andere als datacenter, und beide versprechen hohe Anonymität und hohe Geschwindigkeit. Die falsche Wahl rächt sich oft erst später: Tage nach der Registrierung eines neuen Kontos erscheinen Verifizierungen, Likes bleiben ohne Reichweite, und nach langer Fehlersuche stellt sich heraus, dass die Herkunft des IP-Bereichs schuld war.
MostMate ist ein Antidetect-Browser, der jedem Konto eine eigene Netzwerkumgebung zuweist, in der sich jeder Proxy einzeln konfigurieren und prüfen lässt. Dieser Artikel zerlegt die Unterschiede zwischen beiden IP-Typen, damit deine Auswahl auf konkreten Merkmalen fußt.
Woher kommt der Unterschied zwischen den beiden IP-Typen?
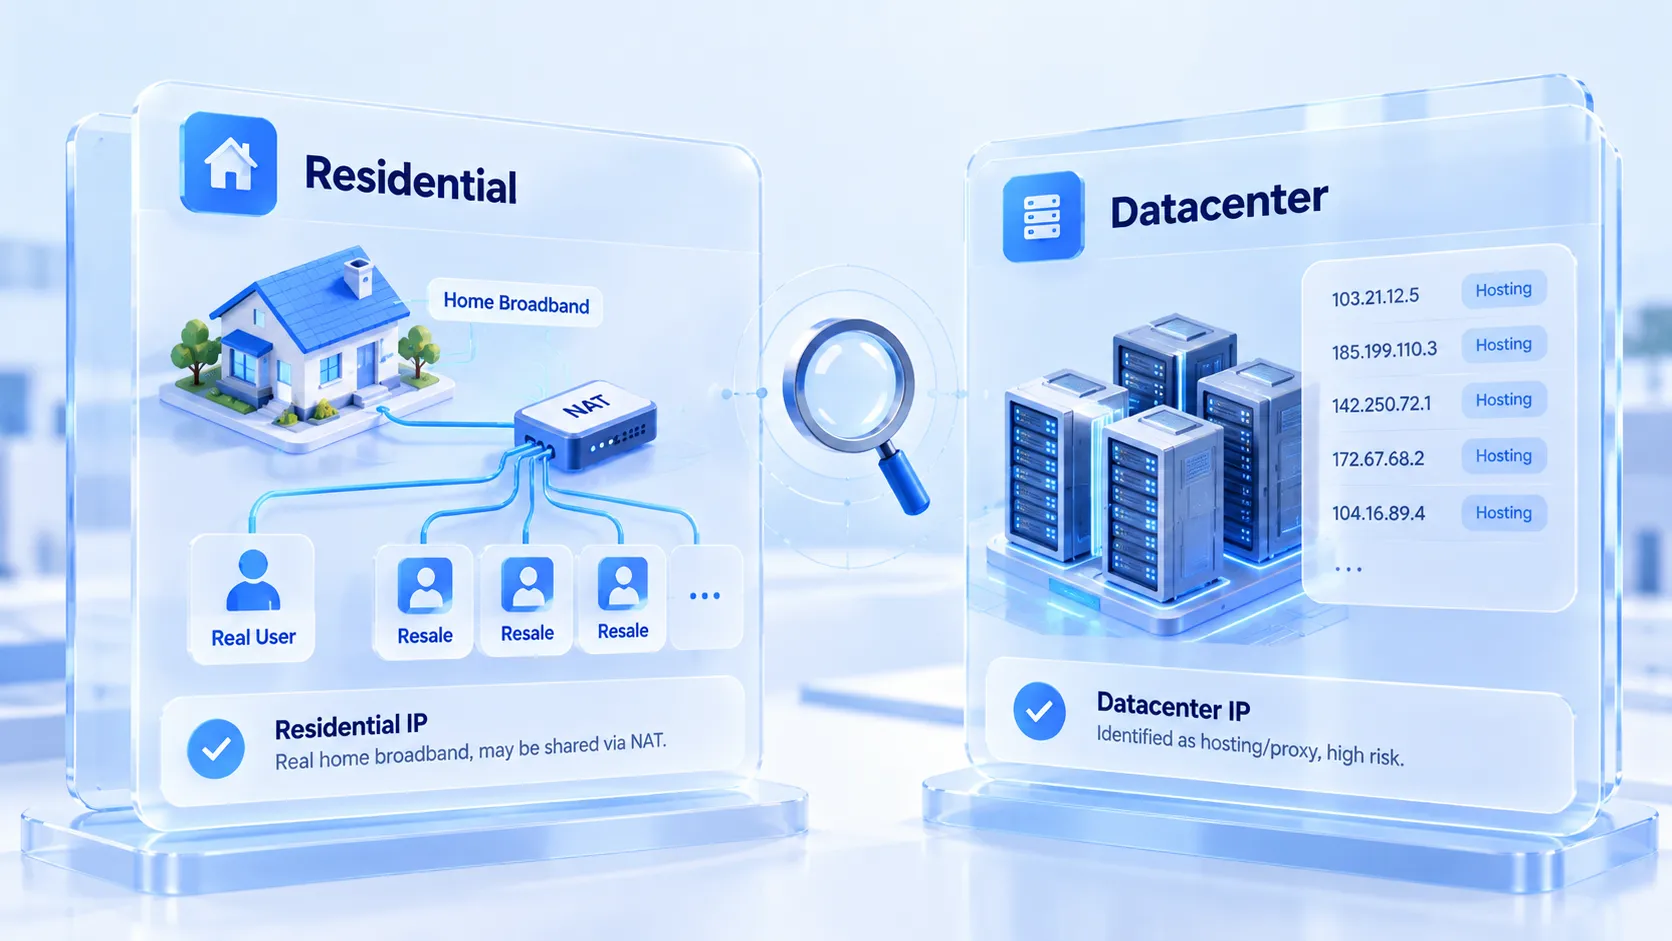
Ob ein IP-Bereich residential oder datacenter ist, entscheiden die Registrierungsdaten, die Etiketten der Anbieter dienen nur als Anhaltspunkt. Weltweit ist für jeden IP-Bereich das zugehörige autonome System (ASN) und der Zuweisungsempfänger eingetragen. Datacenter-IPs werden aus ASN-Bereichen geschnitten, die von Rechenzentren registriert sind, und gehören zu Hostern wie AWS, Alibaba Cloud oder Hetzner; die Registrierung verrät die Rechenzentrum-Herkunft auf den ersten Blick. Residential-IPs weisen Telekom-Anbieter wie Comcast an private Haushalte zu und liegen in residential ASN-Bereichen.
Wer prüfen will, wem ein IP-Bereich gehört, kann das BGP-Toolkit von Hurricane Electric nutzen: Adresse eingeben, ASN und Registrierungsinhaber erscheinen, die Herkunft steht schwarz auf weiß. Bei der Risikobewertung lesen die Plattformen dieselben Datensätze. ASN-Bereiche von Rechenzentren sind riesig und günstig zu mieten und waren daher schon immer das bevorzugte Gelände für Massenregistrierung und Datensammlung. Die großen Plattformen pflegen jeweils eigene Listen dieser Bereiche. Das ist ein strukturelles Herkunftsproblem: So sauber eine einzelne IP auch läuft, ihre Klasse ändert sich nicht.
Vertrauen wirkt in beide Richtungen
Beide IP-Typen tragen je eine Risikoschicht, in entgegengesetzten Richtungen. Das Risiko von Datacenter-IPs liegt offen: Fragt man eine IP-Intelligenz-Datenbank, sind die Felder hosting oder proxy meist gesetzt. Ein Test einer Datacenter-Adresse von Google ergab über die Feldabfrage von ip-api sofort proxy und hosting gleichzeitig wahr. Diese Markierungen sind für alle Plattformen offen; liest sie das Risikomanagement, reicht das im besten Fall für eingeschränkte Rechte neuer Konten, im schlechtesten Fall für eine Sperre schon bei der Registrierung. Dienste wie IPinfo pflegen zusätzlich feinere Privacy-Label, und eine einmal markierte Adresse lässt sich schwer rehabilitieren.
Das Risiko von Residential-IPs versteckt sich in der Art des Teilens. Hinter einem Heimanschluss steht oft ein NAT-Netz. Auf derselben Adresse sitzen echte Privatnutzer, aber auch Dutzende Konten, die über denselben Proxy-Pool weiterverkauft wurden. Eine Residential-IP ist somit zweite Hand: Was frühere Nutzer damit getan haben, bestimmt ihren aktuellen Risikostatus. Residential-Bereiche leuchten nicht beim hosting-Label, können aber eine verstecktere Vergangenheit mit sich tragen.
Keines der beiden Risiken ist pauschal schlimmer: Wähle dasjenige, das du selbst überprüfen kannst.
Die Kostenstruktur bestimmt die Nutzung
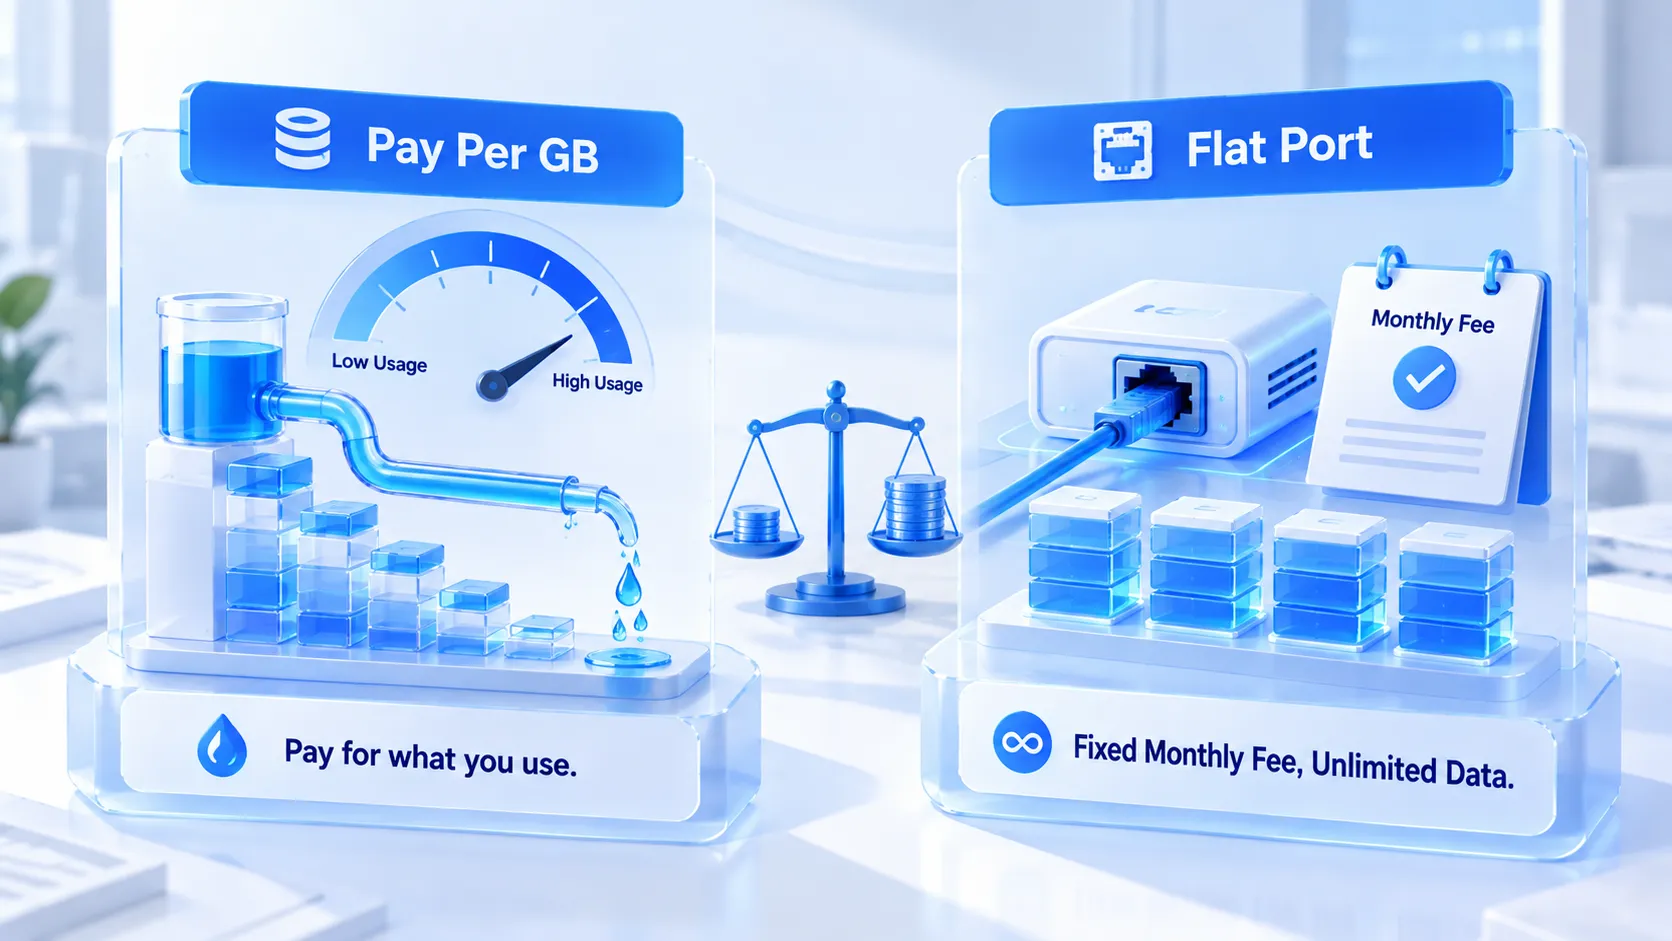
Beide IP-Typen werden unterschiedlich abgerechnet und passen zu unterschiedlichen Nutzungsdichten. Datacenter-IPs werden pro Stück oder Port abgerechnet: ein fester Monatspreis, Traffic ohne Limit. Sammeljobs, Monitoring und andere datenlastige Aufgaben bleiben so kostengünstig kalkulierbar. Residential-IPs werden meist nach Traffic abgerechnet, zu deutlich höheren Preisen; Videoladen und Dateidownloads verbrennen das Paket schnell. Dieser Preisunterschied hat nichts mit Preisstrategie zu tun: Residential-Bandbreite wird aus echten Heimnetzwerken weiterverkauft, die Ressource ist von Grund auf teuer.
Die Abrechnungsart prägt direkt die Arbeitsgewohnheiten. Bei nach Traffic abgerechneten Residential-Proxies spart der Betreiber instinktiv bei jeder Aktion: weniger schwere Seiten im Browser, weniger Daueraufgaben. Nach Port abgerechnete Datacenter-Proxies passen in Arbeiten, bei denen der Traffic keine Rolle spielt. Bevor du einem Konto einen Proxy zuweist, kläre das tägliche Traffic-Profil dieser Umgebung und entscheide dann, wohin das Geld fließt.
Auswahl nach Geschäftsphase
Entscheidend sind die Phase des Kontos und das tragbare Risiko.
Die üblichen Einsatzzwecke nach Priorität:
1. Registrierung und Aufbauphase neuer Konten: Residential-IP bevorzugen. Die Registrierung ist die Phase mit der strengsten Kontrolle, und das hosting-Label von Datacenter-Bereichen wirkt hier am stärksten. Ein Residential-Bereich kann Vergangenheit mitbringen, aber er legt seine Proxy-Natur zumindest nicht schon in der ersten Prüfung offen.
2. Alltag etablierter Konten: Residential-IP oder solide ISP-Proxys gehen beide; die Kernfrage wechselt von „wechseln oder nicht“ zu „stabil oder nicht“, und ein langfristig fester Ausgang zählt mehr als der Typ selbst. Ob die Ausgangs-IP fix bleiben oder bei Bedarf wechseln soll, richtet sich nach den Zeitspannen im Leitfaden für feste vs. dynamische IP.
3. Massen- und Automatisierungsaufgaben: die Preisklasse der Datacenter-IPs. Solche Aufgaben laufen meist auf älteren Konten mit bestehender Sitzung, mit hohem Traffic und hoher Frequenz; hier kommt der kalkulierbare Kostenvorteil der Datacenter-Bereiche wirklich zum Tragen.
4. Temporäre und einmalige Aufgaben: nimm, was billiger ist, und wirf die IP nach der Aufgabe weg; die langfristige Gesundheit des Kontos hängt nicht von der Historie dieser IP ab.
Derselbe Kontobestand nutzt oft in verschiedenen Phasen verschiedene IP-Typen. Beim Wechsel gilt eine Regel: Lege Bereichswechsel nach möglichst risikoarmen Aktionen und vermeide Fenster, in denen gerade hochempfindliche Operationen laufen.
Die Auswahl in MostMate umsetzen
Steht die Auswahl, prüfe bei der Einrichtung drei Dinge: Verbindung, Zuordnung, stimmige Umgebung. MostMate ist ein Antidetect-Browser, der Proxy und Umgebung getrennt verwaltet; die Aufgabenteilung der Module beschreibt die Produktseite. Auswahl und Abnahme laufen beide in der Oberfläche.
Schritt 1: Proxies in der Proxy-Verwaltung erfassen, einzeln nach Herkunft kommentieren. Neben den üblichen HTTP und SOCKS5 werden auch HTTPS und SSH unterstützt. Nach dem Erfassen testest du mit der integrierten Proxy-Prüfung die Verbindung; die Ausgangs-IP ist sofort sichtbar. Die IP-Abfrage auf der Seite läuft standardmäßig über ip-api, und Region und Anbieter lassen sich direkt mit den Angaben der Verkaufsseite abgleichen. Als residential beworben, als Datacenter erkannt: ein einziger Datensatz genügt. Den kompletten Weg vom Erfassen bis zur Abnahme zeigt die Einstellungs-Vorschau auf der offiziellen Seite in vier Schritten.
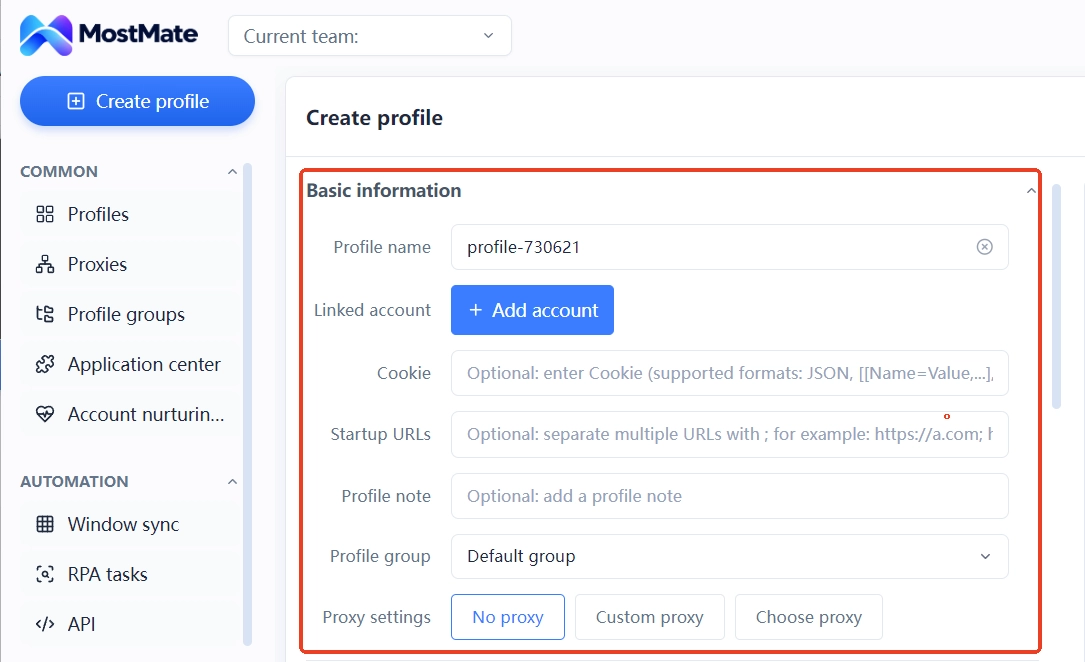
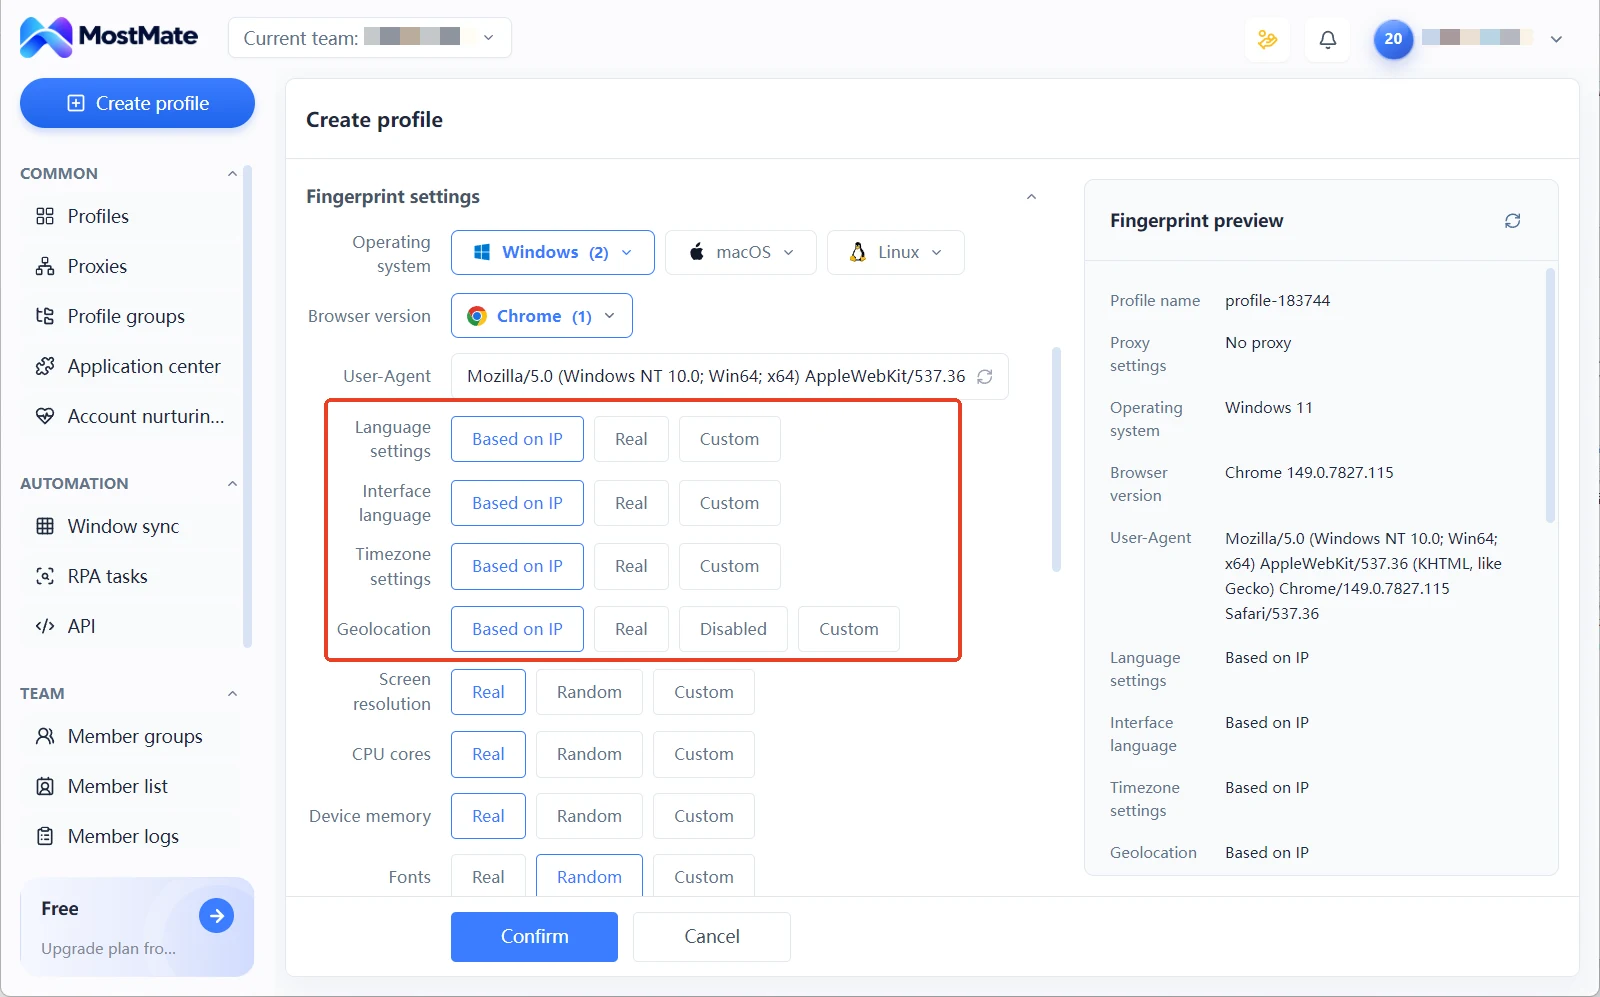
Schritt 2: Proxy beim Erstellen der Umgebung zuweisen. Die Proxy-Einstellungen des Formulars bieten drei Wege: kein Proxy, benutzerdefinierter Proxy, ausgewählter Proxy. Wähle aus der Liste einfach den bereits geprüften Eintrag. Nach der Zuweisung stammen Sprache, Zeitzone und Standortanzeige der Umgebung standardmäßig von der Ausgangs-IP. Wechselt die Zuordnung, wechseln die Anzeigen mit, ohne dass du von Hand nachbesserst.
Schritt 3: Nach einer Weile den Erhaltungsstatus der Proxies prüfen. Driftet die Ausgangs-IP, wie stabil sind die Antworten: all das wird in der Proxy-Liste festgehalten. Bei Auffälligkeiten gehst du Punkt für Punkt nach; für die Abnahme in zwei Ebenen, Verfügbarkeit und logische Konsistenz, dient der Zwei-Ebenen-Prüfleitfaden für Proxies als Vorlage.
Häufige Fragen
Sind Residential-IPs immer sicherer als Datacenter-IPs?
Nicht unbedingt. Residential-Bereiche haben kein hosting-Label, doch ihre Nutzungshistorie ist nicht nachschlagbar, und beim NAT-Sharing landen die Aktivitäten der Vornutzer auf derselben Adresse. Datacenter-IPs haben eine transparente Herkunft, was die Risikoeinschätzung sogar erleichtert. Maßstab für Sicherheit ist der aktuelle Risikostatus der Adresse, der Typ ist nur ein Anhaltspunkt.
Kann man Konten durchgehend mit Datacenter-IPs betreiben?
Machbar für ältere Konten mit stabiler Sitzung, deren Arbeit vor allem aus Massenaufgaben besteht. In der Registrierungsphase sind bei Datacenter-Bereichen die Risiken auf das hosting-Label gebündelt, dem Plattformen bei Registrierung und Frühkontrolle mehr Gewicht geben. Der Mix ist für die meisten Teams der Ausgleich: Residential für sensible Phasen, Datacenter für die Skalierung.
Wie findet man heraus, ob eine IP von einer Plattform markiert wurde?
Frag die Felder hosting und proxy über einen IP-Intelligenz-Dienst ab und prüfe die Zuordnung mit einem ASN-Tool. Um Ausgang, Typ und Leckfläche auf einen Streich zu klären, gehe die dreistufige Prüfung im Toolkit-Leitfaden zum IP-Leck-Check einmal durch.
Warum sollte man einen Proxy nach dem Kauf erst prüfen?
Die Angaben auf der Anbieterseite stimmen nicht immer mit der tatsächlichen Zuordnung überein, und Bereichsdrift oder instabile Leitungen zeigen sich oft erst nach ein paar Tagen. Erst Verbindung testen, Ausgangs-IP und Zuordnung abgleichen, dann der konkreten Umgebung zuweisen: So vermeidest du, das Problem ins Konto zu tragen.
Fazit
Residential-IP und Datacenter-IP sind kein Gut und Böse, sondern ein struktureller Unterschied: zwei Herkünfte, zwei Abrechnungen, zwei Risiken. Residential für Registrierung und Aufbau, Datacenter für Massenaufgaben, und mit der Prüfung stimmst du Beworbenes und echte Zuordnung ab. Dann sitzt das Budget dort, wo es hingehört. Zusätzliche Werkzeuge brauchst du nicht: In MostMate läuft alles vom Erfassen der Proxies bis zur Zuweisung an die Umgebungen in einem Durchgang, und die Kette ist geprüft, bevor das erste Konto registriert wird.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



